CyberPlay-redactie · Gepubliceerd op · Bijgewerkt op · 7 min leestijd
Gids en oefeningen in het Nederlands
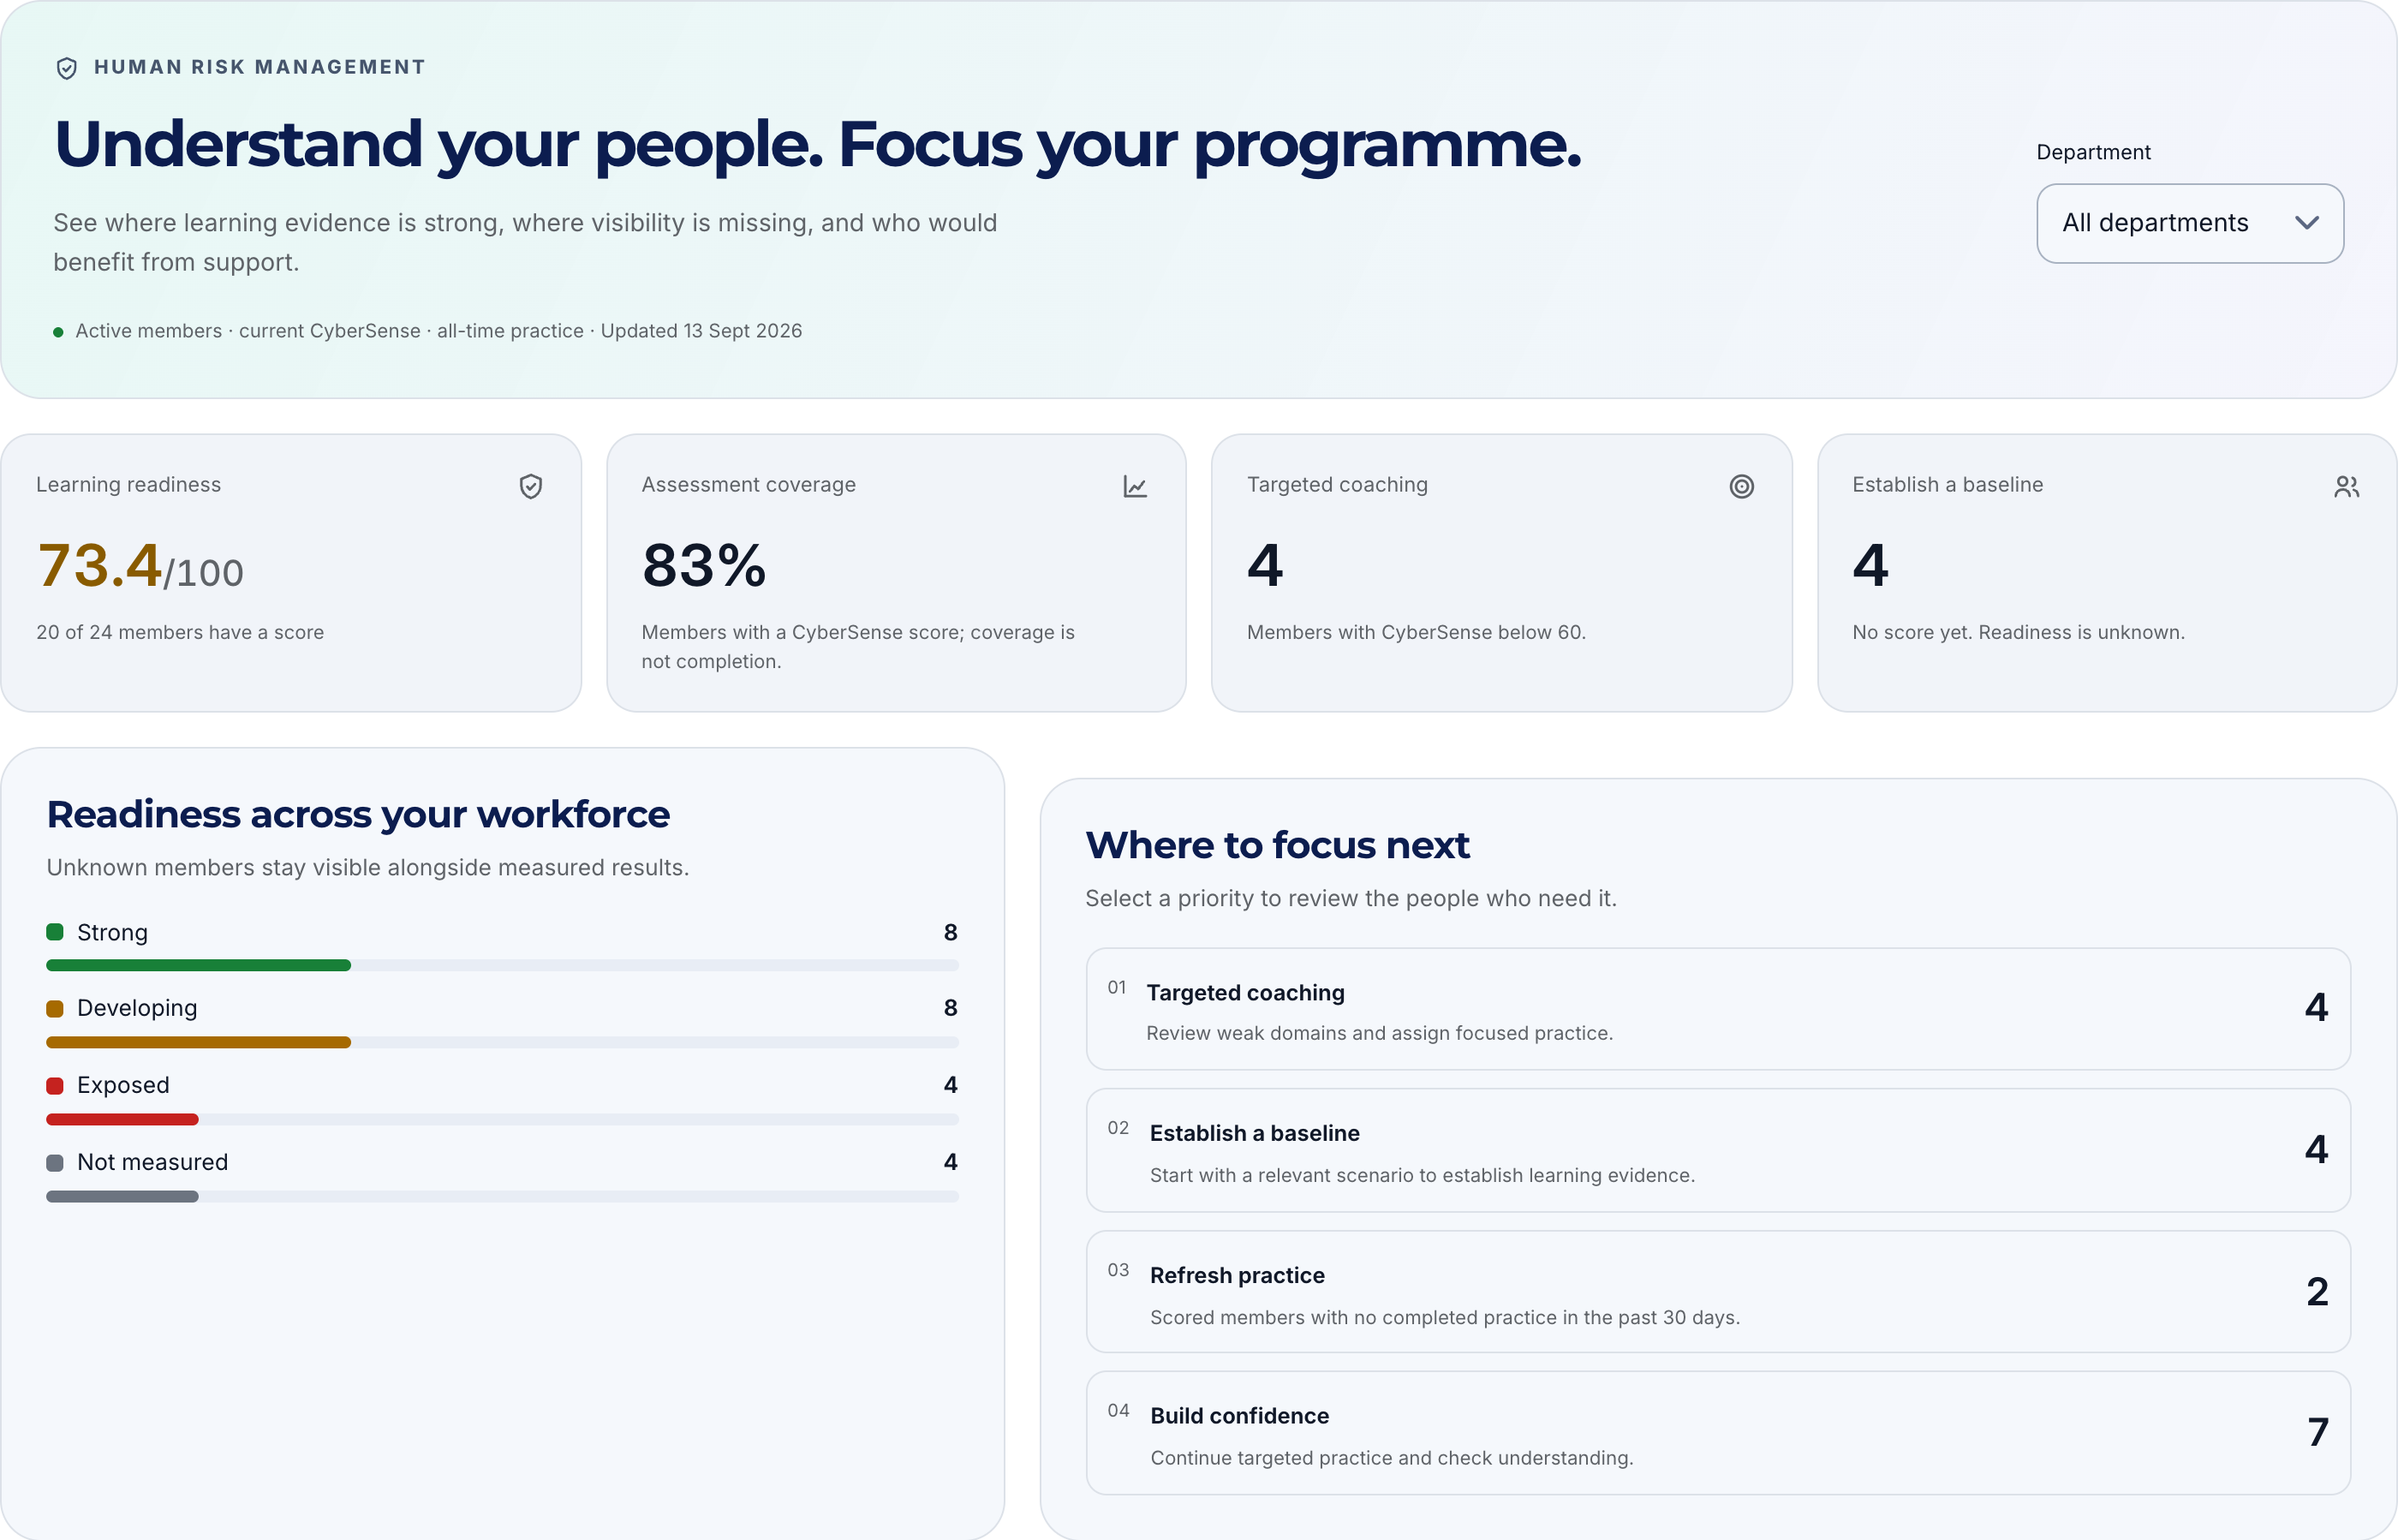
Afbeelding vergroten · Platformweergave · Voorbeeldgegevens · Engelse interface
Human risk management onderzoekt hoe mensen, werkprocessen en beveiligingsmaatregelen elkaar beïnvloeden. De organisatie gebruikt die inzichten om gerichte verbeteringen te kiezen: ondersteuning voor een team, een duidelijkere procedure of een extra controle. In cybersecurity verbindt deze aanpak leren met concrete beslissingen op het werk. Het aantal afgeronde trainingen levert informatie op, maar vertelt op zichzelf niet welke verbetering nodig is.
Deze Nederlandse gids is bedoeld voor securityteams, HR en afdelingsmanagers. CyberSense dient als voorbeeld van leergegevens, los van echte incidenten en technische blootstelling. De algemene CyberPlay-interface is beschikbaar in het Nederlands; sommige labels in de analyse van menselijke risico’s zijn momenteel nog Engels.
Wat je meeneemt
- Begin bij een werkbeslissing en bepaal daarna welke gegevens nodig zijn.
- Bekijk dekking en ontbrekende gegevens naast ieder gemiddelde.
- Gebruik leerprofielen voor ondersteuning, niet om incidenten te voorspellen.
- Geef elke verbetering een eigenaar en een moment om het resultaat te controleren.
1. Wat betekent human risk management?
Een financiële afdeling krijgt het dringende verzoek om het bankrekeningnummer van een leverancier te wijzigen. De uitkomst hangt van meer af dan phishing herkennen. Kan de medewerker een bekende contactpersoon bereiken? Vereist het betaalsysteem een tweede goedkeuring? Accepteert de manager een korte vertraging voor controle? Human risk management bekijkt de beslissing binnen deze werkomstandigheden.
NIST SP 800-50 Rev. 1 adviseert een leercyclus met evaluatie. Een volgende training is daarmee één mogelijke reactie in een verbeterproces met een verantwoordelijke eigenaar. Soms past een oefening; soms moet een contactroute, toegangsrecht of onrealistische deadline worden aangepast. Benoem eerst het probleem dat de gekozen actie moet oplossen.
Bronnen bij dit onderdeel: Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1)
2. Begin met één zakelijke beslissing
Vervang “meer bewustwording” door waarneembaar gedrag: “Controleer een wijziging van leveranciersbankgegevens via de goedgekeurde onafhankelijke route.” Bepaal wie deze situatie tegenkomt, hoe veilig handelen eruitziet en welk obstakel dat nu bemoeilijkt. Zo wordt het programma ook begrijpelijk voor de financieel manager en blijft het niet uitsluitend een securityactiviteit.
Het beoogde voordeel is dat de beschikbare tijd voor leren en ondersteuning gerichter wordt gebruikt. Geef de betrokken groep een passende oefening en vraag de proceseigenaar om een hindernis weg te nemen. Een platform kan daarbij helpen organiseren, maar neemt de verantwoordelijkheid voor het betaalproces niet over. Die verantwoordelijkheid moet binnen de organisatie duidelijk blijven.
3. Houd verschillende soorten gegevens uit elkaar
Een spelresultaat, een gemelde verdachte e-mail en een toegangswaarschuwing beschrijven verschillende gebeurtenissen. Ze kunnen hetzelfde overleg voeden zonder onderling uitwisselbare metingen te worden. Leg bron, periode, gemeten groep en bekende hiaten vast. Een hoog gemiddelde met weinig dekking kan uitsluitend de mensen beschrijven die al actief meedoen.
Hoxhunt beschrijft het combineren van beveiligingssignalen met gerichte interventies. Dat leveranciersvoorbeeld laat zien waarom je moet vragen welke bronnen een dashboard voeden. Onderstaande tabel is een redactionele beslishulp, geen bewering dat CyberPlay al deze gegevens verzamelt. Gebruik uitsluitend bronnen die je organisatie mag en kan inzetten.
| Gegevens | Nuttige vraag | Grens van de interpretatie |
|---|---|---|
| Leerresultaten | Welke beslissingen vragen oefening of uitleg? | Spelresultaten bewijzen geen weerstand tegen echte aanvallen. |
| Dekking en deelname | Wie kreeg een gemeten kans om te leren? | Geen score betekent onbekend, niet geen vaardigheid. |
| Goedgekeurde incidentmeldingen | Waar ontstaan terugkerende werkproblemen? | Aantallen hangen af van blootstelling en meldgedrag. |
| Toegestane technische signalen | Moet iemand toegang of instellingen aanpassen? | Aparte bronnen, geen CyberSense-invoer. |
Bronnen bij dit onderdeel: Human Risk Management
4. De rol van CyberSense
CyberSense vat eigen gegevens over spelprestaties en voortgang samen. Bevoegde gebruikers kunnen in het organisatieoverzicht kijken naar meetdekking, afdelingen en prioriteiten voor begeleiding, eerste oefeningen of herhaling. Het gemiddelde gebruikt gemeten actieve leden. Een lid zonder gemeten score blijft onbekend en krijgt geen verzonnen nulwaarde.
Gebruik dit overzicht om een volgend leergesprek te kiezen en na te gaan wie gelegenheid heeft om te oefenen. CyberSense is geen kans op een datalek, onafhankelijke competentietoets of externe stroom dreigings- en identiteitsgegevens. Signalen over dreigingen, toegang en houding zijn in de huidige leeranalyse expliciet niet beschikbaar. Toegang hangt af van het organisatiepakket en de gebruikersrechten; sommige HRM-labels zijn Engels.
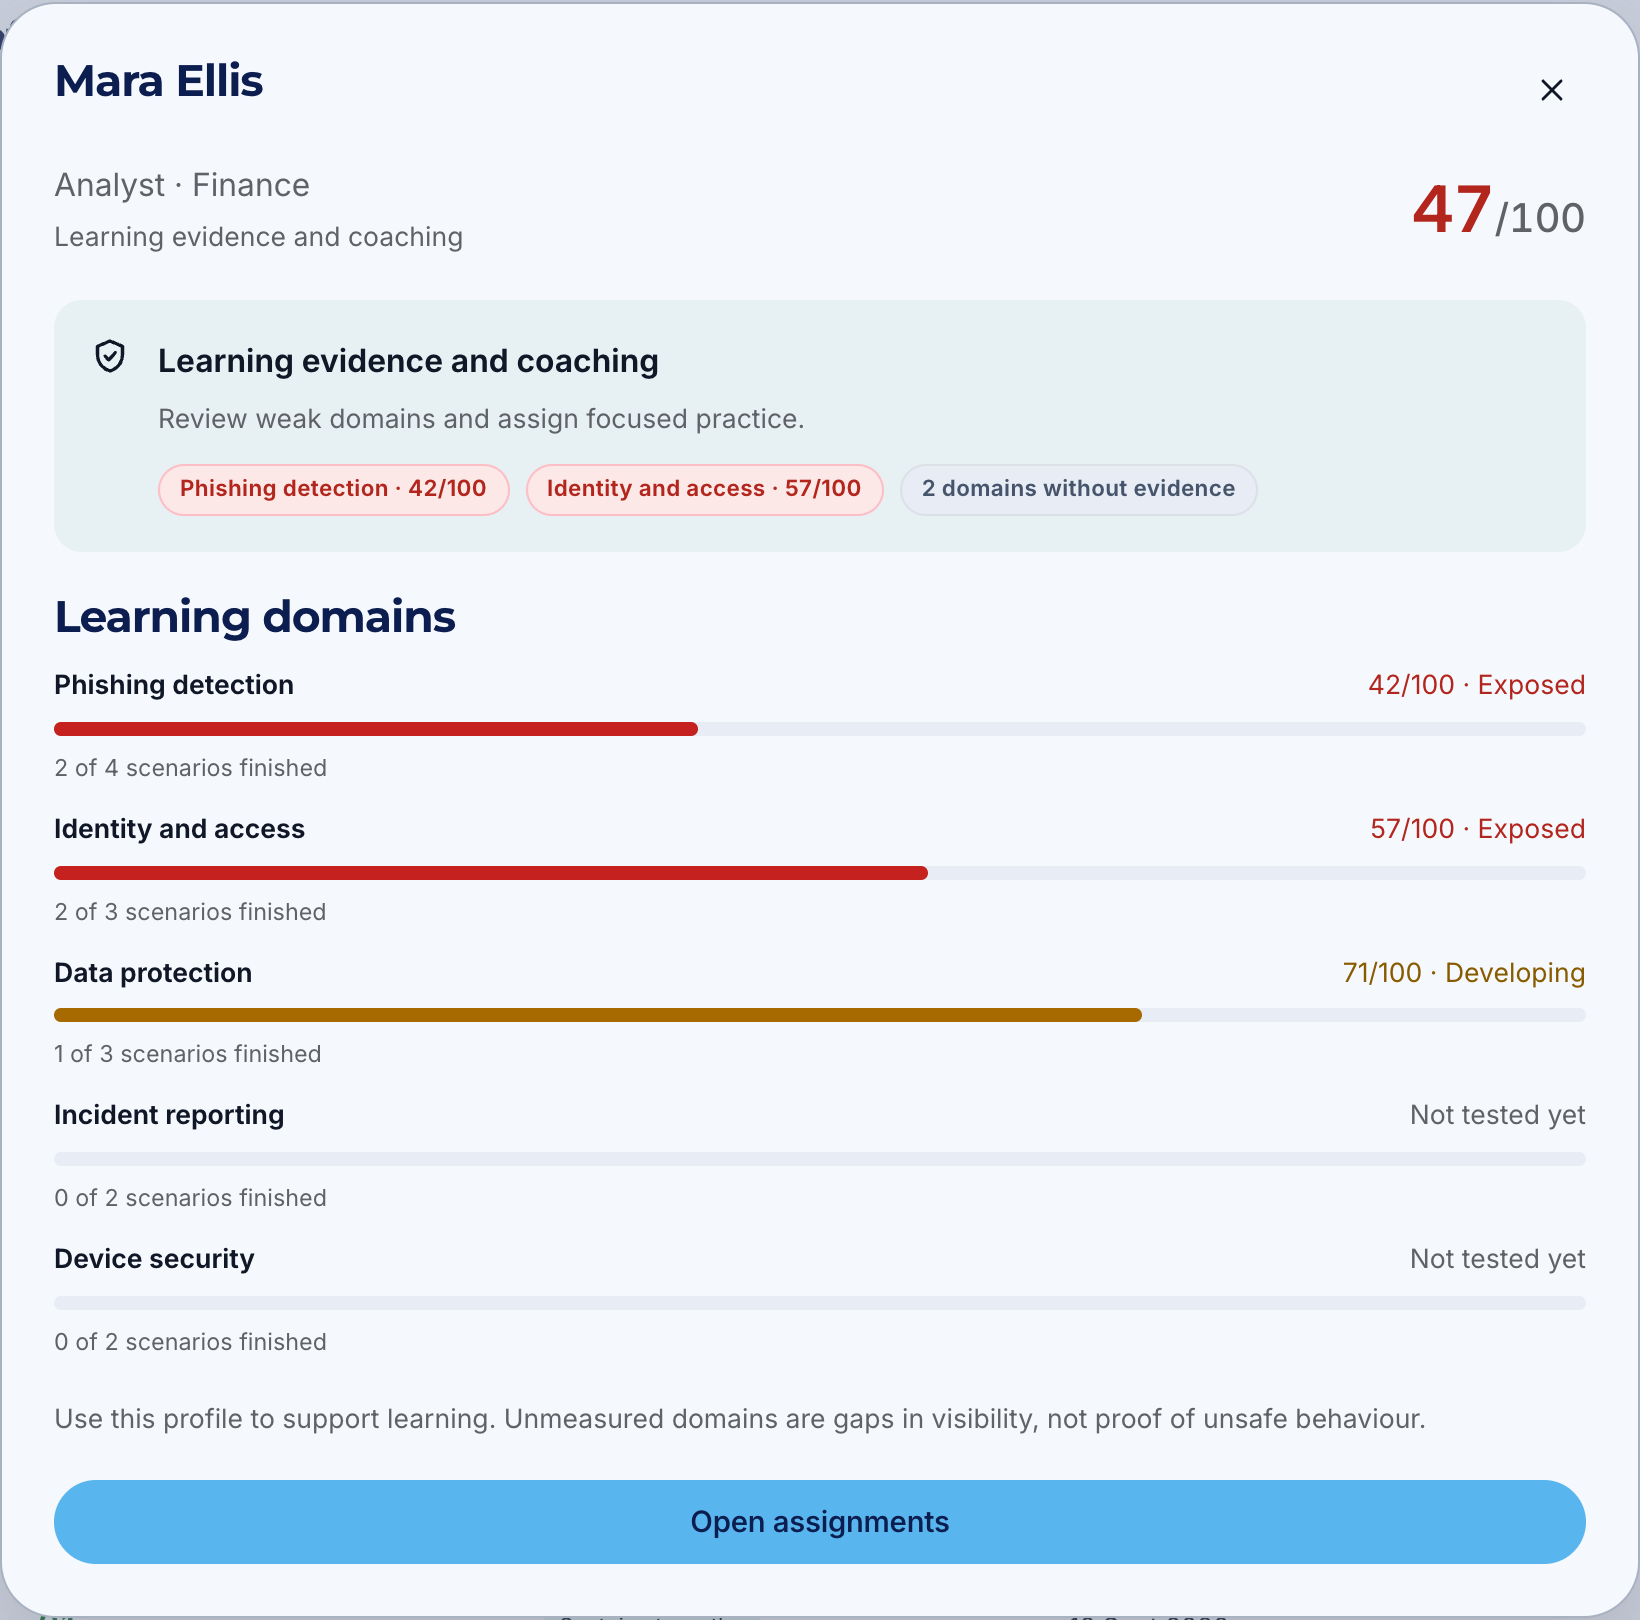
Afbeelding vergroten · Platformweergave · Voorbeeldgegevens · Engelse interface
- Gerichte ondersteuning
Het phishingdomein staat hier op 42/100. Onderzoek welke beslissing uitleg of oefening nodig heeft.
- Onbekend blijft onbekend
Incidentmelding en apparaatbeveiliging hebben geen meetgegevens. Dit zijn zichtbaarheidshiaten, geen bewijs van ontbrekende vaardigheid.
5. Bekijk afdelingen binnen hun werkomstandigheden
Wanneer één afdeling breed deelneemt en een andere slechts enkele gemeten deelnemers heeft, kan een vergelijking van alleen gemiddelden tot een verkeerde prioriteit leiden. Controleer deelname, taken en recente oefenkansen voordat je meer ondersteuning adviseert. Ontbrekende gegevens vormen een planningsvraag, geen oordeel over de betrokken medewerkers.
In een fictief productiebedrijf hebben ploegmedewerkers misschien een gereserveerd moment op een gedeelde computer nodig. Kantoormedewerkers kunnen aan hun eigen bureau oefenen. De eerste maatregel kan dus beschikbare leertijd, toegankelijke instructies of een passende taal zijn. Bespreek dat met de lokale manager voordat je aanneemt dat nog een herinnering het probleem oplost.
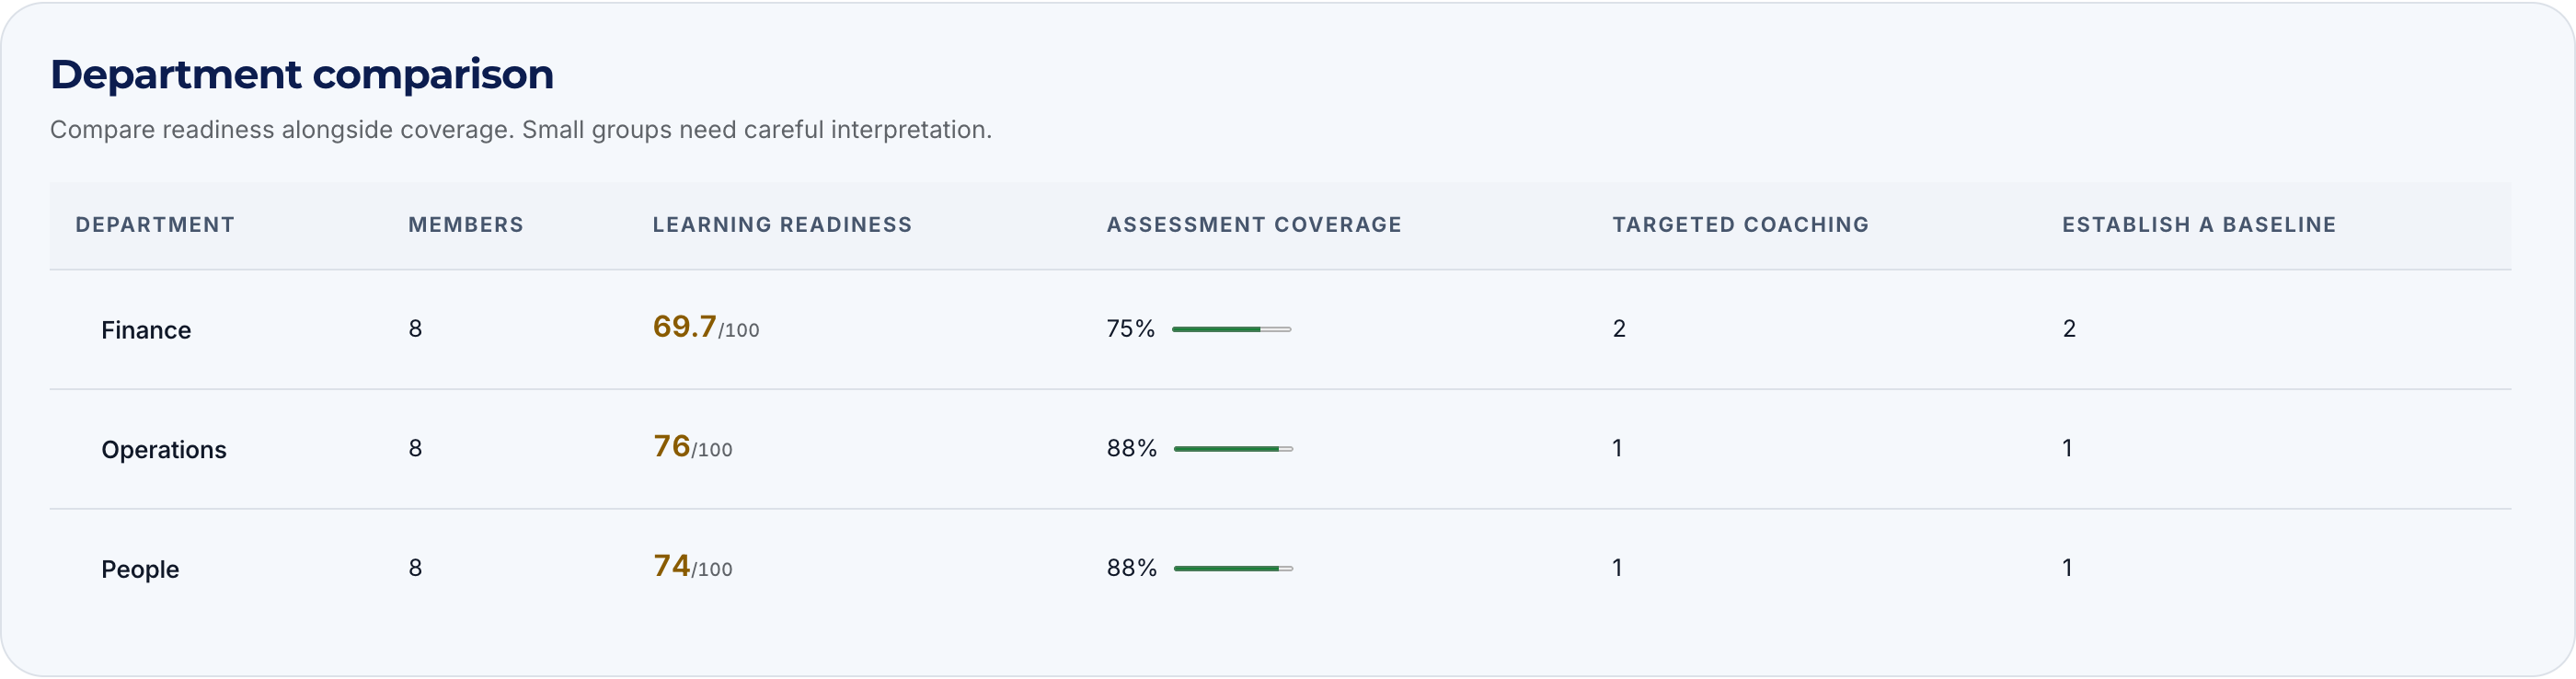
Afbeelding vergroten · Platformweergave · Voorbeeldgegevens · Engelse interface
- Gemeten gemiddelde
Het gemiddelde van 69,7 bij Finance beschrijft gemeten actieve leden. Het is geen kans op een incident.
- Dekking telt mee
75% betekent dat zes van acht leden een score hebben. De andere twee blijven onbekend.
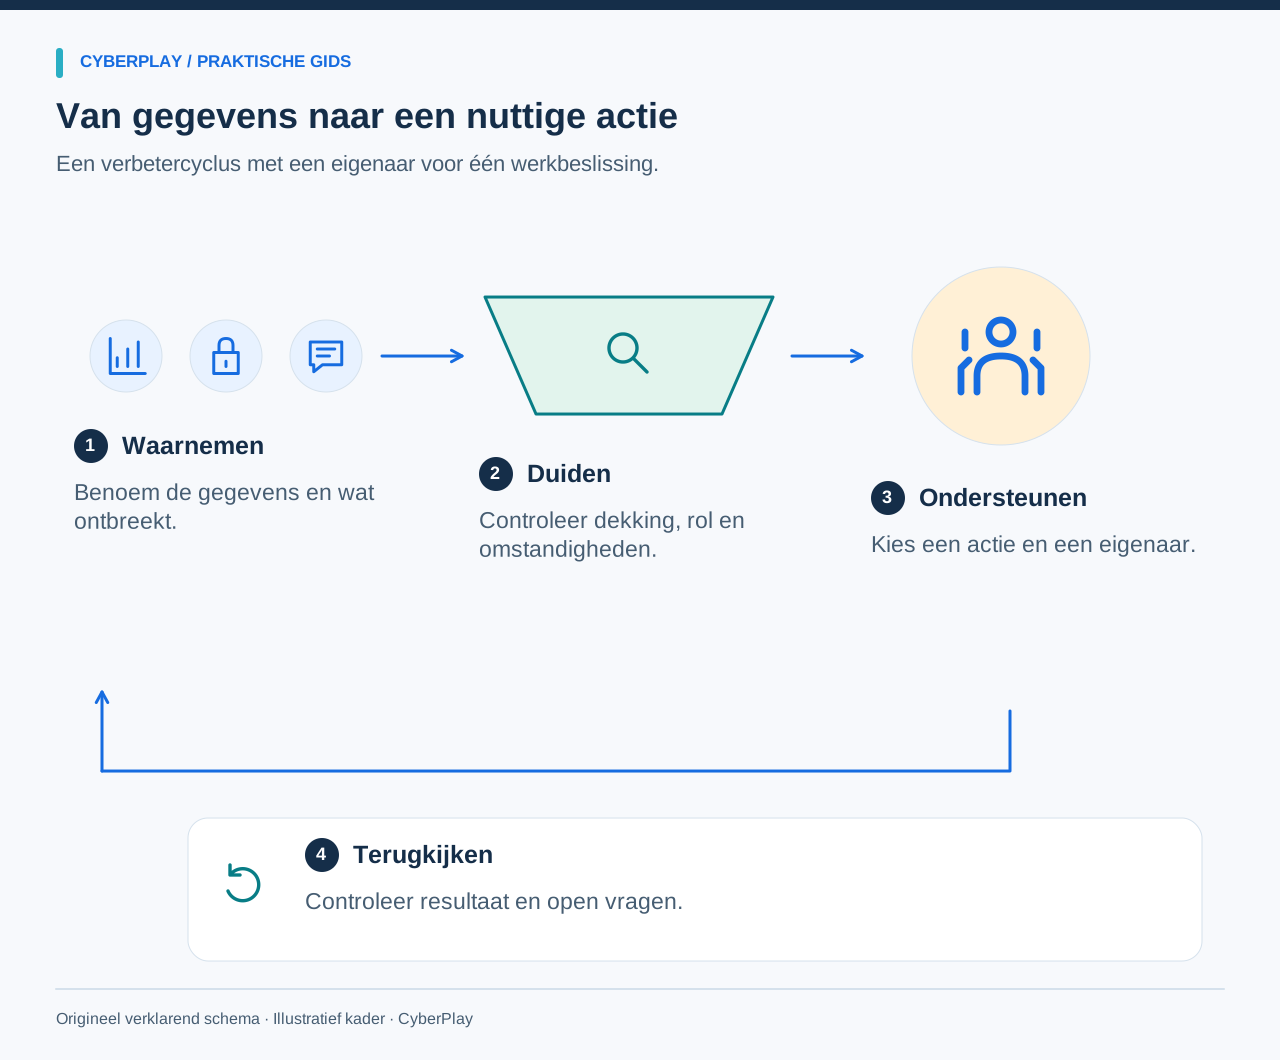
6. Maak de stap van signaal naar ondersteuning
Het NCSC adviseert veilige meldroutes en een cultuur waarin mensen open kunnen spreken. Begin het gesprek met de waarneming en vraag de collega om uitleg. “We hebben nog geen gemeten oefening” betekent iets anders dan “je werkt onveilig”. De eerste formulering biedt ruimte om toegang, tijd of onzekerheid over de taak te bespreken.
Kies een kleine actie die past bij de oorzaak. Een verkeerd begrepen controlestap kan aanleiding zijn voor een scenario en nabespreking. Een defecte meldknop vraagt om een eigenaar bij IT. Controleer op het afgesproken moment zowel de leergegevens als het verdwijnen van het obstakel. Noteer openstaande problemen eerlijk in plaats van afronding van de activiteit gelijk te stellen aan succes.
Bronnen bij dit onderdeel: Cyber security culture principles: Principle 2
7. Leg het programma eerlijk uit
Vertel deelnemers welke informatie wordt verzameld, wat de score betekent, wie die kan zien en waarvoor zij wordt gebruikt. Houd persoonlijke leerprofielen bij bevoegde mensen die ze voor begeleiding nodig hebben. Een managementoverleg kan voldoende hebben aan een teamsamenvatting. Controleer de interne eisen voor privacy en arbeidsrelaties met de juiste verantwoordelijke.
Een leercategorie onderbouwt geen conclusie over eerlijkheid, geschiktheid voor een baan of toekomstige incidenten. Maak het mogelijk om fouten in lidmaatschap, afdeling of toegang te corrigeren. Managers moeten ook verantwoordelijkheid nemen voor onwerkbare procedures. Het programma verliest waarde wanneer mensen vooral hun rapportagepositie proberen te verbeteren in plaats van te vertellen wat veilig handelen werkelijk in de weg stond.
8. Oefen de managementbeslissing
Bespreek de fictieve situatie met een securityverantwoordelijke en een afdelingsmanager. Laat ieder een waarneming, interpretatie en actie benoemen. Schrijf de gekozen maatregel op voordat je de uitleg leest. Voor de oefening zijn geen klantgegevens of echte personeelsdossiers nodig; een kort teamoverleg is voldoende.
9. Voer een eerste controleerbare cyclus uit
Kies één team en één beslissing voor de eerste ronde. Spreek af welk gedrag gewenst is, welke gegevens beschikbaar zijn en wat je daar niet uit mag afleiden. Controleer toegang en taal, reserveer oefentijd en bespreek daarna de uitkomst met de proceseigenaar. Houd de oorspronkelijke vraag in beeld zodat niet alleen het sterkst gestegen getal aandacht krijgt.
Sluit af met een bruikbare notitie: wat is waargenomen, wat blijft onbekend, welke ondersteuning is gegeven, wie pakt het resterende probleem op en wanneer volgt controle? CyberPlay kan dit gesprek ondersteunen met leerinzichten voor organisaties; deze gids en oefening zijn volledig Nederlands. De waarde zit in de beslissingen en opvolging die mogelijk worden, niet in de naam van het dashboard.
Ontdek leerinzichten voor organisaties
Verbind oefenen, CyberSense en afdelingsoverzichten. Analyse vraagt een geschikt pakket en passende rechten; sommige labels blijven Engels.
Ontdek CyberPlay voor organisatiesBronnen en verder lezen
- Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1) — NIST. Geraadpleegd op 2026-09-13
- Cyber security culture principles: Principle 2 — UK National Cyber Security Centre. Geraadpleegd op 2026-09-13
- Human Risk Management — Hoxhunt. Geraadpleegd op 2026-09-13
Lees verder
- Human risk management platforms: wat moet je organisatie vergelijken?
Vergelijk Hoxhunt, KnowBe4, SoSafe, usecure en CyberPlay. Nederlandstalige HRM-keuzehulp over gegevens, coaching, talen en controleerbaar bewijs in een demo.
NL · 8 min leestijd - Human risk management meten: van CyberSense naar gerichte begeleiding
Lees dekking, CyberSense en leerprioriteiten per afdeling. Een rekenvoorbeeld helpt passende oefeningen kiezen, medewerkers begeleiden en resultaten beoordelen.
NL · 7 min leestijd - Security awareness meten: kijk verder dan afgeronde trainingen
Meet security awareness met een praktisch metriekenoverzicht voor deelname, keuzes, retentie en meldingen, inclusief eerlijke vergelijkingen en duidelijke grenzen.
NL · 9 min leestijd - Security-awarenessplan: een jaarkalender met praktische oefeningen
Gebruik een aanpasbare jaarkalender voor security awareness met duidelijke beslismomenten, rolgerichte sessies, nabesprekingen, eigenaren en nuttige evaluaties.
NL · 8 min leestijd - Security-awarenesstraining in het Nederlands: kies een programma voor medewerkers
Kies security-awarenesstraining in het Nederlands: vergelijk scenario’s, feedback en toegankelijkheid en toets het programma met een gerichte pilot voor medewerkers.
NL · 10 min leestijd - Security-awarenessoefeningen voor medewerkers: twaalf activiteiten met nabespreking
Voer 12 praktische security awareness oefeningen uit met heldere doelen, tijdsindicaties, materialen, toegankelijke alternatieven en een nuttige nabespreking.
NL · 11 min leestijd