Equipo editorial de CyberPlay · Publicado el · Actualizado el · 8 min de lectura
Guía y ejercicios en español
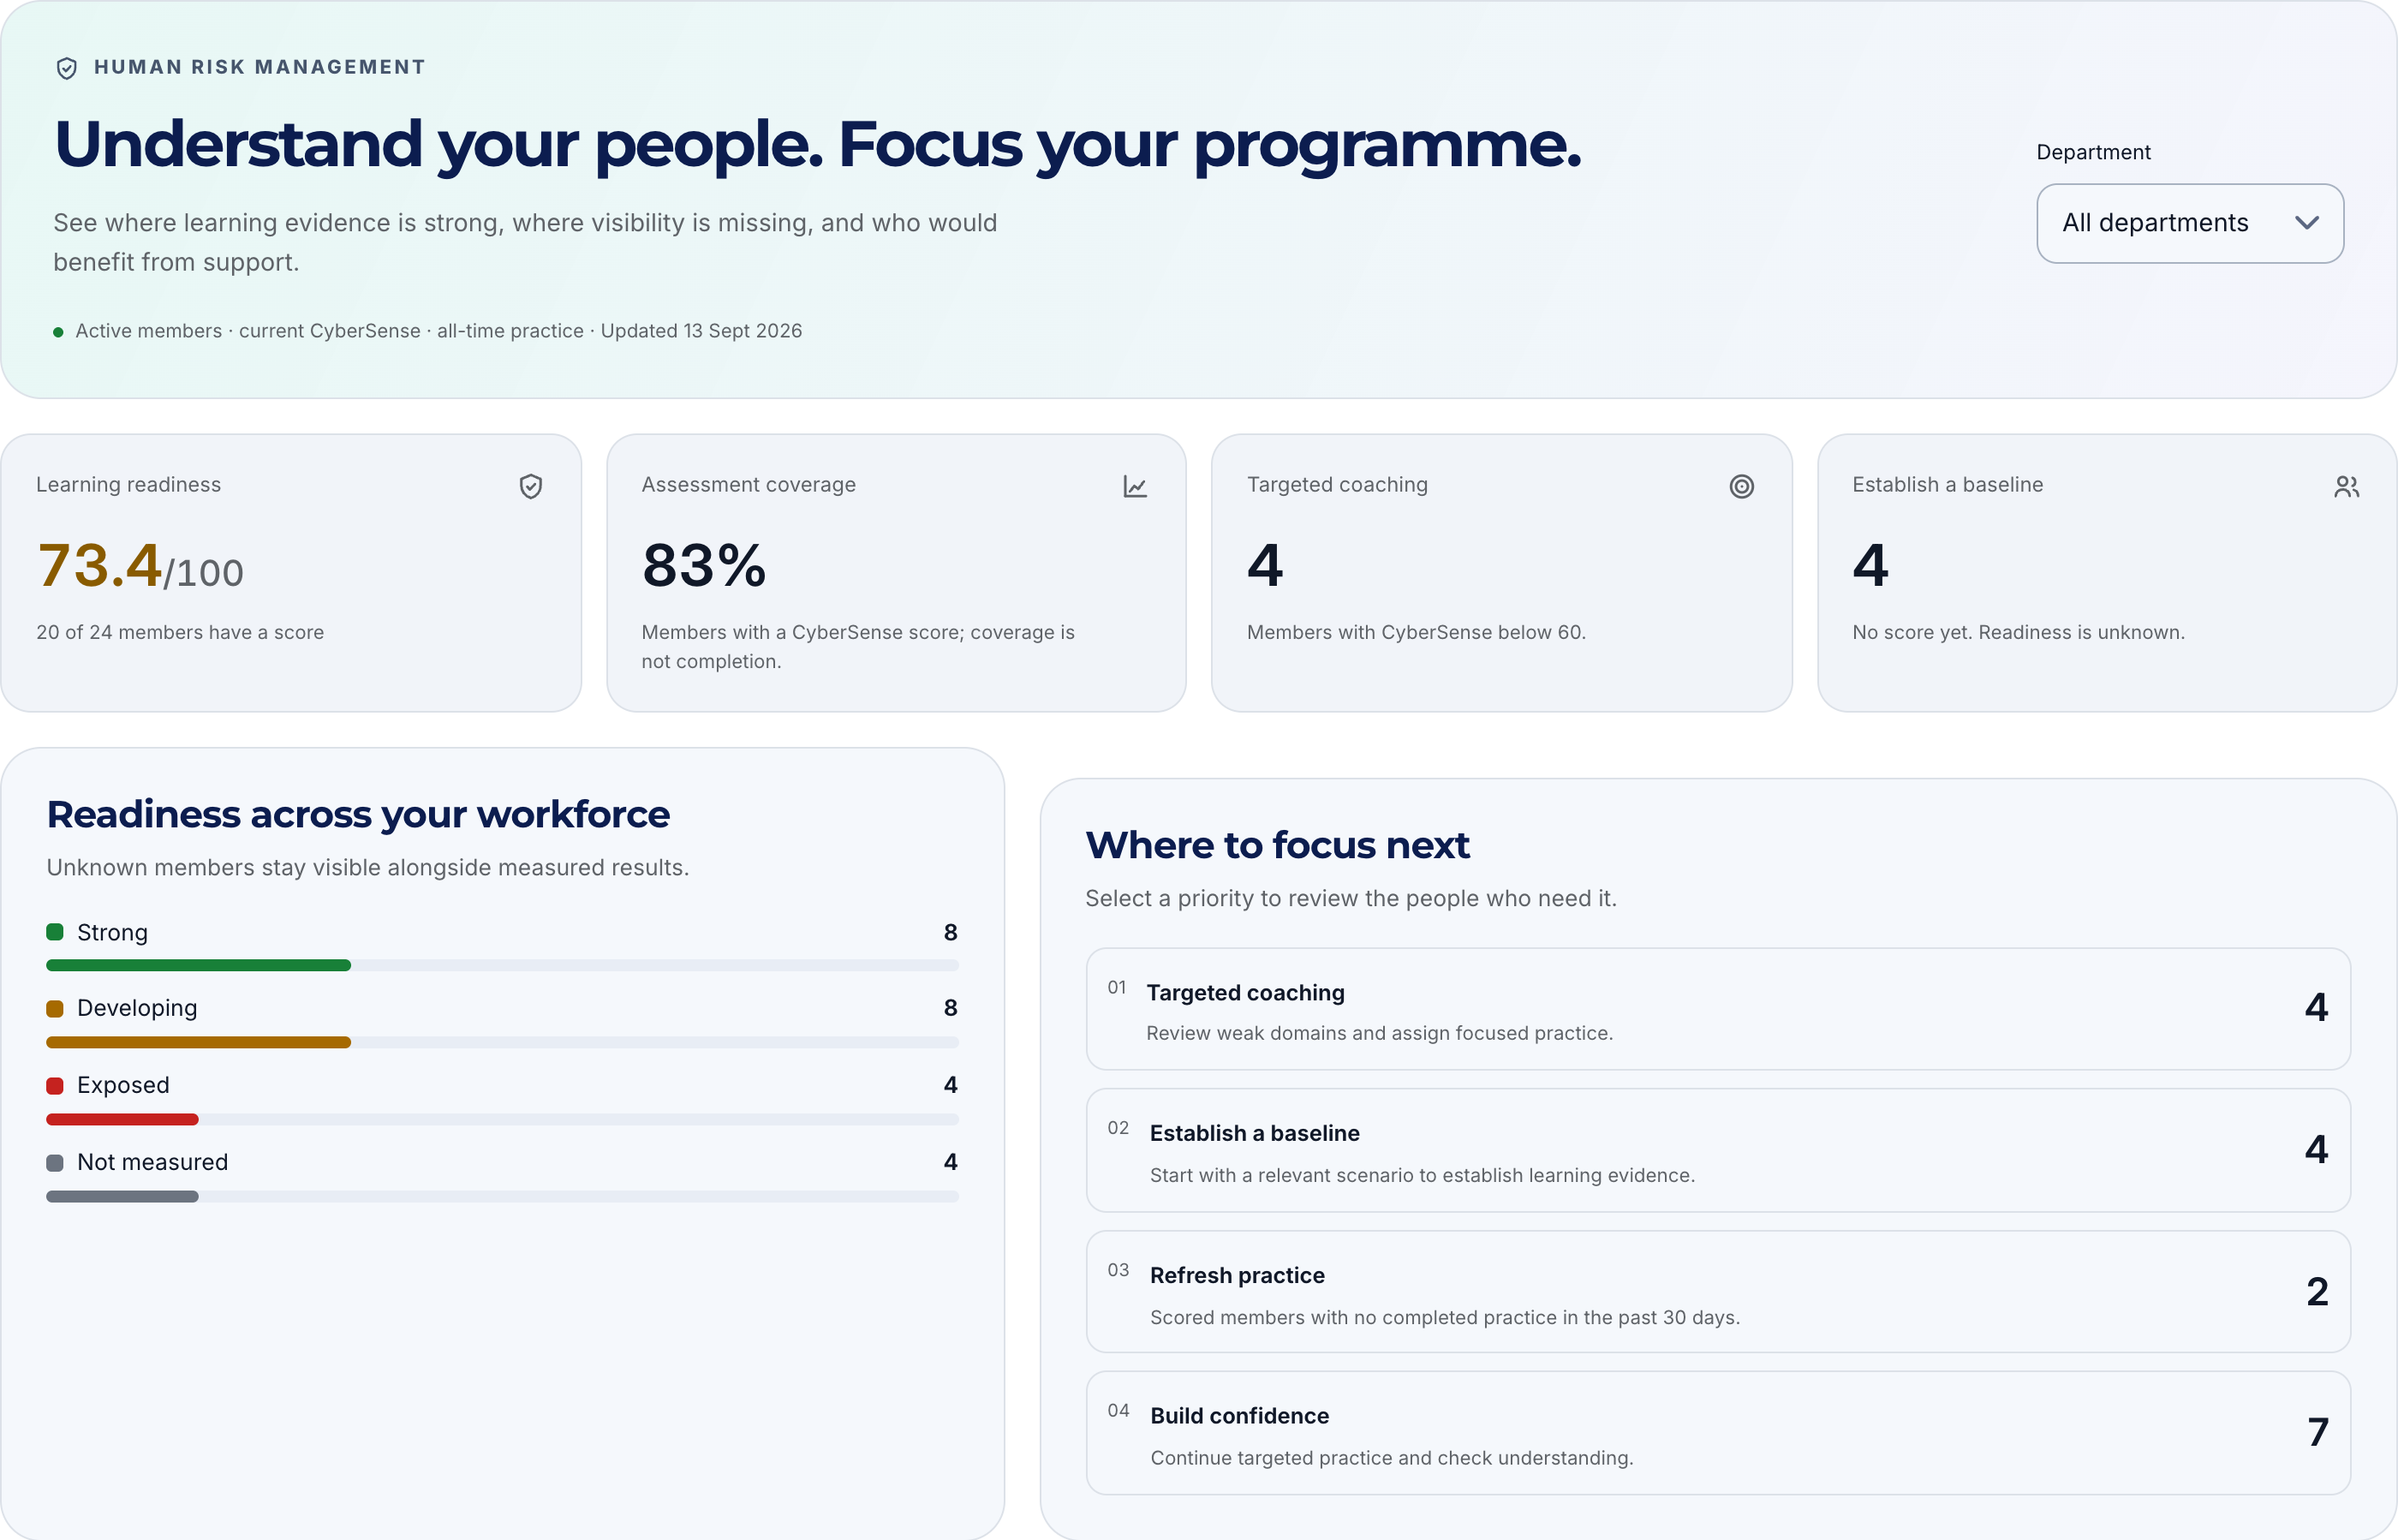
Ampliar imagen · Captura de la plataforma · Datos de ejemplo · Interfaz en inglés
La gestión del riesgo humano, o human risk management, estudia cómo interactúan las personas, los procesos de trabajo y las medidas de seguridad. La organización utiliza las observaciones para elegir mejoras concretas: apoyo a un equipo, un procedimiento más claro o una comprobación adicional. En ciberseguridad conecta la formación con decisiones cotidianas. Contar cursos terminados aporta información, pero no explica por sí solo qué debe cambiar.
Esta guía en español está dirigida a responsables de seguridad, recursos humanos y responsables de departamento. CyberSense sirve como ejemplo de datos de aprendizaje, separados de los incidentes reales y la exposición técnica. La interfaz general de CyberPlay está disponible en español; algunas etiquetas del análisis del riesgo humano siguen actualmente en inglés.
Lo que te llevas
- Empieza por una decisión de trabajo y elige los datos necesarios para tomarla.
- Lee la cobertura y los datos ausentes junto a cada promedio.
- Utiliza los perfiles para apoyar, sin predecir quién provocará un incidente.
- Asigna a cada mejora un responsable y una fecha de revisión.
1. ¿Qué significa gestión del riesgo humano?
Un equipo de contabilidad recibe una solicitud urgente para cambiar la cuenta bancaria de un proveedor. El resultado depende de algo más que reconocer el phishing. ¿Puede la persona contactar con un interlocutor conocido? ¿Exige el sistema una segunda aprobación? ¿Acepta su responsable una breve demora para verificar? La gestión del riesgo humano analiza la decisión dentro de esas condiciones.
NIST SP 800-50 Rev. 1 recomienda un ciclo de aprendizaje con evaluación. La siguiente formación es, por tanto, una respuesta posible dentro de un proceso de mejora con responsable. Según la causa, puede hacer falta un ejercicio, una vía de contacto alternativa, un permiso corregido o un plazo realista.
Fuentes de esta sección: Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1)
2. Empieza con una decisión concreta del negocio
Sustituye “mejorar la concienciación” por una conducta observable: “Antes de cambiar la cuenta de un proveedor, utilizar la vía aprobada de verificación independiente.” Define quién se enfrenta a esa situación, cómo es la acción segura y qué obstáculo la dificulta ahora. Así el programa resulta útil también para el responsable financiero.
El beneficio buscado es emplear mejor el tiempo disponible para formación y apoyo. Puedes ofrecer un ejercicio pertinente al grupo afectado y pedir al dueño del proceso que elimine una dificultad. Una plataforma puede coordinar parte de este trabajo, pero no asume la responsabilidad del proceso de pagos. Esa responsabilidad debe quedar clara dentro de la organización.
3. Separa los distintos tipos de datos
Un resultado en un juego, un correo sospechoso comunicado y una alerta de acceso describen hechos diferentes. Pueden informar una misma conversación sin convertirse en medidas intercambiables. Registra fuente, periodo, población observada y lagunas conocidas. Un promedio alto con poca cobertura puede describir únicamente a las personas que ya participan activamente.
Hoxhunt describe la combinación de señales de seguridad con intervenciones dirigidas. Este ejemplo muestra por qué conviene preguntar qué datos alimentan un panel. La tabla siguiente es una ayuda editorial para decidir, no una afirmación de que CyberPlay recopile todas las señales citadas. Elige solo fuentes que tu organización pueda utilizar y esté autorizada a emplear.
| Datos | Pregunta útil | Límite de interpretación |
|---|---|---|
| Resultados de aprendizaje | ¿Qué decisiones necesitan práctica o explicación? | El juego no demuestra resistencia ante ataques reales. |
| Cobertura y participación | ¿Quién tuvo una oportunidad de aprendizaje medida? | Sin puntuación significa desconocido, no capacidad nula. |
| Reportes autorizados de incidentes | ¿Dónde aparecen dificultades repetidas en el trabajo? | La cantidad depende de la exposición y del hábito de reportar. |
| Señales técnicas autorizadas | ¿Hay accesos o ajustes que necesiten intervención? | Son fuentes separadas, no entradas de CyberSense. |
Fuentes de esta sección: Human Risk Management
4. El lugar de CyberSense
CyberSense resume datos propios de rendimiento y progresión en los juegos. La vista de organización permite a usuarios autorizados examinar cobertura, departamentos y prioridades de acompañamiento, práctica inicial o repaso. El promedio utiliza miembros activos con datos medidos. Una persona sin puntuación sigue sin medir y no recibe un cero inventado.
Utiliza esta vista para elegir la siguiente conversación de aprendizaje y comprobar las oportunidades de práctica. CyberSense no es una probabilidad de incidente, una evaluación independiente de competencias ni una fuente de telemetría externa de amenazas o identidades. Las señales de amenazas, accesos y actitudes figuran expresamente como no disponibles en el análisis actual. El acceso depende del plan y los permisos; algunas etiquetas HRM están en inglés.
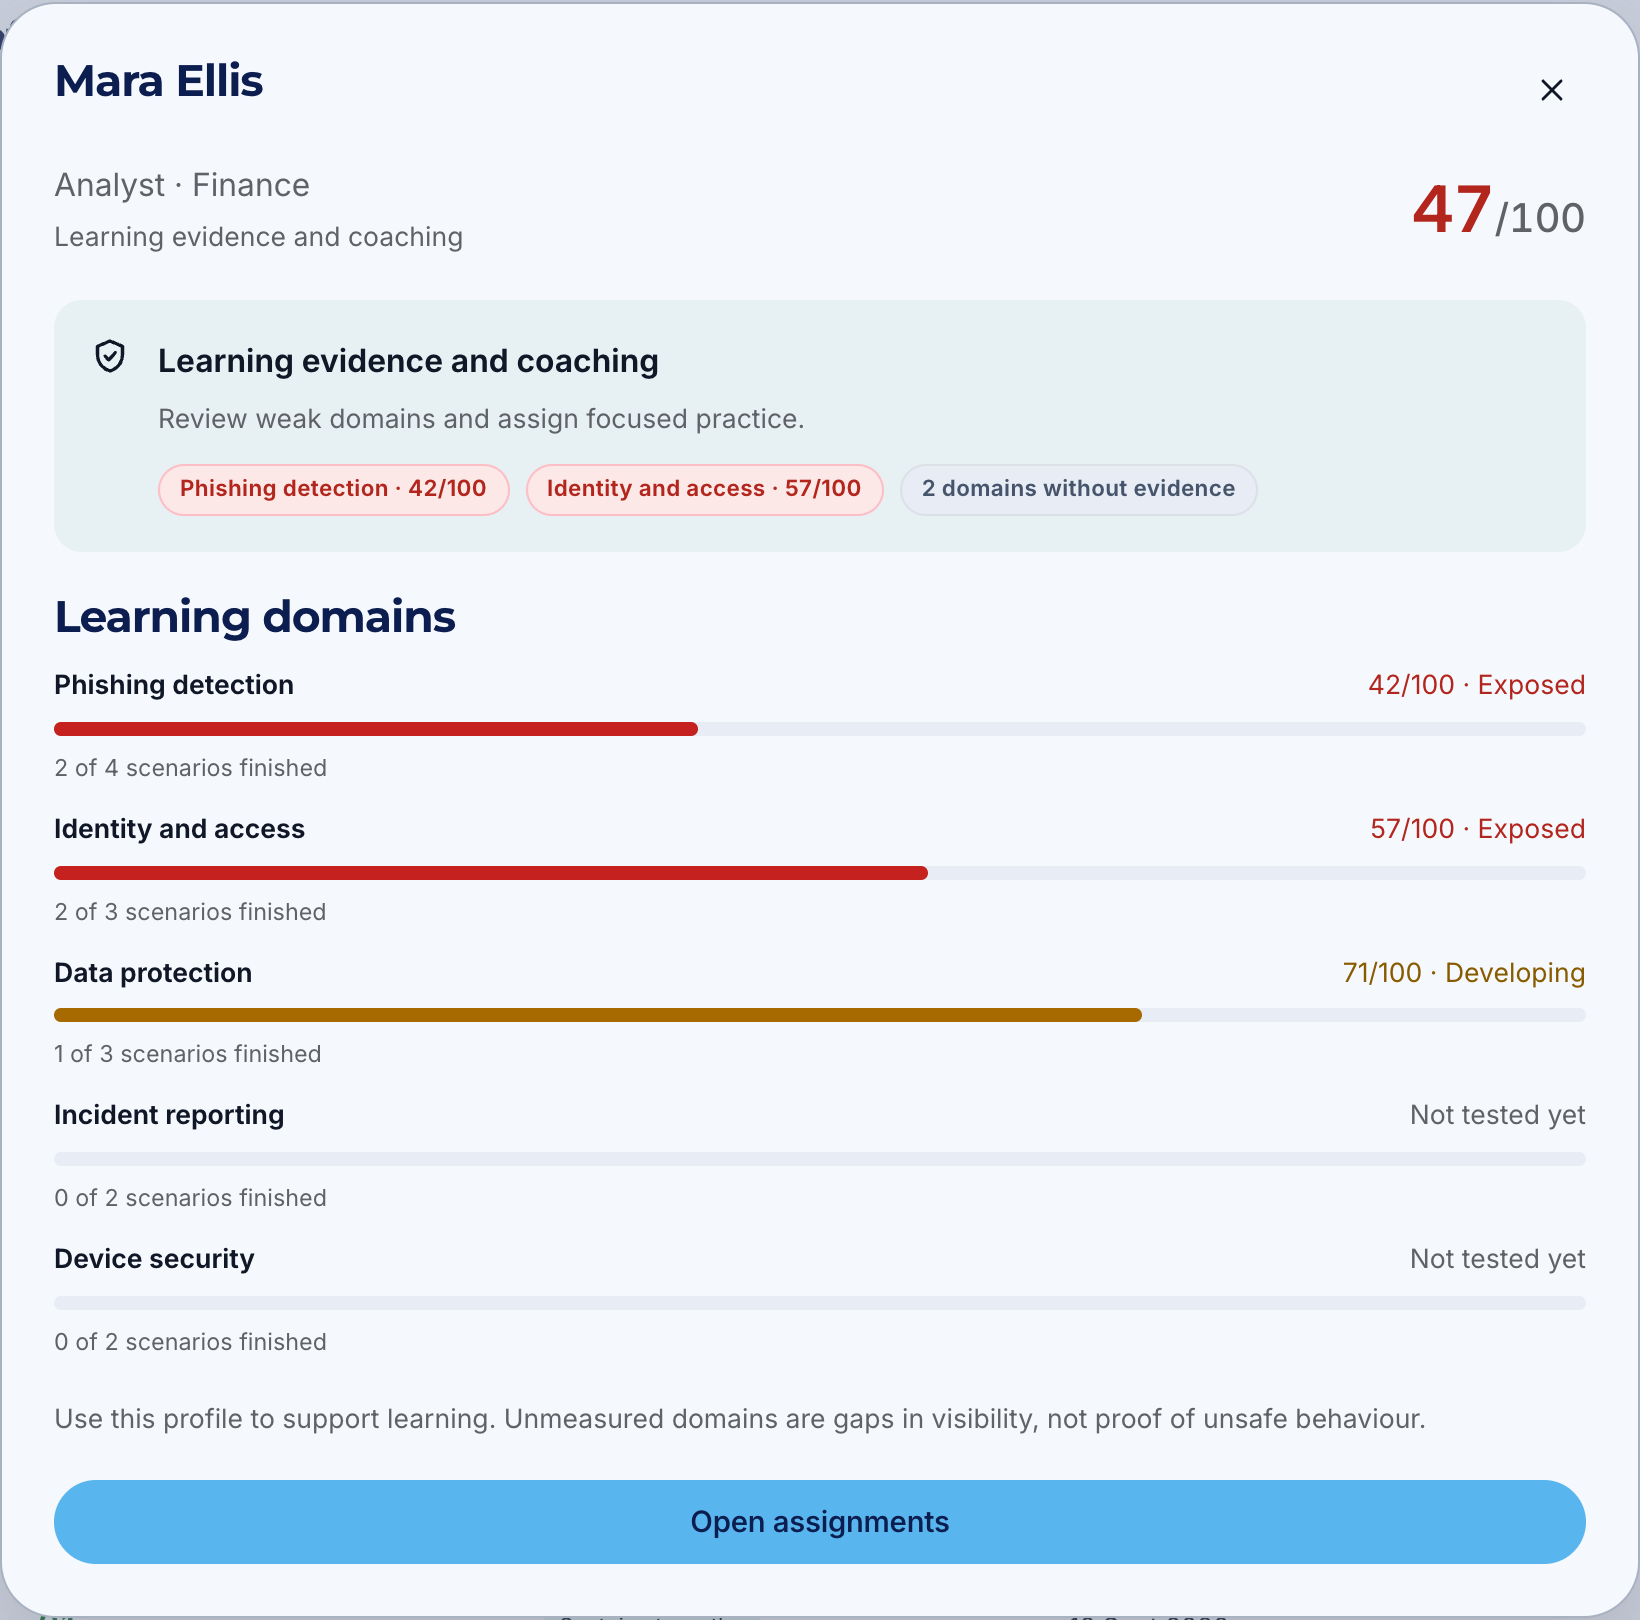
Ampliar imagen · Captura de la plataforma · Datos de ejemplo · Interfaz en inglés
- Apoyo dirigido
El ámbito de phishing muestra 42/100 en el ejemplo. Examina qué decisión necesita explicación o práctica.
- Lo desconocido sigue siéndolo
Reporte de incidentes y seguridad de dispositivos no tienen datos medidos. Son lagunas de información, no capacidad nula.
5. Interpreta los departamentos en su contexto
Si un departamento tiene amplia participación y otro solo unas pocas personas medidas, comparar únicamente los promedios puede orientar mal la prioridad. Revisa participación, funciones y oportunidades recientes de práctica antes de decidir a quién apoyar. La falta de datos plantea una cuestión organizativa y no un juicio sobre el valor de las personas.
En una empresa industrial ficticia, quienes trabajan por turnos quizá necesiten un horario reservado en un ordenador compartido. El personal de oficina puede practicar desde su puesto. La primera acción podría ser tiempo protegido para aprender, instrucciones accesibles o un idioma adecuado. Habla con el responsable local antes de suponer que otro recordatorio resolverá el problema.
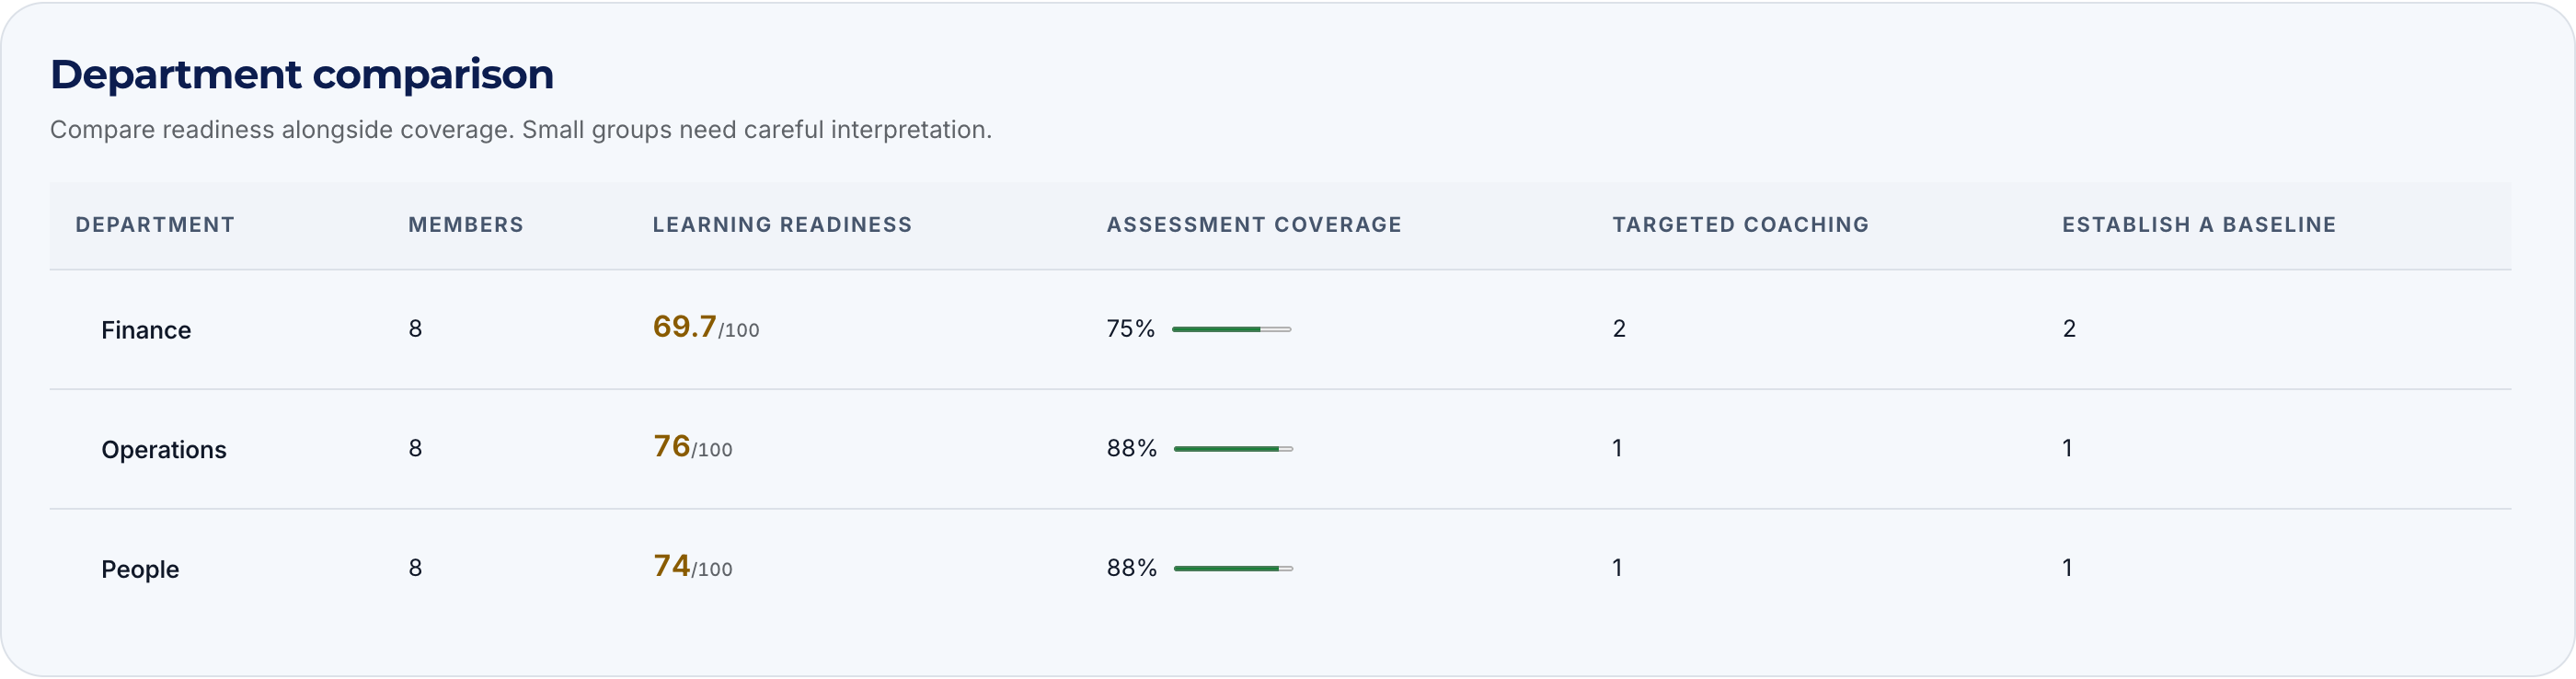
Ampliar imagen · Captura de la plataforma · Datos de ejemplo · Interfaz en inglés
- Promedio medido
El 69,7 de Finance describe a los miembros activos medidos. No es una probabilidad de incidente.
- La cobertura importa
75 % significa que seis de ocho miembros tienen puntuación. Los otros dos siguen siendo desconocidos.
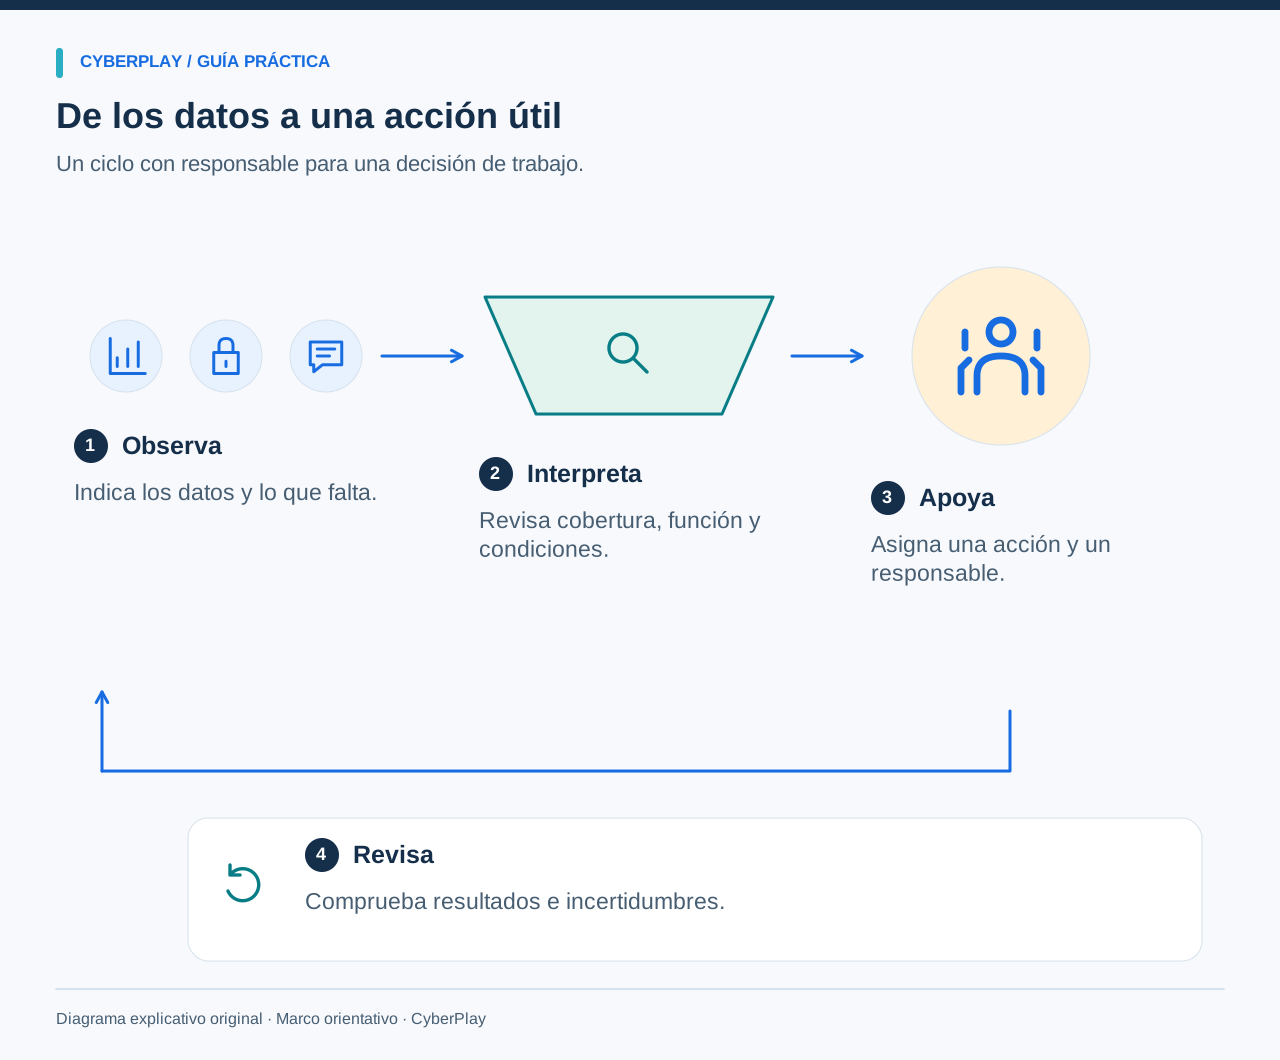
6. Conecta la observación con apoyo y seguimiento
El NCSC recomienda canales seguros de comunicación y una cultura que permita hablar abiertamente. Empieza por la observación e invita a la persona a explicar la situación. “Todavía no tenemos práctica medida” significa algo distinto de “trabajas de forma insegura”. La primera frase permite preguntar por acceso, tiempo o confianza ante la tarea.
Escoge una respuesta pequeña que encaje con la causa. Un paso de verificación mal entendido puede trabajarse con un escenario y un comentario posterior. Un botón de reporte averiado necesita un responsable de TI. En la fecha acordada, revisa tanto los datos de aprendizaje como la eliminación del obstáculo. Registra las cuestiones abiertas sin confundir actividad terminada con problema resuelto.
Fuentes de esta sección: Cyber security culture principles: Principle 2
7. Explica el programa con claridad y equidad
Informa a los participantes de qué se recopila, qué significa la puntuación, quién puede verla y cómo se usará. Reserva los perfiles nominales para personas autorizadas que los necesiten para apoyar. Una reunión directiva puede necesitar un resumen de equipos en lugar de una clasificación pública individual. Confirma las exigencias internas de privacidad y relaciones laborales con el responsable correspondiente.
Una categoría de aprendizaje no permite concluir nada sobre honestidad, aptitud profesional o incidentes futuros. Ofrece una vía para corregir datos de pertenencia, departamento o acceso incorrectos. Los responsables también deben asumir los procedimientos poco realistas. El programa pierde utilidad si las personas se preocupan por parecer bien en los informes en vez de explicar el obstáculo para decidir con seguridad.
8. Practica la decisión de gestión
Comenta el caso ficticio con una persona responsable de seguridad y otra de departamento. Cada participante distingue una observación, una interpretación y una acción. Escribid la medida elegida antes de consultar la explicación. El ejercicio no requiere datos de clientes ni perfiles reales de empleados y puede realizarse en una breve reunión de equipo.
9. Organiza un primer ciclo que puedas revisar
Elige un equipo y una decisión para la primera ronda. Acuerda la conducta deseada, los datos disponibles y los límites de interpretación. Comprueba acceso e idioma, reserva tiempo para practicar y celebra después una revisión con el responsable del proceso. Mantén visible la pregunta inicial para que la conversación no siga solamente la cifra que más haya aumentado.
Termina con una nota útil: qué se observó, qué sigue siendo desconocido, qué apoyo se ofreció, quién asume el problema restante y cuándo se revisará. CyberPlay puede apoyar esta conversación con datos de aprendizaje de la organización; esta guía y su ejercicio están íntegramente en español. El valor procede de las decisiones y el seguimiento que permite, no del nombre del panel.
Descubre el análisis del aprendizaje para organizaciones
Conecta práctica, CyberSense y vistas por departamento. El análisis requiere un plan elegible y permisos adecuados; algunas etiquetas siguen en inglés.
Descubre CyberPlay para organizacionesFuentes y lecturas adicionales
- Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1) — NIST. Consultado el 2026-09-13
- Cyber security culture principles: Principle 2 — UK National Cyber Security Centre. Consultado el 2026-09-13
- Human Risk Management — Hoxhunt. Consultado el 2026-09-13
Sigue explorando
- Plataformas de gestión del riesgo humano: qué comparar para tu organización
Compara Hoxhunt, KnowBe4, SoSafe, usecure y CyberPlay. Guía HRM en español sobre datos, formación, idiomas y evidencias que conviene pedir en una demo.
ES · 8 min de lectura - Métricas de riesgo humano: de CyberSense a un plan de apoyo
Interpreta cobertura, CyberSense y prioridades de aprendizaje por departamento. Un ejemplo para elegir ejercicios, apoyar a los empleados y revisar resultados.
ES · 8 min de lectura - Métricas de formación en ciberseguridad: mide más que la finalización
Mide la formación en ciberseguridad con definiciones claras de participación, decisiones, retención y avisos. Compara resultados con criterios y límites explícitos.
ES · 11 min de lectura - Plan de formación en ciberseguridad: calendario de 12 meses con actividades
Adapta un calendario de formación en ciberseguridad de 12 meses con objetivos, actividades, responsables y revisiones. Descarga la plantilla editable en español.
ES · 11 min de lectura - Formación en ciberseguridad para empleados en español: cómo elegir un programa
Elige formación de ciberseguridad para empleados en español con escenarios prácticos, accesibilidad y un piloto que compruebe aprendizaje y gestión del programa.
ES · 11 min de lectura - Actividades de concienciación en ciberseguridad para empleados: 12 ejercicios prácticos
Utiliza 12 actividades de concienciación para empleados: mensajes, pagos, cuentas y respuesta a incidentes, con instrucciones prácticas y preguntas de reflexión.
ES · 13 min de lectura