Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 8 min de lecture
Guide et exercices en français
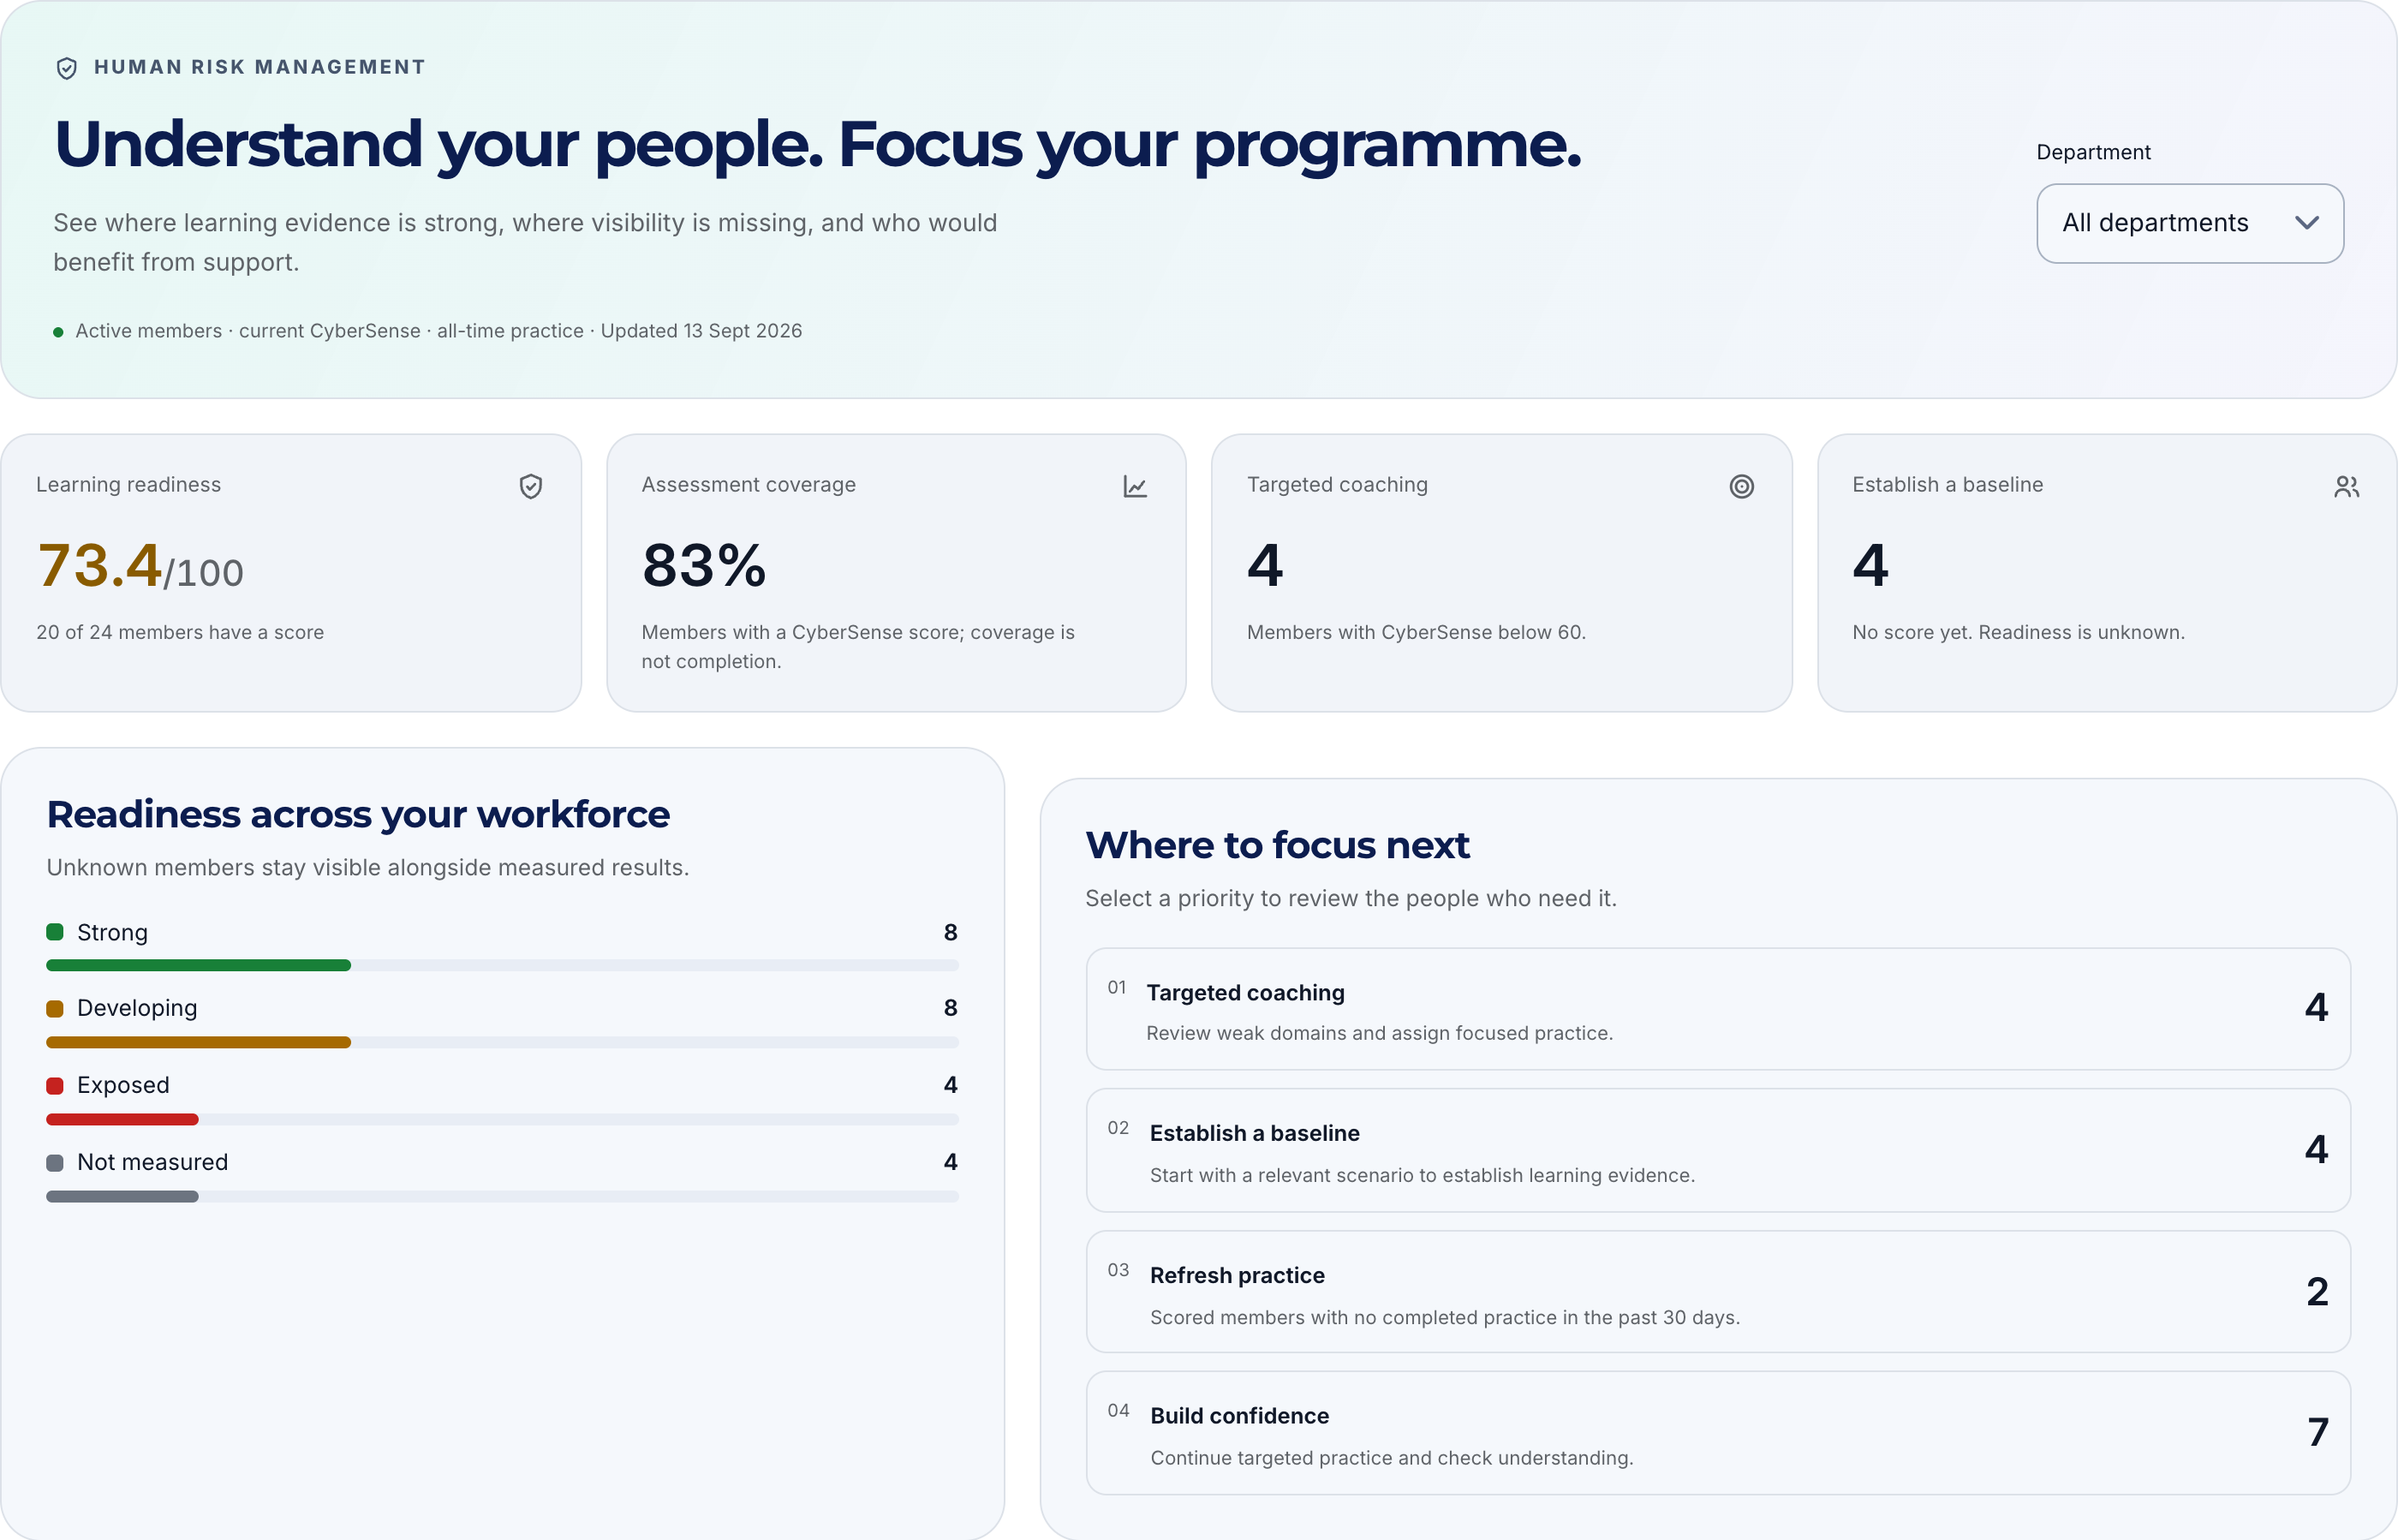
Agrandir l’image · Capture de la plateforme · Données fictives · Interface en anglais
La gestion du risque humain, ou human risk management, consiste à comprendre les interactions entre les personnes, les processus de travail et les mesures de sécurité, puis à choisir des améliorations étayées par des observations. Elle relie la formation aux décisions de l’organisation : quelle équipe accompagner, quelle procédure simplifier et comment vérifier les effets de la réponse. Le nombre de formations terminées apporte une information, mais ne répond pas seul à ces questions.
Ce guide en français s’adresse aux responsables sécurité, aux RH et aux managers. CyberSense illustre ici les données d’apprentissage, distinctes des incidents réels et de l’exposition technique. L’interface générale de CyberPlay est disponible en français ; certains libellés de l’analyse du risque humain restent actuellement en anglais.
Les points à retenir
- Définissez une décision métier avant de choisir les données à observer.
- Lisez la couverture et les données manquantes avec chaque moyenne.
- Utilisez les profils pour accompagner, sans prédire qui provoquera un incident.
- Attribuez à chaque amélioration un responsable et une date de vérification.
1. Que signifie la gestion du risque humain ?
Une équipe comptable reçoit une demande urgente de changement de coordonnées bancaires d’un fournisseur. Reconnaître le phishing ne suffit pas à expliquer la décision. La personne peut-elle joindre un contact connu ? Une seconde validation est-elle nécessaire ? Le manager accepte-t-il un délai de vérification ? La gestion du risque humain examine la décision dans ces conditions de travail.
Le NIST SP 800-50 Rev. 1 préconise un cycle de formation comprenant une évaluation. Pour votre organisation, la prochaine leçon devient une réponse possible dans un processus d’amélioration attribué à un responsable. Selon la difficulté, il faudra plutôt un exercice, un contact de secours, une autorisation corrigée ou un délai plus réaliste.
Sources de cette section: Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1)
2. Commencer par une décision métier précise
Remplacez « mieux sensibiliser le personnel » par une action observable : « Avant de modifier les coordonnées bancaires d’un fournisseur, effectuer la vérification indépendante prévue. » Définissez les personnes concernées, le comportement attendu et l’obstacle qui le rend difficile. Le programme devient ainsi utile au responsable comptable autant qu’à l’équipe sécurité.
Le bénéfice recherché est une meilleure utilisation du temps d’accompagnement. Vous pouvez proposer un exercice pertinent au groupe concerné et demander au responsable du processus de lever l’obstacle. Une plateforme peut aider à organiser ce travail, mais elle ne devient pas responsable des paiements. L’achat d’un outil ne remplace pas la clarification des responsabilités au sein de l’entreprise.
3. Distinguer les différentes données
Un résultat de jeu, un signalement d’e-mail suspect et une alerte d’accès décrivent des événements différents. Ils peuvent éclairer une même discussion sans devenir des mesures interchangeables. Notez la source, la période, la population observée et les lacunes connues. Une moyenne élevée avec une faible couverture peut ne décrire que les personnes déjà mobilisées.
Hoxhunt décrit l’association de signaux de sécurité et d’interventions ciblées. Cet exemple invite à demander quelles données alimentent un tableau de bord. Le tableau ci-dessous est notre outil de réflexion, pas une liste des signaux collectés par CyberPlay. Retenez uniquement les sources que votre organisation est autorisée et en mesure d’utiliser.
| Données | Question utile | Limite d’interprétation |
|---|---|---|
| Résultats d’apprentissage | Quelles décisions faut-il pratiquer ou expliquer ? | Le jeu ne prouve pas la résistance à une attaque réelle. |
| Couverture et participation | Qui a eu une occasion de pratique mesurée ? | Sans score signifie inconnu, pas compétence nulle. |
| Signalements autorisés | Où le travail crée-t-il des difficultés récurrentes ? | Le nombre dépend de l’exposition et des habitudes de signalement. |
| Signaux techniques autorisés | Faut-il corriger des accès ou une configuration ? | Sources distinctes, non intégrées à CyberSense. |
Sources de cette section: Human Risk Management
4. La place de CyberSense
CyberSense synthétise les performances et la progression observées dans les jeux CyberPlay. La vue organisation aide les personnes autorisées à examiner la couverture, les départements et les priorités d’accompagnement, de première pratique ou de révision. La moyenne porte sur les membres actifs mesurés. Une personne sans score reste non mesurée, sans recevoir artificiellement un zéro.
Cette vue aide à organiser la prochaine discussion pédagogique et à vérifier les possibilités de pratique. CyberSense n’est ni une probabilité d’incident, ni une évaluation indépendante des compétences, ni une télémétrie externe des menaces ou des identités. Les signaux de menace, d’accès et d’attitude restent explicitement indisponibles dans cette analyse. L’accès dépend de l’offre de l’organisation et des permissions ; certains libellés sont en anglais.
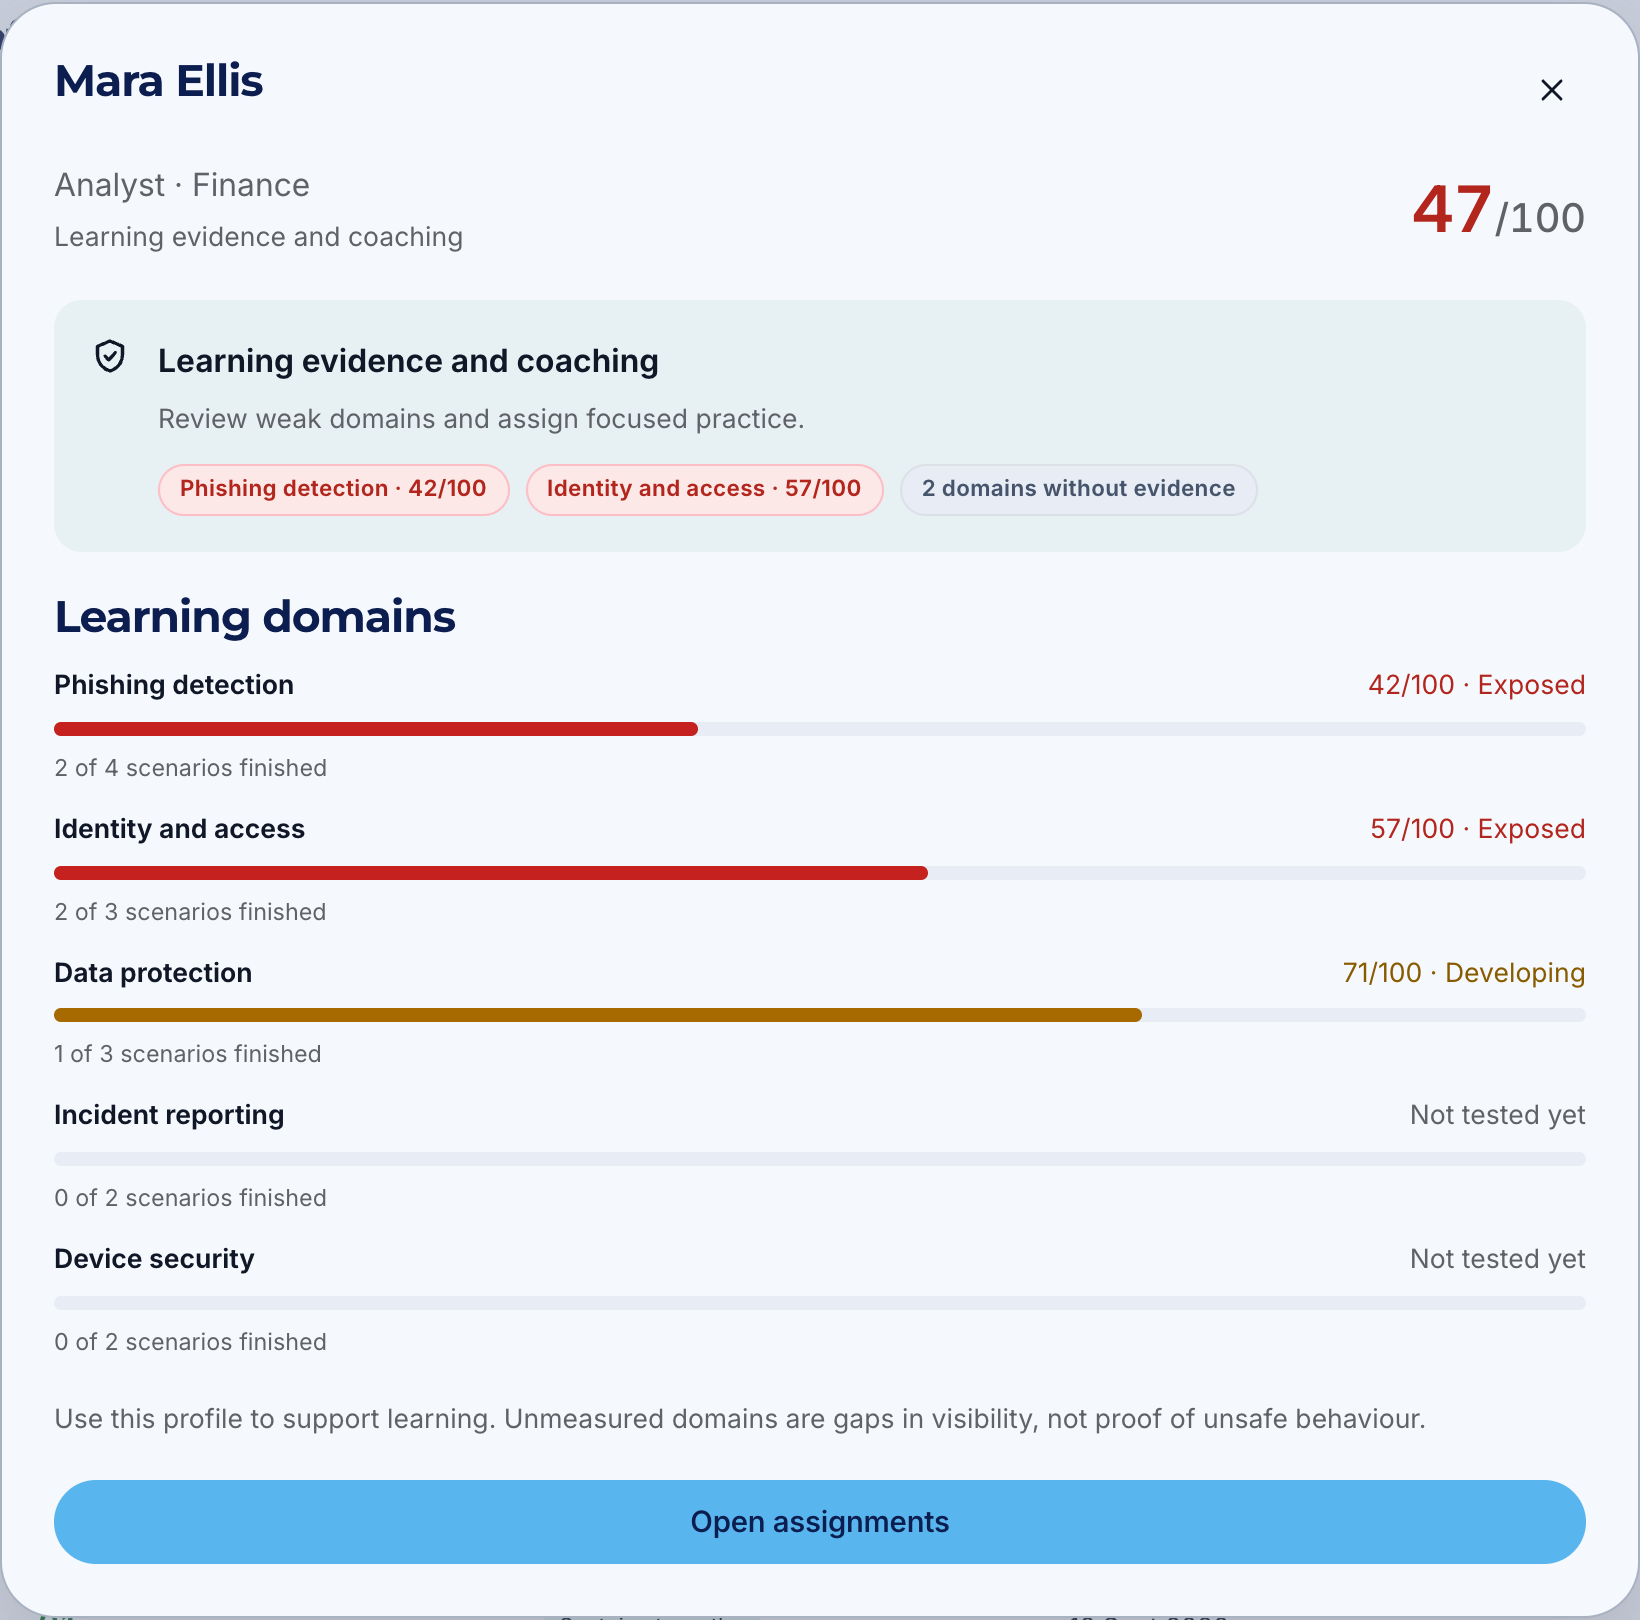
Agrandir l’image · Capture de la plateforme · Données fictives · Interface en anglais
- Accompagnement ciblé
Le domaine phishing affiche 42/100 dans cet exemple. Examinez la décision qui demande une explication ou de la pratique.
- Une inconnue reste une inconnue
Signalement des incidents et sécurité des appareils n’ont pas de données mesurées. Ce sont des lacunes de visibilité, pas une compétence nulle.
5. Replacer les départements dans leur contexte
Si un département a une couverture large et un autre seulement quelques participants mesurés, comparer les moyennes seules peut avantager celui dont les données manquantes sont ignorées. Examinez la participation, les fonctions et les occasions récentes de pratiquer avant de choisir l’accompagnement. L’absence de données pose une question d’organisation ; elle ne juge pas la personne.
Dans une entreprise industrielle fictive, les équipes postées peuvent avoir besoin d’un créneau sur un ordinateur partagé, tandis que les employés de bureau pratiquent à leur poste. La première mesure peut être du temps réservé, des consignes accessibles ou le choix d’une langue appropriée. Échangez avec le manager local avant de supposer qu’un rappel supplémentaire suffira.
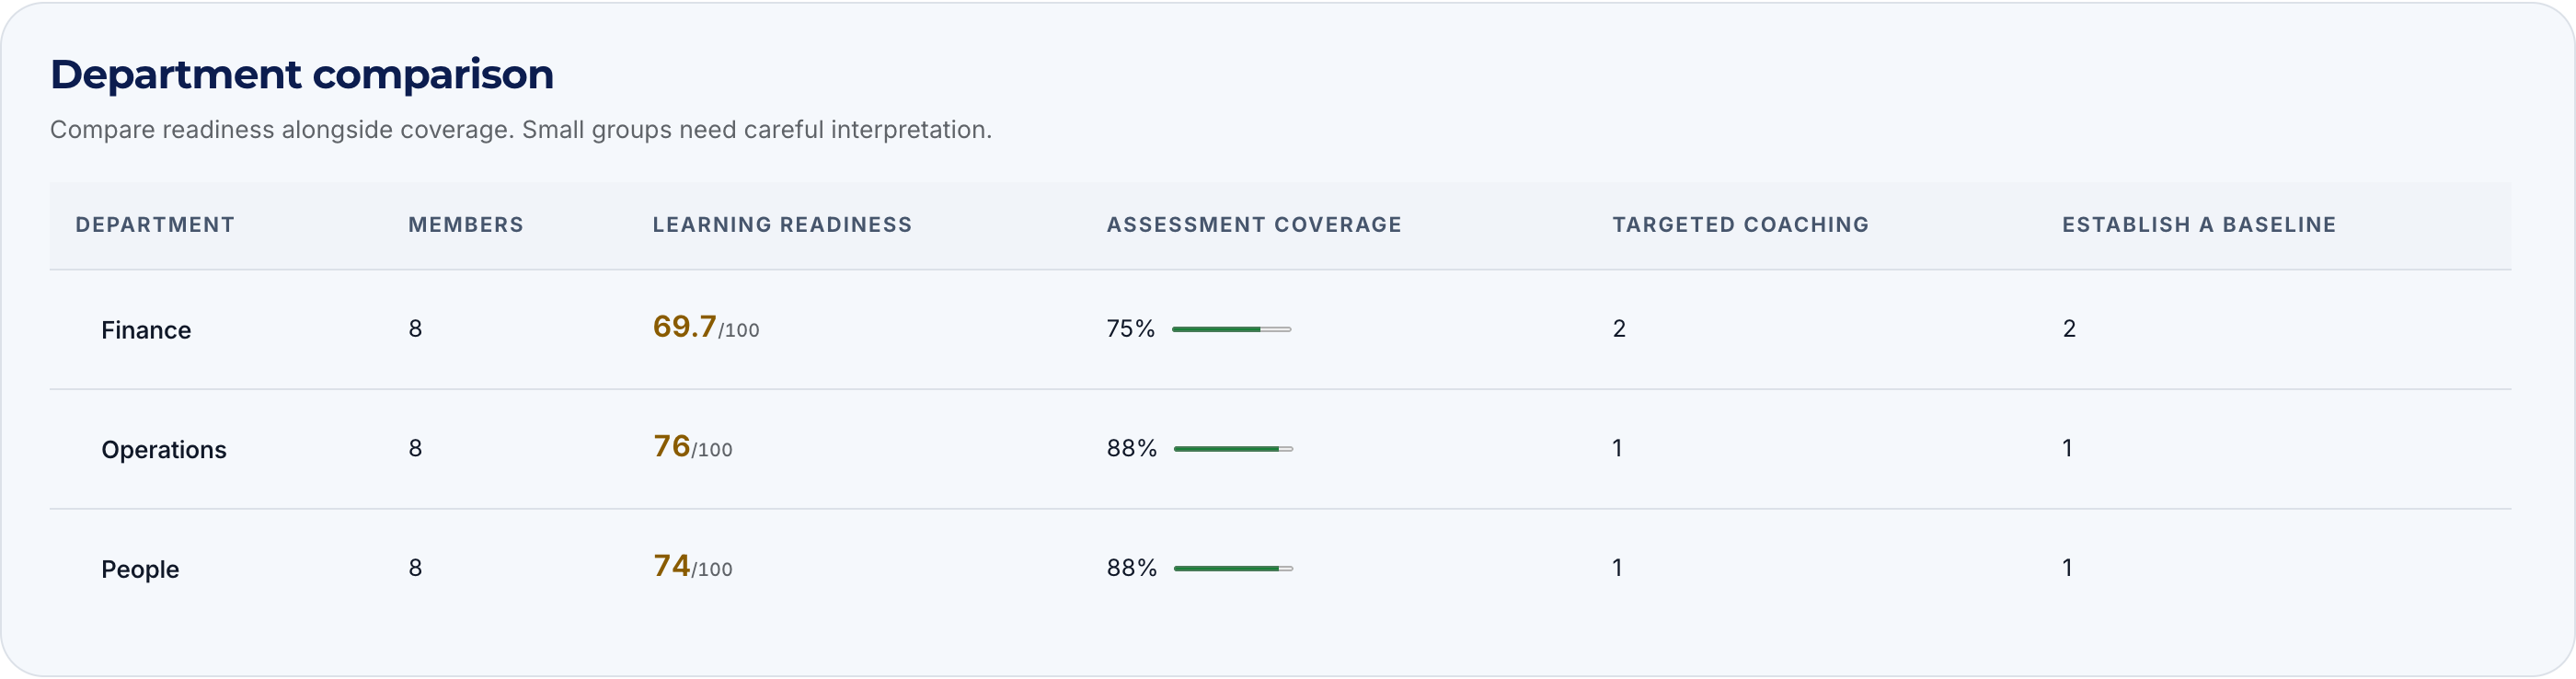
Agrandir l’image · Capture de la plateforme · Données fictives · Interface en anglais
- Moyenne mesurée
La moyenne de 69,7 de Finance décrit ses membres actifs mesurés. Ce n’est pas une probabilité d’incident.
- Importance de la couverture
75 % signifie que six membres sur huit ont un score. Les deux autres restent non mesurés.
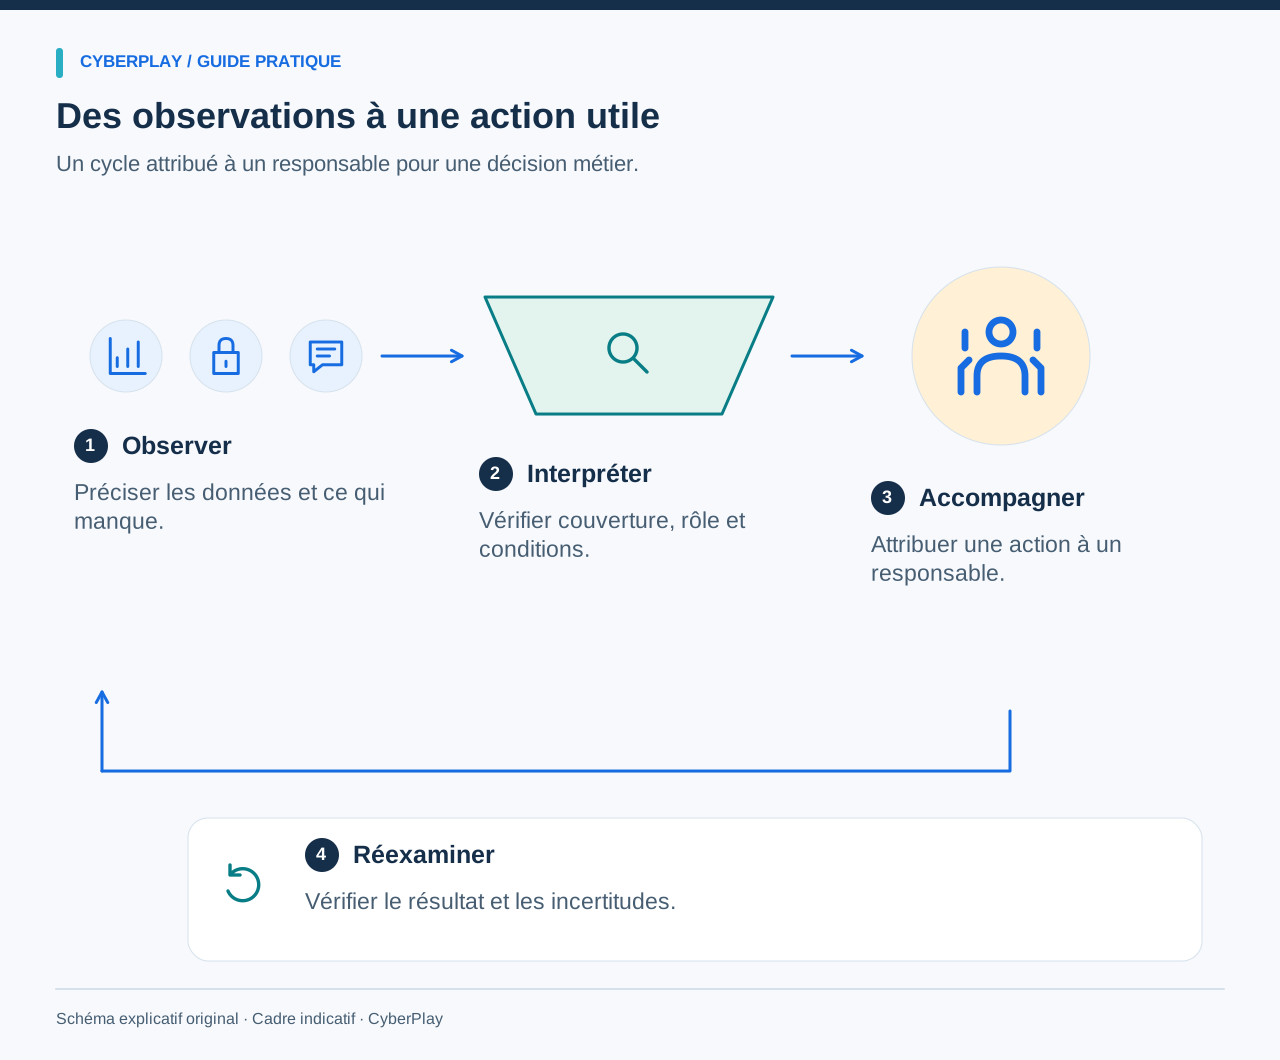
6. Relier observation, accompagnement et suivi
Le NCSC recommande des voies de signalement sûres et une culture permettant de parler ouvertement. Présentez d’abord l’observation et demandez à la personne d’expliquer la situation. « Nous n’avons pas encore de pratique mesurée » n’a pas le même sens que « vous travaillez dangereusement ». La première formulation ouvre une discussion sur le temps, l’accès ou la confiance.
Choisissez une petite réponse adaptée à la cause. Une étape mal comprise peut faire l’objet d’un scénario suivi d’un échange. Un bouton de signalement défectueux relève d’un responsable informatique. À la date convenue, vérifiez les données d’apprentissage et la suppression de l’obstacle. Consignez les problèmes encore ouverts plutôt que de déclarer une réussite parce que l’activité est terminée.
Sources de cette section: Cyber security culture principles: Principle 2
7. Expliquer le programme aux participants
Précisez les informations collectées, le sens du score, les personnes qui peuvent le consulter et son utilisation. Réservez les profils nominatifs aux personnes autorisées qui en ont besoin pour accompagner. Une réunion de direction peut nécessiter une synthèse par équipe plutôt qu’un classement individuel public. Vérifiez les exigences internes de confidentialité et de relations de travail avec le responsable compétent.
Une catégorie d’apprentissage ne permet pas de conclure à la malhonnêteté, à l’inaptitude professionnelle ou à un futur incident. Prévoyez la correction des erreurs de département, d’appartenance ou d’accès. Les managers doivent également assumer les procédures irréalistes. Le programme perd son intérêt si chacun soigne son apparence dans le reporting au lieu d’expliquer ce qui a empêché la bonne décision.
8. S’exercer à la décision de management
Discutez du cas fictif ci-dessous avec un responsable sécurité et un manager. Chacun distingue une observation, une interprétation et une action. Écrivez la mesure choisie avant de lire l’explication. L’exercice ne nécessite aucune donnée client ni l’ouverture d’un dossier réel de salarié.
9. Organiser un premier cycle vérifiable
Choisissez une équipe et une décision pour le premier cycle. Convenez du comportement attendu, des données disponibles et des limites de l’interprétation. Vérifiez l’accès et la langue, accordez du temps pour pratiquer, puis faites un point avec le responsable du processus. Gardez la question initiale visible pour ne pas suivre uniquement le chiffre qui a le plus augmenté.
Terminez par une note exploitable : observation, inconnues, accompagnement proposé, responsable du problème restant et prochaine vérification. Les vues d’apprentissage de CyberPlay peuvent soutenir cette discussion ; ce guide et son exercice sont entièrement en français. La valeur du programme réside dans les décisions et le suivi qu’il permet, et non dans le nom du tableau de bord.
Découvrir les vues d’apprentissage pour les organisations
Reliez pratique, CyberSense et départements. L’analyse nécessite une offre éligible et les permissions adaptées ; certains libellés restent en anglais.
Découvrir CyberPlay pour les organisationsSources et lectures complémentaires
- Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1) — NIST. Consulté le 2026-09-13
- Cyber security culture principles: Principle 2 — UK National Cyber Security Centre. Consulté le 2026-09-13
- Human Risk Management — Hoxhunt. Consulté le 2026-09-13
Poursuivez votre lecture
- Plateformes de gestion du risque humain : comment les comparer ?
Comparez Hoxhunt, KnowBe4, SoSafe, usecure et CyberPlay. Guide HRM en français pour évaluer les données, le coaching, les langues et les preuves en démonstration.
FR · 9 min de lecture - Indicateurs du risque humain : transformer CyberSense en plan d’accompagnement
Interprétez couverture, CyberSense et priorités par service. Un exemple concret pour choisir les exercices, accompagner les collaborateurs et examiner les résultats.
FR · 8 min de lecture - Indicateurs de formation à la cybersécurité : mesurer au-delà de la participation
Mesurez l'efficacité de la sensibilisation à la cybersécurité grâce à un répertoire d'indicateurs pratiques couvrant la participation, les décisions et le signalement.
FR · 10 min de lecture - Plan de formation à la cybersécurité : un calendrier pratique sur 12 mois
Adoptez un calendrier de formation à la cybersécurité sur 12 mois : objectifs de décision, activités par métier, debriefs et suivi d'évaluation.
FR · 11 min de lecture - Formation à la cybersécurité pour les salariés : choisir un programme en français
Choisissez une formation à la cybersécurité pour vos salariés avec des cas concrets, un format accessible et un pilote clair validant l'apprentissage et le suivi.
FR · 11 min de lecture - 12 activités de sensibilisation à la cybersécurité avec débriefings
Animez 12 activités pratiques de sensibilisation à la cybersécurité avec des objectifs clairs, des durées indicatives, le matériel requis et des débriefings utiles.
FR · 12 min de lecture