Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 11 min de lecture
Guide et exercices en français
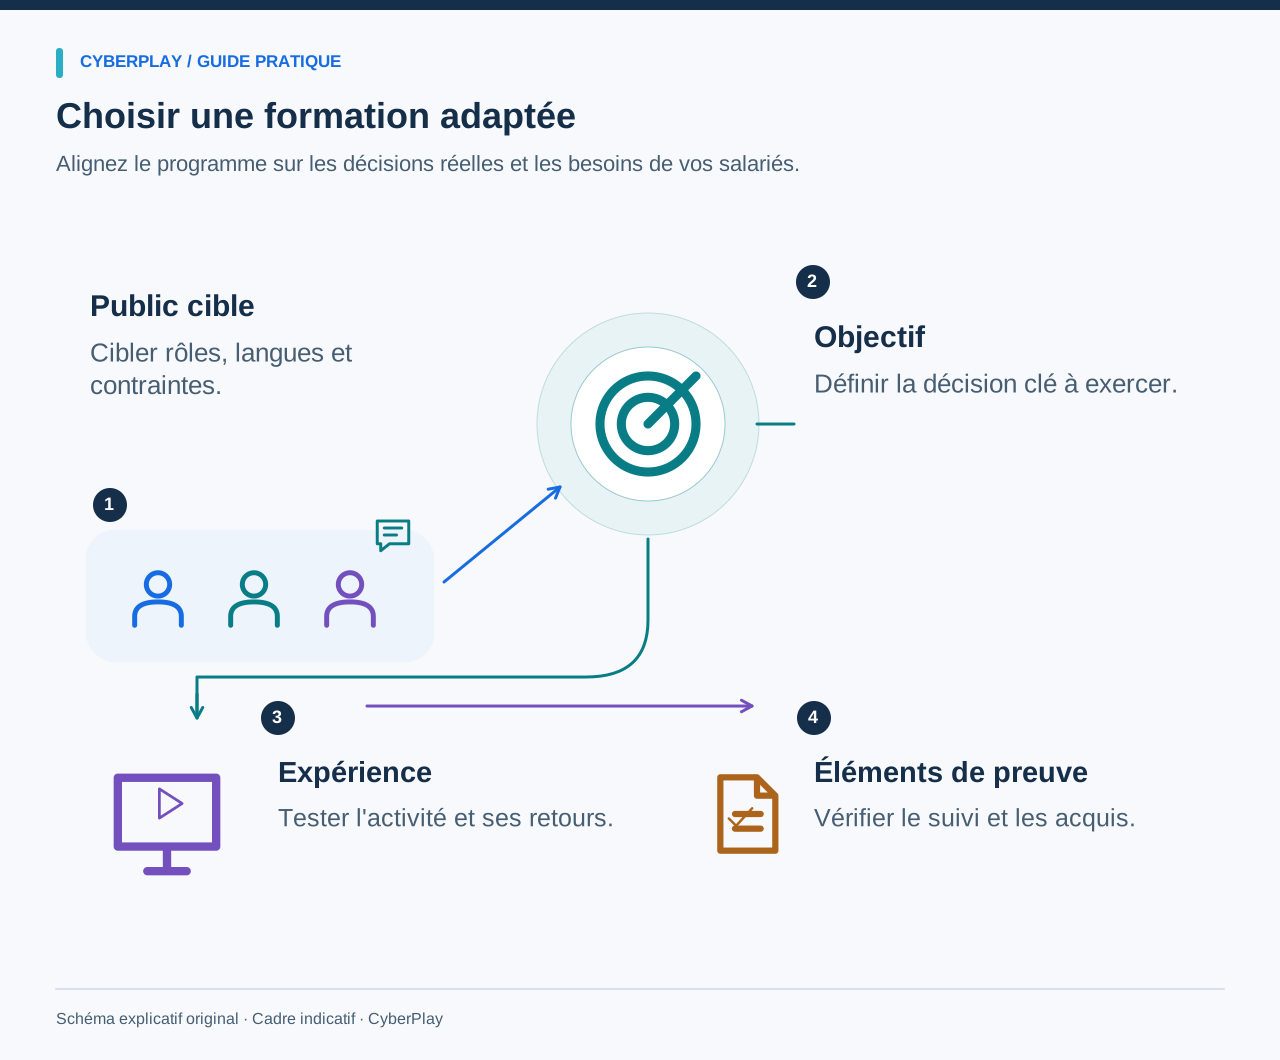
La formation de sensibilisation à la cybersécurité pour les salariés doit les aider à prendre les bonnes décisions au quotidien : vérifier une demande inattendue, protéger un compte, partager des informations de manière appropriée et signaler une anomalie. Choisir un programme implique d'examiner la façon dont ces décisions sont enseignées et mises en pratique, tout en veillant aux aspects opérationnels de déploiement et d'accompagnement des collaborateurs.
Commencez par cibler un ensemble restreint de besoins et testez l'expérience complète avant de vous engager dans un déploiement à grande échelle. Ce guide propose un scénario d'entreprise inédit, une grille d'évaluation pour comparer les offres et une démarche pilote pour vérifier l'adéquation pédagogique et opérationnelle. Il s'adresse aux équipes réunissant des rôles, des langues et des modes d'organisation variés. Une solution pertinente doit être claire pour l'apprenant, simple à gérer pour le responsable du programme et transparente quant aux données qu'elle produit.
Les points à retenir
- Définissez les décisions professionnelles que vos collaborateurs doivent exercer avant de comparer les éditeurs.
- Testez l'activité complète, y compris les retours pédagogiques, la langue, les commandes et le lien avec le signalement.
- Examinez les véritables données du pilote et les tâches administratives réelles au lieu de vous fier aux listes de fonctionnalités.
- Fondez votre décision d'élargir le programme sur son adéquation démontrée et sur ses limites explicites.
Partir de l'action attendue de la part des collaborateurs
Formulez un objectif concret pour chaque profil prioritaire. L'équipe comptable doit vérifier toute modification de coordonnées bancaires via la procédure validée. Chaque collaborateur doit savoir où trouver le canal de signalement. Les managers doivent savoir soutenir un employé qui suspend le traitement d'une demande douteuse. Ces résultats observables permettent à l'acheteur d'évaluer concrètement un module d'exemple.
La publication NIST SP 800-50 Rev. 1 décrit un programme d'apprentissage continu adapté aux besoins de l'organisation, prévoyant évaluation et amélioration. Appliquez ce principe en identifiant les situations d'incertitude vécues par les salariés et les procédures qui nécessitent un renforcement. La sensibilisation générale, les instructions techniques spécialisées et la formation destinée aux personnes ayant des responsabilités spécifiques peuvent exiger des activités distinctes ; un cours attractif n'a pas vocation à répondre à tous les usages.
Sources de cette section: Construire un programme de formation à la cybersécurité et à la protection de la vie privée — NIST SP 800-50r1
Examiner le contenu pédagogique de l'activité
Demandez à effectuer l'activité dans les mêmes conditions qu'un collaborateur. Observez si elle clarifie la situation, offre un choix déterminant à l'apprenant et lui présente les conséquences directes de sa décision. Une vidéo permet d'introduire un concept, une mise en situation permet de répéter un échange oral et un jeu offre l'occasion d'exercer des décisions répétées. Sélectionnez le format qui rend l'action visée intelligible et facile à mettre en pratique.
Examinez les mauvaises réponses avec autant de soin que la bonne. Un retour pédagogique utile explique la portée du choix et suggère une alternative applicable. Si l'activité se borne à attribuer des points pour la simple reconnaissance d'un mot-clé, demandez-vous comment l'apprenant fera le lien avec ses tâches professionnelles. Vérifiez également si les collaborateurs peuvent faire une pause, réexaminer une explication ou solliciter de l'aide en cas de doute persistant.
Adapter l'expérience aux différents profils de collaborateurs
Un gestionnaire administratif sur site, un collaborateur à distance et un salarié utilisant un terminal partagé ne sont pas confrontés aux mêmes sollicitations et disposent de modes d'apprentissage différents. Demandez à des représentants de ces publics si le cas pratique leur semble plausible, s'ils comprennent bien leur rôle et si l'action sécurisée est réalisable dans leur quotidien. Veillez à ce que le scénario demeure fictif tout en décrivant un fonctionnement familier.
Vérifiez les prérequis supposés par le contenu. Un nouvel arrivant aura sans doute besoin d'une brève mise en contexte avant de relever un défi ; un collaborateur expérimenté validant les règlements tirera davantage profit d'une demande plus ambiguë. L'ensemble de ressources « Top Tips for Staff » du NCSC constitue un exemple d'introduction non technique couvrant les bases pratiques. Les informations publiques sur son public cible et ses modalités d'accès aident les acheteurs à formaliser leurs attentes pour un module d'initiation.
Agrandir l’image · Capture du jeu · Interface en anglais
- Passer en revue appareils et stockage
Vérifiez quels appareils et emplacements de stockage contiennent des données professionnelles, et identifiez toute question liée aux accès ou au partage.
- Utiliser les canaux professionnels approuvés
Conservez les communications et fichiers professionnels dans les canaux et stockages approuvés, même si des solutions personnelles semblent plus pratiques.
Sources de cette section: Conseils au personnel : protéger son organisation en ligne
Tester la langue et l'accessibilité sur l'ensemble du parcours
Vérifiez les consignes, les propositions de réponse, les explications, la navigation et les messages d'erreur dans chaque langue requise. La présence d'un sélecteur de langue sur une plateforme ne garantit pas que chaque activité soit intégralement traduite. Demandez à un apprenant d'expliquer l'action sécurisée avec ses propres mots à la fin du module : cela permet de déceler des tournures imprécises qu'un simple survol visuel ne révèle pas.
Faites des essais sur le matériel et les connexions réseau réels de l'entreprise. Vérifiez l'utilisation exclusive du clavier, la lisibilité du texte, les contrastes, les solutions alternatives au son et assurez-vous que les temps limites n'imposent pas de contraintes inutiles. Ne faites pas de l'usage d'un smartphone personnel ou d'une messagerie privée une condition implicite de participation. Lorsqu'une activité ne peut pas s'adapter aux besoins d'un collaborateur, définissez un moyen équivalent d'exercer la même décision avant de la déployer auprès de l'ensemble du groupe.
Mettre à l'épreuve un cas concret de changement de RIB fournisseur
Servez-vous de cet exemple fictif lors d'une démonstration d'éditeur ou d'un pilote interne. Un collaborateur attend la facture d'un fournisseur habituel. Un message arrive avec la bonne référence de commande, mais sollicite un virement vers un nouveau compte bancaire et fournit un nouveau numéro de téléphone pour confirmation. La fiche fournisseur habituelle et la procédure d'approbation interne restent accessibles à l'employé.
Le FBI recommande de mener des vérifications indépendantes pour tout changement de coordonnées bancaires ou de compte de paiement. L'activité doit permettre à l'apprenant de mettre en pratique la procédure de contrôle définie par votre entreprise. Un expéditeur familier, un montant attendu ou une explication convaincante ne suffisent jamais à justifier un versement vers une nouvelle destination. L'apprenant doit disposer d'un chemin clair pour contrôler la demande et mener à bien le travail légitime en toute sécurité.

Agrandir l’image · Capture du jeu · Interface en anglais
- Comparer les détails modifiés
Vérifiez quels détails de paiement ont changé et si la demande correspond à la facture et au travail attendus.
- Comparer une facture fiable
Comparez avec une facture fiable, puis vérifiez les changements bancaires auprès du contact fournisseur déjà enregistré.
Sources de cette section: Fraude par compromission de la messagerie professionnelle
Comparer les programmes à l'aide d'une grille d'évaluation
Utilisez la même grille pour chaque option envisagée, y compris pour une formule animée en interne. Exigez une démonstration ou un document probant en réponse à chaque question. Notez l'activité exacte et l'offre commerciale testées, car une fonctionnalité donnée peut être cantonnée à une partie du catalogue ou à un palier de souscription spécifique. Considérez tout point non testé comme en suspens, sans présumer de son inclusion.
| Critère de sélection | Élément de preuve à demander | Enjeu de ce critère |
|---|---|---|
| L'activité enseigne-t-elle une décision pertinente ? | Un exemple complet montrant les choix de l'apprenant et les retours pédagogiques. | La méthode doit s'articuler avec l'action attendue au travail. |
| Le public visé peut-il y participer sans obstacle ? | Un test sur équipement réel, dans la langue cible et sur l'accessibilité. | L'activité doit pouvoir être utilisée par les personnes concernées. |
| Le module s'articule-t-il avec nos procédures internes ? | Une démonstration des consignes de signalement et de vérification locales. | Les conseils généraux doivent trouver un écho concret dans l'entreprise. |
| Que doit concrètement piloter l'administrateur ? | Un aperçu complet de l'invitation, de l'attribution et du suivi des actions. | La charge opérationnelle conditionne la pérennité du programme. |
| Que recouvrent exactement les données enregistrées ? | Un exemple de résultat ou d'export avec la définition des colonnes. | Le statut de complétion et le niveau évalué n'ont pas la même portée. |
| Quel est le périmètre exact du contrat ? | Les utilisateurs prévus, la durée, le support, les fonctions et la réversibilité. | L'acheteur doit cerner avec précision le périmètre du service évalué. |
Tester également la charge de gestion de l'administrateur
Demandez au responsable du programme de réaliser les manipulations requises pour le déploiement envisagé : création de la cohorte ciblée, communication des accès, sélection d'une activité, traitement d'une session non suivie et consultation des statistiques. Travaillez sur la formule d'abonnement et les profils d'autorisation réellement envisagés. Une démonstration orchestrée par un spécialiste de l'éditeur peut masquer des étapes que votre administrateur devra réaliser de façon autonome.
Examinez les cas particuliers. Que se passe-t-il lorsqu'un salarié arrive en cours de route, change de poste, ne parvient pas à se connecter ou quitte la société ? Un administrateur habilité peut-il régler le problème, et de quel niveau d'assistance dispose-t-il ? Vérifiez les processus d'import, d'export ou d'intégration technique nécessaires sur un jeu de données de test restreint et validé. La simple mention d'une fonctionnalité dans une plaquette commerciale ne prouve pas qu'elle s'adaptera à votre propre organisation.
Contrôler les données collectées, les accès et la conformité
Demandez quels journaux d'activité le programme produit et ce que décrit précisément chaque champ. L'enregistrement d'une complétion prouve simplement que l'activité a été suivie jusqu'au bout selon ses règles. Le score d'un jeu reflète une performance dans le cadre de ce jeu. Un atelier d'échange permet de formuler des remarques utiles sans aboutir à une note individuelle. Maintenez ces nuances lors du compte rendu à la direction, et prévoyez comment une nouvelle variante de scénario permettra de vérifier l'assimilation plus tard.
Examinez qui a accès aux résultats individuels, de quelle manière ces droits s'alignent sur l'organigramme et quelles sont les règles de conservation ou de purge des données. Utilisez des données fictives pour le pilote dans toute la mesure du possible. Tenez un registre d'amélioration distinct pour consigner les difficultés pratiques, comme une fiche fournisseur obsolète ou un canal de signalement difficile à trouver. Ces constats peuvent susciter des corrections majeures même s'ils n'apparaissent pas dans le score d'un apprenant.
Mener un pilote restreint avec des critères de réussite explicites
Formez un groupe représentatif des métiers, des langues parlées et des appareils utilisés dans l'entreprise. Avant de démarrer, définissez les critères à valider : les apprenants accèdent à l'activité sans blocage, savent expliciter la décision attendue et trouvent le chemin de signalement ; l'administrateur réalise les tâches de gestion courante et sait interpréter les données obtenues. Ajoutez à cette liste les impératifs propres à votre organisation.
Laissez les participants aborder le cas pratique sans consignes préalables. Recueillez ensuite leurs retours sur la clarté des explications, l'ergonomie et la pertinence du thème. Après le débriefing, soumettez-leur une situation modifiée pour observer comment ils s'approprient la règle. Il s'agit d'un contrôle d'adéquation opérationnelle, et non d'une preuve scientifique de baisse des incidents ou d'une étude d'impact formalisée. Consignez les limites observées et planifiez les correctifs indispensables avant d'étendre la démarche.

Agrandir l’image · Capture du jeu · Interface en anglais
- Consulter l'annuaire existant
Utilisez l'annuaire du centre d'assistance établi de l'organisation pour trouver un contact de confiance avant de poursuivre une demande sensible.
- Écarter les numéros fournis
Le numéro fourni par l’appelant fait partie de sa demande et ne permet pas une vérification indépendante.
Décider de la suite selon l'adéquation démontrée
Évaluez les enseignements du pilote au regard des critères de réussite fixés et des termes de l'accord proposé. Étendez le déploiement si les exigences pédagogiques et administratives essentielles sont satisfaites. Comblez les lacunes majeures avant tout déploiement général, ou optez pour un autre format auprès des populations concernées. Une courte session animée en petit groupe s'avère souvent judicieuse pour démarrer si elle répond à l'objectif ; des impératifs d'organisation plus vastes peuvent justifier une gestion logicielle dédiée.
La sélection de modules sur le phishing proposée par CyberPlay constitue un bon point de départ pour évaluer des exercices interactifs. Choisissez un jeu adapté, contrôlez la réalité de sa version linguistique et de sa jouabilité, puis faites le lien entre les décisions prises et les procédures internes de votre entreprise au moment du débriefing. Jugez l'expérience dans son ensemble, parallèlement aux fonctionnalités d'administration et de suivi nécessaires. Une fois cette concordance vérifiée, appuyez-vous sur un plan de formation pour structurer la diffusion et le perfectionnement continus.
Exercez une décision de votre travail
CyberPlay propose une interface, des guides et des évaluations en français, ainsi que des jeux en français dans son catalogue. Vérifiez les langues de l’activité choisie et testez-la avec vos salariés.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- Construire un programme de formation à la cybersécurité et à la protection de la vie privée — NIST SP 800-50r1 — NIST. Consulté le 2026-09-13
- Fraude par compromission de la messagerie professionnelle — Bureau fédéral d’enquête des États-Unis (FBI). Consulté le 2026-09-13
- Conseils au personnel : protéger son organisation en ligne — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-09-13
Poursuivez votre lecture
- Formation et sensibilisation NIS2 : programme pratique et preuves à conserver
Planifiez votre formation sensibilisation NIS2 par rôle, reliez les actions aux risques et conservez des preuves probantes. Distinguez direction et collaborateurs.
FR · 10 min de lecture - Plan de formation à la cybersécurité : un calendrier pratique sur 12 mois
Adoptez un calendrier de formation à la cybersécurité sur 12 mois : objectifs de décision, activités par métier, debriefs et suivi d'évaluation.
FR · 11 min de lecture - Jeux de sensibilisation à la cybersécurité en français : comment choisir
Choisissez des jeux de sensibilisation à la cybersécurité qui enseignent des décisions utiles au travail. Comparez les formats et évaluez vos sessions.
FR · 11 min de lecture - Mot de passe ou phrase de passe : protéger ses comptes professionnels
Comparez mots et phrases de passe, évitez la réutilisation, comprenez les recommandations du NIST et utilisez un gestionnaire approuvé. Entraînez-vous en français.
FR · 10 min de lecture - Signes de rançongiciel : les premiers réflexes au travail
Fichiers illisibles ou renommés ? Découvrez les signes de rançongiciel, les premiers réflexes au travail et comment transmettre un signalement utile à l’IT.
FR · 10 min de lecture - Le Wi-Fi public est-il sûr pour travailler ? Hotspots, HTTPS et faux portails
Découvrez quand le Wi-Fi public convient au travail, comment vérifier les hotspots d’hôtel, repérer faux portails et alertes de certificat, et choisir un réseau agréé.
FR · 10 min de lecture