CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 9 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
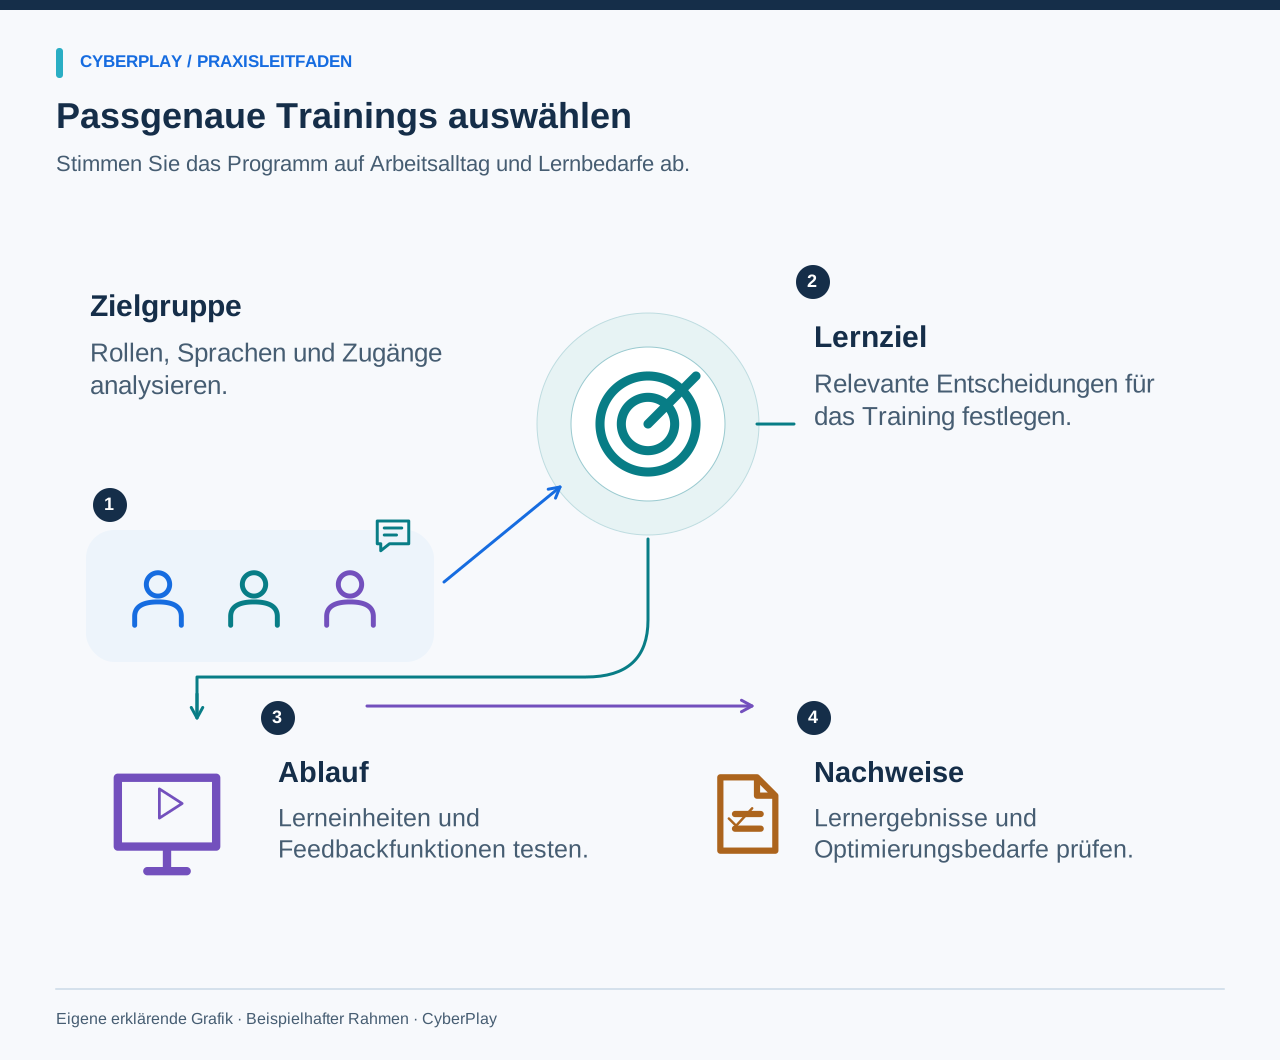
Security-Awareness-Trainings für Mitarbeitende sollten Menschen dabei unterstützen, typische Entscheidungen im Arbeitsalltag sicher zu treffen: unerwartete Anfragen prüfen, Konten absichern, Informationen angemessen teilen und Auffälligkeiten melden. Die Wahl des passenden Programms erfordert daher einen genauen Blick darauf, wie diese Entscheidungen vermittelt und geübt werden – ebenso wie auf die praktische Bereitstellung der Aktivitäten und die Unterstützung der Teilnehmenden.
Beginnen Sie mit einem überschaubaren Anforderungsprofil und testen Sie einen vollständigen Ablauf, bevor Sie sich für ein unternehmensweites Rollout entscheiden. Dieser Leitfaden bietet ein originäres Praxisszenario, eine Checkliste zur Programmauswahl und ein Pilotierungskonzept, um Lernerfolg und organisatorische Passgenauigkeit zu vergleichen. Er eignet sich für Teams mit unterschiedlichen Rollen, Sprachkenntnissen und Arbeitsmodellen. Ein geeignetes Programm sollte für Lernende verständlich, für Verantwortliche beherrschbar und in seinen Nachweisen transparent und realistisch sein.
Das Wichtigste zum Mitnehmen
- Definieren Sie die konkreten Arbeitsentscheidungen, die Mitarbeitende üben sollen, bevor Sie Anbieter vergleichen.
- Testen Sie die vollständige Lerneinheit einschließlich Feedback, Sprache, Bedienung und Anbindung an interne Meldewege.
- Prüfen Sie tatsächliche Pilotierungsdaten und Administrationsabläufe, statt sich auf bloße Funktionsbeschreibungen zu verlassen.
- Entscheiden Sie anhand nachgewiesener Eignung und klarer Systemgrenzen über eine Erweiterung des Programms.
Beginnen Sie mit den konkreten Handlungsschritten der Mitarbeitenden
Formulieren Sie konkrete Lernziele für jede priorisierte Zielgruppe: Finanzteams sollten geänderte Zahlungsanweisungen über den freigegebenen Prozess verifizieren. Alle Mitarbeitenden müssen den internen Meldeweg kennen und finden können. Führungskräfte sollten wissen, wie sie Beschäftigte unterstützen, wenn diese eine zweifelhafte Anfrage stoppen. Solche Ergebnisse bieten Verantwortlichen greifbare Anhaltspunkte, die sich in einer Musterlektion überprüfen lassen.
NIST SP 800-50 Rev. 1 beschreibt ein kontinuierliches, an den Bedürfnissen der Organisation ausgerichtetes Lernprogramm, das regelmäßig evaluiert und verbessert wird. Wenden Sie dieses Prinzip an, indem Sie ermitteln, wo Mitarbeitende aktuell auf Unsicherheiten stoßen und welche Prozesse gestärkt werden müssen. Allgemeine Sensibilisierung, technische Spezialschulungen und Trainings für Personen mit besonderen Verantwortlichkeiten erfordern mitunter unterschiedliche Formate; ein einzelner ansprechender Kurs muss nicht jeden Zweck abdecken.
Quellen dieses Abschnitts: Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1
Prüfen Sie die didaktische Gestaltung der Lerneinheit
Bitten Sie darum, eine Aktivität exakt aus der Perspektive eines Mitarbeitenden durchzuspielen. Achten Sie darauf, ob die Situation klar erklärt wird, ob die Lernenden eine sinnvolle Wahl treffen können und ob das Feedback die Konsequenzen nachvollziehbar macht. Ein Video kann in ein Konzept einführen, ein Rollenspiel dient dem Üben von Gesprächen und ein interaktives Spiel ermöglicht wiederholte Entscheidungen. Wählen Sie das Format, das die gewünschte Handlung verständlich macht und direktes Üben erlaubt.
Untersuchen Sie die falschen Antwortoptionen genauso sorgfältig wie die richtige. Ein nützliches Feedback erklärt, warum eine Entscheidung problematisch ist, und zeigt eine praktikable Alternative auf. Wenn eine Lerneinheit lediglich Punkte für das Erkennen eines Schlagworts vergibt, fragen Sie sich, wie Lernende diesen Erfolg auf eine reale Arbeitsaufgabe übertragen sollen. Prüfen Sie zudem, ob Mitarbeitende anhalten, Erklärungen erneut ansehen oder Hilfe anfordern können, wenn Unklarheiten bestehen.
Stimmen Sie das Trainingserlebnis auf die Zielgruppe ab
Eine Bürokraft, eine im Homeoffice tätige Person und ein Mitarbeiter an einem geteilten Terminal stehen vor unterschiedlichen Anforderungen und verfügen über verschiedene Möglichkeiten der Teilnahme. Fragen Sie Vertreter der Zielgruppe, ob die Musterszenarien plausibel wirken, ob sie ihre Rolle verstehen und ob die sichere Handlung in ihrem Arbeitsumfeld tatsächlich durchführbar ist. Halten Sie das Szenario fiktiv, gestalten Sie die Prozesse jedoch wiedererkennbar.
Prüfen Sie, welches Vorwissen die Inhalte voraussetzen. Neue Mitarbeitende benötigen vor einer Herausforderung womöglich eine kurze Erklärung; Personen mit langjähriger Freigabeerfahrung profitieren eher von mehrdeutigen Anfragen. Das Schulungspaket „Top Tips for Staff“ des NCSC ist ein Beispiel für eine nicht-technische Einführung in praktische Grundlagen. Die dort definierten Zielgruppen und Zugangsbedingungen können Verantwortlichen helfen, eigene Anforderungen an Basisschulungen klar zu formulieren.
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Geräte und Speicherorte überprüfen
Prüfen Sie, auf welchen Geräten und Speichern dienstliche Daten liegen, und klären Sie offene Fragen zu Zugriff oder Freigaben.
- Freigegebene Dienstkanäle nutzen
Nutzen Sie freigegebene Kommunikationskanäle und Speicherorte für dienstliche Daten, auch wenn private Alternativen bequemer erscheinen.
Quellen dieses Abschnitts: Die wichtigsten Tipps für Mitarbeitende: die Organisation im Netz schützen
Testen Sie Sprache und Barrierefreiheit im gesamten Ablauf
Überprüfen Sie Anweisungen, Antwortmöglichkeiten, Erläuterungen, Navigation und Fehlermeldungen in jeder benötigten Sprache. Eine Sprachauswahl auf der Plattform garantiert nicht, dass eine spezifische Lerneinheit vollständig übersetzt ist. Bitten Sie eine lernende Person, die sichere Handlung nach Abschluss mit eigenen Worten zu beschreiben. Dies deckt unklare Formulierungen auf, die bei einer schnellen Sichtprüfung leicht übersehen werden.
Testen Sie auf den tatsächlichen Endgeräten und Netzwerkverbindungen der Organisation. Prüfen Sie Tastaturbedienung, Lesbarkeit der Texte, Kontraste, alternative Audioformate und ob Zeitlimits unnötige Hürden schaffen. Machen Sie die Nutzung privater Smartphones oder E-Mail-Konten keinesfalls zur unausgesprochenen Voraussetzung. Falls eine Aktivität den Bedürfnissen bestimmter Mitarbeitender nicht gerecht wird, etablieren Sie eine gleichwertige Methode zum Einüben derselben Entscheidung, bevor Sie das Tool für die gesamte Belegschaft einführen.
Muster-Szenario: Geänderte Bankverbindung eines Lieferanten
Nutzen Sie dieses fiktive Beispiel bei Anbieter-Demonstrationen oder internen Pilotprojekten. Eine Mitarbeiterin erwartet die Rechnung eines bekannten Lieferanten. Es trifft eine Nachricht mit korrekter Bestellnummer ein, in der jedoch um Überweisung auf ein neues Konto gebeten und eine neue Telefonnummer zur Bestätigung angegeben wird. Die bestehenden Stammdaten und der reguläre Freigabeprozess stehen der Mitarbeiterin zur Verfügung.
Das FBI empfiehlt unabhängige Kontrollen bei Änderungen von Zahlungs- und Kontodaten. Die Aktivität sollte den Lernenden dabei helfen, genau diese Überprüfung nach Ihren internen Vorgaben zu üben. Ein bekannter Absender, ein erwarteter Rechnungsbetrag oder eine plausible Erklärung reichen für eine Freigabe neuer Bankdaten nicht aus. Lernende benötigen einen klaren Weg, um berechtigte Vorgänge sicher zu verifizieren und abzuschließen.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Geänderte Angaben vergleichen
Prüfen Sie, welche Zahlungsdaten sich geändert haben und ob die Anfrage zur erwarteten Rechnung und Leistung passt.
- Mit vertrauter Rechnung abgleichen
Vergleichen Sie mit einer vertrauenswürdigen Rechnung und verifizieren Sie geänderte Bankdaten über den bereits hinterlegten Lieferantenkontakt.
Quellen dieses Abschnitts: Betrug mit geschäftlichen E-Mails (Business Email Compromise)
Programme anhand einer Nachweis-Checkliste vergleichen
Verwenden Sie für jede Option dieselbe Checkliste, auch für intern moderierte Ansätze. Fordern Sie Demonstrationen oder Dokumente an, die jede Frage belegen. Halten Sie die exakt getestete Lerneinheit und den zugrunde liegenden Lizenzplan fest, da manche Funktionen nur für Teile des Katalogs oder in höheren Service-Stufen verfügbar sind. Kennzeichnen Sie ungeprüfte Punkte als offen, statt deren Vorhandensein vorauszusetzen.
| Auswahlkriterium | Anzufordernde Nachweise | Relevanz für die Praxis |
|---|---|---|
| Wird eine praxisrelevante Entscheidung trainiert? | Vollständige Lerneinheit mit Antwortpfaden und Feedback. | Die Methode muss zur gewünschten Handlung am Arbeitsplatz passen. |
| Können alle Zielgruppen teilnehmen? | Pilotierung auf Zielgeräten, in Zielsprachen und auf Barrierefreiheit. | Ein Programm muss für alle zugewiesenen Personen bedienbar sein. |
| Lässt sich das Training an unsere Prozesse anbinden? | Präsentation organisationsspezifischer Melde- und Prüfwege. | Allgemeine Hinweise erfordern klare interne Handlungsanweisungen. |
| Welcher Administrationsaufwand fällt tatsächlich an? | Durchlauf von Einladungen, Zuweisungen und Nachbereitungsaufgaben. | Der Betriebsaufwand entscheidet über die langfristige Betreuung. |
| Wie sind die erfassten Daten zu interpretieren? | Muster-Ergebnisbericht oder Export mit Felddefinitionen. | Abschlussquoten und Leistungsnachweise beantworten unterschiedliche Fragen. |
| Welche Leistungen umfasst der Vertrag? | Nutzerkreis, Laufzeit, Support, Funktionen und Ausstiegsoptionen. | Auftraggeber benötigen einen klar abgegrenzten Leistungsumfang. |
Testen Sie auch die Aufgaben der Administration im Pilotbetrieb
Bitten Sie die Programmverantwortlichen, typische Administrationsaufgaben des geplanten Betriebs durchzuführen: Zielgruppen anlegen, Zugänge kommunizieren, Einheiten auswählen, verpasste Fristen nachverfolgen und Auswertungen prüfen. Nutzen Sie dabei exakt das vorgesehene Lizenzmodell und die Berechtigungsstufen. Eine vom Anbieter durchgeführte Demonstration übersieht leicht Schritte, die Ihre internen Administratoren später eigenständig bewältigen müssen.
Untersuchen Sie Sonderfälle: Was geschieht bei Neueintritten, Rollenwechseln, Login-Problemen oder Austritten aus der Organisation? Kann die zuständige Person solche Vorfälle selbst lösen und welche Unterstützung gibt es? Testen Sie erforderliche Importe, Exporte oder Schnittstellen anhand kleiner, freigegebener Testdaten. Verlassen Sie sich nicht auf Broschürenangaben, sondern prüfen Sie das Zusammenspiel mit Ihren Workflows.
Nachweise, Zugriffsrechte und Datenschutz prüfen
Ermitteln Sie, welche Daten das System erfasst und was einzelne Datenfelder bedeuten. Ein Abschlussnachweis belegt lediglich, dass eine Aktivität regelkonform beendet wurde. Ein Spielpunktestand bildet die Leistung im Spiel ab. Eine moderierte Diskussion kann wertvolle Erkenntnisse liefern, ohne eine individuelle Bewertung vorzunehmen. Machen Sie diese Unterschiede im Reporting transparent und überlegen Sie, wie ein verändertes Folgeszenario die tatsächliche Anwendung separat prüfen kann.
Prüfen Sie, wer Einblick in individuelle Ergebnisse erhält, wie Berechtigungen an organisatorische Rollen gekoppelt sind und welche Regeln für Aufbewahrung und Löschung gelten. Nutzen Sie im Pilotprojekt möglichst fiktive Daten. Führen Sie ein separates Optimierungsprotokoll für organisatorische Mängel, etwa veraltete Lieferantendaten oder unklare Meldewege. Solche Beobachtungen stoßen oft wichtige Verbesserungen an, selbst wenn sie nicht in Lernergebnissen erfasst werden.
Führen Sie ein Pilotprojekt mit messbaren Erfolgskriterien durch
Wählen Sie eine Testgruppe aus, die die Zielrollen, Sprachen und Arbeitsgeräte repräsentiert. Definieren Sie vor Beginn klare Beobachtungskriterien: Lernende können auf die Einheit zugreifen, die Kernentscheidung erklären und den Meldeweg finden; Administratoren können Zuweisungen vornehmen und Daten auswerten. Ergänzen Sie organisationsspezifische Muss-Kriterien.
Lassen Sie die Teilnehmenden das Szenario zunächst ohne Hilfestellung durchlaufen. Erheben Sie anschließend Rückmeldungen zu Verständlichkeit, Bedienung und Praxisnähe. Konfrontieren Sie die Gruppe nach der Nachbesprechung mit einer abgewandelten Situation, um den Praxistransfer zu testen. Dies ist eine Prüfung der Praxistauglichkeit – kein statistischer Nachweis reduzierter Vorfälle. Dokumentieren Sie Grenzen und beheben Sie Schwachstellen vor dem Rollout.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Bestehendes Verzeichnis nutzen
Nutzen Sie das offizielle Helpdesk-Verzeichnis der Organisation für einen vertrauenswürdigen Kontakt, bevor Sie heikle Anfragen fortführen.
- Übermittelte Nummern nicht nutzen
Eine vom Anrufer genannte Nummer ist Teil der Anfrage und eignet sich nicht zur unabhängigen Überprüfung.
Entscheiden Sie anhand nachgewiesener Eignung über Folgeschritte
Gleichen Sie die Ergebnisse der Pilotierung mit den Erfolgskriterien und dem Vertragsentwurf ab. Starten Sie das unternehmensweite Rollout erst, wenn die zentralen Lern- und Betriebsanforderungen erfüllt sind. Beheben Sie wesentliche Lücken vorab oder wählen Sie alternative Formate für betroffene Gruppen. Bei passender Zielsetzung kann ein kleiner, moderierter Workshop genügen; umfangreichere Koordinationsanforderungen rechtfertigen oft eine dedizierte Plattformverwaltung.
Die Phishing-Kollektion von CyberPlay bietet eine Basis, um interaktive Trainingsmethoden zu erproben. Wählen Sie ein passendes Lernspiel, überprüfen Sie Sprachfassungen und Steuerung und verbinden Sie die Spielentscheidungen in der Nachbesprechung mit Ihren internen Prozessen. Beurteilen Sie das Gesamterlebnis gemeinsam mit den benötigten Berichten und Verwaltungsfunktionen. Nach erfolgreicher Prüfung strukturieren Sie die kontinuierliche Durchführung und Weiterentwicklung über einen zielgerichteten Schulungsplan.
Sichere Entscheidungen in der Praxis einüben
Entdecken Sie die CyberPlay-Lernspiele, wählen Sie ein passendes Szenario und verknüpfen Sie die Trainingsentscheidungen mit den Meldewegen und Prozessen Ihres Unternehmens. CyberPlay bietet Oberfläche, Artikel und Assessments auf Deutsch. Im Katalog finden Sie deutschsprachige Spiele; jede Spielseite weist ihre unterstützten Sprachen aus.
Trainingsspiele entdeckenQuellen und weiterführende Informationen
- Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1 — NIST. Abgerufen am 2026-09-13
- Betrug mit geschäftlichen E-Mails (Business Email Compromise) — FBI. Abgerufen am 2026-09-13
- Die wichtigsten Tipps für Mitarbeitende: die Organisation im Netz schützen — Nationales Cybersicherheitszentrum des Vereinigten Königreichs (NCSC). Abgerufen am 2026-09-13
Weitere Artikel entdecken
- NIS2-Schulung für Mitarbeitende: Programm und Nachweise planen
Planen Sie NIS2-Schulungen nach Rollen, verknüpfen Sie Aktivitäten mit Risiken und sichern Sie Nachweise. Mit Trennung von Management- und Mitarbeiter-Training.
DE · 8 Min. Lesezeit - Security-Awareness-Schulungsplan: ein Jahreskalender mit praktischen Übungen
Ein anpassbarer 12-Monats-Kalender für Security Awareness mit praxisnahen Entscheidungszielen, rollenbasierten Übungen, Nachbesprechungen und klaren Nachweisen.
DE · 8 Min. Lesezeit - Security-Awareness-Spiele für Mitarbeitende: Lernen auf Deutsch
Security-Awareness-Spiele auf Deutsch auswählen: Lernziele, Feedback und Barrierefreiheit prüfen, eine kurze Einheit testen und Entscheidungen im Team besprechen.
DE · 8 Min. Lesezeit - Passwort oder Passphrase: So schützen Sie Ihre Arbeitskonten
Passwörter und Passphrasen vergleichen, Mehrfachnutzung vermeiden, NIST-Leitlinien verstehen und freigegebene Passwortmanager sicher nutzen.
DE · 8 Min. Lesezeit - Ransomware erkennen: Erste Schritte für Beschäftigte
Dateien plötzlich unlesbar oder umbenannt? Lernen Sie Warnzeichen für Ransomware, sichere Sofortmaßnahmen und nützliche Meldungen an die IT kennen. Jetzt üben.
DE · 9 Min. Lesezeit - Ist öffentliches WLAN fürs Arbeiten sicher? Hotspots, HTTPS und falsche Portale
Erfahren Sie, wann öffentliches WLAN fürs Arbeiten geeignet ist, wie Sie Hotel-Hotspots prüfen, gefälschte Portale erkennen und sichere Zugänge wählen.
DE · 7 Min. Lesezeit