Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 9 min czytania
Poradnik i ćwiczenia po polsku
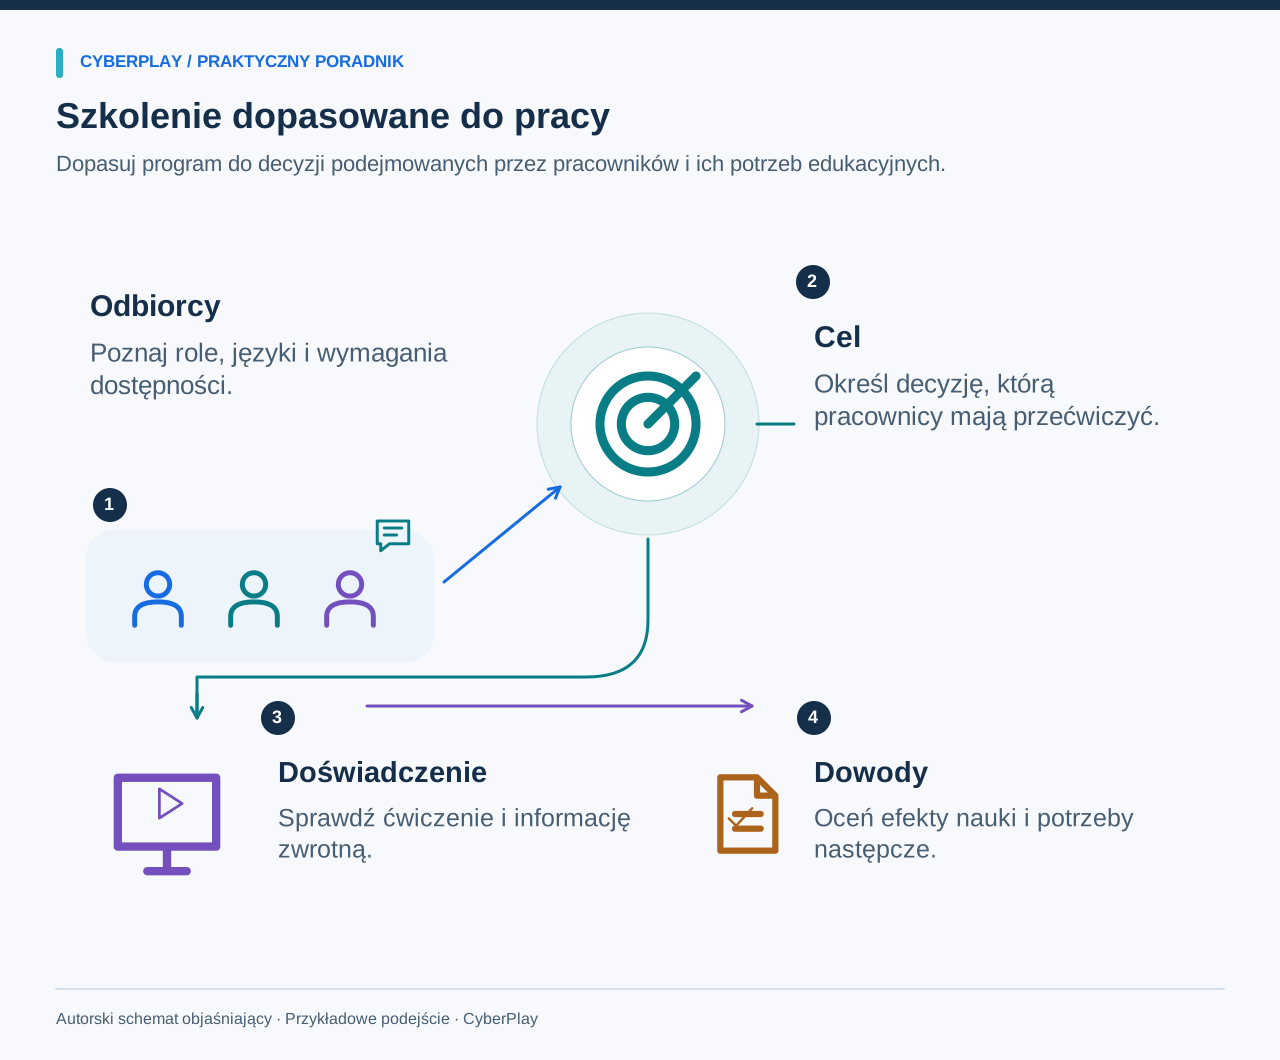
Szkolenia z cyberbezpieczeństwa dla pracowników powinny pomagać w podejmowaniu decyzji, które pojawiają się w codziennej pracy: podczas weryfikacji niespodziewanej prośby, ochrony konta, właściwego udostępniania informacji czy zgłaszania podejrzeń. Wybór programu wymaga sprawdzenia, jak te decyzje są wyjaśniane i ćwiczone w praktyce, a także oceny nakładu pracy potrzebnego do udostępnienia modułów i wsparcia uczestników.
Zacznij od zdefiniowania wąskiej grupy potrzeb i przetestuj pełne doświadczenie edukacyjne przed podjęciem decyzji o wdrożeniu na szerszą skalę. W tym przewodniku znajdziesz autorski scenariusz biznesowy, listę kontrolną do wyboru programu oraz model pilotażu pozwalający ocenić dopasowanie dydaktyczne i operacyjne. Rozwiązanie sprawdzi się w zespołach o zróżnicowanych rolach, językach i modelach pracy. Dobry program musi być zrozumiały dla uczestnika, łatwy w obsłudze dla administratora oraz rzetelny pod względem dostarczanych danych.
Najważniejsze wnioski
- Zanim zaczniesz porównywać dostawców, określ decyzje biznesowe, które pracownicy mają przećwiczyć.
- Przetestuj pełne ćwiczenie: informacje zwrotne, wersję językową, sterowanie oraz ścieżkę zgłaszania zdarzeń.
- Zamiast polegać na folderach reklamowych, sprawdź rzeczywiste raporty z pilotażu i panel administratora.
- Decyzję o rozszerzeniu programu podejmuj w oparciu o potwierdzone dopasowanie i jednoznacznie określone ograniczenia.
Zacznij od działania, które pracownik musi podjąć
Sformułuj konkretny cel dla każdej kluczowej grupy odbiorców. Pracownicy działu finansowego powinni weryfikować zmianę danych do płatności zgodnie z zatwierdzoną procedurą. Każdy pracownik powinien bez trudu znaleźć ścieżkę zgłaszania incydentów. Menedżerowie powinni wiedzieć, jak wesprzeć podwładnego, który wstrzymuje podejrzaną dyspozycję. Tak określone rezultaty pozwalają osobie wybierającej szkolenie zweryfikować konkretne zachowania podczas testowania przykładowej lekcji.
Publikacja NIST SP 800-50 Rev. 1 opisuje ciągły program edukacyjny dopasowany do potrzeb organizacji, oparty na ewaluacji i stałym doskonaleniu. Zastosuj tę zasadę w praktyce: ustal, w których momentach pracownicy miewają wątpliwości i które procedury wymagają utrwalenia. Ogólne budowanie świadomości, specjalistyczne instruktaże techniczne oraz szkolenia dla osób z określonymi uprawnieniami mogą wymagać odmiennych form; jeden, nawet najbardziej atrakcyjny kurs nie spełni wszystkich tych funkcji naraz.
Źródła tej sekcji: Budowanie programu nauki cyberbezpieczeństwa i prywatności, NIST SP 800-50 Rev. 1
Sprawdź ćwiczenie edukacyjne od środka
Poproś o możliwość przejścia modułu dokładnie tak, jak robi to pracownik. Zwróć uwagę, czy szkolenie jasno przedstawia sytuację, pozwala podjąć realną decyzję i zapewnia informację zwrotną o jej konsekwencjach. Materiał wideo może przybliżyć nowe pojęcie, odgrywanie ról pozwala przećwiczyć rozmowę, a gra umożliwia podejmowanie wielokrotnych wyborów. Wybierz format, który sprawia, że pożądane zachowanie staje się w pełni zrozumiałe i możliwe do przećwiczenia w praktyce.
Przyjrzyj się błędnym odpowiedziom równie uważnie jak prawidłowej. Wartościowa informacja zwrotna wyjaśnia powody danej oceny i wskazuje bezpieczną alternatywę w codziennej pracy. Jeżeli ćwiczenie polega wyłącznie na przyznawaniu punktów za rozpoznanie etykiety, zastanów się, w jaki sposób uczestnik przełoży ten wynik na codzienne obowiązki. Sprawdź też, czy pracownik może wstrzymać moduł, wrócić do wyjaśnień lub poprosić o pomoc, gdy nadal ma wątpliwości.
Dopasuj formę do grupy odbiorców
Pracownik biurowy, osoba wykonująca obowiązki zdalnie oraz pracownik korzystający ze wspólnego terminala spotykają się z odmiennymi zagrożeniami i korzystają ze szkoleń w różnych warunkach. Zapytaj przedstawicieli docelowych grup, czy przykładowy scenariusz brzmi dla nich wiarygodnie, czy dobrze rozumieją swoją rolę oraz czy bezpieczne działanie jest wykonalne w ich środowisku pracy. Scenariusz powinien pozostać fikcyjny, ale odwzorowywany w nim proces musi być w pełni rozpoznawalny.
Zweryfikuj poziom wiedzy wyjściowej wymagany przez materiał. Nowy pracownik może potrzebować zwięzłego wprowadzenia przed przystąpieniem do zadania; doświadczona osoba zatwierdzająca przelewy zyska więcej na analizie niejednoznacznej, trudniejszej prośby. Pakiet Top Tips for Staff opracowany przez brytyjskie NCSC stanowi przykład nietechnicznego wprowadzenia w praktyczne podstawy. Informacje o odbiorcach i zasadach dostępu publikowane przy tym materiale pomagają określić własne oczekiwania wobec zasobów wprowadzających.
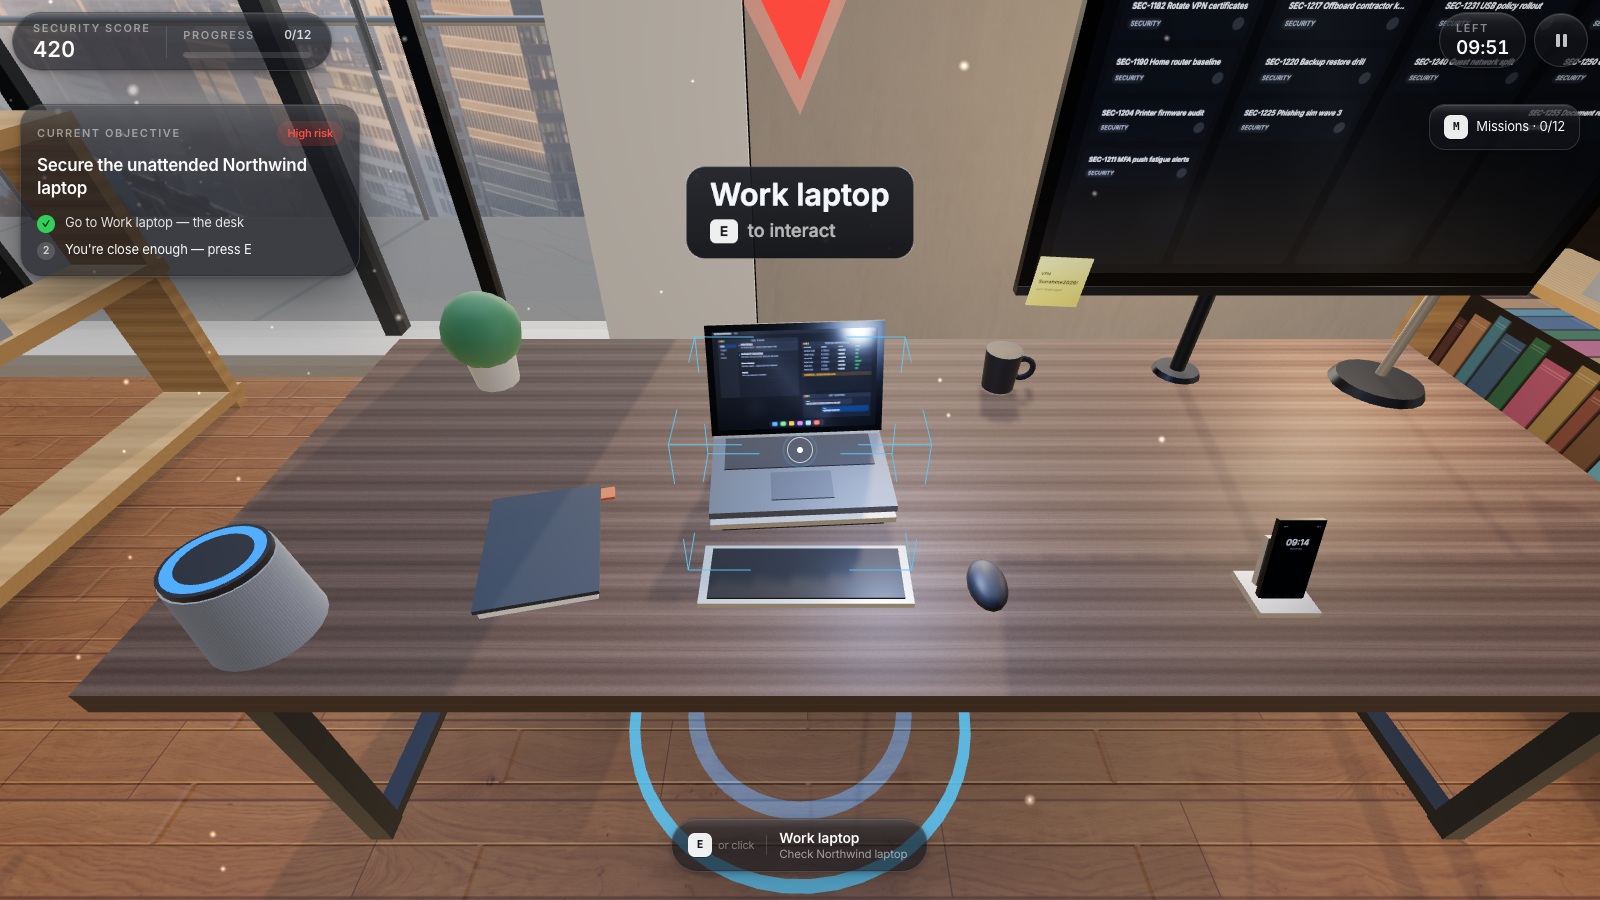
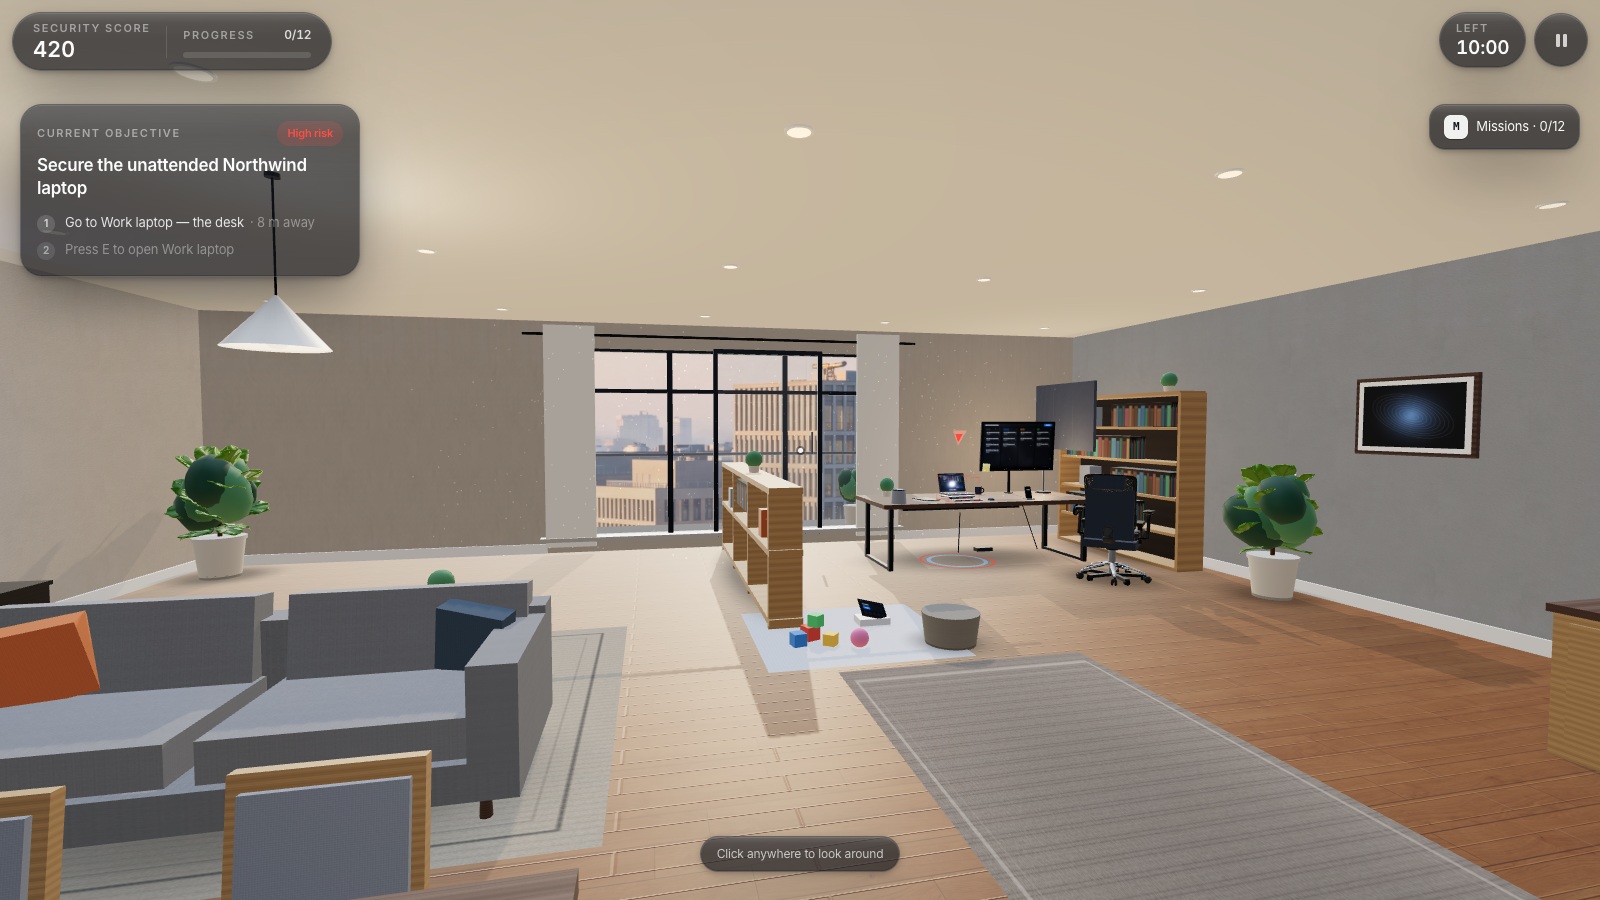
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Sprawdź urządzenia i nośniki
Sprawdź, które urządzenia i nośniki przechowują informacje służbowe, oraz wyjaśnij wszelkie wątpliwości dotyczące dostępu i udostępniania.
- Używaj zatwierdzonych kanałów służbowych
Przechowuj służbowe wiadomości i pliki w zatwierdzonych kanałach i miejscach zapisu, nawet jeśli prywatne rozwiązania wydają się wygodniejsze.
Źródła tej sekcji: Top Tips for Staff: jak pracownicy mogą chronić organizację w internecie
Przetestuj język i dostępność na każdym etapie ćwiczenia
Sprawdź instrukcje, warianty odpowiedzi, wyjaśnienia, nawigację i komunikaty o błędach w każdym wymaganym języku. Sama obecność przełącznika języka na platformie nie gwarantuje, że konkretne ćwiczenie zostało w pełni przetłumaczone na język polski. Po zakończeniu zadania poproś uczestnika, aby własnymi słowami opisał bezpieczne zachowanie; pozwala to wyłapać niezrozumiałe sformułowania, których nie da się zauważyć podczas pobieżnego przeglądania ekranów.
Wykonaj testy na rzeczywistym sprzęcie służbowym i firmowym łączu. Sprawdź obsługę wyłącznie z poziomu klawiatury, czytelność tekstu, kontrast, alternatywy dla treści dźwiękowych oraz to, czy limity czasowe nie tworzą niepotrzebnych barier. Posiadanie prywatnego smartfona lub osobistego konta e-mail nie może być niepisanym warunkiem ukończenia szkolenia. Jeśli ćwiczenie nie odpowiada potrzebom danego pracownika, ustal równoważny sposób przećwiczenia tej samej decyzji, zanim wybierzesz dany program dla całego zespołu.
Wypróbuj autorski scenariusz zmiany danych dostawcy
Wykorzystaj ten fikcyjny przykład podczas prezentacji dostawcy lub wewnętrznego pilotażu. Pracownik czeka na fakturę od stałego kontrahenta. Przychodzi wiadomość z poprawnym numerem zamówienia, w której nadawca prosi o wpłatę na nowy rachunek bankowy i podaje nowy numer telefonu do potwierdzenia zmiany. Pracownik ma stały dostęp do dotychczasowej kartoteki dostawcy oraz obowiązującej procedury zatwierdzania zmian.
FBI zaleca niezależną weryfikację wszelkich dyspozycji dotyczących płatności i rachunków bankowych. Zadanie powinno umożliwić uczestnikowi przećwiczenie wdrożonej w firmie procedury kontrolnej. Znajomy adres nadawcy, zgodna kwota czy przekonujące uzasadnienie to za mało, aby autoryzować zmianę konta do wpłaty. Pracownik musi dysponować jasną ścieżką weryfikacji, która pozwoli mu bezpiecznie zrealizować uzasadnione zadanie służbowe.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Porównaj zmienione dane
Sprawdź, które dane płatności uległy zmianie oraz czy prośba odpowiada oczekiwanej fakturze i wykonanym pracom.
- Porównaj z zaufaną fakturą
Porównaj dane z zaufaną fakturą, a następnie potwierdź zmiany bankowe przez wcześniej zapisany kontakt do dostawcy.
Źródła tej sekcji: Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową
Porównaj programy za pomocą listy kontrolnej
Zastosuj tę samą listę kontrolną do każdej rozważanej opcji, w tym do szkoleń prowadzonych we własnym zakresie. Poproś o prezentację funkcjonalności lub dokumentację odpowiadającą na każde pytanie. Zanotuj dokładną nazwę testowanego modułu oraz wariant licencyjny, ponieważ dana funkcja może być dostępna tylko w części katalogu lub w wyższym pakiecie usług. Jeśli jakiegoś elementu nie udało się przetestować, oznacz go jako nierozstrzygnięty zamiast zakładać, że wchodzi w skład oferty.
| Kryterium wyboru | Oczekiwany dowód | Dlaczego ma to znaczenie |
|---|---|---|
| Czy moduł uczy właściwej decyzji? | Pełna wersja ćwiczenia z wyborami i odpowiedziami. | Metoda musi bezpośrednio przekładać się na bezpieczne działanie w pracy. |
| Czy wszyscy odbiorcy mogą wziąć udział? | Test na urządzeniach, weryfikacja języka i dostępności. | Materiały muszą być w pełni użyteczne dla wyznaczonej grupy pracowników. |
| Czy program da się powiązać z procedurami? | Prezentacja lokalnych instrukcji zgłaszania i weryfikacji. | Ogólne zasady wymagają osadzenia w realiach konkretnej organizacji. |
| Jak wygląda codzienna praca administratora? | Weryfikacja zapraszania, przypisywania zadań i monitoringu. | Nakład pracy decyduje o tym, czy program uda się utrzymać w czasie. |
| Co oznaczają generowane raporty? | Próbka wyników lub plik eksportu z opisem pól. | Ukończenie modułu i ocena umiejętności dostarczają zupełnie innych informacji. |
| Co dokładnie obejmuje umowa? | Liczba kont, czas trwania, wsparcie, funkcje i warunki zakończenia. | Kupujący musi znać dokładny zakres i granice ocenianej usługi. |
Przetestuj zadania po stronie administratora
Poproś koordynatora programu o samodzielne wykonanie zadań niezbędnych przy pełnym wdrożeniu: skonfigurowanie grupy odbiorców, wysłanie zaproszeń z instrukcją dostępu, wybór modułu, obsługę zaległości oraz analizę wyników. Testy przeprowadź dokładnie w planowanym pakiecie i z docelowymi uprawnieniami. Pokaz prowadzony przez trenera dostawcy może maskować czynności, które administrator w firmie będzie musiał wykonywać bez niczyjej pomocy.
Sprawdź procedury w sytuacjach nietypowych. Co dzieje się, gdy pracownik dołącza w trakcie cyklu, zmienia stanowisko, ma kłopoty z logowaniem lub odchodzi z firmy? Czy wyznaczony koordynator może sam rozwiązać problem i na jakie wsparcie techniczne może liczyć? Przetestuj wymagane operacje importu, eksportu i integracji na niewielkiej, zatwierdzonej próbce danych testowych. Sam fakt wymienienia danej funkcji w folderze nie stanowi dowodu, że zadziała ona poprawnie w Twoim środowisku.
Zweryfikuj raporty, dostęp i ochronę danych
Dowiedz się, jakie dane gromadzi platforma i co oznacza każde pole w raportach. Potwierdzenie ukończenia informuje jedynie o przejściu ćwiczenia zgodnie z regułami systemu. Wynik punktowy w grze opisuje rezultaty osiągnięte w samej rozgrywce. Z kolei dyskusja moderowana może przynieść cenne spostrzeżenia bez wystawiania indywidualnych ocen. Pamiętaj o tych rozróżnieniach podczas raportowania do kadry kierowniczej i sprawdź, w jaki sposób zmodyfikowany scenariusz pozwoli w późniejszym czasie osobno ocenić praktyczne zastosowanie wiedzy.
Sprawdź, kto ma wgląd w indywidualne wyniki pracowników, jak uprawnienia mapują się na role w organizacji oraz jakie zasady regulują przechowywanie i usuwanie danych. Na etapie pilotażu korzystaj w miarę możliwości z danych fikcyjnych. Prowadź oddzielny rejestr wniosków dotyczących problemów organizacyjnych, takich jak nieaktualny kontakt do dostawcy czy niejasna ścieżka zgłaszania zdarzeń. Takie obserwacje mogą prowadzić do kluczowych usprawnień procesowych, nawet jeśli nie wynikają wprost ze wskaźników w systemie.
Przeprowadź pilotaż z jasnymi kryteriami sukcesu
Dobierz grupę testową reprezentującą różne stanowiska, języki oraz wykorzystywany sprzęt. Zanim zaczniesz, uzgodnij mierzalne wskaźniki: pracownicy bez problemu uruchamiają ćwiczenie, potrafią uzasadnić bezpieczną decyzję i wiedzą, gdzie zgłosić incydent; administrator potrafi sprawnie wykonać zadania w systemie i właściwie zinterpretować wygenerowane raporty. Dopisz do tej listy wszelkie kluczowe wymagania specyficzne dla Twojej organizacji.
Pozwól uczestnikom podjąć samodzielną próbę w module testowym przed udzieleniem im jakichkolwiek wskazówek. Następnie zbierz opinie na temat jasności wyjaśnień, wygody sterowania i przydatności w codziennej pracy. Po omówieniu wyników przedstaw nieco zmienioną sytuację problemową, aby sprawdzić, jak pracownicy stosują poznaną zasadę w nowym kontekście. Pilotaż stanowi praktyczny test dopasowania, a nie dowód na spadek liczby incydentów czy badanie zależności przyczynowo-skutkowych. Ograniczenia i potrzebne poprawki opisz przed podjęciem decyzji o rozszerzeniu wdrożenia.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Znajdź oficjalną książkę kontaktów
Skorzystaj z oficjalnej książki kontaktów helpdesku organizacji, aby znaleźć zaufany kontakt przed realizacją wrażliwej prośby.
- Nie używaj numerów od dzwoniącego
Numer podany przez rozmówcę stanowi element prośby i nie może służyć jako niezależne źródło weryfikacji.
Podejmij decyzję w oparciu o potwierdzone rezultaty
Oceń wyniki pilotażu w zestawieniu z przyjętymi kryteriami sukcesu oraz proponowanymi warunkami umowy. Rozszerz program na całą organizację, jeśli kluczowe potrzeby edukacyjne i operacyjne zostały zaspokojone. Wszelkie istotne braki usuń przed masowym uruchomieniem lub wybierz inną formę szkolenia dla grup, w których pojawiły się trudności. Krótki warsztat z moderatorem bywa bardzo dobrym rozwiązaniem, jeśli realizuje założony cel; z kolei złożone wymagania logistyczne mogą uzasadniać dedykowany system zarządzania szkoleniami.
Katalog gier poświęconych tematyce phishingu w CyberPlay stanowi dobry punkt wyjścia do przetestowania interaktywnej edukacji. Wybierz odpowiedni tytuł, sprawdź wersję językową i sterowanie, a podczas omawiania rozgrywki powiąż podejmowane wybory z wewnętrznymi procedurami firmy. Oceniaj całościowe doświadczenie uczestnika równolegle z funkcjami raportowania i administracji, których potrzebujesz. Po potwierdzeniu tego dopasowania opracuj plan szkoleń, który uporządkuje realizację programu i jego stałe doskonalenie.
Przećwicz podejmowanie decyzji
Poznaj gry szkoleniowe w CyberPlay, wybierz odpowiednie zadanie i omów w zespole, jak prezentowane wybory odnoszą się do procedur w Twojej firmie.
Poznaj gry edukacyjneŹródła i dalsza lektura
- Budowanie programu nauki cyberbezpieczeństwa i prywatności, NIST SP 800-50 Rev. 1 — NIST. Dostęp 2026-09-13
- Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową — FBI. Dostęp 2026-09-13
- Top Tips for Staff: jak pracownicy mogą chronić organizację w internecie — Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC). Dostęp 2026-09-13
Czytaj dalej
- Szkolenia NIS2: praktyczny program i lista dowodów realizacji
Zaplanuj szkolenia NIS2 według ról, ryzyka i potrzebnych decyzji. Skorzystaj z matrycy dowodów i rozróżnij szkolenia kierownictwa od edukacji pracowników.
PL · 8 min czytania - Plan szkoleń z cyberbezpieczeństwa: kalendarz na 12 miesięcy
Dostosuj plan szkoleń z cyberbezpieczeństwa na 12 miesięcy: cele, ćwiczenia, role i powtórki. Pobierz edytowalny kalendarz po polsku i zaplanuj przeglądy wyników.
PL · 9 min czytania - Gry o cyberbezpieczeństwie po polsku dla pracowników: jak je wybrać
Wybierz gry o cyberbezpieczeństwie po polsku, które uczą decyzji potrzebnych w pracy. Porównaj formaty, przeprowadź pilotaż i sprawdź dostępność oraz wyjaśnienia.
PL · 8 min czytania - Hasło czy fraza hasłowa: jak chronić konta służbowe
Porównaj hasła i frazy hasłowe, unikaj ponownego użycia, poznaj wytyczne NIST i korzystaj z menedżera haseł. Przećwicz lepsze decyzje po polsku.
PL · 8 min czytania - Oznaki ransomware: co zrobić w pierwszych minutach
Pliki nagle stały się nieczytelne lub zmieniły nazwy? Poznaj oznaki ransomware, bezpieczne pierwsze kroki i zasady zgłaszania incydentu do IT. Ćwicz reakcję po polsku.
PL · 8 min czytania - Czy publiczne Wi-Fi jest bezpieczne w pracy? Hotspoty, HTTPS i fałszywe portale
Dowiedz się, kiedy publiczne Wi-Fi nadaje się do pracy, jak weryfikować hotspoty, rozpoznawać fałszywe portale logowania i wybierać bezpieczne połączenia.
PL · 8 min czytania