Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
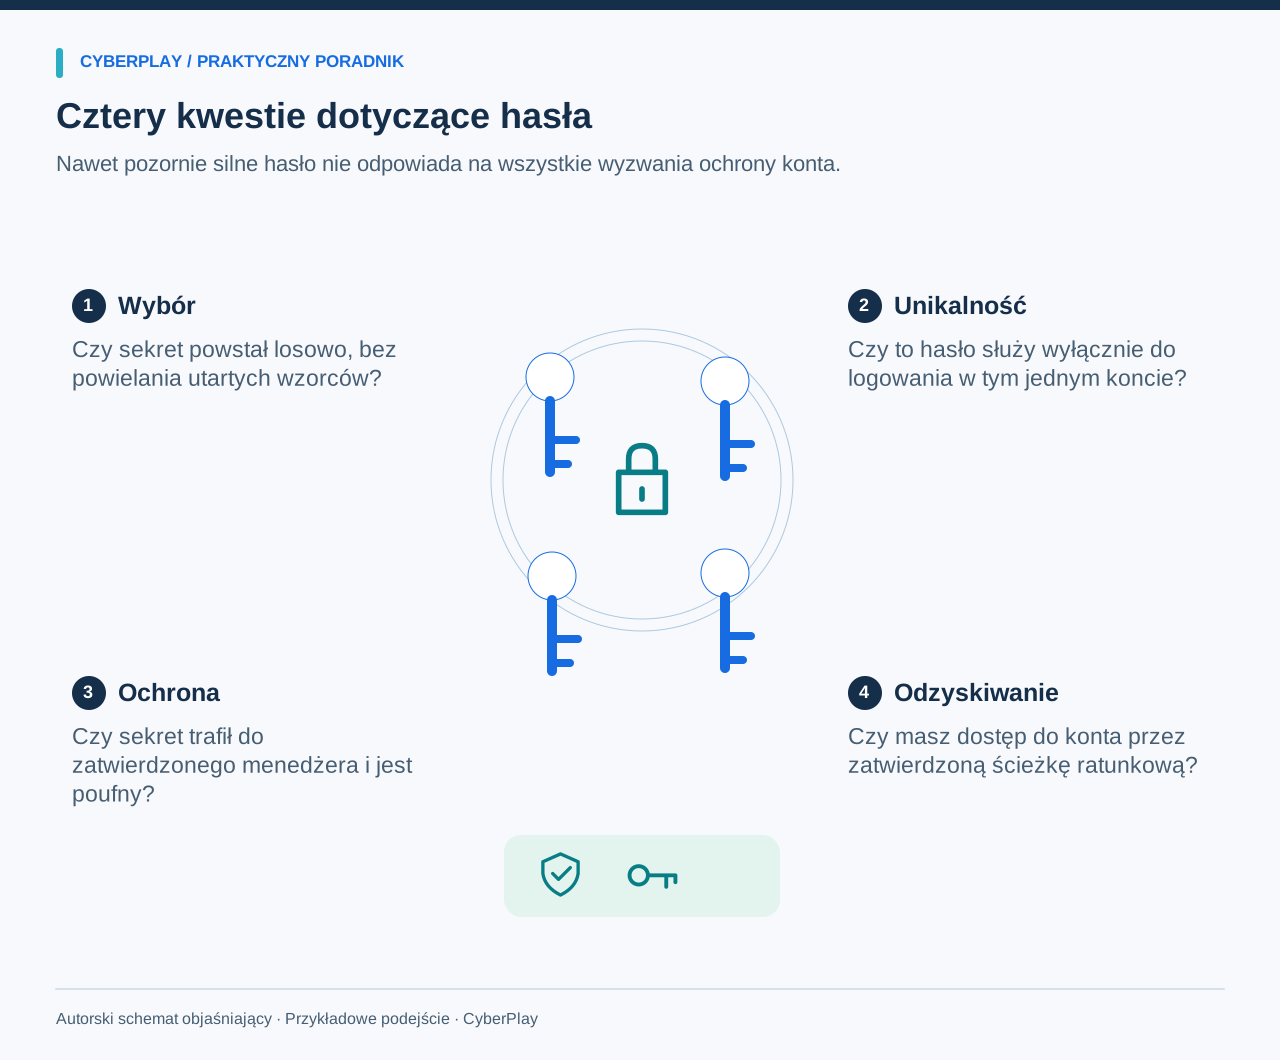
Fraza hasłowa to hasło złożone z wyrazów. Może być łatwiejsza do zapamiętania, lecz sama długość nie gwarantuje, że jest nieprzewidywalna, unikalna czy bezpieczna do udostępnienia. W przypadku kont służbowych korzystaj z zatwierdzonego w organizacji menedżera haseł, aby generować i przechowywać odrębne hasło dla każdego konta. Gdy musisz zapamiętać sekret, stosuj zatwierdzoną metodę tworzenia długiej, nieprzewidywalnej frazy hasłowej.
Kluczowe znaczenie ma sposób wyboru i ochrony sekretu, a nie to, czy zawiera on symbole, czy słowa. Ten przewodnik omawia przewidywalne schematy, ponowne użycie, aktualne wytyczne NIST oraz odzyskiwanie dostępu. Każdy przykład został wymyślony na potrzeby dyskusji. Nigdy nie wklejaj prawdziwego hasła do ćwiczeń w artykule, na czacie, w ankiecie ani w grze.
Najważniejsze wnioski
- Długie hasło używane wielokrotnie może narazić na przejęcie kilka kont.
- Niespójne, losowo dobrane słowa to coś zupełnie innego niż cytat lub znane zdanie.
- Używaj zatwierdzonego menedżera haseł i zabezpiecz procedurę odzyskiwania dostępu.
- Reguły haseł, MFA i klucze dostępu (passkeys) rozwiązują odmienne problemy bezpieczeństwa kont.
1. Zacznij od nawyków, na które masz realny wpływ
Wypisz kategorie używanych kont bez zapisywania ich sekretów: na przykład pocztę służbową, osobno zarządzany portal dostawcy i prywatne konto zakupowe. Zidentyfikuj miejsca, w których doszło do ponownego użycia tego samego hasła. Wyeliminuj ten błąd za pomocą zatwierdzonej procedury zmiany danych logowania, zaczynając od kont służbowych oraz tych, które umożliwiają resetowanie dostępu do innych usług.
Usługa pojedynczego logowania (SSO) w organizacji różni się zasadniczo od samodzielnego wpisywania tego samego hasła na niepowiązanych stronach. SSO przekazuje uwierzytelnienie za pośrednictwem skonfigurowanego systemu tożsamości; przeklejenie tego samego sekretu do osobnego serwisu dostawcy nie daje takiej ochrony. Gdy portal wymaga utworzenia kolejnego hasła, ustaw nową, unikalną wartość, chyba że dział IT wskaże zatwierdzony proces SSO.
2. Porównaj frazę hasłową z przewidywalnym schematem
Większa długość daje przestrzeń dla większej liczby kombinacji, ale ludzie często wybierają z wąskiego, łatwego do odgadnięcia zbioru. Fragment ulubionej piosenki, hasło firmy lub cztery słowa opisujące rodzinę mogą tworzyć długi ciąg, który wciąż pozostaje łatwy do odgadnięcia. Dopisanie bieżącego roku i wykrzyknika nie eliminuje przewidywalnego schematu.
W przypadku frazy hasłowej, którą trzeba zapamiętać, sprawdzają się niezależnie dobrane, losowe słowa, ponieważ taka metoda eliminuje widoczne powiązania. Używaj generatora lub metody zatwierdzonej przez pracodawcę, zamiast wybierać frazę z tej strony. W przypadku kont, których nie musisz pamiętać, menedżer może utworzyć długie, losowe hasła i zająć się ich wpisywaniem.
| Fikcyjny przykład | Co ma znaczenie | Lepszy kolejny krok |
|---|---|---|
| Nazwa firmy z porą roku i rokiem | Schemat jest przewidywalny i łatwy do odgadnięcia w innych kontach. | Wygeneruj unikalny sekret w zatwierdzonym menedżerze. |
| Długi cytat | Długość nie usuwa powszechnie znanego szyku słów. | Zastosuj zatwierdzoną metodę losowego doboru słów. |
| Identyczne losowe hasło w dwóch witrynach | Wyciek jednego sekretu pozwala sprawdzić go w obu miejscach. | Utwórz osobne sekrety dla każdego z kont. |
| Niezależnie dobrane słowa użyte tylko raz | Liczy się losowość i unikalność; liczba słów to za mało. | Spełnij wymogi zasad, chroń sekret i ścieżkę odzyskiwania. |
3. Dlaczego ponowne użycie niszczy siłę nawet dobrego hasła
Wyobraź sobie, że pracownik ma długie hasło w starym serwisie hobbystycznym i używa go ponownie w osobnym narzędziu służbowym. Jeśli baza witryny hobbystycznej wycieknie, atakujący może wypróbować dokładnie tę samą wartość przeciwko kontu służbowemu. Nie musi zgadywać długiego hasła na nowo. Drobne modyfikacje, takie jak dopisanie nazwy serwisu, również pozostawiają czytelny schemat.
Menedżer haseł zdejmuje konieczność pamiętania niezależnych haseł. Przechowuj dane służbowe w zatwierdzonym magazynie lub profilu zarządzanym, przestrzegając zasad organizacji dotyczących synchronizacji w chmurze oraz udostępniania. Nie eksportuj magazynu do niezabezpieczonego pliku ani nie kopiuj służbowych danych na konto prywatne tylko po to, by mieć do nich dostęp na innym urządzeniu.
Źródła tej sekcji: Zarządzanie hasłami
4. Prawidłowe rozumienie aktualnych wytycznych NIST
Ostateczne wytyczne NIST SP 800-63B-4 z 2025 roku określają minimum 15 znaków dla haseł stanowiących jedyny składnik uwierzytelniania. Dopuszczają one minimum 8 znaków wyłącznie wtedy, gdy hasło jest używane w ramach uwierzytelniania wieloskładnikowego (MFA). Dla systemów weryfikujących objętych normą NIST zaleca maksymalną dozwoloną długość hasła wynoszącą co najmniej 64 znaki. Norma wymaga blokowania popularnych lub ujawnionych haseł, dopuszczania menedżerów haseł oraz unikania arbitralnych reguł złożoności i okresowych wymuszonych zmian bez dowodów przejęcia hasła.
Są to wymagania i zalecenia dla systemów objętych zakresem tej normy, a nie uniwersalne prawo czy gwarancja, że każdy 15-znakowy ciąg jest bezpieczny. Dotyczą one centralnie weryfikowanych haseł, a nie każdego kodu PIN do odblokowania urządzenia. Postępuj zgodnie z polityką organizacji, a niezgodne ograniczenia zgłaszaj działowi IT zamiast je omijać. Skompromitowane hasło wciąż wymaga zmiany w bezpiecznej procedurze.
Źródła tej sekcji: Tożsamość cyfrowa: wymagania dla uwierzytelniaczy i systemów weryfikujących, SP 800-63B-4
5. Zbuduj powtarzalny proces pracy z menedżerem haseł
Otwórz autentyczne ustawienia konta przez znany portal, a następnie wygeneruj i zapisz unikalną wartość w zatwierdzonym menedżerze. Upewnij się, że wpis przypisano do właściwej usługi i właściwego konta służbowego. Wykonaj kroki potwierdzenia i zweryfikuj zapisane dane podczas normalnego logowania. Jeśli coś pójdzie nie tak, skorzystaj z oficjalnego wsparcia, zamiast przesyłać sekret współpracownikowi.
Autouzupełnianie ułatwia powiązanie wpisu z właściwą stroną. Brak podpowiedzi to sygnał, by sprawdzić adres i wpis, a nie jednoznaczny dowód phishingu: przyczyną może być konfiguracja, zmiana domeny lub zablokowany magazyn. Z kolei pomyślne wypełnienie pól nie oznacza zgody na każde działanie w witrynie. Zawsze zwracaj uwagę na to, czego wymaga strona.
- Instaluj wyłącznie menedżer zatwierdzony do pracy.
- Generuj osobne hasło dla każdego niezależnego konta.
- Zweryfikuj zapisany adres usługi oraz login.
- Blokuj magazyn, gdy z niego nie korzystasz.
- Dziel się danymi tylko przez zatwierdzony proces.

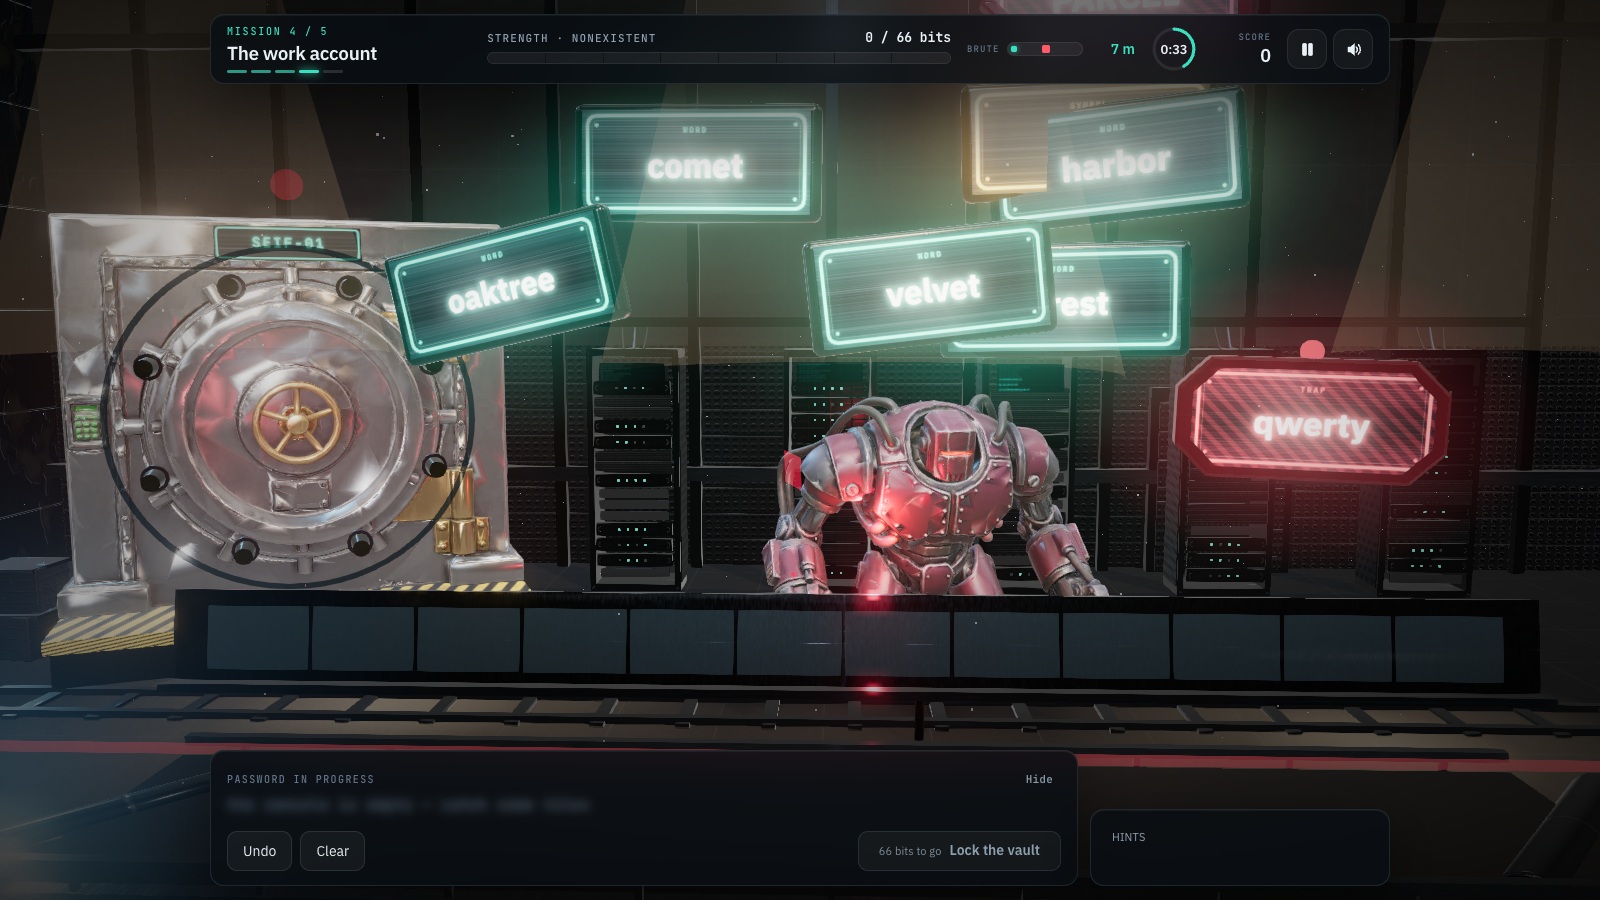
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Sprawdź domenę główną
Uważnie przeczytaj domenę główną (rejestrowalną); znajome słowa w innych częściach adresu nie świadczą o jego właścicielu.
- Skorzystaj ze znanego portalu
Wejdź do usługi przez znany portal i uwzględnij podpowiedzi zatwierdzonego menedżera haseł.
Źródła tej sekcji: Zarządzanie hasłami
6. Dodaj MFA lub passkeys, pamiętając o ich roli
Hasło może zostać przejęte, nawet jeśli jest długie i unikalne. Uwierzytelnianie dwuskładnikowe (MFA) wprowadza kolejny składnik, a klucz dostępu FIDO/WebAuthn (passkey) wykorzystuje inny mechanizm kryptograficzny powiązany z daną domeną. Korzystaj z metody zatwierdzonej i wspieranej przez organizację. Nie wyłączaj drugiego składnika tylko dlatego, że menedżer haseł ocenia siłę hasła bardzo wysoko.
Kody jednorazowe i powiadomienia push nadal można wyłudzić lub zmanipulować. Zatwierdzaj wyłącznie operacje, które samodzielnie inicjujesz, i nigdy nie podawaj kodów rzekomemu wsparciu technicznemu. Klucze dostępu również wymagają zatwierdzonego wdrożenia i planu odzyskiwania; ich obecność nie unieważnia ryzyka utraty urządzenia czy podejrzanej prośby o modyfikację konta.
Źródła tej sekcji: Tożsamość cyfrowa: wymagania dla uwierzytelniaczy i systemów weryfikujących, SP 800-63B-4
7. Rozpoznawaj schematy w grze Password Builder
Password Builder przedstawia spadające klocki ze słowami i pułapki w kolejnych misjach, w tym wyzwanie dotyczące konta służbowego oraz główny skarbiec. Gracz zbiera słowa i poznaje zagadnienia przewidywalnych wyborów, ponownego używania haseł służbowych w domu, menedżerów haseł oraz weryfikacji dwuetapowej. Wykorzystaj podsumowanie gry, by omówić decyzje, zamiast skupiać się wyłącznie na wyniku zręcznościowym.
Ten przewodnik, interfejs CyberPlay oraz gra Password Builder są dostępne w języku polskim. Zrzut ekranu przedstawia rzeczywistą rozgrywkę z tekstem w języku angielskim. Licznik punktów siły hasła i czas łamania to jedynie uproszczenia dydaktyczne, a nie miarodajny test bezpieczeństwa Twoich kont. Nie wprowadzaj prawdziwych haseł, nie kopiuj haseł z gry do środowiska produkcyjnego ani nie zakładaj, że gra skonfiguruje za Ciebie menedżer haseł czy klucz dostępu.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Unikaj powtarzalnych danych logowania
Unikaj przewidywalnych rozwiązań i powtarzania haseł; twórz hasła do kont służbowych zgodnie z wymogami organizacji.
- Oceń wskaźnik siły hasła
Wskaźnik ma charakter poglądowy; korzystaj z zatwierdzonego menedżera haseł, tworząc rzeczywiste dane logowania do pracy.
8. Przećwicz decyzję na przykładzie, bez prawdziwych haseł
Po zakończeniu gry zastąp spadające słowa fikcyjnym dylematem z miejsca pracy. Poproś uczestników o wskazanie problemu i opisanie bezpiecznego postępowania. Pozwala to sprawdzić, czy potrafią wdrożyć zasadę unikalności i bezpiecznego przechowywania poza grą, bez konieczności ujawniania poufnych informacji.
9. Zabezpiecz procedurę odzyskiwania dostępu
Sprawdź, jak odzyskasz służbowy magazyn lub konto w przypadku utraty urządzenia. Stosuj zasady organizacji dotyczące kodów zapasowych, dodatkowych metod uwierzytelniania i weryfikacji tożsamości przez helpdesk. Przechowuj materiały do odzyskiwania dostępu w zatwierdzony sposób; umieszczenie jedynych danych ratunkowych wewnątrz konta, które mają odblokować, tworzy błędne koło.
Weryfikuj stare uprawnienia służbowe w standardowym procesie offboardingu lub przeglądu dostępów. Jeśli menedżer ostrzega o możliwym wycieku hasła, wejdź na stronę niezależnie i wykonaj zatwierdzoną procedurę zmiany. Ostrzeżenie to sygnał do działania na konkretnym koncie, a nie zachęta do wysyłania całego magazynu do niesprawdzonego weryfikatora. Ustal z działem IT, jak zgłosić brak metody ratunkowej, zanim sprawa stanie się pilna.
- Różne sekrety dla każdego z osobno zarządzanych kont.
- Zatwierdzony magazyn na dane służbowe i materiały ratunkowe.
- MFA lub passkeys wszędzie tam, gdzie wspiera je organizacja.
- Znany kontakt do wsparcia przy utracie dostępu lub ostrzeżeniach.
- Fikcyjny scenariusz weryfikujący utrwalenie właściwych nawyków.
Źródła tej sekcji: Tworzenie bezpiecznych haseł i ochrona kont
Przećwicz tę decyzję w grze
Uruchom grę Password Builder, aby przećwiczyć decyzje omówione w tym przewodniku. Przewodnik, interfejs CyberPlay oraz gra są dostępne w języku polskim.
Zagraj w Password BuilderŹródła i dalsza lektura
- Tożsamość cyfrowa: wymagania dla uwierzytelniaczy i systemów weryfikujących, SP 800-63B-4 — NIST. Dostęp 2026-09-13
- Zarządzanie hasłami — Narodowe Centrum Cyberbezpieczeństwa Wielkiej Brytanii. Dostęp 2026-09-13
- Tworzenie bezpiecznych haseł i ochrona kont — CERT Polska. Dostęp 2026-09-13
Czytaj dalej
- Nieoczekiwane żądanie MFA: co zrobić, gdy się nie logujesz?
Otrzymujesz powiadomienie MFA, którego nie wywołałeś? Dowiedz się, kiedy je odrzucić, jak zweryfikować telefon ze wsparcia i zgłosić pomyłkowe zatwierdzenie.
PL · 7 min czytania - Jak rozpoznać fałszywą stronę logowania, nawet z HTTPS
Rozpoznaj fałszywą stronę logowania: sprawdź adres, HTTPS i menedżer haseł. Dowiedz się, kiedy wybrać znany portal, i przećwicz bezpieczną decyzję po polsku.
PL · 8 min czytania - Szkolenia z cyberbezpieczeństwa dla pracowników po polsku: jak wybrać program
Wybierz szkolenia z cyberbezpieczeństwa dla pracowników po polsku. Sprawdź scenariusze, dostępność, wyniki i pracę administratora podczas praktycznego pilotażu.
PL · 9 min czytania - Przykłady wiadomości phishingowych do szkoleń: sprawdzaj i zgłaszaj
Przećwicz fikcyjne wiadomości phishingowe o kadrach, fakturach, dostawach i logowaniu. Porównaj je z legalnymi wiadomościami i wybierz niezależną weryfikację.
PL · 8 min czytania - Szkolenia o phishingu z kodami QR: sprawdź adres docelowy
Ucz sprawdzania adresów z kodów QR przez scenariusze parkingu, plakatu i logowania. Wykorzystaj podgląd celu, niezależną weryfikację oraz praktyczne ćwiczenia.
PL · 8 min czytania - Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania