Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română
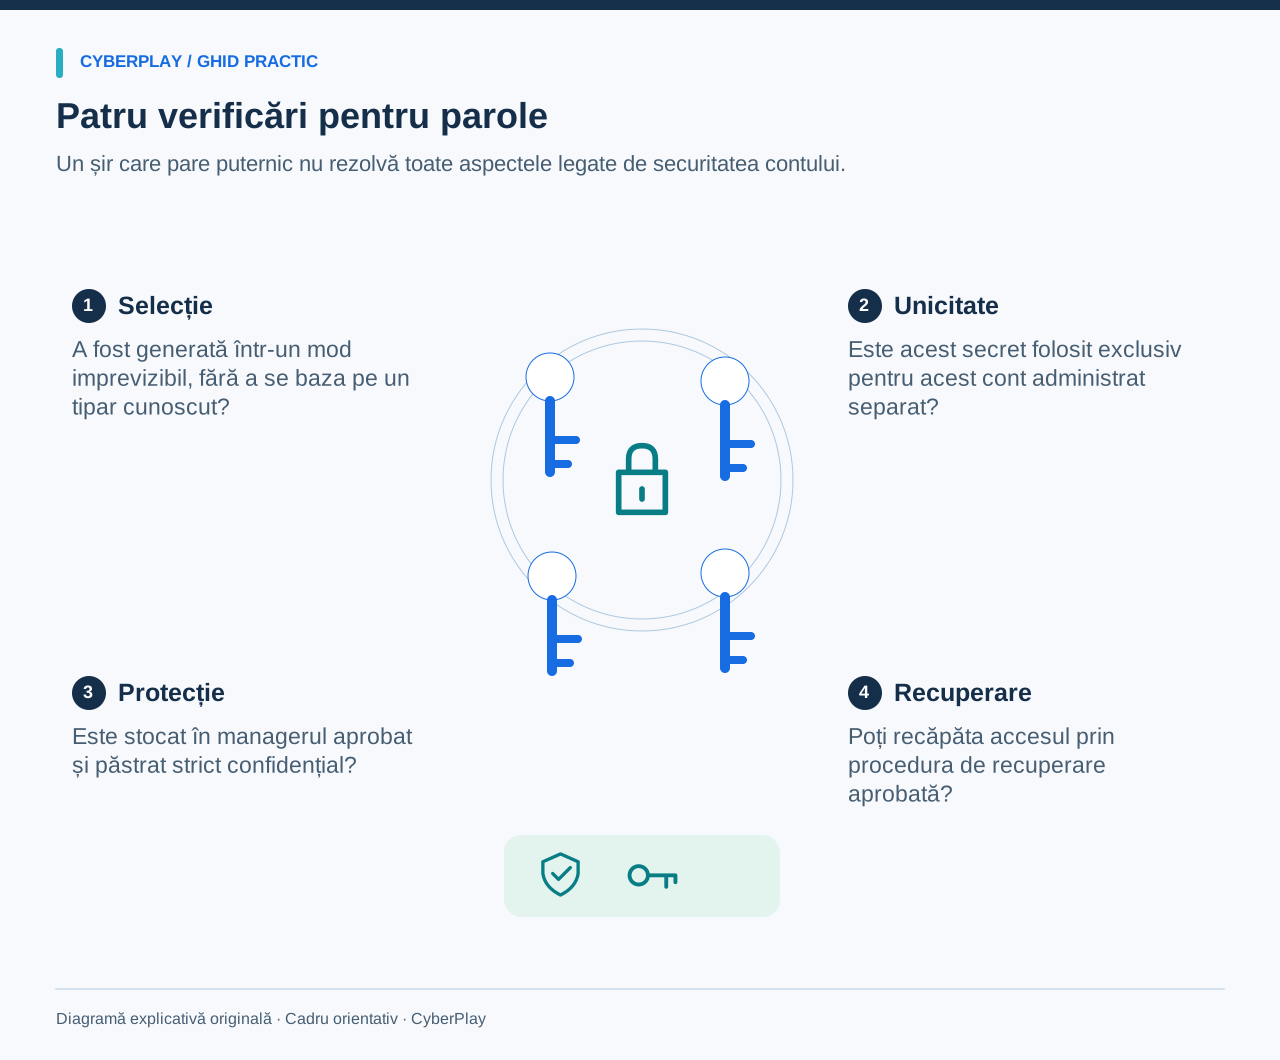
O frază de acces este o parolă compusă din cuvinte. Poate fi mai ușor de reținut, însă lungimea singură nu o face imprevizibilă, unică sau sigură pentru a fi partajată. Pentru conturile de serviciu, folosește managerul de parole aprobat de organizația ta pentru a genera și stoca o parolă diferită pentru fiecare cont separat. Acolo unde trebuie să ții minte un secret, folosește metoda aprobată pentru a crea o frază de acces lungă și imprevizibilă.
Comparația utilă ține de modul în care este ales și protejat un secret, nu de faptul dacă include simboluri sau cuvinte. Acest ghid explică tiparele previzibile, refolosirea, recomandările NIST actuale și recuperarea. Fiecare exemplu este inventat în scop didactic. Nu introduce niciodată o parolă reală într-un exercițiu din articol, într-un chat, chestionar sau joc.
Idei de reținut
- O parolă lungă refolosită poate expune mai multe conturi.
- Cuvintele fără legătură între ele, alese la întâmplare, diferă de un citat sau o propoziție personală.
- Folosește managerul de parole aprobat și protejează-i opțiunile de recuperare.
- Regulile pentru parole, MFA și cheile de acces (passkeys) rezolvă aspecte diferite ale protecției contului.
1. Începe cu obiceiurile pe care le poți schimba la conturi
Fă o listă a categoriilor de conturi pe care le utilizezi, fără a nota secretele lor: e-mailul de serviciu, un portal separat de furnizori și un cont personal de cumpărături, de exemplu. Identifică locurile unde ai refolosit aceeași parolă. Elimină refolosirea prin procedura aprobată de schimbare a credențialelor, începând cu conturile de serviciu și cele care pot reseta accesul la altele.
Serviciul de autentificare unică (SSO) al organizației este complet diferit de refolosirea independentă a parolei pe site-uri fără legătură. SSO deleagă autentificarea printr-un sistem configurat de identitate; copierea aceluiași secret pe un site separat de furnizor nu oferă acea protecție. Când un portal îți cere să creezi o altă parolă, folosește o valoare nouă și unică, cu excepția cazului în care departamentul IT confirmă un flux SSO aprobat.
2. Compară o frază de acces cu un tipar previzibil
Lungimea oferă mai multe combinații posibile, dar oamenii aleg adesea dintr-un set restrâns și previzibil. Un vers dintr-o melodie preferată, sloganul companiei sau patru cuvinte despre familia ta pot fi lungi, dar rămân ușor de ghicit. Adăugarea anului în curs și a unui semn de exclamare nu elimină tiparul de bază.
Pentru o frază de acces memorată, cuvintele aleatorii alese independent sunt utile deoarece procesul de selecție elimină orice legătură evidentă. Folosește generatorul sau metoda aprobată de angajator, în loc să alegi o frază de pe această pagină. Pentru conturile pe care nu trebuie să le memorezi, un manager de parole poate genera secrete aleatorii lungi și se poate ocupa de completarea lor.
| Abordare fictivă | Ce contează | Pasul următor mai bun |
|---|---|---|
| Numele firmei, anotimpul și anul | Tiparul este previzibil și ușor de reprodus între conturi. | Generează un secret nou și unic cu managerul aprobat. |
| Un citat lung | Lungimea nu elimină o succesiune bine cunoscută. | Folosește o metodă aprobată de selecție aleatorie. |
| Aceeași parolă complexă pe două site-uri | Dacă este aflat un secret, poate fi încercat pe ambele. | Creează secrete separate pentru conturi diferite. |
| Cuvinte alese independent, folosite o singură dată | Contează selecția și unicitatea; doar numărul de cuvinte nu garantează siguranța. | Respectă politica și protejează secretul și recuperarea. |
3. Înțelege de ce refolosirea anulează o alegere inițială puternică
Imaginează-ți că un angajat fictiv are o parolă lungă pentru un cont vechi dedicat unui hobby și o refolosește pentru un instrument de lucru administrat separat. Dacă parola de pe site-ul de hobby este aflată, un atacator poate încerca exact acea valoare împotriva contului de serviciu. Nu mai este nevoie să ghicească parola lungă. Modificările minore, cum ar fi adăugarea numelui serviciului, lasă de asemenea un tipar ușor de recunoscut.
Un manager de parole te scutește de efortul de a memora parole independente. Păstrează credențialele de serviciu în seiful aprobat de companie sau într-un profil gestionat, respectând regulile organizației privind sincronizarea în cloud și partajarea. Nu exporta seiful într-un fișier neprotejat și nu copia secretele de serviciu într-un cont personal doar pentru a le avea pe alt dispozitiv.
Sursele secțiunii: Gestionarea parolelor
4. Înțelege recomandările NIST pentru parole în contextul lor exact
Ghidul final NIST SP 800-63B-4 din 2025 stabilește un minim de 15 caractere pentru parolele folosite ca factor unic de autentificare. Acesta permite un minim de 8 caractere doar dacă parola este utilizată în cadrul autentificării multifactor (MFA). Pentru sistemele de verificare vizate, NIST recomandă ca lungimea maximă permisă a parolei să fie de cel puțin 64 de caractere. Standardul cere blocarea valorilor folosite frecvent sau compromise, acceptarea managerelor de parole și evitarea regulilor arbitrare de compoziție sau a schimbărilor periodice forțate fără dovezi de compromitere.
Acestea sunt cerințe și recomandări pentru sistemele vizate de standard, nu o lege universală sau o garanție că orice șir de 15 caractere este sigur. Ele vizează parolele verificate centralizat, nu orice cod PIN de deblocare a dispozitivului. Respectă politica actuală a organizației și discută cu departamentul IT cerințele incompatibile în loc să le ocolești. O parolă compromisă trebuie în continuare schimbată printr-un proces de recuperare de încredere.
Sursele secțiunii: Identitate digitală: cerințe pentru autentificatori și sisteme de verificare, SP 800-63B-4
5. Creează un flux de lucru reproductibil pentru managerul de parole
Deschide setările reale ale contului printr-un portal cunoscut, apoi folosește managerul aprobat pentru a genera și stoca o valoare unică. Verifică dacă intrarea salvată aparține serviciului și contului de serviciu corecte. Urmează pașii de confirmare ai serviciului și testează intrarea salvată printr-o conectare normală. Dacă ceva nu funcționează, apelează la canalul de suport oficial în loc să transmiți secretul unui coleg.
Completarea automată poate ajuta la asocierea unei intrări cu site-ul legitim. Lipsa completării automate este un motiv să verifici adresa și înregistrarea, nu o dovadă certă a unei pagini de phishing: o setare incorectă, un domeniu modificat sau un seif blocat pot fi de asemenea cauze. În sens invers, completarea cu succes nu validează fiecare acțiune de pe acel site. Fii atent în continuare la ce îți cere pagina să faci.
- Instalează sau activează doar managerul aprobat pentru serviciu.
- Folosește generatorul său pentru fiecare cont administrat separat.
- Verifică adresa salvată a serviciului și numele de utilizator.
- Păstrează seiful blocat atunci când nu îl utilizezi.
- Partajează accesul doar prin procedura aprobată de organizație.

Mărește imaginea · Captură din joc · Interfață în engleză
- Inspectează domeniul înregistrabil
Citește cu atenție domeniul înregistrabil; cuvintele familiare din alte părți ale adresei nu îi atestă proprietarul.
- Folosește portalul tău cunoscut
Accesează serviciul printr-un portal cunoscut și ține cont de contextul oferit de managerul de parole aprobat.
Sursele secțiunii: Gestionarea parolelor
6. Adaugă MFA sau chei de acces (passkeys) fără a le confunda rolurile
O parolă poate fi furată chiar dacă este lungă și unică. MFA introduce un factor suplimentar, în timp ce o cheie de acces FIDO/WebAuthn folosește un mecanism de autentificare diferit, asociat direct serviciului. Folosește metoda aprobată și susținută de organizația ta. Nu dezactiva un al doilea factor existent doar pentru că managerul de parole indică un scor ridicat de securitate.
Codurile unice și notificările push de aprobare pot fi în continuare interceptate prin phishing sau manipulate. Aprobă doar solicitările dintr-o conectare inițiată de tine și nu divulga codurile nimănui care pretinde că este de la suport. Cheile de acces necesită, de asemenea, un plan aprobat de înregistrare și recuperare; folosirea uneia nu face irelevantă pierderea unui dispozitiv sau o cerere neașteptată de modificare a contului.
Sursele secțiunii: Identitate digitală: cerințe pentru autentificatori și sisteme de verificare, SP 800-63B-4
7. Folosește Password Builder pentru a recunoaște tiparele
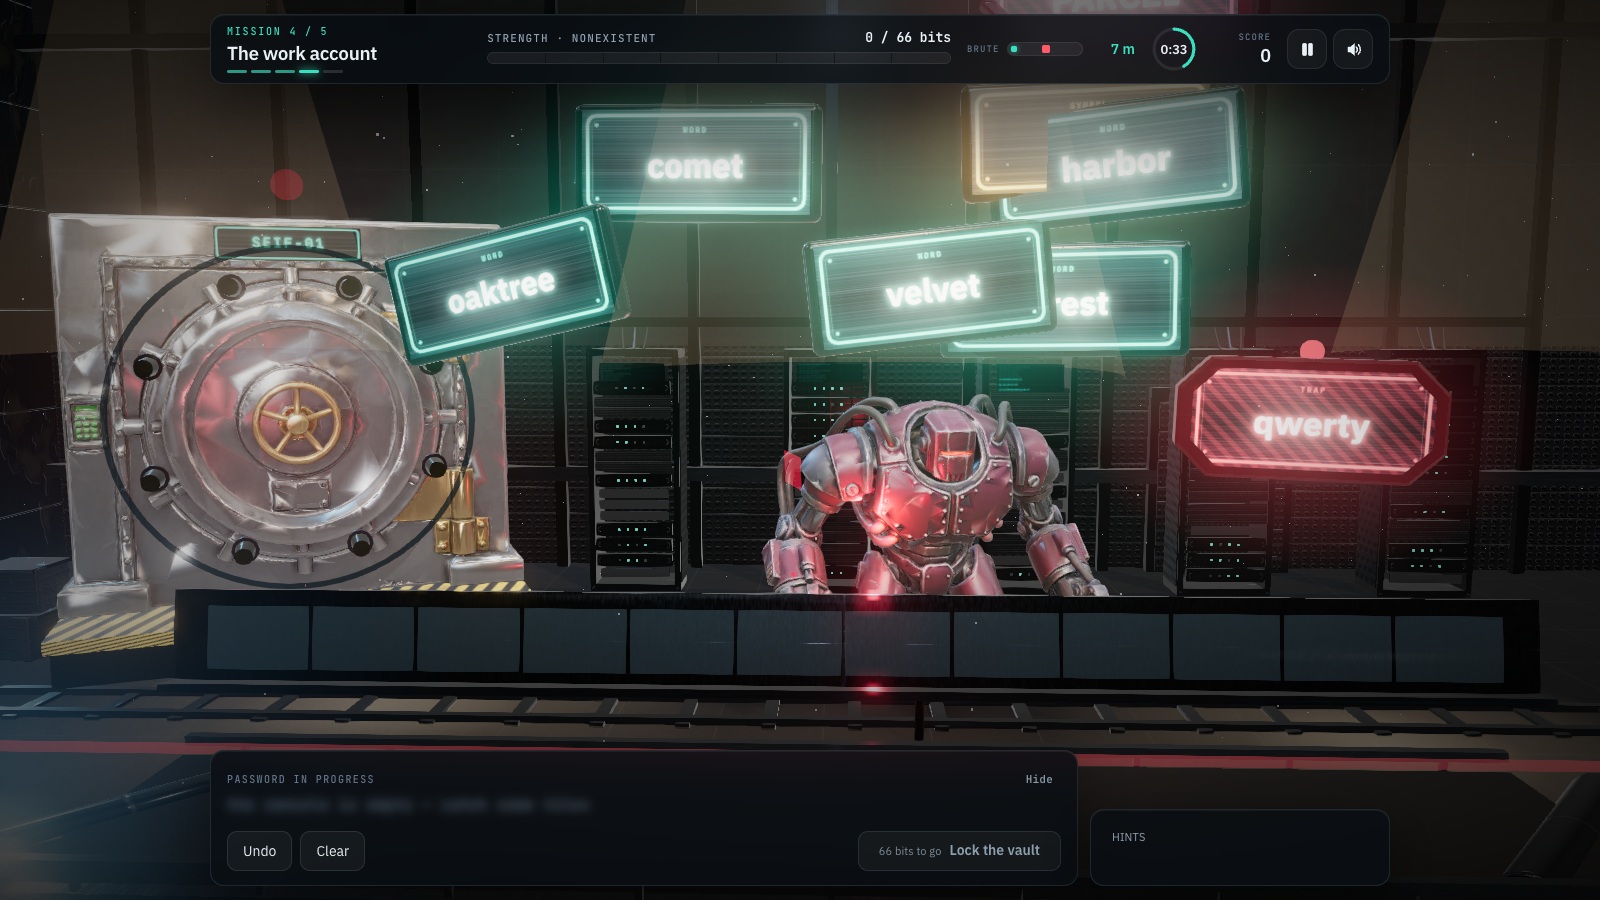
Password Builder afișează jetoane cu cuvinte în cădere și capcane de-a lungul mai multor misiuni, inclusiv o provocare legată de conturile de serviciu și un seif principal. Jucătorul adună cuvinte și parcurge lecții despre alegeri previzibile, refolosirea parolelor între serviciu și viața personală, managere de parole și autentificarea în doi pași. Folosește analiza finală pentru a explica o decizie, fără a reduce obiectivul de învățare la simplul scor din joc.
Acest ghid, interfața CyberPlay și jocul Password Builder sunt disponibile în limba română. Imaginea prezintă secvențe reale de joc cu text în limba engleză. Punctele de rezistență și timpii estimați de spargere afișați în joc sunt repere didactice, nu estimări validate pentru conturile tale. Nu introduce credențiale reale, nu copia o frază afișată în producție și nu presupune că jocul configurează automat un manager de parole sau o cheie de acces.

Mărește imaginea · Captură din joc · Interfață în engleză
- Evită parolele previzibile și reutilizate
Evită parolele previzibile și reutilizarea datelor de autentificare; respectă cerințele organizației când creezi un cont de serviciu.
- Interpretează indicatorul de rezistență
Indicatorul din joc este ilustrativ; folosește un manager de parole aprobat când creezi date reale de autentificare.
8. Exersează printr-o decizie de acces, nu cu o parolă reală
După joc, înlocuiește cuvintele care cad cu o situație fictivă de la locul de muncă. Cere-le cursanților să numească problema și să descrie o procedură sigură. Astfel verifici dacă pot aplica principiul unicității și stocarea aprobată dincolo de joc, fără a colecta date confidențiale.
9. Protejează procedurile de recuperare a contului
Verifică cum vei recupera seiful sau contul de serviciu dacă pierzi un dispozitiv. Respectă regulile companiei privind codurile de recuperare, metodele de autentificare de rezervă și verificarea identității prin helpdesk. Păstrează datele de recuperare protejate și accesibile prin metoda aprobată; plasarea singurelor informații de recuperare în interiorul contului pe care îl deblochează poate crea un blocaj circular.
Verifică accesul la conturile vechi de serviciu prin procesul normal de plecare din companie sau de gestiune a identității. Dacă managerul de parole te avertizează că o parolă ar putea fi compromisă, accesează serviciul în mod independent și urmează procedura aprobată de schimbare. Avertismentul este un semnal să acționezi asupra contului vizat, nu o invitație de a încărca întregul seif pe un site necunoscut de verificare. Confirmă cu IT-ul cum se raportează o metodă de recuperare indisponibilă înainte ca problema să devină urgentă.
- Secrete diferite pentru conturi administrate separat.
- Stocare aprobată pentru credențialele de lucru și datele de recuperare.
- MFA sau chei de acces (passkeys) acolo unde organizația le acceptă.
- Un canal clar de suport pentru pierderea accesului sau alerte de compromitere.
- Un scenariu fictiv ulterior pentru a verifica dacă deprinderea este aplicată corect.
Sursele secțiunii: Crearea parolelor sigure și protejarea conturilor
Exersează această decizie
Folosește Password Builder pentru a exersa deciziile explicate în acest ghid. Ghidul, interfața CyberPlay și acest joc sunt disponibile în limba română.
Joacă Password BuilderSurse și lecturi suplimentare
- Identitate digitală: cerințe pentru autentificatori și sisteme de verificare, SP 800-63B-4 — NIST. Accesat la 2026-09-13
- Gestionarea parolelor — Centrul Național de Securitate Cibernetică din Regatul Unit. Accesat la 2026-09-13
- Crearea parolelor sigure și protejarea conturilor — CERT Polska. Accesat la 2026-09-13
Continuă explorarea
- Cerere MFA nesolicitată: ce faci dacă nu te-ai autentificat
Ai primit o notificare MFA nesolicitată? Află când s-o refuzi, cum verifici un apel de suport, cum raportezi o aprobare accidentală și exersează decizia.
RO · 9 min de lectură - Cum recunoști o pagină falsă de autentificare, chiar dacă are HTTPS
Verifică adresa reală a paginii, semnalele managerului de parole și contextul cererii. Învață de ce HTTPS nu garantează încrederea, cu un exercițiu practic.
RO · 8 min de lectură - Curs de securitate cibernetică pentru angajați: cum alegi
Alege un curs de securitate cibernetică potrivit angajaților: exemple practice în română, întrebări pentru furnizori și cerințe de instruire în România.
RO · 9 min de lectură