Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español
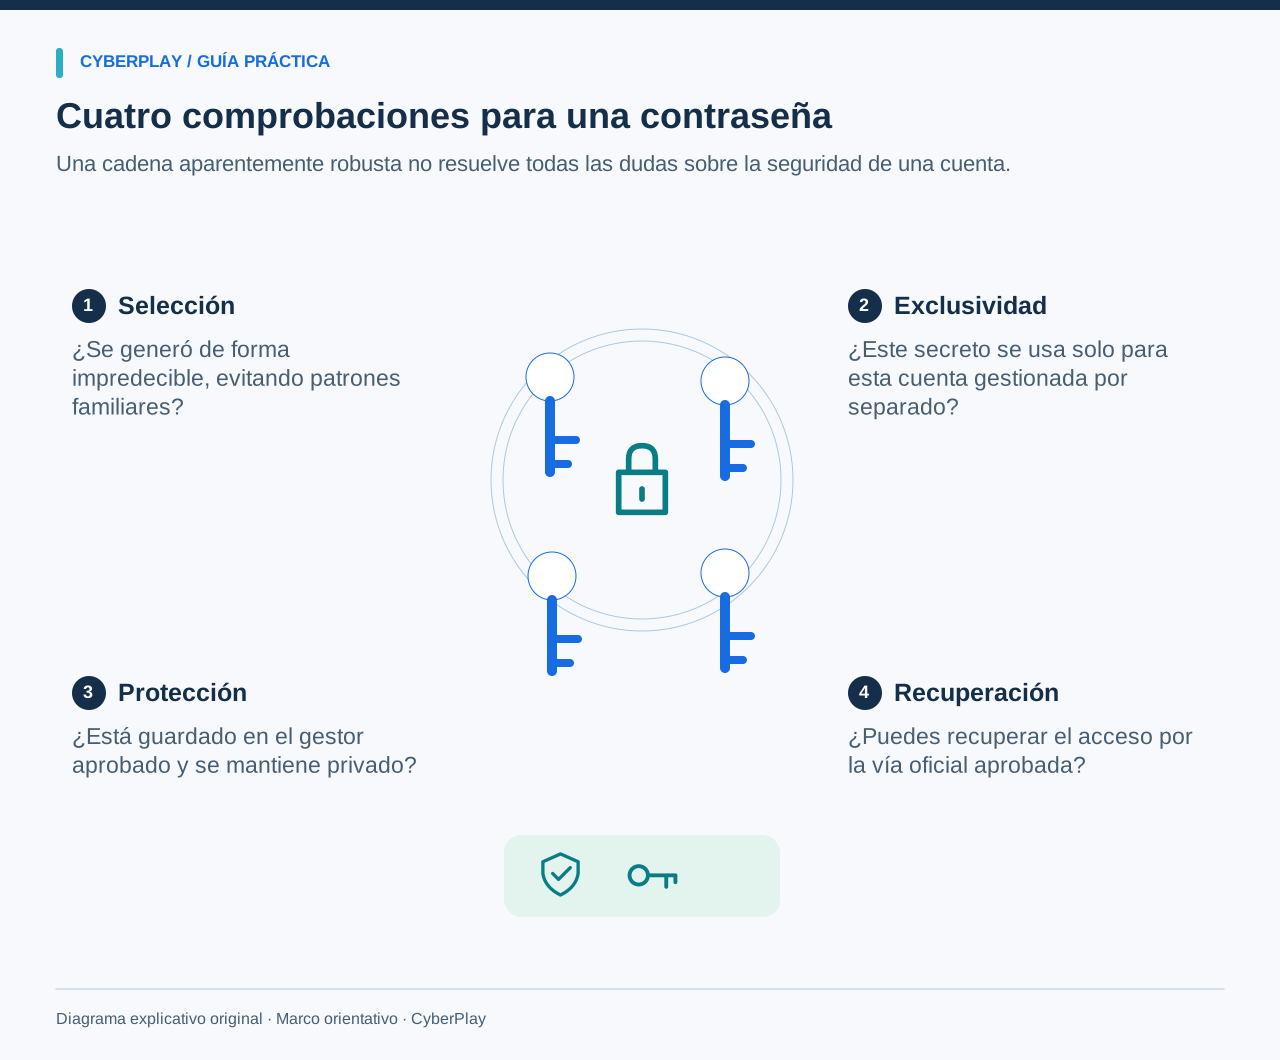
Una frase de contraseña es una contraseña compuesta por palabras. Puede ser más fácil de recordar, pero la longitud por sí sola no la hace impredecible, única ni segura para compartir. En las cuentas de trabajo, utiliza el gestor de contraseñas aprobado por tu organización para generar y guardar una contraseña diferente para cada cuenta independiente. Cuando debas memorizar un secreto, recurre al método aprobado para crear una frase de contraseña larga e impredecible.
La comparación verdaderamente útil radica en cómo se elige y protege un secreto, y no en si contiene símbolos o palabras. Esta guía explica los patrones predecibles, la reutilización, las directrices actuales de NIST y los métodos de recuperación. Cada ejemplo es ficticio y con fines didácticos. Nunca pegues una contraseña real en los ejercicios del artículo, chats, encuestas o juegos.
Lo que te llevas
- Una contraseña larga reutilizada puede comprometer varias cuentas.
- Las palabras aleatorias no relacionadas son distintas de una frase personal o cita.
- Usa el gestor de contraseñas aprobado y protege su vía de recuperación.
- Reglas de contraseñas, MFA y passkeys resuelven aspectos distintos de la seguridad.
1. Empieza por las prácticas de cuentas que puedes modificar
Haz un listado de las categorías de cuentas que utilizas, sin escribir sus secretos: correo corporativo, un portal de proveedores gestionado por separado y una cuenta personal de compras, por ejemplo. Identifica dónde has reutilizado la misma contraseña. Elimina esa reutilización mediante el proceso aprobado de cambio de credenciales, empezando por las cuentas de trabajo y aquellas que permiten restablecer el acceso a las demás.
El servicio de inicio de sesión único (SSO) de una organización es muy diferente de reutilizar por tu cuenta esa contraseña en sitios web sin relación. El SSO delega el acceso mediante un sistema de identidad configurado; copiar el mismo secreto en el sitio externo de un proveedor no proporciona esa protección. Si un portal te solicita crear otra contraseña, introduce un valor nuevo y único a menos que el equipo de TI confirme un flujo formal de SSO.
2. Compara una frase de contraseña con un patrón predecible
La longitud ofrece espacio para más combinaciones posibles, pero las personas suelen elegir dentro de un conjunto reducido y predecible. La letra de una canción favorita, el lema de la empresa o cuatro palabras que describen a tu familia pueden formar una secuencia larga y seguir siendo fáciles de adivinar. Añadir el año en curso y un signo de exclamación no elimina el patrón subyacente.
Para una frase de contraseña memorizada, las palabras aleatorias elegidas de forma independiente resultan útiles porque el proceso de selección evita vínculos evidentes. Utiliza el generador o método aprobado por tu organización en lugar de escoger una frase de esta página. Para las cuentas que no necesitas memorizar, un gestor puede crear contraseñas aleatorias largas y encargarse de escribirlas.
| Enfoque ficticio | Aspecto clave | Mejor paso siguiente |
|---|---|---|
| Nombre de la empresa, estación y año | Patrón predecible y fácil de deducir en varias cuentas. | Genera un secreto nuevo y único con el gestor aprobado. |
| Una cita textual larga | La longitud no elimina una secuencia lingüística conocida. | Aplica un método de selección aleatoria aprobado. |
| Misma clave aleatoria en dos sitios | Si el secreto se filtra en uno, se probará en ambos. | Crea secretos independientes para cuentas separadas. |
| Palabras aleatorias de uso único | Importan la selección y la exclusividad, no solo la longitud. | Cumple la política y protege el secreto y su recuperación. |
3. Comprende por qué la reutilización arruina una buena elección inicial
Imagina que un empleado ficticio tiene una contraseña larga para un foro antiguo de pasatiempos y la reutiliza en una herramienta de trabajo gestionada de forma independiente. Si la contraseña del foro llega a filtrarse, un atacante podrá probar ese valor exacto contra la cuenta laboral. No necesitará volver a adivinar la clave larga. Modificaciones menores, como añadir el nombre del servicio, también dejan un patrón reconocible.
Un gestor de contraseñas reduce la carga de tener que memorizar claves independientes. Mantén las credenciales de trabajo en el almacén corporativo aprobado o en el perfil gestionado, respetando las políticas de la organización sobre sincronización en la nube y uso compartido. No exportes el almacén a un archivo desprotegido ni copies secretos corporativos a una cuenta personal simplemente para acceder a ellos desde otro dispositivo.
Fuentes de esta sección: Gestionar las contraseñas
4. Interpreta las directrices actuales de NIST en su ámbito correspondiente
La guía definitiva NIST SP 800-63B-4 de 2025 establece un mínimo de 15 caracteres para contraseñas empleadas como único factor de autenticación. Admite un mínimo de 8 caracteres si la contraseña se utiliza exclusivamente dentro de un esquema de autenticación multifactor. Para los sistemas de verificación incluidos en su alcance, NIST recomienda una longitud máxima permitida de al menos 64 caracteres. La norma exige bloquear valores comunes o comprometidos, permitir gestores de contraseñas y evitar reglas de composición arbitrarias o cambios periódicos obligatorios sin pruebas de que la contraseña se haya visto comprometida.
Se trata de requisitos y recomendaciones para sistemas dentro del ámbito de dicha norma, no de una ley universal ni de la garantía de que cualquier cadena de 15 caracteres sea segura. Atañen a contraseñas verificadas de forma centralizada, no a todos los PIN de desbloqueo de dispositivos. Sigue la directiva vigente de tu organización y plantea al equipo de TI las restricciones incompatibles en lugar de evadirlas. Una contraseña comprometida debe cambiarse siempre a través del proceso de recuperación de confianza.
Fuentes de esta sección: Identidad digital: requisitos para autenticadores y sistemas de verificación, SP 800-63B-4
5. Establece un flujo de trabajo sistemático con el gestor de contraseñas
Accede a la configuración legítima de la cuenta a través del portal oficial y utiliza el gestor aprobado para generar y guardar un valor único. Comprueba que el registro guardado corresponda al servicio y a la cuenta de trabajo correctos. Sigue los pasos de confirmación del servicio y verifica la entrada iniciando sesión de manera habitual. Si algo falla, recurre a la vía de soporte establecida en lugar de enviar el secreto a un colega.
El autorrelleno ayuda a asociar cada registro con su sitio web legítimo. Que el autorrelleno no se active es motivo para inspeccionar la dirección y la entrada guardada, no una prueba definitiva de phishing: un error de configuración, un cambio de dominio o un almacén bloqueado también pueden causarlo. Por el contrario, un autorrelleno correcto no autoriza cualquier acción en esa web; mantén la atención sobre lo que solicita la página.
- Instala o activa únicamente el gestor aprobado para el trabajo.
- Usa su generador para cada cuenta gestionada por separado.
- Verifica la dirección del servicio y el usuario guardados.
- Mantén el almacén bloqueado cuando no lo estés utilizando.
- Comparte accesos solo mediante el proceso corporativo aprobado.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Inspeccione el dominio registrable
Lea el dominio registrable con atención; incluir palabras conocidas en otra parte de la dirección no garantiza su titularidad.
- Use su portal conocido
Acceda al servicio mediante un portal conocido y valore el contexto de su gestor de contraseñas aprobado.
Fuentes de esta sección: Gestionar las contraseñas
6. Incorpora MFA o passkeys sin confundir sus funciones
Una contraseña puede ser robada aunque sea larga y única. La autenticación multifactor (MFA) añade otro factor independiente, mientras que una passkey FIDO/WebAuthn emplea un mecanismo de autenticación distinto y vinculado estrictamente al servicio. Usa el método aprobado y respaldado por tu organización. No desactives un segundo factor existente por el mero hecho de que el gestor de contraseñas muestre una puntuación de fortaleza alta.
Los códigos de un solo uso y las confirmaciones push siguen siendo susceptibles de phishing o manipulación. Aprueba únicamente solicitudes derivadas de un inicio de sesión iniciado por ti y no facilites códigos a quien afirme pertenecer a soporte. Las passkeys también requieren un plan aprobado de registro y recuperación; implementarlas no resta importancia a la pérdida de un dispositivo o a una solicitud inesperada de cambio de cuenta.
Fuentes de esta sección: Identidad digital: requisitos para autenticadores y sistemas de verificación, SP 800-63B-4
7. Utiliza Password Builder para identificar patrones
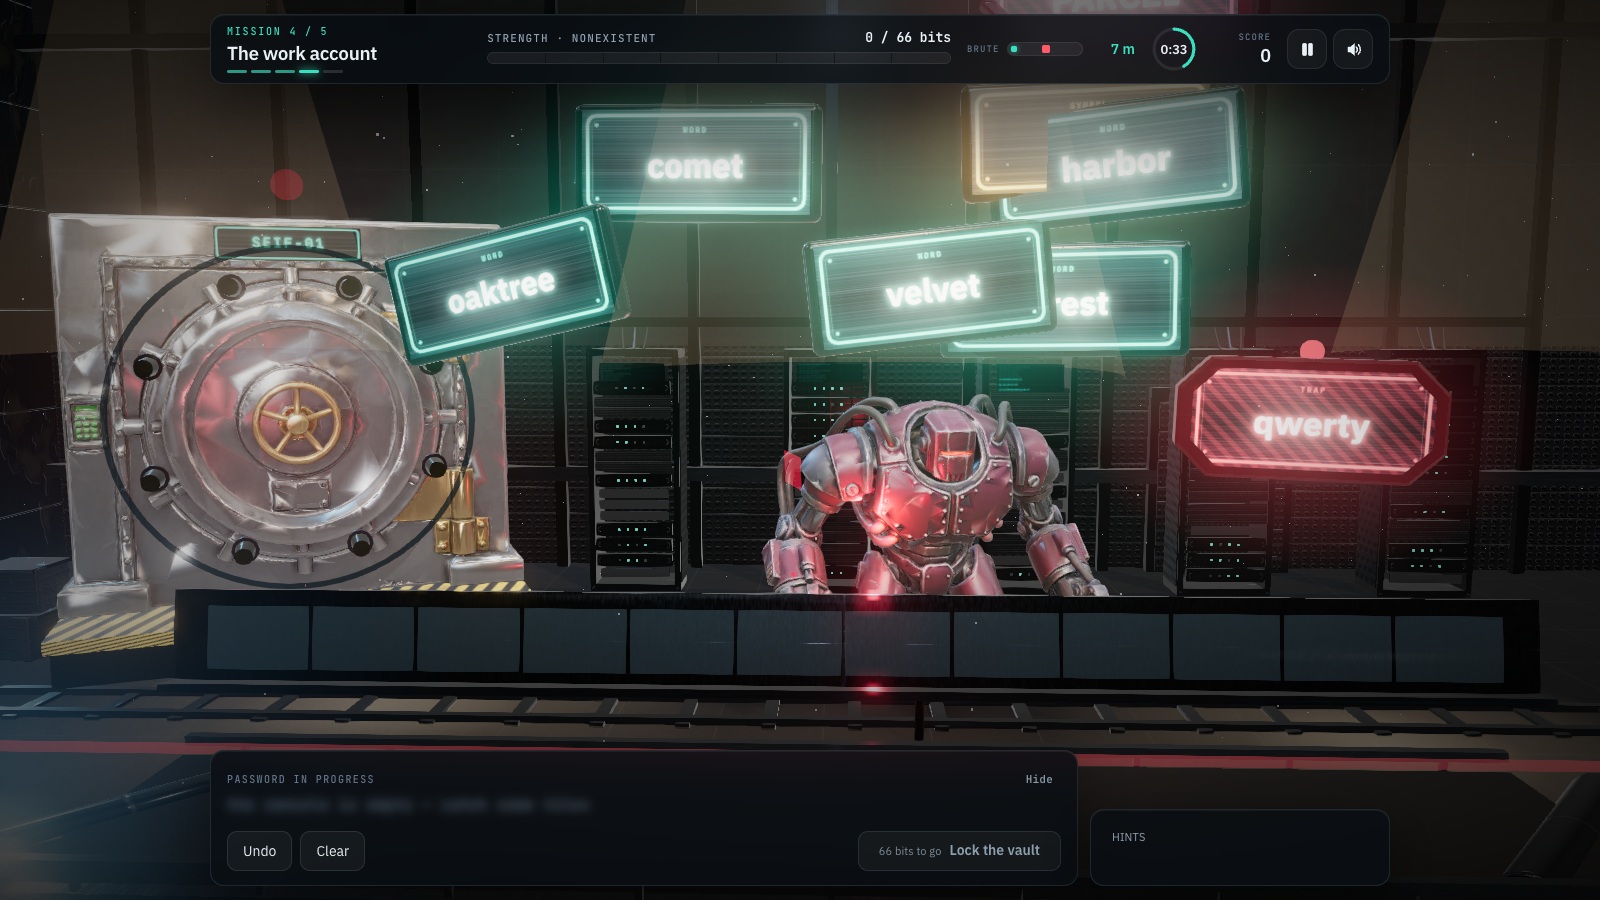
Password Builder presenta fichas de palabras que caen y diversas trampas a lo largo de sus misiones, incluyendo un reto de cuentas corporativas y una bóveda principal. El jugador recopila palabras y asimila lecciones sobre elecciones predecibles, la reutilización entre el trabajo y el hogar, los gestores de contraseñas y la verificación en dos pasos. Aprovecha la sesión de análisis posterior para explicar cada decisión, en vez de considerar la puntuación arcade como el objetivo formativo.
Esta guía, la interfaz de CyberPlay y Password Builder están disponibles en español. La imagen muestra una partida real con texto en pantalla en inglés. La puntuación de fortaleza y los tiempos estimados para averiguar la contraseña mostrados en el juego son herramientas heurísticas pedagógicas, no una estimación técnica validada para tus cuentas reales. No introduzcas credenciales auténticas, no copies frases del juego en entornos de producción ni asumas que el juego configurará un gestor de contraseñas o passkey por ti.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Evite credenciales predecibles o reutilizadas
Evite opciones predecibles y contraseñas reutilizadas; cumpla los requisitos corporativos al generar claves para cuentas de trabajo.
- Interprete el indicador de solidez
El indicador es ilustrativo; utilice un gestor de contraseñas aprobado al crear credenciales reales de trabajo.
8. Practica tomando decisiones sobre cuentas, no con claves reales
Tras el juego, sustituye las palabras que caen por una situación laboral ficticia. Pide al equipo que identifique el problema y describa un procedimiento seguro. De este modo se comprueba si saben aplicar el principio de exclusividad y el almacenamiento seguro fuera del juego, sin recopilar datos confidenciales.
9. Protege la vía de acceso y recuperación de la cuenta
Verifica cómo recuperarías el almacén corporativo o la cuenta si pierdes un dispositivo. Cumple las normas internas para códigos de recuperación, autenticadores de respaldo y validación con el centro de soporte (helpdesk). Mantén el material de recuperación protegido y disponible a través del método autorizado; guardar la única información de recuperación dentro de la propia cuenta que desbloquea genera una dependencia circular.
Revisa los accesos antiguos mediante el proceso habitual de baja laboral o administración de cuentas. Si el gestor alerta de que una contraseña pudo verse expuesta, accede al servicio de forma independiente y sigue el procedimiento de cambio aprobado. Una alerta es una llamada a actuar sobre la cuenta afectada, no una invitación a subir todo el almacén a un comprobador desconocido. Confirma con TI cómo reportar una vía de recuperación inaccesible antes de que surja una urgencia.
- Secretos distintos para cuentas gestionadas de forma independiente.
- Almacenamiento aprobado para credenciales laborales y material de recuperación.
- MFA o passkeys donde la organización los admita y soporte.
- Canal de soporte identificado ante pérdidas de acceso o alertas de exposición.
- Un escenario ficticio posterior para comprobar si el hábito se consolida.
Fuentes de esta sección: Creación de contraseñas seguras y protección de cuentas
Practica esta decisión en español
Utiliza Password Builder para poner en práctica las decisiones descritas en esta guía. La guía, la interfaz de CyberPlay y este juego están disponibles en español.
Jugar a Password BuilderFuentes y lecturas adicionales
- Identidad digital: requisitos para autenticadores y sistemas de verificación, SP 800-63B-4 — NIST. Consultado el 2026-09-13
- Gestionar las contraseñas — Centro Nacional de Ciberseguridad del Reino Unido (NCSC). Consultado el 2026-09-13
- Creación de contraseñas seguras y protección de cuentas — CERT Polska. Consultado el 2026-09-13
Sigue explorando
- Solicitud MFA inesperada: qué hacer si no has iniciado sesión
¿Recibiste una solicitud MFA inesperada? Aprende cuándo rechazarla, cómo verificar una llamada de soporte y notificar incidentes si aprobaste por error.
ES · 9 min de lectura - Cómo detectar una página de inicio de sesión falsa, incluso con HTTPS
Detecte una página de inicio de sesión falsa: revise la dirección, HTTPS y el gestor de contraseñas. Guía y ejercicio práctico en español para actuar con seguridad.
ES · 9 min de lectura - Formación en ciberseguridad para empleados en español: cómo elegir un programa
Elige formación de ciberseguridad para empleados en español con escenarios prácticos, accesibilidad y un piloto que compruebe aprendizaje y gestión del programa.
ES · 11 min de lectura