Редакційна команда CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
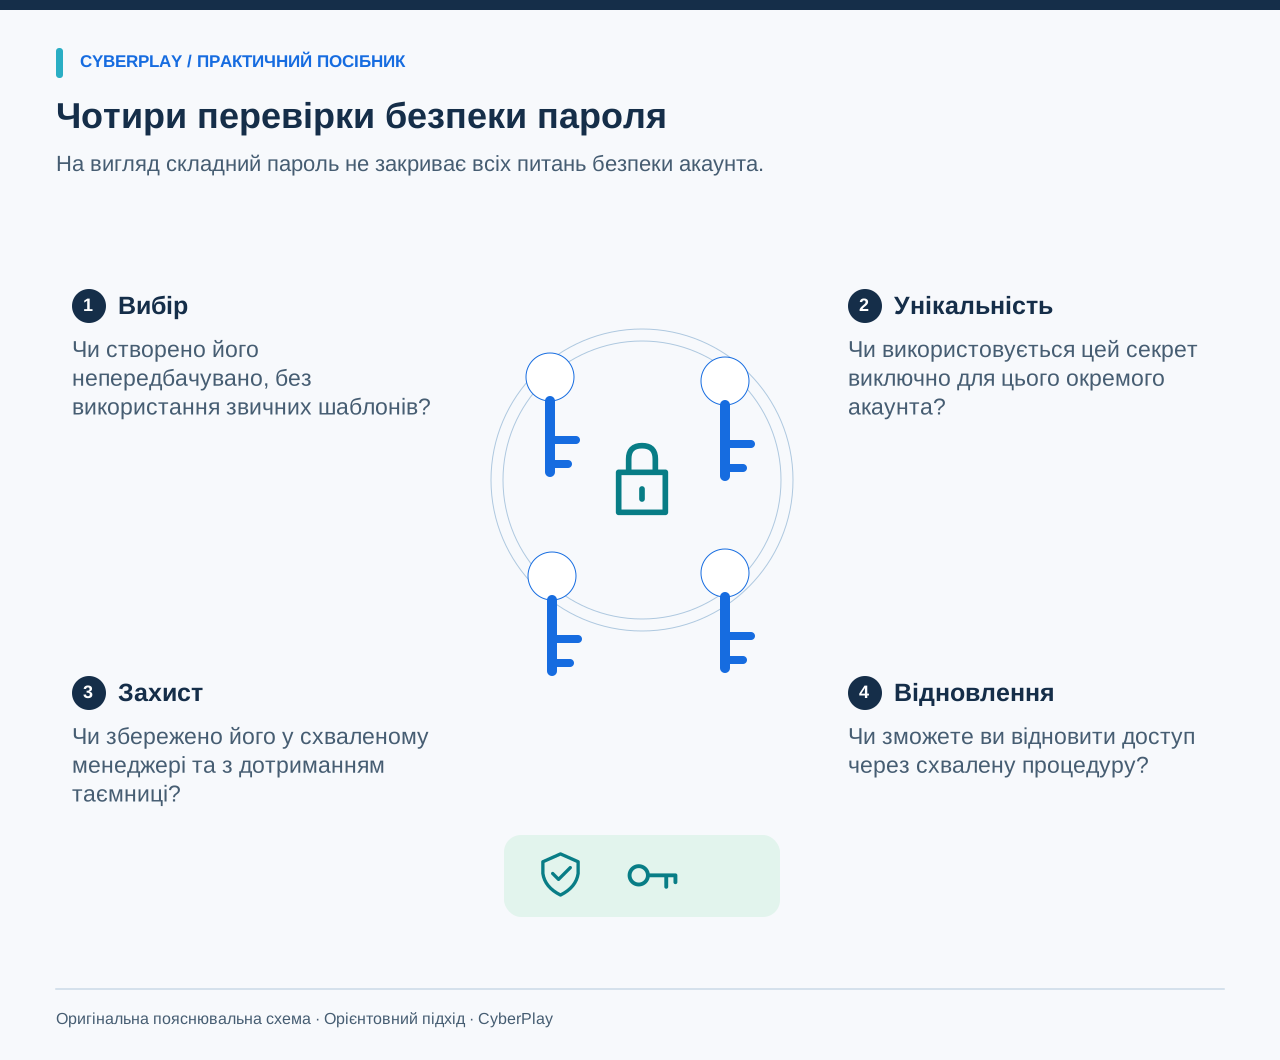
Парольна фраза — це пароль, складений зі слів. Її буває легше запам’ятати, проте сама лише довжина не робить її непередбачуваною, унікальною чи безпечною для розголошення. Для робочих облікових записів використовуйте схвалений вашою організацією менеджер паролів, щоб створювати та зберігати окремий пароль для кожного окремого акаунта. Якщо таємницю необхідно запам’ятати, застосовуйте схвалений метод створення довгої та непередбачуваної парольної фрази.
Корисніше звертати увагу на те, як секрет обирають і захищають, ніж на наявність у ньому символів або слів. У цій статті пояснюються передбачувані шаблони, повторне використання паролів, чинні настанови NIST і способи відновлення доступу. Усі приклади вигадані виключно для навчального розбору. Ніколи не вставляйте справжній пароль у вправи цієї статті, у чат, опитування чи в гру.
Головне, що варто запам’ятати
- Довгий, але повторно використаний пароль ставить під удар одразу кілька акаунтів.
- Випадкові непов'язані слова значно відрізняються від цитати чи відомого речення.
- Користуйтеся схваленим менеджером паролів і захищайте шляхи відновлення.
- Правила складання паролів, MFA та passkey виконують різні завдання в захисті акаунта.
1. Почніть зі звичок захисту акаунтів, які можна змінити вже зараз
Складіть перелік категорій облікових записів, якими ви користуєтеся, не записуючи самі паролі: наприклад, робоча пошта, окремий портал постачальника та особистий профіль інтернет-магазину. Визначте, де ви вживали один і той самий пароль повторно. Позбудьтеся дублювання за допомогою встановленої процедури зміни паролів, починаючи з робочих акаунтів і тих служб, через які можна скинути доступ до інших сервісів.
Використання системи єдиного входу (SSO) в організації докорінно відрізняється від самостійного повторного введення робочого пароля на сторонніх сайтах. SSO делегує вхід через належно налаштовану систему автентифікації; звичайне копіювання того самого секрету на окремий сайт постачальника такого захисту не забезпечує. Коли сторонній портал просить створити новий пароль, створіть унікальне значення, якщо тільки IT-відділ не підтвердив використання офіційного сценарію SSO.
2. Порівняйте парольну фразу з передбачуваним шаблоном
Велика довжина відкриває простір для різноманітніших комбінацій, проте люди нерідко обирають їх із дуже вузького й передбачуваного набору. Рядок з улюбленої пісні, гасло компанії або чотири слова про родину можуть утворювати довгу фразу, яка водночас залишається легко вгадуваною. Додавання поточного року та знака оклику не позбавляє шаблон передбачуваності.
Для парольної фрази, яку треба запам'ятати, доречно брати незалежні випадкові слова, оскільки в самому процесі вибору відсутній явний логічний зв'язок. Користуйтеся схваленим роботодавцем генератором або методом, а не вибирайте готову фразу з цього тексту. Для акаунтів, які не потрібно тримати в пам’яті, менеджер паролів може генерувати довгі випадкові комбінації та самостійно підставляти їх під час входу.
| Вигаданий підхід | Що має значення | Кращий наступний крок |
|---|---|---|
| Назва компанії, пора року та рік | Шаблон легко передбачити й підібрати варіації для інших акаунтів. | Згенеруйте новий унікальний секрет у схваленому менеджері паролів. |
| Довга цитата | Велика довжина не скасовує того, що послідовність загальновідома. | Застосуйте схвалений метод випадкової вибірки слів. |
| Один випадковий пароль на двох сайтах | Витік пароля на одному ресурсі відкриває доступ до іншого. | Створюйте окремі унікальні секрети для кожного окремого акаунта. |
| Випадкові слова, застосовані лише раз | Важливі непередбачуваність і унікальність, а не лише кількість слів. | Дотримуйтесь політики, захищайте сам секрет і шлях відновлення. |
3. Чому повторне використання знецінює навіть вдалий вибір
Уявіть вигаданого працівника, який створив довгий пароль для старого форуму за інтересами та використав його ж для окремої робочої програми. Якщо пароль із форуму потрапить у відкритий доступ, зловмисник зможе спробувати саме цю комбінацію для входу в робочий акаунт. Знову розгадувати довгий секрет не доведеться. Дрібні модифікації, як-от додавання назви сервісу, також формують очевидний шаблон.
Менеджер паролів знімає потребу тримати в голові безліч окремих комбінацій. Зберігайте робочі облікові дані у схваленому робочому сховищі або керованому профілі, суворо дотримуючись правил організації щодо синхронізації у хмарі та спільного доступу. Не експортуйте сховище в незахищений файл і не копіюйте робочі секрети в особистий обліковий запис лише заради того, щоб відкрити їх на іншому пристрої.
Джерела розділу: Керування паролями
4. Чинні настанови NIST щодо паролів та їхня сфера застосування
Остаточна редакція настанови NIST SP 800-63B-4 2025 року встановлює вимогу мінімум у 15 символів для паролів, які є єдиним фактором автентифікації. Вона дозволяє мінімум у 8 символів лише тоді, коли пароль використовується у складі багатофакторної автентифікації. Для систем перевірки, на які поширюється стандарт, NIST рекомендує максимальну дозволену довжину пароля щонайменше 64 символи. Стандарт вимагає блокувати поширені та скомпрометовані значення, дозволяти менеджери паролів і не встановлювати довільних правил складу пароля чи регулярної примусової зміни без доказів компрометації.
Це вимоги та рекомендації для систем, що входять до сфери дії стандарту, а не всеосяжний закон і не гарантія того, що будь-який 15-символьний рядок повністю безпечний. Вони стосуються систем централізованої автентифікації, а не кожного PIN-коду розблокування пристрою. Дотримуйтеся поточної політики організації, а за наявності незручних обмежень звертайтеся до IT-підрозділу, замість того щоб шукати обхідні шляхи. Скомпрометований пароль однаково слід негайно змінити через довірену процедуру відновлення.
Джерела розділу: Цифрова ідентичність: вимоги до автентифікаторів і систем перевірки, SP 800-63B-4
5. Вибудуйте послідовний процес роботи з менеджером паролів
Відкрийте справжній розділ налаштувань акаунта через офіційний корпоративний портал, після чого за допомогою схваленого менеджера згенеруйте та збережіть унікальне значення. Перевірте, що збережений запис відповідає правильній службі та робочому обліковому запису. Виконайте кроки підтвердження на сервісі та протестуйте вхід. У разі труднощів скористайтеся офіційним каналом підтримки, замість того щоб пересилати пароль колезі.
Автозаповнення допомагає зіставити збережений запис із потрібним вебсайтом. Якщо автозаповнення не спрацювало, це привід перевірити точну адресу сторінки та запис, але ще не прямий доказ фішингу: причиною можуть бути налаштування, зміна домену чи заблоковане сховище. І навпаки: успішне підставлення пароля не означає, що кожна дія на сторінці є безпечною. Уважно контролюйте, що саме пропонує виконати сайт.
- Встановлюйте лише схвалений для роботи менеджер паролів.
- Генеруйте новий секрет для кожного окремого акаунта.
- Перевіряйте збережену адресу сервісу та ім'я користувача.
- Блокуйте сховище, коли ви ним не користуєтеся.
- Передавайте доступ лише за офіційною процедурою компанії.

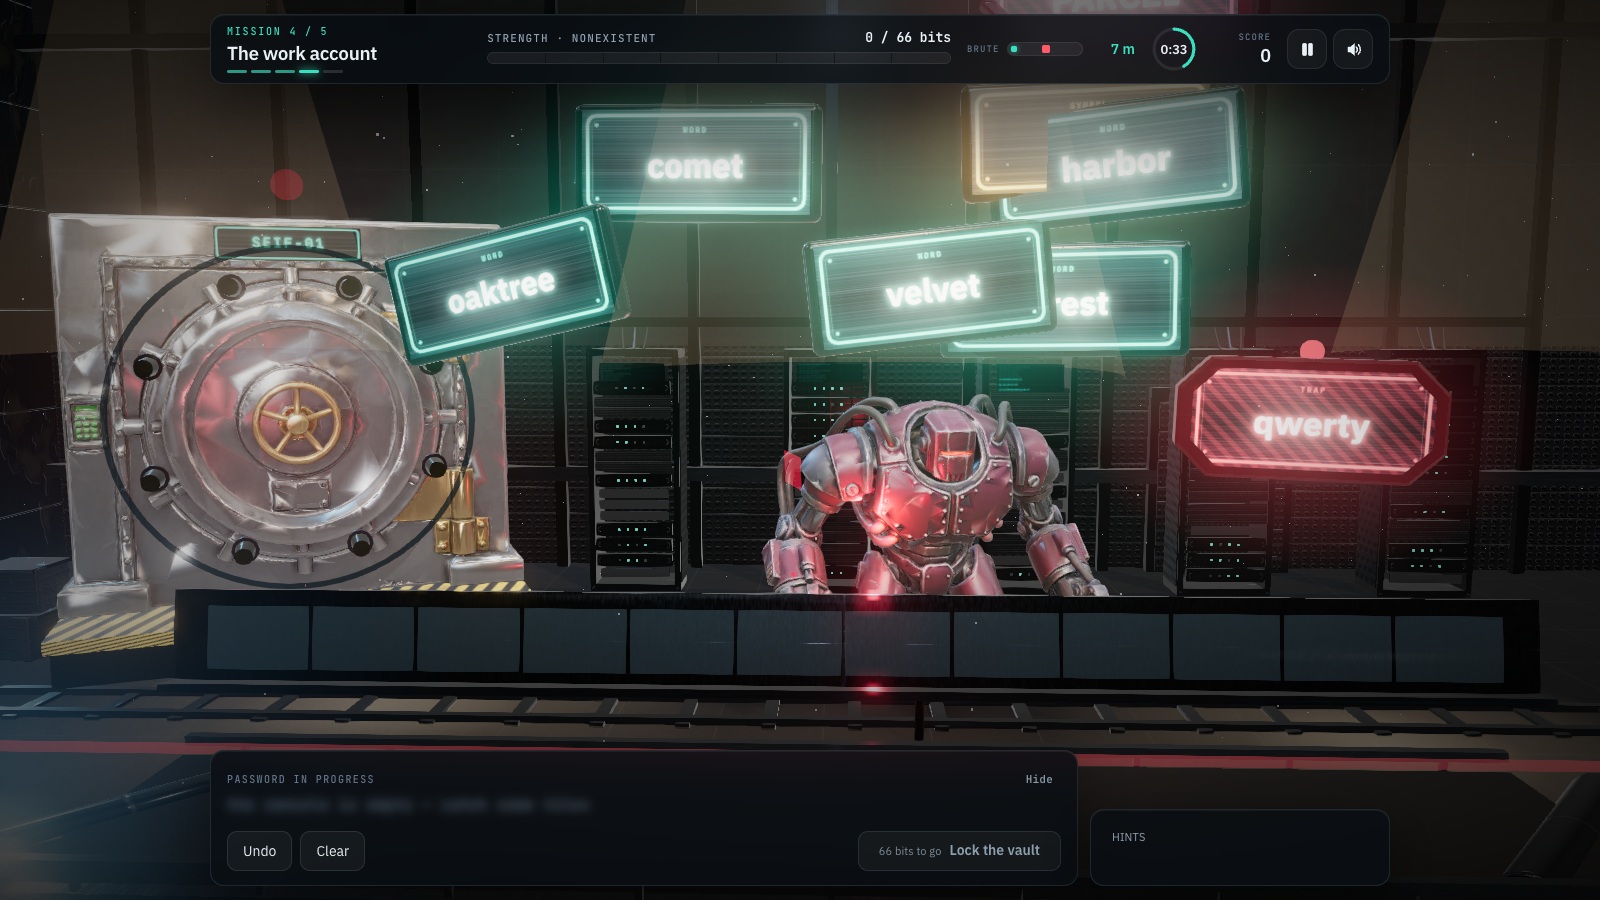
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Перевірте основний домен
Перевірте домен, доступний для реєстрації як окреме ім’я; знайомі слова в інших частинах адреси не підтверджують власника.
- Скористайтеся відомим порталом
Переходьте до сервісу через перевірений портал і зважайте на контекстні підказки схваленого менеджера паролів.
Джерела розділу: Керування паролями
6. Впроваджуйте MFA або passkey, розрізняючи їхнє призначення
Пароль можуть викрасти, навіть якщо він довгий та унікальний. Багатофакторна автентифікація додає ще один незалежний фактор, тоді як passkey FIDO/WebAuthn задіює принципово інший криптографічний механізм, жорстко прив’язаний до конкретного сервісу. Застосовуйте варіант, схвалений і підтримуваний вашою організацією. Не відключайте другий фактор лише тому, що менеджер паролів показує високий індикатор надійності.
Одноразові коди та push-сповіщення теж можна перехопити через фішинг чи обманом змусити підтвердити. Схвалюйте запити лише тоді, коли ви самі ініціювали вхід, і нікому не повідомляйте коди, навіть якщо співрозмовник видає себе за технічну підтримку. Для ключів доступу (passkeys) також потрібен схвалений план реєстрації та резервного відновлення: перехід на них не усуває загроз, пов'язаних із втратою пристрою або несанкціонованою зміною параметрів акаунта.
Джерела розділу: Цифрова ідентичність: вимоги до автентифікаторів і систем перевірки, SP 800-63B-4
7. Використовуйте Password Builder для розпізнавання шаблонів
У грі Password Builder на гравця чекають блоки слів, що падають, і пастки в різних місіях, включно із завданням для робочого акаунта та головним сховищем. Збираючи слова, користувач знайомиться з наслідками використання передбачуваних шаблонів, ризиками змішування робочих і домашніх паролів, роботою менеджерів паролів та двоетапною перевіркою. Використовуйте розбір ситуацій після гри для закріплення висновків, не зводячи завдання виключно до ігрового рекорду.
Цей навчальний посібник, інтерфейс CyberPlay та гра Password Builder доступні українською мовою. На знімку екрана показано процес гри з англійським інтерфейсом. Бали стійкості та час підбору в грі слугують навчальними евристиками, а не точною перевіркою реальних облікових записів. Не вводьте в гру справжні паролі, не використовуйте ігрові фрази на практиці та пам'ятайте, що гра не налаштовує менеджер паролів чи passkey автоматично.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Уникайте повторюваних паролів
Уникайте передбачуваних комбінацій і повторного використання облікових даних; дотримуйтесь політик безпеки під час створення робочих паролів.
- Оцініть індикатор надійності пароля
Індикатор має ілюстративний характер; використовуйте затверджений менеджер паролів, коли створюєте справжні облікові дані для роботи.
8. Потренуйтеся приймати рішення без справжніх паролів
Після гри замініть падаючі слова аналізом практичної робочої ситуації. Запропонуйте колегам визначити слабке місце та сформулювати безпечний алгоритм дій. Це дасть змогу перевірити, чи вміють співробітники дотримуватися вимог унікальності та користуватися безпечним сховищем на практиці, не розголошуючи конфіденційних даних.
9. Захистіть шлях відновлення доступу до акаунта
Перевірте заздалегідь, як ви будете відновлювати доступ до робочого сховища чи облікового запису в разі втрати пристрою. Дотримуйтесь інструкцій компанії щодо резервних кодів, додаткових засобів автентифікації та перевірки особи службою підтримки. Зберігайте резервні дані захищеними та доступними лише через схвалені канали: якщо зберегти єдині дані для відновлення всередині того самого акаунта, який вони розблоковують, це спричинить замкнене коло.
Регулярно переглядайте застарілі робочі доступи за регламентованою процедурою звільнення або аудиту акаунтів. Якщо менеджер паролів сигналізує про ймовірний витік, відкрийте відповідний сервіс самостійно та виконайте схвалену зміну пароля. Сповіщення — це сигнал оновити скомпрометований акаунт, а не привід завантажувати все сховище на невідомі сайти перевірки. З'ясуйте в IT-підрозділі процедуру повідомлення про недоступність методів відновлення до того, як ситуація стане критичною.
- Різні секрети для окремих облікових записів.
- Схвалене сховище для паролів і даних відновлення.
- MFA або passkey, якщо вони підтримуються в компанії.
- Відомий канал підтримки на випадок втрати доступу чи витоку.
- Додаткова навчальна ситуація для перевірки засвоєних навичок.
Джерела розділу: Створення надійних паролів і захист облікових записів
Відпрацюйте це рішення на практиці
Скористайтеся Password Builder для відпрацювання описаних у статті рішень. Посібник, інтерфейс CyberPlay та сама гра доступні українською мовою.
Грати в Password BuilderДжерела й додаткові матеріали
- Цифрова ідентичність: вимоги до автентифікаторів і систем перевірки, SP 800-63B-4 — NIST. Переглянуто 2026-09-13
- Керування паролями — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-09-13
- Створення надійних паролів і захист облікових записів — CERT Polska. Переглянуто 2026-09-13
Досліджуйте далі
- Неочікуваний запит MFA: що робити, якщо ви не входили в обліковий запис
Отримали неочікуваний запит MFA? Дізнайтеся, як його відхилити, перевірити дзвінок від «підтримки», повідомити про помилкове схвалення та відпрацювати навички.
UK · 8 хв читання - Як розпізнати підроблену сторінку входу, навіть із HTTPS
Розпізнайте підроблену сторінку входу: перевірте адресу, HTTPS і менеджер паролів. Дізнайтеся, коли обрати відомий портал, і виконайте вправу українською.
UK · 7 хв читання - Навчання працівників кібербезпеки українською: як обрати програму
Обирайте навчання кібербезпеки для працівників українською. Перевірте сценарії, доступність, результати та роботу адміністратора під час практичного пілоту.
UK · 9 хв читання - Приклади фішингових листів для навчання: перевірка та повідомлення
Опрацюйте вигадані фішингові листи про кадри, рахунки, доставку й вхід до сервісів. Порівняйте з легітимними листами та оберіть незалежну перевірку запитів.
UK · 8 хв читання - Навчання захисту від QR-фішингу: перевіряйте адресу призначення
Навчайте перевіряти адреси QR-кодів на прикладах паркування, плакатів і входу до сервісів. Використайте попередній перегляд, незалежну перевірку та вправи.
UK · 8 хв читання - Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання