CyberPlay-redactie · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
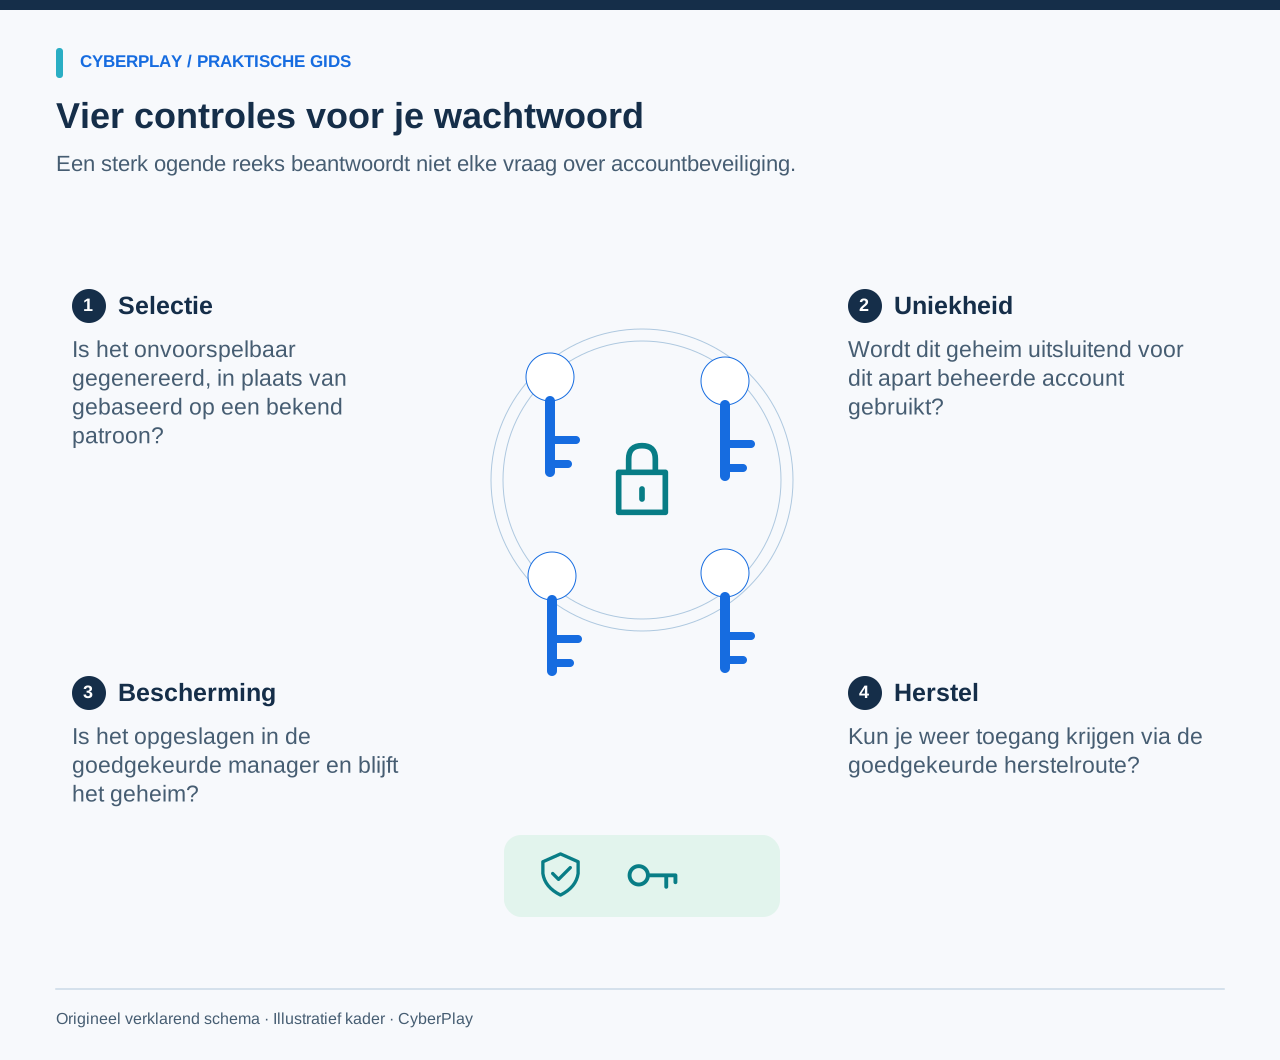
Een wachtwoordzin is een wachtwoord opgebouwd uit woorden. Het kan makkelijker te onthouden zijn, maar lengte alleen maakt het nog niet onvoorspelbaar, uniek of veilig om te delen. Gebruik voor werkaccounts de door je organisatie goedgekeurde wachtwoordmanager om voor elk afzonderlijk account een ander wachtwoord te genereren en op te slaan. Moet je toch een geheim onthouden, gebruik dan de goedgekeurde methode om een lange, onvoorspelbare wachtwoordzin te maken.
De meest waardevolle vergelijking is hoe een geheim wordt gekozen en beschermd, niet of het symbolen of woorden bevat. Deze handleiding legt voorspelbare patronen, hergebruik, de huidige NIST-richtlijnen en accountherstel uit. Elk voorbeeld is verzonnen ter discussie. Plak nooit een echt wachtwoord in een oefening, chat, enquête of game bij een artikel.
Wat je meeneemt
- Een lang hergebruikt wachtwoord kan meerdere accounts in gevaar brengen.
- Willekeurig gekozen, niet-gerelateerde woorden verschillen van een citaat of persoonlijke zin.
- Gebruik de goedgekeurde wachtwoordmanager en bescherm het hersteltraject.
- Wachtwoordregels, MFA en passkeys lossen elk een ander deel van accountbeveiliging op.
1. Begin bij accountgewoonten die je direct kunt aanpassen
Maak een overzicht van de accountcategorieën die je gebruikt, zonder de bijbehorende geheimen op te schrijven: bijvoorbeeld zakelijke e-mail, een apart beheerd leveranciersportaal en een persoonlijk winkelaccount. Breng in kaart waar hetzelfde wachtwoord opnieuw is gebruikt. Vervang hergebruikte wachtwoorden via het goedgekeurde wijzigingsproces, te beginnen bij werkaccounts en accounts waarmee je de toegang tot andere accounts kunt herstellen.
De single sign-on (SSO)-dienst van een organisatie is iets wezenlijk anders dan het zelfstandig hergebruiken van hetzelfde wachtwoord op niet-gerelateerde websites. SSO delegeert de aanmelding via een geconfigureerd identiteitssysteem; hetzelfde geheim kopiëren naar een losse leverancierssite biedt die bescherming niet. Vraagt een portaal je om een nieuw wachtwoord aan te maken, gebruik dan een nieuwe, unieke waarde, tenzij IT bevestigt dat er een goedgekeurde SSO-procedure van toepassing is.
2. Vergelijk een wachtwoordzin met een voorspelbaar patroon
Lengte biedt ruimte voor meer mogelijke keuzes, maar mensen kiezen vaak uit een kleine, voorspelbare selectie. Een favoriete songtekst, de bedrijfsslogan of vier woorden die je gezin beschrijven kunnen lang zijn, maar blijven toch raadbaar. Het huidige jaartal en een uitroepteken toevoegen neemt het onderliggende patroon niet weg.
Voor een wachtwoordzin die je moet onthouden, zijn onafhankelijk gekozen willekeurige woorden waardevol, omdat het selectieproces een voor de hand liggende samenhang voorkomt. Gebruik de door je werkgever goedgekeurde generator of werkwijze in plaats van een zin van deze pagina te kiezen. Voor accounts die je niet uit het hoofd hoeft te kennen, kan een wachtwoordmanager lange, willekeurige wachtwoorden aanmaken en het intypen overnemen.
| Fictieve aanpak | Wat telt | Betere vervolgstap |
|---|---|---|
| Bedrijfsnaam plus seizoen en jaartal | Het patroon is voorspelbaar en makkelijk per account te variëren. | Genereer een nieuw, uniek geheim met de goedgekeurde manager. |
| Een lang citaat | Lengte heft een bekende opeenvolging van woorden niet op. | Gebruik een goedgekeurde methode voor willekeurige selectie. |
| Hetzelfde willekeurige wachtwoord op twee sites | Een gelekt geheim kan op beide sites worden uitgeprobeerd. | Maak afzonderlijke geheimen voor afzonderlijke accounts. |
| Onafhankelijk gekozen woorden, eenmalig gebruikt | Selectie en uniekheid tellen; aantal woorden geeft geen garantie. | Voldoe aan het beleid en bescherm het geheim en hersteltraject. |
3. Begrijp waarom hergebruik een sterke beginkeuze tenietdoet
Stel je een fictieve medewerker voor met een lang wachtwoord voor een oude hobbysite, die datzelfde wachtwoord hergebruikt voor een apart beheerde zakelijke applicatie. Als het wachtwoord van de hobbysite uitlekt, kan een aanvaller exact diezelfde waarde uitproberen op het werkaccount. Het lange wachtwoord hoeft dan helemaal niet opnieuw geraden te worden. Kleine wijzigingen, zoals het toevoegen van de naam van de dienst, laten bovendien nog steeds een herkenbaar patroon achter.
Een wachtwoordmanager verlicht de belasting van het moeten onthouden van onafhankelijke wachtwoorden. Bewaar inloggegevens voor werk in de goedgekeurde zakelijke kluis of het beheerde profiel en respecteer de regels van de organisatie voor cloudsynchronisatie en delen. Exporteer de kluis niet naar een onbeveiligd bestand en kopieer zakelijke geheimen niet naar een privéaccount, louter om ze op een ander apparaat beschikbaar te maken.
Bronnen bij dit onderdeel: Je wachtwoorden beheren
4. Lees de actuele NIST-wachtwoordrichtlijnen in de juiste context
De definitieve NIST SP 800-63B-4-richtlijn uit 2025 stelt een minimum van 15 tekens voor wachtwoorden die als enige authenticatiefactor dienen. Een minimum van acht tekens is toegestaan wanneer het wachtwoord uitsluitend binnen multifactorauthenticatie wordt gebruikt. Voor verificatiesystemen die onder de standaard vallen, adviseert NIST een maximaal toegestane wachtwoordlengte van ten minste 64 tekens. De standaard vereist dat ze veelgebruikte of gecompromitteerde waarden blokkeren, wachtwoordmanagers toestaan en geen willekeurige samenstellingsregels of periodieke wijzigingen zonder aanwijzingen voor compromittering opleggen.
Dit zijn vereisten en aanbevelingen voor systemen die binnen het toepassingsgebied van de norm vallen, geen universele wet en evenmin een garantie dat elke reeks van 15 tekens veilig is. Ze hebben betrekking op centraal geverifieerde wachtwoorden, niet op elke pincode voor apparaatontgrendeling. Volg het geldende beleid van de organisatie en bespreek eventuele niet-passende beperkingen met IT in plaats van ze te omzeilen. Een gecompromitteerd wachtwoord moet nog steeds via het vertrouwde herstelproces worden gewijzigd.
Bronnen bij dit onderdeel: Digitale identiteit: eisen aan authenticatiemiddelen en verificatiesystemen, SP 800-63B-4
5. Bouw een herhaalbare workflow voor de wachtwoordmanager op
Open de echte accountinstellingen via een bekend portaal en gebruik vervolgens de goedgekeurde manager om een unieke waarde te genereren en op te slaan. Controleer of het opgeslagen item bij de juiste dienst en het juiste werkaccount hoort. Volg de bevestigingsstappen van de dienst en controleer het opgeslagen item door een normale aanmelding uit te voeren. Mocht er iets misgaan, gebruik dan het bekende ondersteuningskanaal in plaats van het geheim naar een collega te sturen.
Automatisch invullen kan helpen een item aan de beoogde website te koppelen. Het ontbreken van automatisch invullen is een reden om het adres en het opgeslagen item nader te inspecteren, geen direct bewijs van een phishingpagina: configuratie, een gewijzigd domein of een vergrendelde kluis kunnen dit evengoed verklaren. Omgekeerd geeft een succesvolle automatische invulling geen vrijbrief voor elke actie op die website. Blijf alert op wat de pagina van je vraagt.
- Installeer of activeer alleen de voor werk goedgekeurde manager.
- Gebruik de ingebouwde generator voor elk apart beheerd account.
- Controleer het opgeslagen serviceadres en de gebruikersnaam.
- Houd de kluis vergrendeld wanneer deze niet in gebruik is.
- Deel toegang uitsluitend via het goedgekeurde proces van de organisatie.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Inspecteer het registreerbare domein
Lees het registreerbare hoofddomein zorgvuldig; bekende woorden elders in een adres tonen niet aan wie de eigenaar is.
- Gebruik uw bekende portal
Ga naar de dienst via een bekende portal en let op de context van uw goedgekeurde wachtwoordmanager.
Bronnen bij dit onderdeel: Je wachtwoorden beheren
6. Voeg MFA of passkeys toe zonder hun rollen te verwarren
Een wachtwoord kan worden ontvreemd, zelfs als het lang en uniek is. MFA voegt een extra factor toe, terwijl een FIDO/WebAuthn-passkey gebruikmaakt van een ander authenticatiemechanisme dat cryptografisch aan de dienst is gebonden. Gebruik de methode die door je organisatie is goedgekeurd en wordt ondersteund. Schakel een bestaande tweede factor niet uit omdat de wachtwoordmanager een hoge sterktescore toont.
Eenmalige codes en pushmeldingen kunnen nog steeds worden gephisht of gemanipuleerd. Keur alleen een MFA-verzoek goed van een aanmelding die je zelf hebt gestart en deel codes nooit met iemand die beweert van de helpdesk te zijn. Ook passkeys vereisen een goedgekeurd registratie- en herstelplan; het invoeren ervan maakt een verloren apparaat of een onverwacht verzoek tot accountwijziging niet irrelevant.
Bronnen bij dit onderdeel: Digitale identiteit: eisen aan authenticatiemiddelen en verificatiesystemen, SP 800-63B-4
7. Gebruik Password Builder om patronen te herkennen
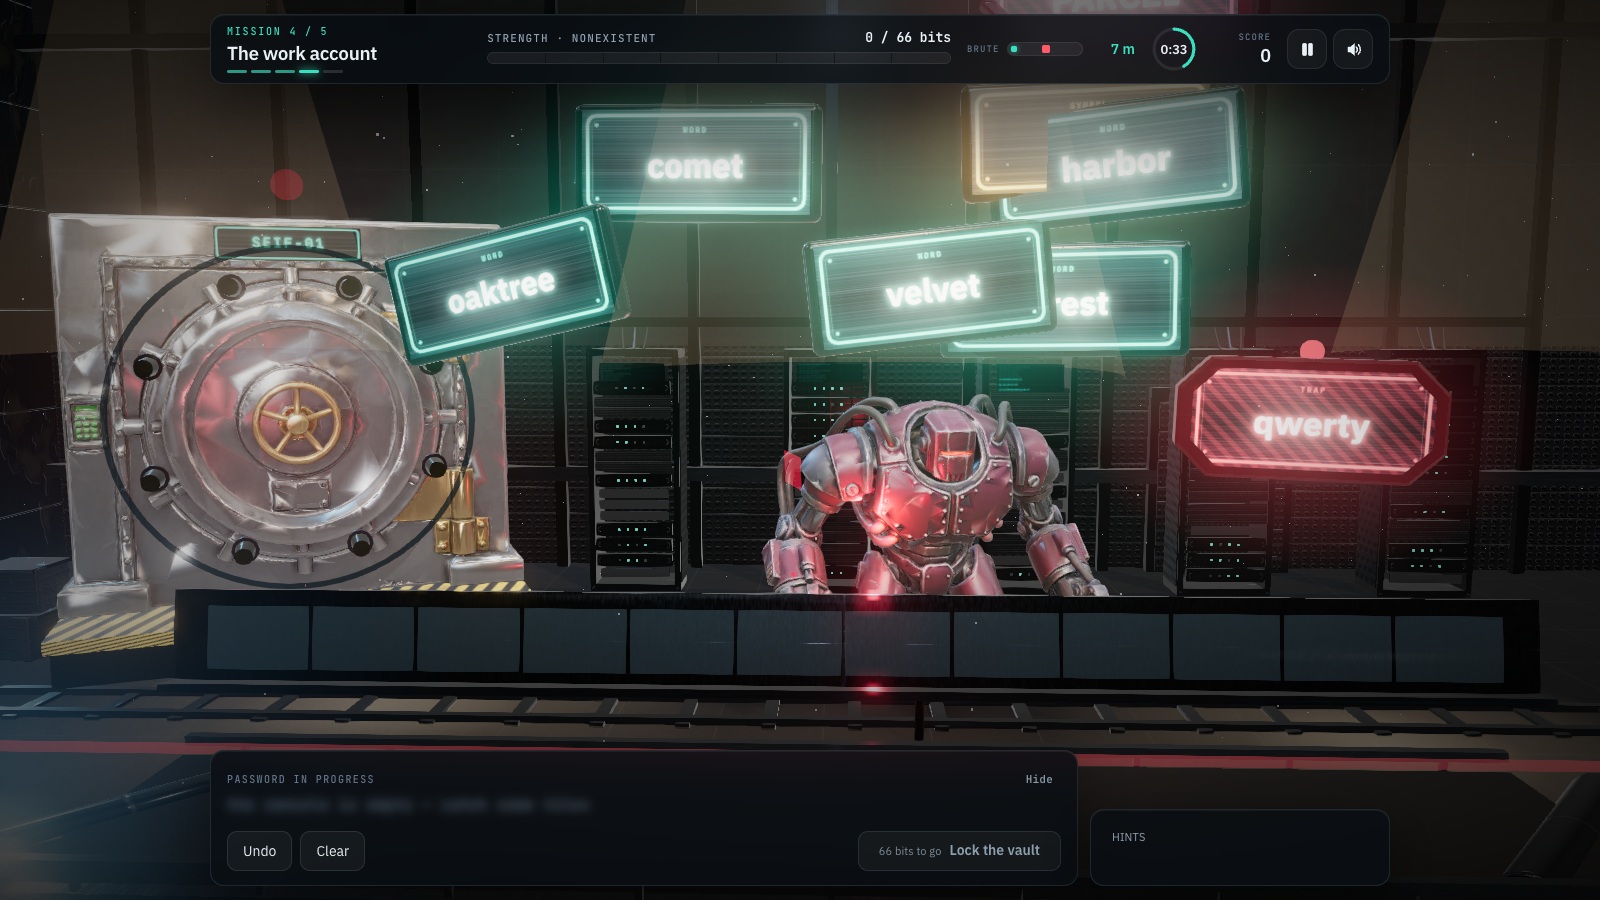
Password Builder toont vallende woordblokken en valstrikken in verschillende missies, waaronder een werkaccount-uitdaging en een centrale kluis. De speler verzamelt woorden en leert over voorspelbare keuzes, hergebruik tussen werk en privé, wachtwoordmanagers en tweestapsverificatie. Gebruik de nabespreking om een gemaakte keuze te motiveren, in plaats van de arcadeprestaties als het hoofddoel te zien.
Deze handleiding, de CyberPlay-interface en Password Builder zijn beschikbaar in het Nederlands. De afbeelding toont daadwerkelijke gameplay met Engelstalige schermtekst. De sterktescores en weergaven van kraaktijden in de game zijn didactische vuistregels, geen gevalideerde inschatting voor jouw accounts. Voer geen echte inloggegevens in, kopieer getoonde zinnen niet naar productieomgevingen en ga er niet van uit dat de game een wachtwoordmanager of passkey voor je instelt.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermijd voorspelbare hergebruikte inloggegevens
Vermijd voorspelbare keuzes en hergebruikte gegevens; volg de richtlijnen van uw organisatie bij het maken van een werkaccountwachtwoord.
- Lees de sterkte-indicator
De meter is illustratief; gebruik een goedgekeurde wachtwoordmanager wanneer u echte inloggegevens voor uw werk aanmaakt.
8. Oefen met een accountbeslissing, niet met een echt wachtwoord
Vervang de vallende woorden na het spel door een fictieve keuze op de werkplek. Vraag deelnemers het probleem te benoemen en een veilige werkwijze te beschrijven. Zo controleer je of ze uniekheid en goedgekeurde opslag buiten de game kunnen toepassen, zonder dat er gevoelige informatie wordt verzameld.
9. Bescherm de herstelroute naar het account
Ga na hoe je de zakelijke kluis of het account herstelt als een apparaat kwijtraakt. Volg het organisatiebeleid voor herstelcodes, reserve-authenticators en verificatie via de helpdesk. Houd herstelinformatie beveiligd en beschikbaar via de goedgekeurde methode; wie de enige herstelinformatie bewaart in het account dat erdoor moet worden ontgrendeld, creëert een cirkelredenering.
Evalueer oude zakelijke toegangsrechten via het reguliere offboarding- of accountbeheerproces. Als een wachtwoordmanager waarschuwt dat een wachtwoord mogelijk is uitgelekt, open de dienst dan zelfstandig en volg de goedgekeurde wijzigingsprocedure. Een waarschuwing is een aansporing om in actie te komen voor het getroffen account, geen uitnodiging om de complete kluis te uploaden naar een onbekende controledienst. Stem vooraf met IT af hoe je een ontoegankelijke herstelmethode meldt, voordat dit urgent wordt.
- Verschillende geheimen voor apart beheerde accounts.
- Goedgekeurde opslag voor zakelijke inloggegevens en herstelmateriaal.
- MFA of passkeys waar de organisatie deze ondersteunt.
- Een bekende ondersteuningsroute bij verlies van toegang of waarschuwingen over lekken.
- Een later fictief scenario om te controleren of de gewoonte beklijft.
Bronnen bij dit onderdeel: Veilige wachtwoorden maken en je accounts beschermen
Oefen deze beslissing
Gebruik Password Builder om de beslissingen uit deze handleiding te oefenen. De handleiding, de CyberPlay-interface en deze game zijn beschikbaar in het Nederlands.
Speel Password BuilderBronnen en verder lezen
- Digitale identiteit: eisen aan authenticatiemiddelen en verificatiesystemen, SP 800-63B-4 — NIST. Geraadpleegd op 2026-09-13
- Je wachtwoorden beheren — Nationaal Centrum voor Cyberbeveiliging van het Verenigd Koninkrijk. Geraadpleegd op 2026-09-13
- Veilige wachtwoorden maken en je accounts beschermen — CERT Polska. Geraadpleegd op 2026-09-13
Lees verder
- Onverwacht MFA-verzoek: wat doe je als je niet inlogt?
Ontvang je een MFA-verzoek dat je niet zelf hebt gestart? Leer wanneer je weigert, een IT-telefoontje verifieert en een per ongeluk goedgekeurd verzoek meldt.
NL · 8 min leestijd - Een valse inlogpagina herkennen, ook met HTTPS
Herken een valse inlogpagina via het echte adres, HTTPS en uw wachtwoordmanager. Leer wanneer u het bekende portaal gebruikt, met een Nederlandse oefening.
NL · 9 min leestijd - Security-awarenesstraining in het Nederlands: kies een programma voor medewerkers
Kies security-awarenesstraining in het Nederlands: vergelijk scenario’s, feedback en toegankelijkheid en toets het programma met een gerichte pilot voor medewerkers.
NL · 10 min leestijd - Voorbeelden van phishingmails voor training: onderzoeken, controleren en melden
Gebruik fictieve phishingmails voor training: onderzoek afzender en verzoek, controleer via een bekend kanaal en oefen melden met concrete nabespreekvragen.
NL · 9 min leestijd - Training tegen QR-codephishing: controleer eerst de bestemming
Leer medewerkers QR-codephishing herkennen en afhandelen via bestemmingscontroles, onafhankelijke verificatie en realistische oefeningen rondom parkeren en posters.
NL · 9 min leestijd - Social-engineeringoefeningen: misleiding en betaalverzoeken leren controleren
Oefen social engineering met fictieve telefoontjes, betaalverzoeken en identiteitsmisleiding. Bespreek terugbelroutes, goedkeuring en veilig verder werken.
NL · 9 min leestijd