Equipo editorial de CyberPlay · Publicado el · Actualizado el · 9 min de lectura
Guía y ejercicios en español
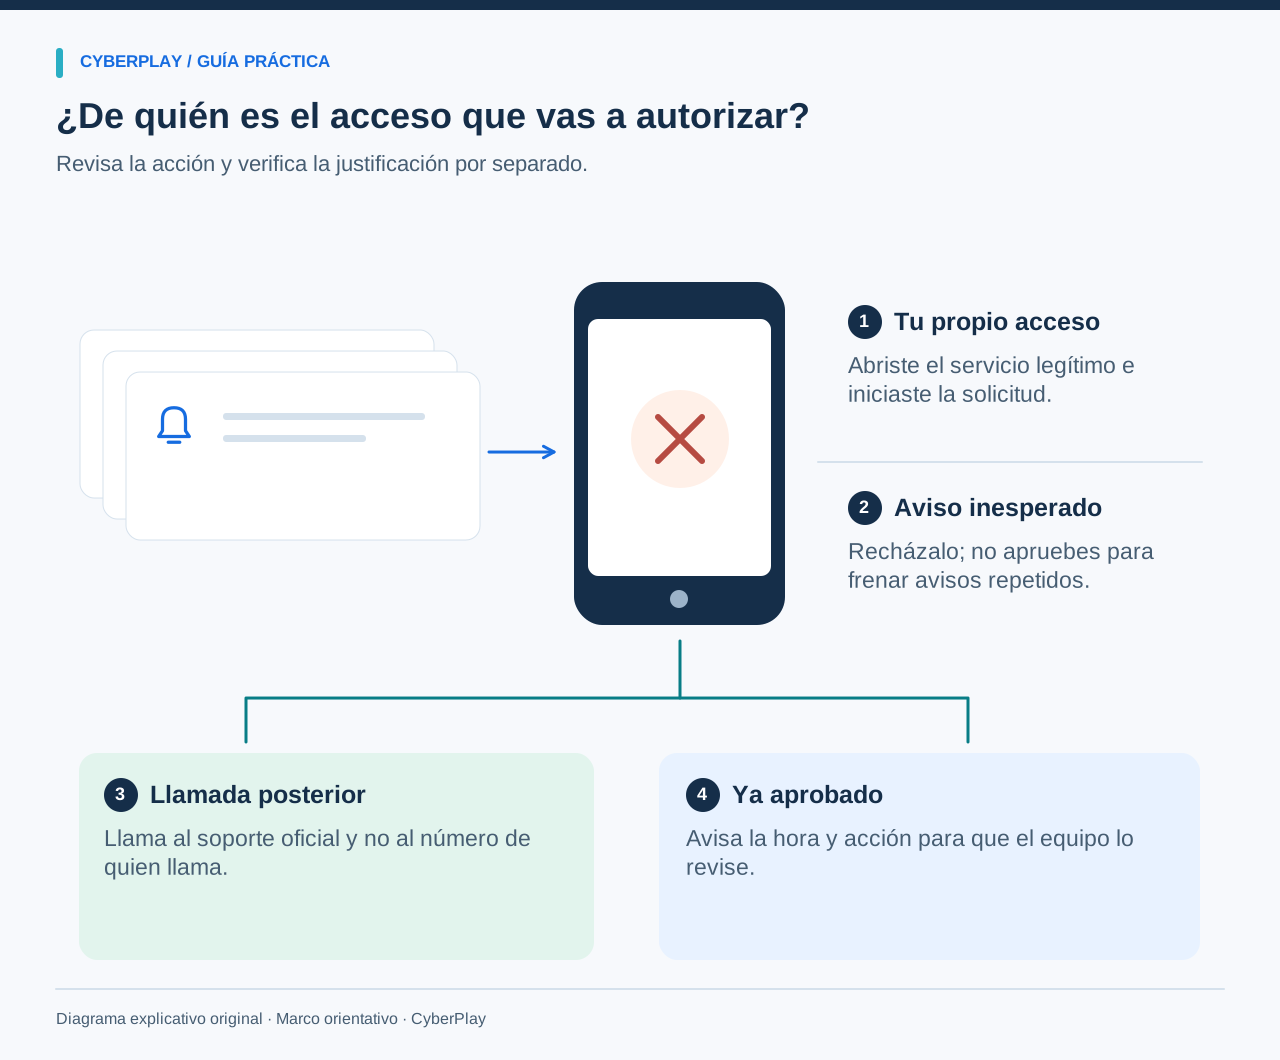
Si recibes una solicitud MFA para un inicio de sesión que no iniciaste, recházala. No la apruebes para detener notificaciones repetidas ni porque quien te llame afirme que es una prueba de TI. Contacta a tu organización a través de su canal de soporte establecido e informa sobre la solicitud inesperada. Si ya la aprobaste, dilo de inmediato; el personal de respuesta necesita ese dato para evaluar la sesión.
La autenticación multifactor añade una comprobación más allá de la contraseña, pero la solicitud sigue requiriendo tu criterio. Esta guía explica la fatiga de notificaciones push, la coincidencia de números y la llamada de seguimiento que intenta convertir una notificación sospechosa en una acción aparentemente útil. Los ejemplos son ficticios y se adaptan al procedimiento de incidentes de tu empresa, sin exigirte diagnosticar un compromiso de la cuenta.
Lo que te llevas
- Aprueba solo un inicio de sesión que hayas iniciado tú y comprendas.
- Rechaza avisos inesperados y verifica a quien llame por un canal de soporte conocido.
- La coincidencia de números mejora el push simple, pero no es phishing-resistant.
- Notifica de inmediato una aprobación accidental; cambiar la clave no siempre cierra la sesión.
1. Responde a la solicitud que tienes delante
Haz una pausa antes de tocar el control de aprobación. Pregúntate si estás iniciando sesión en esa cuenta, en ese servicio y en este preciso momento. Lee la información de la aplicación y de la cuenta que muestra el autenticador legítimo. Si la solicitud es inesperada, recházala y utiliza la opción de reporte de la app si tu organización la ha habilitado. Luego sigue las instrucciones de notificación de incidentes de la organización; un reporte dentro de la app puede no sustituir el proceso habitual de soporte.
Mantén el autenticador habilitado. Desinstalarlo, eliminar la cuenta de trabajo o desactivar la verificación en dos pasos para hacer desaparecer las notificaciones puede generar un problema de acceso independiente. Si las solicitudes continúan, contacta a soporte mediante un número o portal conocido y explica que los avisos son repetidos. No apruebes una como experimento para ver qué sucede.
2. Comprende qué demuestra y qué no demuestra una solicitud inesperada
Una solicitud demuestra que un flujo de autenticación llegó a tu dispositivo. No constituye, por sí sola, una prueba de quién inició el flujo ni de cómo llegó hasta allí. Diversos sistemas permiten distintos flujos de inicio de sesión; errores, sesiones inactivas y abusos pueden generar solicitudes confusas. Algunos ataques emplean una contraseña robada antes de enviar las solicitudes, mientras que otros flujos pueden comenzar sin ella. Deja que el equipo de identidad revise los registros.
La fatiga MFA, también llamada push bombing, implica solicitudes repetidas que buscan que aprobar parezca más fácil que rechazar. El atacante confía en el fastidio, la distracción o la presión más que en vulnerar matemáticamente el autenticador. Tu observación útil es el patrón: cuándo comenzaron las solicitudes, a qué cuenta corresponden y si llegaste a aprobar alguna.
Fuentes de esta sección: Identidad digital: requisitos para autenticadores y sistemas de verificación, SP 800-63B-4
3. Verifica a la persona que explica la notificación
Imagina que rechazas tres solicitudes. Alguien te llama, se presenta como personal de TI y dice: «Estamos bloqueando una sesión sospechosa. Aprueba la siguiente solicitud para que podamos terminar». Esa explicación no hace que la solicitud sea tuya. Una notificación real y una voz convincente pueden formar parte del mismo intento de ingeniería social.
Finaliza el contacto no solicitado y abre por tu cuenta el directorio de la empresa, el portal de soporte o un número previamente verificado. Pregunta al equipo de soporte establecido si existe alguna acción autorizada para tu cuenta. No utilices un número, enlace o código QR facilitado por quien te llama para hacer una comprobación independiente. No leas en voz alta un código de un solo uso, un código de recuperación ni un número de la pantalla de inicio de sesión de otra persona.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Consulte el directorio existente
Consulte el directorio del centro de asistencia establecido para hallar un contacto de confianza antes de proseguir.
- No reutilice números facilitados
El número facilitado por quien llama forma parte de la solicitud y no permite verificarla de manera independiente.
Fuentes de esta sección: Microsoft Authenticator: preguntas frecuentes y contacto inesperado
4. Conoce qué protección utiliza tu organización
La denominación MFA abarca métodos con distinto nivel de resistencia ante el engaño. La CISA recomienda MFA resistente al phishing y describe la coincidencia de números como una mejora provisional cuando la migración aún no es viable. El NIST distingue la aprobación fuera de banda y los códigos transferidos manualmente de la autenticación vinculada criptográficamente al servicio legítimo. La pregunta práctica sigue siendo: ¿qué acción estás autorizando en tu cuenta?
Con la coincidencia de números, introduce únicamente el número que provenga del inicio de sesión legítimo que iniciaste en persona. Si quien te llama te dicta el número, te está pidiendo autorizar un flujo bajo su control. Pasar de un botón de aprobación simple a la coincidencia de números no convierte a esa persona en alguien de confianza.
| Método | Diferencia clave | Acción del empleado |
|---|---|---|
| Aprobación push simple | Aprobar sin haber iniciado sesión puede dar acceso a otra persona. | Rechaza cualquier solicitud que no hayas iniciado tú. |
| Coincidencia de números | Requiere acción activa, pero no resiste ataques de phishing. | Usa solo el número que veas en tu propio acceso legítimo. |
| Código de un solo uso | Un atacante puede pedirte el código y usarlo al instante. | No reveles nunca el código por llamada o mensaje inesperado. |
| Passkey o llave FIDO/WebAuthn | La autenticación se vincula al servicio y resiste el phishing. | Sigue el proceso de registro y recuperación de la empresa. |
Fuentes de esta sección: Exigir la autenticación multifactor · Identidad digital: requisitos para autenticadores y sistemas de verificación, SP 800-63B-4 · Recomendaciones de CISA sobre MFA resistente al phishing y coincidencia de números
5. Si ya aprobaste, notifícalo de inmediato
Contacta con el canal designado para la notificación de incidentes e indica que aprobaste una solicitud inesperada, señalando la hora aproximada. Menciona si también introdujiste una contraseña, compartiste un código, seguiste un enlace o aceptaste una sesión de soporte remoto. Informa lo que recuerdes, incluso si la secuencia es incompleta. Esperar a tener una explicación perfecta retrasa datos útiles para el equipo de respuesta.
El equipo de identidad puede revisar los registros de acceso, revocar sesiones, comprobar los métodos de autenticación y orientarte en la recuperación de credenciales. Sigue sus instrucciones mediante un canal de confianza. No asumas que cambiar la contraseña cancela automáticamente cada sesión activa ni que elimina un factor registrado recientemente. No necesitas investigar cuentas de otros compañeros ni alterar configuraciones de administración para enviar un reporte útil.
6. Envía un reporte de incidentes breve y útil
Utiliza el canal aprobado e incluye el mínimo detalle necesario para identificar el evento. Si ese canal no está disponible, recurre a la alternativa documentada. Conserva la notificación o el mensaje original siempre que las políticas lo permitan, sin compartir contraseñas, códigos vigentes ni capturas con datos privados en un chat público.
Un reporte ficticio podría decir: «Hacia las 10:14, mi autenticador del trabajo mostró cuatro solicitudes de acceso para la cuenta SSO corporativa. Estaba editando un documento local y no había iniciado sesión. Rechacé tres solicitudes y aprobé una por error. Luego alguien me llamó para pedirme que aprobara otra. Terminé la llamada y me comuniqué con el número de soporte conocido».
- Hora y zona horaria, cuenta y aplicación mostradas.
- Qué estabas haciendo antes de recibir la primera notificación.
- Número aproximado de avisos y cualquier contacto de seguimiento posterior.
- Qué aprobaste, introdujiste, rechazaste o compartiste; señala lo que no recuerdes con certeza.
- Un método seguro de contacto de vuelta y el dispositivo afectado.
7. Ensaya la presión en The Social Engineer
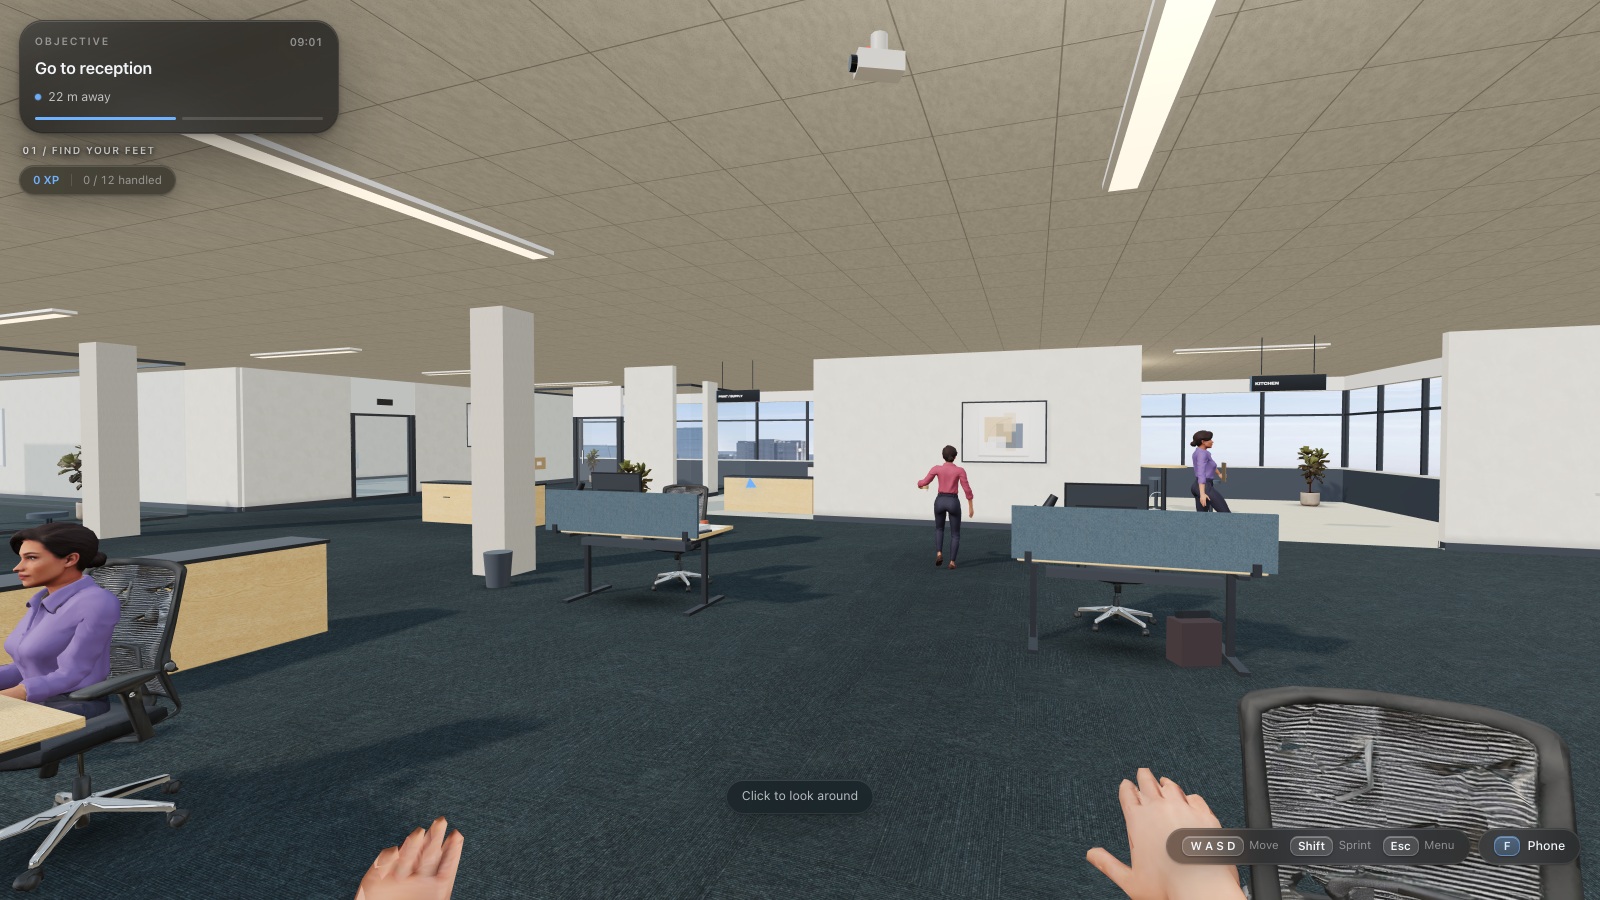
The Social Engineer incluye una situación de oficina con solicitudes repetidas de Northline SSO, una explicación basada en la urgencia, contacto independiente con soporte y notificación de incidentes. Se trata de decisiones guiadas en un entorno de trabajo simulado. El ejercicio consiste en diferenciar la solicitud de acceso, lo que afirma la persona que llama y la respuesta del soporte verificado antes de actuar.
Esta guía, la interfaz de CyberPlay y The Social Engineer están disponibles en español. En el escenario de MFA, identifica la solicitud que no iniciaste, recurre al canal establecido y envía un informe preciso. La imagen de la partida muestra texto en pantalla en inglés. Acertar en el juego es una práctica; no demuestra que una cuenta real sea segura ni que la conducta laboral ya haya cambiado.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Rechace solicitudes no iniciadas
Deniegue aprobaciones de inicio de sesión que no haya iniciado, aun si otro mensaje le urge a aceptarlas.
- Reporte mediante soporte oficial
Contacte con el centro de asistencia técnica o seguridad establecido e indique cuándo surgieron las aprobaciones imprevistas.
8. Comprueba la decisión con un nuevo ejemplo
Utiliza un escenario diferente tras el juego para que la respuesta dependa de la regla y no de recordar un personaje. Pide a la persona que explique tanto la acción inmediata como la vía de verificación. No es necesario generar ningún inicio de sesión real ni solicitud MFA para este ejercicio.
9. Facilita la acción segura antes de la siguiente solicitud
Pide al equipo que localice su contacto de soporte y la alternativa de respaldo sin recurrir a enlaces incluidos en mensajes sospechosos. Confirma qué hacen los controles de rechazo o reporte del autenticador en la configuración corporativa. Los responsables deben simplificar la notificación ágil de incidentes, incluso si alguien aprobó por error; el primer objetivo es dar al equipo de respuesta datos útiles.
Para las prácticas de seguimiento, cambia la aplicación, el interlocutor y la urgencia manteniendo la misma decisión de base. Comprueba si los empleados rechazan solicitudes no iniciadas por ellos, eligen un canal independiente y envían un reporte riguroso. Registra las deficiencias del proceso al margen de si completaron la actividad o de las puntuaciones del juego. Una vía de soporte poco clara es un problema de proceso que se debe corregir, no un motivo para culpar a quien recibe el aviso.
Practica esta decisión en español
Usa The Social Engineer para ensayar las decisiones explicadas en esta guía. La guía, la interfaz de CyberPlay y este juego están disponibles en español.
Jugar a The Social EngineerFuentes y lecturas adicionales
- Identidad digital: requisitos para autenticadores y sistemas de verificación, SP 800-63B-4 — NIST. Consultado el 2026-09-13
- Exigir la autenticación multifactor — CISA. Consultado el 2026-09-13
- Microsoft Authenticator: preguntas frecuentes y contacto inesperado — Soporte técnico de Microsoft. Consultado el 2026-09-13
- Recomendaciones de CISA sobre MFA resistente al phishing y coincidencia de números — CISA / DHS. Consultado el 2026-09-13
Sigue explorando
- Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura - Juegos de formación contra el phishing: inspeccionar, verificar y avisar
Elige juegos contra el phishing que enseñen a inspeccionar, verificar y avisar. Incluye un ejercicio de proveedor, una sesión práctica y criterios de evaluación.
ES · 10 min de lectura - Contraseña o frase de contraseña: protege tus cuentas de trabajo
Compara contraseñas y frases de contraseña, evita la reutilización, comprende las pautas de NIST y usa un gestor de contraseñas aprobado para tus cuentas.
ES · 10 min de lectura - Ejemplos de correos de phishing para formación: inspeccionar, verificar y avisar
Practica con correos ficticios de phishing sobre recursos humanos, facturas, entregas y cuentas. Incluye mensajes legítimos, verificaciones y preguntas de reflexión.
ES · 9 min de lectura - Formación sobre phishing con códigos QR: comprueba el destino antes de decidir
Enseña a comprobar destinos de códigos QR con escenarios de aparcamiento, carteles y acceso a cuentas. Incluye verificaciones independientes y ejercicios prácticos.
ES · 10 min de lectura - Formación para el uso seguro de IA: decisiones sobre herramientas y datos
Forma a empleados en el uso seguro de IA: herramientas aprobadas, datos, verificación de respuestas y permisos. Incluye ejemplos ficticios y tarjetas de decisión.
ES · 10 min de lectura