Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
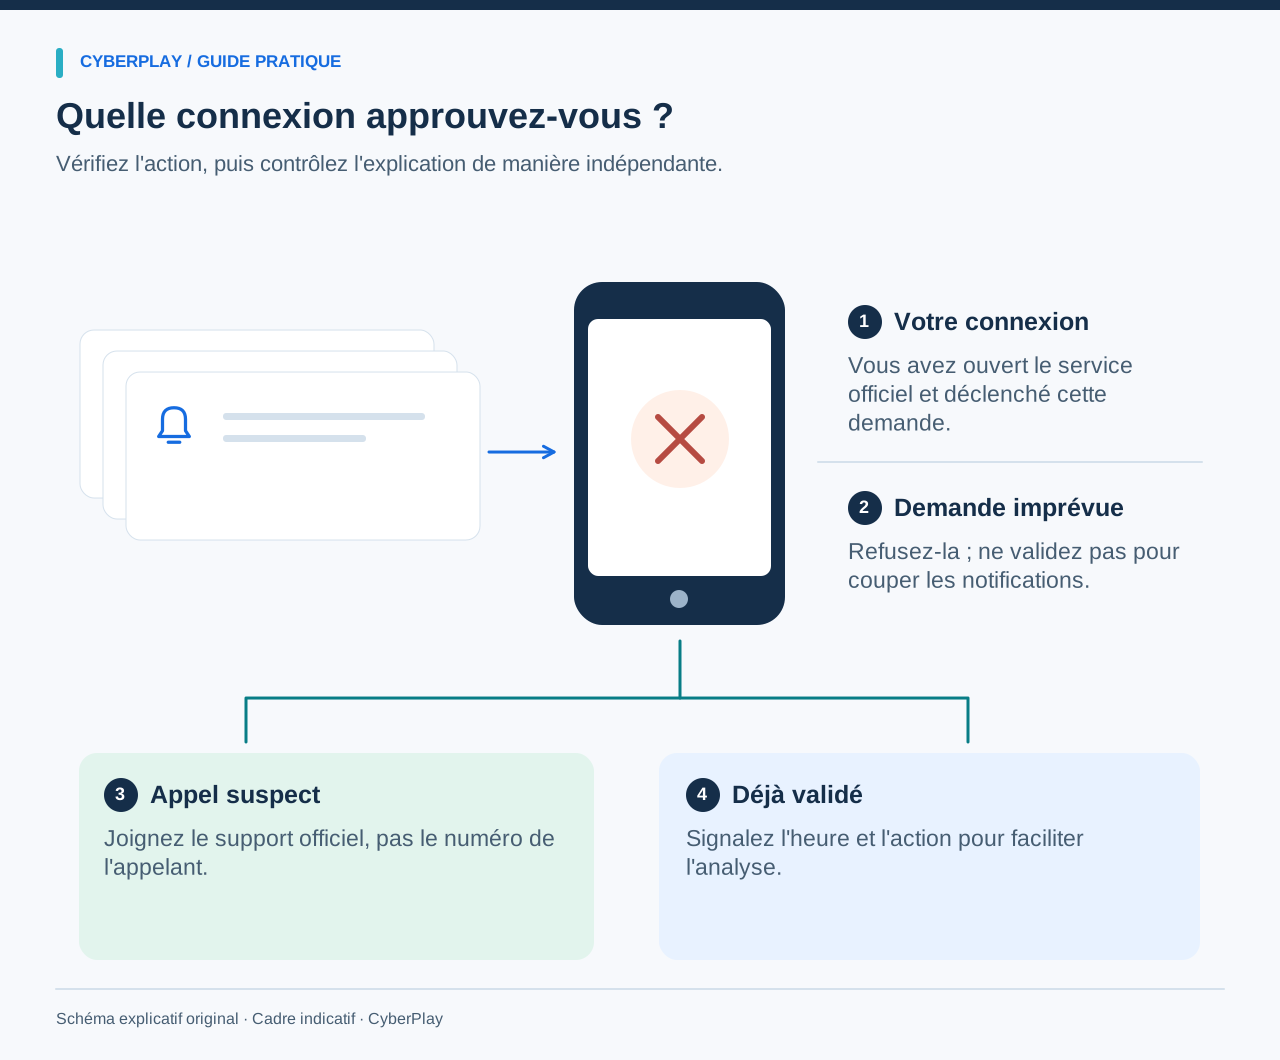
Si vous recevez une demande MFA pour une connexion que vous n'avez pas initiée, refusez-la. Ne l'approuvez pas pour faire cesser des notifications répétées ni parce qu'un interlocuteur prétend qu'il s'agit d'un test informatique. Contactez votre organisation via son canal de support habituel et signalez la demande inattendue. Si vous avez déjà validé la demande, déclarez-le immédiatement : les équipes d'intervention ont besoin de cette information pour évaluer la session.
L'authentification multifacteur ajoute une vérification au-delà du mot de passe, mais la demande exige toujours votre discernement. Ce guide détaille la fatigue liée aux notifications push, la mise en correspondance de nombres (number matching) et l'appel consécutif qui tente de transformer une notification suspecte en une démarche d'aide rassurante. Les exemples sont fictifs et s'articulent avec la procédure de traitement des incidents de votre employeur, sans exiger de votre part un diagnostic d'accès illégitime à votre compte.
Les points à retenir
- N'approuvez qu'une connexion que vous avez vous-même initiée et comprise.
- Refusez les invites inattendues et vérifiez les interlocuteurs via un canal de support connu.
- La mise en correspondance de nombres améliore la simple notification push, mais ne constitue pas une MFA résistante à l'hameçonnage.
- Signalez rapidement toute validation accidentelle ; modifier uniquement votre mot de passe ne suffit pas toujours à fermer toutes les sessions.
1. Répondre à la demande affichée à l'écran
Marquez un temps d'arrêt avant de toucher la commande de validation. Demandez-vous si vous êtes bien en train de vous connecter à ce compte, sur ce service, à cet instant précis. Lisez attentivement les informations sur l'application et le compte présentées dans votre application d'authentification légitime. S'il s'agit d'une demande inattendue, refusez-la et utilisez l'option de signalement intégrée si votre organisation en a activé une. Appliquez ensuite la procédure de signalement de votre organisation : un rapport dans l'application ne remplace pas nécessairement la démarche auprès du centre d'assistance.
Conservez votre application d'authentification activée. La désinstaller, supprimer le compte professionnel ou désactiver l'authentification multifacteur pour faire disparaître les alertes risque de vous priver de vos accès de façon tout aussi problématique. Si les sollicitations persistent, contactez le support par un portail ou un numéro connu en expliquant la répétition anormale des demandes. N'en approuvez jamais une dans le but de voir ce qui se passe.
2. Comprendre la portée exacte d'une notification inattendue
Une notification prouve qu'un parcours d'authentification est parvenu jusqu'à votre appareil. Elle ne prouve pas, à elle seule, qui l'a déclenché ni par quel moyen cette personne y est parvenue. Différents systèmes prévoient divers parcours de connexion : des erreurs de saisie, des sessions expirées ou des abus peuvent engendrer des demandes troublantes. Certaines attaques s'appuient sur un mot de passe dérobé avant d'émettre des notifications, tandis que d'autres processus peuvent démarrer sans mot de passe préalable. Laissez l'équipe responsable des identités analyser les journaux de connexion.
La fatigue MFA, aussi appelée bombardement de notifications (« push bombing »), repose sur des envois répétés visant à rendre l'approbation plus facile que le refus. L'attaquant mise sur l'agacement, la distraction ou la précipitation plutôt que sur une faille mathématique de l'authentificateur. Vos observations concrètes sont précieuses : à quel moment les alertes ont débuté, quel compte elles visent et si vous avez validé une demande.
Sources de cette section: Identité numérique : exigences relatives aux authentificateurs et aux systèmes de vérification, SP 800-63B-4
3. Vérifier l'identité de la personne qui justifie la notification
Supposez que vous veniez de rejeter trois demandes consécutives. Une personne vous appelle, se présente comme membre du support informatique et affirme : « Nous bloquons une session suspecte. Validez la prochaine demande pour que nous puissions finaliser l'opération. » Cette explication ne transforme pas cette requête en une action légitime de votre part. Une notification réelle et une voix assurée peuvent tout à fait relever de la même tentative d'ingénierie sociale.
Mettez fin à cet échange non sollicité et consultez vous-même l'annuaire de l'entreprise, le portail d'assistance ou un numéro préalablement vérifié. Demandez à l'équipe officielle de support si une opération a été ordonnée sur votre compte. N'employez jamais un numéro, un lien ou un code QR fourni par l'appelant pour effectuer cette contre-vérification. Ne communiquez aucun code à usage unique, aucun code de récupération ni aucun nombre affiché sur l'écran de connexion d'un tiers.

Agrandir l’image · Capture du jeu · Interface en anglais
- Consulter l'annuaire existant
Utilisez l'annuaire du centre d'assistance établi de l'organisation pour trouver un contact de confiance avant de poursuivre une demande sensible.
- Écarter les numéros fournis
Le numéro fourni par l’appelant fait partie de sa demande et ne permet pas une vérification indépendante.
Sources de cette section: Microsoft Authenticator : questions courantes et sollicitations inattendues
4. Identifier le niveau de protection retenu par votre organisation
L'appellation double authentification ou MFA recouvre des dispositifs dont la résistance face aux tromperies varie. La CISA préconise une MFA résistante à l'hameçonnage et considère la mise en correspondance de nombres comme une amélioration transitoire lorsque la transition complète n'est pas encore réalisable. Le NIST distingue quant à lui la validation hors bande et la recopie manuelle de codes de l'authentification cryptographiquement liée au service légitime. La règle concrète reste identique : quelle opération sur votre compte êtes-vous en train d'autoriser ?
Avec la mise en correspondance de nombres, ne saisissez que le nombre affiché lors d'une tentative d'accès authentique que vous avez vous-même engagée. Un interlocuteur qui vous dicte un nombre cherche à vous faire valider un parcours qu'il maîtrise. Remplacer un simple bouton d'approbation par la mise en correspondance de nombres ne rend pas cet appelant digne de confiance pour autant.
| Méthode | Distingo essentiel | Action du collaborateur |
|---|---|---|
| Notification push (Valider/Refuser) | Une validation non sollicitée peut autoriser la tentative d'un tiers. | Refusez toute demande que vous n'avez pas initiée. |
| Mise en correspondance de nombres | Exige une saisie active, mais n'est pas résistante à l'hameçonnage. | Utilisez uniquement le nombre de votre propre connexion vérifiée. |
| Code à usage unique (OTP) | Un code peut être intercepté et retransmis à un attaquant. | Ne le communiquez jamais lors d'un appel ou d'un message suspect. |
| Passkey FIDO/WebAuthn ou clé matérielle | L'authentification est liée au service, offrant une résistance à l'hameçonnage. | Suivez la procédure d'enrôlement et de récupération de l'entreprise. |
Sources de cette section: Exiger une authentification multifacteur · Identité numérique : exigences relatives aux authentificateurs et aux systèmes de vérification, SP 800-63B-4 · Recommandations CISA sur la MFA résistante au phishing et la correspondance de nombres
5. Déclarer immédiatement une validation effectuée par erreur
Prenez contact avec le canal officiel dédié aux incidents et signalez que vous avez validé une demande imprévue, en précisant l'heure approximative. Indiquez également si vous avez saisi un mot de passe, communiqué un code, cliqué sur un lien ou accepté une prise en main à distance. Décrivez ce dont vous vous souvenez, même si le déroulement des faits vous semble incomplet. Attendre d'avoir une explication irréprochable prive l'équipe d'intervention d'informations directement exploitables.
L'équipe responsable des identités peut examiner les journaux d'accès, révoquer les sessions en cours, auditer les facteurs d'authentification et encadrer la réinitialisation de vos identifiants. Suivez ses consignes via un canal éprouvé. Ne présumez pas qu'un simple changement de mot de passe met fin à toutes les sessions actives ni qu'il supprime un facteur nouvellement configuré. Vous n'avez pas besoin d'enquêter sur les comptes de vos collègues ni de modifier des réglages administrateur pour transmettre un signalement pertinent.
6. Rédiger un signalement d'incident concis et exploitable
Transmettez votre message par le canal officiel en fournissant les détails strictement nécessaires à la qualification de l'événement. Si ce canal est inaccessible, utilisez la solution de secours documentée. Conservez la notification ou le message d'origine si les règles de l'entreprise l'autorisent, sans jamais exposer de mots de passe, de codes actifs ou de captures d'écran de comptes privés au sein d'une discussion publique.
Voici un modèle fictif de signalement : « Vers 10 h 14, mon application professionnelle a affiché quatre demandes de connexion pour le compte SSO de l'entreprise. Je rédigeais un document en local et je n'avais lancé aucune connexion. J'ai rejeté trois notifications et j'en ai validé une par erreur. Un appelant m'a ensuite demandé d'en valider une autre. J'ai raccroché et j'ai joint le centre d'assistance au numéro habituel. »
- Heure précise et fuseau horaire, compte visé et application affichée.
- Votre activité juste avant l'apparition de la première notification.
- Nombre approximatif de sollicitations et prise de contact éventuelle.
- Ce qui a été validé, saisi, rejeté ou communiqué ; signalez les doutes.
- Un moyen sûr pour vous recontacter et l'appareil concerné.
7. S'entraîner aux situations d'urgence avec The Social Engineer
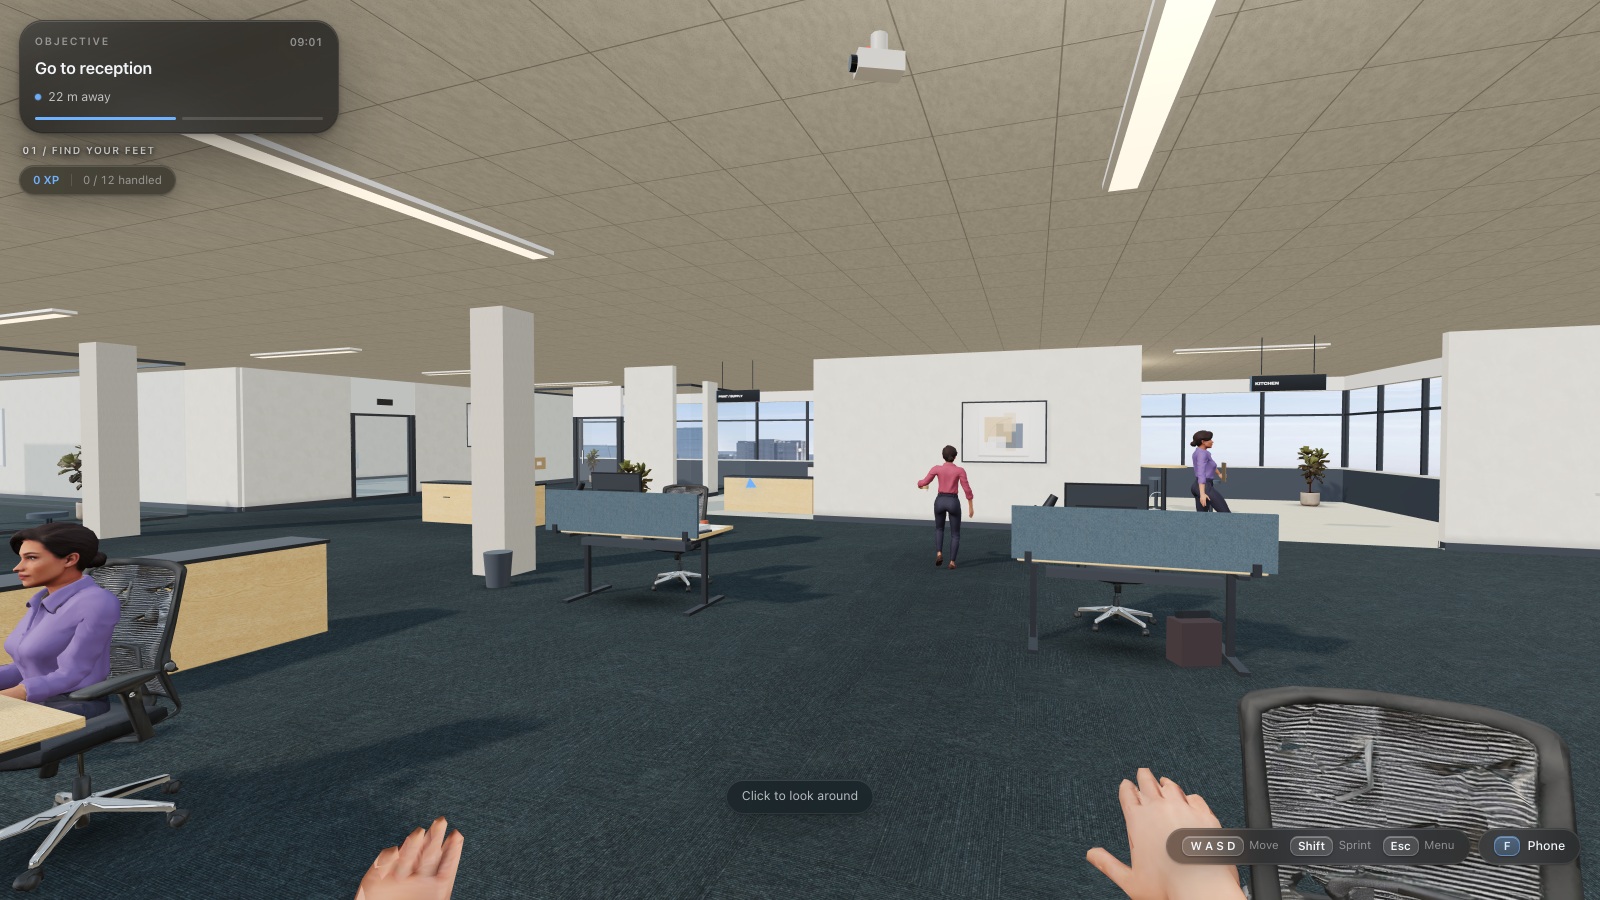
The Social Engineer propose une mise en situation en entreprise confrontant le joueur à des sollicitations répétées d'accès au SSO Northline, une explication trompeuse sous pression, la vérification autonome auprès du support et la déclaration de l'incident. Il s'agit de décisions scénarisées dans un cadre professionnel fictif. L'exercice consiste à bien dissocier la notification reçue, les dires de l'interlocuteur et le retour officiel du support avant de choisir une action.
Ce guide, l'interface de CyberPlay et The Social Engineer sont disponibles en français. Au cours de la séquence consacrée à la MFA, repérez la demande que vous n'avez pas initiée, utilisez le canal de contact habituel et formulez un rapport fidèle. La capture d'écran du jeu présente des textes d'interface en anglais. Réussir cet entraînement constitue un exercice pratique, et non la garantie formelle qu'un compte réel est hors de danger ou que les réflexes professionnels sont définitivement acquis.

Agrandir l’image · Capture du jeu · Interface en anglais
- Rejeter une demande non sollicitée
Refusez toute validation de connexion que vous n'avez pas initiée, même si un autre message vous incite à l'accepter.
- Signaler au support officiel
Contactez le centre d'assistance établi ou l'équipe de sécurité et précisez quand les demandes d'approbation inattendues sont apparues.
8. Valider la décision à l'aide d'un nouveau cas de figure
Proposez une variante après la partie afin que le choix découle du principe de précaution et non du simple souvenir d'un personnage de fiction. Invitez l'apprenant à expliciter à la fois la réaction immédiate et la démarche de vérification retenue. Aucun accès réel ni aucune demande MFA authentique ne doit être déclenchée pour cet exercice.
9. Faciliter les bons réflexes avant la prochaine notification
Assurez-vous que l'équipe sait où trouver les coordonnées de son support et sa procédure de secours sans utiliser de lien issu d'un message douteux. Précisez le rôle exact des boutons de refus ou de signalement de l'application selon la configuration adoptée par l'entreprise. L'encadrement doit rendre la déclaration d'incident simple et déculpabilisante, y compris lors d'une validation par mégarde : l'objectif prioritaire est de fournir des éléments concrets aux équipes d'intervention.
Pour les ateliers suivants, modifiez l'outil cible, l'identité de l'appelant et le prétexte d'urgence tout en conservant le même arbitrage de base. Vérifiez si les employés rejettent bien une notification non initiée, se tournent vers un contact autonome et rédigent un rapport factuel. Consignez les zones de flou de la procédure indépendamment du suivi de la formation ou des résultats au jeu. Un circuit de support imprécis relève d'un problème d'organisation à corriger, et non d'une faute imputable à la personne qui reçoit l'alerte.
Entraînez-vous à cette décision en français
Utilisez The Social Engineer pour mettre en pratique les réflexes décrits dans ce guide. Le guide, l'interface CyberPlay et ce jeu sont disponibles en français.
Jouer à The Social EngineerSources et lectures complémentaires
- Identité numérique : exigences relatives aux authentificateurs et aux systèmes de vérification, SP 800-63B-4 — NIST. Consulté le 2026-09-13
- Exiger une authentification multifacteur — CISA. Consulté le 2026-09-13
- Microsoft Authenticator : questions courantes et sollicitations inattendues — Support Microsoft. Consulté le 2026-09-13
- Recommandations CISA sur la MFA résistante au phishing et la correspondance de nombres — CISA / DHS. Consulté le 2026-09-13
Poursuivez votre lecture
- Exercices d’ingénierie sociale : usurpation d’identité et vérification des paiements
Menez des exercices d'ingénierie sociale pratiques pour contrer faux support, modifications de coordonnées bancaires et usurpation vocale, avec dialogues types.
FR · 10 min de lecture - Jeux de formation au phishing : s’exercer à vérifier un message suspect
Utilisez des jeux de formation au phishing pour vous entraîner à l'examen, à la vérification indépendante et au signalement. Inclut un message fournisseur fictif.
FR · 10 min de lecture - Mot de passe ou phrase de passe : protéger ses comptes professionnels
Comparez mots et phrases de passe, évitez la réutilisation, comprenez les recommandations du NIST et utilisez un gestionnaire approuvé. Entraînez-vous en français.
FR · 10 min de lecture - Exemples d’e-mails de phishing pour la formation : vérifier et signaler
Découvrez des exemples d’e-mails de phishing pour la formation : RH, factures, livraisons, alertes de connexion et cas légitimes pour s'entraîner.
FR · 10 min de lecture - Phishing par QR code : apprendre à vérifier la destination
Apprenez aux collaborateurs à déjouer le phishing par QR code grâce à la vérification d'URL, au contrôle indépendant et à des mises en situation réalistes.
FR · 10 min de lecture - Formation à la sécurité de l’IA : outils, données et décisions au travail
Concevez une formation concrète à la sécurité de l'IA pour vos collaborateurs : outils approuvés, données sensibles, vérification et cas pratiques.
FR · 10 min de lecture