Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română
Dacă primești o cerere MFA pentru o autentificare pe care nu ai inițiat-o tu, refuz-o. Nu o aproba pentru a opri notificările repetate sau pentru că o persoană la telefon susține că este un test IT. Contactează-ți organizația prin canalul oficial de suport și raportează cererea nesolicitată. Dacă ai aprobat-o deja, anunță imediat; echipa de răspuns are nevoie de această informație pentru a evalua sesiunea.
Autentificarea multifactor adaugă o verificare suplimentară dincolo de o parolă, dar solicitarea depinde în continuare de discernământul tău. Acest ghid explică oboseala provocată de notificări de tip push (push fatigue), potrivirea numerelor (number matching) și apelul de urmărire prin care se încearcă transformarea unei notificări suspecte într-o acțiune aparent utilă. Exemplele sunt fictive și sunt concepute să funcționeze împreună cu procedura de incident a angajatorului tău, fără a-ți cere să diagnostichezi compromiterea unui cont.
Idei de reținut
- Aprobă doar o autentificare pe care ai inițiat-o personal și pe care o înțelegi.
- Refuză notificările neașteptate și verifică apelurile printr-un canal de suport cunoscut.
- Potrivirea numerelor îmbunătățește aprobarea simplă prin push, dar nu este o metodă MFA rezistentă la phishing.
- Raportează prompt aprobarea accidentală; simpla schimbare a parolei s-ar putea să nu închidă fiecare sesiune activă.
1. Răspunde solicitării pe care o ai în față
Oprește-te înainte de a atinge comanda de aprobare. Întreabă-te dacă te autentifici chiar acum în acel cont și pe acel serviciu. Citește informațiile despre aplicație și cont afișate în aplicația autentificatoare autentică. Dacă cererea este nesolicitată, refuz-o și folosește opțiunea de raportare din aplicație, dacă organizația ta a activat-o. Apoi urmează instrucțiunile de raportare ale organizației; o raportare direct în aplicație s-ar putea să nu înlocuiască procedura obișnuită a biroului de suport (helpdesk).
Păstrează aplicația autentificatoare activată. Dezinstalarea acesteia, eliminarea contului de serviciu sau dezactivarea MFA pentru a scăpa de notificări pot crea o problemă separată de acces. Dacă cererile continuă, contactează suportul folosind un număr sau un portal cunoscut și explică faptul că notificările se repetă. Nu aproba una ca experiment pentru a vedea ce se întâmplă.
2. Înțelege ce demonstrează și ce nu demonstrează o notificare neașteptată
O notificare demonstrează doar că un flux de autentificare a ajuns pe dispozitivul tău. Nu reprezintă, prin ea însăși, dovada identității celui care a inițiat fluxul sau a modului în care a ajuns acolo. Sisteme diferite permit trasee de autentificare diferite; erorile, sesiunile expirate și tentativele abuzive pot genera cereri derutante. Unele atacuri folosesc o parolă furată înainte de a trimite notificări, în timp ce alte fluxuri pot porni fără una. Lasă echipa de identitate și acces să verifice jurnalele de sistem.
Oboseala MFA (MFA fatigue), numită și „bombardament cu notificări push” (push bombing), presupune cereri repetate menite să facă aprobarea să pară mai ușoară decât refuzul. Atacatorul mizează pe enervare, distragere sau presiune, nu pe spargerea matematică a aplicației autentificatoare. Observația ta utilă este tiparul: când au început cererile, ce cont vizează și dacă ai aprobat ceva.
Sursele secțiunii: Identitate digitală: cerințe pentru autentificatori și sisteme de verificare, SP 800-63B-4
3. Verifică persoana care încearcă să explice notificarea
Imaginează-ți că refuzi trei notificări. O persoană te sună, se prezintă ca fiind de la IT și spune: „Blocăm o sesiune suspectă. Aprobă următoarea cerere ca să putem finaliza procedura.” Această explicație nu transformă cererea în a ta. O notificare reală și o voce convingătoare pot face parte din aceeași tentativă de inginerie socială.
Încheie contactul nesolicitat și deschide personal directorul companiei, portalul de suport sau apelează un număr verificat anterior. Întreabă echipa oficială de suport dacă există o acțiune autorizată pentru contul tău. Nu folosi ca verificare independentă un număr de telefon, un link sau un cod QR furnizat de apelant. Nu citi cu voce tare un cod unic, un cod de recuperare sau un număr de pe ecranul de autentificare al altei persoane.

Mărește imaginea · Captură din joc · Interfață în engleză
- Caută în agenda existentă
Folosește agenda stabilită a biroului de asistență pentru a găsi un contact de încredere înainte de a continua.
- Nu refolosi numere primite
Un număr furnizat de apelant face parte din solicitare și nu o poate verifica în mod independent.
Sursele secțiunii: Microsoft Authenticator: întrebări frecvente și contacte nesolicitate
4. Află ce nivel de protecție folosește organizația ta
Denumirea de MFA acoperă metode cu rezistență diferită la înșelăciune. CISA recomandă autentificarea MFA rezistentă la phishing și descrie potrivirea numerelor ca o îmbunătățire intermediară acolo unde migrarea nu este încă posibilă. Ghidul NIST distinge aprobarea de tip out-of-band și codurile transferate manual de autentificarea legată criptografic de serviciul legitim. Întrebarea practică rămâne: ce acțiune autorizezi de fapt pe cont?
În cazul potrivirii numerelor, introdu doar numărul provenit dintr-o autentificare legitimă pe care ai inițiat-o tu personal. Un apelant care îți dictează numărul îți cere, de fapt, să autorizezi un flux controlat de el. Trecerea de la un simplu buton de aprobare la potrivirea numerelor nu face acel apelant demn de încredere.
| Metodă | Diferență esențială | Acțiunea angajatului |
|---|---|---|
| Aprobare/refuz push | Aprobarea unei cereri nesolicitate poate valida tentativa altcuiva. | Refuză orice cerere pe care nu ai inițiat-o. |
| Potrivirea numerelor | Cere acțiune conștientă, dar nu e rezistentă la phishing. | Introdu doar numărul din sesiunea proprie verificată. |
| Cod unic (OTP) | Un cod poate fi transmis mai departe unui atacator. | Nu-l dezvălui niciodată unui apelant sau mesaj nesolicitat. |
| Passkey FIDO/WebAuthn sau cheie de securitate | Autentificarea e legată criptografic de serviciu; rezistă la phishing. | Urmează fluxul de înregistrare și recuperare aprobat intern. |
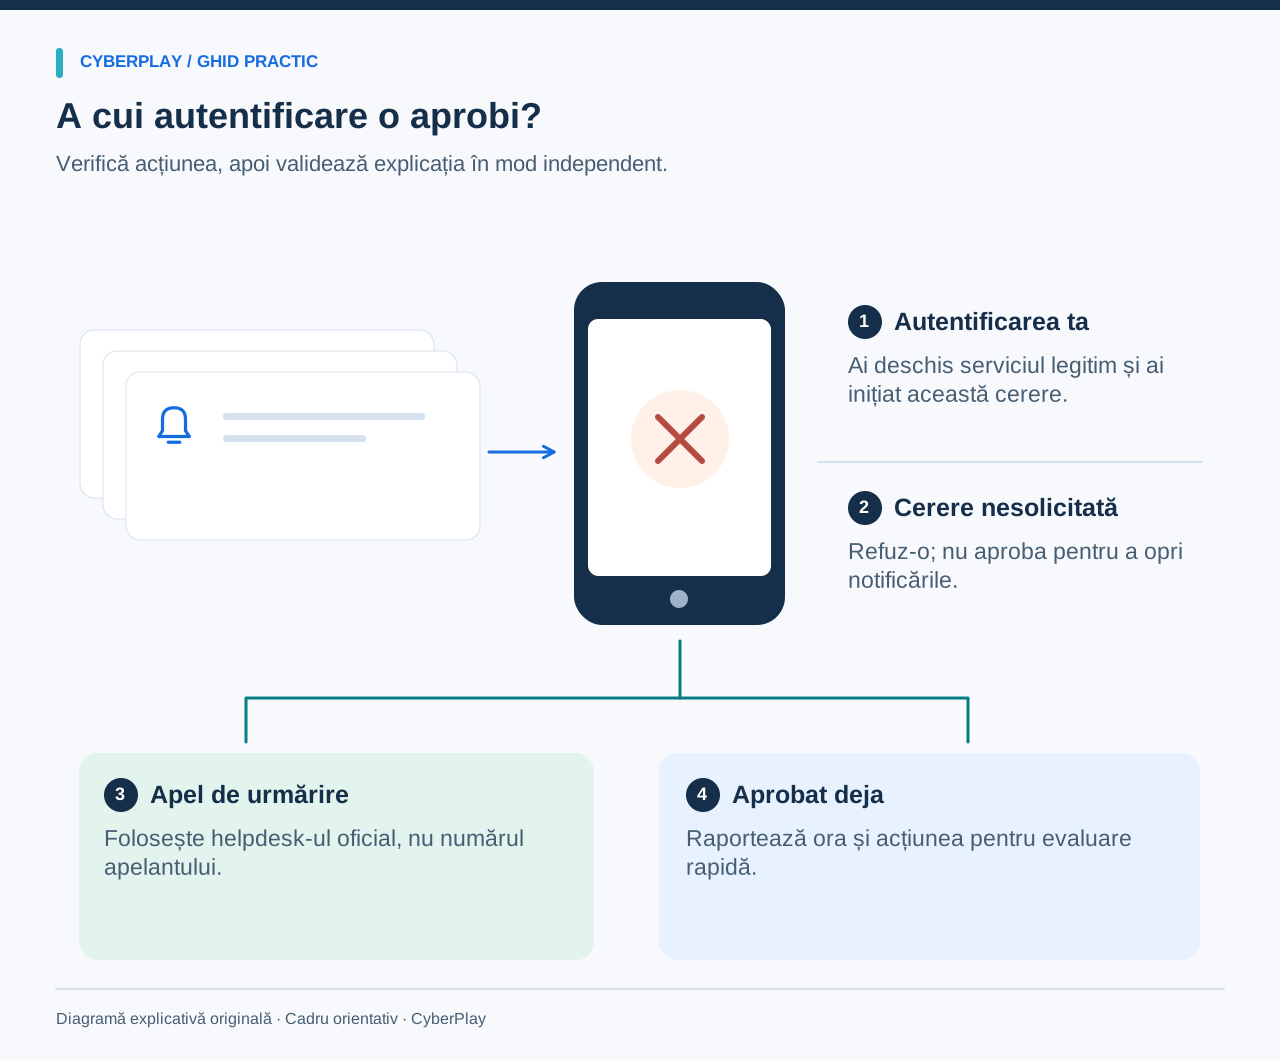
Sursele secțiunii: Folosește autentificarea multifactor · Identitate digitală: cerințe pentru autentificatori și sisteme de verificare, SP 800-63B-4 · Recomandările CISA pentru MFA rezistentă la phishing și potrivirea numerelor
5. Dacă ai aprobat deja, raportează imediat acest fapt
Contactează canalul desemnat pentru incidente și anunță că ai aprobat o cerere nesolicitată, menționând ora aproximativă. Precizează dacă ai introdus și o parolă, ai comunicat un cod, ai accesat un link sau ai acceptat o sesiune de asistență la distanță. Raportează ceea ce îți amintești, chiar dacă succesiunea evenimentelor este incompletă. Dacă amâni raportarea până când ai o explicație perfectă, întârzii transmiterea informațiilor utile echipei de intervenție.
Echipa de securitate a identităților poate analiza jurnalele de autentificare, poate revoca sesiuni, poate verifica metodele de autentificare și te poate ghida în resetarea credențialelor. Urmează instrucțiunile primite pe un canal de încredere. Nu presupune că simpla schimbare a parolei anulează automat orice sesiune activă sau elimină un factor de autentificare recent înrolat de atacator. Nu este nevoie să investighezi conturile altor colegi sau să modifici setări de administrator pentru a trimite un raport util.
6. Trimite un raport de incident scurt și util
Folosește canalul aprobat și include detaliile minime necesare pentru identificarea incidentului. Dacă acel canal este indisponibil, folosește alternativa de rezervă documentată. Păstrează notificarea sau mesajul original, dacă politica internă permite, fără a partaja parole, coduri active sau capturi de ecran cu date confidențiale pe un canal de chat public.
Un raport fictiv ar putea suna astfel: „În jurul orei 10:14, aplicația mea autentificatoare de serviciu a afișat patru cereri de conectare pentru contul SSO al companiei. Editam un document local și nu inițiasem nicio autentificare. Am refuzat trei cereri și am aprobat una din greșeală. Ulterior, o persoană m-a sunat și mi-a cerut să mai aprob una. Am închis apelul și am contactat helpdesk-ul la numărul cunoscut.”
- Ora și fusul orar, contul și aplicația afișate.
- Ce făceai înainte de prima notificare.
- Numărul aproximativ de solicitări primite și orice contact telefonic/mesaj ulterior.
- Ce ai aprobat, introdus, refuzat sau transmis; menționează incertitudinile.
- O metodă sigură de contact prin care poți fi sunat înapoi și dispozitivul afectat.
7. Simulează presiunea în The Social Engineer
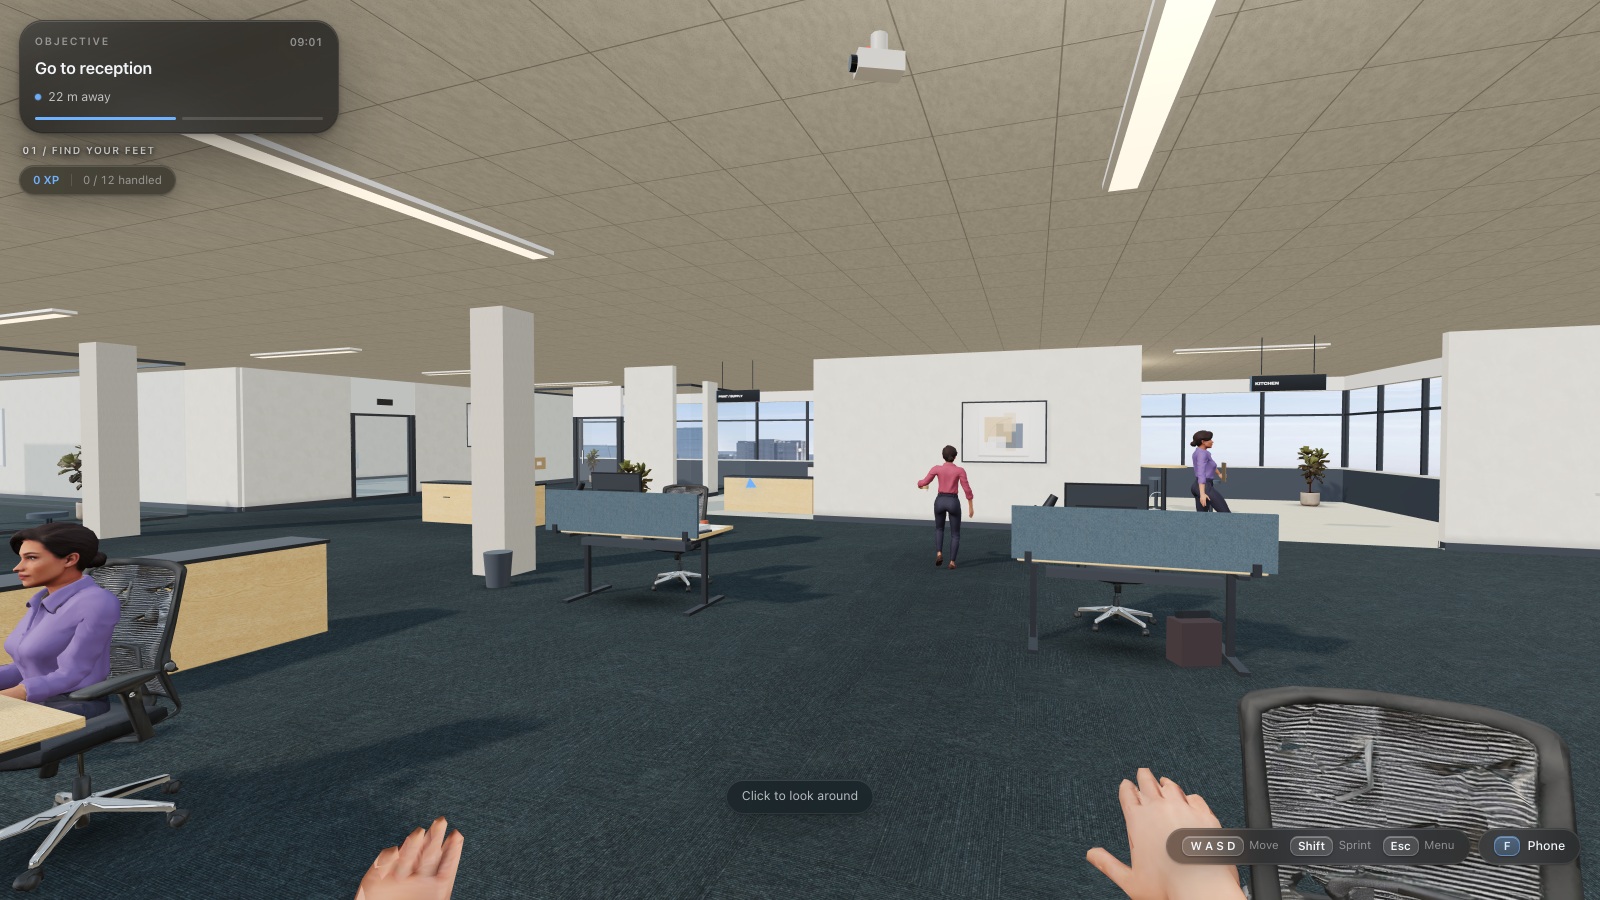
The Social Engineer include o situație de birou cu solicitări repetate pentru contul Northline SSO, o justificare menită să pună presiune, verificarea independentă prin helpdesk și raportarea incidentului. Acestea sunt decizii scenarizate într-un mediu de lucru fictiv. Exercițiul constă în a separa cererea de autentificare, afirmațiile apelantului și răspunsul confirmat al echipei de helpdesk înainte de a alege cum acționezi.
Acest ghid, interfața CyberPlay și The Social Engineer sunt disponibile în limba română. În scenariul dedicat MFA, identifică cererea pe care nu ai inițiat-o, folosește canalul oficial de contact și trimite un raport precis. Imaginea din joc conține text de ecran în limba engleză. O decizie corectă în joc reprezintă doar un exercițiu practic, nu o dovadă că un cont real este în siguranță sau că obiceiurile de la locul de muncă s-au schimbat deja.

Mărește imaginea · Captură din joc · Interfață în engleză
- Respinge solicitările neinițiate
Refuză o aprobare de conectare pe care nu ai inițiat-o, chiar dacă un alt mesaj te îndeamnă să accepți.
- Raportează prin asistența oficială
Contactează echipa de asistență sau de securitate stabilită și explică momentul în care au apărut solicitările neașteptate.
8. Verifică decizia cu un nou exemplu
Folosește un scenariu diferit după joc, astfel încât răspunsul să se bazeze pe aplicarea regulii, nu pe memorarea unui personaj. Cere cursantului să explice atât acțiunea imediată, cât și calea aleasă pentru verificare. Nu este nevoie să generezi autentificări reale sau cereri MFA reale pentru acest exercițiu.
9. Simplifică reacția corectă înainte de următoarea notificare
Cere-le colegilor să identifice contactul de suport și canalul de rezervă fără a da clic pe linkuri din mesaje suspecte. Verifică ce acțiuni declanșează butoanele de refuz sau raportare din aplicația autentificatoare, conform configurației din compania ta. Managerii ar trebui să simplifice raportarea rapidă, inclusiv în situațiile în care un angajat a aprobat o cerere din greșeală; obiectivul principal este transmiterea imediată a unor date concrete echipei de răspuns.
Pentru exerciții viitoare, modifică aplicația vizată, identitatea apelantului și gradul de urgență invocat, menținând aceeași logică de decizie. Verifică dacă angajații refuză o cerere pe care nu au inițiat-o, dacă aleg un canal de contact independent și dacă transmit un raport detaliat. Notează lacunele din proceduri separat de ratele de finalizare sau de punctajele din joc. Un traseu neclar către helpdesk este o problemă de procedură ce trebuie remediată, nu un motiv de a învinovăți persoana care a primit notificarea.
Exersează această decizie
Folosește The Social Engineer pentru a repeta deciziile explicate în acest ghid. Ghidul, interfața CyberPlay și acest joc sunt disponibile în limba română.
Joacă The Social EngineerSurse și lecturi suplimentare
- Identitate digitală: cerințe pentru autentificatori și sisteme de verificare, SP 800-63B-4 — NIST. Accesat la 2026-09-13
- Folosește autentificarea multifactor — CISA. Accesat la 2026-09-13
- Microsoft Authenticator: întrebări frecvente și contacte nesolicitate — Microsoft Support. Accesat la 2026-09-13
- Recomandările CISA pentru MFA rezistentă la phishing și potrivirea numerelor — CISA / DHS. Accesat la 2026-09-13
Continuă explorarea
- Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură - Jocuri de instruire anti-phishing: exersează deciziile din spatele unui mesaj
Folosește jocuri anti-phishing pentru a exersa verificarea mesajelor și raportarea. Include un exemplu de factură fictivă și un plan practic de sesiune.
RO · 9 min de lectură - Parolă sau frază de acces? Cum îți protejezi conturile de serviciu
Compară parolele și frazele de acces, evită refolosirea, înțelege recomandările NIST și folosește un manager de parole aprobat. Ia decizii mai bune pentru conturi.
RO · 9 min de lectură