Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español
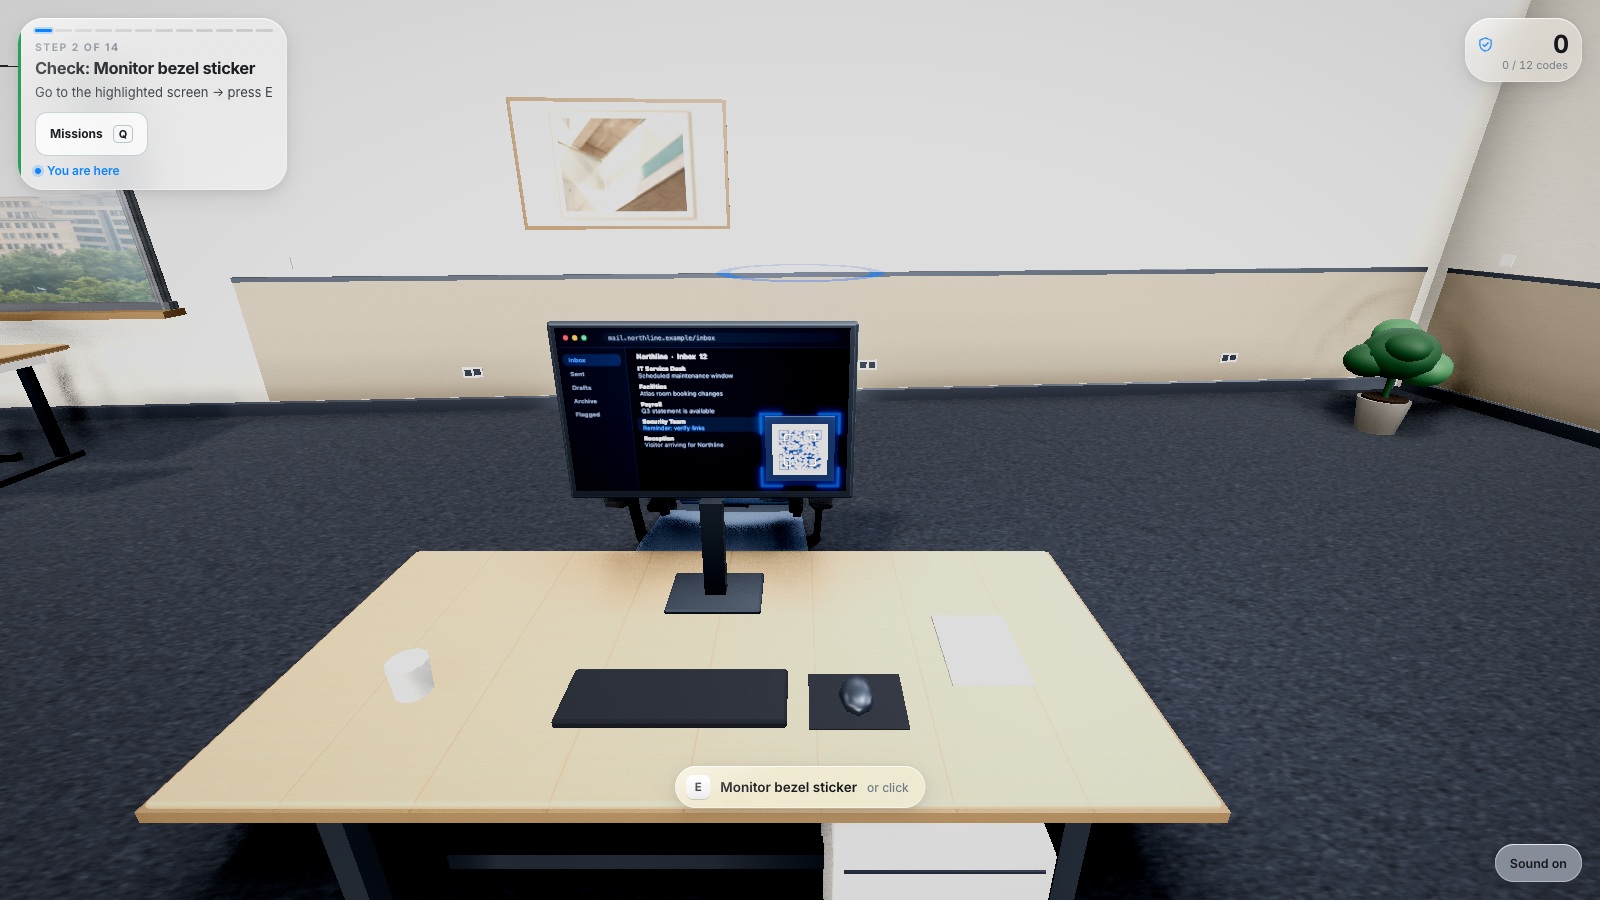
El phishing con códigos QR, a veces denominado quishing, utiliza un código QR para dirigir a una persona hacia un destino engañoso o una solicitud fraudulenta. La habilidad formativa clave no consiste en averiguar si un patrón cuadrado parece malicioso a simple vista. Radica en comprender el contexto, inspeccionar el destino siempre que sea posible y verificar las solicitudes de consecuencias críticas de forma independiente antes de compartir información o conceder acceso.
Aprovecha la formación sobre phishing con códigos QR para reforzar las mismas decisiones que los empleados ya practican con mensajes y sitios web. Esta guía ofrece tres escenarios originales, un ejercicio de lectura de destinos y un plan para el facilitador. Los destinos simulados utilizan nombres de ejemplo reservados y deben mantenerse como texto de debate. Nadie necesita escanear un código real, introducir credenciales ni pagar dinero para asimilar el principio.
Lo que te llevas
- Un código QR es solo un medio para transportar información; su aspecto no genera confianza.
- Previsualiza el destino siempre que el dispositivo lo permita e inspecciona la solicitud.
- Recurre a una vía de servicio conocida ante solicitudes inesperadas de inicio de sesión o de pago.
- Practica tanto con casos de uso legítimos como con situaciones sospechosas.
1. Explicar el mecanismo sin demonizar cada código QR
Muchos códigos QR se emplean en tareas cotidianas, como consultar menús o acceder a entradas. El riesgo real depende del destino y de lo que se le pida hacer a la persona. El NCSC británico describe los códigos QR en correos de phishing como una vía que puede ocultar un enlace y trasladar al usuario a un teléfono personal. Su guía también distingue claramente ese contexto del uso rutinario en entornos como la hostelería.
Enseña a los empleados a detenerse en un límite crítico: abrir un destino desconocido, introducir un secreto de cuenta, realizar un pago o autorizar un dispositivo. No afirmes que todo escaneo provoca una infección. Un ejercicio eficaz permite a las personas reconocer un uso razonable e identificar el punto exacto en el que una solicitud inesperada exige una verificación independiente.
Fuentes de esta sección: Códigos QR: ¿cuál es el riesgo real?
2. Practicar la previsualización y lectura del destino
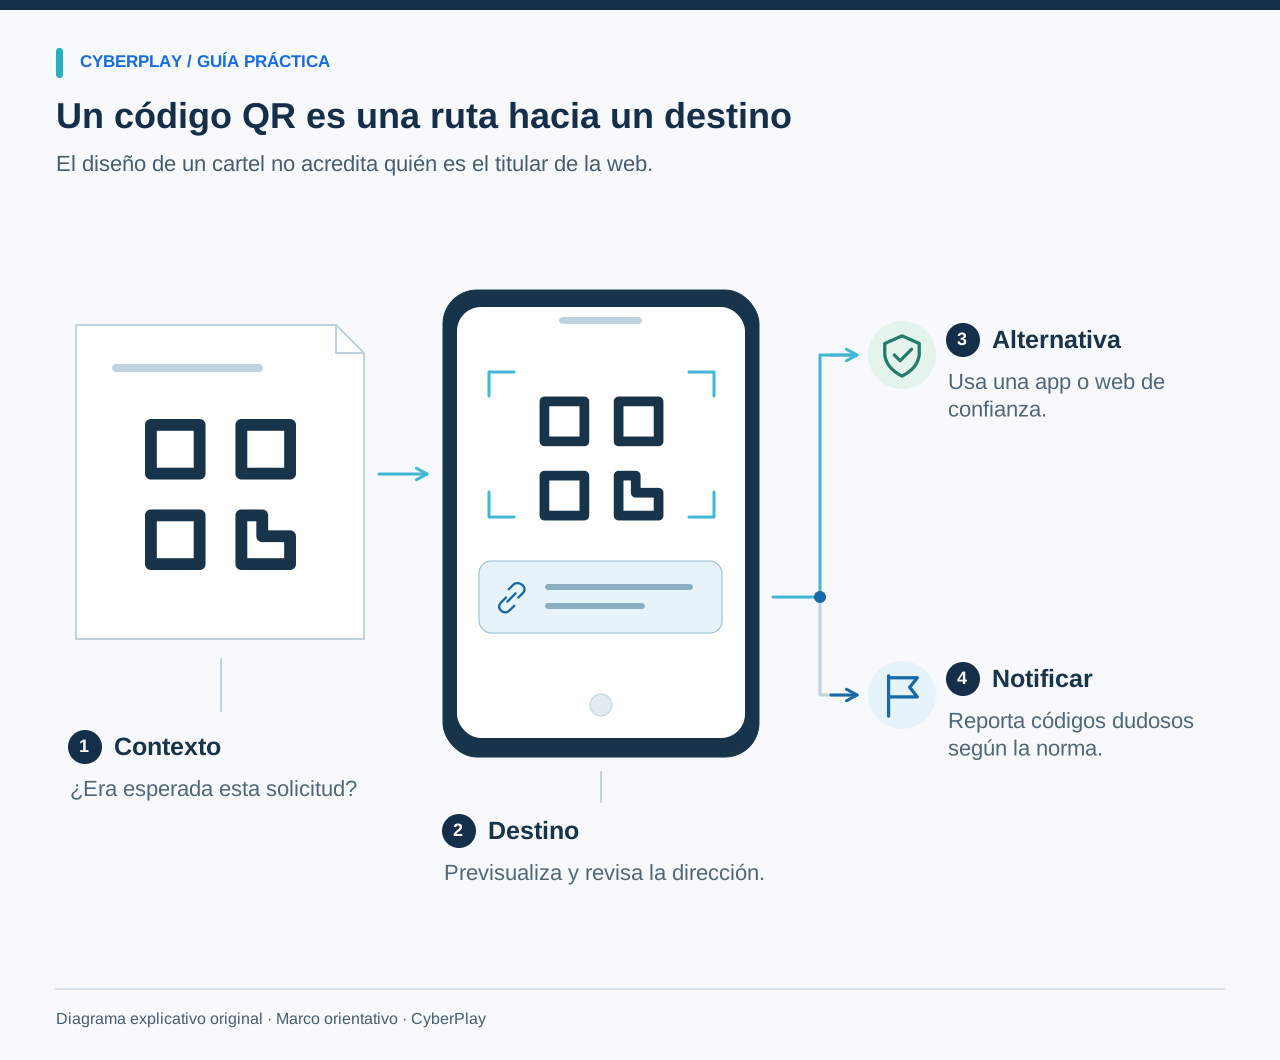
Muestra una representación textual de la previsualización que podría mostrar un teléfono móvil. Pide al participante que identifique el host y lo compare con el servicio al que pretendía acceder. Evita asumir que todas las interfaces de cámara funcionan del mismo modo. Si la previsualización aparece cortada, resulta confusa o no está disponible, la alternativa segura para una tarea relevante es utilizar la aplicación o el sitio web conocido de manera independiente.
La FTC estadounidense aconseja revisar el destino de un código QR antes de abrir un código imprevisto y ponerse en contacto con la entidad a través de un canal conocido cuando el mensaje parezca verosímil. Esto proporciona al facilitador un punto de enseñanza tangible. El objetivo es tomar una decisión sensata de verificación, no memorizar cada posible patrón de URL.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Previsualice el destino primero
Previsualice el destino si es posible y valore la acción solicitada antes de remitir datos o conceder accesos.
- Elija una alternativa fiable
Si el destino ofrece dudas, acceda al servicio mediante una vía fiable y verifique la solicitud independientemente.
Fuentes de esta sección: Los estafadores ocultan enlaces peligrosos en códigos QR para robar información
3. Escenario: el adhesivo desconocido para pagar el aparcamiento
Cartel ficticio original: «El pago del aparcamiento ahora se gestiona online. Escanee aquí para evitar sanciones». El adhesivo está pegado sobre un cajero de pago y la previsualización muestra parking-payments.example. El participante no dispone de ninguna información previa que vincule ese destino con el operador del aparcamiento. Una línea en letra pequeña advierte de que los datos de la tarjeta son obligatorios de inmediato.
Pide al participante que elija una vía independiente para contactar con el operador, como la aplicación oficial establecida o los datos verificados a través del propio recinto. El ejercicio no exige determinar si el adhesivo es de origen delictivo solo por su aspecto; plantea si existen pruebas suficientes para aportar datos de pago. El facilitador puede revelar después una vía legítima del operador para concluir la tarea de forma segura.
4. Escenario: una encuesta interna solicita la contraseña
Cartel ficticio original: «Nueva encuesta de bienestar para la plantilla. Escanea para entrar en el sorteo». El cartel incluye un logotipo de estilo corporativo muy familiar. La previsualización apunta a staff-survey.example y la pantalla siguiente solicita la contraseña de trabajo. Contexto: no figura ninguna encuesta en el portal habitual del empleado y no se especifica quién la organiza.
La contraseña solicitada supone un cambio de consecuencias críticas respecto a la simple lectura de una encuesta. Pide al empleado que acceda a través del portal interno habitual o contacte con el equipo responsable mediante el directorio. La ubicación en el centro de trabajo y la presencia de marcas familiares aportan contexto, pero no confirman si el destino y la solicitud están autorizados. Solicita a Servicios Generales o a RR. HH. que expliquen cómo se valida la cartelería legítima y cómo notificar cualquier duda.
Ampliar imagen · Captura del juego · Interfaz en inglés
- La ubicación no otorga confianza
Un código junto a equipos conocidos puede remitir a sitios externos; su entorno físico no valida el destino.
- Verifique el destino real
Compruebe el destino y el procedimiento de trabajo previsto antes de seguir un código que pida datos o acceso.
5. Escenario: un correo exige escanear para no perder el acceso
Mensaje ficticio original: «El acceso a tu buzón caduca hoy. Escanea el código en tu móvil para mantenerlo activo». Asegura proceder de soporte técnico, pero el empleado no ha solicitado ninguna actualización de su cuenta. La previsualización del destino contiene account-restore.example y solicita iniciar sesión.
El paso adecuado consiste en recurrir al servicio de trabajo habitual o al canal legítimo de soporte técnico. Escanear desde el teléfono móvil no hace que una solicitud sea más segura por el mero hecho de que el mensaje inicial llegara al ordenador corporativo. Las directrices del NCSC sobre fraudes destacan cómo la autoridad y la urgencia presionan al destinatario para forzar su reacción. Pregunta al participante qué hechos se pueden comprobar de forma independiente y qué afirmaciones provienen exclusivamente del remitente.
Fuentes de esta sección: Estafas de phishing: cómo detectarlas y notificarlas
6. Utiliza esta tabla comparativa de destinos originales
Mantén estos ejemplos en formato de texto. Los dominios .example constituyen material didáctico ficticio, y el ejercicio asume que el servicio autorizado se encuentra en el dominio imaginario organisation.example. En el trabajo real, la organización debe publicar la vía auténtica que la plantilla debe utilizar. Un dominio conocido tampoco garantiza que toda solicitud vinculada a él resulte adecuada; la tarea concreta y el contexto también importan.
| Texto en la previsualización | Aspecto a observar | Decisión adecuada |
|---|---|---|
| https://portal.organisation.example/survey | El host del portal ficticio coincide con el servicio conocido de forma independiente. | Comprueba que la tarea sea esperada y esté permitida antes de proceder. |
| https://organisation.example.staff-survey.example/login | Aparece un nombre reconocible situado delante de un dominio diferente. | Utiliza el portal conocido de forma independiente; no deduzcas la titularidad por una palabra familiar. |
| https://short-link.example/a7 | La dirección mostrada no permite conocer el servicio de destino final. | Usa una vía conocida para tareas confidenciales si no es posible determinar el destino. |
| https://parking-payments.example/card | El término describe el aparcamiento, pero no acredita la identidad del operador. | Verifica la vía de pago directamente con el operador del aparcamiento. |
7. Incluir un caso de uso legítimo de códigos QR
Caso de control original: un empleado se encuentra en una recepción atendida por personal para completar un formulario de visitas. La persona de recepción confirma el proceso oficial, el mismo formulario es accesible mediante el sitio web conocido de la organización y solo solicita los datos requeridos para dicho trámite. Tras comprobar el contexto, el participante accede al formulario a través del sitio web de confianza.
Bajo estos hechos contrastados, completar el formulario autorizado resulta una acción razonable. Pregunta qué elementos cambiarían esa respuesta: una petición de nueva contraseña, un pago ajeno al trámite, una autorización imprevista de dispositivo o un destino que el anfitrión no pueda justificar. Esto entrena un criterio proporcionado. Una sesión en la que la solución correcta siempre sea «no utilices nunca un código QR» desaprovecha la oportunidad de practicar una gestión segura.
8. Ejecutar un ejercicio breve con facilitador
Prepara las tres tarjetas de escenario y el caso de control legítimo. Asigna a cada participante un rol y contexto suficiente para fundamentar su decisión. Muestra primero el cartel o el mensaje y desvela la previsualización del destino solo cuando el alumno solicite examinarla. Por último, expón qué datos o autorizaciones reclama la página. Permite que cada persona rectifique su decisión a medida que surjan nuevos indicios.
Mantén un equivalente en texto junto a cualquier apoyo gráfico y no dependas de que los asistentes dispongan de un teléfono móvil personal. El facilitador puede presentar cada fase en papel o en una pantalla compartida. Pide a los participantes que detallen tanto un siguiente paso seguro como la forma en que la tarea original podría completarse legítimamente. De este modo, se equilibra la cautela con la operatividad práctica.
9. Explicar cómo notificar incidentes tras una interacción previa
El debate sobre la notificación debe centrarse en lo sucedido con exactitud, y no limitarse a si la persona cree haberse equivocado. ¿Llegó a previsualizar el destino, abrió la página, introdujo información, autorizó accesos o descargó algún archivo? Son hechos distintos que el equipo de respuesta necesita valorar. Instruye sobre el canal de notificación local y fomenta una explicación rápida y rigurosa, sin exigir al empleado que investigue por su cuenta.
No indiques a los participantes que introduzcan de nuevo las credenciales para probar la web, ni que reenvíen códigos sospechosos a otros compañeros para recabar opiniones. La organización debe definir pautas claras de actuación. Si existen dudas sobre un pago personal, se debe recurrir al canal conocido de la entidad bancaria; las incidencias en el puesto de trabajo deben remitirse siempre al equipo interno autorizado.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Indique hora y equipo
Notifique los síntomas observados, la hora de aparición y el equipo afectado por los canales de reporte aprobados.
- Distinga observación de diagnóstico
Diferencie las observaciones directas de las hipótesis causales para que el equipo investigue sin asumir conjeturas previas.
10. Vincular la práctica de códigos QR con destrezas generales contra el phishing
Utiliza el catálogo temático sobre phishing con códigos QR de CyberPlay para seleccionar un escenario interactivo tras el debate. El diseño de estas actividades permite que la interfaz, las guías y las evaluaciones estén disponibles en español para facilitar el aprendizaje continuo de la plantilla. Revisa la descripción del juego y los controles antes de asignarlo, y pregunta a continuación en qué instante fue necesario verificar el destino o la petición. Vincula ese momento crítico con los canales reales de notificación y verificación al alcance del personal.
En sesiones posteriores, modifica el formato: convierte el cartel en un correo electrónico o la solicitud de abono en una validación de cuenta. Plantea si el criterio de actuación sigue siendo válido. Evalúa la decisión y el razonamiento empleados en cada caso concreto; obtener una buena puntuación en un juego sobre códigos QR no demuestra por sí solo que el empleado vaya a resolver con seguridad todas las situaciones reales en el trabajo.
Lleva la decisión a la práctica
Explora juegos de phishing con códigos QR y practica la revisión del destino, de la solicitud y de las vías independientes hacia el servicio real.
Explorar juegos de phishing con códigos qrFuentes y lecturas adicionales
- Códigos QR: ¿cuál es el riesgo real? — Centro Nacional de Ciberseguridad de Reino Unido (NCSC). Consultado el 2026-09-13
- Los estafadores ocultan enlaces peligrosos en códigos QR para robar información — Comisión Federal de Comercio de EE. UU. (FTC). Consultado el 2026-09-13
- Estafas de phishing: cómo detectarlas y notificarlas — Centro Nacional de Ciberseguridad de Reino Unido (NCSC). Consultado el 2026-09-13
Sigue explorando
- Ejemplos de correos de phishing para formación: inspeccionar, verificar y avisar
Practica con correos ficticios de phishing sobre recursos humanos, facturas, entregas y cuentas. Incluye mensajes legítimos, verificaciones y preguntas de reflexión.
ES · 9 min de lectura - Juegos de formación contra el phishing: inspeccionar, verificar y avisar
Elige juegos contra el phishing que enseñen a inspeccionar, verificar y avisar. Incluye un ejercicio de proveedor, una sesión práctica y criterios de evaluación.
ES · 10 min de lectura - Actividades de concienciación en ciberseguridad para empleados: 12 ejercicios prácticos
Utiliza 12 actividades de concienciación para empleados: mensajes, pagos, cuentas y respuesta a incidentes, con instrucciones prácticas y preguntas de reflexión.
ES · 13 min de lectura - Cómo detectar una página de inicio de sesión falsa, incluso con HTTPS
Detecte una página de inicio de sesión falsa: revise la dirección, HTTPS y el gestor de contraseñas. Guía y ejercicio práctico en español para actuar con seguridad.
ES · 9 min de lectura