Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română
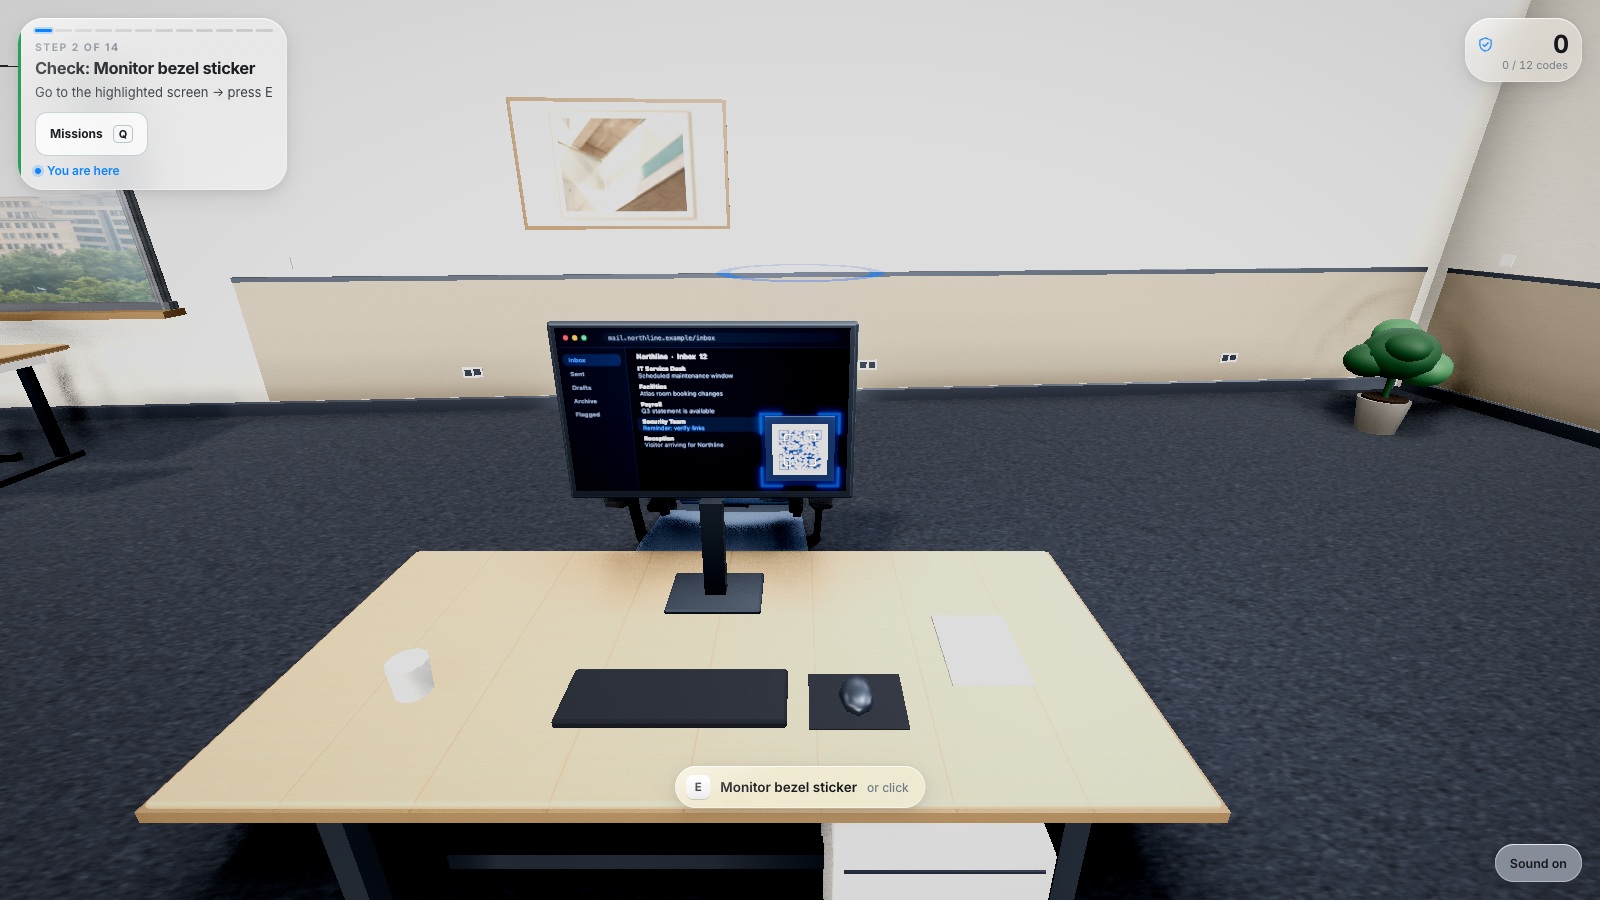
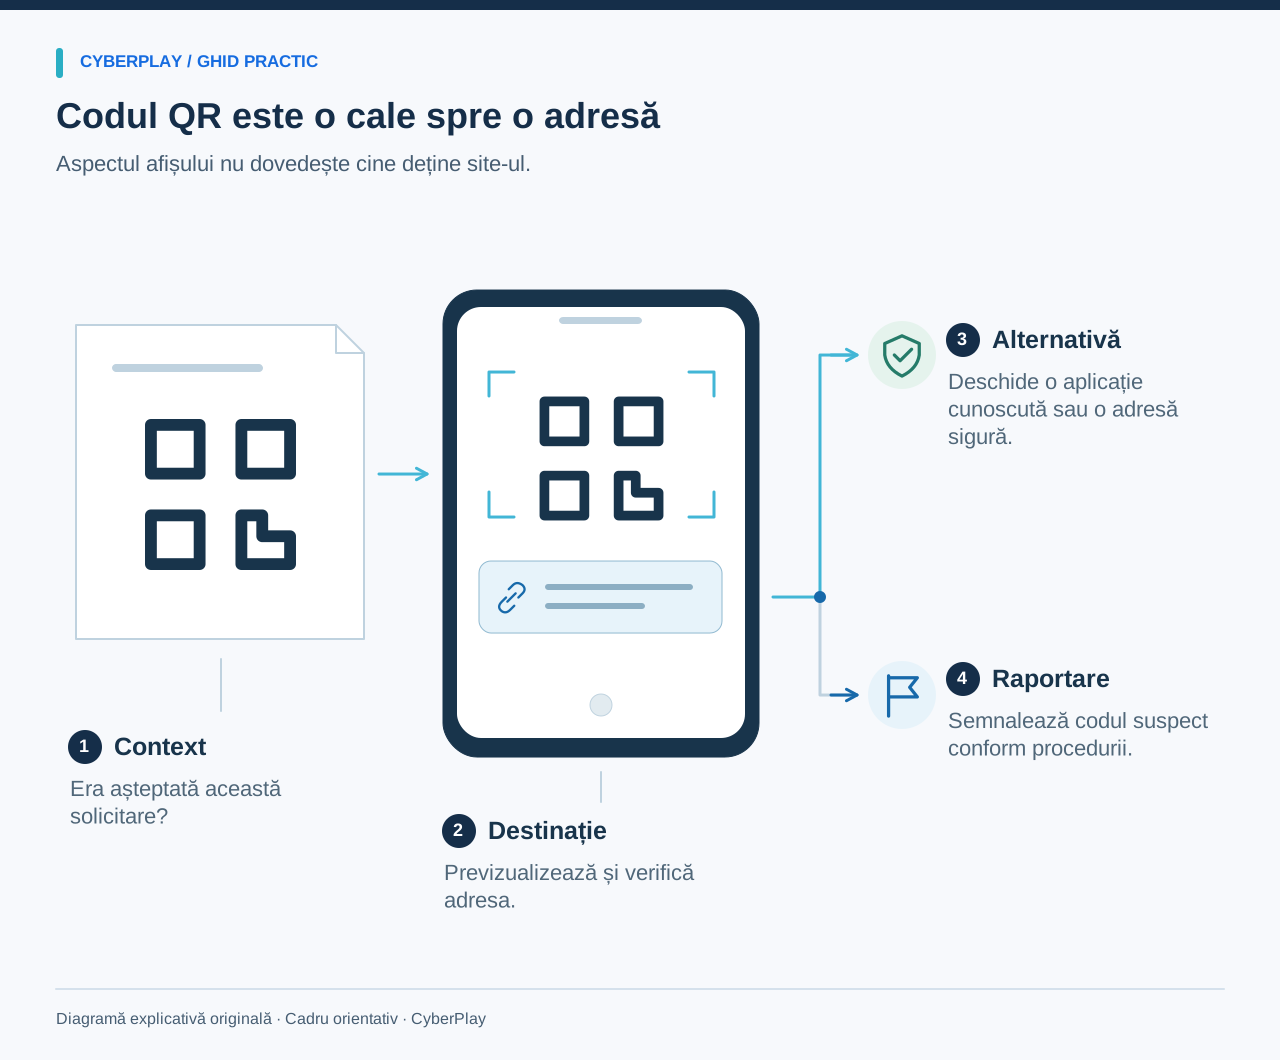
Phishingul prin coduri QR, denumit uneori quishing, folosește un cod QR pentru a direcționa o persoană către o destinație sau o solicitare înșelătoare. Abilitatea esențială în instruire nu este să recunoști dacă un model pătrat pare malițios, ci să înțelegi contextul, să inspectezi destinația acolo unde este posibil și să verifici independent solicitările cu impact critic înainte de a trimite date sau de a acorda acces.
Folosește instruirea privind phishingul prin coduri QR pentru a extinde aceleași decizii pe care angajații le exersează în cazul mesajelor și al site-urilor web. Acest ghid oferă trei scenarii originale, un exercițiu de citire a destinației și un plan pentru facilitator. Destinațiile simulate utilizează nume de domenii rezervate pentru exemple și trebuie să rămână doar text de discuție. Nimeni nu trebuie să scaneze un cod activ, să introducă date de autentificare sau să plătească bani pentru a învăța acest principiu.
Idei de reținut
- Un cod QR este un simplu mijloc de transmitere a informației; aspectul său vizual nu conferă încredere.
- Previzualizează destinația dacă dispozitivul permite acest lucru și inspectează solicitarea primită.
- Folosește un canal oficial cunoscut pentru cererile neașteptate de autentificare sau de plată.
- Exersează atât situațiile legitime de utilizare, cât și pe cele suspecte.
1. Explică mecanismul fără a transforma fiecare cod într-o amenințare
Multe coduri QR sunt folosite pentru activități obișnuite, cum ar fi consultarea meniurilor sau accesul la bilete. Riscul depinde de destinație și de acțiunea solicitată utilizatorului. NCSC descrie codurile QR din e-mailurile de phishing drept o modalitate de a masca un link și de a muta utilizatorul pe telefonul personal. Ghidul său distinge, de asemenea, acest context de utilizarea de rutină din medii precum restaurantele.
Învață angajații să facă o pauză la momentele critice: deschiderea unei destinații necunoscute, introducerea unui secret de cont, efectuarea unei plăți sau autorizarea unui dispozitiv nou. Nu susține că fiecare scanare provoacă o infectare a sistemului. Un exercițiu util îi ajută pe oameni să recunoască o utilizare rezonabilă și să identifice punctul în care o solicitare neașteptată necesită verificare independentă.
Sursele secțiunii: Coduri QR: care este riscul real?
2. Exersează previzualizarea și citirea destinației
Prezintă o redare text a previzualizării pe care o poate afișa un telefon. Cere cursantului să identifice domeniul gazdă și să îl compare cu serviciul pe care intenționa să îl acceseze. Evită să presupui că interfața fiecărei camere foto funcționează identic. Dacă previzualizarea este trunchiată, confuză sau indisponibilă, alternativa sigură pentru o acțiune importantă este utilizarea aplicației sau a site-ului web deja cunoscut.
FTC recomandă verificarea destinației unui cod QR înainte de a-l deschide dacă este neașteptat și contactarea organizației printr-o cale cunoscută atunci când mesajul pare plauzibil. Acest lucru îi oferă facilitatorului un reper concret de instruire. Obiectivul este luarea unei decizii raționale de verificare, nu memorarea fiecărui tip posibil de adresă URL.

Mărește imaginea · Captură din joc · Interfață în engleză
- Previzualizează mai întâi destinația
Previzualizează destinația când este posibil și analizează acțiunea cerută înainte de a furniza date sau permisiuni.
- Alege o alternativă de încredere
Dacă destinația rămâne incertă, accesează serviciul printr-o alternativă sigură și verifică solicitarea în mod independent.
Sursele secțiunii: Escrocii ascund linkuri periculoase în coduri QR pentru a fura informații
3. Scenariu: autocolantul necunoscut pentru plata parcării
Afiș fictiv original: „Plata parcării s-a mutat online. Scanează aici pentru a evita amenda.” Autocolantul este lipit pe un automat de plată, iar previzualizarea arată parking-payments.example. Cursantul nu are nicio informație prealabilă care să asocieze acea destinație cu operatorul parcării. O notă scrisă mărunt precizează că datele cardului sunt necesare imediat.
Cere cursantului să aleagă o cale independentă de contactare a operatorului, cum ar fi aplicația oficială consacrată sau informațiile verificate prin intermediul locației. Exercițiul nu cere să se decidă dacă autocolantul este o fraudă doar după aspectul său exterior, ci întreabă dacă există suficiente dovezi pentru a furniza date de plată. Facilitatorul poate dezvălui ulterior un canal legitim al operatorului, astfel încât sarcina să poată fi finalizată în siguranță.
4. Scenariu: un sondaj intern cere parola de serviciu
Afiș fictiv original: „Noul sondaj privind starea de bine a echipei. Scanează pentru a participa la tragerea la sorți.” Afișul conține o siglă asemănătoare cu cea a companiei. Previzualizarea indică staff-survey.example, iar ecranul următor solicită parola contului de serviciu. Context: niciun sondaj nu este menționat pe portalul intern al angajaților, iar organizatorul nu este precizat.
Parola solicitată reprezintă o schimbare critică față de simpla completare a unui chestionar. Cere angajatului să folosească portalul intern consacrat sau să contacteze echipa responsabilă prin intermediul agendei interne. Amplasarea în sediu și elementele vizuale familiare sunt detalii de context utile, dar nu garantează că destinația și solicitarea sunt aprobate. Solicită departamentului administrativ sau de resurse umane să explice cum sunt identificate afișele legitime și cum se raportează suspiciunile.
Mărește imaginea · Captură din joc · Interfață în engleză
- Amplasarea nu dovedește încrederea
Un cod de lângă un echipament cunoscut poate duce altundeva; locația fizică nu autentifică destinația finală a legăturii.
- Verifică destinația reală
Verifică destinația și procesul de lucru așteptat înainte de a urma un cod care cere informații sau acces.
5. Scenariu: un e-mail îți cere să scanezi pentru a păstra accesul
Mesaj fictiv original: „Accesul la căsuța poștală expiră astăzi. Scanează codul de pe telefon pentru a o menține activă.” Mesajul pretinde că provine de la asistență, deși angajatul nu a inițiat nicio actualizare de cont. Previzualizarea destinației conține account-restore.example și solicită conectarea utilizatorului.
Pasul corect este utilizarea serviciului de lucru cunoscut sau contactarea canalului oficial de asistență. Scanarea pe telefon nu face solicitarea mai sigură doar pentru că mesajul inițial a apărut pe computerul de serviciu. Ghidul NCSC privind tentativele de fraudă evidențiază modul în care apelul la autoritate și urgența pot presa destinatarul să acționeze. Întreabă cursantul ce fapte pot fi verificate independent și ce afirmații provin exclusiv de la expeditor.
Sursele secțiunii: Mesaje de phishing: cum le identifici și le raportezi
6. Folosește această comparație originală de destinații
Păstrează aceste exemple exclusiv ca text. Numele de domenii cu terminația .example sunt materiale didactice fictive, iar exercițiul presupune că serviciul aprobat este domeniul simulat organisation.example. În activitatea reală, organizația trebuie să comunice clar adresele legitime pe care angajații trebuie să le folosească. Chiar și în cazul unui domeniu cunoscut, nu orice cerere asociată acestuia este sigură; sarcina cerută și contextul contează la fel de mult.
| Text afișat în previzualizare | Ce trebuie să observi | Decizie utilă |
|---|---|---|
| https://portal.organisation.example/survey | Gazda portalului fictiv corespunde serviciului cunoscut și confirmat independent. | Verifică dacă activitatea este preconizată și permisă înainte de a continua. |
| https://organisation.example.staff-survey.example/login | Un nume aparent cunoscut este plasat înaintea unui alt domeniu principal. | Folosește portalul cunoscut independent; nu deduce legitimitatea doar dintr-un cuvânt familiar. |
| https://short-link.example/a7 | Adresa afișată nu indică serviciul final către care se face redirecționarea. | Alege un canal cunoscut pentru acțiuni sensibile dacă destinația nu poate fi stabilită clar. |
| https://parking-payments.example/card | Denumirea descrie servicii de parcare, dar nu atestă identitatea operatorului. | Verifică metoda de plată direct cu operatorul serviciului. |
7. Include și o utilizare legitimă a codului QR
Situație de control originală: un angajat se află la o recepție unde este prezent personalul, așteptând să completeze un formular pentru vizitatori. Recepționerul confirmă procedura aprobată, același formular este accesibil pe site-ul oficial cunoscut al organizației și solicită doar datele necesare pentru acces. Cursantul deschide formularul prin site-ul cunoscut după ce a verificat contextul.
În aceste condiții clar definite, completarea formularului permis este o acțiune rezonabilă. Întreabă ce anume ar schimba această concluzie: o cerere de introducere a unei parole noi, o plată nejustificată, o aprobare neașteptată de dispozitiv sau o destinație pe care gazda nu o poate explica. Astfel se dezvoltă o evaluare echilibrată a riscului. O sesiune de instruire în care răspunsul corect este mereu „nu folosi niciodată coduri QR” ratează ocazia de a exersa utilizarea în siguranță a acestora.
8. Organizează un exercițiu scurt coordonat de facilitator
Pregătește fișele celor trei scenarii și exemplul legitim de control. Alocă fiecărui participant un rol și oferă suficiente detalii de context pentru a putea lua o decizie. Arată mai întâi afișul sau mesajul, apoi dezvăluie previzualizarea destinației doar dacă participantul solicită inspectarea acesteia. În final, arată ce date sau aprobări se cer la acea destinație. Permite-i cursantului să își ajusteze decizia pe măsură ce apar informații noi.
Păstrează un echivalent text lângă orice ilustrație și nu condiționa exercițiul de deținerea unui smartphone personal. Facilitatorul poate prezenta fiecare etapă pe hârtie sau pe un ecran partajat. Cere participanților să explice atât pasul sigur de urmat, cât și modul în care sarcina inițială ar putea fi realizată legitim. Acest lucru îmbină precauția cu eficiența operațională.
9. Explică raportarea după ce interacțiunea a avut deja loc
Discuția despre raportare trebuie să clarifice faptele concrete, nu doar dacă persoana consideră că a făcut o greșeală. A previzualizat o adresă, a deschis o pagină, a trimis informații, a autorizat un acces sau a descărcat un fișier? Acestea sunt detalii distincte pe care echipa de răspuns la incidente trebuie să le analizeze. Prezintă procedura internă de raportare și încurajează transmiterea rapidă și fidelă a faptelor, fără a cere angajatului să facă investigații pe cont propriu.
Nu instrui cursanții să introducă din nou aceleași date de autentificare pentru a testa pagina și nici să redirecționeze un cod suspect către colegi pentru a cere păreri. Organizația trebuie să pună la dispoziție instrucțiuni clare de gestionare. Pentru incidente legate de plăți personale, trebuie folosite canalele oficiale ale furnizorului financiar; problemele de securitate de la locul de muncă trebuie direcționate către echipa internă autorizată.

Mărește imaginea · Captură din joc · Interfață în engleză
- Include ora și dispozitivul
Raportează simptomele observate, momentul apariției și dispozitivul afectat prin traseul de raportare aprobat de organizație.
- Distinge observația de diagnostic
Separă observațiile directe de cauzele suspectate, astfel încât echipa de intervenție să investigheze fără presupuneri premature.
10. Conectează exersarea codurilor QR cu abilitățile generale anti-phishing
Folosește catalogul tematic CyberPlay dedicat phishingului prin coduri QR pentru a alege un scenariu interactiv după încheierea discuțiilor. Analizează descrierea jocului și acțiunile disponibile înainte de a-l aloca echipei, apoi întreabă participanții în ce punct a fost necesară verificarea adresei sau a solicitării. Fă legătura între acel moment și opțiunile reale de raportare și verificare disponibile angajaților.
La o sesiune ulterioară, schimbă formatul: transformă afișul într-un e-mail sau cererea de plată într-o aprobare de cont. Întreabă dacă se aplică același principiu. Evaluează decizia și raționamentul pe baza acelui scenariu; simplul scor obținut într-un joc cu coduri QR nu garantează că angajatul va gestiona prudent orice solicitare reală întâlnită la locul de muncă.
Exersează o decizie de la serviciu
Explorează jocurile despre coduri QR și verifică limbile din pagina activității. Exersați verificarea destinației, apoi legați discuția de regulile companiei.
Vezi jocurile de practicăSurse și lecturi suplimentare
- Coduri QR: care este riscul real? — Centrul Național de Securitate Cibernetică din Regatul Unit (NCSC). Accesat la 2026-09-13
- Escrocii ascund linkuri periculoase în coduri QR pentru a fura informații — Comisia Federală pentru Comerț din SUA (FTC). Accesat la 2026-09-13
- Mesaje de phishing: cum le identifici și le raportezi — Centrul Național de Securitate Cibernetică din Regatul Unit (NCSC). Accesat la 2026-09-13
Continuă explorarea
- Exemple de e-mailuri de phishing pentru instruire: verifică și raportează
Exemple fictive de e-mailuri de phishing pentru HR, facturi, livrări și autentificări, plus mesaje legitime de control. Include decizii sigure și debriefing.
RO · 9 min de lectură - Jocuri de instruire anti-phishing: exersează deciziile din spatele unui mesaj
Folosește jocuri anti-phishing pentru a exersa verificarea mesajelor și raportarea. Include un exemplu de factură fictivă și un plan practic de sesiune.
RO · 9 min de lectură - 12 activități de securitate cibernetică pentru angajați, cu explicații
Organizează 12 activități practice de conștientizare a securității, cu obiective clare, timpi recomandați, materiale, alternative accesibile și debriefing util.
RO · 11 min de lectură - Cum recunoști o pagină falsă de autentificare, chiar dacă are HTTPS
Verifică adresa reală a paginii, semnalele managerului de parole și contextul cererii. Învață de ce HTTPS nu garantează încrederea, cu un exercițiu practic.
RO · 8 min de lectură - Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură - Instruire pentru utilizarea sigură a inteligenței artificiale la serviciu
Învață angajații să folosească IA în siguranță: instrumente aprobate, date potrivite și rezultate verificate. Include scenarii practice pentru echipă.
RO · 9 min de lectură