Echipa editorială CyberPlay · Publicat la · Actualizat la · 8 min de lectură
Ghid și exerciții în română
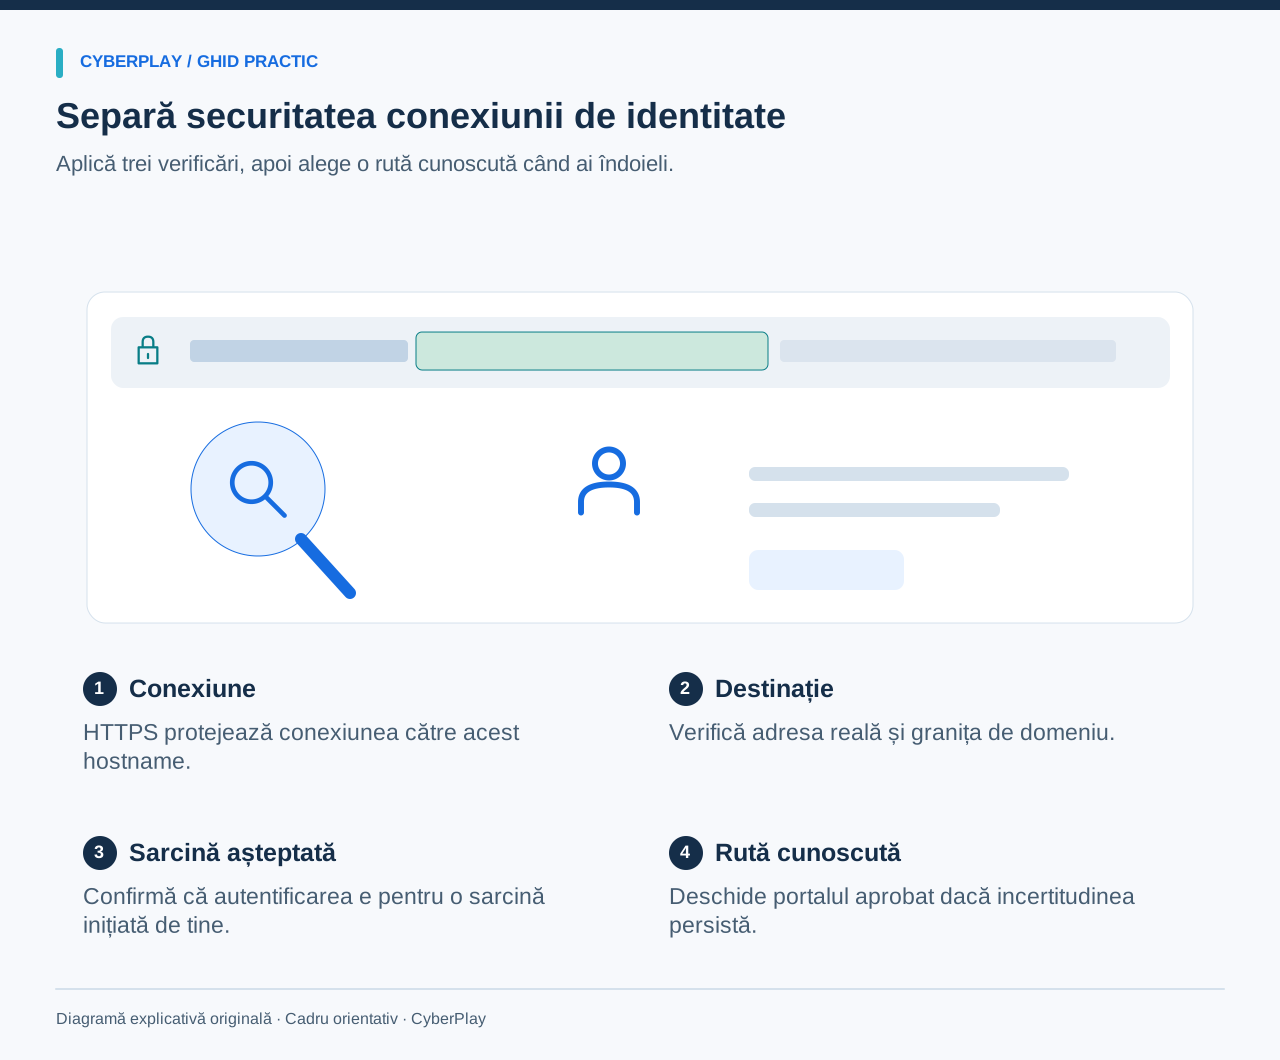
Înainte de a introduce o parolă de serviciu, verifică adresa reală din browser și dacă te așteptai la acea autentificare. O siglă, un aspect convingător și conexiunea HTTPS nu dovedesc că pagina aparține organizației pe care intenționezi să o folosești. Dacă destinația sau solicitarea rămâne neclară, oprește-te și deschide serviciul din aplicația aprobată sau dintr-un portal cunoscut.
O pagină falsă de autentificare încearcă să colecteze date de conectare uzurpând identitatea unui serviciu familiar. Acest ghid explică domeniile, semnalele managerului de parole și ferestrele false de browser prin adrese de exemplu rezervate. De asemenea, acoperă redirecționările legitime de autentificare și ce trebuie să raportezi dacă ai introdus deja informații, astfel încât prudența să nu se transforme în presupuneri.
Idei de reținut
- Inspectează adresa din browser, nu o adresă desenată în interiorul paginii web.
- HTTPS protejează conexiunea către un hostname; nu garantează operatorul site-ului.
- Lipsa completării automate a parolei este un motiv de investigare, nu o dovadă că o pagină este falsă.
- Folosește un portal cunoscut când ai îndoieli și raportează orice informație deja introdusă.
De ce HTTPS nu face ca o pagină de autentificare să fie de încredere
HTTPS criptează conexiunea și autentifică serverul pentru hostname-ul vizitat. Un site web fraudulos poate obține, de asemenea, un certificat pentru propriul hostname. Acest lucru protejează conexiunea către site-ul fraudulos; nu transformă site-ul în angajatorul, banca sau furnizorul tău de identitate.
În explicația sa din mai 2023 privind reproiectarea pictogramei de lacăt, echipa Chromium a raportat că doar 11% dintre participanții la studiul său din 2021 au înțeles corect semnificația precisă a pictogramei. Această constatare îi privește pe acei participanți la studiu și o interfață mai veche, nu forța de muncă de astăzi sau utilizatorii CyberPlay. Lecția practică rămâne verificarea destinației și a sarcinii, în loc de a trata pictograma unei conexiuni ca pe o garanție.
Sursele secțiunii: O actualizare privind pictograma lacăt
Citește hostname-ul și păstrează adresa completă vizibilă
În https://login.northstar.example/session, hostname-ul este login.northstar.example. Partea /session este o cale aleasă de site. În hostname-ul fictiv northstar.example.secure-access.example, cuvintele familiare din stânga se află sub secure-access.example. Prezența lor nu face ca destinația să fie parte din Northstar.
Nu preda „ia ultimele două cuvinte” ca regulă universală. Sufixele publice pot conține mai multe etichete, cum ar fi co.uk, iar unele platforme de găzduire au granițe de înregistrare distincte. Public Suffix List descrie aceste distincții. Un instrument de inspectare de încredere poate ajuta la identificarea graniței relevante, dar un angajat poate alege întotdeauna portalul aprobat în loc să încerce să deslușească o adresă necunoscută sub presiune.

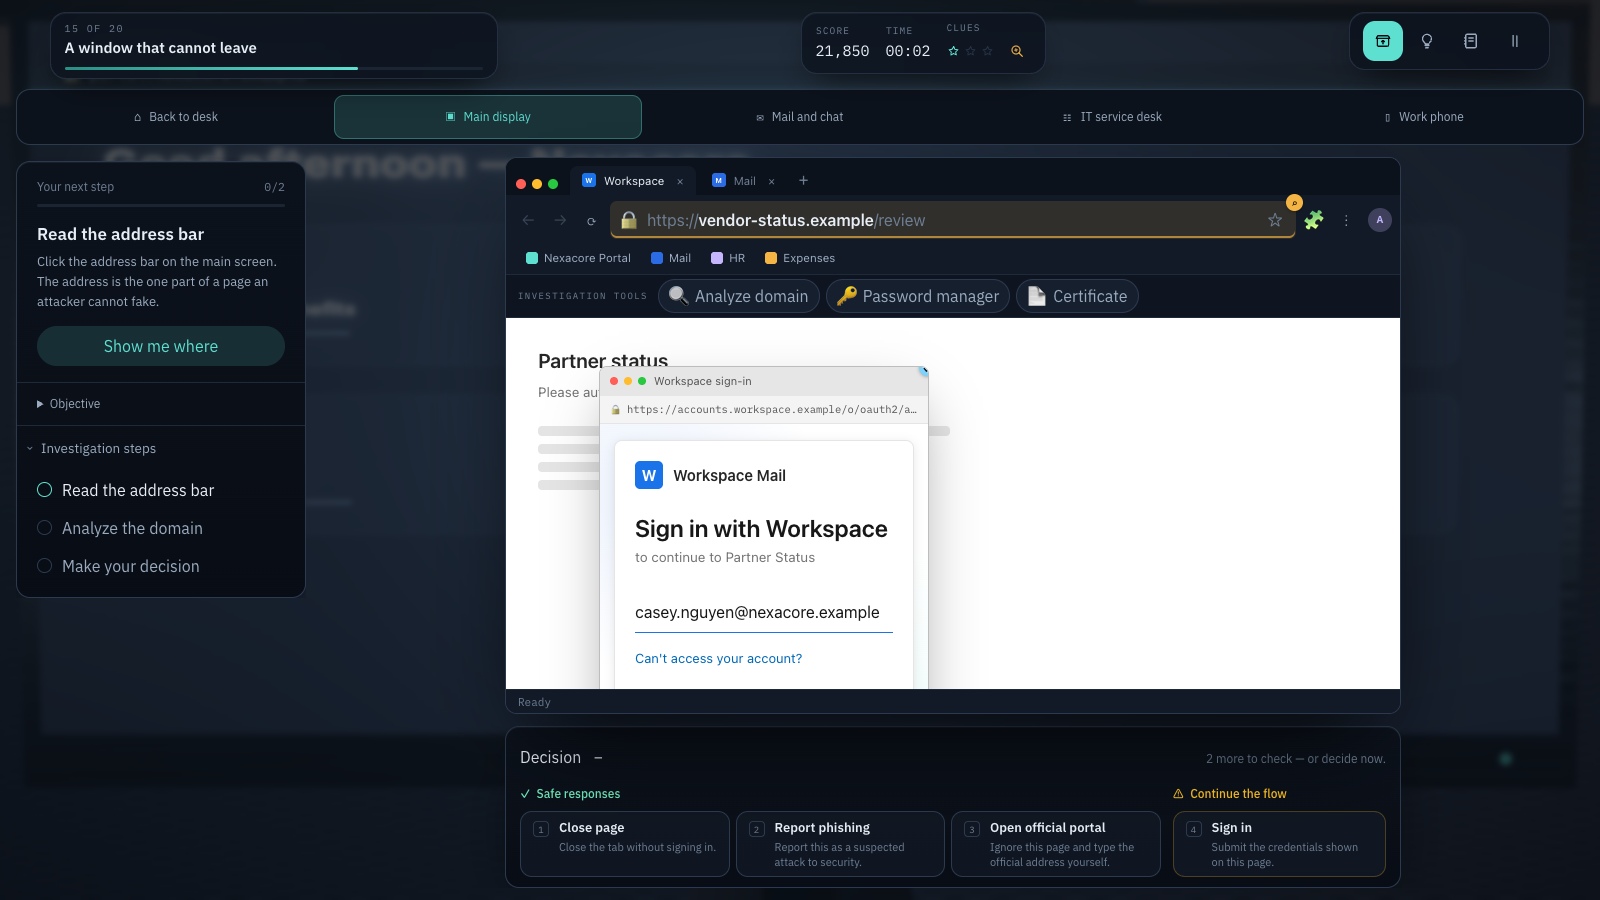
Mărește imaginea · Captură din joc · Interfață în engleză
- Inspectează domeniul înregistrabil
Citește cu atenție domeniul înregistrabil; cuvintele familiare din alte părți ale adresei nu îi atestă proprietarul.
- Folosește portalul tău cunoscut
Accesează serviciul printr-un portal cunoscut și ține cont de contextul oferit de managerul de parole aprobat.
Sursele secțiunii: Află mai multe despre Public Suffix List
Folosește această fișă de lucru pentru citirea adreselor
Presupunem că portalul aprobat al organizației este portal.northstar.example, iar serviciul său aprobat de autentificare este login.northstar.example. Fiecare adresă de mai jos este un exemplu rezervat, nu o destinație activă. Citește hostname-ul cu voce tare și separă textul mărcii familiare de domeniul care îl conține.
Aceste exemple evită deliberat stabilirea încrederii doar după aparențe. O cale plauzibilă sau o denumire de marcă potrivită nu reprezintă o autentificare. Pentru exemplul aprobat, sarcina trebuie să fie, de asemenea, una pe care intenționai să o efectuezi. O solicitare neașteptată de aprobare a accesului merită verificată chiar dacă este implicat un furnizor de identitate autentic.
| Adresă afișată | Ce să observi | Pasul următor |
|---|---|---|
| login.northstar.example | Un hostname de autentificare cunoscut în această organizație fictivă | Continuă numai pentru o sarcină așteptată și aprobată. |
| northstar.example.secure-access.example | Textul mărcii se află sub secure-access.example | Folosește portalul cunoscut; nu introduce date de conectare. |
| northstar-login.example | Un domeniu diferit care conține cuvinte familiare | Verifică independent; asemănarea de nume este insuficientă. |
| secure-access.example/northstar/login | Marca apare în cale, nu în hostname | Folosește portalul cunoscut. |
| O adresă desenată în interiorul unei pagini web | Poate fi o imitație a controalelor browserului | Inspectează bara de adrese reală din browser. |
Tratează comportamentul managerului de parole ca pe un semnal util
Dacă managerul tău de parole aprobat completează în mod normal o autentificare de serviciu, iar acum nu reacționează, oprește-te. Este posibil ca datele de autentificare salvate să nu se potrivească cu site-ul curent. Sunt posibile și alte explicații: seiful este blocat, extensia nu este disponibilă, formularul s-a schimbat sau este introdus un domeniu de autentificare nou și legitim. Lipsa completării automate nu poate stabili, de una singură, existența unei fraude.
Nu rezolva incertitudinea copiind o parolă în pagina suspectă sau adăugând adresa acesteia la intrarea salvată. Deschide portalul aprobat, verifică dacă managerul funcționează acolo și întreabă echipa de asistență tehnică despre noua destinație. NIST SP 800-63B-4 solicită serviciilor care îi urmează îndrumările să accepte manageri de parole și completarea automată; acest lucru susține utilizarea lor, nu afirmația că un manager ar detecta orice tentativă de phishing.
Sursele secțiunii: SP 800-63B-4: autentificatori, inclusiv compatibilitatea cu managerii de parole
Distinge controalele browserului de o fereastră desenată în pagină
O pagină web poate desena ceva ce seamănă cu o fereastră de autentificare separată, inclusiv propria bară de adrese, pictograma de certificat și butonul de închidere. Acei pixeli fac parte din pagină. Citirea „adresei” afișate în interiorul acelei imitații îți arată doar ceea ce a ales să prezinte creatorul paginii.
Folosește controalele reale ale browserului pentru a inspecta unde te afli. Pe un ecran mic, afișează bara de adrese reală înainte de a introduce informații. Dacă o fereastră pop-up sau o vizualizare încorporată face dificilă stabilirea destinației, închide acel flux și revino prin aplicația sau portalul cunoscut. Nu te baza pe faptul că o fereastră simulată pare mobilă, bine finisată sau identică cu o captură de ecran pe care ai văzut-o la instruire.
Ia în calcul redirecționările legitime de autentificare
Organizațiile folosesc adesea un furnizor de identitate separat pentru autentificarea unică (single sign-on). O părăsire a site-ului web principal al companiei nu este, așadar, suspectă în mod automat. Verificarea utilă este dacă destinația face parte din procesul de conectare aprobat și dacă tu ai inițiat sarcina. Solicită departamentului IT să documenteze traseul prevăzut, astfel încât angajații să nu fie nevoiți să memoreze o listă tot mai mare de domenii.
Pornirea de la un portal cunoscut este o variantă de rezervă mai sigură decât accesarea unui mesaj incert, dar nu autorizează fiecare acțiune ulterioară. Verifică contul, aplicația și permisiunea solicitate. Dacă o persoană care te apelează îți cere să te autentifici sau să aprobi accesul pentru o sarcină pe care nu ai inițiat-o, verifică acea solicitare prin canalul obișnuit de asistență. Verificările adresei și verificările solicitării funcționează împreună.
Dacă ai introdus deja o parolă sau ai aprobat accesul
Nu mai folosi fluxul suspect și raportează-l imediat prin canalul de securitate stabilit la locul tău de muncă. Menționează ce ai introdus sau aprobat, ora, serviciul implicat și dacă ai descărcat sau rulat ceva. Dacă poți păstra în siguranță mesajul sau adresa inițială fără a redeschide pagina, trimite-le prin canalul de raportare aprobat.
Folosește serviciul autentic și instrucțiunile organizației tale pentru recuperarea credențialelor. Spune echipei de răspuns dacă parola a fost reutilizată în altă parte sau dacă ai introdus un cod de unică folosință ori ai aprobat o solicitare MFA. Sesiunile contului sau permisiunile aplicației pot necesita măsuri separate; schimbarea parolei nu este o garanție universală că tot accesul a încetat. Nu reveni pe pagina suspectă pentru a verifica dacă parola ta încă funcționează.
Exersează cu Find the Fake Login
Find the Fake Login oferă situații fictive de conectare cu inspectarea domeniului, verificări ale managerului de parole, informații despre certificate și o opțiune de a deschide portalul oficial. Folosește exemplele cu subdomenii și completare automată pentru a explica ce indică fiecare semnal. Include și o autentificare legitimă, astfel încât exercițiul să nu recompenseze respingerea fiecărei pagini.
Unele scene imită controale de browser în interiorul jocului, care este el însuși o simulare. Aplică distincția privind browserul real explicată mai sus atunci când transferi lecția la locul de muncă. Criteriul de finalizare este o rută sigură însoțită de o explicație, nu doar simplul clic pe clasificarea corectă. Nu introduce niciodată o parolă reală de la serviciu într-un exemplu de instruire și nu cere cursanților să partajeze una.
Ia decizia sigură într-un nou exemplu de autentificare
Pentru acest exercițiu, presupunem că portal.northstar.example este punctul de pornire aprobat și că echipa de asistență tehnică a publicat traseul normal de autentificare. Citește întregul scenariu înainte de a alege. Scopul este să duci la bun sfârșit sarcina legitimă, rezolvând în același timp destinația neașteptată.
Formează un obicei de autentificare în limba română
Acest ghid, interfața CyberPlay și Find the Fake Login sunt disponibile în limba română. Exersează deciziile privind domeniul, completarea automată și portalul oficial, apoi reia fișa de lucru pentru adrese cu o altă marcă fictivă. Imaginile din joc prezintă interfața în limba engleză și nu ilustrează un atac real împotriva unui client.
La locul de muncă, păstrează portalul aprobat și procedura de raportare ușor de găsit. Cere cursanților să arate unde apare adresa reală din browser pe dispozitivul lor obișnuit, fără a se conecta la vreun site de testare. Analizează ulterior exemple necunoscute și ascultă raționamentul. Un joc finalizat sau o siglă ținută minte nu reprezintă o dovadă că orice pagină viitoare de phishing va fi recunoscută.
Exersează verificarea unei pagini false de autentificare în limba română
Folosește Find the Fake Login pentru a inspecta destinația, a interpreta autofill și a alege portalul oficial. Explică decizia fără a folosi date de conectare reale.
Deschide Find the Fake LoginSurse și lecturi suplimentare
- O actualizare privind pictograma lacăt — Echipa Chromium, 2023. Accesat la 2026-09-13
- Află mai multe despre Public Suffix List — Proiectul Public Suffix List. Accesat la 2026-09-13
- SP 800-63B-4: autentificatori, inclusiv compatibilitatea cu managerii de parole — NIST. Accesat la 2026-09-13
Continuă explorarea
- Exemple de e-mailuri de phishing pentru instruire: verifică și raportează
Exemple fictive de e-mailuri de phishing pentru HR, facturi, livrări și autentificări, plus mesaje legitime de control. Include decizii sigure și debriefing.
RO · 9 min de lectură - Phishing prin coduri QR: cum exersezi verificarea destinației
Învață angajații să gestioneze tentativele de quishing prin verificarea destinației, validare independentă și exerciții realiste cu parcări, afișe și autentificări.
RO · 9 min de lectură - Jocuri de instruire anti-phishing: exersează deciziile din spatele unui mesaj
Folosește jocuri anti-phishing pentru a exersa verificarea mesajelor și raportarea. Include un exemplu de factură fictivă și un plan practic de sesiune.
RO · 9 min de lectură - ClickFix și CAPTCHA fals: cum recunoști capcana și ce faci
Un CAPTCHA fals îți cere să rulezi o comandă? Află semnele de avertizare ClickFix, ce să raportezi înainte sau după executare și exersează decizia în limba română.
RO · 9 min de lectură - Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură - Instruire pentru utilizarea sigură a inteligenței artificiale la serviciu
Învață angajații să folosească IA în siguranță: instrumente aprobate, date potrivite și rezultate verificate. Include scenarii practice pentru echipă.
RO · 9 min de lectură