Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
Un Wi-Fi public n’est pas automatiquement dangereux. La FTC explique que le chiffrement généralisé des sites web rend l'usage des réseaux publics généralement sûr. Pour le travail, respectez d’abord les règles de connectivité de votre employeur, utilisez l’appareil et la méthode d’accès approuvés, et vérifiez la destination avant de saisir la moindre donnée sensible. Le protocole HTTPS protège une connexion ; il n’établit nullement que l’organisation exploitant le site web est digne de confiance.
Ce guide vous aide à prendre une décision pratique de connexion à l’hôtel, au café ou à l’aéroport. Vous comparerez les indices réseau, reconnaîtrez un portail réclamant les mauvais identifiants et préparerez une solution de secours opérationnelle. Les exemples sont fictifs ; cette liste de contrôle doit être complétée avec la véritable procédure d’assistance de votre organisation avant votre départ.
Les points à retenir
- Respectez la politique de l’employeur même si un réseau public prend en charge le trafic chiffré.
- Un nom de réseau, l’exigence d’un mot de passe ou un signal fort ne prouvent pas qui l’administre.
- Marquez un temps d’arrêt devant une demande inattendue de mot de passe pro, une alerte de certificat ou une invite d’installation.
- Utilisez le hotspot approuvé ou une autre solution de repli si la vérification échoue.
1. Distinguer la sécurité du réseau de la confiance envers le site web
Deux questions distinctes se posent : cette connexion est-elle autorisée pour cette tâche professionnelle, et ce service est-il bien celui que je souhaite utiliser ? Un authentique réseau d’hôtel peut acheminer vers un site de phishing (hameçonnage). Un site web géré par un escroc peut employer un certificat HTTPS valide. Ni la réputation de l’établissement ni un indicateur visuel de sécurité dans le navigateur ne répondent à ces deux questions à la fois.
L’explication fournie par la FTC en février 2023 est précieuse car elle dément l’idée reçue selon laquelle chaque hotspot public exposerait des mots de passe pourtant chiffrés. Il s’agit toutefois d’un guide destiné au grand public, et non d’une homologation pour les systèmes d’un employeur donné. Si votre organisation exige l’usage des données mobiles, un VPN managé ou un autre lieu pour la cybersécurité en télétravail, appliquez rigoureusement cette procédure.
Sources de cette section: Les réseaux Wi-Fi publics sont-ils sûrs ?
2. Confirmer le réseau et la procédure d’accès
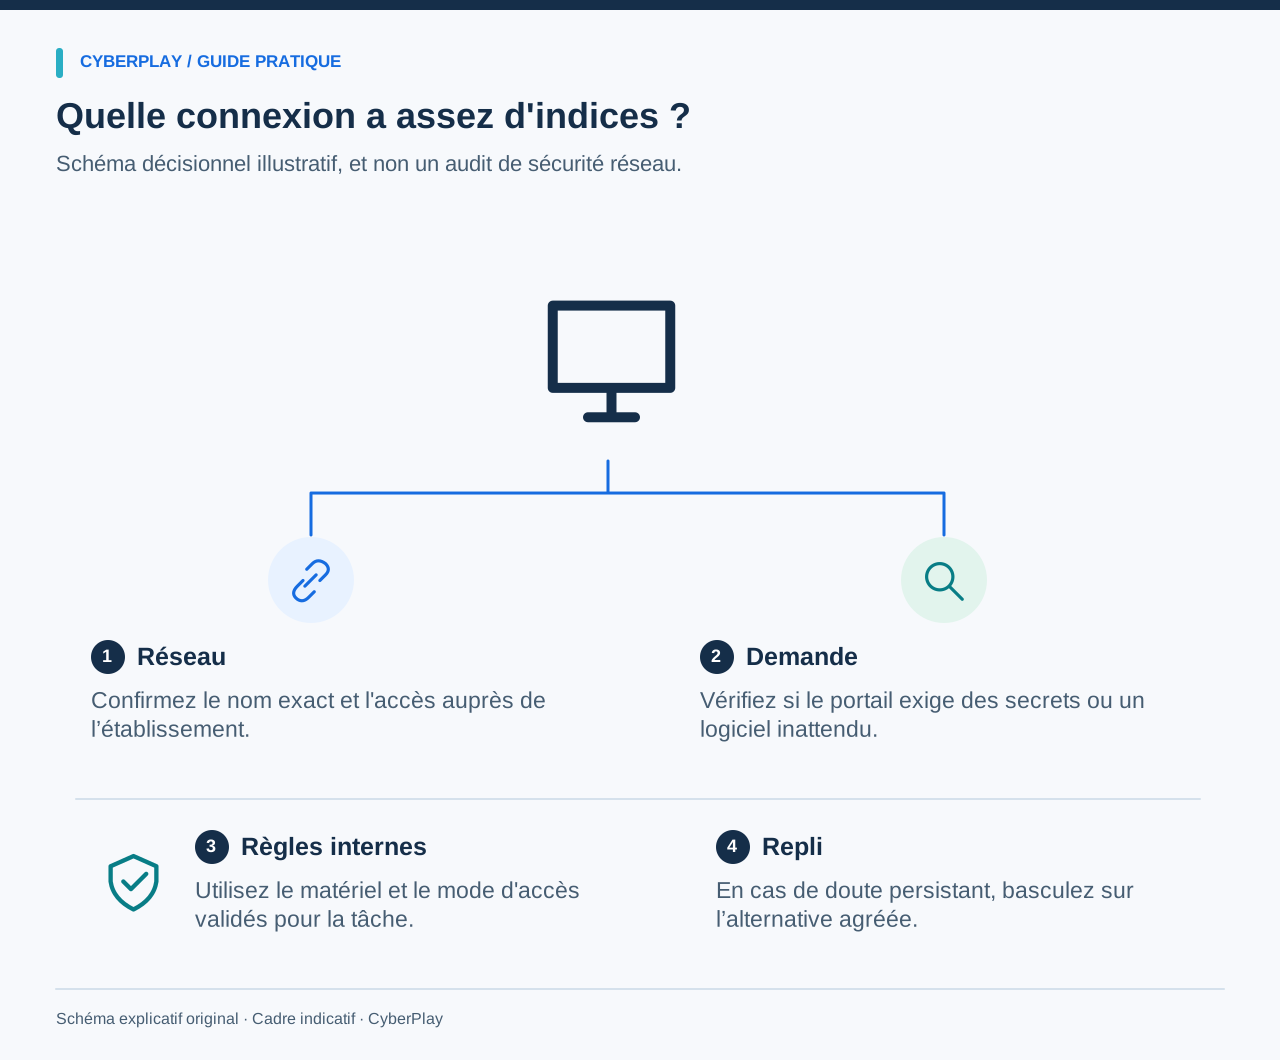
Demandez directement à la réception physique de l’établissement ou au bureau d’accueil le nom exact du réseau et la manière dont les clients y accèdent. Comparez ces informations avec ce qu’affiche votre appareil. Une note imprimée peut vous aider, mais un autocollant inconnu ou un panneau placé près d’un point d’accès isolé ne doivent pas constituer votre unique élément de preuve.
Un faux réseau Wi-Fi (« evil twin ») est un point d'accès trompeur qui usurpe l’identité d’un réseau légitime. Le signal le plus puissant peut simplement provenir de l'émetteur le plus proche. La présence d’une icône de cadenas dans la liste des réseaux indique seulement un paramètre de protection, et non une appartenance vérifiée. Si deux noms restent plausibles, cessez de deviner et basculez sur la solution de repli approuvée. N’allez jamais inspecter ou débrancher des équipements appartenant à l’établissement.
3. Inspecter les exigences du portail captif
Un portail captif est la page web que certains réseaux affichent avant d'autoriser l'accès à Internet. L’acceptation de conditions d'utilisation pour les visiteurs, la saisie d’un code fourni par l’établissement ou une procédure basée sur le numéro de chambre peuvent être normales après confirmation auprès du personnel. Ce sont des exemples et non des règles absolues : les modalités d’accès réelles varient.
Le portail d’entraînement illustré exige une adresse électronique d'entreprise et son mot de passe pour activer le Wi-Fi gratuit. Une telle demande dépasse l’obtention d’une connectivité réseau : elle réclame la transmission d'un secret lié à un compte professionnel. Fermez la page et effectuez une vérification par votre canal d'assistance habituel. Ne présumez jamais qu’un logo de style Microsoft, une mise en page familière ou la présence de HTTPS rendent cette demande légitime.
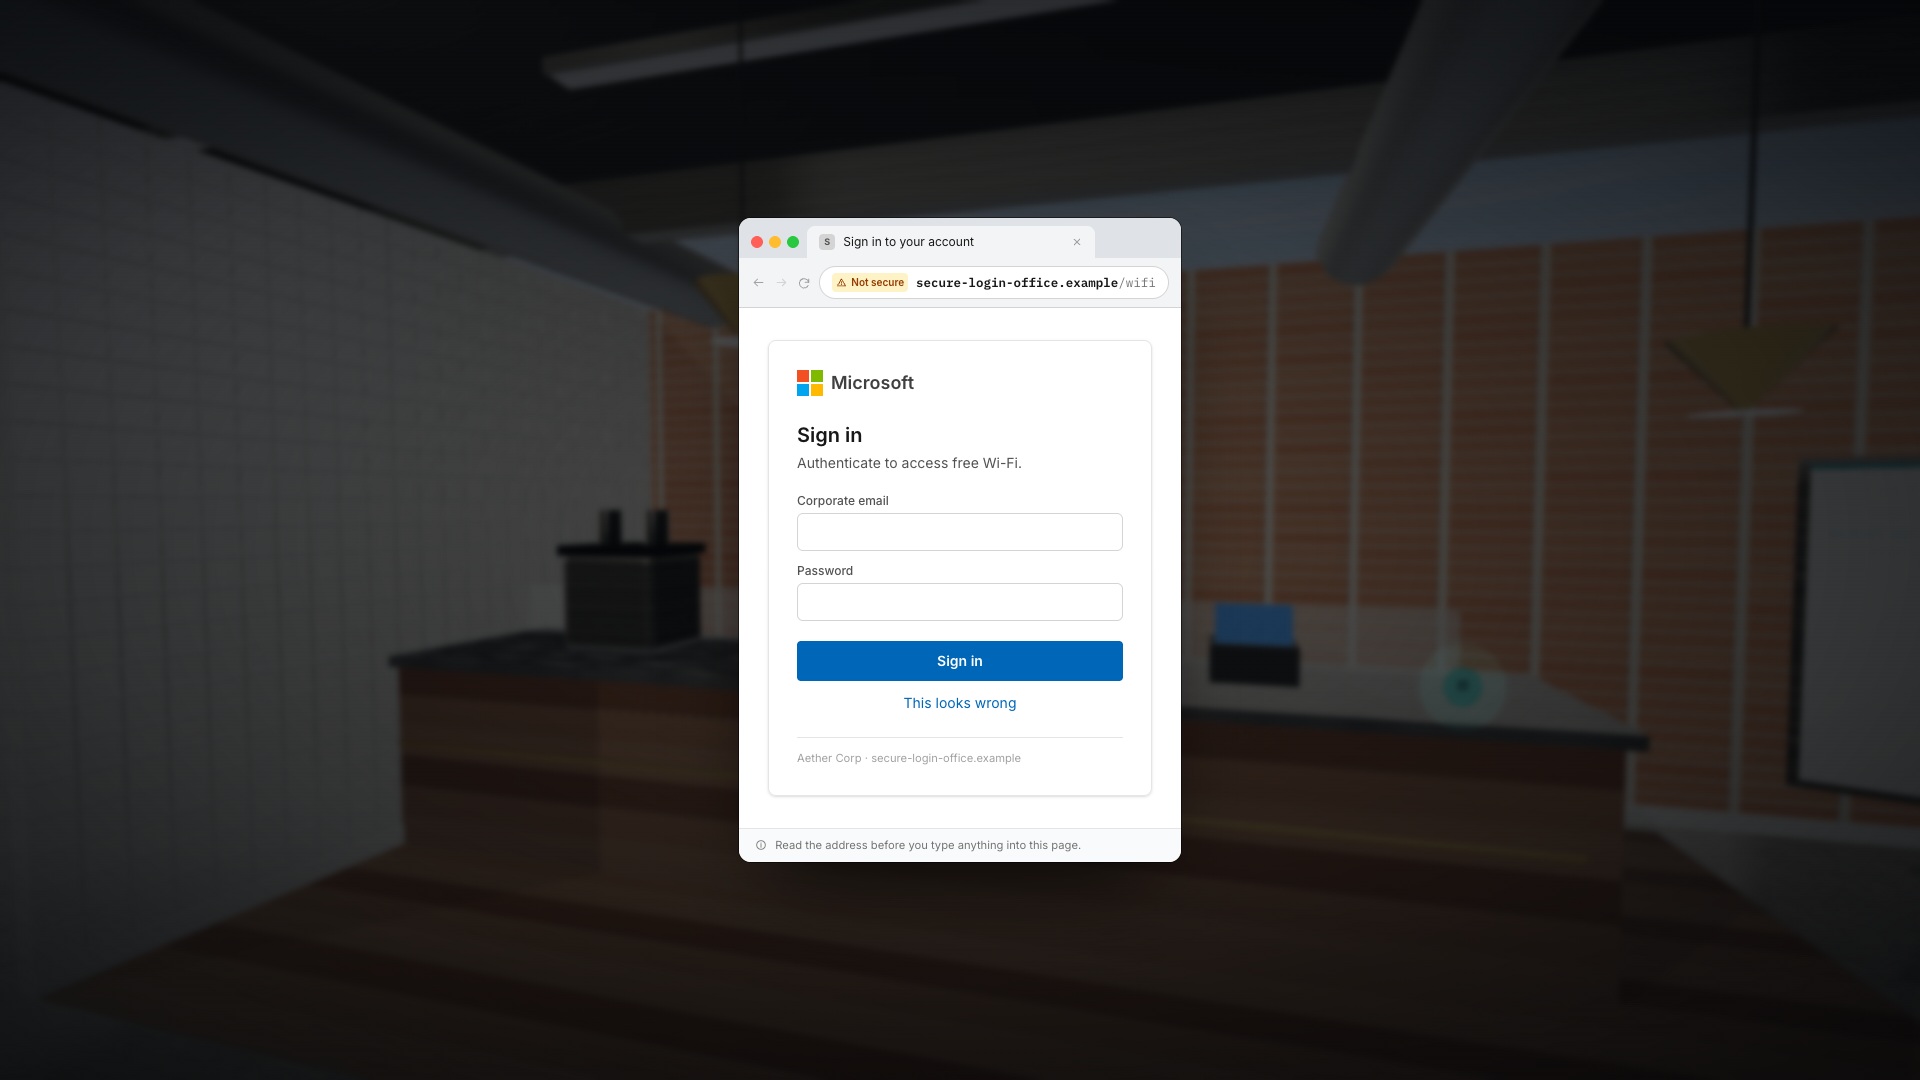
Agrandir l’image · Capture du jeu · Interface en anglais
- Vérifier le réseau du lieu
Confirmez le réseau attendu auprès de l'établissement par un canal fiable avant de vous fier à un nom de réseau familier.
- Questionner les portails inattendus
Ne saisissez pas d’identifiants professionnels dans un portail inattendu ; suivez la connexion approuvée et demandez de l’aide au besoin.
4. Considérer une alerte de certificat comme un point d’arrêt
Si votre navigateur signale qu’un certificat n’est pas digne de confiance, ou si une connexion Wi-Fi vous demande de vous fier à un certificat de serveur inconnu, ne forcez pas le passage simplement pour accéder à Internet. L’avertissement peut traduire un défaut de configuration comme une attaque ; un collaborateur n’a pas à poser ce diagnostic avant de consulter le service informatique.
Les réseaux d'entreprise managés peuvent légitimement exploiter des certificats configurés et des comptes professionnels. Cela n’a rien de comparable avec l'acceptation aveugle d'une invite imprévue sous prétexte que le nom du réseau semble correct. Fiez-vous aux configurations documentées et aux circuits d'assistance de votre organisation. N’installez aucun certificat, profil de configuration, extension ou utilitaire de réparation proposé par un portail invité non authentifié.
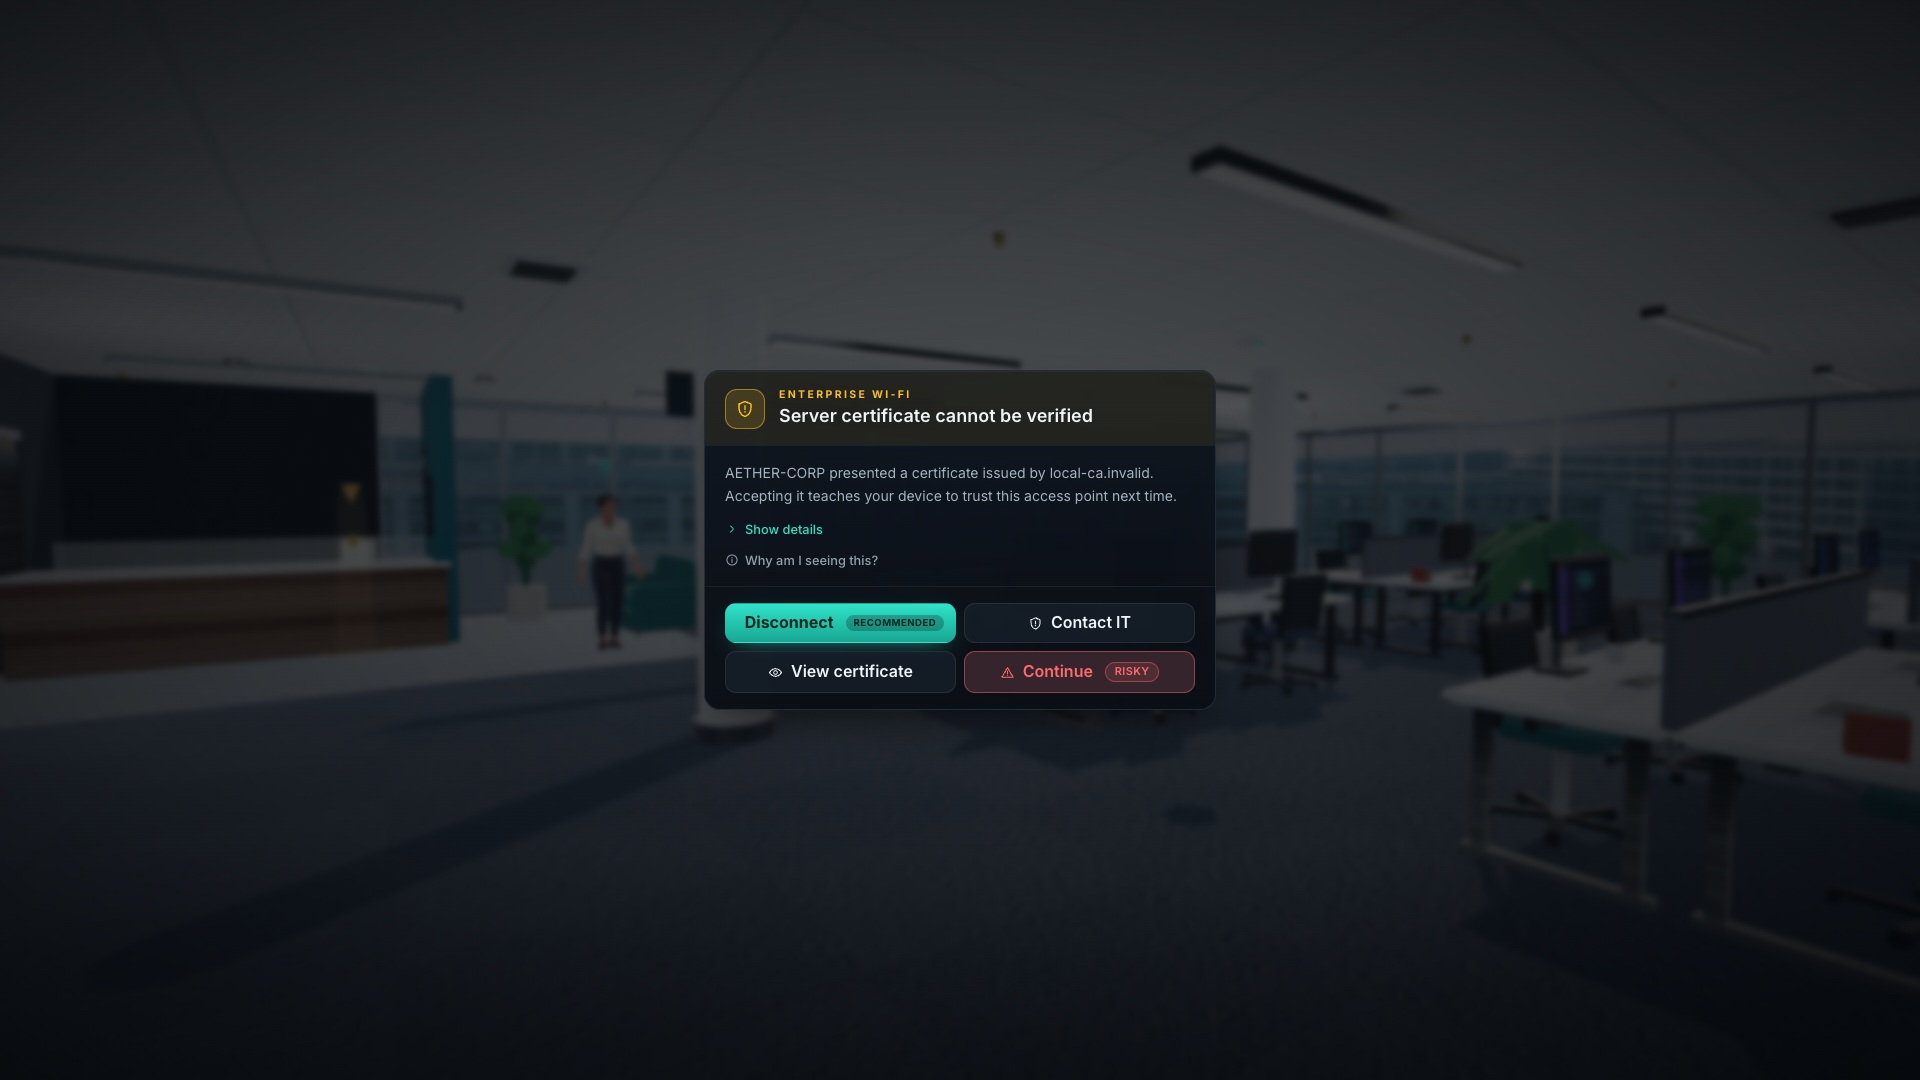
Agrandir l’image · Capture du jeu · Interface en anglais
- S'interrompre dès l'apparition d'une alerte de certificat inattendue
Ne contournez pas l'avertissement pour accéder à un service professionnel. Utilisez une alternative approuvée et signalez la situation à l'IT.
- Un nom de réseau ne suffit pas à établir la confiance
Vérifiez le réseau attendu de manière indépendante. Un nom familier ou un portail captif n'autorise en aucun cas l'installation d'un logiciel ou la saisie d'identifiants.
5. Comprendre ce que changent un VPN et un partage de connexion
Un VPN approuvé protège le trafic acheminé à l'intérieur de ce tunnel sécurisé. Les recommandations du NCSC rappellent que cette couverture dépend de la configuration : un VPN actif sur un smartphone ne protège pas obligatoirement le trafic d’un ordinateur portable connecté en partage de réseau. De plus, un VPN ne rend pas honnête une destination trompeuse et n'annule pas la saisie d'un mot de passe sur un faux site.
Un hotspot mobile managé permet d'éviter les aléas d'un réseau invité, mais il requiert toujours un équipement agréé, un forfait adapté et la protection du compte professionnel. Vérifiez l’itinérance, les plafonds de données et la liaison de l’ordinateur avant une réunion stratégique. Si le VPN requis ne parvient pas à se connecter, demandez au support la solution de contournement autorisée plutôt que de désactiver les contrôles de sécurité ou d’installer un VPN grand public.
Sources de cette section: Réseaux privés virtuels : guide de sécurité des appareils
6. Comparer ces options d’hôtel fictives
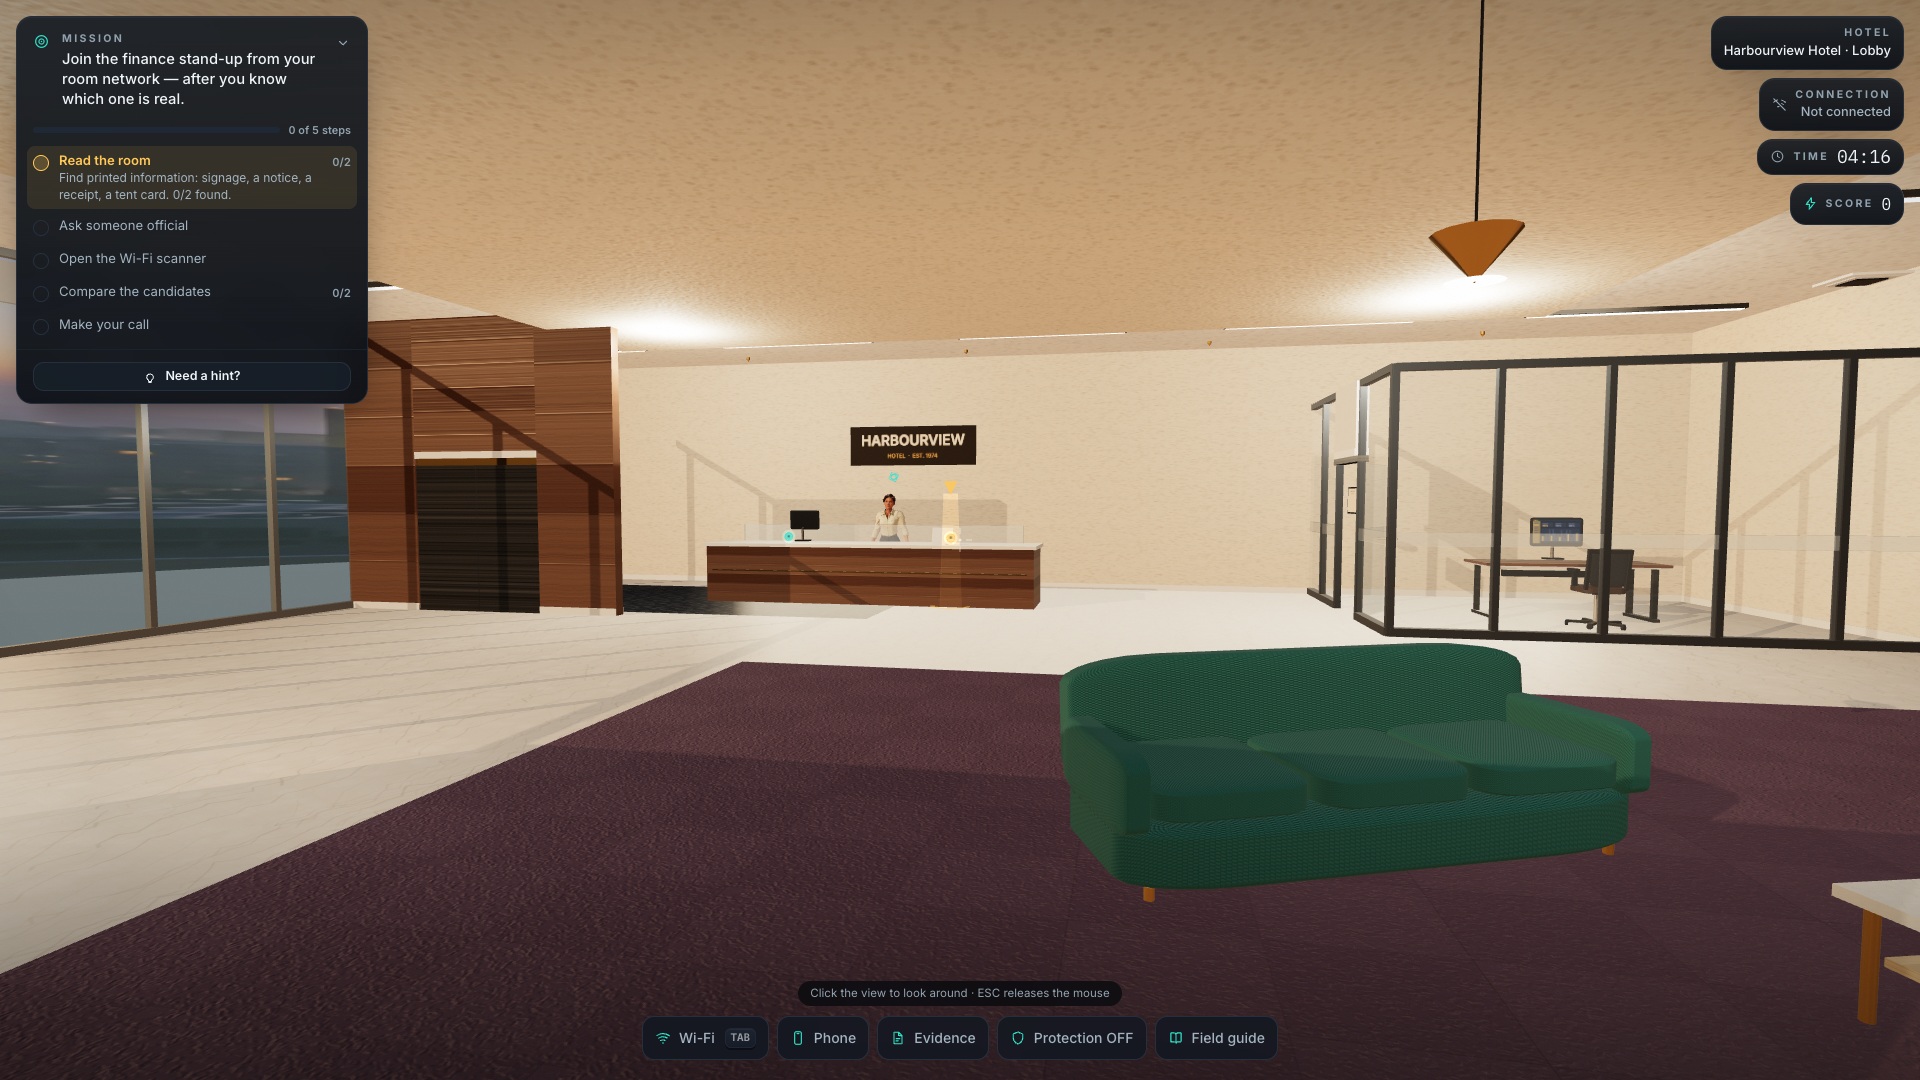
Dans la mission hôtelière de Wi-Fi Picker, la réception et la pochette du badge indiquent Hotel_Guest. Un nom voisin, HotelGuest, présente un signal plus puissant ainsi qu'un portail sollicitant une connexion Microsoft 365. L’objectif pédagogique consiste à relier les preuves concrètes à l’action demandée, et non à mémoriser un tiret bas comme s'il s'agissait d'un contrôle de sécurité infaillible.
| Option observée | Ce que prouvent les éléments | Action recommandée |
|---|---|---|
| Hotel_Guest, confirmé par la réception | La procédure d'accès des clients concorde avec les explications du lieu. | Vérifier l’accord de l’employeur et suivre la méthode visiteur validée. |
| HotelGuest, signal le plus fort | Le nom et l’intensité du signal ne prouvent pas l’identité de l’opérateur. | Ne pas fournir d’identifiants pro ; vérifier ou utiliser l’alternative agréée. |
| Un réseau proche nommé iPhone | Un utilisateur partage sa connexion, mais son propriétaire est inconnu. | Utiliser votre propre hotspot validé sans supposer que celui-ci vous appartient. |
| Un réseau d’entreprise répertorié avec une nouvelle alerte de certificat | Le nom est conforme ; la nouvelle décision de confiance n’est pas résolue. | Joindre l’informatique via l’annuaire officiel avant toute acceptation. |
7. Préparer une liste de contrôle de connexion avant le départ
Une liste de contrôle utile pour les déplacements définit une alternative fonctionnelle au lieu de simplement recommander d'être prudent. Renseignez ces éléments tant que vous disposez d'un accès standard à votre entreprise. Conservez les coordonnées de l’assistance via un support hors ligne validé ; ne notez aucun secret d'authentification dans ce mémo.
Les réglages varient selon les équipements. Appliquez les consignes d'administration pour la connexion automatique, la mémorisation des réseaux et le partage, plutôt que de modifier des paramètres dont vous n'avez pas la gestion. Les guides du NCSC pour les utilisateurs préconisent explicitement des conseils adaptés au matériel et aux procédures internes.
- Confirmez les types de connexion et les tâches autorisés en déplacement.
- Vérifiez l’appareil approuvé, les mises à jour requises et l’application d’accès distant.
- Notez la procédure d’assistance officielle ainsi que l'option joignable hors des heures ouvrées.
- Identifiez une solution de repli approuvée, en tenant compte des limites de données et de l'itinérance.
- Passez en revue les options de connexion automatique ; oubliez les réseaux invités temporaires si la politique le permet.
Sources de cette section: Conseils de sécurité des terminaux pour les utilisateurs
8. S’entraîner à la prise de décision dans Wi-Fi Picker
Explorez l’environnement, examinez les indices à disposition et justifiez votre choix avant toute connexion. Dans la mission à l’hôtel, apprenez à distinguer la procédure d'accès légitime de l'établissement d'une tentative de collecte d'identifiants professionnels. Dans le contexte de l’entreprise, entraînez-vous à marquer l'arrêt devant un certificat non authentifié. Les décors du jeu intègrent des indices scénarisés ; dans la réalité, les lieux publics offrent parfois moins de certitudes.
CyberPlay propose son interface, ses guides rédactionnels et ses évaluations en français et huit autres langues prises en charge. Wi-Fi Picker détaille ces neuf langues de jeu au sein de son catalogue ; consultez la fiche descriptive avant de planifier une session d'apprentissage. Les captures d'écran présentées ici illustrent l’interface en anglais. Le score obtenu reflète les résultats de cette simulation et ne garantit en rien la sécurité de vos futures connexions réelles.
9. Que faire si vous avez déjà utilisé le réseau ?
Décrivez précisément le déroulement des faits. Se connecter à un réseau, afficher un portail, saisir un mot de passe, valider une invite MFA ou installer un profil sont des actions très différentes. Cessez immédiatement toute interaction avec les invites suspectes et contactez sans délai le support agréé par un canal fiable. Suivez scrupuleusement ses consignes pour vous déconnecter, réinitialiser vos accès ou faire contrôler l'appareil.
Notez l'horodatage, l'établissement, le nom visible du réseau, l'adresse de destination et les manipulations déjà effectuées. N'inscrivez aucun mot de passe dans votre signalement et ne tentez pas de vous reconnecter pour collecter d'autres éléments. Si votre compte professionnel est inaccessible, utilisez le contact d'urgence préparé avant le départ. Évitez d'affirmer qu'une unique page suspecte prouve à elle seule la compromission définitive du matériel.
10. Résoudre un autre problème de connectivité
Cet exercice d'application supprime l'indice évident de l'usurpation de marque. Expliquez la manière dont vous mèneriez votre tâche professionnelle à bien en toute sécurité, ainsi que votre message à un collègue qui attend le début de la réunion.
S’exercer au choix d’une connexion pro
Utilisez Wi-Fi Picker pour inspecter un réseau invité, interroger un portail et choisir une alternative agréée. Les langues figurent sur la page du jeu.
Découvrir Wi-Fi PickerSources et lectures complémentaires
- Les réseaux Wi-Fi publics sont-ils sûrs ? — Commission fédérale du commerce des États-Unis (FTC). Consulté le 2026-09-13
- Réseaux privés virtuels : guide de sécurité des appareils — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-09-13
- Conseils de sécurité des terminaux pour les utilisateurs — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-09-13
Poursuivez votre lecture
- Thèmes de sensibilisation à la cybersécurité : choisir selon les métiers et les risques
Choisissez les thèmes de cybersécurité selon les métiers et les risques. Utilisez une matrice pratique : phishing, comptes, données, accès physique et IA.
FR · 11 min de lecture - Jeux de formation au phishing : s’exercer à vérifier un message suspect
Utilisez des jeux de formation au phishing pour vous entraîner à l'examen, à la vérification indépendante et au signalement. Inclut un message fournisseur fictif.
FR · 10 min de lecture - Reconnaître une fausse page de connexion, même avec HTTPS
Repérez une fausse page de connexion : adresse réelle, HTTPS et gestionnaire de mots de passe. Guide et exercice en français pour choisir une voie sûre.
FR · 9 min de lecture