CyberPlay editorial team · Opublikowano · Zaktualizowano · 7 min czytania
Poradnik i ćwiczenia po polsku
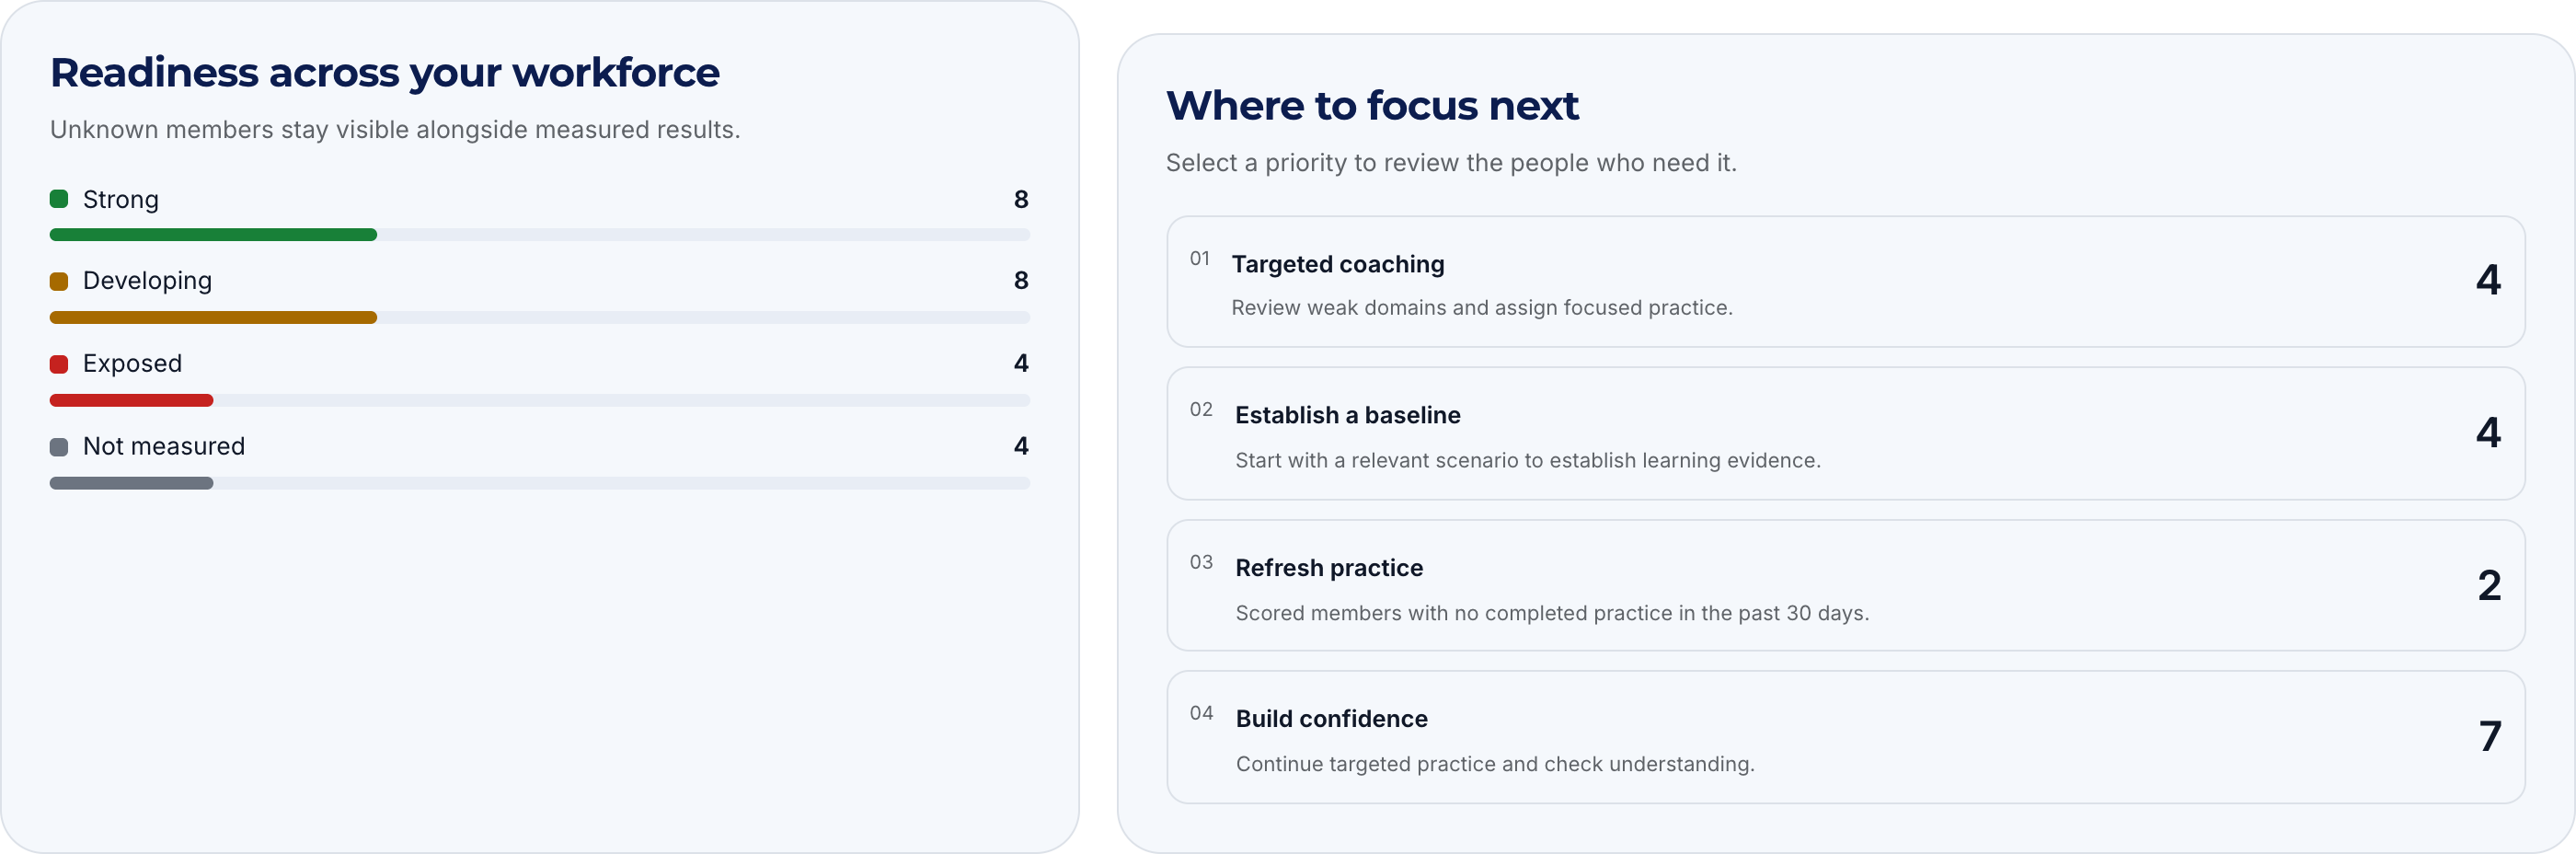
Powiększ obraz · Zrzut ekranu platformy · Przykładowe dane · Angielski interfejs
Przydatne wskaźniki w zarządzaniu ryzykiem związanym z ludźmi pomagają organizacji ustalić, kto potrzebuje wsparcia, co ćwiczyć i co sprawdzić później. Najpierw zobacz, kogo reprezentują dane, a następnie interpretuj informacje o nauce. Dobra średnia może ukrywać cały dział bez zmierzonej praktyki.
Ten poradnik prowadzi przez działania w CyberPlay: od pokrycia pomiarem w dziale do profilu nauki, przypisania ćwiczenia i przeglądu. CyberSense opisuje postęp w nauce oparty na grach. Nie jest prawdopodobieństwem incydentu ani niezależnie zweryfikowanym dowodem kompetencji zawodowych. Poradnik i ćwiczenie są po polsku; pokazane ekrany organizacji mają angielskie etykiety i przykładowe dane.
Najważniejsze wnioski
- Przy każdej średniej podawaj liczbę osób z pomiarem i aktywnych członków.
- Oddzielaj brak danych od niskiego wyniku.
- Wykorzystuj priorytety do rozmowy i wyboru odpowiedniej praktyki.
- Osobno oceniaj dane o nauce i procedury pracy.
1. Określ decyzję, zanim wybierzesz KPI
Przydatne pytanie brzmi: „Którzy pracownicy Finansów potrzebują pomocy przy sprawdzaniu zmiany rachunku bankowego dostawcy?” Wskazuje decyzję zawodową, grupę i działanie. „Poprawić nasz wskaźnik ryzyka ludzkiego” nie mówi kierownikowi, co zrobić jutro. NIST SP 800-55 opisuje wybór i ocenę miar bezpieczeństwa.
Zapisz osobę odpowiedzialną za decyzję, badaną grupę i termin przeglądu. W przykładzie kierownik Finansów odpowiada za procedurę płatności, koordynator szkoleń organizuje praktykę, a upoważniony zespół bezpieczeństwa interpretuje dodatkowe dane o incydentach. CyberPlay dostarcza informacje o nauce; nie obserwuje każdej akceptacji płatności ani każdego zabezpieczenia.
Źródła tej sekcji: NIST SP 800-55 Volume 1
2. Sprawdź pokrycie pomiarem przed średnią
Poniższa organizacja jest całkowicie fikcyjna. Ma 100 aktywnych członków: 20 w Finansach i 80 w Operacjach. W Finansach dziesięć zmierzonych osób osiąga średnią 84; w Operacjach sześćdziesiąt osób ma średnią 66. Średnia całej organizacji wynosi 68,6 dla siedemdziesięciu osób, przy pokryciu 70%. Nie jest to nieważona średnia dwóch średnich działowych.
Wyższy wynik Finansów obejmuje tylko połowę aktywnych członków działu. Nie opisuje pozostałych dziesięciu. Zanim zinterpretujesz brak danych, sprawdź dostęp, wdrożenie, język i czas na ćwiczenia. Mianownik w tym widoku obejmuje aktywnych członków organizacji; konta zaproszone i zawieszone są poza tą grupą. Aktywna osoba bez wyniku liczy się przy pokryciu, ale jest wyłączona ze średniej.
| Fikcyjna grupa | Zmierzeni / aktywni | Pokrycie | Średnia zmierzonych |
|---|---|---|---|
| Finanse | 10 / 20 | 50% | 84 |
| Operacje | 60 / 80 | 75% | 66 |
| Cała organizacja | 70 / 100 | 70% | 68,6 |
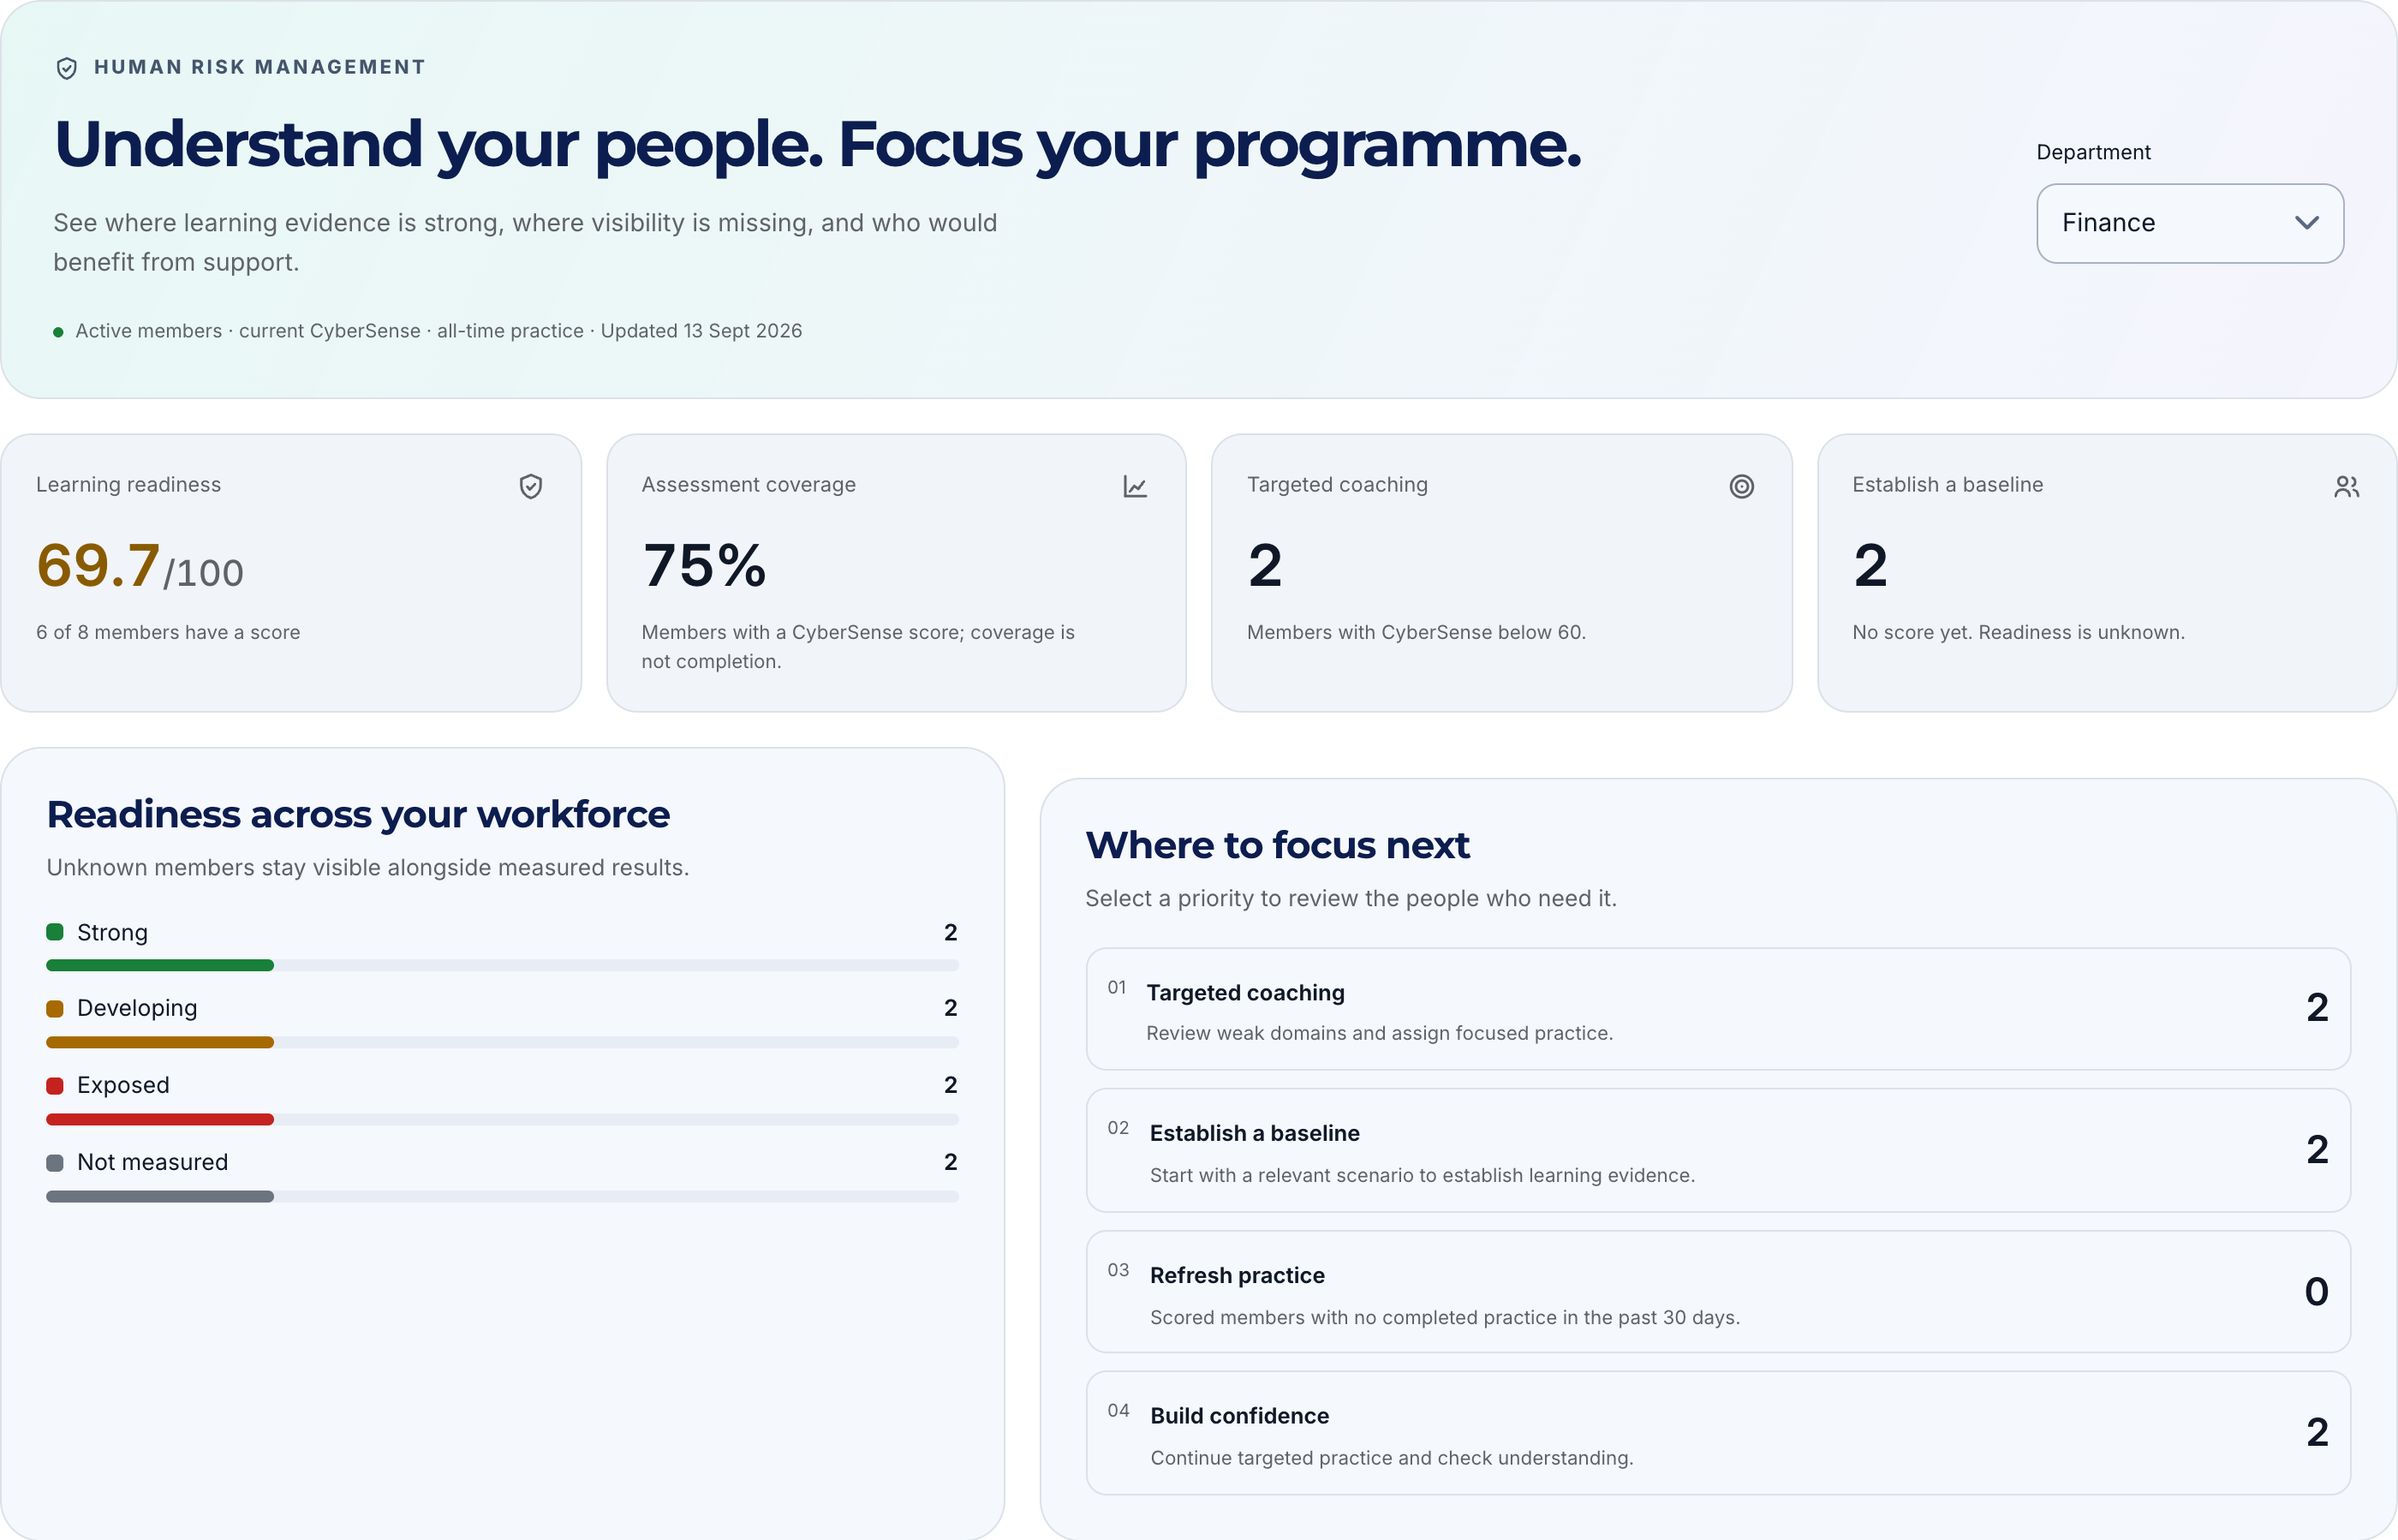
Powiększ obraz · Zrzut ekranu platformy · Przykładowe dane · Angielski interfejs
- Średnia zmierzonych
69,7 opisuje sześciu członków z wynikiem, nie wszystkich ośmiu aktywnych.
- Pokrycie
Sześciu z ośmiu ma wynik: pokrycie wynosi 75%. Dwie osoby pozostają niezmierzone.
3. Zrozum, co mierzy CyberSense
CyberSense łączy wyniki w grach z różnorodnością i ciągłością praktyki. Obliczenie uwzględnia też powtórzenia ważone jakością, czas, XP z gier i osiągnięcia. Bez ukończonej, kwalifikującej się sesji z wynikiem liczbowym nie ma oceny. Samo powtarzanie gry lub zbieranie czasu nie dowodzi zrozumienia odpowiadającej jej procedury zawodowej.
Aktualny wynik może się zmienić, gdy do obliczeń trafią nowe rezultaty lub dane katalogu gier. Nie maleje automatycznie po trzydziestu dniach bez ćwiczeń: aktualność praktyki jest osobną wskazówką do wsparcia. Wynik 84 nie oznacza 84% szans na odparcie phishingu. Nie powinien też stawać się publiczną etykietą dotyczącą charakteru czy wiarygodności pracownika.
4. Stosuj pięć priorytetów we właściwej kolejności
CyberPlay przypisuje każdej osobie dokładnie jeden priorytet według poniższej kolejności. Te przejrzyste reguły produktu porządkują dalsze działania; nie są zewnętrznie zweryfikowanymi progami ryzyka. „Punkt wyjścia” oznacza zebranie pierwszych danych poprzez odpowiednią praktykę, a nie osobny test diagnostyczny przed szkoleniem czy możliwość jego pominięcia.
Kolejność ma znaczenie. Osoba z wynikiem 52 i ostatnim ćwiczeniem 45 dni temu otrzymuje wsparcie ukierunkowane, a nie tylko powtórkę. Przy wyniku 84 i takim samym odstępie priorytetem jest odświeżenie. Brak daty pozostaje niewiadomą; nie zastępujemy go wymyśloną niedawną aktywnością. Omów warunki pracy, zanim uznasz priorytet za pełne wyjaśnienie.
| Pierwszy spełniony warunek | Priorytet | Rozsądny kolejny krok |
|---|---|---|
| Brak wyniku | Punkt wyjścia | Umożliwić pierwsze odpowiednie ćwiczenie. |
| Wynik poniżej 60 | Wsparcie | Omówić trudność i przećwiczyć właściwą decyzję. |
| W innym przypadku: brak daty lub ćwiczenie co najmniej 30 dni temu | Odświeżenie | Zorganizować nową, odpowiednią praktykę. |
| W innym przypadku: wynik od 60 do poniżej 80 | Praktyka | Budować pewność działania w kolejnym scenariuszu. |
| W innym przypadku: wynik co najmniej 80 | Utrzymanie | Urozmaicać ćwiczenia i sprawdzać rzeczywistą procedurę. |
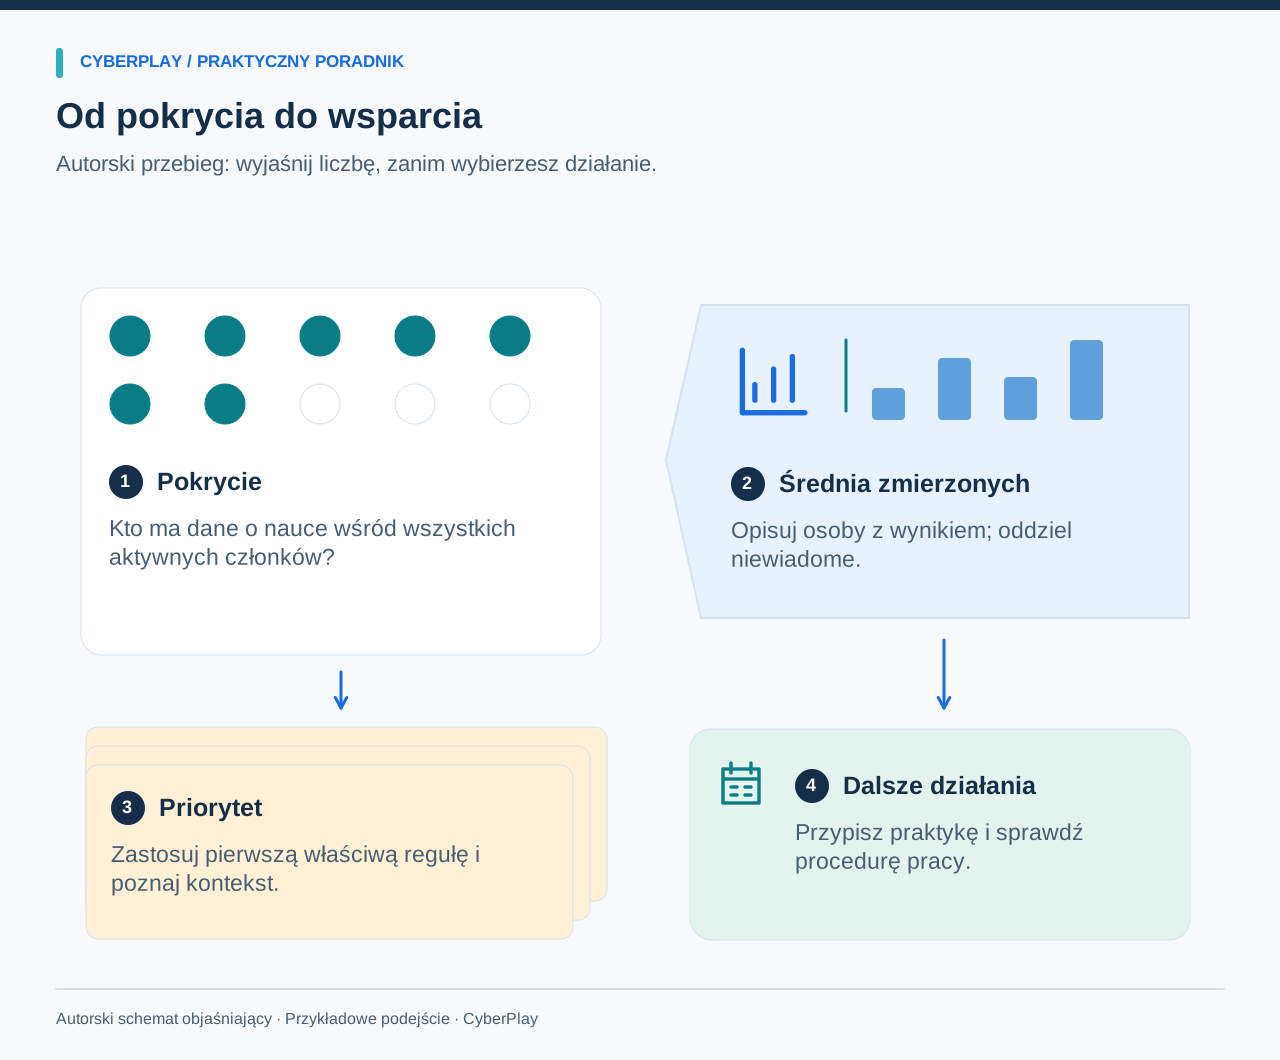
5. Przejdź od działu do indywidualnego profilu nauki
Otwórz analizy organizacji z upoważnionego konta administratora lub menedżera z wymaganym dostępem do analityki. Wybierz Finanse i odczytaj pokrycie, średnią zmierzonych osób oraz liczebność priorytetów. Wybór działu zmienia populację wskaźników podsumowania. Wyszukiwanie nazwiska lub filtrowanie priorytetu zmienia listę osób, ale nie mianowniki głównych wskaźników.
Profile indywidualne wymagają dodatkowo uprawnień do listy członków. Jeśli są dostępne, przejrzyj dziedziny nauki, obszary bez danych i historię praktyki. Ustal, przy jakiej decyzji zawodowej potrzebne jest wsparcie. Otwarcie zadań z profilu prowadzi do istniejącego procesu przypisywania; nie zapisuje automatycznie tej osoby. Przed potwierdzeniem sprawdź odbiorców, grę i harmonogram.
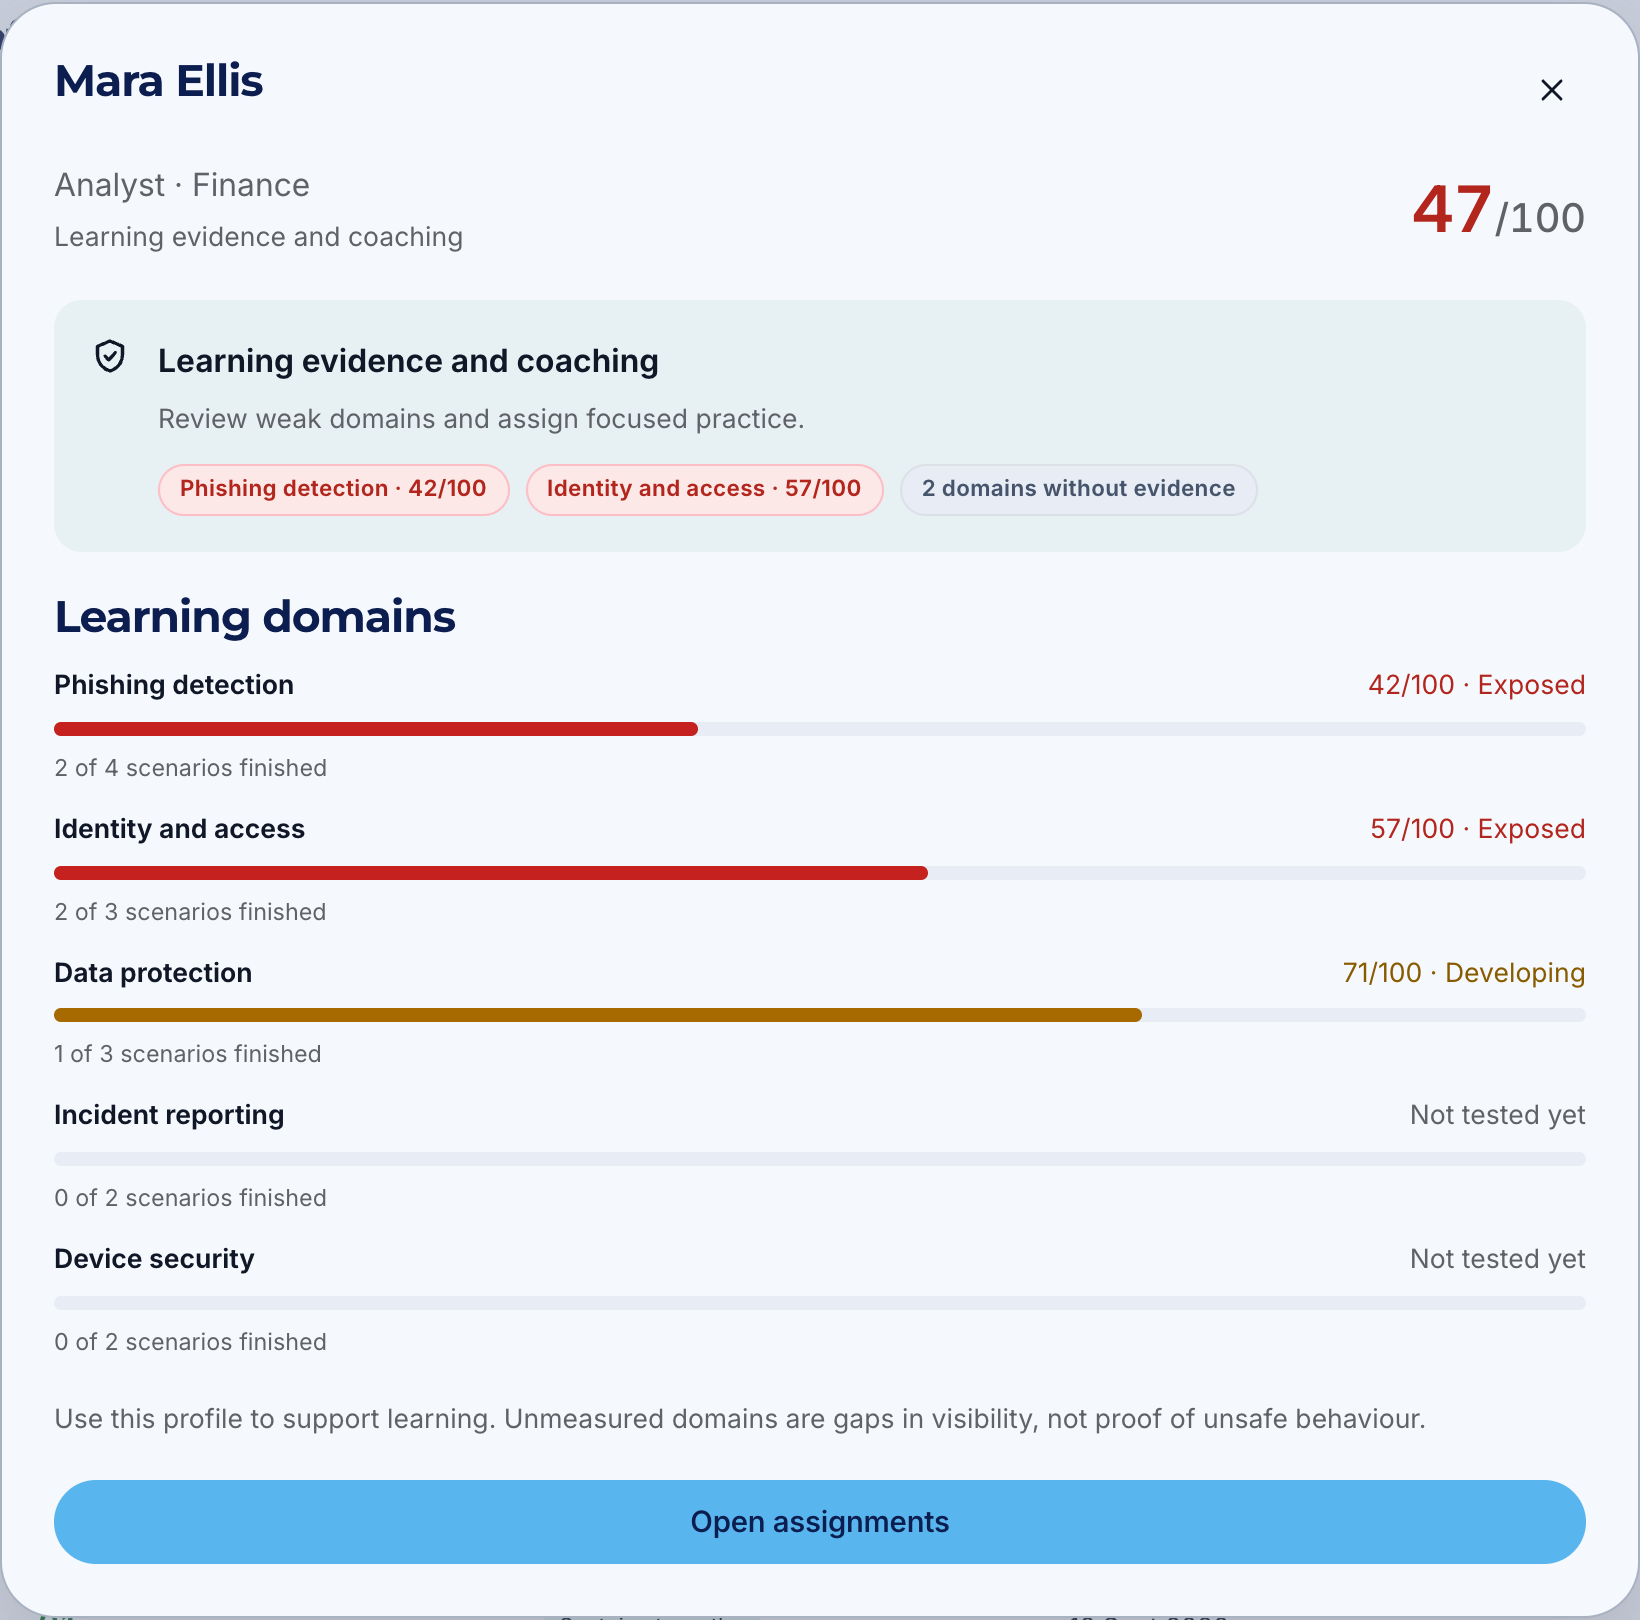
Powiększ obraz · Zrzut ekranu platformy · Przykładowe dane · Angielski interfejs
- Konkretne pytanie
Wynik phishingu to 42. Omów decyzję i odpowiednią praktykę, a nie domniemaną szansę incydentu.
- Brakujące dane
Zgłaszanie incydentów nie jest zmierzone. To luka w danych o nauce, nie dowód niebezpiecznego zachowania.
6. Przypisz decyzję do przećwiczenia, nie wynik do zdobycia
Dla fikcyjnego zespołu finansowego cel brzmi: sprawdzić zmianę rachunku dostawcy przez niezależnie znany kanał przed akceptacją. Wybierz odpowiednie ćwiczenie, a następnie poproś uczestnika o wyjaśnienie, jakiego kontaktu użyłby w pracy. Wiążąca pozostaje rzeczywista procedura płatności organizacji; scenariusz gry nie może zatwierdzić prawdziwego przelewu.
NCSC zaleca inne działania, gdy szkolenie nie usuwa źródła problemu. Jeśli pracownicy znają regułę, ale nie znajdują zatwierdzonego kontaktu, przekaż problem właścicielowi procesu. Kolejna rozgrywka nie naprawi niedostępnego katalogu. Zapewnij odpowiedni język, dostępne instrukcje i czas w godzinach pracy. Tłumaczenia artykułów nie oznaczają, że każda etykieta panelu organizacyjnego jest przetłumaczona.
- Cel: jedna obserwowalna decyzja w nazwanym procesie pracy.
- Praktyka: odpowiedni scenariusz z omówieniem odpowiedzi.
- Właściciel: osoba, która może usunąć praktyczną przeszkodę.
- Przegląd: termin i dane do sprawdzenia.
Źródła tej sekcji: Putting people at the heart of an organisation’s approach to cyber security
7. Oceń wynik bez wymyślania trendu
W ustalonym terminie sprawdź, czy właściwe osoby ćwiczyły, jakie dane o nauce są dostępne i czy usunięto przeszkodę proceduralną. Koordynator może zapisać uprawnioną notatkę w istniejącej dokumentacji organizacji. Ekran analiz pokazuje stan bieżący, a nie historyczny wykres CyberSense.
NIST SP 800-50 zawiera metody oceny służące ulepszaniu programów edukacyjnych. Ogranicz wnioski do danych: nowa praktyka i zmieniona ocena opisują informacje z platformy. Wykazanie poprawy akceptacji faktur wymaga oddzielnie zebranych danych z pracy. Przed porównaniem dwóch stanów sprawdź także zmiany członkostwa i katalogu; inny mianownik może zmienić średnią bez poprawy u konkretnej osoby.
Źródła tej sekcji: NIST SP 800-50 Revision 1
8. Przećwicz interpretację mylącego komunikatu
Wykorzystaj ten fikcyjny przykład podczas krótkiej rozmowy zespołowej. Nie przedstawia wyników klienta. Poproś uczestników o wskazanie zarówno kolejnego działania, jak i informacji, która pozostaje nieznana.
9. Zakończ krótką decyzją dla kierownictwa
Przydatny komunikat brzmi: „W fikcyjnym zespole Finansów mamy dane dla dziesięciu z dwudziestu aktywnych członków. Średnia zmierzonych wynosi 84; dziesięć osób potrzebuje pierwszej okazji do nauki. Wesprzemy praktykę weryfikacji płatności, rozwiążemy dostęp do kontaktów i sprawdzimy uczestnictwo oraz procedurę w ustalonym terminie.” Kierownictwo otrzymuje populację, ograniczenie i działanie do przypisania.
Dla szerokich odbiorców używaj danych zbiorczych, a uprawnionego wglądu indywidualnego do wsparcia. Unikaj publicznych rankingów i oceniania zachowania pracowników na podstawie wyników nauki. Zarządzanie ryzykiem związanym z ludźmi pomaga organizacji, gdy obserwacja prowadzi do praktycznej poprawy i jasno wiadomo, co może udowodnić.
Zaplanuj naukę w swojej organizacji
Poznaj CyberPlay dla organizacji i połącz praktykę w grach z jasnym celem szkoleniowym. Poradnik i ćwiczenie są po polsku. Analityka i profile indywidualne zależą od uprawnień i planu.
Poznaj CyberPlay dla organizacjiŹródła i dalsza lektura
- NIST SP 800-55 Volume 1 — NIST. Dostęp 2026-09-13
- NIST SP 800-50 Revision 1 — NIST. Dostęp 2026-09-13
- Putting people at the heart of an organisation’s approach to cyber security — UK National Cyber Security Centre. Dostęp 2026-09-13
Czytaj dalej
- Human risk management: czynnik ludzki w cyberbezpieczeństwie
Jak zarządzać ryzykiem związanym z czynnikiem ludzkim w firmie? Polski poradnik o CyberSense, danych szkoleniowych i decyzjach kierowników, z ćwiczeniem.
PL · 6 min czytania - Platformy zarządzania ryzykiem ludzkim: co porównać przed zakupem?
Porównaj Hoxhunt, KnowBe4, SoSafe, usecure i CyberPlay. Poradnik HRM po polsku: dane, szkolenia, CyberSense, języki i pytania do demonstracji produktu.
PL · 7 min czytania - Mierniki szkoleń z cyberbezpieczeństwa: więcej niż ukończenie
Mierz szkolenia z cyberbezpieczeństwa: udział, decyzje, zapamiętanie i zgłoszenia. Użyj słownika wskaźników, porównywalnych zadań i jasno opisanych ograniczeń.
PL · 9 min czytania - Plan szkoleń z cyberbezpieczeństwa: kalendarz na 12 miesięcy
Dostosuj plan szkoleń z cyberbezpieczeństwa na 12 miesięcy: cele, ćwiczenia, role i powtórki. Pobierz edytowalny kalendarz po polsku i zaplanuj przeglądy wyników.
PL · 9 min czytania - Gry o cyberbezpieczeństwie po polsku dla pracowników: jak je wybrać
Wybierz gry o cyberbezpieczeństwie po polsku, które uczą decyzji potrzebnych w pracy. Porównaj formaty, przeprowadź pilotaż i sprawdź dostępność oraz wyjaśnienia.
PL · 8 min czytania - Gry szkoleniowe o phishingu: sprawdzaj, weryfikuj i zgłaszaj
Wybierz gry szkoleniowe o phishingu, które uczą sprawdzania, weryfikacji i zgłaszania. Przećwicz wiadomość od dostawcy i oceń uzasadnienie decyzji uczestników.
PL · 8 min czytania