Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
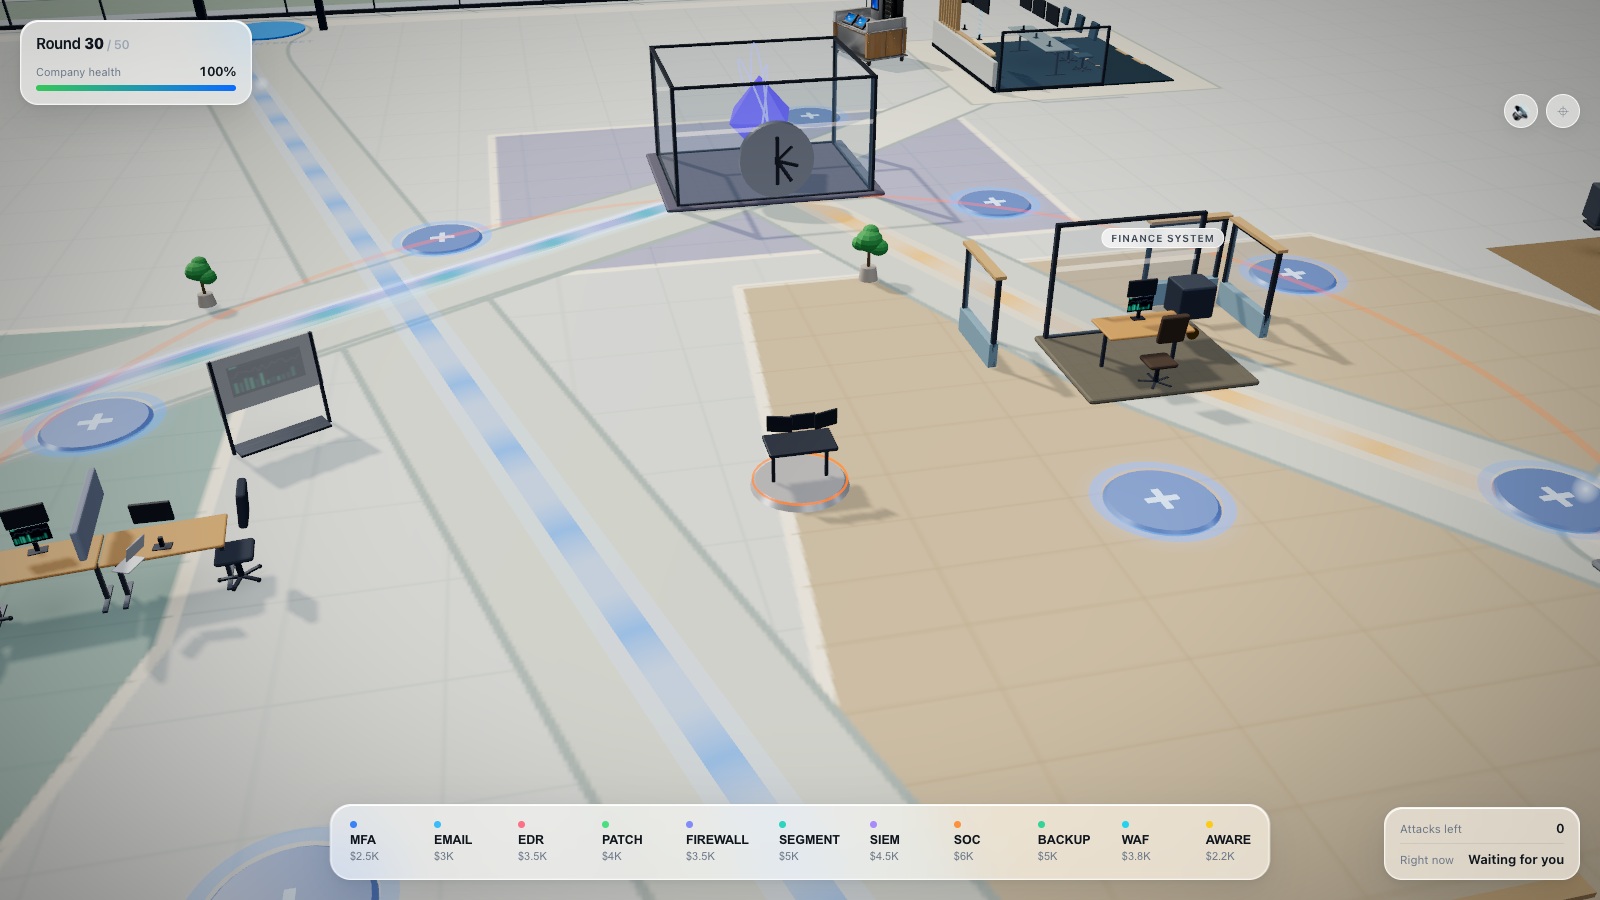
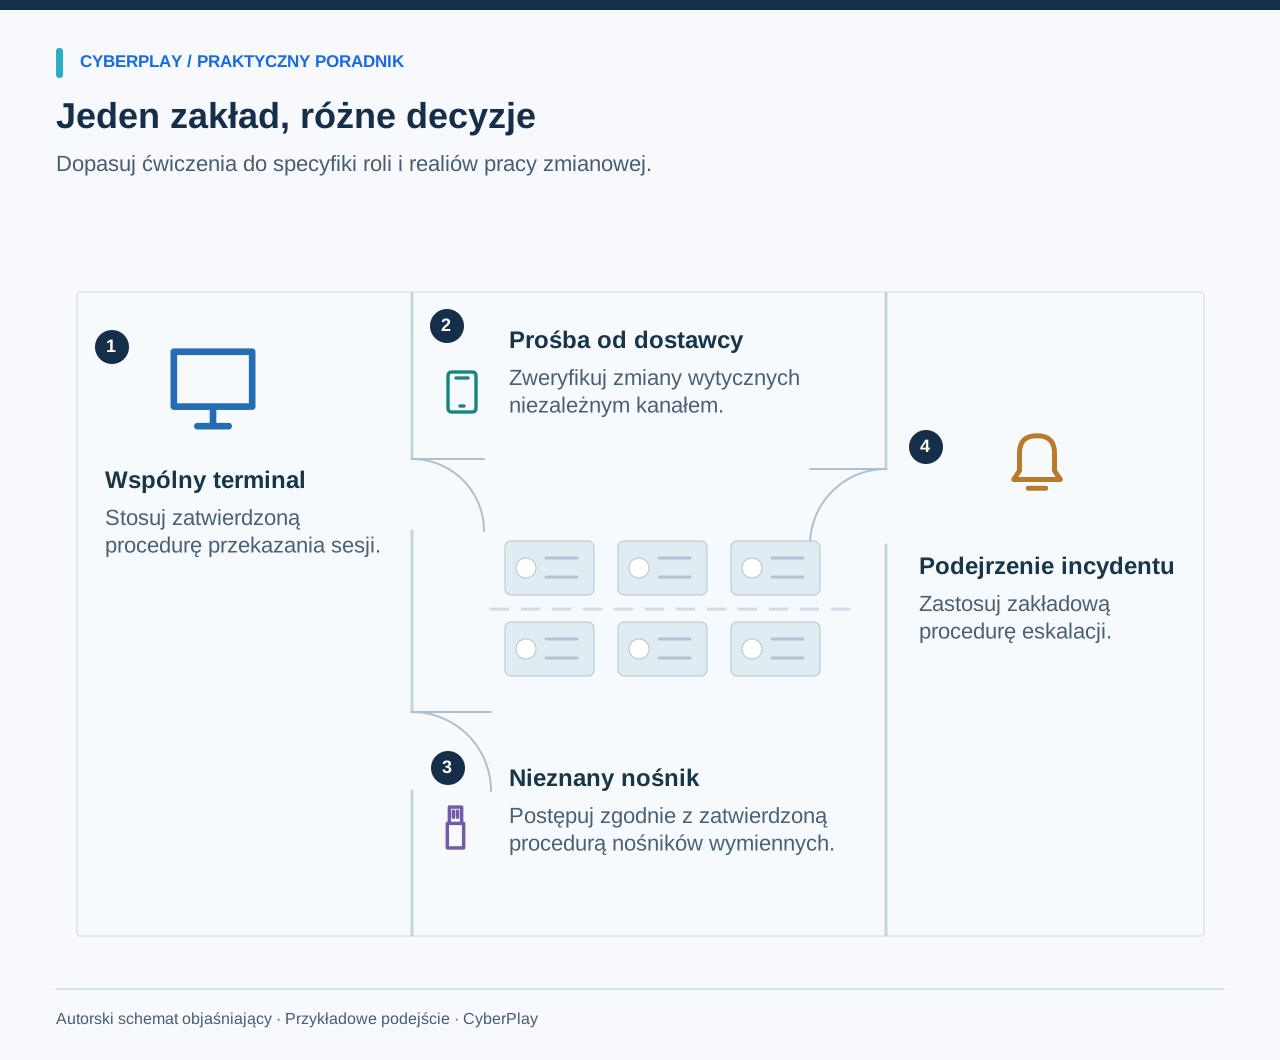
Świadomość cyberbezpieczeństwa w produkcji musi odpowiadać realiom pracy: praca odbywa się na zmiany, terminale są współdzielone, na teren zakładu wchodzą podwykonawcy, plany produkcyjne wywierają presję, a podejrzana prośba może trafić do kogoś pracującego z dala od biurka. Program szkoleniowy skupiony wyłącznie na poczcie elektronicznej pominie kluczowe decyzje.
Zacznij od zadań, które pracownicy faktycznie wykonują, oraz granic, których muszą przestrzegać. W tym przewodniku liderzy programów znajdą autorską macierz ról oraz ćwiczenia dyskusyjne. Ogólna edukacja ze świadomości zagrożeń może wspierać trafne decyzje, lecz nie zastępuje specjalistycznych szkoleń z technologii operacyjnych (OT), procedur bezpieczeństwa maszyn ani uprawnień zakładowego zespołu reagowania na incydenty.
Najważniejsze wnioski
- Dostosuj program do pracy zmianowej, współdzielonych urządzeń i pracowników bez służbowej poczty e-mail.
- Ucz, kto ma prawo zatwierdzać dostęp, korzystanie z nośników danych i zmiany operacyjne.
- Ćwicz ścieżki eskalacji bez ingerencji w działający sprzęt produkcyjny.
- Łącz ogólne gry z cyberbezpieczeństwa z procedurami zakładowymi i specjalistycznymi szkoleniami.
Zmapuj momenty, w których pracownicy obdarzają zaufaniem
Prześledź przebieg typowej zmiany z operatorem, mistrzem produkcji, przedstawicielem utrzymania ruchu i pracownikiem biurowym. Wskaż sytuacje, w których ktoś przyjmuje plik, przyznaje dostęp, loguje się do terminala, obsługuje gościa lub wykonuje polecenie dostawcy. Zapytaj, jakimi informacjami dysponuje pracownik w tym momencie i kto może pomóc, jeśli prośba wzbudzi wątpliwości.
Wykorzystaj tę analizę do opracowania zwięzłego zestawu celów szkoleniowych. Sformułowanie „przekaż nieoczekiwany nośnik wymienny zgodnie z zatwierdzoną procedurą” przynosi lepsze rezultaty niż ogólne „rozpoznaj zagrożenie związane z USB”. Zanotuj również ograniczenia praktyczne: rękawice robocze, ochronniki słuchu, ograniczony dostęp do sieci, współdzielone ekrany, potrzeby językowe oraz krótki czas przekazania zmiany. Ograniczenia te powinny kształtować formę szkolenia, a nie stanowić powód do wykluczenia danej grupy.
Przypisz adekwatne zadanie do każdej roli
Ten sam temat może wymagać zróżnicowanych działań. Operator musi rozpoznać i zgłosić nietypowy komunikat na ekranie. Zespół utrzymania ruchu musi potwierdzić zatwierdzone zlecenie prac i warunki dostępu. Dział zakupów musi zweryfikować zmianę danych bankowych dostawcy. Z kolei przełożeni muszą umożliwić wstrzymanie prac i wezwanie odpowiedzialnego specjalisty.
Skorzystaj z poniższej macierzy, aby omówić zakres zagadnień z poszczególnymi działami. Stanowi ona pomoc przy projektowaniu programu, a nie deklarację, że ogólna platforma uświadamiająca pokrywa wszystkie wymienione szkolenia specjalistyczne. Zaznacz, które moduły realizuje zespół bezpieczeństwa, dział operacyjny, dział szkoleń lub zewnętrzny dostawca, dbając o przejrzysty podział odpowiedzialności.
| Grupa odbiorców | Sytuacja | Decyzja do przećwiczenia | Forma realizacji |
|---|---|---|---|
| Operatorzy | Nietypowy komunikat na wspólnym terminalu | Wstrzymanie pracy i zgłoszenie zakładową ścieżką eskalacji | Odprawa zmianowa z drukowanym scenariuszem |
| Utrzymanie ruchu | Dostawca przynosi plik lub urządzenie | Potwierdzenie zatwierdzonej procedury transferu i dostępu | Nadzorowany instruktaż procedury na stanowisku |
| Kierownicy i mistrzowie zmian | Weryfikacja bezpieczeństwa opóźnia pilne prace | Eskalacja bez omijania zasad bezpieczeństwa i autoryzacji | Dyskusja moderowana |
| Zakupy i finanse | Dostawca przesyła zmianę danych do płatności | Weryfikacja znanym, potwierdzonym kanałem kontaktu | Ćwiczenie analizy wiadomości lub dedykowana gra |
| Recepcja i ochrona obiektu | Gość prosi o dostęp do strefy ograniczonej | Weryfikacja osoby wprowadzającej i uprawnień | Odgrywanie ról z procedury obsługi gości |
Przećwicz bezpieczne przekazanie wspólnego terminala
Oprzyj ćwiczenie na zakładowej procedurze logowania i przekazywania stanowiska. Jeden pracownik kończy zadanie, kolejny musi podjąć pracę, a pierwszy zostaje nagle wezwany w inne miejsce. Zapytaj, co powinno stać się z aktywną sesją, danymi logowania i niedokończoną pracą. Nie zakładaj, że biurowy skrót klawiszowy blokady ekranu jest odpowiedni dla każdego interfejsu sterowania.
Prowadzący może posłużyć się papierowym schematem terminala lub środowiskiem szkoleniowym. Celem jest uświadomienie granicy między współdzielonym urządzeniem a tożsamością użytkownika. Jeżeli w systemach operacyjnych stosuje się dedykowane konta funkcyjne, odpowiedzialny właściciel systemu powinien wyjaśnić zasady ich bezpiecznego użycia. Pracownicy muszą wiedzieć, jak zgłosić problem, zamiast tworzyć prowizoryczne obejścia w trakcie napiętej zmiany.
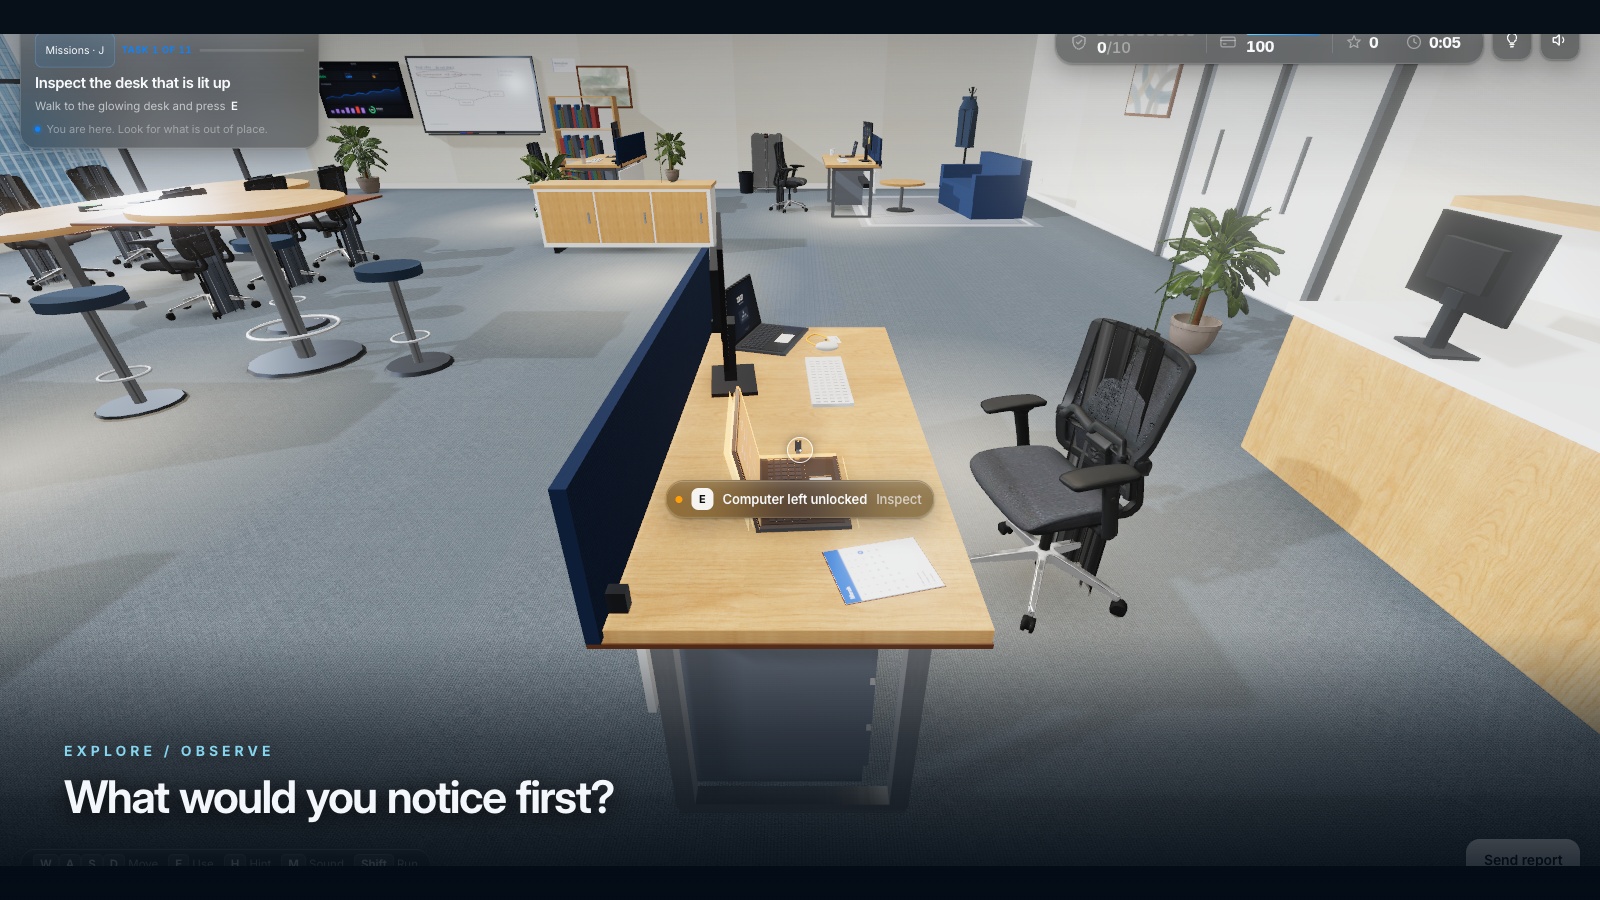
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Zabezpiecz ekran bez nadzoru
Zablokuj pozostawiany ekran zatwierdzoną metodą przed odejściem od stanowiska lub zmianą wykonywanego zadania.
- Chroń dokumenty i identyfikatory
Zabezpieczaj poufne dokumenty i identyfikatory, przestrzegając procedur przechowywania i obiegu informacji przez cały dzień.
Przedstawiaj decyzje dotyczące nośników wymiennych w konkretny sposób
Publikacja NIST SP 1334 dotyczy przenośnych nośników pamięci w środowiskach technologii operacyjnych (OT), gdzie zainfekowane urządzenie może zagrozić ciągłości procesów lub bezpieczeństwu fizycznemu. Nacisk na zabezpieczenia fizyczne i techniczne potwierdza, że konieczna jest zatwierdzona procedura obiegu nośników, a nie improwizacja pracowników.
W szkoleniach uświadamiających używaj oznakowanego rekwizytu lub ilustracji zamiast sprawnego, nieznanego napędu USB. Przedstaw scenariusz z dostawcą, który twierdzi, że plik jest pilnie potrzebny do prac serwisowych. Zapytaj, kto może zatwierdzić transfer, jakiego sprzętu wolno użyć oraz jak rejestruje się zgodę. Odpowiedź „przeskanuj na dowolnym dostępnym komputerze” nie jest akceptowalnym standardem – o sposobie postępowania decydują procedury zakładu i upoważniony właściciel techniczny.
Źródła tej sekcji: Ograniczanie ryzyka przenośnych nośników danych w środowiskach OT
Przećwicz reakcję na żądanie dostawcy pod presją czasu
To autorskie ćwiczenie dyskusyjne jest przeznaczone do sali szkoleniowej lub na odprawę. Wykorzystuje fikcyjne postacie i nie ingeruje w działające maszyny. Zaproś do wspólnej odpowiedzi pracowników utrzymania ruchu i mistrzów zmian, ponieważ rozbieżność w ich założeniach bywa bardziej pouczająca niż pojedynczy błąd pracownika.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Znajdź oficjalną książkę kontaktów
Skorzystaj z oficjalnej książki kontaktów helpdesku organizacji, aby znaleźć zaufany kontakt przed realizacją wrażliwej prośby.
- Nie używaj numerów od dzwoniącego
Numer podany przez rozmówcę stanowi element prośby i nie może służyć jako niezależne źródło weryfikacji.
Dotrzyj do każdej zmiany bez zakładania, że każdy ma skrzynkę e-mail
Zaplanuj realizację z mistrzami zmian i przedstawicielami pracowników. Zapewnij równoważne sesje na wszystkich zmianach oraz ścieżkę szkolenia dla pracowników tymczasowych i osób nieobecnych. Krótki instruktaż może wprowadzić problem decyzyjny, po czym następuje indywidualna gra na wyznaczonym urządzeniu lub analiza scenariusza w grupie. Sam plakat na tablicy ogłoszeń nie powinien stanowić jedynego potwierdzenia, że pracownicy przeszli instruktaż.
Zarezerwuj bezpieczne miejsce i czas na udział w szkoleniu. Zadania produkcyjne i wyzwania edukacyjne nie mogą rywalizować o uwagę pracownika. W przypadku urządzeń współdzielonych zadbaj o to, by użytkownicy logowali się do swoich rejestrów szkoleń i kończyli sesję bez ujawniania danych poprzednika. Zestawiaj listy obecności z nierozstrzygniętymi pytaniami, aby kolejna zmiana otrzymała spójne, zweryfikowane wyjaśnienia.
Stosuj prosty język i realistyczne materiały wizualne
Załoga fabryki może obejmować osoby doskonale radzące sobie z zadaniami operacyjnymi, lecz mniej zaznajomione ze specjalistycznym słownictwem zespołu cyberbezpieczeństwa. Pokazuj rzeczywisty wygląd wniosków czy komunikatów, wyjaśniaj oczekiwane działania prostym językiem i poproś uczestników o pokazanie, jak je rozumieją. Tłumaczenie na inne języki powinno obejmować pełne instrukcje i informacje zwrotne, a nie tylko tytułowy slajd.
Używaj zatwierdzonych zdjęć lub uproszczonych grafik, które nie ujawniają identyfikatorów, danych osobowych, zawartości ekranów ani wrażliwego układu hal. Zadbaj o czytelną czcionkę w sali oraz wersje drukowane. Schemat powinien jasno pokazywać ścieżkę decyzyjną: odebranie prośby, weryfikacja uprawnień, zastosowanie zatwierdzonej procedury, eskalacja wątpliwości. Ozdobne grafiki z motywem płytek drukowanych rzadko pomagają we wskazaniu właściwej osoby do kontaktu.
Ucz zgłaszania incydentów z zachowaniem wymogów bezpieczeństwa operacyjnego
W środowisku produkcyjnym zgłoszenie powinno zawierać: opis zaobserwowanego zjawiska, wskazanie urządzenia lub lokalizacji, godzinę oraz podjęte dotąd czynności. Pracownicy muszą postępować zgodnie z zakładowymi procedurami bezpieczeństwa i reagowania na incydenty. Ogólne szkolenie uświadamiające nie może instruować załogi, by odłączała, restartowała lub wyłączała urządzenia przemysłowe bez wyraźnego polecenia uprawnionych osób.
Przećwicz sytuację, w której główny kontakt jest nieosiągalny. Kto przyjmuje zgłoszenie w nocy, w weekend lub podczas awarii poczty elektronicznej? Przedstaw zatwierdzoną ścieżkę zastępczą i upewnij się, że informacja o niej jest dostępna bezpośrednio na stanowisku pracy. Praktycznym sprawdzianem może być krótka rozmowa z dyżurnym mistrzem zmiany zamiast zgłaszania fikcyjnego incydentu na żywo – przed rozpoczęciem ćwiczenia zawsze ustal jego granice.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Podaj czas i urządzenie
Zgłoś zaobserwowane objawy, czas ich wystąpienia oraz urządzenie, korzystając z zatwierdzonego w organizacji kanału zgłoszeń.
- Rozróżniaj obserwacje od diagnozy
Oddziel bezpośrednie obserwacje od domysłów, aby zespół reagujący mógł prowadzić badanie bez uznawania wczesnych przypuszczeń za fakty.
Powiąż uświadamianie pracowników z szerszym programem zarządzania ryzykiem
Załącznik II do dyrektywy NIS2 wymienia określone podsektory produkcji, przy czym objęcie zakresem zależy od kryteriów dyrektywy i przepisów krajowych. Sam profil produkcyjny nie oznacza automatycznie, że każdy zakład podlega tym regulacjom. Ocenę podmiotu i prowadzonej działalności powinna przeprowadzić właściwa komórka organizacyjna.
Publikacja NIST SP 800-50r1 przedstawia podejście do programów edukacyjnych oparte na cyklu życia. W tym programie wykorzystuj wnioski z incydentów, zmiany procedur oraz uwagi pracowników do aktualizacji ćwiczeń. Oddzielaj rozwój kompetencji specjalistycznych od ogólnej edukacji personelu, łącząc oba te obszary ze wspólnymi ryzykami operacyjnymi. Wynik uzyskany w grze może zasilić dokumentację szkoleniową, lecz nie stanowi dowodu na bezpieczeństwo przemysłowych systemów sterowania.
Źródła tej sekcji: Dyrektywa (UE) 2022/2555, artykuły 20 i 21 · Budowanie programu nauki cyberbezpieczeństwa i prywatności, NIST SP 800-50r1
Wykorzystaj pierwszy miesiąc na wyeliminowanie jednej praktycznej luki
W pierwszym tygodniu zmapuj kluczowe decyzje oparte na zaufaniu i zweryfikuj kontakty eskalacyjne. W drugim tygodniu przeprowadź na każdej zmianie dyskusję o nośnikach dostawców. W trzecim tygodniu udostępnij odpowiednią grę uświadamiającą lub równorzędne ćwiczenie. W czwartym tygodniu powtórz scenariusz z innym wykonawcą i sprawdź, czy zatwierdzona ścieżka jest zrozumiała. To propozycja harmonogramu, którą można dostosować do planu produkcji.
Wybierz moduły ćwiczeniowe CyberPlay pod kątem konkretnych decyzji, takich jak rozpoznanie zmanipulowanej prośby lub weryfikacja uprawnień dostępu. Połącz je z procedurami zakładowymi i podsumowaniem prowadzonym przez osobę znającą realia hali produkcyjnej. Rezultat musi być namacalny: pracownik wie, jak postąpić, a organizacja zapewnia mu realne warunki do wykonania tego działania.
Przećwicz podejmowanie decyzji
Poznaj gry szkoleniowe CyberPlay, wybierz odpowiednie wyzwanie i przedyskutuj, jak podejmowane w nim decyzje łączą się z procedurami w Twoim zakładzie pracy.
Zobacz gry szkolenioweŹródła i dalsza lektura
- Ograniczanie ryzyka przenośnych nośników danych w środowiskach OT — NIST. Dostęp 2026-09-13
- Dyrektywa (UE) 2022/2555, artykuły 20 i 21 — EUR-Lex. Dostęp 2026-09-13
- Budowanie programu nauki cyberbezpieczeństwa i prywatności, NIST SP 800-50r1 — NIST. Dostęp 2026-09-13
Czytaj dalej
- Szkolenia NIS2: praktyczny program i lista dowodów realizacji
Zaplanuj szkolenia NIS2 według ról, ryzyka i potrzebnych decyzji. Skorzystaj z matrycy dowodów i rozróżnij szkolenia kierownictwa od edukacji pracowników.
PL · 8 min czytania - Tematy szkoleń z cyberbezpieczeństwa: dobór do ról i ryzyka
Dobierz tematy szkoleń z cyberbezpieczeństwa do ról i ryzyka w pracy. Użyj praktycznej matrycy obejmującej phishing, konta, dane, dostęp fizyczny i korzystanie z AI.
PL · 9 min czytania - Ćwiczenie sztabowe ransomware dla zespołów nietechnicznych: poradnik prowadzącego
Przeprowadź ćwiczenie sztabowe ransomware dla zespołu nietechnicznego. Sprawdź role, eskalację i ciągłość pracy oraz pobierz kompletny poradnik prowadzącego.
PL · 9 min czytania - Oszustwo na fakturę: jak sprawdzić zmianę rachunku bankowego dostawcy
Oszustwo na fakturę: sprawdź zmianę rachunku przez znany kontakt do dostawcy, porównaj dane i zapisz zatwierdzenie. Praktyczny arkusz i ćwiczenie po polsku.
PL · 8 min czytania - Czyste biurko i czysty ekran: praktyczna lista kontrolna bezpieczeństwa
Zastosuj listę kontrolną czystego biurka i ekranu do dokumentów, wydruków, identyfikatorów i urządzeń. Ćwicz klasyfikację informacji oraz bezpieczne przechowywanie.
PL · 8 min czytania - Szkolenia z cyberbezpieczeństwa dla banków: zadania według ról i kontekst DORA
Zaplanuj szkolenia z cyberbezpieczeństwa dla banków według ról i kontekstu DORA. Przećwicz weryfikację płatności oraz sprawdź, co potwierdzają wyniki nauki.
PL · 8 min czytania