CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 9 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
Security Awareness in der Produktion muss sich an den realen Arbeitsabläufen orientieren: Schichten wechseln, Terminals werden geteilt, externe Dienstleister treffen ein, Produktionsziele erzeugen Druck, und eine verdächtige Anfrage erreicht oft jemanden weit entfernt vom Schreibtisch. Ein Programm, das ausschließlich auf Büro-E-Mails ausgelegt ist, verfehlt diese kritischen Entscheidungen.
Beginnen Sie bei den tatsächlichen Aufgaben der Mitarbeitenden und den Grenzen, die sie einhalten müssen. Dieser Leitfaden bietet Programmverantwortlichen eine praxisnahe Rollenmatrix sowie Diskussionsübungen. Allgemeine Sensibilisierung und Schulung kann umsichtiges Handeln fördern, ersetzt jedoch weder fachspezifische OT-Schulungen noch Maschinensicherheitsverfahren oder die Befugnisse des Incident-Response-Teams vor Ort.
Das Wichtigste zum Mitnehmen
- Konzipieren Sie Inhalte für Schichtarbeit, gemeinsam genutzte Geräte und Mitarbeitende ohne eigenes geschäftliches E-Mail-Konto.
- Vermitteln Sie klar, wer Zugriffe, die Nutzung von Medien und betriebliche Änderungen autorisieren darf.
- Üben Sie den Meldeweg, ohne dabei Änderungen an laufenden Produktionsanlagen vorzunehmen.
- Kombinieren Sie allgemeine Sicherheitsspiele mit standortspezifischen Verfahren und fachspezifischen Schulungen.
Punkte identifizieren, an denen Vertrauen gewährt wird
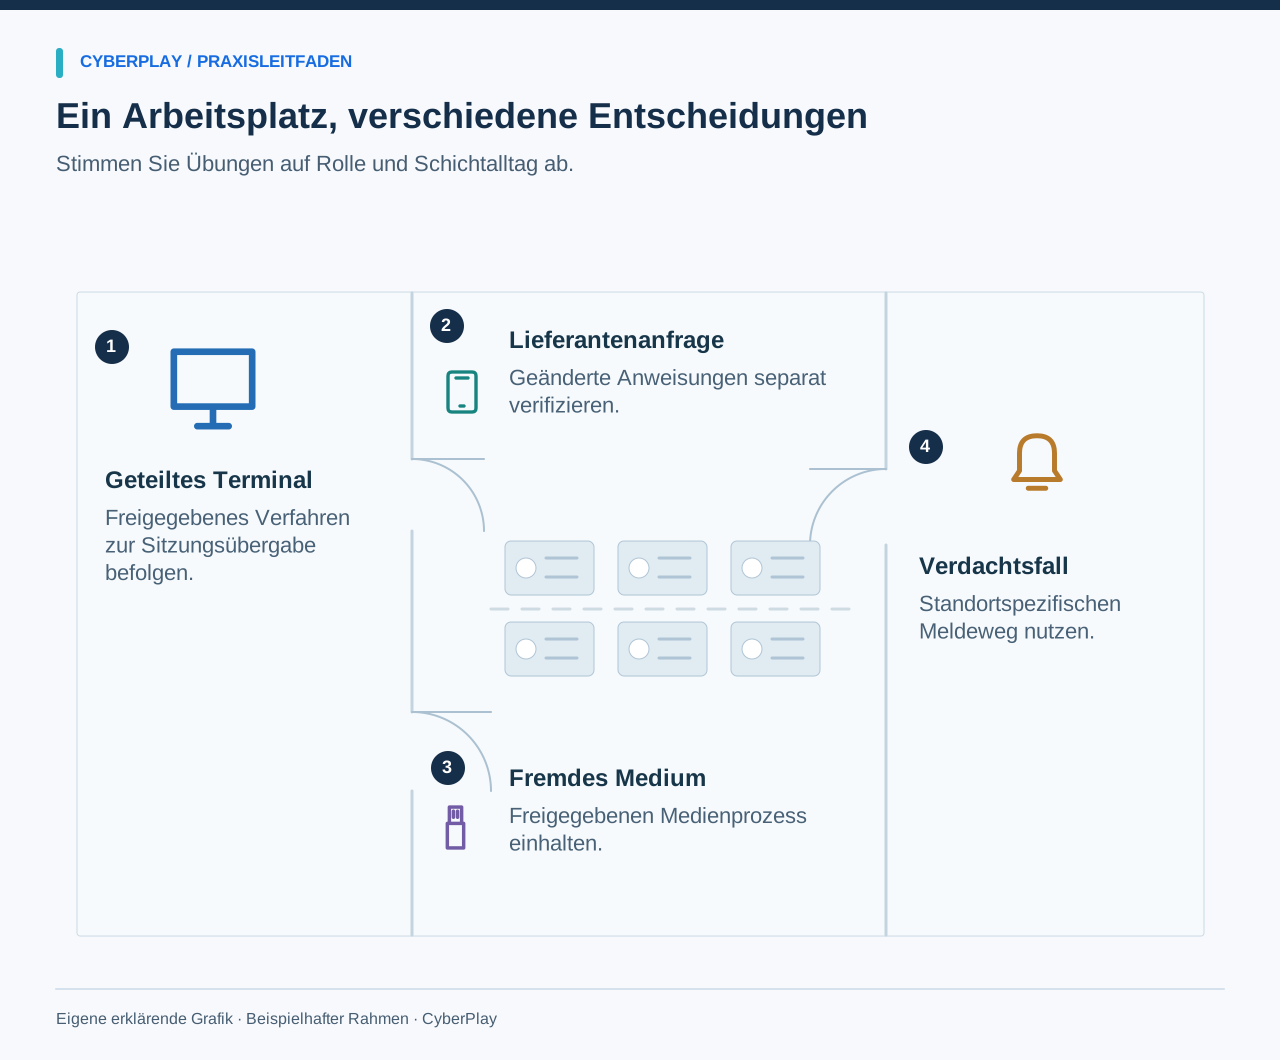
Gehen Sie eine typische Schicht gemeinsam mit einer Bedienkraft, einer Schichtleitung, einer Instandhaltungskraft und einer kaufmännischen Fachkraft durch. Ermitteln Sie, an welchen Stellen Dateien angenommen, Zugänge gewährt, Anmeldungen an Terminals vorgenommen, Besucher betreut oder Anweisungen von Lieferanten ausgeführt werden. Fragen Sie, welche Informationen der Person in diesem Moment vorliegen und wer helfen kann, falls eine Anfrage ungewöhnlich erscheint.
Nutzen Sie diesen Rundgang, um gezielte Lernziele zu formulieren. „Ein USB-Risiko erkennen“ ist weniger praxisnah als „Einen unerwarteten Wechseldatenträger über den freigegebenen Medienprozess abwickeln“. Berücksichtigen Sie dabei die realen Rahmenbedingungen: Arbeitshandschuhe, Gehörschutz, eingeschränkter Netzwerkzugang, gemeinsam genutzte Bildschirme, sprachliche Anforderungen und kurze Übergabezeiten. Diese Faktoren sollten die Durchführung prägen, anstatt als Grund für den Ausschluss bestimmter Gruppen zu dienen.
Jeder Rolle eine relevante Aufgabe zuweisen
Dasselbe Thema verlangt je nach Funktion unterschiedliche Handlungen. Eine Bedienkraft muss eine unerwartete Systemmeldung erkennen und weiterleiten. Das Instandhaltungsteam muss prüfen, ob ein freigegebener Arbeitsauftrag und eine gültige Zutrittsregelung vorliegen. Der Einkauf muss geänderte Bankdaten eines Lieferanten verifizieren. Schichtleitungen müssen kurze Arbeitsunterbrechungen absichern und die zuständige Fachkraft hinzuziehen.
Nutzen Sie die folgende Matrix, um die Abdeckung mit den jeweiligen Fachbereichen abzustimmen. Sie dient als Planungshilfe für das Programm und garantiert nicht, dass eine allgemeine Awareness-Plattform alle aufgeführten Spezialschulungen abdeckt. Halten Sie fest, welche Maßnahmen durch die Informationssicherheit, den Betrieb, das Schulungsteam oder externe Anbieter durchgeführt werden, damit die Zuständigkeiten eindeutig bleiben.
| Zielgruppe | Situation | Zu übende Entscheidung | Format der Durchführung |
|---|---|---|---|
| Bedienpersonal | Unerwartete Meldung an einem geteilten Terminal | Innehalten und den betrieblichen Meldeweg nutzen | Schichtübergabe mit ausgedrucktem Szenario |
| Instandhaltung | Lieferant bringt eine Datei oder ein Gerät mit | Den freigegebenen Transfer- und Zugriffsprozess prüfen | Begleiteter Durchlauf der Arbeitsanweisung |
| Schichtleitungen | Eine Sicherheitsprüfung verzögert dringende Arbeiten | Eskalieren, ohne Sicherheits- oder Freigabeprozesse zu umgehen | Moderierte Diskussion |
| Einkauf und Finanzen | Lieferant ändert Zahlungsanweisungen | Über einen etablierten Kontakt verifizieren | Nachrichtenbasierte Übung oder passendes Spiel |
| Pforte und Fremdfirmen | Ein Besucher bittet um Zugang zu Sicherheitsbereichen | Gastgeber und Berechtigungen überprüfen | Rollenspiel zum Besuchermanagement |
Sichere Übergabe an geteilten Terminals üben
Richten Sie die Übung am freigegebenen Anmelde- und Übergabeverfahren des Standorts aus. Eine Person beendet eine Aufgabe; die nächste muss nahtlos fortfahren; die erste wird überraschend abberufen. Klären Sie, was mit der aktiven Sitzung, den Zugangsdaten und ungespeicherten Eingaben geschehen muss. Gehen Sie nicht davon aus, dass ein büroübliches Tastaturkürzel zur Bildschirmsperre für jedes Prozessleitsystem geeignet ist.
Moderierende können mit einer Papierskizze des Terminals oder einer Schulungsumgebung arbeiten. Das Lernziel besteht darin, die Grenze zwischen einem geteilten Gerät und einer geteilten Benutzeridentität zu verinnerlichen. Falls operative Systeme mit eingeschränkten Funktionskonten arbeiten, sollte die zuständige Systembetreuung das genehmigte Verfahren und die dazugehörigen Sicherheitsvorkehrungen erläutern. Mitarbeitende müssen wissen, wie sie Probleme melden können, ohne mitten in einer hektischen Schicht eigenmächtige Notlösungen zu erfinden.
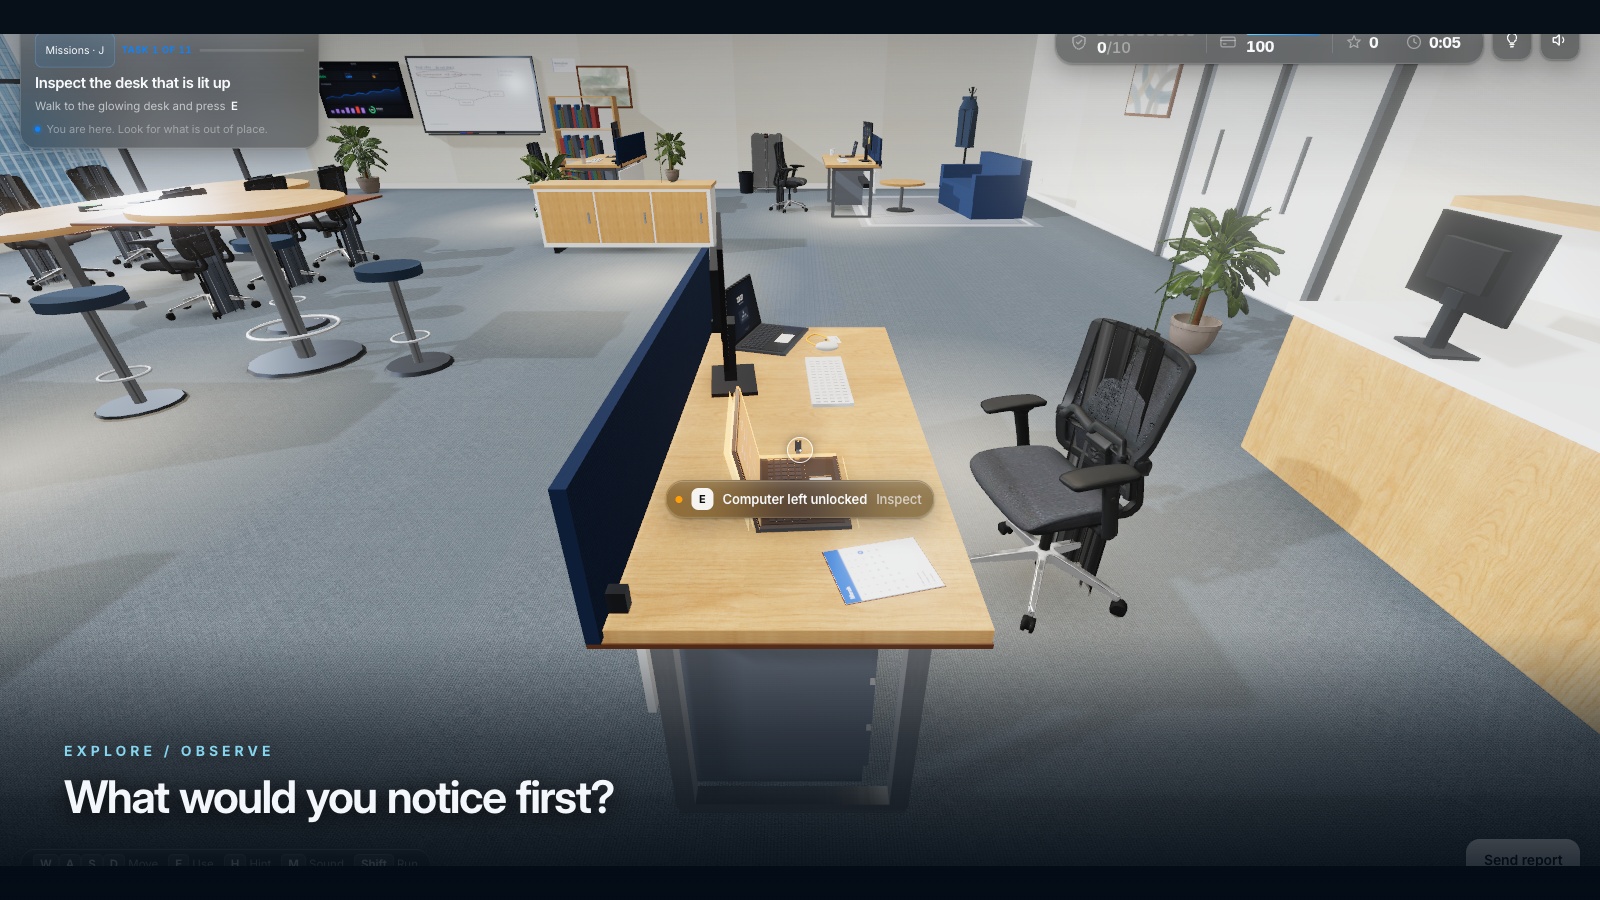
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Unbeaufsichtigten Bildschirm sperren
Sperren Sie unbeaufsichtigte Bildschirme nach Vorgabe, bevor Sie den Arbeitsplatz verlassen oder die Aufgabe wechseln.
- Unterlagen und Ausweise sichern
Schützen Sie vertrauliche Unterlagen und Hausausweise fortlaufend gemäß den Aufbewahrungs- und Handhabungsregeln des Arbeitsplatzes.
Entscheidungen zu Wechseldatenträgern greifbar machen
NIST SP 1334 befasst sich mit mobilen Speichermedien in OT-Umgebungen, in denen ein infiziertes Gerät Betriebsabläufe oder die Arbeitssicherheit gefährden kann. Die dort hervorgehobenen physischen und technischen Kontrollen unterstreichen, wie entscheidend ein standardisierter Prozess für Medien ist – anstelle individueller Improvisation.
Nutzen Sie für Awareness-Schulungen eine beschriftete Attrappe oder ein Bild anstelle eines echten, unbekannten USB-Sticks. Stellen Sie die Situation eines Lieferanten nach, der angibt, eine Datei dringend für Wartungsarbeiten zu benötigen. Fragen Sie die Gruppe, wer den Datentransfer genehmigen darf, welche Geräte dafür zulässig sind und wie die Freigabe dokumentiert wird. „Erst an irgendeinem freien PC scannen“ ist keine tragfähige Lösung; die Vorgaben des Standorts und die autorisierte Systembetreuung bestimmen den Ablauf.
Quellen dieses Abschnitts: Cybersicherheitsrisiken tragbarer Speichermedien in OT-Umgebungen verringern
Lieferantenanfragen unter Produktionsdruck proben
Diese eigenständige Diskussionsübung ist für Schulungsräume oder Teambesprechungen konzipiert. Sie arbeitet mit fiktiven Personen und verzichtet vollständig auf den Zugriff auf aktive Produktionssysteme. Binden Sie Instandhaltung und Schichtleitung gemeinsam ein – voneinander abweichende Annahmen aufzudecken ist für den Betriebsalltag oft lehrreicher als eine einzelne falsche Antwort.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Bestehendes Verzeichnis nutzen
Nutzen Sie das offizielle Helpdesk-Verzeichnis der Organisation für einen vertrauenswürdigen Kontakt, bevor Sie heikle Anfragen fortführen.
- Übermittelte Nummern nicht nutzen
Eine vom Anrufer genannte Nummer ist Teil der Anfrage und eignet sich nicht zur unabhängigen Überprüfung.
Alle Schichten einbinden – auch ohne eigenes Postfach
Planen Sie die Schulungsdurchführung gemeinsam mit Schichtleitungen und der Mitarbeitervertretung. Bieten Sie über alle Schichten hinweg gleichwertige Einheiten an und stellen Sie sicher, dass temporäre Arbeitskräfte sowie abwesende Mitarbeitende nachgeschult werden. Ein kurzes Schichtbriefing kann die Kernentscheidung einführen, gefolgt von einem individuellen Lernspiel auf einem geeigneten Gerät oder einem Gruppenszenario mit identischem Ziel. Verlassen Sie sich nicht allein auf Aushänge als Nachweis dafür, dass alle Mitarbeitenden unterwiesen wurden.
Reservieren Sie für die Teilnahme eine ruhige Umgebung und ausreichend Zeit. Produktionsaufgaben und Lernmodule dürfen nicht miteinander um Aufmerksamkeit konkurrieren. Achten Sie an gemeinsam genutzten Rechnern darauf, wie Benutzende ihre eigenen Schulungsnachweise abrufen und die Sitzung beenden, ohne Daten anderer Personen offenzulegen. Dokumentieren Sie Anwesenheiten und offene Fragen gemeinsam, damit nachfolgende Schichten dieselben Korrekturen und Hinweise erhalten.
Verständliche Sprache und realitätsnahe Darstellungen
In einer Produktionsbelegschaft arbeiten oft Personen, die betriebliche Aufgaben routiniert beherrschen, mit den Fachbegriffen des IT-Sicherheitsteams jedoch weniger vertraut sind. Zeigen Sie reale Beispiele für Anfragen, erläutern Sie das erwartete Vorgehen in klarer Sprache und fordern Sie die Teilnehmenden auf, das Verständnis praktisch zu zeigen. Übersetzungen müssen Arbeitsanweisungen und Rückmeldungen umfassen – nicht nur die Titelfolie.
Nutzen Sie freigegebene Fotos oder vereinfachte Illustrationen, auf denen weder Werksausweise noch personenbezogene Daten, Bildschirminhalte oder sensible Grundrisse erkennbar sind. Wählen Sie die Schriftgröße passend für den Schulungsraum und stellen Sie gedruckte oder barrierefreie Textversionen bereit. Ein Schema sollte den Entscheidungsweg eindeutig nachzeichnen: Anfrage erhalten, Berechtigung prüfen, freigegebenen Prozess einhalten, bei Unsicherheit den Meldeweg nutzen. Reine Symbolgrafiken von Leiterplatten helfen niemandem dabei, die zuständige Kontaktperson zu finden.
Meldewege innerhalb betrieblicher Leitplanken vermitteln
Im Produktionsumfeld sollte eine Meldung stets präzise Angaben enthalten: die konkrete Beobachtung, den betroffenen Standort oder das betroffene Gerät, den genauen Zeitpunkt und bereits eingeleitete Schritte. Mitarbeitende müssen die vor Ort geltenden Melde- und Sicherheitsvorschriften beachten. Eine allgemeine Sensibilisierung darf niemals dazu anleiten, Anlagen ohne ausdrückliche Anweisung eigenmächtig vom Netz zu trennen, neu zu starten oder herunterzufahren.
Spielen Sie durch, was passiert, wenn die primäre Kontaktperson nicht erreichbar ist. Wer nimmt Meldungen nachts, am Wochenende oder bei ausgefallener E-Mail-Kommunikation entgegen? Weisen Sie den genehmigten alternativen Meldeweg aus und stellen Sie sicher, dass er am jeweiligen Arbeitsplatz leicht auffindbar ist. Als Praxistest eignet sich eine gezielte Nachfrage bei der Schichtleitung besser als ein simulierter Alarm am Produktivsystem; stecken Sie den Übungsrahmen vorab klar ab.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Uhrzeit und Gerät angeben
Melden Sie beobachtete Auffälligkeiten, den Zeitpunkt des Auftretens und das betroffene Gerät über den vorgegebenen Meldeweg der Organisation.
- Beobachtung von Diagnose trennen
Trennen Sie unmittelbare Beobachtungen von Ursachenvermutungen, damit das Einsatzteam ermitteln kann, ohne frühe Spekulationen als Fakt zu werten.
Sensibilisierung mit dem allgemeinen Risikomanagement verknüpfen
Anhang II der NIS2-Richtlinie listet bestimmte Teilsektoren der verarbeitenden Industrie auf, wobei sich der genaue Anwendungsbereich aus den Bestimmungen der Richtlinie und der jeweiligen nationalen Umsetzung ergibt. Die Einstufung als Produktionsbetrieb bedeutet nicht automatisch, dass jeder Standort betroffen ist. Lassen Sie die Zuständigkeit und die Aktivitäten Ihres Unternehmens durch die verantwortliche Fachabteilung prüfen.
NIST SP 800-50r1 beschreibt einen Lebenszyklus-Ansatz für Schulungsprogramme. Nutzen Sie Erkenntnisse aus Sicherheitsvorfällen, Änderungen an Arbeitsanweisungen und Rückmeldungen der Belegschaft, um Ihre Übungen fortlaufend anzupassen. Trennen Sie den Aufbau technischer Spezialkompetenzen von allgemeinen Awareness-Maßnahmen, beziehen Sie jedoch beide auf dieselben operativen Risiken. Ein Spielergebnis dient als Schulungsnachweis; es belegt jedoch nicht, dass ein industrielles Steuerungssystem technisch sicher ist.
Quellen dieses Abschnitts: Richtlinie (EU) 2022/2555, Artikel 20 und 21 · Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1
Im ersten Monat eine konkrete Schwachstelle schließen
Erfassen Sie in der ersten Woche typische Vertrauensentscheidungen und prüfen Sie die Erreichbarkeit der Meldekontakte. Führen Sie in der zweiten Woche die Diskussionsübung zu Lieferanten-Datenträgern in allen Schichten durch. Bieten Sie in der dritten Woche ein passendes allgemeines Lernspiel oder eine vergleichbare Aktivität an. Greifen Sie das Szenario in der vierten Woche mit einem veränderten Dienstleisterbeispiel erneut auf und dokumentieren Sie, ob der freigegebene Ablauf verinnerlicht wurde. Diese Schritte dienen als Empfehlung und lassen sich flexibel an Ihre Schichtpläne anpassen.
Nutzen Sie CyberPlay-Übungen für grundlegende Entscheidungen, etwa das Erkennen täuschender Anfragen oder die Kontrolle von Zugangsrechten. Kombinieren Sie diese Einheiten mit den internen Richtlinien Ihres Standorts und einer Nachbesprechung durch Personen, die die Gegebenheiten in der Fertigung kennen. Das unmittelbare Ziel ist eindeutig: Die Mitarbeitenden wissen, wie sie handeln müssen – und die Organisation stellt sicher, dass dieses Handeln im Betriebsalltag möglich ist.
Entscheidungen in der Praxis trainieren
Entdecken Sie die passenden CyberPlay-Lernspiele, wählen Sie eine geeignete Lerneinheit aus und besprechen Sie, wie die gezeigten Entscheidungen mit Ihren internen Abläufen zusammenhängen. Testen Sie die deutsche Spielversion auf den Geräten der jeweiligen Schicht und klären Sie die betrieblichen Begriffe in der Nachbesprechung.
Lernspiele entdeckenQuellen und weiterführende Informationen
- Cybersicherheitsrisiken tragbarer Speichermedien in OT-Umgebungen verringern — NIST. Abgerufen am 2026-09-13
- Richtlinie (EU) 2022/2555, Artikel 20 und 21 — EUR-Lex. Abgerufen am 2026-09-13
- Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1 — NIST. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- NIS2-Schulung für Mitarbeitende: Programm und Nachweise planen
Planen Sie NIS2-Schulungen nach Rollen, verknüpfen Sie Aktivitäten mit Risiken und sichern Sie Nachweise. Mit Trennung von Management- und Mitarbeiter-Training.
DE · 8 Min. Lesezeit - Security-Awareness-Schulungsthemen: nach Aufgaben und Risiken auswählen
Wählen Sie Security-Awareness-Themen für Mitarbeitende gezielt nach Aufgaben und Arbeitsplatzrisiken aus: Phishing, Konten, Daten, Zutritt, KI und Meldeweg.
DE · 9 Min. Lesezeit - Ransomware-Tabletop-Übung für nichttechnische Teams: Leitfaden zur Moderation
Eine Ransomware-Tabletop-Übung moderieren: fiktive Ereignisse, klare Rollen, Eskalation und Notbetrieb besprechen. Mit vollständigem Moderationspaket zum Download.
DE · 8 Min. Lesezeit - Rechnungsbetrug: geänderte Bankverbindung eines Lieferanten prüfen
Verhindern Sie Rechnungsbetrug durch unabhängigen Lieferantenrückruf, Kontodatenabgleich und Genehmigungsnachweis. Mit Arbeitsblatt und Spielübung.
DE · 9 Min. Lesezeit - Clean Desk und Bildschirmsperre: eine praktische Sicherheitscheckliste
Nutzen Sie eine Checkliste für Clean Desk und Bildschirmsperre für Papier, Ausdrucke, Ausweise und Geräte. Üben Sie Einstufung, Ablage und Entsorgung.
DE · 7 Min. Lesezeit - Cybersicherheitsschulung für Banken: Rollenszenarien und DORA
Planen Sie Cybersicherheitsschulungen für Banken rund um Zahlungsprüfungen, Identitätsprüfungen und Meldewege – mit DORA-Kontext und einer praxisnahen Rollenmatrix.
DE · 8 Min. Lesezeit