CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch

Eine Cybersicherheitsschulung für Banken sollte Sicherheitsentscheidungen unmittelbar mit den Befugnissen der jeweiligen Rolle verknüpfen. Ein Filialmitarbeitender, der Kundenanfragen bearbeitet, ein Operationsteam bei der Änderung von Zahlungsanweisungen und ein Leitungsorgan, das Resilienzrisiken bewertet, benötigen jeweils unterschiedliche Übungsszenarien. Ihr Handeln hängt zudem von gut konzipierten Kontroll- und Eskalationswegen ab.
Dieser Leitfaden erläutert den Schulungskontext von DORA (geprüft am 13. September 2026) und bietet praxisnahe Übungen für Programmverantwortliche. Die Szenarien dienen als Diskussionsgrundlage und müssen an die freigegebenen Verfahren der jeweiligen Bank angepasst werden. Sie stellen keine bankspezifische Zertifizierung dar und ersetzen keine Fach-, Compliance-, Betrugspräventions- oder Resilienzschulungen.
Das Wichtigste zum Mitnehmen
- Richten Sie Awareness- und Resilienzschulungen an den Verantwortlichkeiten der jeweiligen Rolle aus.
- Vermitteln Sie unabhängige Zahlungsverifizierungen und freigegebene Identitätsprüfungen.
- Üben Sie Meldewege und Eskalationen nach unsicheren oder fehlerhaften Handlungen ein.
- Trennen Sie Teilnahmenachweise von bewerteter Kompetenz und operativen Ergebnissen.
Den DORA-Schulungskontext verstehen
Artikel 13 Absatz 6 DORA verlangt verpflichtende Schulungen zur IKT-Sicherheits-Awareness und zur digitalen operationalen Resilienz für Mitarbeitende und die Führungsebene, deren Komplexität ihren jeweiligen Aufgaben angemessen sein muss. Relevante IKT-Drittdienstleister sind gegebenenfalls einzubeziehen. Dies geht weit über ein einzelnes Phishing-Modul hinaus.
Die finale EIOPA-Q&A 250–3380 erläutert, dass Schulungshäufigkeit und Aktualisierungen der Verhältnismäßigkeit, den Rollenprofilen, den Lehren aus Vorfällen und relevanter Bedrohungsaufklärung (Threat Intelligence) entsprechen sollten. Sie gibt kein pauschales Intervall für alle Mitarbeitenden vor. Nutzen Sie die Verordnung und die geltenden aufsichtsrechtlichen Leitlinien zur Freigabe Ihres Programms und dokumentieren Sie, warum die gewählten Aktivitäten und Zeitpläne zu den Risiken der Bank passen.
Quellen dieses Abschnitts: Verordnung (EU) 2022/2554, Artikel 13 Absatz 6 · DORA-Fragen und Antworten 250–3380: Schulungshäufigkeit und Aktualisierungen
Bei den Befugnissen der einzelnen Rollen ansetzen
Erfassen Sie die Handlungsspielräume der einzelnen Gruppen und die Fehlentscheidungen, die aus einer ungeprüften Anweisung entstehen können. Filialmitarbeitende prüfen Identitäten und begegnen ungewöhnlicher Kundenkommunikation. Im Zahlungsverkehr werden Stammdaten geändert oder Transaktionen freigegeben. Der Service-Desk unterstützt bei Kontozugriffen. Führungskräfte genehmigen Ausnahmen oder entscheiden über Ressourcen.
Mitarbeitende müssen nicht zu Vorfallanalysten ausgebildet werden, um Bedenken zu melden. Umgekehrt benötigt eine Fachkraft mit Zugriff auf privilegierte Konten mehr als eine allgemeine Sensibilisierungsübung. Formulieren Sie die Grenzen in jedem Lernziel eindeutig: erkennen, verifizieren, anhalten, melden, genehmigen oder einen autorisierten technischen Ablauf ausführen. So wird verhindert, dass eine pauschale Schulungsbezeichnung sehr unterschiedliche Verantwortlichkeiten verwischt.
| Rolle | Beispielhaftes Lernziel | Empfohlene Übungsform |
|---|---|---|
| Filiale und Kundenservice | Freigegebene Identitäts- und Eskalationsprüfungen anwenden | Fiktive Kundenanfrage mit unvollständigen Anhaltspunkten |
| Zahlungsverkehr (Operations) | Folgenreiche Anweisungen vor Datenänderungen unabhängig prüfen | Entscheidungsübung zu Bankverbindungsänderungen |
| Service-Desk | Dringende Zugriffsanfragen über freigegebene Identitätsprüfungen bearbeiten | Rollenspiel im Support-Gespräch |
| Leitungsebene / Management | Resilienzentscheidungen und offene Restrisiken bewerten | Moderierte Diskussion zu Betriebsstörungen |
| IKT-Spezialisten | Zugewiesene betriebliche Notfallprozesse fehlerfrei ausführen | Gezieltes technisches Training mit Leistungsbewertung |
Zahlungsverifizierung zur festen Routine machen
Die FBI-Leitlinien zu Business Email Compromise empfehlen eine unabhängige Verifizierung von Änderungen an Zahlungsdaten. Übertragen Sie dieses Prinzip in Ihrem Bankprogramm in den freigegebenen Prozess: Anweisung identifizieren, über den vorgeschriebenen Kanal verifizieren, die erforderliche Autorisierung einholen und die Entscheidung dokumentieren.
Vermeiden Sie es, eine starre universelle Rückrufregel für jede Transaktion aufzustellen. Unterschiedliche Produkte, Kundensegmente und Kanäle erfordern oft differenzierte Kontrollen. Die Lernübung sollte sich an einem vom Prozesseigentümer freigegebenen Ablauf orientieren. Entscheidend ist, dass Lernende eine überzeugende Tonalität, bekannte Namen oder scheinbar stimmige Projektdetails nicht als Freifahrtschein verstehen, diesen Prüfpfad zu umgehen.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Bestehendes Verzeichnis nutzen
Nutzen Sie das offizielle Helpdesk-Verzeichnis der Organisation für einen vertrauenswürdigen Kontakt, bevor Sie heikle Anfragen fortführen.
- Übermittelte Nummern nicht nutzen
Eine vom Anrufer genannte Nummer ist Teil der Anfrage und eignet sich nicht zur unabhängigen Überprüfung.
Quellen dieses Abschnitts: Betrug mit geschäftlichen E-Mails (Business Email Compromise)
Nutzen Sie diese Übung zur Änderung von Zahlungsdaten
Legen Sie den Teilnehmenden eine fiktive Anfrage und eine vereinfachte Darstellung des freigegebenen Workflows vor. Lassen Sie die Gruppe den nächsten zulässigen Handlungsschritt bestimmen, bevor die Lösung aufgelöst wird. Binden Sie den Prozesseigentümer in die Nachbesprechung ein, damit Fragen zu Ausnahmeregelungen praxisnah beantwortet werden.
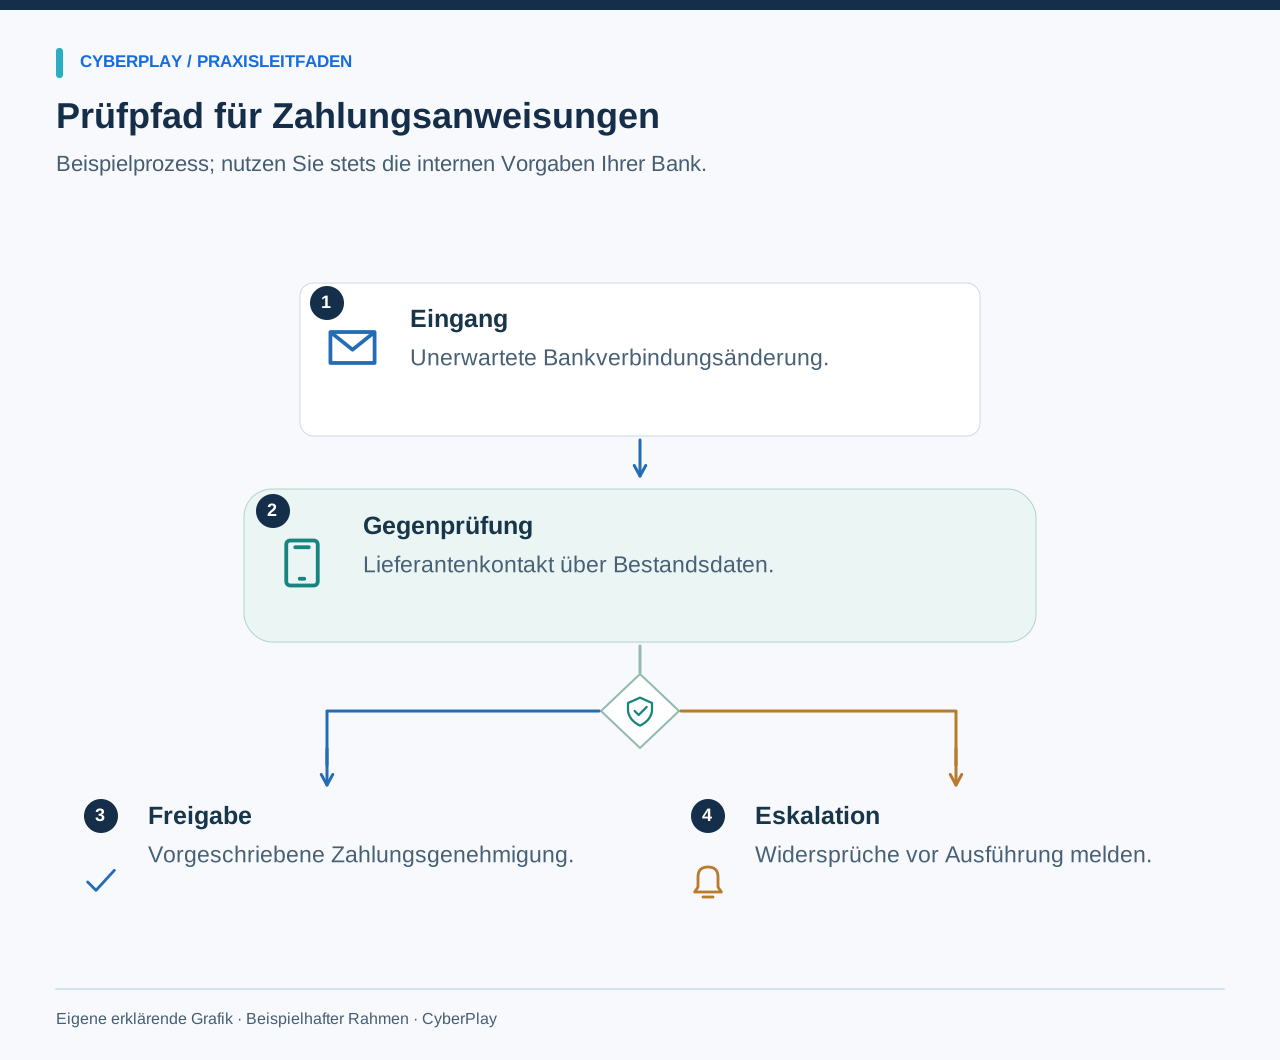
Identitätsprüfungen ohne echte Kundendaten trainieren
Ein Szenario im Kundenservice kann einen Anrufer simulieren, der mehrere korrekte Kundendaten nennt, den vorgeschriebenen Identifizierungsprozess jedoch nicht vollständig abschließen kann. Die lernende Person muss freundlich bleiben und den vorgegebenen sicheren Weg erläutern. Die Übung sollte ein klares, prozesskonformes Vorgehen honorieren – keine Verunsicherung, unbegründete Härte oder Spekulationen darüber, ob die Stimme verdächtig klingt.
Verwenden Sie ausschließlich fiktive Kundendatensätze und Kontonummern. Fordern Sie Beschäftigte niemals auf, echte Fälle mit personenbezogenen Daten in Gruppenschulungen einzubringen. Wenn ein realer Vorfall als Vorlage dient, entfernen Sie alle Identifikationsmerkmale und lassen Sie die Adaption durch die zuständige Stelle freigeben. Da es um das Einüben von Prozessen geht, sind realistischer Zeitdruck und lückenhafte Anhaltspunkte lehrreicher als echte Kundeninformationen.
Den Moment nach dem Fehler einbeziehen
Viele Schulungen enden vor dem eigentlichen Fehlverhalten. Ergänzen Sie eine zweite Sequenz: Ein Mitarbeitender hat Daten auf einer verdächtigen Seite eingegeben, eine unerwartete MFA-Aufforderung bestätigt oder ein Dokument an einen falschen Empfänger gesendet. Trainieren Sie die unverzügliche Meldung, die präzise Beschreibung des Vorfalls und das Einhalten des festgelegten Meldewegs.
Stellen Sie klar, wer die Bearbeitung übernimmt und welche Spuren der Mitarbeitende sichern soll. Raten Sie ausdrücklich von eigenmächtigen Nachforschungen, dem Löschen von Beweisen oder Kontaktaufnahmen mit mutmaßlichen Angreifern ab. Eine fundierte Nachbesprechung hinterfragt, ob Scham, unklare Vorgaben oder schwer erreichbare Ansprechpartner die Meldung verzögern könnten. Eine solche Diskussion deckt Prozessschwächen auf, die in Multiple-Choice-Tests unbemerkt blieben.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Nicht selbst angeforderte Bestätigung
Lehnen Sie eine Anmeldebestätigung ab, die Sie nicht selbst angefordert haben, auch wenn eine weitere Nachricht dazu drängt.
- Über offiziellen Support melden
Wenden Sie sich an das zuständige Helpdesk- oder Sicherheitsteam und schildern Sie, wann die unerwarteten Freigabeanfragen auftraten.
Resilienztraining auf Teaminteraktion ausrichten
Sensibilisierung betrifft individuelle Entscheidungen, während operationale Resilienz das koordinierte Handeln bei Dienstausfällen fordert. Führen Sie eine separate Übung durch, in der ein kundenrelevantes System ausfällt und Informationen nur unvollständig vorliegen. Lassen Sie Filialbetrieb, IKT, Unternehmenskommunikation und Management ihre jeweiligen Aufgaben und freigegebenen Kommunikationswege abstimmen.
Halten Sie die Übung im vorab definierten Rahmen. Teilnehmende können Entscheidungen und Informationsbedarfe formulieren, ohne Produktivsysteme zu berühren oder echte Kundenbenachrichtigungen auszulösen. Halten Sie Annahmen, ungeklärte Abhängigkeiten und Maßnahmenverantwortliche fest. Ein allgemeines Lernspiel kann helfen, verdächtige Ereignisse zu erkennen und zu melden – es ersetzt jedoch kein vollständiges bankspezifisches Resilienztestprogramm.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Uhrzeit und Gerät angeben
Melden Sie beobachtete Auffälligkeiten, den Zeitpunkt des Auftretens und das betroffene Gerät über den vorgegebenen Meldeweg der Organisation.
- Beobachtung von Diagnose trennen
Trennen Sie unmittelbare Beobachtungen von Ursachenvermutungen, damit das Einsatzteam ermitteln kann, ohne frühe Spekulationen als Fakt zu werten.
Lernformate an Arbeitsbedingungen anpassen
Planen Sie kurze, fokussierte Einheiten so ein, dass sie nicht mit dem Tagesgeschäft oder Kundenservice kollidieren. Ein Filialteam benötigt eventuell mehrere kurze Sequenzen, während eine Fachabteilung im Zahlungsverkehr ein moderiertes Szenario mit zwei Freigaberollen durchläuft. Stellen Sie sicher, dass Sprache, Endgeräte und Bedienung barrierefrei auf die Zielgruppe abgestimmt sind, oder stellen Sie gleichwertige Alternativen bereit.
Führen Sie vor sensiblen Übungen ein Briefing für Führungskräfte durch. Erläutern Sie das Lernziel und welche Nachweise erhoben werden. Vermeiden Sie öffentliche Bestenlisten, die dazu führen, dass Mitarbeitende Unsicherheiten verschweigen. Ein professionelles Programm verbindet Engagement mit einer offenen Fehlerkultur, in der Fehltritte als Anlass für Coaching und Prozessverbesserungen dienen, während formale Verantwortlichkeiten über die Linienorganisation geregelt bleiben.
Aussagekräftige Nachweise dokumentieren
Dokumentieren Sie Programmversion, Zielgruppenabdeckung, zugewiesene Lernziele, Teilnahmenachweise und die gewählte Bewertungsmethode. Erfassen Sie differenziert, ob ein Nachweis aus einer Wissensabfrage, einer moderierten Falldiskussion, einer Aktion im Spiel oder einer zeitversetzten Übung stammt. Dies sind unterschiedliche Nachweise, die nicht pauschal zu einer Kennzahl für „reduziertes Human Risk“ zusammengefasst werden sollten.
Die Phish Scale des NIST liefert Kriterien zur Bewertung des menschlichen Schwierigkeitsgrads von Phishing-Nachrichten. Wenn die Bank Simulationsergebnisse auswertet, sollten Schwierigkeitsgrad und Arbeitskontext berücksichtigt werden. Analysieren Sie auch die Meldequalität und ob Mitarbeitende freigegebene Verifizierungswege wählen. Jemand kann verdächtige Links meiden, aber dennoch eine Zahlungsaufforderung über einen anderen Kanal fehlerhaft ausführen.
Quellen dieses Abschnitts: Phishing mit Netz: NIST Phish Scale und Sicherheitsbewusstsein
Gezielte Pilotphase vor dem Rollout durchführen
Wählen Sie einen Prozess mit hoher Tragweite und eine repräsentative Testgruppe aus. Stimmen Sie den Soll-Prozess mit dem Prozesseigentümer ab, beobachten Sie den Ablauf und lassen Sie die Teilnehmenden ihre Handlungsschritte begründen. Führen Sie nach einem angemessenen Intervall ein leicht variiertes Szenario durch. Halten Sie Wissenslücken wie auch operative Hürden fest und weisen Sie Korrekturmaßnahmen konkreten Verantwortlichen zu.
Die Lernspiele von CyberPlay bieten interaktive Übungsbausteine für passende Sensibilisierungsziele. Wählen Sie thematisch passende Herausforderungen und verknüpfen Sie diese mit den bankinternen Richtlinien. Klären Sie vor dem breiten Einsatz Sprachversionen, Zugangsmodalitäten, Berichtsanforderungen und technische Schnittstellen. Ein thematischer Schwerpunkt impliziert weder ein bankspezifisches Sondermodul noch Zertifizierungen oder vorgefertigte Systemintegrationen.
Entscheidungen praxisnah trainieren
Entdecken Sie die CyberPlay-Lernspiele, wählen Sie ein passendes Szenario und verknüpfen Sie die Entscheidungen mit den internen Abläufen an Ihrem Arbeitsplatz. Nutzen Sie die Sprachangabe im Katalog, um eine passende deutsche Übung zu wählen, und übernehmen Sie die tatsächlich verwendeten Rollenbezeichnungen Ihrer Bank.
Lernspiele entdeckenQuellen und weiterführende Informationen
- Verordnung (EU) 2022/2554, Artikel 13 Absatz 6 — EUR-Lex. Abgerufen am 2026-09-13
- DORA-Fragen und Antworten 250–3380: Schulungshäufigkeit und Aktualisierungen — EIOPA. Abgerufen am 2026-09-13
- Betrug mit geschäftlichen E-Mails (Business Email Compromise) — FBI. Abgerufen am 2026-09-13
- Phishing mit Netz: NIST Phish Scale und Sicherheitsbewusstsein — NIST. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Social-Engineering-Übungen: Identitätstäuschung und Zahlungsfreigaben trainieren
Social-Engineering-Übungen für Mitarbeitende: Identitätstäuschung, Zahlungsänderungen und Rückrufe mit fiktiven Szenarien und konkreten Nachbesprechungen trainieren.
DE · 8 Min. Lesezeit - Security-Awareness-Kennzahlen: mehr messen als Teilnahme
Security-Awareness-Kennzahlen sinnvoll nutzen: Teilnahme, Wissen, Behalten und Verhalten getrennt messen und Ergebnisse ohne überzogene Erfolgsversprechen bewerten.
DE · 9 Min. Lesezeit - Ransomware-Tabletop-Übung für nichttechnische Teams: Leitfaden zur Moderation
Eine Ransomware-Tabletop-Übung moderieren: fiktive Ereignisse, klare Rollen, Eskalation und Notbetrieb besprechen. Mit vollständigem Moderationspaket zum Download.
DE · 8 Min. Lesezeit - Rechnungsbetrug: geänderte Bankverbindung eines Lieferanten prüfen
Verhindern Sie Rechnungsbetrug durch unabhängigen Lieferantenrückruf, Kontodatenabgleich und Genehmigungsnachweis. Mit Arbeitsblatt und Spielübung.
DE · 9 Min. Lesezeit - Security Awareness in der Produktion: Schichten und gemeinsam genutzte Geräte
Richten Sie die Security Awareness in der Produktion an Schichten, gemeinsam genutzten Terminals, Lieferanten und Meldewegen aus. Inklusive Rollenmatrix und Übung.
DE · 9 Min. Lesezeit - Security-Awareness-Spiele für Mitarbeitende: Lernen auf Deutsch
Security-Awareness-Spiele auf Deutsch auswählen: Lernziele, Feedback und Barrierefreiheit prüfen, eine kurze Einheit testen und Entscheidungen im Team besprechen.
DE · 8 Min. Lesezeit