Редакція CyberPlay · Опубліковано · Оновлено · 7 хв читання
Посібник і вправи українською

Навчання кібербезпеки для банків має пов'язувати безпекові рішення з повноваженнями кожної ролі. Працівник відділення, який опрацьовує запит клієнта, операційний підрозділ, що змінює платіжні інструкції, та орган управління, що аналізує ризики стійкості, потребують різної практики. Їхні дії також залежать від належних заходів контролю та маршрутів ескалації.
Цей посібник розглядає контекст навчання за Регламентом DORA (актуально на 13 вересня 2026 року; зверніть увагу, що правила ЄС діють у межах юрисдикції ЄС і не застосовуються автоматично в Україні) та містить авторські вправи для керівників програм. Сценарії є матеріалами для обговорення і мають бути адаптовані до затверджених процедур банку. Вони не є спеціалізованою банківською сертифікацією та не замінюють регуляторного навчання чи тренінгів із протидії шахрайству й операційної стійкості.
Головне, що варто запам’ятати
- Зробіть навчання з обізнаності та стійкості відповідним обов'язкам кожної посади.
- Навчайте незалежної верифікації платежів та затверджених перевірок особи.
- Відпрацьовуйте повідомлення про інциденти та ескалацію після сумнівних або помилкових дій.
- Відокремлюйте підтвердження участі від оцінювання компетентності та операційних результатів.
Розуміння контексту навчання за DORA
Стаття 13(6) DORA вимагає обов'язкового навчання з обізнаності щодо безпеки ІКТ та цифрової операційної стійкості для співробітників і вищого керівництва, складність якого відповідає їхнім функціям. За необхідності залучаються відповідні сторонні постачальники ІКТ-послуг. Це значно ширше, ніж один навчальний модуль про фішинг (phishing).
Остаточний документ EIOPA Q&A 250–3380 роз'яснює, що періодичність і оновлення мають відображати пропорційність, профілі посад, уроки минулих інцидентів та актуальні дані про загрози. Він не встановлює універсального інтервалу для всіх. Використовуйте регуляторні вимоги та наглядові настанови для затвердження програми, а потім документуйте, чому обрані заходи й графік відповідають ризикам банку.
Джерела розділу: Регламент (ЄС) 2022/2554, стаття 13(6) · DORA, запитання 250–3380: періодичність навчання та оновлення
Почніть із повноважень, закріплених за кожною роллю
Складіть перелік дій, які може виконувати кожна група, і помилок, які можуть виникнути внаслідок неперевіреної вказівки. Персонал відділень стикається з питаннями ідентифікації та нетиповими зверненнями клієнтів. Операційний відділ змінює платіжні реквізити або ініціює перекази. Служба підтримки забезпечує доступ до облікових записів. Керівники погоджують винятки чи ресурсні рішення.
Працівникові не потрібно ставати розслідувачем інцидентів, щоб повідомити про підозру. Водночас фахівцю з правом змінювати привілейований доступ недостатньо загального тренінгу з обізнаності. Чітко окресліть межі для кожної мети: розпізнати, перевірити, затримати, повідомити, погодити чи виконати санкціоновану технічну процедуру. Це гарантує, що за загальною назвою курсу не губитимуться суттєво відмінні обов'язки.
| Роль | Приклад навчальної мети | Рекомендована практика |
|---|---|---|
| Відділення та робота з клієнтами | Застосування перевірок особи та ескалації | Умовний запит клієнта з неповними даними |
| Платіжні операції | Перевірка критичної вказівки перед зміною даних | Вправа на прийняття рішень щодо зміни реквізитів |
| Служба підтримки (Service desk) | Терміновий запит на доступ за правилами контролю | Рольова гра: дзвінок до служби підтримки |
| Керівництво | Оцінка рішень щодо стійкості та відкритих ризиків | Модерована дискусія щодо збою в роботі сервісів |
| ІКТ-фахівці | Коректне виконання призначених регламентів | Контрольоване технічне навчання та оцінювання |
Зробіть перевірку платежів відпрацьованою навичкою
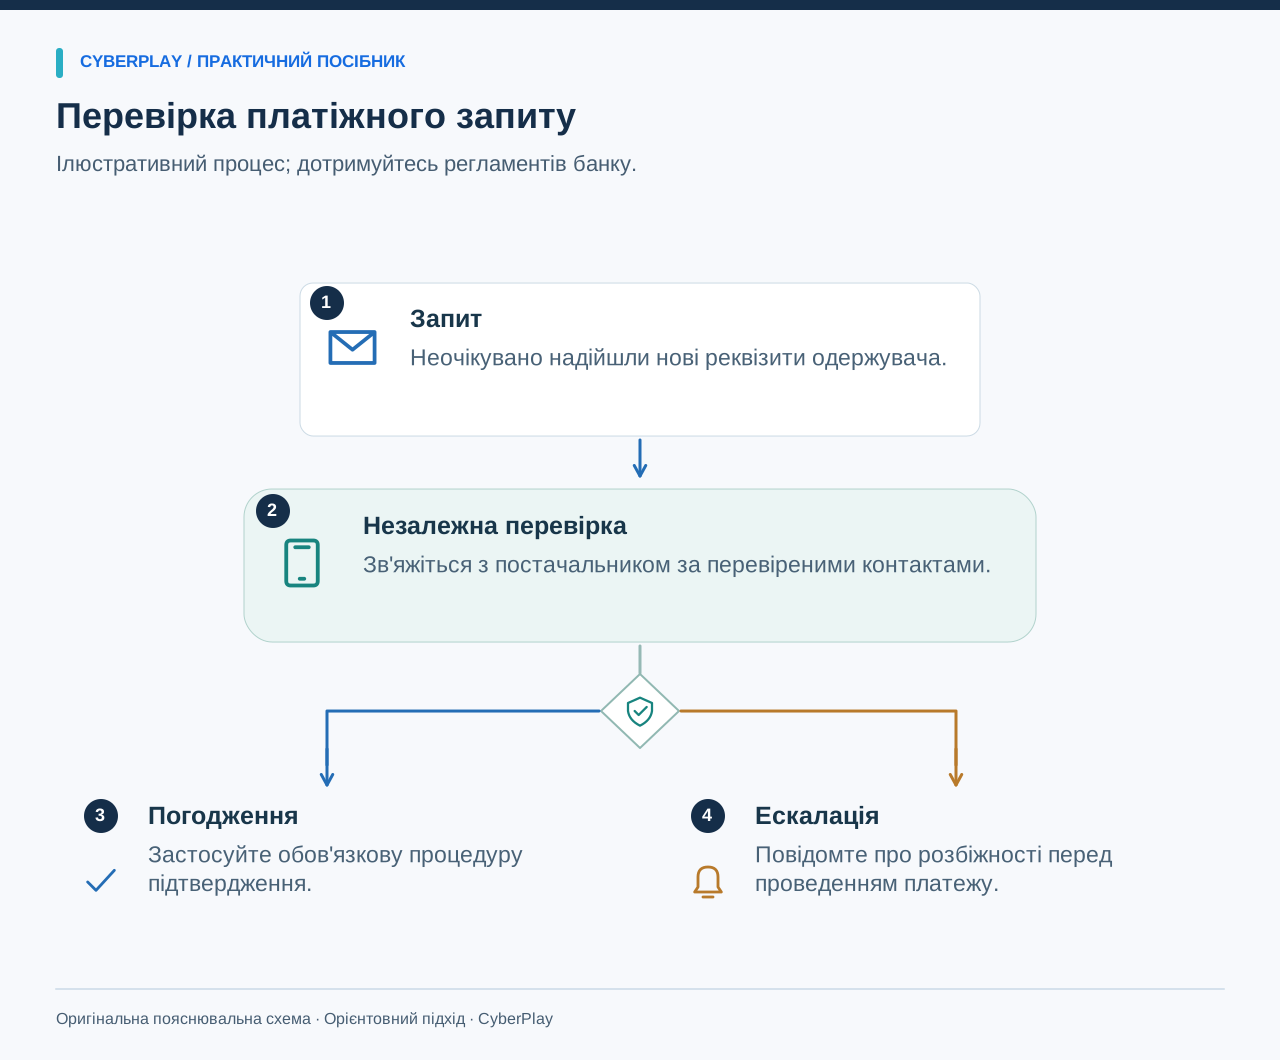
Посібник ФБР із компрометації ділового листування (Business Email Compromise) радить незалежно верифікувати зміни реквізитів. У банківській програмі перенесіть цей принцип у регламентований процес: ідентифікувати розпорядження, перевірити його встановленим каналом, отримати відповідне погодження та зафіксувати рішення.
Не варто вигадувати універсальне правило зворотного дзвінка для будь-якої транзакції. Різні продукти, клієнти й канали можуть мати різні інструменти контролю. Навчальна вправа має використовувати процедуру, узгоджену власником процесу. Головне — щоб працівник не сприймав переконливий лист, знайоме прізвище чи точні деталі як дозвіл діяти в обхід затвердженого регламенту.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Знайдіть офіційний довідник
Скористайтеся корпоративним телефонним довідником для пошуку надійного контакту підтримки, перш ніж виконувати чутливий запит.
- Не використовуйте надані номери
Номер телефону, який повідомив співрозмовник, є частиною самого запиту і не може бути незалежним підтвердженням.
Джерела розділу: Шахрайство з корпоративною електронною поштою (BEC)
Використовуйте цей авторський сценарій зміни реквізитів
Запропонуйте учасникам вигаданий запит і спрощену схему затвердженого процесу. Дайте їм змогу визначити наступну правомірну дію до оголошення відповіді. Залучіть власника процесу до обговорення результатів, щоб питання про виняткові випадки отримали практичні та вичерпні відповіді.
Практикуйте перевірку особи без використання реальних даних клієнтів
Сценарій для клієнтського сервісу може моделювати дзвінок від особи, яка знає низку правильних фактів, але не може пройти встановлену процедуру ідентифікації. Працівник повинен зберегти ввічливий тон і водночас пояснити доступний безпечний алгоритм дій. Вправа має заохочувати чіткі системні кроки, а не грубу відмову чи спроби вгадати, чи здається співрозмовник підозрілим.
Використовуйте виключно вигадані дані клієнтів і номери рахунків. Не залучайте до групових занять реальні кейси з персональними даними. Якщо сценарій створено на основі реального інциденту, видаліть усі ідентифікатори та затвердіть адаптацію у відповідального керівника. Мета тренінгу — закріпити алгоритм, тому реалістичний тиск і суперечливі дані набагато корисніші за справжні реквізити.
Включайте в тренінг дії безпосередньо після помилки
Більшість вправ завершуються до настання критичної дії. Додайте другий етап: співробітник уже ввів облікові дані на підозрілій сторінці, підтвердив невідомий запит або надіслав файл не тому адресату. Навчіть його негайно повідомити про інцидент, точно описати подію та діяти за встановленою інструкцією реагування.
Чітко визначте, хто перебирає на себе опрацювання інциденту та які цифрові сліди працівник має зберегти. Застерігайте від самостійних розслідувань, видалення доказів або спроб вступити в переговори зі зловмисником. Під час розбору з'ясуйте, чи не заважають страх покарання, невизначеність або брак контактів вчасному інформуванню. Така дискусія допоможе виявити системні прогалини, непомітні у звичайних тестах.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Відхиліть неініційований запит
Відхиліть підтвердження входу, якого ви не ініціювали, навіть якщо інше повідомлення наполегливо закликає схвалити цей запит.
- Повідомте через офіційну підтримку
Зверніться до офіційної служби підтримки чи служби безпеки та зазначте час появи несподіваного запиту.
Додайте навчанню зі стійкості командний вимір
Якщо обізнаність стосується персональних рішень, то кіберстійкість вимагає злагодженої роботи під час збоїв у сервісах. Проведіть окрему сценарну вправу, де клієнтський сервіс стає недоступним за браку повної інформації. Запропонуйте фахівцям відділень, ІКТ, комунікаційникам і менеджменту визначити свої зони відповідальності та узгоджені канали зв'язку.
Утримуйте вправу в узгоджених межах. Учасники формулюють рішення та інформаційні потреби без втручання в робочі системи й без розсилання справжніх сповіщень клієнтам. Фіксуйте припущення, невирішені залежності та відповідальних за подальші дії. Загальна навчальна гра допомагає виявляти загрози, але не повинна подаватися як повна програма тестування стійкості банку.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Зазначте час і пристрій
Повідомте про виявлені симптоми, точний час їхньої появи та уражений пристрій за затвердженим каналом передачі звітів.
- Відокремлюйте спостереження від висновків
Чітко розділяйте прямі факти та власні здогади, щоб фахівці могли провести розслідування без упереджених оцінок.
Адаптуйте формат навчання до умов праці
Плануйте короткі сфокусовані тренінги так, щоб вони не заважали обслуговуванню клієнтів. Команді відділення може знадобитися кілька мікросесій, а операційному підрозділу — модельований сценарій із двома рівнями погодження. Переконайтеся, що мова інтерфейсу, пристрої та елементи керування доступні користувачам, або запропонуйте рівноцінний альтернативний формат.
Проведіть інструктаж для керівників перед початком чутливих симуляцій. Поясніть мету навчання та принципи збору даних. Уникайте публічних антирейтингів працівників, які змушують людей приховувати помилки чи невпевненість. Професійна програма має бути цікавою та сприймати помилки як ґрунт для навчання і вдосконалення процесів, тоді як дисциплінарні питання вирішуються згідно з трудовим порядком.
Збирайте підтвердження навчання з точним тлумаченням
Зберігайте дані про версію програми, охоплення ролей, призначені навчальні цілі, відвідуваність і метод оцінювання. Фіксуйте, звідки отримано результат: із теоретичного тесту, моніторингу дискусії, дій у грі чи відкладеного практичного завдання. Це різні типи метрик, і їх не можна зводити до абстрактної тези про «зниження людського ризику».
Шкала Phish Scale від NIST допомагає оцінити об'єктивну складність фішингових повідомлень для сприйняття. Порівнюючи результати симуляцій, враховуйте рівень складності сценарію та контекст отримувача. Оцінюйте якість повідомлень про інциденти та вибір безпечних шляхів верифікації: працівник може не натиснути на посилання, але водночас скомпрометувати платіжний запит в іншому каналі зв'язку.
Джерела розділу: Phishing With a Net: шкала NIST Phish Scale та обізнаність із кібербезпеки
Проведіть точковий пілот перед масштабуванням
Оберіть одне критичне рішення та репрезентативну групу співробітників. Узгодьте правильний алгоритм із власником бізнес-процесу, простежте за виконанням завдання та попросіть учасників пояснити логіку їхніх дій. Через певний час запропонуйте змінений сценарій. Зафіксуйте як прогалини в знаннях, так і операційні труднощі, призначивши відповідальних за покращення.
Універсальні ігри з кібербезпеки від CyberPlay можуть стати практичним компонентом для відпрацювання базової обізнаності. Оберіть потрібну тему та адаптуйте її до внутрішніх банківських регламентів. Перед широким упровадженням узгодьте мовні версії, параметри доступу, вимоги до звітності та технічну сумісність. Сама назва теми не означає наявності спеціалізованого банківського модуля, сертифікації чи готової інтеграції.
Перейдіть від теорії до практики
Ознайомтеся з відповідними іграми CyberPlay, оберіть навчальний сценарій та обговоріть, як прийняті рішення узгоджуються з робочими регламентами вашої організації.
Переглянути тренувальні ігриДжерела й додаткові матеріали
- Регламент (ЄС) 2022/2554, стаття 13(6) — EUR-Lex. Переглянуто 2026-09-13
- DORA, запитання 250–3380: періодичність навчання та оновлення — EIOPA. Переглянуто 2026-09-13
- Шахрайство з корпоративною електронною поштою (BEC) — FBI. Переглянуто 2026-09-13
- Phishing With a Net: шкала NIST Phish Scale та обізнаність із кібербезпеки — NIST. Переглянуто 2026-09-13
Досліджуйте далі
- Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання - Показники навчання кібербезпеки: вимірюйте більше, ніж завершення
Вимірюйте участь, рішення, збереження навичок і повідомлення про підозри. Використайте словник показників навчання кібербезпеки та чесні правила порівняння.
UK · 9 хв читання - Сценарна вправа щодо програм-вимагачів: посібник для нетехнічних команд
Проведіть сценарну вправу щодо програм-вимагачів для нетехнічної команди. Перевірте ролі, повідомлення й безперервність роботи та завантажте посібник ведучого.
UK · 8 хв читання - Шахрайство з рахунками на оплату: як перевірити зміну банківських реквізитів постачальника
Шахрайство з рахунками на оплату: перевірте нові реквізити через відомий контакт постачальника й запишіть схвалення. Практична вправа та бланк українською.
UK · 8 хв читання - Навчання кібербезпеки на виробництві: зміни та спільні пристрої
Адаптуйте навчання кібербезпеки до виробничих змін, спільних терміналів і постачальників. Використайте матрицю ролей та безпечні сценарії обговорення.
UK · 8 хв читання - Ігри з кібербезпеки українською для працівників: як обирати й використовувати
Обирайте ігри з кібербезпеки українською, що навчають потрібних на роботі рішень. Порівняйте формати, проведіть пілот і перевірте пояснення та доступність.
UK · 8 хв читання