Редакція CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
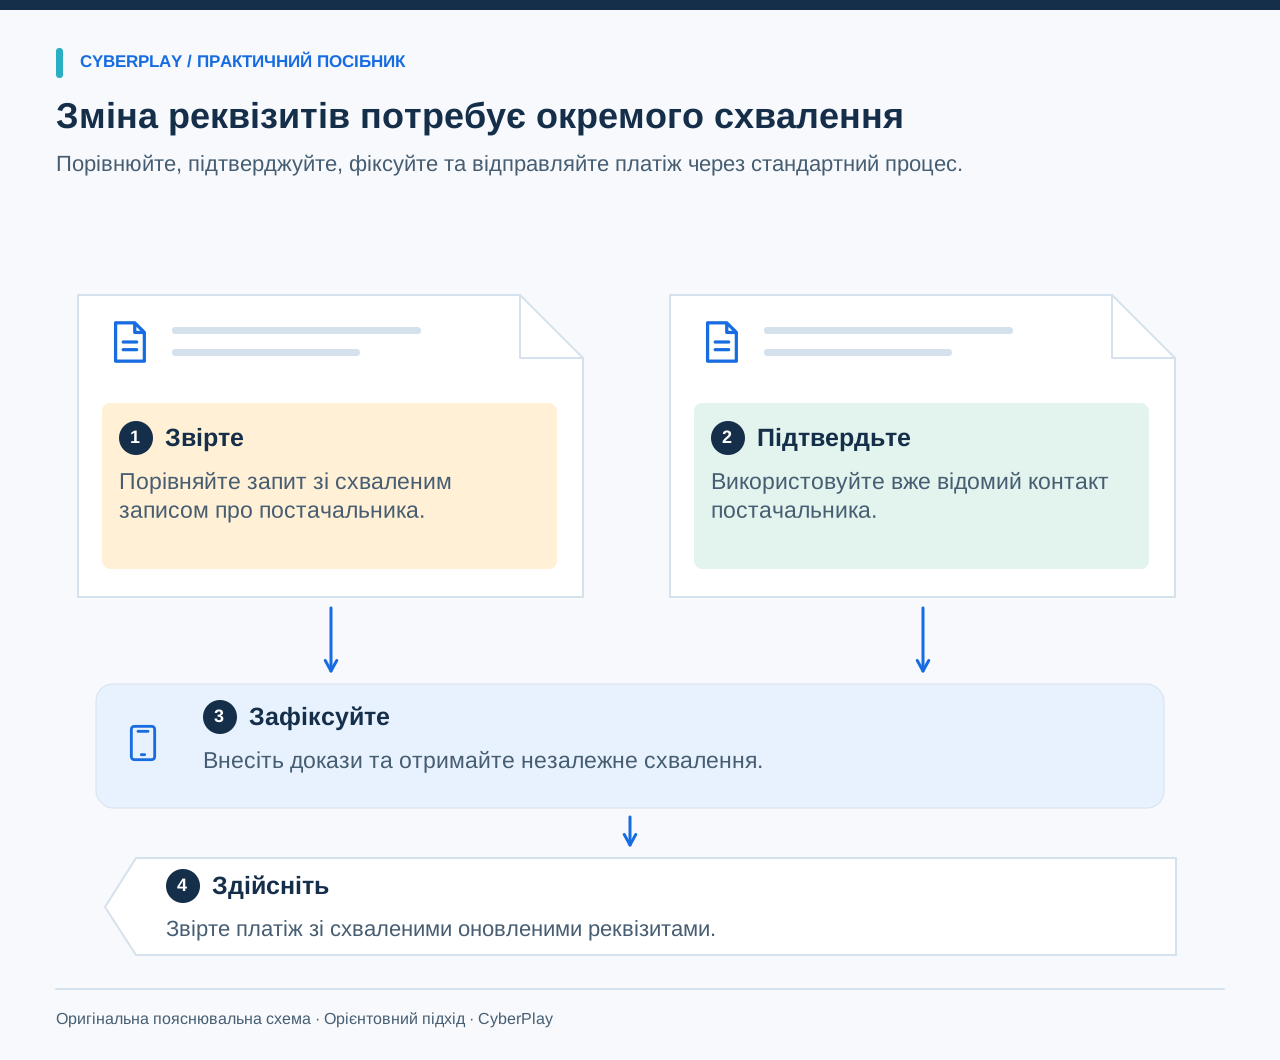
Коли постачальник просить змінити його банківські реквізити, призупиніть внесення змін і порівняйте їх зі схваленим записом про постачальника. Перевірте запит через контакт, уже відомий вашій організації, а потім скористайтеся стандартними процедурами схвалення записів про постачальників і платежів. Звична електронна адреса, номер рахунка на оплату чи ланцюжок листування не дають права проводити оплату на новий банківський рахунок.
Цей посібник призначений для відділів кредиторської заборгованості, закупівель і співробітників, які пересилають запити постачальників. Він містить повний робочий процес внесення змін і робочий аркуш для порівняння рахунків на оплату. Мета полягає в тому, щоб з'ясувати, куди саме має спрямовуватися платіж, а не вгадувати, чи виглядає документ підробленим. Справжні зміни банківського рахунку можна проводити після завершення перевірок і схвалень.
Головне, що варто запам’ятати
- Перевіряйте зміни банківського рахунку через незалежно отриманий, установлений контакт постачальника.
- Порівнюйте запропоновані реквізити з контрольованим записом про постачальника, а не просто з черговим вкладенням.
- Зберігайте перевірку, оновлення записів про постачальників і здійснення платежів як чітко розмежовані обов'язки.
- Якщо гроші вже відправлено, негайно попередьте фінансовий відділ і банк надійними каналами зв'язку.
Використовуйте цю послідовність перед зміною платіжних реквізитів
Спочатку визначте запитувану зміну та призупиніть відповідний платіж або оновлення запису згідно з політикою компанії. Отримайте схвалені реквізити постачальника з вашої наявної системи. Зателефонуйте за встановленим контактом постачальника, зафіксуйте підтвердження та передайте зміну уповноваженому власнику запису. Отримайте обов'язкове незалежне схвалення перед здійсненням платежу.
ФБР радить перевіряти зміни номерів банківських рахунків або процедур оплати. Інструкції поліції Нідерландів також рекомендують порівнювати банківський рахунок із власною базою даних і телефонувати за раніше відомим номером. Розглядайте наведену тут послідовність як практичну систему контролю для адаптації у вашій організації, а не як універсальну правову норму.
- Призупиніть зміну та зафіксуйте номер рахунка на оплату.
- Порівняйте запит із контрольованим записом про постачальника.
- Перевірте через відомий контакт постачальника та зафіксуйте результат.
- Доручіть уповноваженому власнику оновити запис після належного схвалення.
- Здійснюйте платіж лише після того, як схвалені реквізити та рахунок на оплату зійдуться.
Джерела розділу: Компрометація ділової пошти: запобігання та реагування · Поради щодо запобігання цифровому шахрайству з рахунками на оплату
Чому справжній відправник і реальний ланцюжок повідомлень усе одно можуть ввести в оману
Компрометація ділової пошти (BEC) може включати зловживання справжньою поштовою скринькою. Зловмисник уже може знати постачальника, суму та дату платежу. Відповідь у справжньому листуванні може містити нову шахрайську інструкцію. Перевірка орфографії корисна для виявлення деяких маніпуляцій, але вона не може підтвердити справжність зміни платіжних реквізитів.
Розділяйте два питання: «Чи очікується ця закупівля?» та «Чи була схвалена ця зміна банківського рахунку?» Правильне замовлення на закупівлю відповідає на перше запитання. Воно не відповідає на друге. Французька служба державної підтримки Cybermalveillance.gouv.fr описує цю схему перенаправлення платежів як шахрайство з переказами або фальшивий RIB, коли банківські реквізити підміняються в очікуваній транзакції.
Джерела розділу: Компрометація ділової пошти: запобігання та реагування · Що робити у разі шахрайства з переказами або фальшивих банківських реквізитів
Про що свідчать зафіксовані збитки — і про що вони не говорять
У річному звіті ФБР IC3 за 2025 рік зафіксовано 24 768 скарг щодо BEC та 3 046 598 558 доларів США заявлених збитків за цією категорією. Це скарги, подані до IC3 протягом 2025 року, а не підрахунок кожного інциденту BEC у світі та не прогноз збитків конкретної організації.
У примітках до даних звіту зазначено, що класифікація та цифри збитків можуть змінюватися в процесі аналізу, а повторні повідомлення можливі попри зусилля з усунення дублювання. Використовуйте цю статистику, щоб пояснити, чому процедури контролю платежів потребують уваги. Вона не підтверджує, що певна політика дзвінків, продукт постачальника чи навчальна гра запобігли б певній частці втрат.
Джерела розділу: Звіт про кіберзлочинність за 2025 рік, сторінки 7–8 та 62
Порівнюйте два записи рахунків на оплату, не вважаючи жоден із них остаточним доказом
Використовуйте цей вигаданий робочий аркуш для обговорення в команді. Обидва документи описують ту саму поставку, суму та номер рахунка на оплату. Змінюються лише реквізити отримувача платежу та інструкція щодо контактів. «Рахунок A» і «Рахунок B» — це лише позначення, а не реальні банківські реквізити; приклад адреси accounts@northstar-supplies.example зарезервовано для ілюстрації.
Створений раніше запис є точкою порівняння, але він сам має підтримуватися в актуальному стані та мати обмежений доступ. Старий лист, пересланий заявником, автоматично не стає схваленим записом. Виявивши невідповідність, напишіть «зміна потребує перевірки», а не «підтверджено шахрайство». У постачальника може бути законна причина для зміни банківської установи.
| Поле | Схвалений запис | Новий запит | Рішення |
|---|---|---|---|
| Постачальник | Northstar Supplies | Northstar Supplies | Збіг назви надає контекст. |
| Рахунок на оплату / сума | NS-1048 / 12 400 євро | NS-1048 / 12 400 євро | Очікувана робота; не є схваленням зміни. |
| Отримувач платежу | Рахунок A в картці постачальника | Замінити на Рахунок B | Призупинити та перевірити зміну. |
| Канал зв'язку | Наявний контакт для закупівель | Новий номер у підписі листа | Використовуйте встановлений контакт. |
| Дата набуття чинності | Змін не зафіксовано | Застосовувати відсьогодні для всіх рахунків на оплату | Уточніть масштаби перед будь-яким оновленням. |
| Схвалення | Схвалення змін не зафіксовано | «Уже погоджено з вашим керівником» | Перевірте через стандартну систему схвалення. |

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Порівняйте змінені реквізити
Перевірте, які платіжні дані змінилися та чи відповідає запит очікуваному рахунку та виконаній роботі.
- Порівняйте з перевіреним рахунком
Порівняйте дані з перевіреним рахунком, а потім підтвердьте змінені банківські реквізити через заздалегідь збережений контакт постачальника.
Переконайтеся, що зворотний дзвінок постачальнику дає незалежні дані
Використовуйте номер із контрольованого запису постачальника або інший контактний канал, встановлений вашою організацією до отримання цього запиту. Не використовуйте новий номер із того ж повідомлення, вкладення чи номер абонента, який телефонує першим. Попросіть відомий контакт підтвердити, що зміну дійсно було запропоновано, уточніть відповідні банківські реквізити, коли вони набувають чинності та які рахунки на оплату охоплюють.
Зафіксуйте, з ким саме ви зв'язалися та як обрали цей контакт. Якщо співробітник не може підтвердити зміну, недоступний або перенаправляє на неперевірений контакт, призупиніть зміну та передайте питання вище. Дедлайн, ім'я керівника чи заспокійлива відповідь не замінюють доказів. Якщо записи застаріли, застосуйте затверджену процедуру реєстрації постачальників або повторної перевірки контактів.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Знайдіть офіційний довідник
Скористайтеся корпоративним телефонним довідником для пошуку надійного контакту підтримки, перш ніж виконувати чутливий запит.
- Не використовуйте надані номери
Номер телефону, який повідомив співрозмовник, є частиною самого запиту і не може бути незалежним підтвердженням.
Джерела розділу: Поради щодо запобігання цифровому шахрайству з рахунками на оплату · Що робити у разі шахрайства з переказами або фальшивих банківських реквізитів
Ведіть повний облік змін реквізитів постачальника
Особа, яка помітила запит, може не мати прав редагувати основні дані постачальника чи відправляти гроші. Розподіляйте ці обов'язки чітко. Незалежна уповноважена особа повинна переглянути докази перевірки та внесені платіжні реквізити, а не просто клацнути сповіщення про те, що хтось інший уже все перевірив.
Використовуйте цей запис у схваленій фінансовій системі або адаптуйте його як робочий аркуш. Зберігайте інформацію про банківські рахунки з належними обмеженнями доступу. Давайте посилання на докази замість копіювання конфіденційних банківських реквізитів у загальні чати. Фіксуйте невдалі спроби перевірки, щоб колега випадково не запустив той самий запит повторно, наче він новий.
| Поле для заповнення | Що слід зафіксувати |
|---|---|
| Запит і межі дії | ID постачальника, реквізити рахунків на оплату, запитувану зміну та дату набуття чинності. |
| Надійне джерело | Розташування схваленого запису та використаний канал зв'язку. |
| Перевірка | Дату, особу, з якою зв'язалися, її повноваження та підтверджені реквізити. |
| Винятки | Питання без відповіді, невдалий зворотний дзвінок або розбіжність із наявною інформацією. |
| Власник запису | Уповноважену особу, яка оновить дані постачальника. |
| Незалежне схвалення | Особу, яка схвалила зміну, переглянуті докази та номер схвалення. |
| Здійснення платежу | Кінцевого одержувача, звіреного зі схваленим оновленим записом. |
| Результат | Прийнято, відхилено або призупинено, із зазначенням відповідального та наступної дії. |
Якщо платіж уже було надіслано
Негайно попередьте керівника фінансового чи казначейського відділу та банк за їхніми встановленими контактами. Поясніть, що переказ може бути шахрайським, і запитайте в банку про можливість відкликання або інші захисні заходи. Надайте номер платежу, час, суму та реквізити отримувача через офіційний канал банку. Не чекайте завершення технічного розслідування, щоб повідомити про фінансову загрозу.
Також повідомте службу безпеки, збережіть оригінали повідомлень і платіжні документи та дотримуйтесь інструкцій вашої організації щодо інцидентів. Повернення коштів не гарантоване. Не надсилайте другий «виправний» платіж на новий банківський рахунок і не ведіть переговорів через підозріле листування. Відповідальні особи з фінансового, безпекового та юридичного відділів скоординують комунікацію з постачальником і зовнішні звіти відповідно до ситуації.
Джерела розділу: Компрометація ділової пошти: запобігання та реагування · Що робити у разі шахрайства з переказами або фальшивих банківських реквізитів
Дослідіть вигаданий платіж на 47 850 євро в Phishing Detective 3D
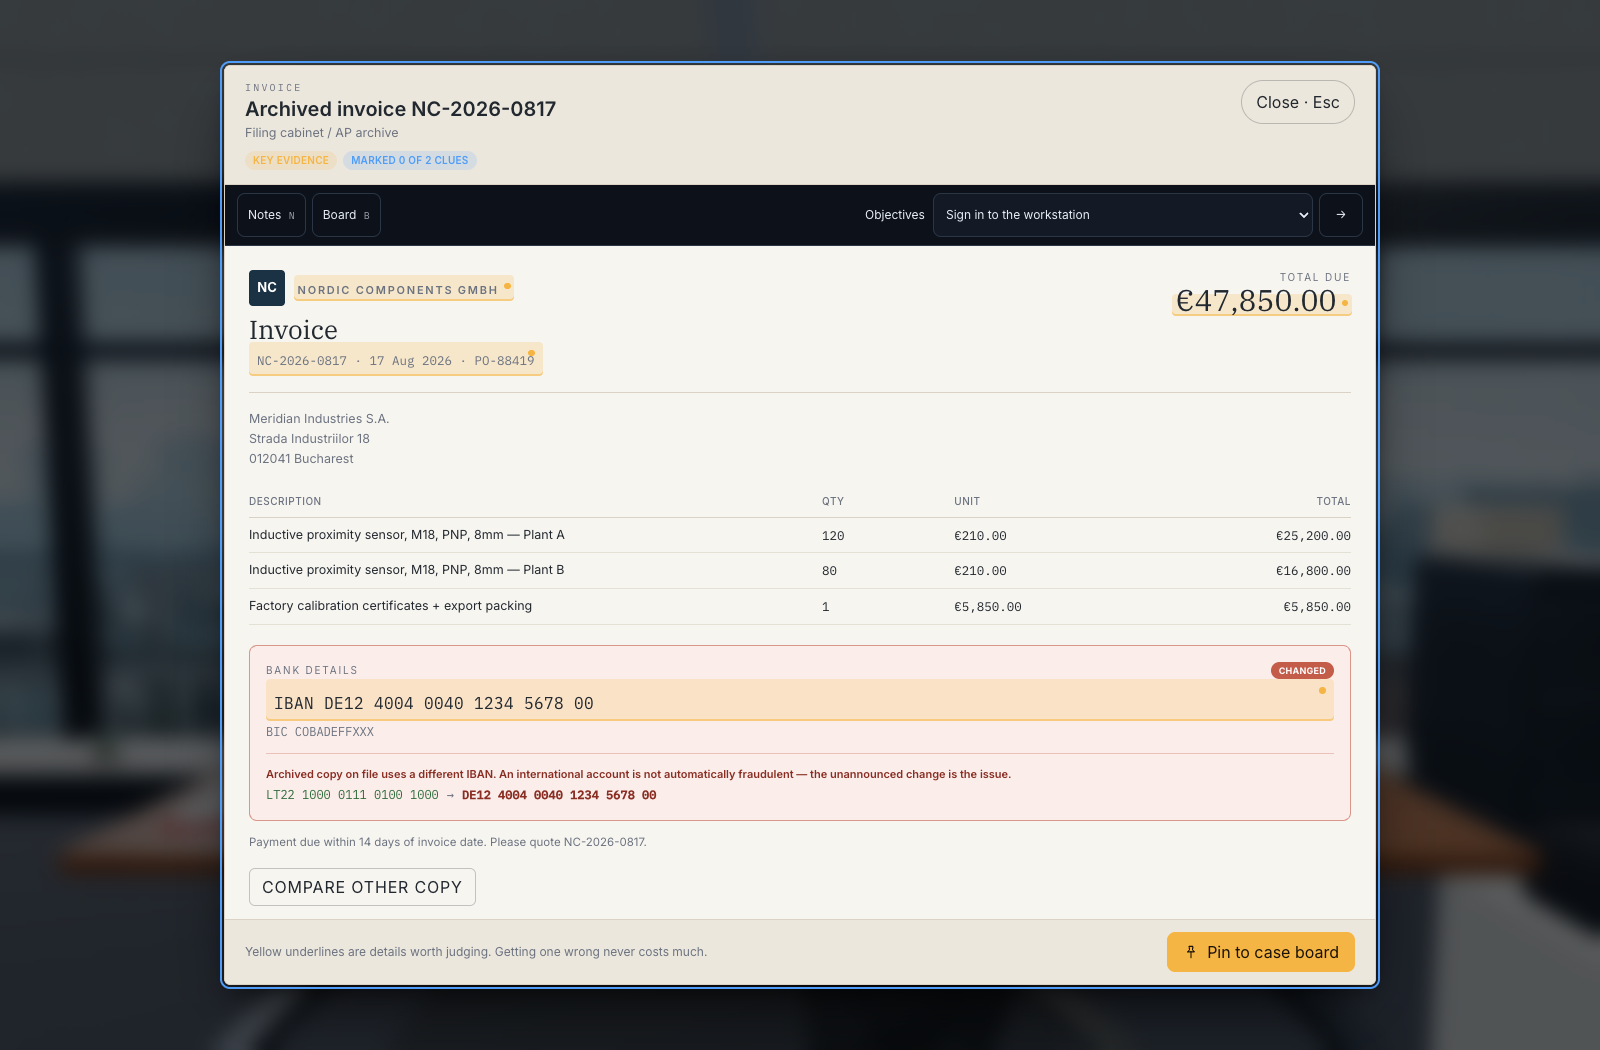
В операції Operation Paper Trail розглядається заблокований платіж постачальнику на суму 47 850 євро. Порівняйте поточний та архівний рахунок на оплату NC-2026-0817, перевірте змінені банківські реквізити та зіставте їх із листуванням і доказами з поштової скриньки. Однаковий розмір суми, ідентифікатор і оформлення дають корисний контекст, але вони не підтверджують, що підмінений IBAN є авторизованим.
Сума 47 850 євро є вигаданою ігровою сумою, яка не пов'язана зі статистикою збитків IC3. Гра навчає порівнювати докази та проводити розслідування. Вона не керує вашою системою ERP, не перевіряє реальний банківський рахунок і не замінює повноцінний процес внесення змін щодо постачальників. На завершення заповніть наведений вище робочий аркуш для вигаданого випадку та призначте реальні посадові ролі.
Протестуйте переконливий запит на зміну
Після гри використайте малознайомого постачальника та нейтральне на вигляд повідомлення. Приберіть орфографічні помилки й явні погрози, щоб співробітник мусив спиратися на механізм контролю. Попросіть надати заповнений протокол перевірки, зокрема точку, на якій платіж призупиняється, та відомості про те, хто має право його провести.
Перетворіть вправу на регулярну фінансову процедуру
Цей посібник, інтерфейс CyberPlay та гра Phishing Detective 3D доступні українською мовою. Доручіть виконати порівняння рахунків на оплату в Operation Paper Trail, а потім попросіть кожного учасника пояснити різницю між виявленням невідповідності та схваленням зміни. Супровідні зображення ігрового процесу демонструють англомовний інтерфейс і вигадані документи.
Обговоріть робочий процес із відділами закупівель і фінансів, перш ніж використовувати його як пам'ятку для персоналу. Перевірте, де зберігаються надійні контакти, хто заміщає відсутніх співробітників і як ескалується затриманий платіж. Пізніше повторіть вправу на іншому прикладі. Оцінюйте якість перевірки та сформованого запису; високий ігровий бал сам по собі не є доказом безпеки реального процесу платежів.
Матеріали для завантаження
Практикуйте перевірку рахунків на оплату українською мовою
Порівняйте вигадані рахунки на оплату в Phishing Detective 3D, а потім заповніть робочий аркуш зміни реквізитів постачальника з реальними ролями схвалення на вашому робочому місці.
Дослідіть платіж постачальникуДжерела й додаткові матеріали
- Компрометація ділової пошти: запобігання та реагування — ФБР. Переглянуто 2026-09-13
- Поради щодо запобігання цифровому шахрайству з рахунками на оплату — Поліція Нідерландів. Переглянуто 2026-09-13
- Що робити у разі шахрайства з переказами або фальшивих банківських реквізитів — Cybermalveillance.gouv.fr. Переглянуто 2026-09-13
- Звіт про кіберзлочинність за 2025 рік, сторінки 7–8 та 62 — Центр розгляду скарг на інтернет-злочини ФБР (IC3). Переглянуто 2026-09-13
Досліджуйте далі
- Навчання кібербезпеки для банків: рішення за ролями та контекст DORA
Плануйте навчання кібербезпеки для банків за ролями та контекстом DORA. Практикуйте перевірку платежів і розрізняйте результати занять та підтверджені навички.
UK · 7 хв читання - Навчання кібербезпеки на виробництві: зміни та спільні пристрої
Адаптуйте навчання кібербезпеки до виробничих змін, спільних терміналів і постачальників. Використайте матрицю ролей та безпечні сценарії обговорення.
UK · 8 хв читання - Приклади фішингових листів для навчання: перевірка та повідомлення
Опрацюйте вигадані фішингові листи про кадри, рахунки, доставку й вхід до сервісів. Порівняйте з легітимними листами та оберіть незалежну перевірку запитів.
UK · 8 хв читання - ClickFix і підроблена CAPTCHA: як розпізнати пастку та діяти
Підроблена CAPTCHA вимагає виконати команду? Дізнайтеся про ознаки загрози ClickFix, що повідомляти до або після запуску, і відпрацюйте рішення українською мовою.
UK · 8 хв читання - Навчання захисту від QR-фішингу: перевіряйте адресу призначення
Навчайте перевіряти адреси QR-кодів на прикладах паркування, плакатів і входу до сервісів. Використайте попередній перегляд, незалежну перевірку та вправи.
UK · 8 хв читання - Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання