CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 9 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
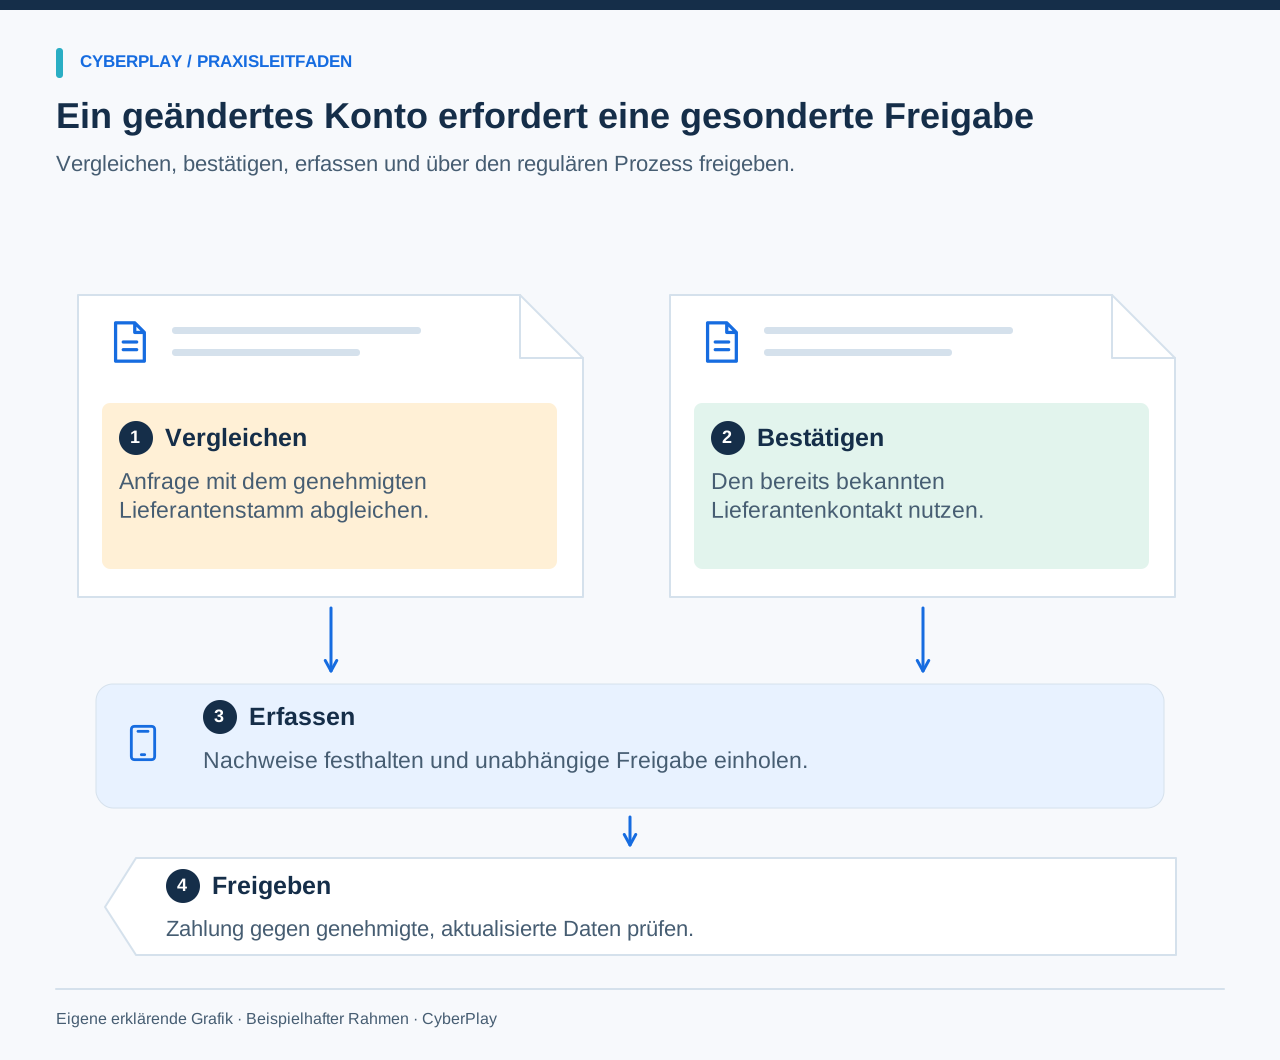
Wenn ein Lieferant um eine Änderung seiner Bankverbindung bittet, stoppen Sie die Änderung und vergleichen Sie sie mit dem genehmigten Lieferantenstammsatz. Überprüfen Sie die Anfrage über einen Ihrer Organisation bereits bekannten Kontakt und durchlaufen Sie anschließend die regulären Freigaben für Stammdaten und Zahlungen. Eine vertraute E-Mail-Adresse, Rechnungsnummer oder ein bekannter E-Mail-Verlauf autorisiert kein neues Konto.
Dieser Leitfaden richtet sich an die Kreditorenbuchhaltung, den Einkauf und Kolleginnen und Kollegen, die Lieferantenanfragen weiterleiten. Er bietet einen vollständigen Ablauf zur Änderungsverwaltung sowie ein Arbeitsblatt zum Rechnungsvergleich. Das Ziel ist festzustellen, wohin eine Zahlung fließen soll, anstatt zu raten, ob ein Dokument betrügerisch wirkt. Echte Kontoänderungen können fortgesetzt werden, sobald Prüfungen und Freigaben abgeschlossen sind.
Das Wichtigste zum Mitnehmen
- Prüfen Sie Kontoänderungen über einen unabhängig ermittelten, etablierten Lieferantenkontakt.
- Gleichen Sie die vorgeschlagenen Daten mit dem kontrollierten Lieferantenstammsatz ab, nicht nur mit einem weiteren Anhang.
- Halten Sie Prüfung, Stammdatenaktualisierung und Zahlungsfreigabe als explizite Zuständigkeiten fest.
- Falls bereits Geld überwiesen wurde, verständigen Sie die Finanzabteilung und die Bank unverzüglich über vertrauenswürdige Kanäle.
Wenden Sie diese Abfolge vor jeder Änderung von Zahlungsdaten an
Identifizieren Sie zunächst die angeforderte Änderung und halten Sie die betroffene Zahlung oder Stammdatenaktualisierung gemäß Richtlinie an. Rufen Sie die genehmigten Lieferantendaten aus Ihrem bestehenden System ab. Rufen Sie den etablierten Lieferantenkontakt an, dokumentieren Sie die Bestätigung und leiten Sie die Änderung an die zuständige datenverantwortliche Person weiter. Holen Sie die erforderliche unabhängige Genehmigung ein, bevor die Zahlung freigegeben wird.
Das FBI rät dazu, Änderungen von Kontonummern oder Zahlungsverfahren zu überprüfen. Auch Leitfäden der niederländischen Polizei empfehlen, das Konto mit der eigenen Verwaltung abzugleichen und eine zuvor bekannte Nummer anzurufen. Betrachten Sie die hier beschriebene Abfolge als praktisches Kontrollkonzept zur Abstimmung auf Ihre Organisation, nicht als universelle Rechtsvorschrift.
- Stoppen Sie die betroffene Änderung und notieren Sie das Rechnungszeichen.
- Gleichen Sie die Anfrage mit dem kontrollierten Lieferantenstammsatz ab.
- Prüfen Sie über den bekannten Lieferantenkontakt und protokollieren Sie das Ergebnis.
- Lassen Sie die Stammdaten durch die zuständige Person mit der erforderlichen Genehmigung aktualisieren.
- Geben Sie die Zahlung erst frei, wenn die genehmigten Daten und die Rechnung übereinstimmen.
Quellen dieses Abschnitts: Business Email Compromise: Prävention und Reaktion · Tipps zur Verhinderung von digitalem Rechnungsbetrug
Warum ein echter Absender und ein echter Verlauf dennoch täuschen können
Business Email Compromise (BEC) kann den Missbrauch eines realen E-Mail-Postfachs beinhalten. Ein Angreifer kennt möglicherweise bereits den Lieferanten, den Betrag und das Zahlungsziel. Eine Antwort innerhalb einer echten Konversation kann daher eine neue betrügerische Anweisung enthalten. Die Rechtschreibung zu prüfen ist nützlich, um manche Täuschungen zu bemerken, kann eine Zahlungsänderung jedoch nicht authentifizieren.
Trennen Sie zwei Fragen: „Wird dieser Einkauf erwartet?“ und „Wurde diese Kontoänderung autorisiert?“ Eine korrekte Bestellung beantwortet die erste Frage. Sie beantwortet nicht die zweite. Der französische öffentliche Hilfsdienst Cybermalveillance.gouv.fr beschreibt dasselbe Muster der Zahlungsanweisungsumleitung als Überweisungsbetrug oder gefälschte Bankverbindung (faux RIB), bei dem Kontodaten im Rahmen einer erwarteten Transaktion ausgetauscht werden.
Quellen dieses Abschnitts: Business Email Compromise: Prävention und Reaktion · Vorgehensweise bei Überweisungsbetrug oder gefälschten Bankdaten
Was die gemeldeten Schäden aussagen – und was nicht
Der FBI IC3 2025 Annual Report verzeichnet 24.768 BEC-Beschwerden und gemeldete Schäden in Höhe von 3.046.598.558 US-Dollar in dieser Kategorie. Dabei handelt es sich um Beschwerden, die im Jahr 2025 beim IC3 eingereicht wurden, nicht um eine Zählung aller weltweiten BEC-Vorfälle und nicht um eine Prognose über die Schadenshöhe, die eine bestimmte Organisation erleiden wird.
Die Anmerkungen zur Datenbasis des Berichts besagen, dass sich Einstufungen und Schadenssummen durch weiterführende Analysen ändern können und doppelte Meldungen trotz Bemühungen um Deduplizierung möglich sind. Nutzen Sie die Statistik, um zu veranschaulichen, warum Zahlungskontrollen Aufmerksamkeit verdienen. Sie belegt nicht, dass eine bestimmte Rückrufrichtlinie, ein bestimmtes Herstellerprodukt oder ein bestimmtes Lernspiel einen festgelegten Prozentsatz an Schäden verhindert hätte.
Quellen dieses Abschnitts: Internet Crime Report 2025, Seiten 7–8 und 62
Zwei Rechnungsdatensätze vergleichen, ohne einen davon voreilig als Beweis zu behandeln
Verwenden Sie dieses fiktive Arbeitsblatt für eine Teamdiskussion. Beide Dokumente beschreiben dieselbe Lieferung, denselben Betrag und dieselbe Rechnungsnummer. Nur das Zahlungsziel und die Kontaktanweisung ändern sich. Konto A und Konto B sind Bezeichnungen, keine nutzbaren Bankdaten; die Beispieladresse accounts@northstar-supplies.example dient ausschließlich Illustrationszwecken.
Der etablierte Datensatz ist Ihr Vergleichsmaßstab, muss jedoch selbst gepflegt und zugriffsbeschränkt sein. Eine alte E-Mail, die von der anfragenden Person weitergeleitet wurde, ist nicht automatisch ein genehmigter Datensatz. Notieren Sie nach Feststellung der Abweichung „Änderung erfordert Prüfung“ anstelle von „bestätigter Betrug“. Der Lieferant könnte einen legitimen Grund für einen Bankwechsel haben.
| Feld | Genehmigter Datensatz | Neue Anfrage | Entscheidung |
|---|---|---|---|
| Lieferant | Northstar Supplies | Northstar Supplies | Übereinstimmender Name liefert Kontext. |
| Rechnung / Betrag | NS-1048 / 12.400 € | NS-1048 / 12.400 € | Erwartete Leistung; keine Genehmigung der Änderung. |
| Zahlungsziel | Konto A im Lieferantenstamm | Durch Konto B ersetzen | Änderung anhalten und verifizieren. |
| Kontaktweg | Bestehender Einkaufskontakt | Neue Nummer in E-Mail-Signatur | Den etablierten Kontakt nutzen. |
| Gültigkeitsdatum | Keine Änderung verzeichnet | Ab heute für alle Rechnungen | Geltungsbereich vor jeder Aktualisierung klären. |
| Genehmigung | Keine Änderungsgenehmigung erfasst | „Bereits mit Ihrer Führungskraft abgestimmt“ | Über das reguläre Genehmigungssystem verifizieren. |

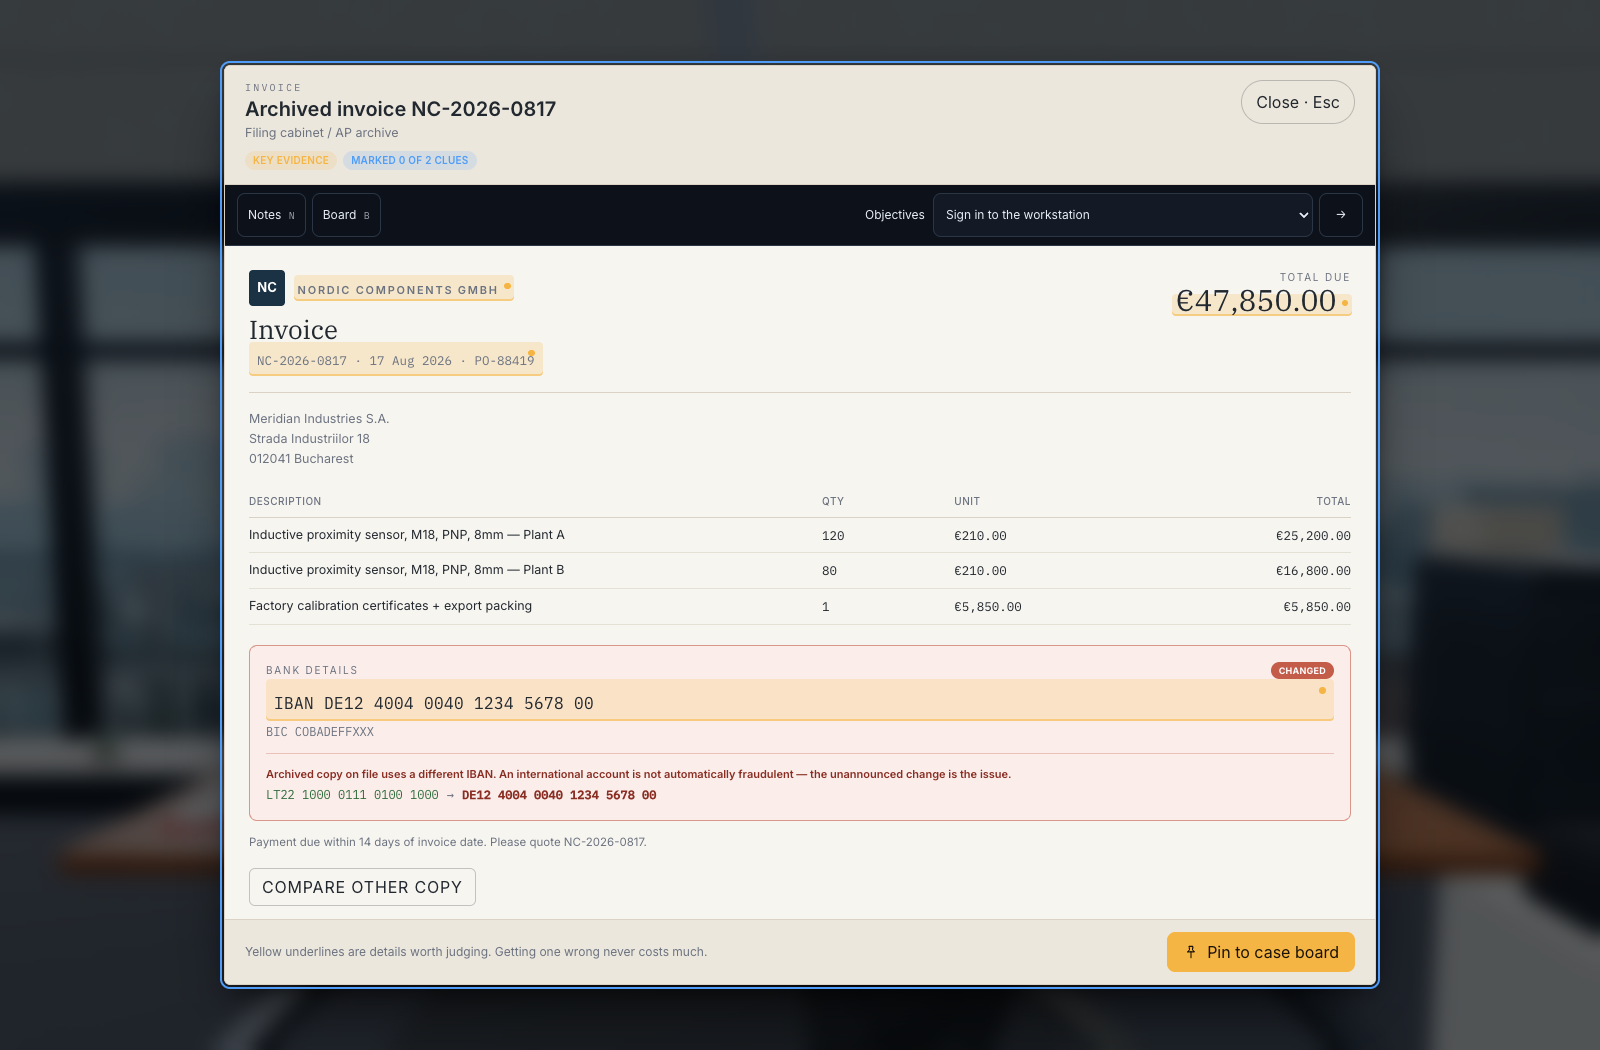
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Geänderte Angaben vergleichen
Prüfen Sie, welche Zahlungsdaten sich geändert haben und ob die Anfrage zur erwarteten Rechnung und Leistung passt.
- Mit vertrauter Rechnung abgleichen
Vergleichen Sie mit einer vertrauenswürdigen Rechnung und verifizieren Sie geänderte Bankdaten über den bereits hinterlegten Lieferantenkontakt.
Mit dem Lieferantenrückruf eine unabhängige Bestätigung erzielen
Verwenden Sie eine Rufnummer aus dem kontrollierten Lieferantenstammsatz oder einen anderen Kontaktweg, den Ihre Organisation vor dieser Anfrage festgelegt hat. Nutzen Sie keine neu angegebene Nummer aus derselben Nachricht, deren Anhang oder von einer anrufenden Person, die sich von sich aus meldet. Bitten Sie den bekannten Kontakt um Bestätigung, dass eine Änderung angefordert wurde, welche Kontodaten betroffen sind, ab wann sie gilt und welche Rechnungen sie umfasst.
Halten Sie fest, wen Sie erreicht haben und wie dieser Kontakt ausgewählt wurde. Wenn die Person die Änderung nicht bestätigen kann, nicht erreichbar ist oder Sie an einen ungeprüften Kontakt verweist, halten Sie die Änderung weiter an und eskalieren Sie den Vorgang. Eine Frist, der Name einer Führungskraft oder eine beruhigende Antwort sind kein Ersatz für Belege. Wenn Daten veraltet sind, nutzen Sie den genehmigten Prozess zur Lieferantenaufnahme oder Kontaktrevalidierung.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Bestehendes Verzeichnis nutzen
Nutzen Sie das offizielle Helpdesk-Verzeichnis der Organisation für einen vertrauenswürdigen Kontakt, bevor Sie heikle Anfragen fortführen.
- Übermittelte Nummern nicht nutzen
Eine vom Anrufer genannte Nummer ist Teil der Anfrage und eignet sich nicht zur unabhängigen Überprüfung.
Quellen dieses Abschnitts: Tipps zur Verhinderung von digitalem Rechnungsbetrug · Vorgehensweise bei Überweisungsbetrug oder gefälschten Bankdaten
Einen vollständigen Nachweis über die Lieferantenänderung führen
Die Person, die die Anfrage feststellt, hat möglicherweise nicht die Berechtigung, die Kreditorenstammdaten zu ändern oder Geld freizugeben. Weisen Sie diese Aufgaben explizit zu. Eine unabhängige genehmigende Person sollte die Prüfnachweise und die erfassten Zahlungsdaten begutachten, anstatt lediglich eine Benachrichtigung durchzuklicken, in der steht, dass jemand anderes bereits geprüft habe.
Führen Sie diesen Datensatz im freigegebenen Finanzsystem oder passen Sie ihn als Arbeitsblatt an. Speichern Sie Kontodaten mit angemessenen Zugriffsbeschränkungen. Verlinken Sie Nachweise, anstatt sensible Bankdaten in breite Chat-Kanäle zu kopieren. Erfassen Sie auch fehlgeschlagene Verifizierungsversuche, damit Kolleginnen oder Kollegen dieselbe Anfrage nicht versehentlich neu starten, als wäre sie frisch eingegangen.
| Ausfüllbares Feld | Zu erfassende Information |
|---|---|
| Anfrage und Umfang | Lieferantennummer, Rechnungsreferenzen, angeforderte Änderung und Gültigkeitsdatum. |
| Vertrauenswürdige Quelle | Ablageort des genehmigten Datensatzes und genutzter Kontaktweg. |
| Verifizierung | Datum, erreichte Person, Zuständigkeit und bestätigte Details. |
| Ausnahmen | Unbeantwortete Fragen, fehlgeschlagener Rückruf oder Widerspruch zu bestehenden Informationen. |
| Datenverantwortliche Person | Autorisierte Person, die die Lieferantendaten aktualisiert. |
| Unabhängige Genehmigung | Genehmigende Person, geprüfte Belege und Freigabereferenz. |
| Zahlungsfreigabe | Endgültiges Zahlungsziel abgeglichen mit dem genehmigten, aktualisierten Datensatz. |
| Ergebnis | Angenommen, abgelehnt oder angehalten, mit zuständiger Person und nächstem Schritt. |
Wenn die Zahlung bereits ausgeführt wurde
Verständigen Sie sofort die Finanz- oder Treasury-Verantwortlichen sowie die Bank über die dafür vorgesehenen, etablierten Kontakte. Erläutern Sie, dass die Überweisung betrügerisch sein könnte, und erkundigen Sie sich bei der Bank nach einem Rückruf oder anderen Schutzmaßnahmen. Übermitteln Sie Zahlungsreferenz, Uhrzeit, Betrag und Zielkonto über den genehmigten Kanal der Bank. Warten Sie nicht auf eine vollständige technische Untersuchung, bevor Sie die finanziellen Bedenken melden.
Benachrichtigen Sie außerdem Ihr Sicherheitsteam, sichern Sie die Originalnachrichten sowie Zahlungsbelege und befolgen Sie das Vorfallverfahren Ihrer Organisation. Eine Rückholung ist nicht garantiert. Senden Sie keine zweite „Korrektur“-Zahlung an ein neues Konto und verhandeln Sie nicht innerhalb des verdächtigen Konversationsverlaufs. Verantwortliche aus Finanzen, Sicherheit und Recht können die Kommunikation mit dem Lieferanten sowie jede für die Situation geltende externe Meldung koordinieren.
Quellen dieses Abschnitts: Business Email Compromise: Prävention und Reaktion · Vorgehensweise bei Überweisungsbetrug oder gefälschten Bankdaten
Die fiktive Zahlung von 47.850 € in Phishing Detective 3D untersuchen
Operation Paper Trail begleitet eine gestoppte Lieferantenzahlung über 47.850 €. Vergleichen Sie die aktuelle und die archivierte Rechnung NC-2026-0817, prüfen Sie die geänderte Bankverbindung des Lieferanten und setzen Sie diese mit den Konversations- und Postfachbeweisen in Beziehung. Übereinstimmender Betrag, Belegnummer und Layout bieten nützlichen Kontext; sie belegen nicht, dass die ausgetauschte IBAN autorisiert ist.
Der Betrag von 47.850 € ist ein fiktiver Spielbetrag, losgelöst von der IC3-Schadensstatistik. Das Spiel vermittelt den Beweisabgleich und die Untersuchung. Es bedient nicht Ihr ERP-System, verifiziert kein reales Bankkonto und ersetzt nicht den vollständigen Workflow zur Lieferantenänderung. Schließen Sie die Übung ab, indem Sie das obige Arbeitsblatt für den fiktiven Fall ausfüllen und die tatsächlichen Rollen Ihres Arbeitsplatzes zuweisen.
Eine überzeugende Änderungsanfrage erproben
Nutzen Sie nach dem Spiel einen unbekannten Lieferanten und eine unauffällig wirkende Nachricht. Verzichten Sie auf Rechtschreibfehler und offensichtliche Drohungen, damit die lernende Person sich auf den Kontrollprozess stützen muss. Verlangen Sie ein ausgefülltes Prüfprotokoll, einschließlich des Zeitpunkts, an dem die Zahlung angehalten wird, und der Angabe, wer sie freigeben darf.
Die Übung in eine wiederholbare Finanzroutine verwandeln
Dieser Leitfaden, die Benutzeroberfläche von CyberPlay und Phishing Detective 3D sind auf Deutsch verfügbar. Weisen Sie den Rechnungsabgleich in Operation Paper Trail zu und bitten Sie anschließend alle Teilnehmenden zu erklären, worin der Unterschied zwischen dem Bemerken einer Abweichung und dem Autorisieren einer Änderung besteht. Die begleitenden Gameplay-Bilder zeigen die englische Benutzeroberfläche und fiktive Dokumente.
Überprüfen Sie den Ablauf gemeinsam mit Einkauf und Finanzbuchhaltung, bevor Sie ihn als Mitarbeiterhinweis einsetzen. Vergewissern Sie sich, wo vertrauenswürdige Kontakte hinterlegt sind, wer Vertretungen übernimmt und wie eine angehaltene Zahlung eskaliert wird. Wiederholen Sie zu einem späteren Zeitpunkt ein abgewandeltes Beispiel. Beurteilen Sie die Qualität der Prüfung und des erstellten Nachweises; ein reiner Spiel-Score ist kein Beleg dafür, dass ein realer Zahlungsprozess sicher ist.
Material zum Herunterladen
Rechnungsprüfung auf Deutsch üben
Vergleichen Sie die fiktiven Rechnungen in Phishing Detective 3D und füllen Sie anschließend das Arbeitsblatt zur Lieferantenänderung mit den Genehmigungsrollen Ihres eigenen Arbeitsplatzes aus.
Die Lieferantenzahlung untersuchenQuellen und weiterführende Informationen
- Business Email Compromise: Prävention und Reaktion — FBI. Abgerufen am 2026-09-13
- Tipps zur Verhinderung von digitalem Rechnungsbetrug — Niederländische Polizei. Abgerufen am 2026-09-13
- Vorgehensweise bei Überweisungsbetrug oder gefälschten Bankdaten — Cybermalveillance.gouv.fr. Abgerufen am 2026-09-13
- Internet Crime Report 2025, Seiten 7–8 und 62 — FBI Internet Crime Complaint Center. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Cybersicherheitsschulung für Banken: Rollenszenarien und DORA
Planen Sie Cybersicherheitsschulungen für Banken rund um Zahlungsprüfungen, Identitätsprüfungen und Meldewege – mit DORA-Kontext und einer praxisnahen Rollenmatrix.
DE · 8 Min. Lesezeit - Security Awareness in der Produktion: Schichten und gemeinsam genutzte Geräte
Richten Sie die Security Awareness in der Produktion an Schichten, gemeinsam genutzten Terminals, Lieferanten und Meldewegen aus. Inklusive Rollenmatrix und Übung.
DE · 9 Min. Lesezeit - Phishing-Mail-Beispiele für Schulungen: prüfen, verifizieren und melden
Nutzen Sie fiktive Phishing-Mail-Beispiele für HR, Rechnungen, Lieferungen und Logins sowie legitime Kontrollfälle – inklusive sicherer Entscheidung und Nachbesprechung.
DE · 8 Min. Lesezeit - ClickFix und gefälschte CAPTCHAs: erkennen und richtig reagieren
Ein gefälschtes CAPTCHA verlangt das Ausführen eines Befehls? Lernen Sie die ClickFix-Warnsignale, Meldungen vor oder nach der Ausführung und üben Sie auf Deutsch.
DE · 9 Min. Lesezeit - QR-Code-Phishing-Schulung: erst das Ziel prüfen, dann handeln
Schulen Sie Mitarbeitende im Umgang mit QR-Code-Phishing: Zielprüfung, unabhängige Verifikation und realistische Übungen zu Parkplatz, Aushang und Anmeldung.
DE · 9 Min. Lesezeit - Social-Engineering-Übungen: Identitätstäuschung und Zahlungsfreigaben trainieren
Social-Engineering-Übungen für Mitarbeitende: Identitätstäuschung, Zahlungsänderungen und Rückrufe mit fiktiven Szenarien und konkreten Nachbesprechungen trainieren.
DE · 8 Min. Lesezeit