Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română
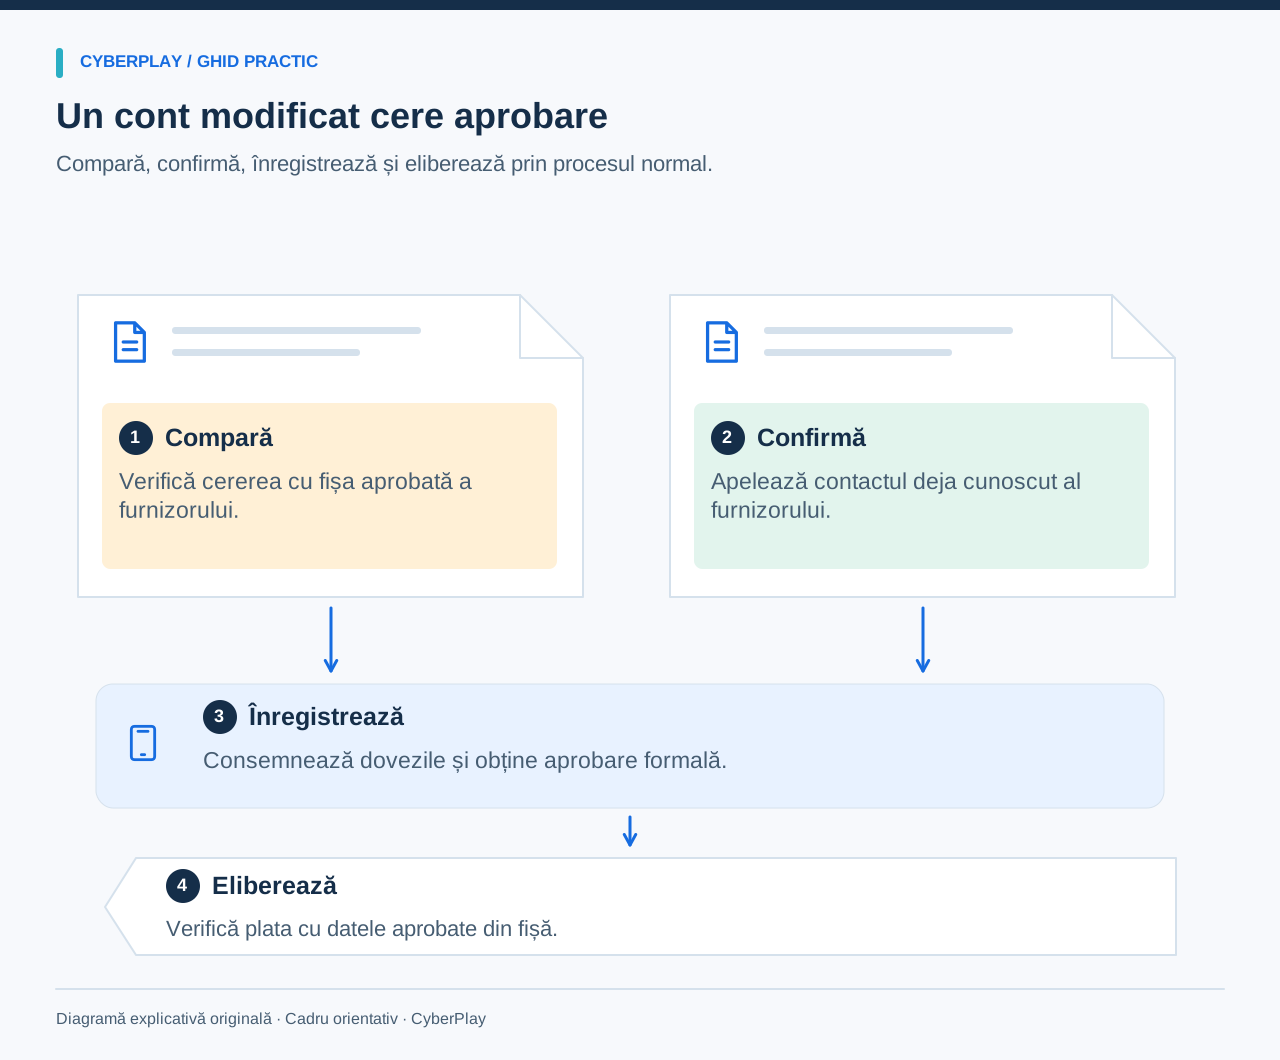
Când un furnizor solicită modificarea datelor bancare, oprește temporar modificarea și compar-o cu fișa aprobată a furnizorului. Verifică solicitarea printr-un contact deja cunoscut organizației tale, apoi urmează fluxul normal de aprobare a fișei furnizorului și a plății. O adresă de e-mail familiară, un număr de factură sau un fir de discuție existent nu autorizează un cont nou.
Acest ghid este destinat departamentelor de contabilitate-furnizori, achiziții și colegilor care redirecționează solicitările furnizorilor. Oferă un flux complet de lucru pentru schimbare IBAN furnizor și o fișă de comparare a facturilor. Scopul este să stabilești unde trebuie să meargă o plată, nu să ghicești dacă un document pare fraudulos. Schimbările reale de cont pot continua odată ce verificările și aprobările sunt finalizate.
Idei de reținut
- Verifică schimbările de cont printr-un contact stabilit al furnizorului, obținut independent.
- Compară datele propuse cu fișa controlată a furnizorului, nu doar cu o altă anexă.
- Păstrează verificarea, actualizarea fișei furnizorului și eliberarea plății ca responsabilități explicite.
- Dacă banii au fost deja trimiși, alertează imediat departamentul financiar și banca prin canale de încredere.
Urmează această succesiune înainte de a modifica detaliile de plată
Mai întâi, identifică modificarea solicitată și blochează plata afectată sau actualizarea fișei conform politicii interne. Extrage datele aprobate ale furnizorului din sistemul existent. Apelează contactul stabilit al furnizorului, înregistrează confirmarea și direcționează modificarea către responsabilul autorizat al fișei. Aplică aprobarea independentă necesară înainte de a elibera plata.
FBI recomandă verificarea oricăror modificări ale numerelor de cont sau procedurilor de plată. Ghidul poliției olandeze recomandă, de asemenea, compararea contului cu propria evidență și apelarea unui număr cunoscut anterior. Tratează succesiunea de aici ca pe un model practic de control intern care să se alinieze organizației tale, nu ca pe o regulă juridică universală.
- Oprește modificarea vizată și notează referința facturii.
- Compară cererea cu fișa controlată a furnizorului.
- Verifică prin contactul cunoscut și consemnează rezultatul.
- Responsabilul autorizat actualizează fișa cu aprobarea cerută.
- Eliberează plata doar după ce datele aprobate și factura coincid.
Sursele secțiunii: Business Email Compromise: prevenire și răspuns · Recomandări pentru prevenirea fraudei digitale cu facturi
De ce un expeditor real și un fir de discuție autentic pot induce totuși în eroare
Compromiterea e-mailului de afaceri, sau BEC, poate implica utilizarea abuzivă a unei căsuțe poștale reale. Un atacator poate cunoaște deja furnizorul, suma și data plății. Prin urmare, un răspuns într-o conversație autentică poate introduce o nouă instrucțiune frauduloasă. Verificarea ortografiei este utilă pentru a observa unele înșelăciuni, dar nu poate autentifica o modificare de plată.
Separă două întrebări: „Este această achiziție așteptată?” și „A fost autorizată această schimbare de cont?” O comandă corectă de achiziție răspunde la prima întrebare. Nu răspunde însă la a doua. Serviciul public francez de asistență Cybermalveillance.gouv.fr descrie același tipar de deturnare a plăților drept fraudă prin virament sau RIB fals, unde datele de cont sunt substituite într-o tranzacție legitimă așteptată.
Sursele secțiunii: Business Email Compromise: prevenire și răspuns · Ce trebuie să faceți în caz de fraudă prin virament sau date bancare false
Ce ne indică pierderile raportate — și ce nu ne indică
Raportul anual IC3 2025 al FBI înregistrează 24.768 de plângeri BEC și 3.046.598.558 USD în pierderi raportate pentru această categorie. Acestea reprezintă plângeri depuse la IC3 în cursul anului 2025, nu o numărătoare a fiecărui incident BEC la nivel mondial și nici o prognoză a pierderii pe care o va suferi o anumită organizație.
Notele metodologice ale raportului precizează că încadrările și cifrele pierderilor se pot modifica în urma analizelor, iar rapoartele duplicate sunt posibile în ciuda eforturilor de deduplicare a pierderilor. Folosește această statistică pentru a explica de ce controalele plăților merită atenție. Ea nu demonstrează că o anumită politică de apel invers, un produs software sau un joc de instruire ar fi prevenit o proporție specifică din pierderi.
Sursele secțiunii: Raportul 2025 privind infracțiunile pe internet, paginile 7–8 și 62
Compară două înregistrări de factură fără a o trata pe vreuna drept dovadă absolută
Folosește această fișă fictivă într-o discuție de echipă. Ambele documente descriu aceeași livrare, sumă și număr de factură. Doar destinația plății și instrucțiunile de contact se modifică. Contul A și Contul B sunt etichete generice, nu date bancare reale; adresa exemplificativă accounts@northstar-supplies.example este rezervată pentru ilustrare.
Fișa stabilită este punctul tău de comparație, dar trebuie să fie la rândul ei menținută la zi și protejată prin controlul accesului. Un e-mail vechi redirecționat de solicitant nu reprezintă automat o înregistrare aprobată. După ce identifici discrepanța, notează „modificarea necesită verificare”, mai degrabă decât „fraudă confirmată”. Furnizorul ar putea avea un motiv legitim pentru schimbarea băncii.
| Câmp | Înregistrare aprobată | Cerere nouă | Decizie |
|---|---|---|---|
| Furnizor | Northstar Supplies | Northstar Supplies | Numele identic oferă context. |
| Factură / sumă | NS-1048 / 12.400 € | NS-1048 / 12.400 € | Muncă legitimă; nu aprobă schimbarea. |
| Destinație plată | Contul A din fișa furnizorului | Înlocuire cu Contul B | Oprește și verifică modificarea. |
| Canal de contact | Contact existent pentru achiziții | Număr nou în semnătura din e-mail | Folosește contactul stabilit. |
| Data intrării în vigoare | Nicio modificare înregistrată | Aplicare de azi pentru toate facturile | Clarifică domeniul înainte de actualizare. |
| Aprobare | Nicio aprobare de schimbare notată | „Deja agreat cu managerul tău” | Verifică prin fluxul normal de aprobare. |

Mărește imaginea · Captură din joc · Interfață în engleză
- Compară detaliile modificate
Verifică ce detalii de plată s-au schimbat și dacă solicitarea corespunde facturii și activității așteptate.
- Compară cu o factură verificată
Compară cu o factură de încredere, apoi verifică modificările bancare prin contactul furnizorului înregistrat anterior.
Asigură-te că apelul de verificare către furnizor stabilește ceva independent
Folosește un număr din fișa controlată a furnizorului sau un alt canal de contact pe care organizația ta l-a stabilit înainte de această solicitare. Nu folosi un număr nou primit în același mesaj, în anexa acestuia sau de la o persoană care te contactează prima. Solicită contactului cunoscut să confirme că a fost cerută o modificare, datele de cont vizate, data la care intră în vigoare și facturile pe care le include.
Consemnează persoana contactată și modul în care a fost selectat acel contact. Dacă persoana nu poate confirma schimbarea, nu este disponibilă sau te redirecționează către un contact neverificat, menține modificarea în așteptare și escaladează situația. Un termen-limită urgent, numele unui manager sau un răspuns liniștitor nu înlocuiesc dovezile. Dacă datele sunt învechite, folosește procesul aprobat de înregistrare a furnizorilor sau de revalidare a contactelor.

Mărește imaginea · Captură din joc · Interfață în engleză
- Caută în agenda existentă
Folosește agenda stabilită a biroului de asistență pentru a găsi un contact de încredere înainte de a continua.
- Nu refolosi numere primite
Un număr furnizat de apelant face parte din solicitare și nu o poate verifica în mod independent.
Sursele secțiunii: Recomandări pentru prevenirea fraudei digitale cu facturi · Ce trebuie să faceți în caz de fraudă prin virament sau date bancare false
Menține o evidență completă a modificărilor de date ale furnizorilor
Persoana care observă solicitarea s-ar putea să nu aibă permisiunea de a modifica fișa principală a furnizorului sau de a elibera fondurile. Alocă aceste responsabilități în mod explicit. Un aprobator independent ar trebui să revizuiască dovezile verificării și datele de plată introduse, nu doar să bifeze o notificare spunând că altcineva a verificat deja.
Folosește această evidență în sistemul financiar aprobat sau adapteaz-o ca fișă de lucru. Stochează informațiile de cont cu restricții adecvate de acces. Include linkuri către dovezi în loc să copiezi detalii bancare confidențiale în canale generale de chat. Consemnează și încercările eșuate de verificare, astfel încât un coleg să nu poată reporni accidental aceeași solicitare ca și cum ar fi nouă.
| Câmp de completat | Ce se consemnează |
|---|---|
| Solicitare și aplicabilitate | ID furnizor, referințe facturi, modificare solicitată și data intrării în vigoare. |
| Sursă de încredere | Locația fișei aprobate și canalul de contact utilizat. |
| Verificare | Data, persoana contactată, autoritatea acesteia și detaliile confirmate. |
| Excepții | Întrebări fără răspuns, apel eșuat sau neconcordanțe cu informațiile existente. |
| Responsabil fișă | Persoana autorizată care va actualiza datele furnizorului. |
| Aprobare independentă | Aprobatorul, dovezile analizate și referința aprobării. |
| Eliberarea plății | Destinația finală comparată cu detaliile aprobate și actualizate din fișă. |
| Rezultat | Acceptat, respins sau oprit temporar, cu responsabil și acțiunea următoare. |
Dacă plata a fost deja trimisă
Alertează imediat responsabilul financiar sau de trezorerie și banca, folosind contactele lor stabilite. Explică faptul că transferul poate fi fraudulos și întreabă banca despre procedura de rechemare (recall) sau alți pași de protecție. Transmite referința plății, ora, suma și contul de destinație prin canalul aprobat al băncii. Nu aștepta finalizarea unei investigații tehnice complete înainte de a semnala îngrijorarea financiară.
Notifică, de asemenea, echipa de securitate, păstrează mesajele originale și dovezile plății și urmează procedura internă pentru incidente. Recuperarea fondurilor nu este garantată. Nu trimite o a doua plată de „corecție” către un cont nou și nu negocia în conversația suspectă. Responsabilii din departamentele financiar, de securitate și juridic pot coordona comunicarea cu furnizorul și eventuala raportare externă aplicabilă situației.
Sursele secțiunii: Business Email Compromise: prevenire și răspuns · Ce trebuie să faceți în caz de fraudă prin virament sau date bancare false
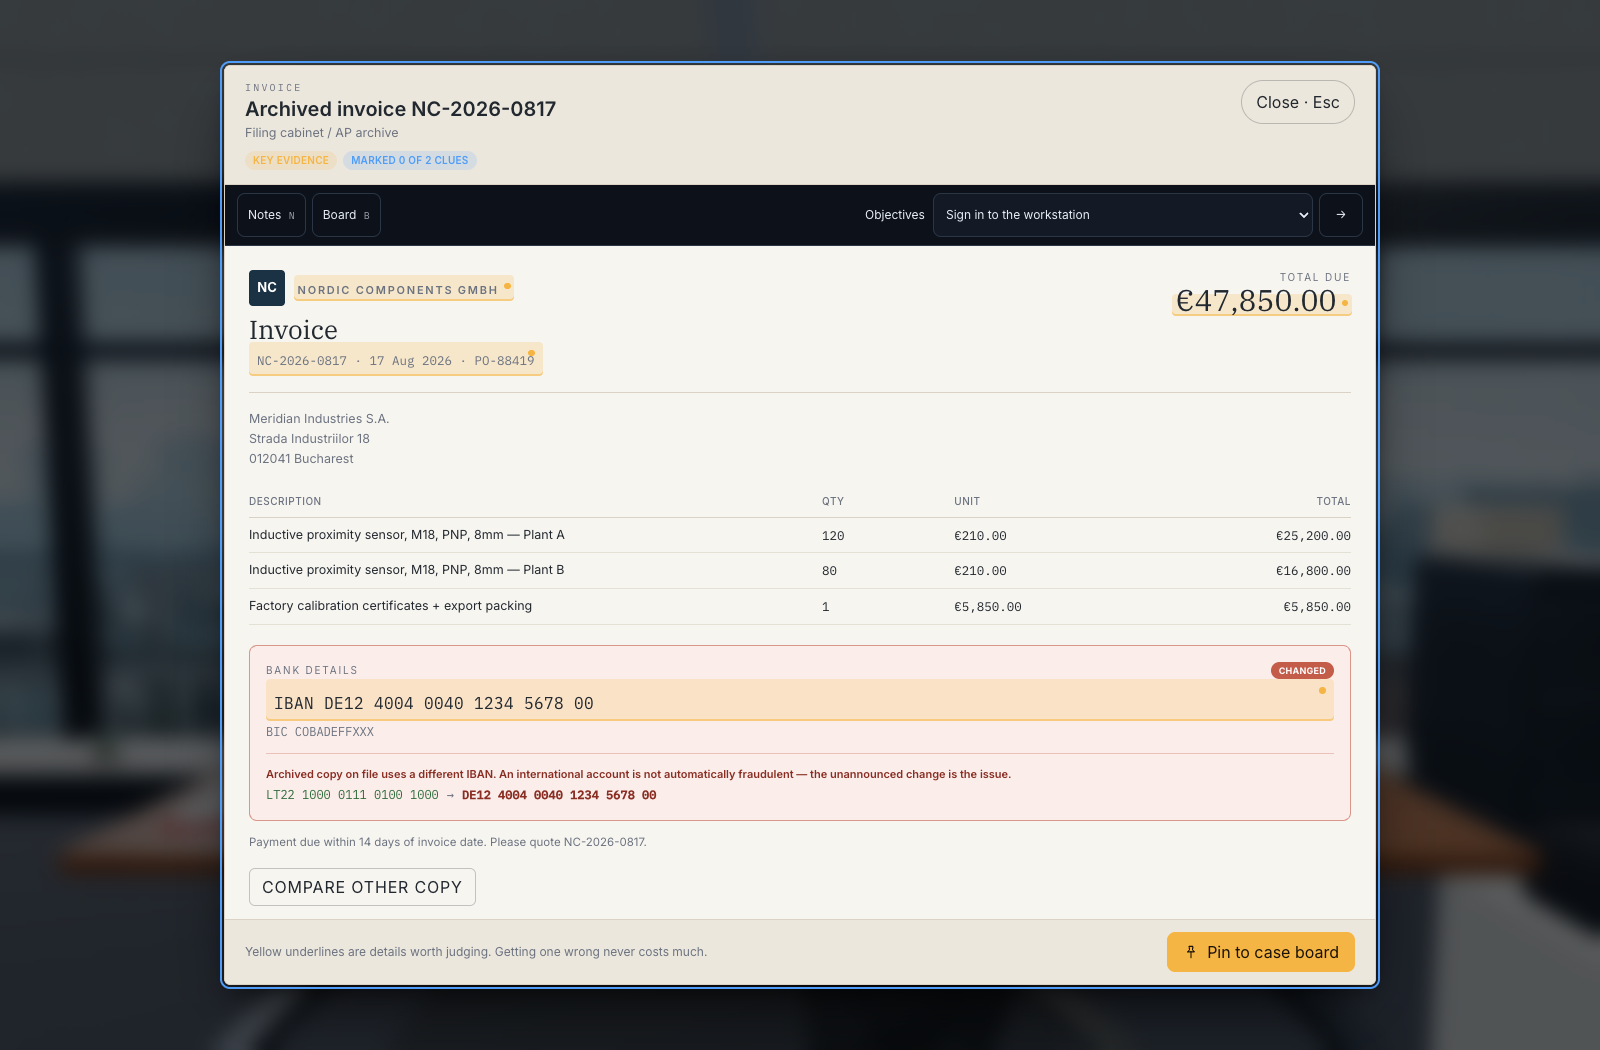
Investighează plata fictivă de 47.850 € în Phishing Detective 3D
Operation Paper Trail urmărește o plată blocată către un furnizor în valoare de 47.850 €. Compară factura NC-2026-0817 curentă cu cea arhivată, inspectează datele bancare modificate și corelează-le cu dovezile din conversație și din căsuța poștală. Suma, identificatorul și formatul identice reprezintă un context util; ele nu demonstrează că noul IBAN substituit este autorizat.
Suma de 47.850 € este o valoare fictivă din joc, distinctă de statistica pierderilor raportate de IC3. Jocul dezvoltă abilitățile de comparare a dovezilor și investigare. Acesta nu operează sistemul tău ERP, nu verifică un cont bancar real și nu înlocuiește fluxul complet de schimbare IBAN furnizor. La final, completează fișa de lucru de mai sus pentru cazul fictiv și alocă rolurile reale din organizație.
Testează o solicitare de modificare convingătoare
Folosește un furnizor mai puțin familiar și un mesaj neutru după parcurgerea jocului. Elimină greșelile de ortografie și amenințările evidente, astfel încât cursantul să fie nevoit să se bazeze pe mecanismul de control. Solicită o fișă de verificare completată, inclusiv punctul în care plata este oprită și cine are permisiunea de a o elibera.
Transformă exercițiul într-o rutină financiară reproductibilă
Acest ghid, interfața CyberPlay și Phishing Detective 3D sunt disponibile în limba română. Alocă exercițiul de comparare a facturilor din Operation Paper Trail, apoi cere fiecărui participant să explice diferența dintre observarea unei neconcordanțe și autorizarea unei modificări. Imaginile de joc care însoțesc textul prezintă interfața și documentele fictive în limba engleză.
Revizuiește fluxul de lucru cu departamentele de achiziții și financiar înainte de a-l folosi ca instrucțiune pentru personal. Confirmă unde sunt stocate contactele de încredere, cine preia atribuțiile în caz de absență și cum se escaladează o plată oprită. Repetă un exemplu modificat ulterior. Evaluează calitatea verificării și a înregistrării generate; un simplu scor într-un joc nu dovedește că un proces real de plată este sigur.
Materiale de descărcat
Exersează verificarea facturilor în limba română
Compară facturile fictive în Phishing Detective 3D, apoi completează fișa pentru schimbare IBAN furnizor cu rolurile reale de aprobare de la locul tău de muncă.
Investighează plata către furnizorSurse și lecturi suplimentare
- Business Email Compromise: prevenire și răspuns — FBI. Accesat la 2026-09-13
- Recomandări pentru prevenirea fraudei digitale cu facturi — Poliția Olandeză. Accesat la 2026-09-13
- Ce trebuie să faceți în caz de fraudă prin virament sau date bancare false — Cybermalveillance.gouv.fr. Accesat la 2026-09-13
- Raportul 2025 privind infracțiunile pe internet, paginile 7–8 și 62 — Centrul de Reclamații pentru Infracțiuni pe Internet al FBI (IC3). Accesat la 2026-09-13
Continuă explorarea
- Instruire în securitate cibernetică pentru bănci: scenarii pe roluri și DORA
Planificați instruirea angajaților din bănci pe verificarea plăților, a identității și raportare, cu cerințe DORA și o matrice practică pe roluri.
RO · 9 min de lectură - Instruire în securitate cibernetică pentru producție: ture și dispozitive comune
Construiește conștientizarea securității în producție pornind de la ture, terminale comune și escaladare. Include o matrice și un exercițiu de discuție.
RO · 9 min de lectură - Exemple de e-mailuri de phishing pentru instruire: verifică și raportează
Exemple fictive de e-mailuri de phishing pentru HR, facturi, livrări și autentificări, plus mesaje legitime de control. Include decizii sigure și debriefing.
RO · 9 min de lectură - ClickFix și CAPTCHA fals: cum recunoști capcana și ce faci
Un CAPTCHA fals îți cere să rulezi o comandă? Află semnele de avertizare ClickFix, ce să raportezi înainte sau după executare și exersează decizia în limba română.
RO · 9 min de lectură - Phishing prin coduri QR: cum exersezi verificarea destinației
Învață angajații să gestioneze tentativele de quishing prin verificarea destinației, validare independentă și exerciții realiste cu parcări, afișe și autentificări.
RO · 9 min de lectură - Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură