Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română

Instruirea în securitate cibernetică pentru bănci ar trebui să conecteze deciziile de securitate cu autoritatea fiecărui rol. Un coleg din sucursală care gestionează o solicitare a unui client, o echipă de operațiuni care modifică instrucțiuni de plată și un organ de conducere care analizează riscurile de reziliență au nevoie de exerciții diferite. Acțiunile lor depind, de asemenea, de controale bine concepute și de rute clare de escaladare.
Acest ghid explică cerințele de instruire din DORA, conform verificării de la 13 septembrie 2026, și oferă exerciții originale pentru coordonatorii de programe. Scenariile sunt materiale de discuție care trebuie adaptate procedurilor aprobate ale băncii. Ele nu constituie o certificare bancară specifică și nu înlocuiesc instruirea de specialitate, de reglementare, de prevenire a fraudei sau de reziliență operațională.
Idei de reținut
- Adaptați instruirea de conștientizare și reziliență la responsabilitățile fiecărui rol.
- Predați verificarea independentă a plăților și controalele de identitate aprobate.
- Exersați raportarea și escaladarea după o acțiune incertă sau greșită.
- Păstrați dovezile de participare separate de competența evaluată și de rezultatele operaționale.
Înțelegeți cerințele de instruire din DORA
Articolul 13 alineatul (6) din DORA impune instruirea obligatorie privind securitatea TIC și reziliența operațională digitală pentru angajați și conducerea superioară, cu un nivel de complexitate adaptat funcțiilor acestora. Furnizorii terți relevanți de servicii TIC sunt incluși acolo unde este cazul. Aceasta depășește cu mult un simplu modul de phishing.
Răspunsul final EIOPA la Q&A 250–3380 explică faptul că frecvența și actualizările ar trebui să reflecte proporționalitatea, profilurile de rol, învățămintele din incidente și informațiile relevante despre amenințări. Documentul nu oferă un interval universal pentru fiecare angajat. Folosiți regulamentul și îndrumările de supraveghere aplicabile pentru a vă aproba programul, apoi documentați motivele pentru care activitățile și programul ales corespund riscurilor băncii.
Sursele secțiunii: Regulamentul (UE) 2022/2554, articolul 13 alineatul (6) · DORA, întrebarea 250–3380: frecvența și actualizarea instruirii
Porniți de la autoritatea asociată fiecărui rol
Enumerați acțiunile pe care le poate întreprinde fiecare grup și greșelile care ar putea rezulta dintr-o instrucțiune neverificată. Personalul din sucursale poate gestiona întrebări de identitate și comunicări neobișnuite de la clienți. Operațiunile de plăți pot modifica înregistrări sau iniția transferuri. Echipele de service desk pot asigura suport pentru accesul la conturi. Managerii pot aproba excepții sau decizii privind resursele.
Un angajat nu trebuie să devină investigator de incidente pentru a raporta o suspiciune. În egală măsură, un specialist care poate modifica accesul privilegiat are nevoie de mai mult decât un exercițiu general de conștientizare. Stabiliți limita în fiecare obiectiv: recunoașterea, verificarea, oprirea, raportarea, aprobarea sau executarea unei proceduri tehnice autorizate. Astfel, o etichetă generală de instruire nu va ascunde responsabilități foarte diferite.
| Rol | Exemplu de obiectiv | Practică sugerată |
|---|---|---|
| Sucursale și servicii pentru clienți | Folosirea verificărilor aprobate de identitate și de escaladare | Solicitare fictivă din partea unui client, cu dovezi incomplete |
| Operațiuni de plăți | Verificarea unei instrucțiuni cu impact major înainte de modificarea datelor | Exercițiu de decizie privind schimbarea datelor bancare |
| Service desk | Gestionarea unei solicitări urgente de acces prin controale de identitate aprobate | Joc de rol pentru apelurile de suport |
| Conducere | Evaluarea deciziilor de reziliență și a riscurilor nerezolvate | Discuție facilitată pe tema întreruperii serviciilor |
| Specialiști TIC | Executarea corectă a procedurilor operaționale atribuite | Instruire tehnică și evaluare în mediu controlat |
Transformați verificarea plăților într-o acțiune exersată
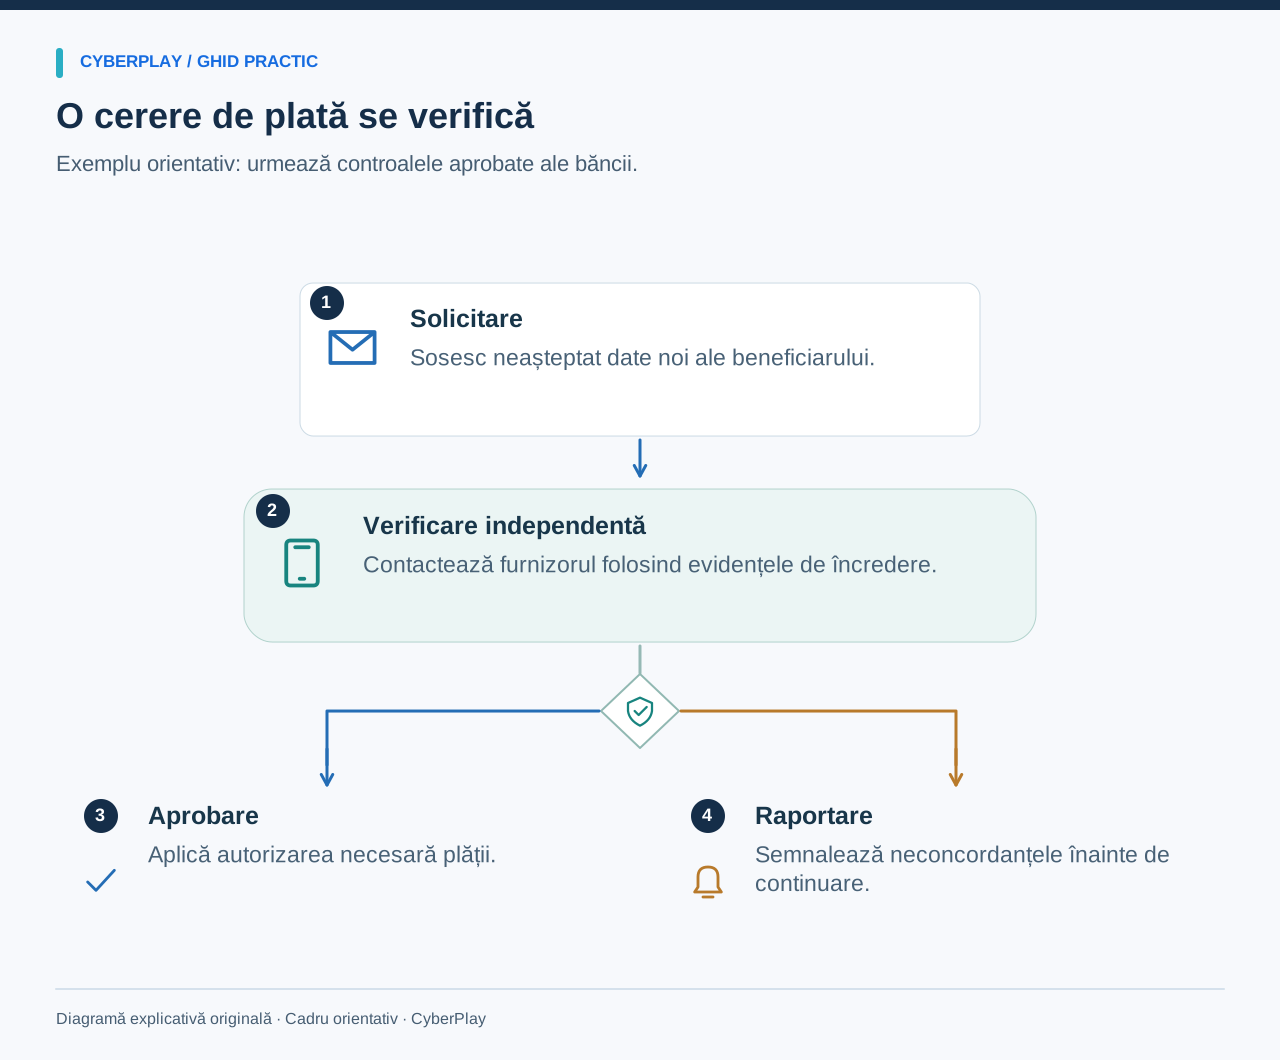
Ghidul FBI privind compromiterea e-mailurilor de afaceri (BEC) recomandă verificarea independentă a modificărilor de plăți. Într-un program bancar, transpuneți acest principiu în procesul aprobat al băncii: identificați instrucțiunea, verificați prin canalul obligatoriu, aplicați autorizarea corespunzătoare și înregistrați decizia.
Evitați inventarea unei reguli universale de apel invers pentru fiecare tranzacție. Produse, clienți și canale diferite pot avea controale diferite. Exercițiul de învățare ar trebui să utilizeze o procedură aprobată de responsabilul de proces. Ceea ce contează este ca participantul să nu considere un mesaj convingător, un nume familiar sau detalii de context corecte drept o permisiune de a ocoli acea procedură.

Mărește imaginea · Captură din joc · Interfață în engleză
- Caută în agenda existentă
Folosește agenda stabilită a biroului de asistență pentru a găsi un contact de încredere înainte de a continua.
- Nu refolosi numere primite
Un număr furnizat de apelant face parte din solicitare și nu o poate verifica în mod independent.
Sursele secțiunii: Fraude prin compromiterea corespondenței de afaceri
Folosiți acest exercițiu original de schimbare a plăților
Oferiți participanților o solicitare fictivă și o versiune simplificată a fluxului de lucru aprobat. Lăsați-i să identifice următoarea acțiune autorizată înainte de a dezvălui răspunsul. Invitați un responsabil de proces la analiza de final, astfel încât întrebările despre excepții să primească un răspuns practic.
Exersați verificările de identitate fără a folosi date reale ale clienților
Un scenariu de relații cu clienții poate implica un apelant care cunoaște câteva date corecte, dar nu poate parcurge procesul aprobat de verificare a identității. Participantul trebuie să mențină un ton util și profesionist, explicând totodată calea sigură disponibilă. Exercițiul ar trebui să recompenseze un pas următor clar, nu un refuz ostil sau speculații dacă apelantul sună sau nu suspect.
Utilizați înregistrări și date de cont complet fictive. Nu cereți personalului să aducă în sesiunile de grup cazuri reale care conțin date cu caracter personal. Dacă un incident real inspiră un scenariu, eliminați detaliile de identificare și solicitați aprobarea adaptării de la responsabilul relevant. Obiectivul este exersarea procesului; prin urmare, presiunea realistă și dovezile incomplete sunt mai utile decât identificatorii reali de clienți.
Includeți momentul de după comiterea unei greșeli
Multe exerciții se opresc înainte de acțiunea dăunătoare. Adăugați o a doua etapă: angajatul a introdus informații pe o pagină neașteptată, a aprobat o solicitare necunoscută sau a trimis un document către un destinatar greșit. Cereți-i să raporteze prompt, să descrie acțiunea cu exactitate și să urmeze traseul autorizat de răspuns.
Clarificați cine preia gestionarea cazului și ce anume trebuie să conserve angajatul. Nu încurajați investigațiile pe cont propriu, ștergerea dovezilor sau încercările de a negocia cu un presupus atacator. O analiză utilă la final examinează dacă teama, ambiguitatea sau lipsa unui contact disponibil ar putea întârzia raportarea. Această discuție poate scoate la iveală o problemă de proces pe care un alt test grilă ar rata-o.

Mărește imaginea · Captură din joc · Interfață în engleză
- Respinge solicitările neinițiate
Refuză o aprobare de conectare pe care nu ai inițiat-o, chiar dacă un alt mesaj te îndeamnă să accepți.
- Raportează prin asistența oficială
Contactează echipa de asistență sau de securitate stabilită și explică momentul în care au apărut solicitările neașteptate.
Oferiți instruirii în reziliență o dimensiune de echipă
Conștientizarea vizează deciziile individuale, în timp ce reziliența implică și lucrul coordonat atunci când serviciile sunt întrerupte. Organizați o discuție separată în care un serviciu destinat clienților devine indisponibil, iar informațiile sunt incomplete. Cereți operațiunilor din sucursale, departamentului TIC, echipei de comunicare și conducerii să își identifice responsabilitățile și căile aprobate de comunicare.
Păstrați exercițiul în cadrul limitelor stabilite de comun acord. Participanții pot formula decizii și cerințe de informații fără a atinge sistemele de producție și fără a trimite notificări reale către clienți. Înregistrați ipotezele, dependențele nerezolvate și responsabilii de acțiuni. Un joc general îi poate pregăti pe oameni să recunoască și să raporteze un eveniment suspect, dar nu ar trebui prezentat drept programul complet de testare a rezilienței băncii.

Mărește imaginea · Captură din joc · Interfață în engleză
- Include ora și dispozitivul
Raportează simptomele observate, momentul apariției și dispozitivul afectat prin traseul de raportare aprobat de organizație.
- Distinge observația de diagnostic
Separă observațiile directe de cauzele suspectate, astfel încât echipa de intervenție să investigheze fără presupuneri premature.
Adaptați desfășurarea instruirii la condițiile de lucru
Programați sesiuni scurte și concentrate de practică acolo unde pot fi finalizate fără a intra în conflict cu servirea clienților. O echipă dintr-o sucursală poate avea nevoie de mai multe sesiuni restrânse; un grup din operațiuni poate avea nevoie de un scenariu facilitat care implică două roluri de aprobare. Verificați dacă limba, dispozitivul și comenzile alese funcționează pentru publicul respectiv. Oferiți un format accesibil echivalent atunci când acestea nu sunt adecvate.
Organizați un instructaj cu managerii înainte de un exercițiu sensibil. Explicați scopul de învățare și ce date vor fi colectate. Evitați clasamentele individuale publice care îi determină pe oameni să își ascundă nesiguranța. Un program profesionist poate fi captivant, tratând în același timp greșelile ca surse de informații pentru îndrumare și îmbunătățirea proceselor, răspunderea fiind gestionată prin mecanismele stabilite la nivel de management.
Colectați dovezi cu o semnificație precisă
Păstrați versiunea programului, acoperirea pe roluri, obiectivele de învățare alocate, participarea și metoda de evaluare. Consemnați dacă un rezultat provine dintr-o întrebare de verificare a cunoștințelor, o discuție observată, o acțiune în cadrul unui joc sau un scenariu aplicat ulterior. Acestea sunt tipuri diferite de dovezi și nu ar trebui reduse la o simplă afirmație de tipul „riscul uman a fost redus”.
Scala Phish elaborată de NIST oferă un cadru de referință pentru dificultatea umană a mesajelor de phishing. Dacă banca compară rezultatele simulărilor, țineți cont de dificultatea provocării și de contextul destinatarului. Examinați, de asemenea, calitatea raportării și dacă angajații aleg traseul aprobat de verificare. O persoană poate evita un clic, dar poate totuși gestiona greșit o solicitare de plată primită pe un alt canal.
Sursele secțiunii: Scala NIST pentru dificultatea detectării mesajelor de phishing
Derulați un proiect-pilot concentrat înainte de extindere
Selectați o decizie cu impact major și un grup reprezentativ. Stabiliți procesul corect de comun acord cu responsabilul acestuia, observați activitatea și cereți participanților să își explice următoarea acțiune. Introduceți apoi un scenariu modificat după un interval adecvat. Consemnați atât lacunele de învățare, cât și obstacolele operaționale, desemnând responsabili nominali pentru monitorizare.
Jocurile generale de securitate CyberPlay pot oferi o componentă practică pentru obiectivele adecvate de conștientizare. Alegeți o temă relevantă și conectați experiența la procedurile băncii. Confirmați limbile specifice, condițiile de acces, cerințele de raportare și cerințele tehnice înainte de utilizarea la scară largă. Nu ar trebui să se deducă existența vreunui modul specific unei bănci, vreo certificare, vreun model de implementare sau integrare de platformă doar dintr-o simplă etichetă de subiect.
Exersează o decizie de la serviciu
Găsește un joc despre solicitări înșelătoare și verifică dacă este disponibil în română. Leagă discuția de controalele aprobate ale băncii și de responsabilitățile fiecărui rol.
Vezi jocurile de practicăSurse și lecturi suplimentare
- Regulamentul (UE) 2022/2554, articolul 13 alineatul (6) — EUR-Lex. Accesat la 2026-09-13
- DORA, întrebarea 250–3380: frecvența și actualizarea instruirii — EIOPA. Accesat la 2026-09-13
- Fraude prin compromiterea corespondenței de afaceri — Biroul Federal de Investigații al SUA (FBI). Accesat la 2026-09-13
- Scala NIST pentru dificultatea detectării mesajelor de phishing — NIST. Accesat la 2026-09-13
Continuă explorarea
- Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură - Indicatori pentru instruirea în securitate cibernetică: dincolo de participare
Măsurați conștientizarea securității printr-un dicționar practic de indicatori: participare, decizii, retenție, raportare, comparații corecte și limite clare.
RO · 10 min de lectură - Exercițiu de masă ransomware: ghid pentru echipe fără pregătire tehnică
Organizează un exercițiu de masă ransomware pentru echipe non-tehnice, cu inject-uri fictive, roluri clare, decizii de escaladare și un pachet descărcabil.
RO · 9 min de lectură - Frauda cu facturi: cum verifici schimbarea contului bancar al unui furnizor
Previno frauda cu facturi prin apel de verificare separat, compararea datelor bancare și aprobare formală. Include fișă de lucru și exercițiu practic.
RO · 9 min de lectură - Instruire în securitate cibernetică pentru producție: ture și dispozitive comune
Construiește conștientizarea securității în producție pornind de la ture, terminale comune și escaladare. Include o matrice și un exercițiu de discuție.
RO · 9 min de lectură - Jocuri de securitate cibernetică în română: cum le alegi
Alege jocuri de securitate cibernetică în română care exersează decizii de la serviciu. Compară formatele și folosește o fișă practică de evaluare.
RO · 9 min de lectură