Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku

Szkolenia z cyberbezpieczeństwa dla banków powinny łączyć decyzje dotyczące bezpieczeństwa z uprawnieniami przypisanymi do konkretnej roli. Pracownik oddziału obsługujący wniosek klienta, zespół operacji zmieniający dane do płatności oraz kadra zarządzająca analizująca ryzyko odporności operacyjnej potrzebują zupełnie innych ćwiczeń. Ich działania zależą również od dobrze zaprojektowanych mechanizmów kontrolnych i ścieżek eskalacji.
W niniejszym przewodniku wyjaśniono kontekst szkoleniowy rozporządzenia DORA (stan prawny zweryfikowany na 13 września 2026 r.) oraz przedstawiono autorskie ćwiczenia dla koordynatorów programów edukacyjnych. Zaprezentowane scenariusze stanowią materiał do dyskusji i muszą zostać dostosowane do zatwierdzonych procedur banku. Nie stanowią one certyfikacji dedykowanej dla bankowości ani nie zastępują specjalistycznych szkoleń regulacyjnych, kursów przeciwdziałania oszustwom czy programów odporności operacyjnej.
Najważniejsze wnioski
- Dopasuj szkolenia z budowania świadomości i odporności do obowiązków na danym stanowisku.
- Ucz niezależnej weryfikacji płatności oraz stosowania zatwierdzonych procedur potwierdzania tożsamości.
- Ćwicz zgłaszanie i eskalację incydentów w sytuacjach wątpliwych lub po popełnieniu błędu.
- Rozdzielaj ewidencję obecności na szkoleniach od oceny realnych kompetencji i rezultatów operacyjnych.
Zrozumienie kontekstu szkoleniowego w rozporządzeniu DORA
Artykuł 13 ust. 6 rozporządzenia DORA nakłada obowiązek prowadzenia obowiązkowych szkoleń z zakresu świadomości bezpieczeństwa ICT oraz cyfrowej odporności operacyjnej dla pracowników i kadry kierowniczej wyższego szczebla, o stopniu złożoności dostosowanym do ich funkcji. W stosownych przypadkach wymóg ten obejmuje również właściwych zewnętrznych dostawców usług ICT. Jest to zatem zakres znacznie szerszy niż pojedynczy moduł poświęcony phishingowi.
W ostatecznym dokumencie EIOPA Q&A 250–3380 wyjaśniono, że częstotliwość i aktualizacje szkoleń powinny uwzględniać zasadę proporcjonalności, profile stanowisk, wnioski z incydentów oraz adekwatne informacje o zagrożeniach (threat intelligence). Wytyczne nie określają jednego, uniwersalnego odstępu czasu między szkoleniami dla wszystkich pracowników. Należy wykorzystać przepisy rozporządzenia oraz właściwe wytyczne nadzorcze do zatwierdzenia programu szkoleniowego, a następnie udokumentować, dlaczego wybrane działania i harmonogram odpowiadają profilowi ryzyka banku.
Źródła tej sekcji: Rozporządzenie (UE) 2022/2554, artykuł 13 ust. 6 · DORA, pytanie 250–3380: częstotliwość szkoleń i aktualizacje
Punkt wyjścia: uprawnienia powiązane z daną rolą
Wypisz działania, które może podjąć każda grupa pracowników, oraz błędy, jakie mogą wyniknąć z wykonania niezweryfikowanego polecenia. Personel oddziału może zajmować się potwierdzaniem tożsamości i nietypową komunikacją od klientów. Dział operacji płatniczych może modyfikować dane w rejestrach lub inicjować przelewy. Service desk może odpowiadać za wsparcie dostępu do kont. Menedżerowie mogą zatwierdzać odstępstwa od procedur lub podejmować decyzje dotyczące alokacji zasobów.
Pracownik nie musi stawać się analitykiem incydentów, aby zgłosić niepokojące zdarzenie. Z kolei specjalista mający uprawnienia do modyfikacji dostępu uprzywilejowanego potrzebuje czegoś więcej niż ogólnego szkolenia uświadamiającego. Określ jednoznacznie granice każdego celu edukacyjnego: rozpoznaj, zweryfikuj, wstrzymaj, zgłoś, zatwierdź lub wykonaj autoryzowaną procedurę techniczną. Dzięki temu pod ogólną nazwą szkolenia nie zatrą się diametralnie różne zakresy odpowiedzialności.
| Rola | Przykładowy cel | Sugerowane ćwiczenie |
|---|---|---|
| Oddział i obsługa klienta | Stosowanie zatwierdzonych procedur weryfikacji tożsamości i eskalacji | Fikcyjny wniosek klienta z niekompletnymi dokumentami |
| Operacje płatnicze | Weryfikacja newralgicznego polecenia przed zmianą danych w rejestrach | Ćwiczenie decyzyjne dotyczące zmiany danych bankowych |
| Service desk | Obsługa pilnej prośby o dostęp zgodnie z procedurami weryfikacji tożsamości | Odgrywanie ról podczas rozmowy ze wsparciem technicznym |
| Kadra zarządzająca | Ocena decyzji dotyczących odporności i nierozwiązanych ryzyk | Moderowana dyskusja nad scenariuszem zakłócenia ciągłości usług |
| Specjaliści ICT | Prawidłowe wykonywanie przypisanych procedur operacyjnych | Nadzorowane szkolenie techniczne i weryfikacja umiejętności |
Weryfikacja płatności jako wyćwiczony nawyk
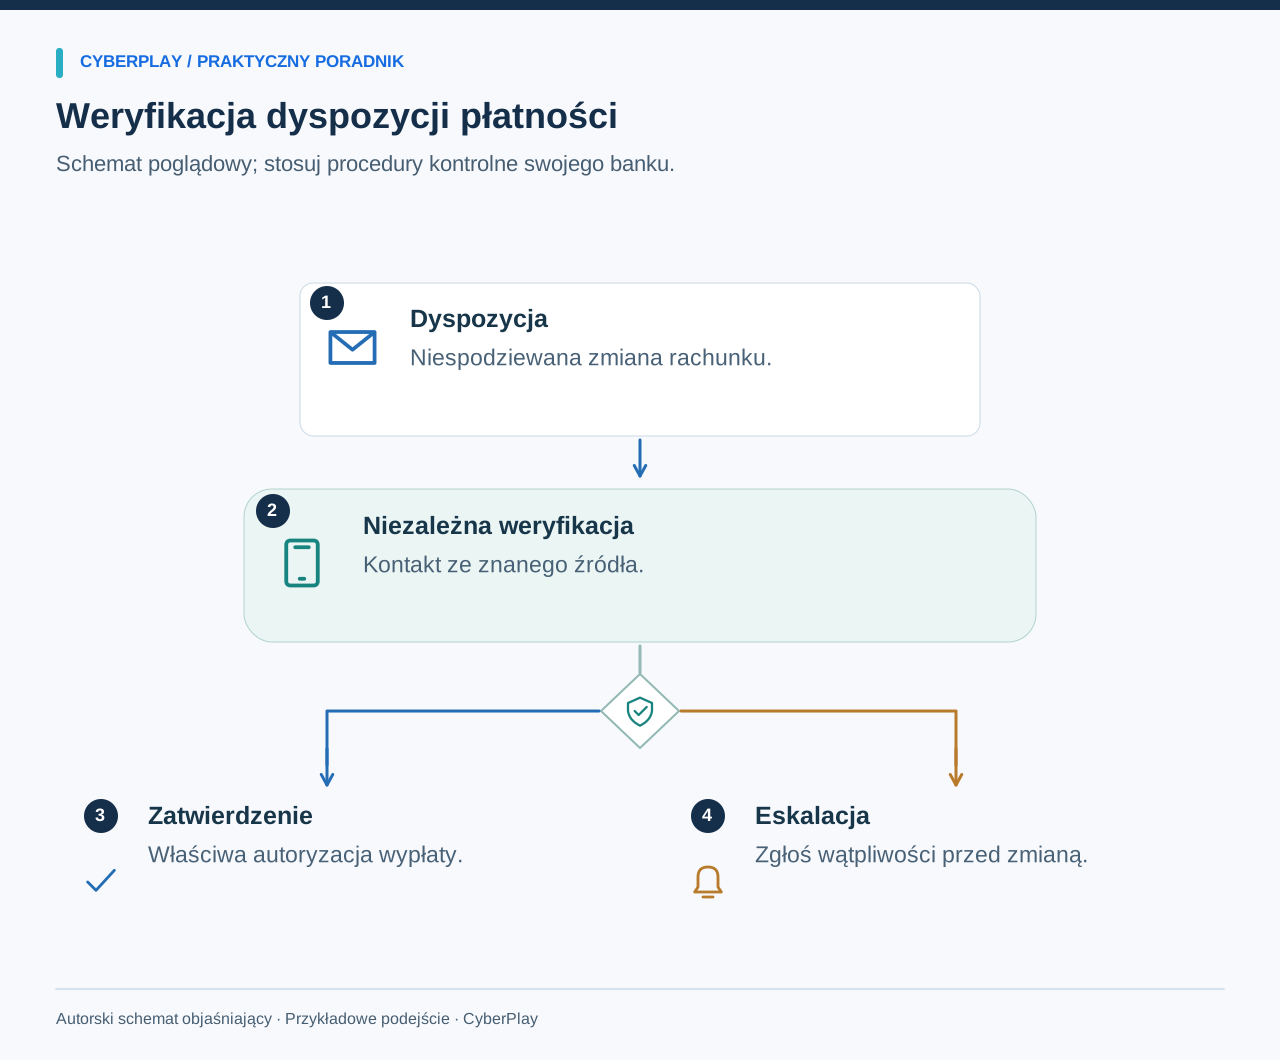
Wytyczne FBI dotyczące oszustw typu Business Email Compromise zalecają niezależne potwierdzanie wszelkich zmian dotyczących płatności. W programie szkoleniowym banku należy przełożyć tę zasadę na zatwierdzony proces wewnętrzny: zidentyfikuj instrukcję, zweryfikuj ją wymaganym kanałem, zastosuj odpowiednią autoryzację i zarejestruj podjętą decyzję.
Unikaj wprowadzania sztywnej, uniwersalnej zasady oddzwaniania dla każdej transakcji. Różne produkty, kategorie klientów i kanały mogą wymagać odmiennych mechanizmów kontrolnych. Ćwiczenie powinno opierać się na procedurze zatwierdzonej przez właściciela procesu biznesowego. Kluczowe jest, aby uczestnik szkolenia nie traktował perswazyjnej wiadomości, znajomego nazwiska czy poprawnych szczegółów tła operacji jako upoważnienia do pominięcia obowiązującej procedury.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Znajdź oficjalną książkę kontaktów
Skorzystaj z oficjalnej książki kontaktów helpdesku organizacji, aby znaleźć zaufany kontakt przed realizacją wrażliwej prośby.
- Nie używaj numerów od dzwoniącego
Numer podany przez rozmówcę stanowi element prośby i nie może służyć jako niezależne źródło weryfikacji.
Źródła tej sekcji: Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową
Wykorzystaj to autorskie ćwiczenie ze zmiany danych do płatności
Przedstaw uczestnikom fikcyjny wniosek oraz uproszczony schemat zatwierdzonego procesu. Zanim ujawnisz prawidłowe rozwiązanie, pozwól im wskazać kolejny dopuszczalny krok. Zaproś na podsumowanie ćwiczenia właściciela procesu, aby pytania o wyjątki od reguły zyskały praktyczne wyjaśnienie.
Ćwicz weryfikację tożsamości bez użycia prawdziwych danych klientów
Scenariusz dla działu obsługi klienta może przedstawiać rozmówcę, który zna wiele prawdziwych faktów, lecz nie jest w stanie pomyślnie przejść zatwierdzonej procedury uwierzytelnienia. Uczestnik szkolenia powinien zachować uprzejmy, pomocny ton, wyjaśniając jednocześnie dostępną, bezpieczną ścieżkę postępowania. Ćwiczenie powinno promować wskazanie jasnego kolejnego kroku, a nie opryskliwą odmowę czy zgadywanie, czy dany rozmówca „brzmi podejrzanie”.
Pracuj wyłącznie na całkowicie fikcyjnych danych klientów i zmyślonych numerach rachunków. Nie proś pracowników o przynoszenie na sesje grupowe rzeczywistych spraw zawierających dane osobowe. Jeśli inspiracją dla scenariusza był prawdziwy incydent, usuń wszelkie dane identyfikujące i uzyskaj akceptację właściwego właściciela procesu dla opracowanej adaptacji. Celem jest przećwiczenie procedury – realistyczna presja czasu i niekompletne dane są znacznie bardziej pouczające niż prawdziwe identyfikatory klientów.
Uwzględnij etap następujący po popełnieniu błędu
Wiele ćwiczeń kończy się w momencie tuż przed popełnieniem błędu. Warto dodać drugi etap: pracownik wprowadził dane na niespodziewanej stronie, zatwierdził nieznany komunikat uwierzytelniający lub wysłał dokument do niewłaściwego odbiorcy. Zadaniem uczestnika jest natychmiastowe zgłoszenie incydentu, precyzyjne opisanie podjętych działań oraz postępowanie zgodnie z autoryzowaną ścieżką reagowania.
Określ jasno, kto przejmuje sprawę i jakie materiały dowodowe pracownik powinien zabezpieczyć. Należy kategorycznie odradzać prowadzenie dochodzenia na własną rękę, kasowanie dowodów czy próby negocjacji z domniemanym agresorem. Wartościowe podsumowanie ćwiczenia obejmuje dyskusję nad tym, czy strach, niejednoznaczność procedur lub brak dostępnego kontaktu mogłyby opóźnić zgłoszenie. Taka rozmowa może obnażyć problem procesowy, którego nie wykryłby żaden tradycyjny test wiedzy.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Odrzuć nieoczekiwane potwierdzenie logowania
Odrzuć potwierdzenie, jeśli nie rozpoczynasz logowania, nawet gdy inna wiadomość nakłania do zaakceptowania tej prośby.
- Zgłoś oficjalnemu wsparciu
Skontaktuj się z właściwym helpdeskiem lub zespołem bezpieczeństwa i poinformuj, kiedy pojawiły się niespodziewane monity.
Nadaj szkoleniom z odporności wymiar zespołowy
Budowanie świadomości skupia się na indywidualnych decyzjach, natomiast odporność wymaga skoordynowanego działania w warunkach zakłócenia ciągłości usług. Przeprowadź oddzielną dyskusję, w której usługa skierowana do klientów staje się niedostępna, a spływające informacje są niekompletne. Poproś zespoły operacji oddziałowych, ICT, komunikacji i zarząd o określenie swoich obowiązków oraz zatwierdzonych ścieżek wymiany informacji.
Utrzymuj ćwiczenie w ściśle uzgodnionych ramach. Uczestnicy mogą definiować decyzje i zapotrzebowanie na informacje bez ingerencji w systemy produkcyjne i bez wysyłania rzeczywistych komunikatów do klientów. Zapisuj przyjęte założenia, nierozwiązane zależności oraz osoby odpowiedzialne za konkretne działania. Uniwersalna gra szkoleniowa może przygotować pracowników do rozpoznawania i zgłaszania podejrzanych zdarzeń, nie powinna być jednak przedstawiana jako kompletny bankowy program testów odporności.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Podaj czas i urządzenie
Zgłoś zaobserwowane objawy, czas ich wystąpienia oraz urządzenie, korzystając z zatwierdzonego w organizacji kanału zgłoszeń.
- Rozróżniaj obserwacje od diagnozy
Oddziel bezpośrednie obserwacje od domysłów, aby zespół reagujący mógł prowadzić badanie bez uznawania wczesnych przypuszczeń za fakty.
Dopasuj formę szkolenia do warunków pracy
Planuj krótkie, ukierunkowane ćwiczenia w takich momentach, aby nie kolidowały z bezpośrednią obsługą klientów. Zespół w oddziale może potrzebować kilku krótkich sesji; dział operacji może z kolei wymagać moderowanego scenariusza angażującego dwie role zatwierdzające. Upewnij się, że wybrany język, sprzęt oraz sposób sterowania odpowiadają danej grupie odbiorców. Gdy to konieczne, zapewnij równoważny format dostępny cyfrowo.
Przed realizacją newralgicznego ćwiczenia przeprowadź odprawę z kadrą menedżerską. Wyjaśnij cel edukacyjny oraz zakres zbieranych danych. Unikaj publicznych rankingów indywidualnych, które skłaniają pracowników do ukrywania wątpliwości i niepewności. Profesjonalny program szkoleniowy może angażować uczestników, traktując błędy jako cenną informację do coachingu i usprawniania procesów, podczas gdy kwestie odpowiedzialności służbowej pozostają w gestii standardowych struktur zarządczych.
Gromadź dane o jednoznacznym znaczeniu dowodowym
Ewidencjonuj wersję programu, pokrycie poszczególnych ról, przypisane cele szkoleniowe, frekwencję oraz metody weryfikacji wiedzy. Odnotowuj, czy dany wynik uzyskano z pytania testowego, obserwacji dyskusji, decyzji podjętej w grze czy z odroczonego scenariusza. Są to jakościowo różne kategorie dowodów i nie należy ich łączyć w jedno ogólne hasło o „zmniejszeniu ryzyka ludzkiego”.
Opracowana przez NIST skala Phish Scale ułatwia zrozumienie trudności, jaką wiadomości phishingowe sprawiają człowiekowi. Jeśli bank porównuje wyniki symulacji, musi brać pod uwagę poziom trudności zadań i kontekst odbiorcy. Warto również analizować jakość zgłoszeń oraz to, czy pracownicy wybierają zatwierdzoną ścieżkę weryfikacji. Dana osoba może bowiem nie kliknąć w link, a mimo to niewłaściwie obsłużyć prośbę o płatność otrzymaną innym kanałem.
Źródła tej sekcji: Phishing With a Net: skala NIST Phish Scale i świadomość cyberbezpieczeństwa
Przeprowadź ukierunkowany pilotaż przed wdrożeniem na szeroką skalę
Wybierz jedną decyzję o poważnych konsekwencjach operacyjnych oraz reprezentatywną grupę pracowników. Uzgodnij prawidłowy przebieg procesu z jego właścicielem, obserwuj przebieg ćwiczenia i poproś uczestników o uzasadnienie kolejnego kroku. Następnie, po odpowiednim czasie, wprowadź zmodyfikowany scenariusz. Odnotowuj zarówno luki kompetencyjne, jak i przeszkody operacyjne, wyznaczając konkretne osoby odpowiedzialne za działania naprawcze.
Ogólne gry z zakresu cyberbezpieczeństwa od CyberPlay mogą stanowić praktyczny komponent wspierający wybrane cele edukacyjne. Wybierz odpowiedni temat i powiąż doświadczenia z rozgrywki z procedurami obowiązującymi w banku. Przed szerszym wdrożeniem zweryfikuj dostępność wersji językowej po polsku, warunki dostępu, wymagania raportowe i kwestie techniczne. Sama nazwa modułu nie uprawnia do zakładania, że jest on dostosowany do specyfiki banku, certyfikowany, gotowy do konkretnego modelu wdrożenia czy zintegrowany z daną platformą.
Przećwicz podejmowanie decyzji
Poznaj gry szkoleniowe CyberPlay, wybierz odpowiednie wyzwanie i przedyskutuj w zespole, jak podejmowane w grze decyzje przekładają się na procedury w Twoim miejscu pracy.
Poznaj gry szkolenioweŹródła i dalsza lektura
- Rozporządzenie (UE) 2022/2554, artykuł 13 ust. 6 — EUR-Lex. Dostęp 2026-09-13
- DORA, pytanie 250–3380: częstotliwość szkoleń i aktualizacje — EIOPA. Dostęp 2026-09-13
- Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową — FBI. Dostęp 2026-09-13
- Phishing With a Net: skala NIST Phish Scale i świadomość cyberbezpieczeństwa — NIST. Dostęp 2026-09-13
Czytaj dalej
- Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania - Mierniki szkoleń z cyberbezpieczeństwa: więcej niż ukończenie
Mierz szkolenia z cyberbezpieczeństwa: udział, decyzje, zapamiętanie i zgłoszenia. Użyj słownika wskaźników, porównywalnych zadań i jasno opisanych ograniczeń.
PL · 9 min czytania - Ćwiczenie sztabowe ransomware dla zespołów nietechnicznych: poradnik prowadzącego
Przeprowadź ćwiczenie sztabowe ransomware dla zespołu nietechnicznego. Sprawdź role, eskalację i ciągłość pracy oraz pobierz kompletny poradnik prowadzącego.
PL · 9 min czytania - Oszustwo na fakturę: jak sprawdzić zmianę rachunku bankowego dostawcy
Oszustwo na fakturę: sprawdź zmianę rachunku przez znany kontakt do dostawcy, porównaj dane i zapisz zatwierdzenie. Praktyczny arkusz i ćwiczenie po polsku.
PL · 8 min czytania - Świadomość cyberbezpieczeństwa w produkcji: zmiany i wspólne urządzenia
Dopasuj szkolenia z cyberbezpieczeństwa do zmian, wspólnych terminali i dostawców w produkcji. Skorzystaj z matrycy ról oraz bezpiecznych scenariuszy rozmowy.
PL · 8 min czytania - Gry o cyberbezpieczeństwie po polsku dla pracowników: jak je wybrać
Wybierz gry o cyberbezpieczeństwie po polsku, które uczą decyzji potrzebnych w pracy. Porównaj formaty, przeprowadź pilotaż i sprawdź dostępność oraz wyjaśnienia.
PL · 8 min czytania