Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano

La formazione sulla sicurezza informatica per le banche dovrebbe collegare le decisioni operative ai poteri di firma e all'autorità di ciascun ruolo. Il personale di filiale che gestisce la richiesta di un cliente, un team operativo che modifica le istruzioni di pagamento e un organo di gestione che esamina i rischi di resilienza necessitano di esercitazioni differenti. Le loro azioni dipendono anche da controlli ben strutturati e da percorsi di escalation chiaramente definiti.
Questa guida illustra il quadro normativo di DORA relativo alla formazione, verificato il 13 settembre 2026, e offre esercitazioni originali per i responsabili dei programmi. Gli scenari rappresentano materiale di discussione da adattare alle procedure approvate dalla banca. Non costituiscono una certificazione bancaria specifica e non sostituiscono i percorsi formativi specialistici, normativi, di prevenzione delle frodi o di resilienza operativa.
I punti da ricordare
- Rendere la formazione su sensibilizzazione e resilienza pertinente alle responsabilità di ciascun ruolo.
- Insegnare la verifica indipendente dei pagamenti e i controlli approvati di identificazione.
- Provare la segnalazione e l'escalation dopo un'azione dubbia o errata.
- Mantenere le evidenze di partecipazione distinte dalle competenze valutate e dagli esiti operativi.
Comprendere il contesto formativo del regolamento DORA
L'articolo 13(6) di DORA impone programmi obbligatori di formazione sulla sensibilizzazione alla sicurezza ICT e sulla resilienza operativa digitale per il personale dipendente e gli alti dirigenti, con un livello di complessità commisurato alle rispettive funzioni. Se opportuno, vi rientrano anche i fornitori terzi pertinenti di servizi ICT. L'ambito è dunque molto più ampio di un singolo modulo sul phishing.
La risposta finale Q&A 250–3380 dell'EIOPA chiarisce che la frequenza e gli aggiornamenti devono riflettere la proporzionalità, i profili di ruolo, gli insegnamenti tratti dagli incidenti e l'intelligence sulle minacce rilevante. Non viene stabilito un intervallo universale valido per qualsiasi dipendente. Occorre basarsi sul regolamento e sugli orientamenti di vigilanza applicabili per approvare il programma, documentando poi le ragioni per cui le attività e i calendari scelti rispondono ai rischi della banca.
Fonti della sezione: Regolamento (UE) 2022/2554, articolo 13, paragrafo 6 · DORA, domanda 250–3380: frequenza e aggiornamento della formazione
Partire dai poteri e dall'autorità attribuiti a ciascun ruolo
Elenca le azioni a disposizione di ciascun gruppo e gli errori che potrebbero scaturire da un'istruzione non verificata. Il personale di filiale può gestire richieste di identificazione e comunicazioni anomale con i clienti. Il reparto pagamenti può modificare anagrafiche o disporre bonifici. Il service desk supporta l'accesso alle utenze. I dirigenti approvano deroghe o decisioni sull'allocazione delle risorse.
Un dipendente non deve trasformarsi in un investigatore di incidenti per segnalare un dubbio. Allo stesso modo, uno specialista con facoltà di modificare accessi privilegiati ha bisogno di qualcosa di più approfondito rispetto a una sensibilizzazione generale. Definisci il perimetro di ciascun obiettivo: riconoscere, verificare, sospendere, segnalare, approvare o eseguire una procedura tecnica autorizzata. Ciò evita che una generica etichetta formativa nasconda responsabilità profondamente diverse.
| Ruolo | Esempio di obiettivo | Esercitazione suggerita |
|---|---|---|
| Filiale e servizio clienti | Applicare i controlli approvati di identificazione ed escalation | Richiesta fittizia di un cliente con documentazione incompleta |
| Operazioni di pagamento | Verificare un'istruzione vincolante prima di modificare i dati | Esercizio decisionale sulla modifica delle coordinate bancarie |
| Service desk | Gestire una richiesta urgente di accesso tramite i controlli d'identità approvati | Role play su una chiamata di assistenza tecnica |
| Organo di gestione e direzione | Valutare le decisioni di resilienza e i rischi aperti | Discussione guidata sull'interruzione di un servizio |
| Specialisti ICT | Eseguire correttamente le procedure operative assegnate | Formazione tecnica e valutazione in ambiente controllato |
Rendere la verifica dei pagamenti un'azione consolidata
Le linee guida dell'FBI sul Business Email Compromise raccomandano una verifica indipendente per qualsiasi variazione dei dati di pagamento. In un programma bancario, questo principio va tradotto nella procedura interna approvata: individuare l'istruzione, verificarla tramite il canale prescritto, applicare l'autorizzazione necessaria e registrare formalmente la decisione.
Evita di inventare una regola di richiamo telefonico indiscriminata per ogni singola transazione. Prodotti, clienti e canali differenti possono prevedere controlli diversi. L'attività di apprendimento deve impiegare una procedura validata dal rispettivo process owner. L'aspetto cruciale è fare in modo che il discente non consideri un messaggio persuasivo, un nome familiare o dettagli contestuali accurati come un'autorizzazione a eludere la procedura stabilita.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Trova la rubrica aziendale
Usa la rubrica ufficiale dell'help desk aziendale per trovare un contatto fidato prima di proseguire con una richiesta sensibile.
- Non riutilizzare i numeri forniti
Un numero fornito dal chiamante fa parte della richiesta e non può verificarla in modo indipendente.
Fonti della sezione: Frodi tramite compromissione della posta aziendale
Utilizzare questo esercizio pratico sulla modifica dei pagamenti
Presenta ai partecipanti una richiesta fittizia e una versione semplificata del flusso di lavoro approvato. Lascia che individuino il passaggio autorizzato successivo prima di mostrare la risposta. Invita il process owner a prendere parte al debriefing, in modo da offrire chiarimenti pratici su come gestire le eventuali eccezioni.
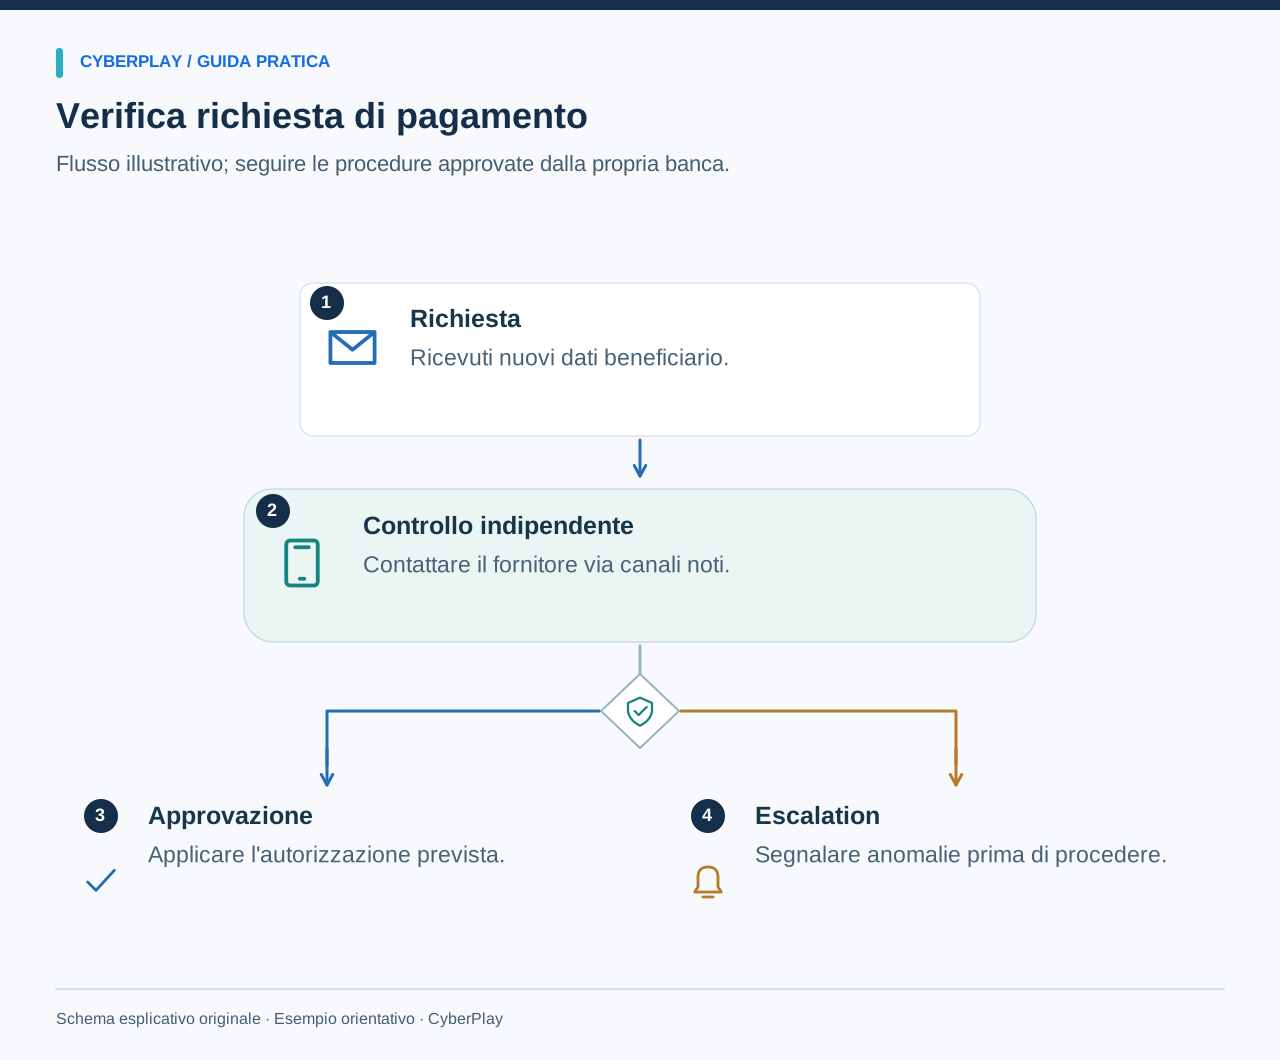
Esercitare i controlli d'identità senza esporre dati reali dei clienti
Uno scenario per il servizio clienti può simulare la telefonata di un utente che conosce vari dettagli corretti, ma non è in grado di completare la procedura di identificazione approvata. Il discente deve conservare un approccio cortese e spiegare l'unico percorso sicuro consentito. L'esercizio deve premiare la corretta gestione del passaggio successivo, non un rifiuto aggressivo o un'ipotesi soggettiva sull'affidabilità dell'interlocutore.
Adotta esclusivamente record di clienti e coordinate bancarie fittizi. Non chiedere al personale di condividere casi reali contenenti dati personali durante le sessioni di gruppo. Se lo scenario trae spunto da un incidente reale, rimuovi ogni elemento identificativo e fai approvare l'adattamento dal responsabile interno. L'obiettivo è esercitare la procedura; pressioni realistiche e informazioni incomplete sono molto più utili di veri identificativi dei clienti.
Includere la gestione successiva a un errore operativo
Molte simulazioni si interrompono prima che l'azione dannosa si compia. È opportuno aggiungere una seconda fase: il dipendente ha immesso informazioni su una pagina anomala, ha confermato una richiesta di autenticazione inattesa o ha inoltrato un file al destinatario sbagliato. Chiedigli di effettuare una segnalazione immediata, di descrivere con precisione l'accaduto e di seguire la procedura di risposta autorizzata.
Definisci con chiarezza chi subentra nella gestione e quali evidenze il dipendente debba preservare. Non incoraggiare indagini personali, l'eliminazione delle prove o tentativi di negoziazione con il presunto attaccante. Un debriefing costruttivo analizza se la paura, l'ambiguità o l'assenza di un referente immediato possano ritardare la segnalazione. Questa riflessione può evidenziare criticità procedurali che un semplice quiz non farebbe emergere.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Rifiuta una richiesta non avviata
Rifiuta un'approvazione di accesso non avviata da te, anche se un altro messaggio sollecita ad accettarla.
- Segnala tramite il supporto ufficiale
Contatta l'help desk consolidato o il team di sicurezza e spiega quando sono comparse le richieste impreviste.
Conferire una dimensione di squadra alla formazione sulla resilienza
La sensibilizzazione riguarda i comportamenti individuali, mentre la resilienza richiede anche un lavoro coordinato quando i servizi subiscono un disservizio. Conduci una discussione dedicata in cui un servizio rivolto alla clientela diventa indisponibile e il quadro informativo è parziale. Invita l'operatività di filiale, l'ICT, la comunicazione e la direzione a individuare le rispettive responsabilità e i canali di comunicazione autorizzati.
Mantieni l'esercitazione entro il perimetro stabilito. I partecipanti possono definire decisioni e fabbisogni informativi senza interagire con i sistemi di produzione o inviare comunicazioni reali alla clientela. Prendi nota delle ipotesi di partenza, delle dipendenze rimaste aperte e dei referenti incaricati. Un'attività generale può preparare le persone a rilevare e notificare un evento anomalo, ma non deve essere considerata il programma completo di test di resilienza della banca.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Includi data, ora e dispositivo
Segnala i sintomi osservati, l'orario di comparsa e il dispositivo interessato tramite il canale di segnalazione approvato.
- Distingui l'osservazione dalla diagnosi
Separa le osservazioni dirette dalle cause sospette, così che gli addetti possano indagare senza scambiare un'ipotesi per un dato di fatto.
Adattare l'erogazione alle reali condizioni lavorative
Pianifica sessioni brevi e mirate in momenti in cui possano essere completate senza entrare in conflitto con l'assistenza ai clienti. Una squadra di filiale potrebbe necessitare di più incontri brevi; un gruppo operativo potrebbe richiedere uno scenario guidato che coinvolga due ruoli autorizzativi. Verifica che lingua, dispositivi e modalità di input siano adeguati per i destinatari, predisponendo un formato alternativo accessibile in caso contrario.
Organizza un briefing per i responsabili prima di un'esercitazione delicata. Spiega le finalità formative e quali dati verranno raccolti. Evita graduatorie individuali pubbliche, che spingono le persone a nascondere le proprie incertezze. Un percorso professionale sa essere coinvolgente considerando gli errori come spunti per il coaching e per l'ottimizzazione dei processi, demandando la responsabilità formale ai normali assetti manageriali.
Raccogliere evidenze con un significato analitico preciso
Conserva la versione del programma, la copertura dei ruoli, gli obiettivi formativi assegnati, i tassi di partecipazione e le metodologie di valutazione adottate. Registra se l'esito deriva da un quesito teorico, da un confronto osservato, da una decisione di gioco o da uno scenario differito nel tempo. Si tratta di elementi probatori di natura diversa, che non vanno accorpati nell'affermazione generica di una presunta "riduzione del rischio umano".
La Phish Scale del NIST fornisce parametri per valutare la difficoltà insita nei messaggi di phishing per l'essere umano. Se la banca confronta i risultati delle simulazioni, tenga conto sia del grado di complessità della sfida sia del contesto lavorativo dei destinatari. Valuta inoltre la precisione delle segnalazioni e l'effettiva scelta dei canali di verifica approvati: un dipendente può evitare un clic sospetto ma gestire in modo errato una richiesta di pagamento ricevuta su un altro canale.
Fonti della sezione: Scala NIST della difficoltà di riconoscimento del phishing
Condurre un progetto pilota prima dell'estensione su larga scala
Seleziona una decisione operativa a impatto elevato e un gruppo campione rappresentativo. Concorda la procedura corretta con il rispettivo responsabile, osserva lo svolgimento e chiedi ai partecipanti di spiegare l'azione successiva prescelta. Introduci quindi una variante dello scenario dopo un intervallo temporale adeguato. Documenta sia le lacune formative sia gli ostacoli organizzativi, individuando referenti precisi per il follow-up.
I titoli di gioco generali sulla sicurezza informatica di CyberPlay possono costituire una componente pratica per traguardi di sensibilizzazione mirati. Scegli una tematica pertinente e collega l'esperienza alle procedure interne della banca. Verifica le lingue disponibili, i requisiti di accesso, le esigenze di rendicontazione e i vincoli tecnici prima di un impiego diffuso. La denominazione di un argomento non implica la presenza di moduli dedicati al settore bancario, certificazioni, modelli specifici di implementazione o integrazioni di piattaforma.
Esercita una decisione di lavoro
Prova uno scenario su una richiesta ingannevole e verifica che sia disponibile in italiano. Collega le decisioni ai controlli approvati della banca e alle responsabilità dei diversi ruoli.
Esplora i giochi per esercitartiFonti e approfondimenti
- Regolamento (UE) 2022/2554, articolo 13, paragrafo 6 — EUR-Lex. Consultato il 2026-09-13
- DORA, domanda 250–3380: frequenza e aggiornamento della formazione — EIOPA. Consultato il 2026-09-13
- Frodi tramite compromissione della posta aziendale — Ufficio federale di investigazione degli Stati Uniti (FBI). Consultato il 2026-09-13
- Scala NIST della difficoltà di riconoscimento del phishing — NIST. Consultato il 2026-09-13
Continua a esplorare
- Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura - Indicatori della formazione sulla sicurezza informatica: oltre la partecipazione
Misura la formazione sulla sicurezza con indicatori di partecipazione, decisione, memoria e segnalazione. Confronta i risultati rispettando i loro limiti.
IT · 11 min di lettura - Esercitazione ransomware a tavolino: guida per team non tecnici
Conduci un'esercitazione ransomware a tavolino per team non tecnici con eventi fittizi, ruoli chiari, decisioni di escalation e un kit scaricabile.
IT · 10 min di lettura - Frode sulle fatture: verificare il cambio di IBAN di un fornitore
Frode sulle fatture: verifica il cambio IBAN con un contatto noto del fornitore, confronta i dati e registra le approvazioni. Scheda pratica in italiano.
IT · 10 min di lettura - Sicurezza informatica nell’industria: formazione per turni e dispositivi condivisi
Costruisci la sensibilizzazione industriale su turni, terminali condivisi, fornitori ed escalation. Include matrice del personale ed esercizio guidato.
IT · 11 min di lettura - Giochi di sicurezza informatica in italiano: come sceglierli per i dipendenti
Scegli giochi di sicurezza informatica in italiano che esercitano decisioni utili sul lavoro. Confronta i formati e prova una sessione con una checklist.
IT · 10 min di lettura