Redazione CyberPlay · Pubblicato il · Aggiornato il · 10 min di lettura
Guida ed esercizi in italiano
Quando un fornitore chiede di modificare le proprie coordinate bancarie, sospendi la modifica e confrontala con l'anagrafica fornitore approvata. Verifica la richiesta tramite un contatto già noto alla tua organizzazione, quindi segui le normali approvazioni per l'anagrafica fornitore e i pagamenti. Un indirizzo email, un numero di fattura o una conversazione familiari non autorizzano un nuovo conto.
Questa guida è destinata alla contabilità fornitori, all'ufficio acquisti e ai colleghi che inoltrano le richieste dei fornitori. Fornisce un flusso di lavoro completo per le modifiche e una scheda di confronto delle fatture. L'obiettivo è stabilire dove debba andare un pagamento, non tirare a indovinare se un documento sembri fraudolento. I cambi di conto reali possono procedere una volta completati i controlli e le approvazioni.
I punti da ricordare
- Verifica le modifiche di conto tramite un contatto del fornitore già consolidato e ottenuto in modo indipendente.
- Confronta i dettagli proposti con l'anagrafica fornitore controllata, non solo con un altro allegato.
- Mantieni la verifica, l'aggiornamento dell'anagrafica fornitore e lo sblocco del pagamento come responsabilità distinte.
- Se il denaro è già stato inviato, avvisa immediatamente l'amministrazione e la banca tramite canali affidabili.
Segui questa sequenza prima di modificare le coordinate di pagamento
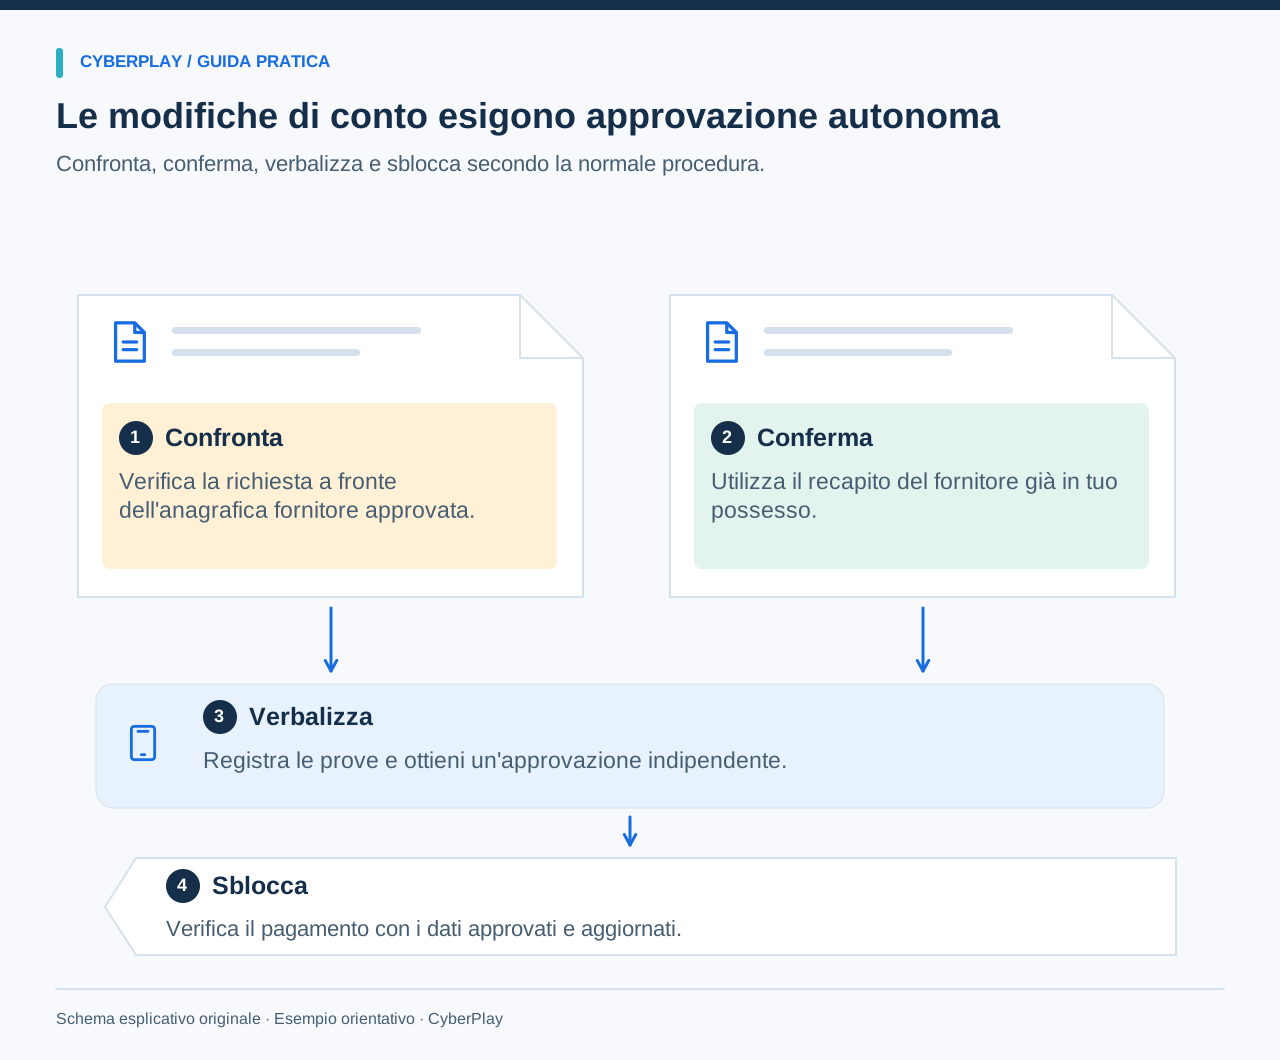
Per prima cosa identifica la modifica richiesta e sospendi il pagamento o l'aggiornamento anagrafico interessato in conformità alle policy. Recupera i dati approvati del fornitore dal sistema aziendale esistente. Chiama il contatto abituale del fornitore, registra la conferma e inoltra la variazione al responsabile autorizzato dell'anagrafica. Richiedi l'approvazione indipendente necessaria prima di disporre il pagamento.
L'FBI consiglia di verificare le modifiche ai numeri di conto o alle procedure di pagamento. Anche le linee guida della polizia olandese raccomandano di confrontare il conto con la propria amministrazione e di chiamare un numero precedentemente noto. Considera la sequenza qui proposta come un modello pratico di controllo da adattare alla tua organizzazione, non come una norma legale universale.
- Sospendi la modifica interessata e annota il riferimento della fattura.
- Confronta la richiesta con l'anagrafica fornitore controllata.
- Effettua la verifica tramite il contatto noto del fornitore e registra l'esito.
- Fai aggiornare l'anagrafica dal responsabile autorizzato previa approvazione richiesta.
- Disponi il pagamento solo dopo che i dettagli approvati e la fattura coincidono.
Fonti della sezione: Business Email Compromise: prevenzione e risposta · Consigli per prevenire la frode informatica sulle fatture
Perché un mittente autentico e una conversazione reale possono comunque trarre in inganno
Il Business Email Compromise, o BEC, può comportare la compromissione di una casella di posta reale. L'autore dell'attacco potrebbe già conoscere il fornitore, l'importo e la data di pagamento. Una risposta all'interno di una conversazione autentica può quindi veicolare una nuova istruzione fraudolenta. Il controllo dell'ortografia è utile per notare alcuni tentativi di inganno, ma non può autenticare una variazione di pagamento.
Distingui due domande: "Questo acquisto è previsto?" ed "È stata autorizzata questa modifica di conto?". Un ordine di acquisto corretto risponde alla prima domanda, ma non alla seconda. Il servizio pubblico francese di assistenza Cybermalveillance.gouv.fr descrive lo stesso schema di deviazione dei pagamenti come frode sui bonifici o falso RIB, in cui i dati del conto vengono sostituiti all'interno di una transazione regolarmente prevista.
Fonti della sezione: Business Email Compromise: prevenzione e risposta · Cosa fare in caso di frode sui bonifici o false coordinate bancarie
Cosa indicano le perdite segnalate e cosa invece non indicano
L'Internet Crime Report 2025 dell'FBI IC3 riporta 24.768 denunce per BEC e 3.046.598.558 di dollari statunitensi di perdite dichiarate per questa categoria. Si tratta di segnalazioni presentate all'IC3 nel corso del 2025, non del conteggio totale di ogni incidente BEC a livello mondiale, né di una previsione del danno che una specifica organizzazione subirà.
Le note metodologiche del rapporto precisano che le classificazioni e le cifre delle perdite possono variare in seguito alle analisi, e che sono possibili segnalazioni duplicate nonostante gli sforzi per eliminare i doppioni. Utilizza questo dato statistico per spiegare perché i controlli sui pagamenti richiedono attenzione; non serve a stabilire che una specifica procedura di ricontatto, un prodotto commerciale o un gioco di formazione avrebbero impedito una precisa percentuale di perdite.
Fonti della sezione: Internet Crime Report 2025, pagine 7–8 e 62
Confronta due registrazioni di fattura senza considerare nessuna delle due come prova definitiva
Utilizza questa scheda fittizia durante una discussione di gruppo. Entrambi i documenti descrivono la stessa fornitura, lo stesso importo e lo stesso numero di fattura. Cambiano solo la destinazione del pagamento e le istruzioni di contatto. Conto A e Conto B sono semplici etichette, non coordinate bancarie utilizzabili; l'indirizzo di esempio accounts@northstar-supplies.example è riservato a scopi illustrativi.
L'anagrafica consolidata rappresenta il tuo termine di confronto, ma deve essere a sua volta aggiornata e protetta da controlli di accesso. Una vecchia email inoltrata dal richiedente non costituisce automaticamente un dato approvato. Dopo aver rilevato la discrepanza, annota "la modifica richiede verifica" anziché "frode accertata". Il fornitore potrebbe avere una ragione legittima per cambiare banca.
| Campo | Dato anagrafico approvato | Nuova richiesta | Decisione |
|---|---|---|---|
| Fornitore | Northstar Supplies | Northstar Supplies | Il nome corrispondente fornisce il contesto. |
| Fattura / importo | NS-1048 / 12.400 € | NS-1048 / 12.400 € | Lavoro previsto; nessuna approvazione della modifica. |
| Destinazione del pagamento | Conto A nell'anagrafica fornitore | Sostituire con Conto B | Sospendi e verifica la modifica. |
| Canale di contatto | Contatto acquisti esistente | Nuovo recapito nella firma dell'email | Usa il contatto consolidato. |
| Data di decorrenza | Nessuna modifica registrata | Da applicare da oggi per tutte le fatture | Chiarisci l'ambito prima di ogni aggiornamento. |
| Approvazione | Nessuna approvazione di modifica registrata | "Già concordato con il tuo responsabile" | Verifica tramite il normale sistema di approvazione. |

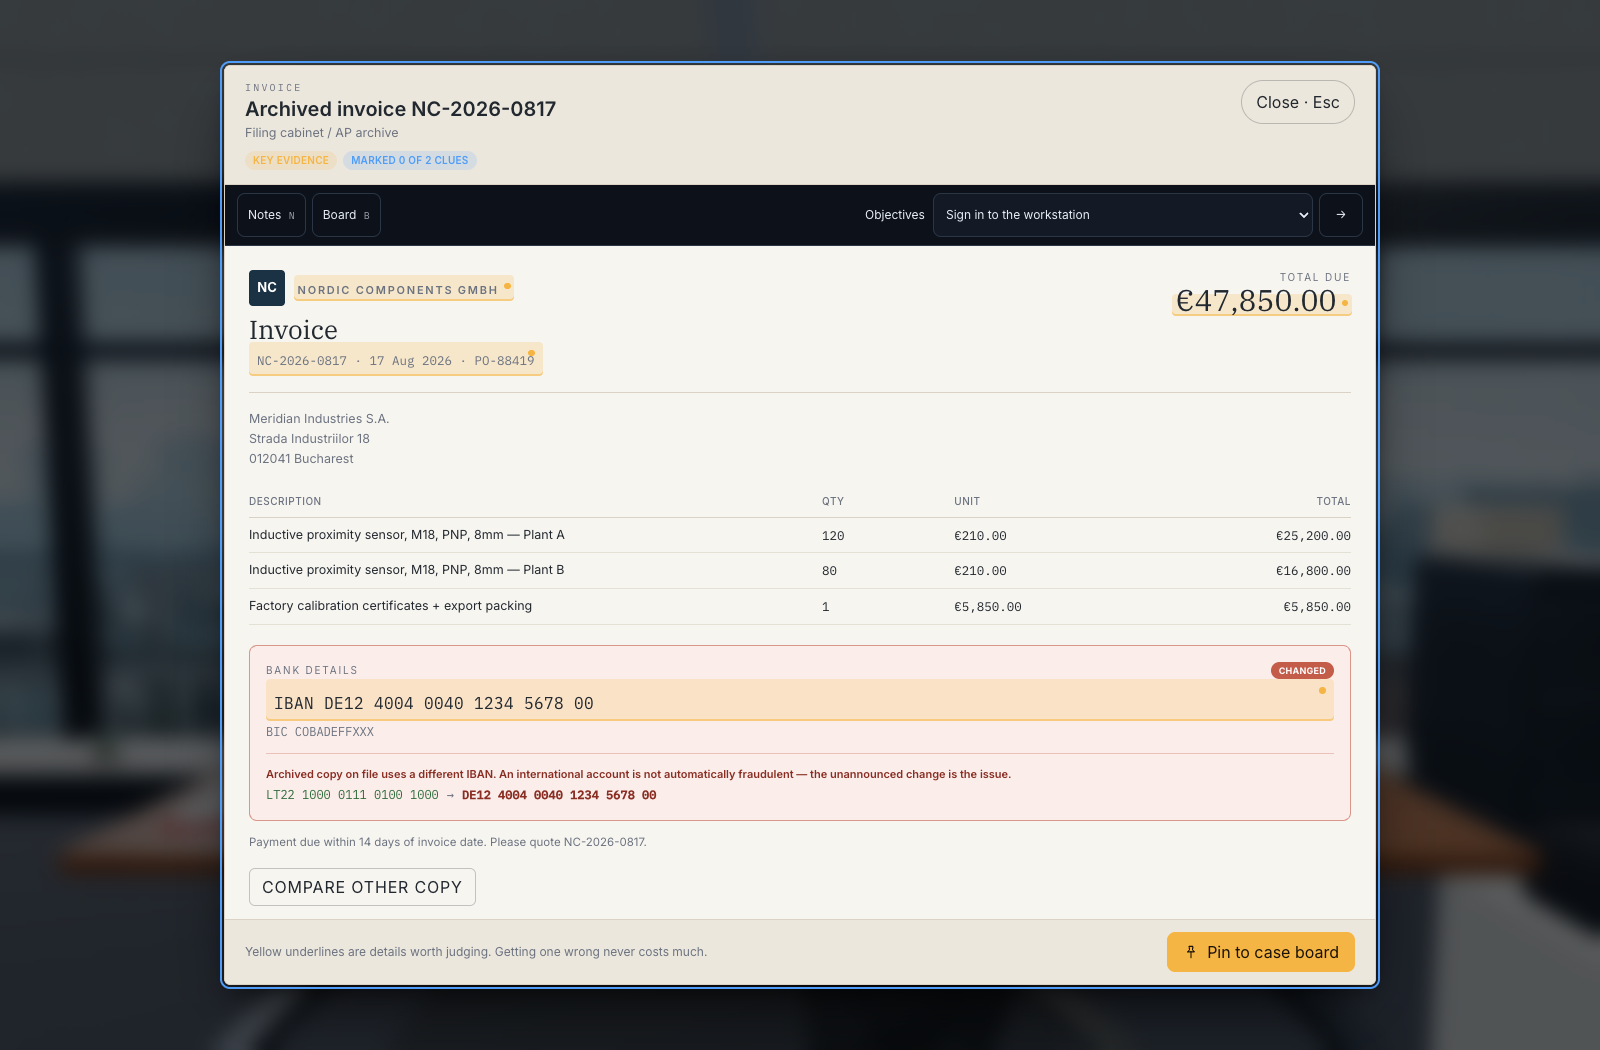
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Confronta i dati modificati
Controlla quali dati di pagamento sono cambiati e se la richiesta corrisponde alla fattura e al lavoro previsti.
- Confronta una fattura affidabile
Confronta con una fattura affidabile, poi verifica le coordinate bancarie modificate tramite il contatto del fornitore già registrato.
Fai in modo che il ricontatto telefonico del fornitore accerti qualcosa in modo indipendente
Usa un numero presente nell'anagrafica fornitore controllata o un altro canale di contatto stabilito dalla tua organizzazione prima della ricezione di questa richiesta. Non utilizzare recapiti alternativi forniti nello stesso messaggio, nel suo allegato o da un interlocutore che ti contatta per primo. Chiedi al contatto noto di confermare la richiesta di modifica, le coordinate bancarie pertinenti, la data di decorrenza e quali fatture siano interessate.
Registra chi hai contattato e le modalità con cui è stato selezionato tale riferimento. Se la persona non è in grado di confermare la variazione, non è reperibile o ti rimanda a un contatto non verificato, mantieni la modifica in sospeso ed escala la pratica. Una scadenza imminente, il nome di un dirigente o una risposta rassicurante non sostituiscono le prove oggettive. Se i dati anagrafici sono obsoleti, segui la procedura approvata di accreditamento o di riconvalida del fornitore.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Trova la rubrica aziendale
Usa la rubrica ufficiale dell'help desk aziendale per trovare un contatto fidato prima di proseguire con una richiesta sensibile.
- Non riutilizzare i numeri forniti
Un numero fornito dal chiamante fa parte della richiesta e non può verificarla in modo indipendente.
Fonti della sezione: Consigli per prevenire la frode informatica sulle fatture · Cosa fare in caso di frode sui bonifici o false coordinate bancarie
Mantieni un registro completo delle modifiche del fornitore
La persona che rileva la richiesta potrebbe non avere i permessi per modificare l'anagrafica generale dei fornitori o per autorizzare i pagamenti. Assegna queste responsabilità in modo esplicito. Un approvatore indipendente deve esaminare le prove della verifica e le coordinate di pagamento inserite, anziché limitarsi a convalidare frettolosamente una notifica indicante che qualcun altro ha già controllato.
Utilizza questo verbale all'interno del sistema gestionale amministrativo approvato o adattalo come scheda di lavoro. Conserva le informazioni bancarie con adeguate restrizioni di accesso. Collega le evidenze tramite link invece di copiare coordinate bancarie riservate in canali di chat generici. Includi anche i tentativi di verifica non riusciti, in modo che un collega non possa accidentalmente riavviare la stessa richiesta considerandola nuova.
| Campo da compilare | Cosa registrare |
|---|---|
| Richiesta e ambito | ID fornitore, riferimenti fattura, modifica richiesta e data di decorrenza. |
| Fonte affidabile | Posizione dell'anagrafica approvata e canale di contatto utilizzato. |
| Verifica | Data, persona contattata, ruolo autorizzativo e dettagli confermati. |
| Eccezioni | Domande senza risposta, mancato ricontatto o incongruenze con i dati esistenti. |
| Responsabile anagrafica | Persona autorizzata che provvederà ad aggiornare i dati del fornitore. |
| Approvazione indipendente | Approvatore, evidenze esaminate e riferimento di approvazione. |
| Sblocco del pagamento | Destinazione finale verificata rispetto ai dati anagrafici approvati e aggiornati. |
| Esito | Accettata, respinta o sospesa, con responsabile e azione successiva. |
Cosa fare se il pagamento è già stato inviato
Avvisa immediatamente il responsabile dell'amministrazione o della tesoreria e l'istituto bancario tramite i recapiti ufficiali. Spiega che il bonifico potrebbe essere fraudolento e richiedi alla banca l'avvio della procedura di richiamo (recall) o di altre misure di protezione. Fornisci gli estremi contabili, l'orario, l'importo e la destinazione attraverso il canale approvato dalla banca. Non attendere l'esito di un'indagine tecnica completa prima di segnalare il problema finanziario.
Informa tempestivamente anche il team di sicurezza, conserva i messaggi originali e le distinte di pagamento, e rispetta la procedura di gestione degli incidenti della tua organizzazione. Il recupero delle somme non è garantito. Non disporre un secondo pagamento "correttivo" verso un nuovo conto né avviare trattative all'interno della conversazione sospetta. I responsabili amministrativi, della sicurezza e legali possono coordinare le comunicazioni con il fornitore e le eventuali denunce alle autorità competenti in base alla situazione.
Fonti della sezione: Business Email Compromise: prevenzione e risposta · Cosa fare in caso di frode sui bonifici o false coordinate bancarie
Analizza il pagamento fittizio di 47.850 € in Phishing Detective 3D
Operation Paper Trail segue le tracce di un pagamento a un fornitore bloccato per un importo di 47.850 €. Confronta la fattura NC-2026-0817 attuale con quella archiviata, esamina le coordinate bancarie modificate e collegale alle evidenze presenti nella corrispondenza e nella casella di posta. La corrispondenza di importo, codice identificativo e impaginazione fornisce un contesto utile, ma non certifica che l'IBAN sostituito sia autorizzato.
La cifra di 47.850 € è un importo fittizio del gioco, distinto dalle statistiche sulle perdite dell'IC3. Il gioco insegna a confrontare le evidenze e a condurre indagini; non interagisce con il tuo gestionale ERP, non verifica un conto bancario reale e non sostituisce l'intero flusso di lavoro per la modifica anagrafica dei fornitori. Concludi compilando la scheda sopra riportata per il caso fittizio e assegnando i ruoli operativi reali previsti nel tuo ambiente di lavoro.
Metti alla prova una richiesta di modifica apparentemente convincente
Dopo il gioco, proponi un fornitore non familiare e un messaggio dal tono neutro. Rimuovi errori ortografici e minacce evidenti, costringendo così l'allievo ad applicare rigorosamente la procedura di controllo. Richiedi la compilazione completa del verbale di verifica, indicando il momento esatto in cui il pagamento viene sospeso e chi sia autorizzato a sbloccarlo.
Trasforma l'esercizio in una routine amministrativa ripetibile
Questa guida, l'interfaccia di CyberPlay e Phishing Detective 3D sono disponibili in italiano. Assegna il confronto delle fatture in Operation Paper Trail, quindi chiedi a ciascun partecipante di spiegare la differenza tra l'individuazione di un'incongruenza e l'autorizzazione di una modifica. Le immagini di gioco a corredo mostrano l'interfaccia in lingua inglese e documenti fittizi.
Rivedi il flusso di lavoro insieme agli acquisti e all'amministrazione prima di utilizzarlo come promemoria per il personale. Verifica dove risiedono i contatti affidabili, chi gestisce le assenze e come procedere all'escalation per un pagamento bloccato. Proponi un nuovo esempio modificato in un secondo momento. Valuta la qualità della verifica e la precisione del verbale prodotto; il solo punteggio ottenuto nel gioco non dimostra che una reale procedura di pagamento sia al sicuro.
Materiali da scaricare
Esercitati sulla verifica delle fatture in italiano
Confronta le fatture fittizie in Phishing Detective 3D, quindi compila la scheda di cambio fornitore associando i ruoli autorizzativi del tuo ambiente di lavoro.
Indaga sul pagamento del fornitoreFonti e approfondimenti
- Business Email Compromise: prevenzione e risposta — FBI. Consultato il 2026-09-13
- Consigli per prevenire la frode informatica sulle fatture — Polizia olandese. Consultato il 2026-09-13
- Cosa fare in caso di frode sui bonifici o false coordinate bancarie — Cybermalveillance.gouv.fr. Consultato il 2026-09-13
- Internet Crime Report 2025, pagine 7–8 e 62 — Internet Crime Complaint Center dell'FBI. Consultato il 2026-09-13
Continua a esplorare
- Formazione sulla sicurezza informatica nelle banche: ruoli, scenari e DORA
Forma le équipe bancarie su pagamenti, verifica dell’identità e segnalazione. Consulta il quadro DORA, gli scenari pratici e la matrice delle attività per ruolo.
IT · 9 min di lettura - Sicurezza informatica nell’industria: formazione per turni e dispositivi condivisi
Costruisci la sensibilizzazione industriale su turni, terminali condivisi, fornitori ed escalation. Include matrice del personale ed esercizio guidato.
IT · 11 min di lettura - Esempi di email di phishing per la formazione: verificare e segnalare
Usa email fittizie di phishing su fatture, consegne, account e risorse umane, insieme a messaggi legittimi. Ogni esempio spiega verifica e decisione sicura.
IT · 9 min di lettura - ClickFix e falsi CAPTCHA: riconoscere la trappola e reagire
Un falso CAPTCHA chiede di eseguire un comando? Impara a riconoscere ClickFix, a segnalare cosa è successo e a reagire con un esercizio pratico in italiano.
IT · 9 min di lettura - Phishing tramite codici QR: imparare a verificare la destinazione
Insegna ai dipendenti a gestire il quishing con verifiche della destinazione, canali indipendenti ed esercizi realistici su parcheggi, avvisi e accessi.
IT · 10 min di lettura - Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura