Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español
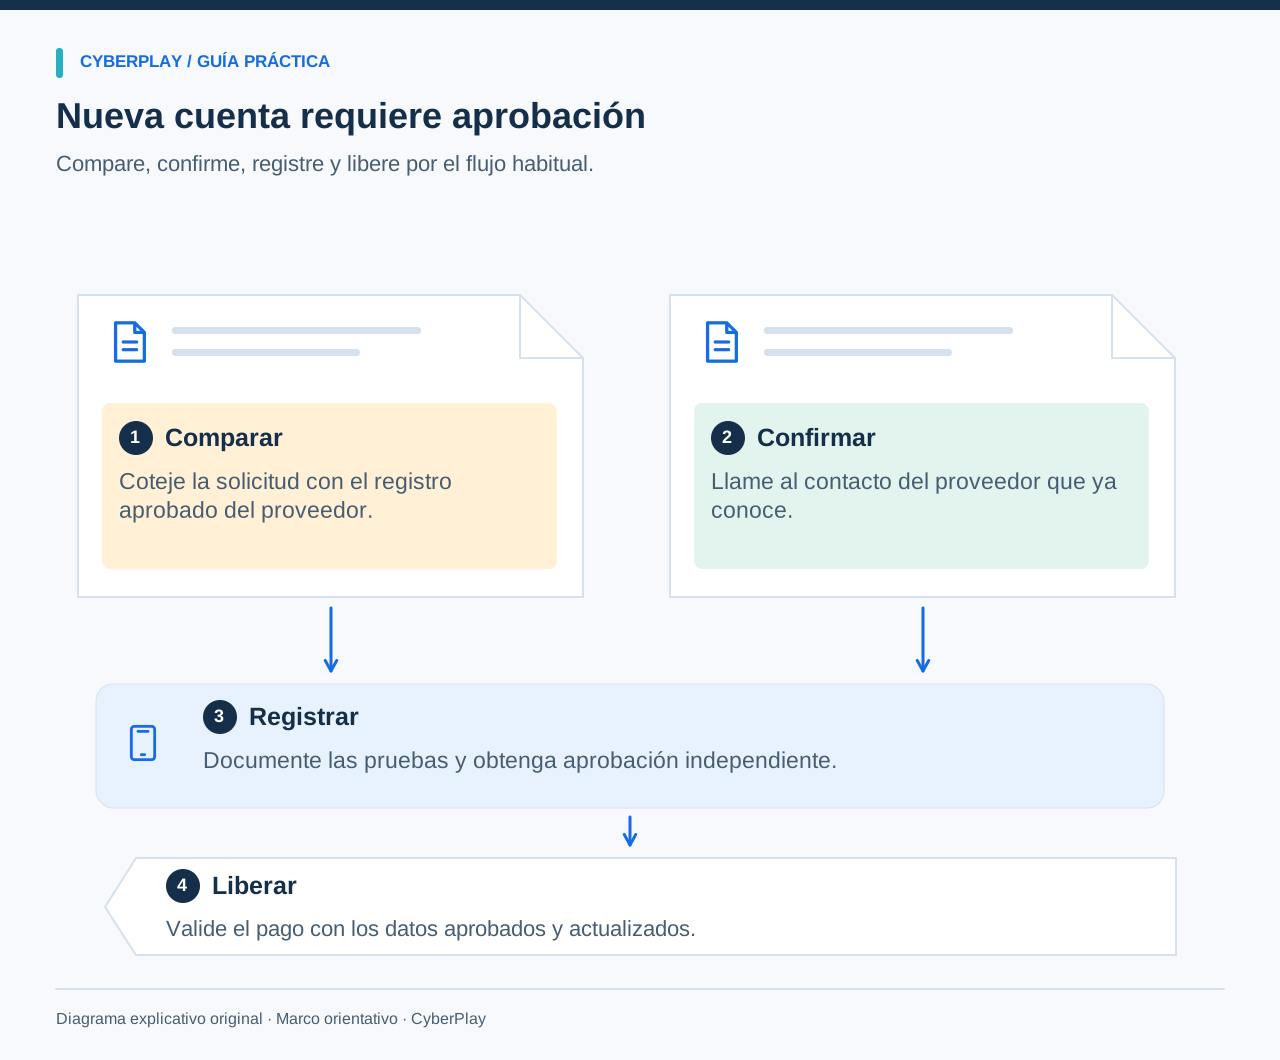
Cuando un proveedor le solicite cambiar sus datos bancarios, congele la modificación y compárela con el registro aprobado del proveedor. Verifique la solicitud mediante un contacto ya conocido por su organización y, a continuación, aplique las aprobaciones habituales para el registro de proveedores y pagos. Una dirección de correo electrónico familiar, un número de factura o un hilo de mensajes previo no autorizan una cuenta nueva.
Esta guía está dirigida a los equipos de cuentas a pagar, compras y colegas que reenvían solicitudes de proveedores. Proporciona un flujo de trabajo completo para gestionar cambios y una plantilla de comparación de facturas. El objetivo es determinar a dónde debe ir un pago, no adivinar si un documento parece fraudulento. Los cambios de cuenta legítimos pueden tramitarse una vez completadas las comprobaciones y aprobaciones.
Lo que te llevas
- Verifique los cambios de cuenta mediante un contacto del proveedor establecido y obtenido de forma independiente.
- Compare los datos propuestos con el registro controlado del proveedor, no solo con otro archivo adjunto.
- Mantenga la verificación, la actualización del registro de proveedores y la liberación del pago como responsabilidades explícitas.
- Si el dinero ya ha sido enviado, alerte a finanzas y al banco inmediatamente a través de canales de confianza.
Utilice esta secuencia antes de modificar los datos de pago
En primer lugar, identifique el cambio solicitado y retenga el pago afectado o la actualización del registro según la política. Recupere los datos aprobados del proveedor desde su sistema actual. Llame al contacto establecido del proveedor, registre la confirmación y canalice la modificación hacia el responsable autorizado del registro. Aplique la aprobación independiente requerida antes de liberar el pago.
El FBI aconseja verificar los cambios en números de cuenta o procedimientos de pago. Las directrices de la policía neerlandesa también recomiendan cotejar la cuenta con su propia administración y llamar a un número previamente conocido. Considere la secuencia expuesta aquí como un diseño de control práctico para adaptar a su organización, no como una norma legal universal.
- Pause la modificación afectada y anote la referencia de la factura.
- Compare la solicitud con el registro controlado del proveedor.
- Verifique a través del contacto conocido del proveedor y registre el resultado.
- Haga que el responsable autorizado actualice el registro con la aprobación requerida.
- Libere el pago solo después de comprobar que los datos aprobados y la factura coinciden.
Fuentes de esta sección: Business Email Compromise: prevención y respuesta · Consejos para prevenir el fraude digital en facturas
Por qué un remitente y un hilo legítimos pueden inducir a error
El Business Email Compromise, o BEC, puede implicar el abuso de un buzón de correo real. Un atacante puede conocer ya al proveedor, el importe y la fecha de pago. Por tanto, una respuesta en una conversación auténtica puede albergar una instrucción fraudulenta nueva. Revisar la ortografía es útil para advertir ciertos engaños, pero no puede autenticar un cambio de pago.
Separe dos preguntas: «¿Es esperada esta compra?» y «¿Se ha autorizado este cambio de cuenta?». Una orden de compra correcta responde a la primera, pero no a la segunda. El servicio público de asistencia francés Cybermalveillance.gouv.fr describe este mismo patrón de desvío de pagos como fraude de transferencias o falso RIB, donde los datos de la cuenta se sustituyen en una transacción esperada.
Fuentes de esta sección: Business Email Compromise: prevención y respuesta · Qué hacer ante el fraude por transferencia o falsos datos bancarios
Qué revelan las pérdidas denunciadas y qué no
El Informe Anual 2025 del FBI IC3 registra 24.768 denuncias por BEC y 3.046.598.558 USD en pérdidas declaradas para esa categoría. Se trata de denuncias enviadas al IC3 durante 2025, no de un recuento de todos los incidentes de BEC en el mundo ni de una predicción sobre las pérdidas que sufrirá una organización concreta.
Las notas metodológicas del informe indican que las clasificaciones y las cifras de pérdidas pueden variar tras el análisis, y que son posibles los informes duplicados a pesar de los esfuerzos por depurar los datos de pérdidas. Utilice esta estadística para argumentar por qué los controles de pago merecen atención; no establece que una directiva concreta de devolución de llamada, un producto comercial o un juego de formación habrían evitado una proporción determinada de pérdidas.
Fuentes de esta sección: Informe sobre Delitos en Internet 2025, páginas 7–8 y 62
Compare dos registros de factura sin dar ninguno por probado
Utilice esta plantilla ficticia en debates de equipo. Ambos documentos describen la misma entrega, importe y número de factura. Solo cambian el destino del pago y la instrucción de contacto. «Cuenta A» y «Cuenta B» son meras etiquetas, no datos bancarios utilizables; la dirección de ejemplo accounts@northstar-supplies.example se reserva con fines ilustrativos.
El registro establecido es su punto de comparación, pero a su vez debe ser mantenido y disponer de control de acceso. Un correo electrónico antiguo reenviado por el solicitante no es automáticamente un registro aprobado. Tras identificar la discrepancia, anote «el cambio requiere verificación» en lugar de «fraude confirmado». El proveedor podría tener una razón legítima para cambiar de banco.
| Campo | Registro aprobado | Nueva solicitud | Decisión |
|---|---|---|---|
| Proveedor | Northstar Supplies | Northstar Supplies | La coincidencia del nombre aporta contexto. |
| Factura / importe | NS-1048 / 12.400 € | NS-1048 / 12.400 € | Trabajo esperado; no valida el cambio. |
| Destino del pago | Cuenta A en ficha de proveedor | Reemplazar con Cuenta B | Retener y verificar el cambio. |
| Canal de contacto | Contacto de compras existente | Nuevo número en firma de correo | Usar el contacto ya establecido. |
| Fecha de entrada en vigor | Sin cambios registrados | Aplicar hoy a todas las facturas | Aclarar el alcance antes de actualizar. |
| Aprobación | Sin aprobación de cambio registrada | «Ya acordado con su responsable» | Verificar por el canal formal de aprobación. |

Ampliar imagen · Captura del juego · Interfaz en inglés
- Compare los datos modificados
Compruebe qué datos de pago cambiaron y si la solicitud coincide con la factura y el trabajo previstos.
- Compare con una factura fiable
Compare con una factura fiable y verifique los cambios bancarios mediante el contacto del proveedor registrado previamente.
Consiga que la devolución de llamada al proveedor verifique algo independiente
Utilice un número procedente del registro controlado del proveedor u otra vía de contacto que su organización haya fijado antes de esta solicitud. No use un número sustitutivo incluido en el propio mensaje, en su archivo adjunto ni el de una persona que llame primero. Pida al contacto conocido que confirme si se ha solicitado una modificación, los datos de la cuenta en cuestión, la fecha de entrada en vigor y a qué facturas aplica.
Registre con quién se comunicó y cómo seleccionó dicho contacto. Si la persona no puede confirmar el cambio, no está disponible o le remite a un contacto no verificado, mantenga la modificación en espera y traslade el caso a un superior. Una fecha límite, el nombre de un responsable o una respuesta tranquilizadora no sustituyen a las pruebas. Si los registros están desactualizados, recurra al proceso aprobado de alta de proveedores o de revalidación de contactos.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Consulte el directorio existente
Consulte el directorio del centro de asistencia establecido para hallar un contacto de confianza antes de proseguir.
- No reutilice números facilitados
El número facilitado por quien llama forma parte de la solicitud y no permite verificarla de manera independiente.
Fuentes de esta sección: Consejos para prevenir el fraude digital en facturas · Qué hacer ante el fraude por transferencia o falsos datos bancarios
Lleve un registro completo de las modificaciones del proveedor
Es posible que la persona que detecte la solicitud carezca de permisos para alterar la base de proveedores o liberar fondos. Asigne estas responsabilidades de forma explícita. Un aprobador independiente debe examinar las pruebas de verificación y los datos de pago introducidos, en lugar de limitarse a confirmar una notificación alegando que otra persona ya lo ha comprobado.
Utilice este registro en el sistema financiero oficial o adáptelo como plantilla. Almacene la información de cuentas con las restricciones de acceso adecuadas. Vincule evidencias en vez de copiar datos bancarios confidenciales en canales de mensajería generales. Incluya los intentos fallidos de verificación para que ningún colega pueda reiniciar accidentalmente la misma solicitud dándola por nueva.
| Campo a cumplimentar | Qué registrar |
|---|---|
| Solicitud y alcance | ID del proveedor, referencias de facturas, cambio solicitado y fecha de entrada en vigor. |
| Fuente de confianza | Ubicación del registro aprobado y canal de contacto utilizado. |
| Verificación | Fecha, persona contactada, cargo y datos confirmados. |
| Excepciones | Preguntas sin respuesta, llamada fallida o conflicto con información existente. |
| Responsable del registro | Persona autorizada que actualizará los datos del proveedor. |
| Aprobación independiente | Aprobador, pruebas revisadas y referencia de la aprobación. |
| Liberación del pago | Destino final contrastado con el registro actualizado y aprobado. |
| Resultado | Aceptado, rechazado o retenido, con responsable y siguiente acción. |
Si el pago ya ha sido emitido
Alerte de inmediato al responsable de finanzas o tesorería y a la entidad bancaria a través de sus contactos establecidos. Explique que la transferencia podría ser fraudulenta y pregunte al banco sobre la retrocesión u otras medidas de protección. Facilite la referencia de pago, la hora, el importe y la cuenta de destino mediante el canal bancario autorizado. No espere a que concluya una investigación técnica exhaustiva antes de plantear la preocupación financiera.
Notifique también a su equipo de seguridad, conserve los mensajes y justificantes de pago originales, y siga el protocolo de incidentes de la organización. La recuperación no está garantizada. No envíe un segundo pago de «corrección» a una cuenta nueva ni entable negociaciones dentro de la conversación sospechosa. Los responsables de finanzas, seguridad y asesoría jurídica pueden coordinar la comunicación con el proveedor y cualquier notificación externa aplicable al caso.
Fuentes de esta sección: Business Email Compromise: prevención y respuesta · Qué hacer ante el fraude por transferencia o falsos datos bancarios
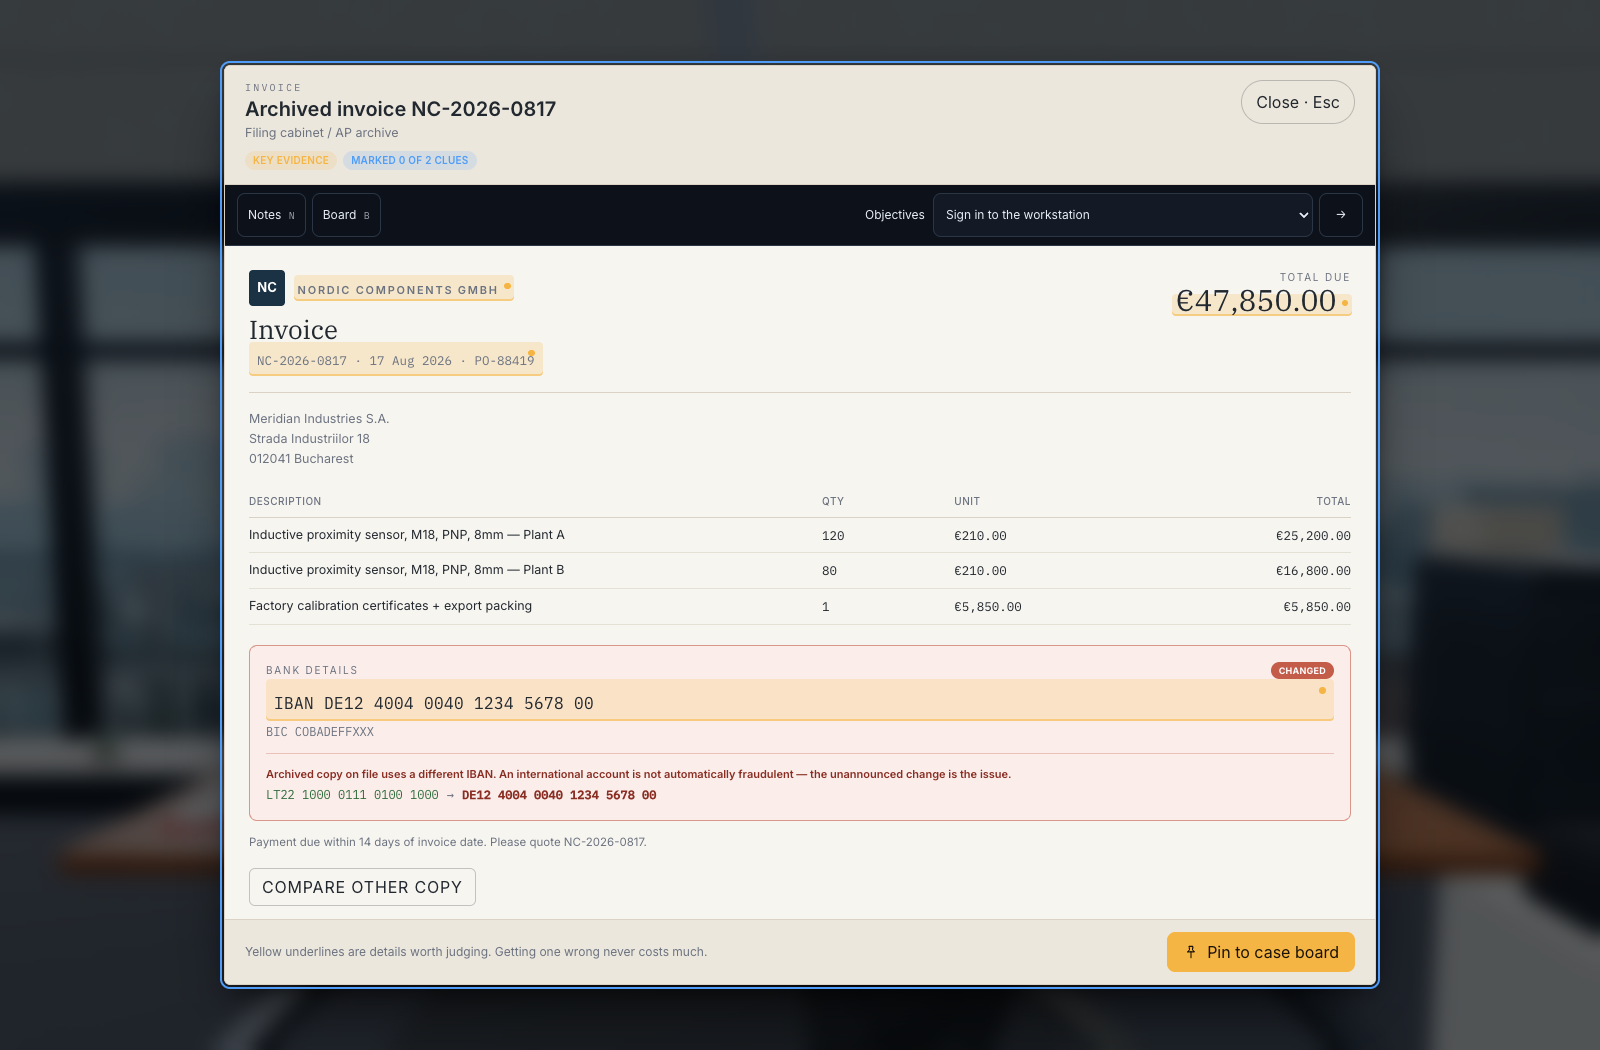
Investigue el pago ficticio de 47.850 € en Phishing Detective 3D
Operation Paper Trail sigue la pista a un pago a un proveedor congelado por 47.850 €. Compare la factura NC-2026-0817 actual con la archivada, inspeccione los datos bancarios modificados y contrástelos con las pruebas halladas en la conversación y en el buzón. La coincidencia del importe, del identificador y del diseño proporciona contexto útil, pero no demuestra que el IBAN sustituido cuente con autorización.
Los 47.850 € constituyen un importe de ficción para el juego, independiente de las estadísticas de pérdidas del IC3. El juego enseña a cotejar pruebas e investigar. No gestiona su ERP, no verifica una cuenta bancaria real ni sustituye el flujo completo de modificación de proveedores. Concluya completando la plantilla anterior para este caso ficticio y designando a los responsables reales en su entorno de trabajo.
Ponga a prueba una solicitud de cambio convincente
Tras el juego, recurra a un proveedor poco habitual y a un mensaje con aspecto neutral. Elimine las faltas de ortografía y las amenazas evidentes para que quien aprende deba apoyarse estrictamente en el control. Solicite un registro de verificación completado, especificando el punto en que se retiene el pago y quién dispone de autorización para liberarlo.
Convierta el ejercicio en una rutina financiera replicable
Esta guía, la interfaz de CyberPlay y Phishing Detective 3D están disponibles en español. Asigne la comparación de facturas en Operation Paper Trail y pida después a cada participante que explique la diferencia entre detectar una discrepancia y autorizar un cambio. Las imágenes del juego adjuntas muestran la interfaz en inglés y documentos ficticios.
Repase el flujo de trabajo con compras y finanzas antes de emplearlo como recordatorio para el personal. Confirme dónde residen los contactos fiables, quién cubre las ausencias y cómo se escala un pago retenido. Repita un ejemplo modificado más adelante. Evalúe la calidad de la verificación y del registro elaborado; una puntuación en el juego no constituye por sí sola una prueba de que el proceso de pago real sea seguro.
Materiales para descargar
Practique la verificación de facturas en español
Compare las facturas ficticias en Phishing Detective 3D y complete la plantilla de cambios de proveedor con los roles de aprobación de su propio puesto.
Investigue el pago al proveedorFuentes y lecturas adicionales
- Business Email Compromise: prevención y respuesta — FBI. Consultado el 2026-09-13
- Consejos para prevenir el fraude digital en facturas — Policía neerlandesa. Consultado el 2026-09-13
- Qué hacer ante el fraude por transferencia o falsos datos bancarios — Cybermalveillance.gouv.fr. Consultado el 2026-09-13
- Informe sobre Delitos en Internet 2025, páginas 7–8 y 62 — Centro de Denuncias de Delitos en Internet del FBI (IC3). Consultado el 2026-09-13
Sigue explorando
- Formación en ciberseguridad para bancos: decisiones por función y contexto DORA
Diseña formación de ciberseguridad para bancos según sus funciones y el contexto DORA. Practica verificaciones de pago y evalúa los registros del aprendizaje.
ES · 10 min de lectura - Concienciación en ciberseguridad para la industria: turnos y dispositivos compartidos
Diseña formación de ciberseguridad para la industria con turnos, terminales compartidos y proveedores. Incluye escenarios seguros y una matriz por funciones.
ES · 10 min de lectura - Ejemplos de correos de phishing para formación: inspeccionar, verificar y avisar
Practica con correos ficticios de phishing sobre recursos humanos, facturas, entregas y cuentas. Incluye mensajes legítimos, verificaciones y preguntas de reflexión.
ES · 9 min de lectura - ClickFix y CAPTCHA falsos: cómo reconocer la trampa y actuar
¿Un CAPTCHA falso le pide ejecutar un comando? Conozca las señales de alerta de ClickFix, qué reportar antes o después de la ejecución y practique la decisión en español.
ES · 10 min de lectura - Formación sobre phishing con códigos QR: comprueba el destino antes de decidir
Enseña a comprobar destinos de códigos QR con escenarios de aparcamiento, carteles y acceso a cuentas. Incluye verificaciones independientes y ejercicios prácticos.
ES · 10 min de lectura - Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura