Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español
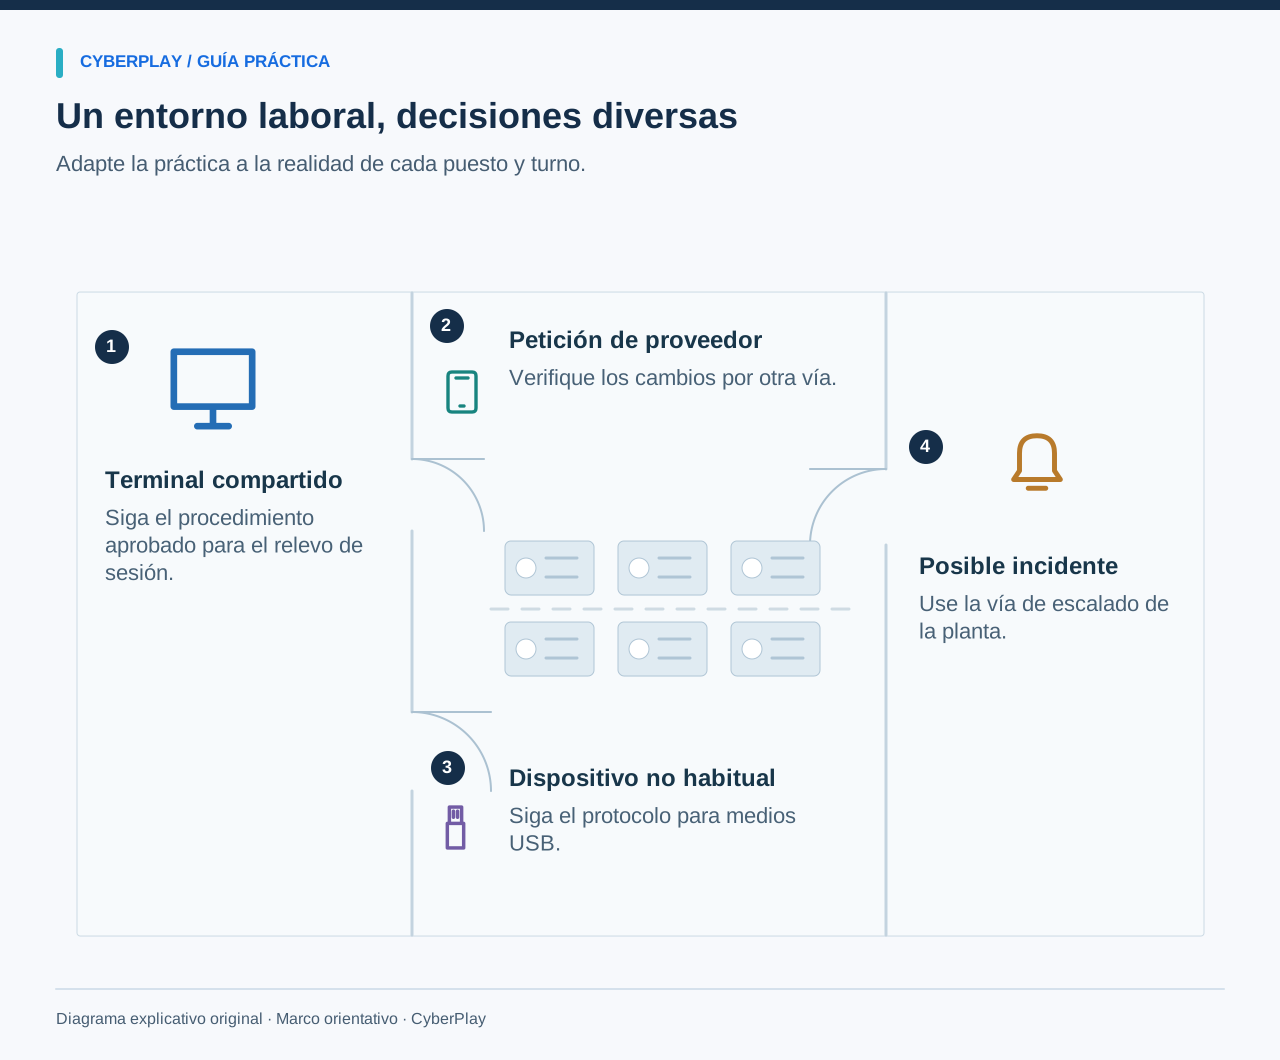
La concienciación en ciberseguridad para la industria debe adaptarse a la realidad operativa: los turnos rotan, los terminales se comparten, los contratistas externos entran y salen, los objetivos de producción generan presión y una solicitud sospechosa puede llegar a quien está lejos de un escritorio. Un programa diseñado únicamente para el correo electrónico de oficina pasará por alto decisiones críticas.
Comience con las tareas reales del personal y los límites operativos que deben respetarse. Esta guía ofrece una matriz de puestos y ejercicios prácticos de debate para responsables de formación. La práctica general apoya las buenas decisiones, pero no sustituye la formación especializada en tecnología operativa (OT), los protocolos de seguridad de las máquinas ni la autoridad del equipo de respuesta a incidentes de la planta.
Lo que te llevas
- Diseñe para turnos, dispositivos compartidos y empleados sin correo corporativo individual.
- Instruya sobre quién puede autorizar accesos, uso de medios extraíbles y cambios operativos.
- Practique el escalado sin realizar modificaciones en los equipos de producción en tiempo real.
- Combine juegos generales de seguridad con los procedimientos locales y la formación técnica especializada.
Mapee los puntos críticos de confianza
Recorra un turno habitual junto a un operario, un supervisor, un técnico de mantenimiento y un administrativo. Identifique en qué momentos se acepta un archivo, se concede un acceso, se inicia sesión en un terminal, se atiende a una visita o se ejecuta una instrucción de un proveedor. Pregunte qué datos tiene la persona en ese instante y a quién puede recurrir si la petición resulta inusual.
Utilice este recorrido para definir objetivos de aprendizaje precisos. «Reconocer el peligro de un USB» es menos útil que «Canalizar un dispositivo extraíble imprevisto mediante el procedimiento autorizado». Registre también las limitaciones prácticas: guantes, protección auditiva, acceso restringido a la red, pantallas compartidas, barreras lingüísticas y tiempos breves de relevo. Estas condiciones deben condicionar la impartición, no servir de excusa para excluir a un colectivo.
Asigne a cada función una tarea acorde a su realidad
Un mismo tema exige actuaciones distintas según el puesto. Un operario debe detectar un mensaje inesperado en pantalla y escalarlo. Mantenimiento debe confirmar una orden de trabajo aprobada y las autorizaciones de acceso. Compras debe contrastar un cambio en los datos bancarios de un proveedor. Los supervisores deben respaldar la pausa productiva y localizar al especialista técnico competente.
Utilice la siguiente matriz para debatir la cobertura formativa con cada área. Es una herramienta de diseño didáctico, no una declaración de que una plataforma general cubra toda la especialización técnica requerida. Detalle qué actividades imparte seguridad, operaciones, formación interna o un proveedor externo para que la responsabilidad esté siempre clara. Además, contar con interfaces, guías y evaluaciones disponibles en español facilita que los equipos de planta asimilen estas pautas sin barreras de idioma.
| Público objetivo | Situación | Decisión a practicar | Canal de impartición |
|---|---|---|---|
| Operarios | Petición imprevista en un terminal compartido | Pausar y recurrir a la vía de escalado de la planta | Charla informativa de turno con caso impreso |
| Mantenimiento | Un proveedor aporta un archivo o dispositivo | Confirmar el proceso de transferencia y acceso aprobado | Revisión guiada del procedimiento técnico |
| Supervisores | Una comprobación de seguridad retrasa una tarea urgente | Escalar sin eludir las autorizaciones ni la seguridad | Debate moderado en grupo |
| Compras y finanzas | Un proveedor modifica sus instrucciones de pago | Verificar a través de un contacto ya establecido | Ejercicio de mensajería o juego formativo |
| Recepción y contratas | Un visitante solicita acceso a un área restringida | Confirmar anfitrión interno y permisos | Simulación práctica del flujo de visitas |
Practique el relevo seguro en terminales compartidos
Plantee el ejercicio sobre el procedimiento oficial de inicio de sesión y relevo de la planta. Una persona termina su tarea; la siguiente debe continuar; la primera tiene que ausentarse con urgencia. Plantee qué debe ocurrir con la sesión activa, las credenciales y el trabajo en curso. No dé por hecho que el atajo de bloqueo de pantalla de oficina sirve para cualquier interfaz de control industrial.
El formador puede apoyarse en el esquema de un terminal en papel o en un entorno de pruebas. El objetivo pedagógico es interiorizar la frontera entre usar un equipo compartido y compartir la identidad digital. Si los sistemas operativos emplean cuentas restringidas, pida al responsable técnico que explique el método aprobado y sus salvaguardas. La plantilla debe saber cómo notificar una incidencia sin improvisar soluciones provisionales en pleno turno.
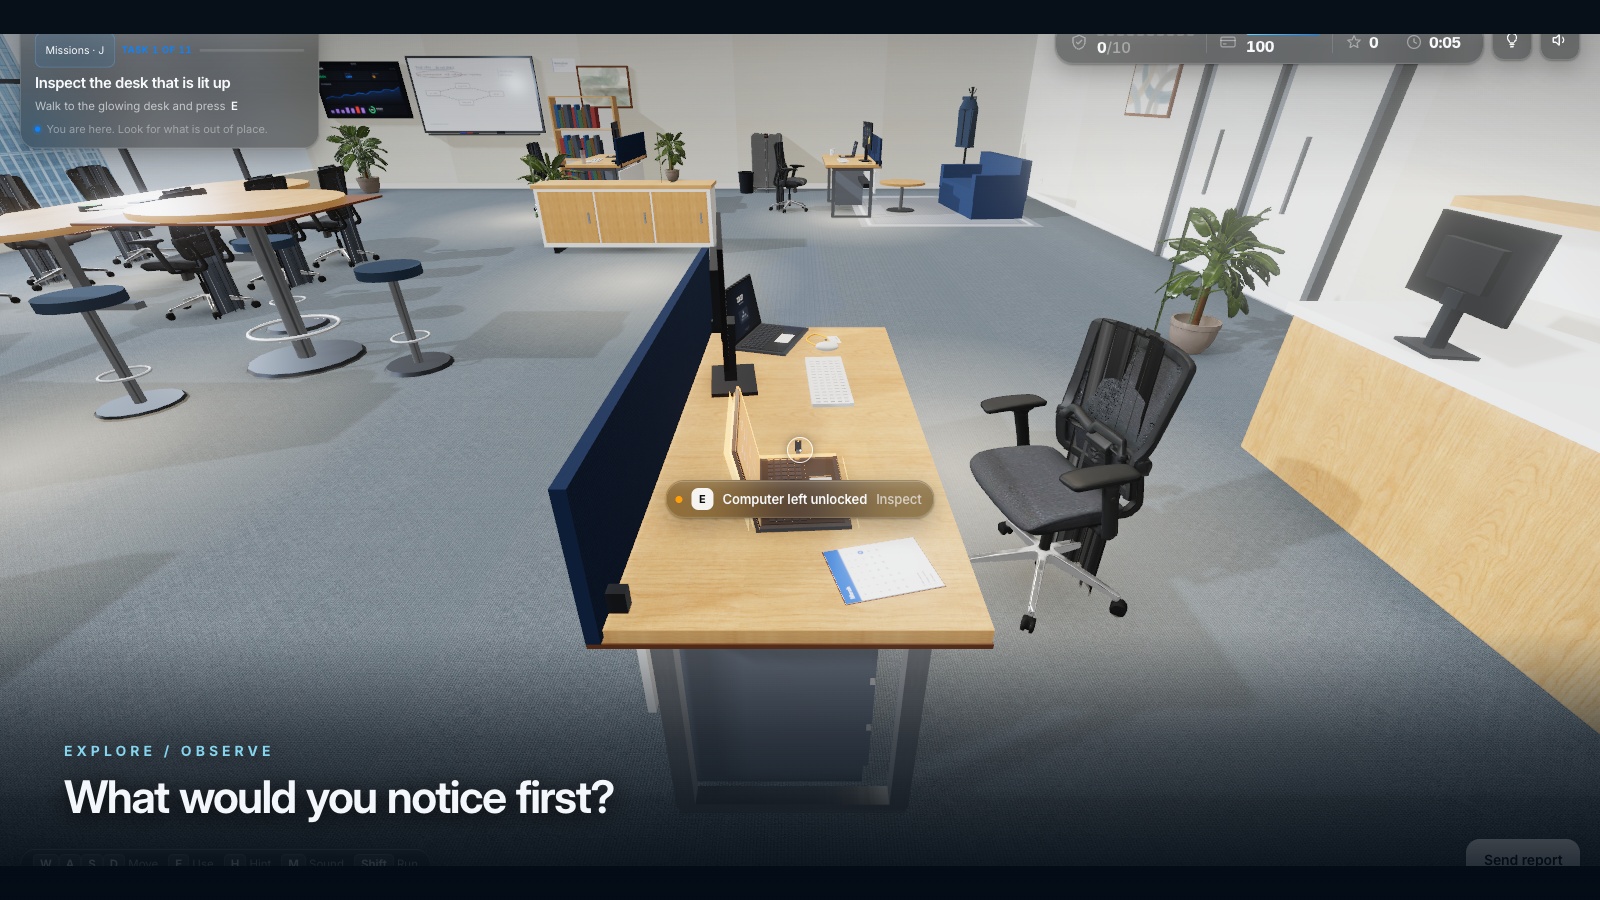
Ampliar imagen · Captura del juego · Interfaz en inglés
- Proteja pantallas sin supervisión
Bloquee pantallas desatendidas mediante el método aprobado antes de dejar el puesto de trabajo o cambiar de tarea.
- Proteja documentos y acreditaciones
Mantenga protegidos documentos confidenciales e identificaciones, siguiendo las pautas de custodia del centro de trabajo durante la jornada.
Haga tangibles las decisiones sobre medios extraíbles
La publicación especial NIST SP 1334 aborda los dispositivos portátiles de almacenamiento en entornos de tecnología operativa, donde un soporte infectado puede poner en riesgo las operaciones o la seguridad física. Su hincapié en controles técnicos y físicos refuerza la necesidad de un proceso homologado para soportes, evitando la improvisación individual.
En las sesiones de concienciación, emplee un objeto simulado con etiqueta o una imagen antes que una memoria USB real desconocida. Plantee el caso de un proveedor que afirma necesitar un archivo con urgencia para un mantenimiento. Pregunte quién debe autorizar la transferencia, qué equipo puede utilizarse y de qué forma se registra el permiso. «Analizarlo en cualquier ordenador libre» no es una respuesta válida; el procedimiento de la planta y el responsable técnico facultado marcan la pauta.
Fuentes de esta sección: Reducción de los riesgos de ciberseguridad de los soportes portátiles en entornos OT
Ensaye la petición de un proveedor bajo presión productiva
Este ejercicio de debate original está pensado para una sala de formación o una reunión de turno, con personajes ficticios y sin equipos en producción real. Convoque a mantenimiento y supervisión de forma conjunta: contrastar sus distintas asunciones suele resultar más revelador que señalar un fallo individual.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Consulte el directorio existente
Consulte el directorio del centro de asistencia establecido para hallar un contacto de confianza antes de proseguir.
- No reutilice números facilitados
El número facilitado por quien llama forma parte de la solicitud y no permite verificarla de manera independiente.
Llegue a todos los turnos sin asumir que todos usan correo
Coordine la formación con supervisores y representantes de los trabajadores. Programe sesiones equivalentes en todos los turnos y vías de recuperación para personal temporal o ausente esa semana. Una charla breve puede plantear el dilema, seguida de una dinámica interactiva individual en un terminal adecuado o un supuesto práctico grupal con idéntico fin. No se limite a colgar un cartel como única constancia de que se ha formado a la plantilla.
Reserve un espacio y un momento seguros para participar. Una tarea en la línea de producción y una actividad formativa no deben competir por la atención del operario. Cuando se compartan equipos, prevea cómo consultará cada cual su registro formativo y cerrará la sesión sin exponer datos de terceros. Consigne la asistencia y las dudas pendientes para que el turno siguiente reciba las mismas aclaraciones.
Emplee un lenguaje directo y apoyos visuales realistas
En una planta industrial conviven profesionales con gran dominio técnico de las operaciones pero menos familiarizados con la jerga de ciberseguridad corporativa. Muestre ejemplos reales de solicitudes, exponga la respuesta esperada en términos llanos y pida a los participantes que demuestren cómo actuarían. La traducción y adaptación deben abarcar tanto las instrucciones como el retorno pedagógico, no solo el título de la presentación.
Utilice fotografías autorizadas o ilustraciones sencillas que no revelen tarjetas de acceso, datos personales, pantallas confidenciales ni planos de las instalaciones. Ajuste el tamaño del texto para una lectura cómoda en la sala y facilite versiones impresas o accesibles. Un buen diagrama debe ilustrar con claridad la secuencia: recepción de la solicitud, comprobación de autorizaciones, aplicación del proceso aprobado y escalado ante dudas. Los fondos decorativos de placas electrónicas no ayudan a identificar al responsable adecuado.
Enseñe la notificación de incidentes dentro de los límites operativos
En el sector industrial, notificar una incidencia exige precisar qué anomalía se ha observado, la ubicación o equipo afectado, la hora exacta y qué medidas se han tomado ya. Los trabajadores deben ceñirse a los planes de emergencia y seguridad de la planta. Una formación general nunca debe instar a desconectar, reiniciar o apagar maquinaria sin orden expresa de un responsable cualificado.
Ensaye qué hacer si el contacto principal no está localizable. ¿Quién atiende el aviso de noche, en fin de semana o si se cae el correo electrónico? Muestre el cauce alternativo aprobado y asegúrese de que resulta accesible desde el puesto de trabajo. Una prueba práctica puede consistir en una consulta directa con el supervisor de guardia en vez de un aviso real de incidente; defina con claridad los límites del simulacro antes de empezar.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Indique hora y equipo
Notifique los síntomas observados, la hora de aparición y el equipo afectado por los canales de reporte aprobados.
- Distinga observación de diagnóstico
Diferencie las observaciones directas de las hipótesis causales para que el equipo investigue sin asumir conjeturas previas.
Integre la concienciación en el marco global de riesgos
El Anexo II de la Directiva NIS2 contempla subsectores industriales específicos, cuyo alcance exacto se rige por los criterios de la propia norma y su transposición en cada Estado miembro. La mera condición de fábrica no implica automáticamente la sujeción a la directiva: corresponde al departamento legal y de cumplimiento evaluar la entidad y el alcance de sus actividades.
La guía NIST SP 800-50r1 propone un enfoque de ciclo de vida continuo para los programas de aprendizaje. Aplique lo aprendido en incidentes reales, las modificaciones de procedimientos y los comentarios del personal de planta para actualizar los ejercicios. Mantenga diferenciada la capacitación técnica avanzada de la concienciación general, vinculando ambas a los mismos riesgos operativos. La puntuación en un juego avala el seguimiento de la formación, pero no certifica por sí sola que un sistema de control industrial esté seguro.
Fuentes de esta sección: Directiva (UE) 2022/2555, artículos 20 y 21 · Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, NIST SP 800-50r1
Dedique el primer mes a subsanar una deficiencia práctica
En la semana uno, mapee las situaciones de confianza y verifique los contactos para escalado. En la semana dos, trabaje el debate sobre memorias USB de proveedores en cada turno. En la semana tres, dinamice un juego de concienciación general o una actividad equivalente. En la semana cuatro, repita el caso práctico con otro perfil de contratista para evaluar si el cauce oficial se ha consolidado. Son pautas orientativas para adaptar al ritmo productivo.
Utilice la práctica interactiva de CyberPlay para abordar decisiones cotidianas clave, como detectar una petición engañosa o comprobar autorizaciones. Vincúlela siempre a los procedimientos específicos de la instalación y a una sesión de puesta en común guiada por quien conozca la realidad de la planta. El objetivo inmediato debe ser tangible: que el trabajador sepa actuar y que la organización le proporcione los medios para hacerlo.
Lleve las decisiones a la práctica
Explore los juegos formativos de CyberPlay, seleccione el reto más adecuado para su entorno y debata cómo trasladar sus decisiones a los procedimientos reales de su centro.
Explorar juegos de prácticaFuentes y lecturas adicionales
- Reducción de los riesgos de ciberseguridad de los soportes portátiles en entornos OT — NIST. Consultado el 2026-09-13
- Directiva (UE) 2022/2555, artículos 20 y 21 — EUR-Lex. Consultado el 2026-09-13
- Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, NIST SP 800-50r1 — NIST. Consultado el 2026-09-13
Sigue explorando
- Formación NIS2: programa práctico y lista de evidencias
Planifica la formación NIS2 por funciones, riesgos y decisiones. Incluye una matriz de evidencias y distingue la formación de directivos y la de empleados.
ES · 10 min de lectura - Temas de formación en ciberseguridad: elegir según la función y el riesgo
Elige temas de formación en ciberseguridad según funciones y riesgos laborales. Utiliza una matriz práctica sobre phishing, cuentas, datos, acceso, IA y avisos.
ES · 11 min de lectura - Simulación de ransomware para equipos no técnicos: guía de facilitación
Dirige una simulación de ransomware para equipos no técnicos con roles, novedades del escenario y decisiones de continuidad. Descarga la guía de facilitación.
ES · 12 min de lectura - Fraude de facturas: cómo verificar un cambio de cuenta bancaria del proveedor
Prevenga el fraude de facturas: verifique el cambio de cuenta con un contacto conocido del proveedor y documente la aprobación. Plantilla práctica en español.
ES · 10 min de lectura - Escritorio limpio y pantalla bloqueada: checklist de seguridad en la oficina
Aplica una lista de comprobación de escritorio limpio y pantalla bloqueada para documentos, impresiones, tarjetas y dispositivos. Aprende a clasificar información.
ES · 10 min de lectura - Formación en ciberseguridad para bancos: decisiones por función y contexto DORA
Diseña formación de ciberseguridad para bancos según sus funciones y el contexto DORA. Practica verificaciones de pago y evalúa los registros del aprendizaje.
ES · 10 min de lectura