Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
La sensibilisation à la cybersécurité dans l'industrie doit s'adapter à la réalité du terrain : les équipes se relaient, les terminaux sont partagés, les sous-traitants interviennent, les cadences de production mettent la pression et une sollicitation suspecte peut cibler quelqu'un éloigné d'un bureau. Un programme pensé uniquement pour la messagerie de bureau passera à côté de décisions essentielles.
Commencez par les tâches réelles des collaborateurs et les règles qu'ils doivent respecter. Ce guide propose une matrice inédite des effectifs et des exercices de discussion pour les responsables de programmes. L'apprentissage général de la sensibilisation peut soutenir les bonnes décisions, mais ne remplace pas une formation technique aux technologies opérationnelles (OT), les consignes de sécurité des machines ou l'autorité de l'équipe de réponse à incident du site.
Les points à retenir
- Concevez pour les équipes en rotation, les postes partagés et les collaborateurs sans adresse e-mail professionnelle individuelle.
- Enseignez qui peut autoriser un accès, l'usage d'un support amovible ou une modification opérationnelle.
- Entraînez-vous à l'escalade sans modifier les équipements de production en fonctionnement.
- Associez les jeux de sensibilisation généraux aux procédures locales et aux formations spécialisées.
Cartographiez les situations où la confiance est accordée
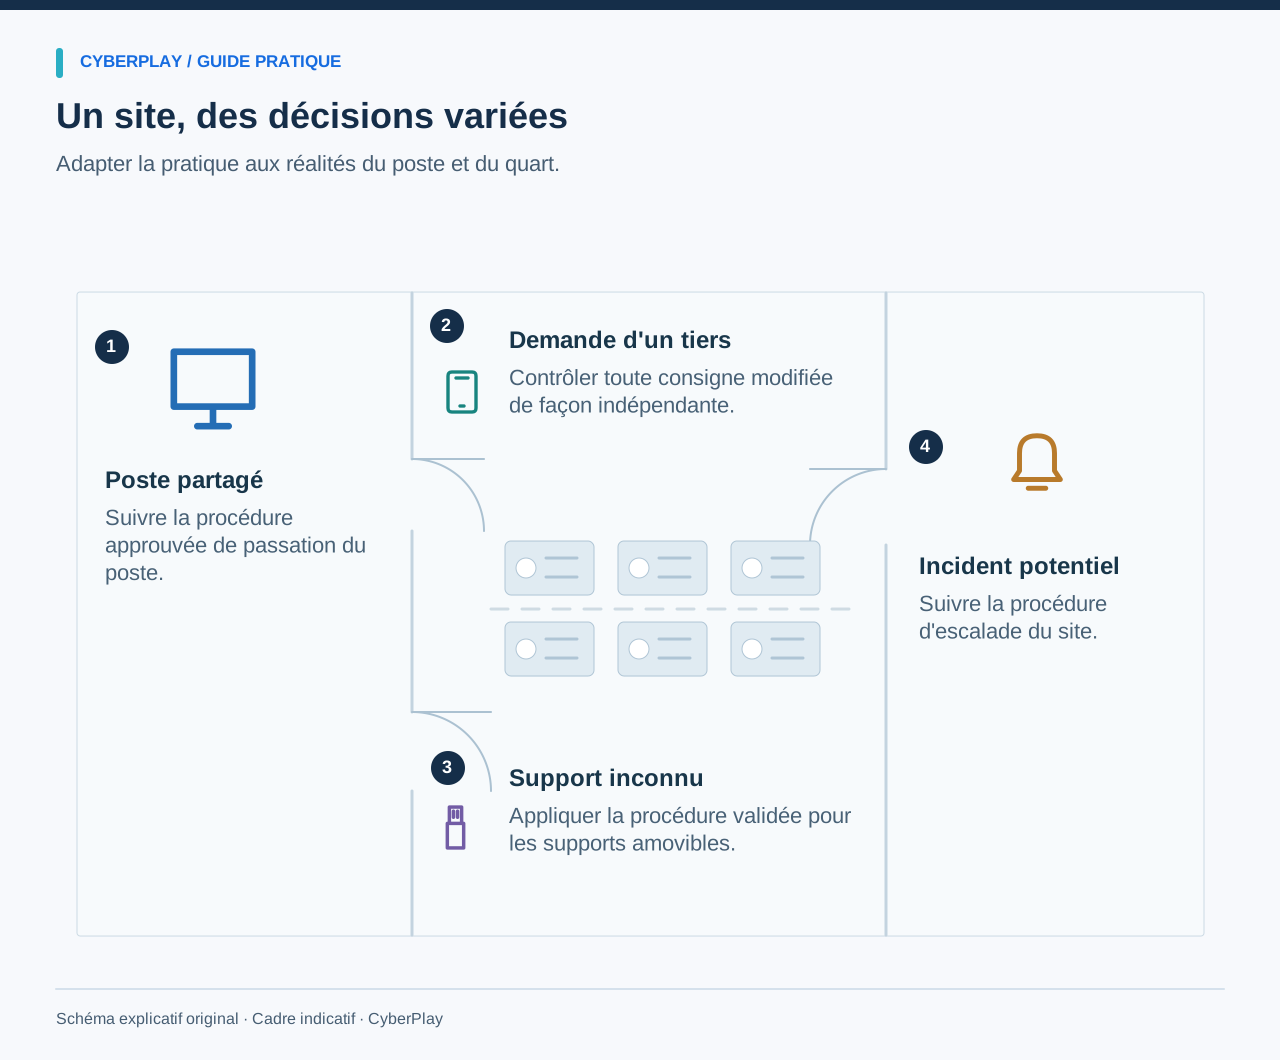
Déroulez un quart de travail type avec un opérateur, un chef d'équipe, un technicien de maintenance et un collègue des bureaux. Repérez les situations où une personne accepte un fichier, accorde un accès, s'authentifie sur un terminal, accueille un visiteur ou exécute la consigne d'un fournisseur. Demandez-vous de quelles informations la personne dispose à cet instant et qui peut l'aider en cas de demande inhabituelle.
Appuyez-vous sur ce parcours pour fixer un nombre restreint d'objectifs pédagogiques. « Identifier le risque d'une clé USB » est moins utile que « Transmettre tout support amovible imprévu selon la procédure validée ». Notez également les contraintes pratiques : gants, protections auditives, accès réseau limité, écrans partagés, barrière de la langue et temps réduit lors des passations de consignes. Ces contraintes doivent structurer la formation, et non servir de prétexte pour écarter un groupe.
Attribuez à chaque fonction une tâche adaptée
Un même thème appelle des actions différentes selon le rôle. Un opérateur doit savoir repérer une notification inattendue et la signaler. La maintenance doit vérifier la présence d'un ordre de travail validé et les modalités d'accès. Les achats doivent effectuer une vérification indépendante lors d'un changement de coordonnées bancaires d'un fournisseur. L'encadrement doit savoir marquer une pause et solliciter le spécialiste compétent.
Utilisez la matrice ci-dessous pour échanger sur la couverture des risques avec chaque service. C'est un outil d'aide à la conception, et non l'affirmation qu'une plateforme générale de sensibilisation dispense toutes les formations spécialisées listées. Indiquez quelles actions sont prises en charge par la sécurité, la production, le service formation ou un prestataire externe afin de préserver la visibilité des responsabilités.
| Public | Situation | Décision à travailler | Modalité pédagogique |
|---|---|---|---|
| Opérateurs | Demande inattendue sur un poste partagé | Suspendre l'action et suivre la voie d'escalade du site | Point d'équipe avec scénario imprimé |
| Maintenance | Un fournisseur apporte un fichier ou un équipement | Vérifier la procédure de transfert et d'accès autorisée | Revue guidée de la procédure |
| Chefs d'équipe et encadrement | Un contrôle de sécurité retarde une tâche urgente | Escalader sans contourner les règles de sécurité ni les autorisations | Échange animé en groupe |
| Achats et comptabilité | Un fournisseur modifie ses coordonnées bancaires | Effectuer une vérification indépendante via un contact établi | Exercice sur message ou jeu thématique |
| Accueil et prestataires | Un visiteur sollicite un accès à une zone réservée | Confirmer l'identité de l'hôte et les autorisations | Mise en situation sur le protocole d'accueil |
S'entraîner à une passation sécurisée sur poste partagé
Bâtissez l'exercice autour des règles validées de connexion et de passation de consignes du site. Une personne termine une tâche ; la suivante doit prendre le relais ; la première est appelée d'urgence ailleurs. Demandez-vous ce qu'il advient de la session, des identifiants et du travail en cours. Ne partez pas du principe que le raccourci de verrouillage d'écran d'un bureau s'applique à toutes les interfaces de contrôle industriel.
L'animateur peut utiliser le schéma papier d'un pupitre ou un environnement de formation. L'objectif pédagogique est de bien distinguer le poste partagé du partage d'identifiants. Si les systèmes opérationnels reposent sur des comptes techniques restreints, faites expliquer la méthode validée et ses garde-fous par le responsable du système. Les salariés doivent savoir signaler un problème sans inventer de solution de contournement en plein quart de travail.
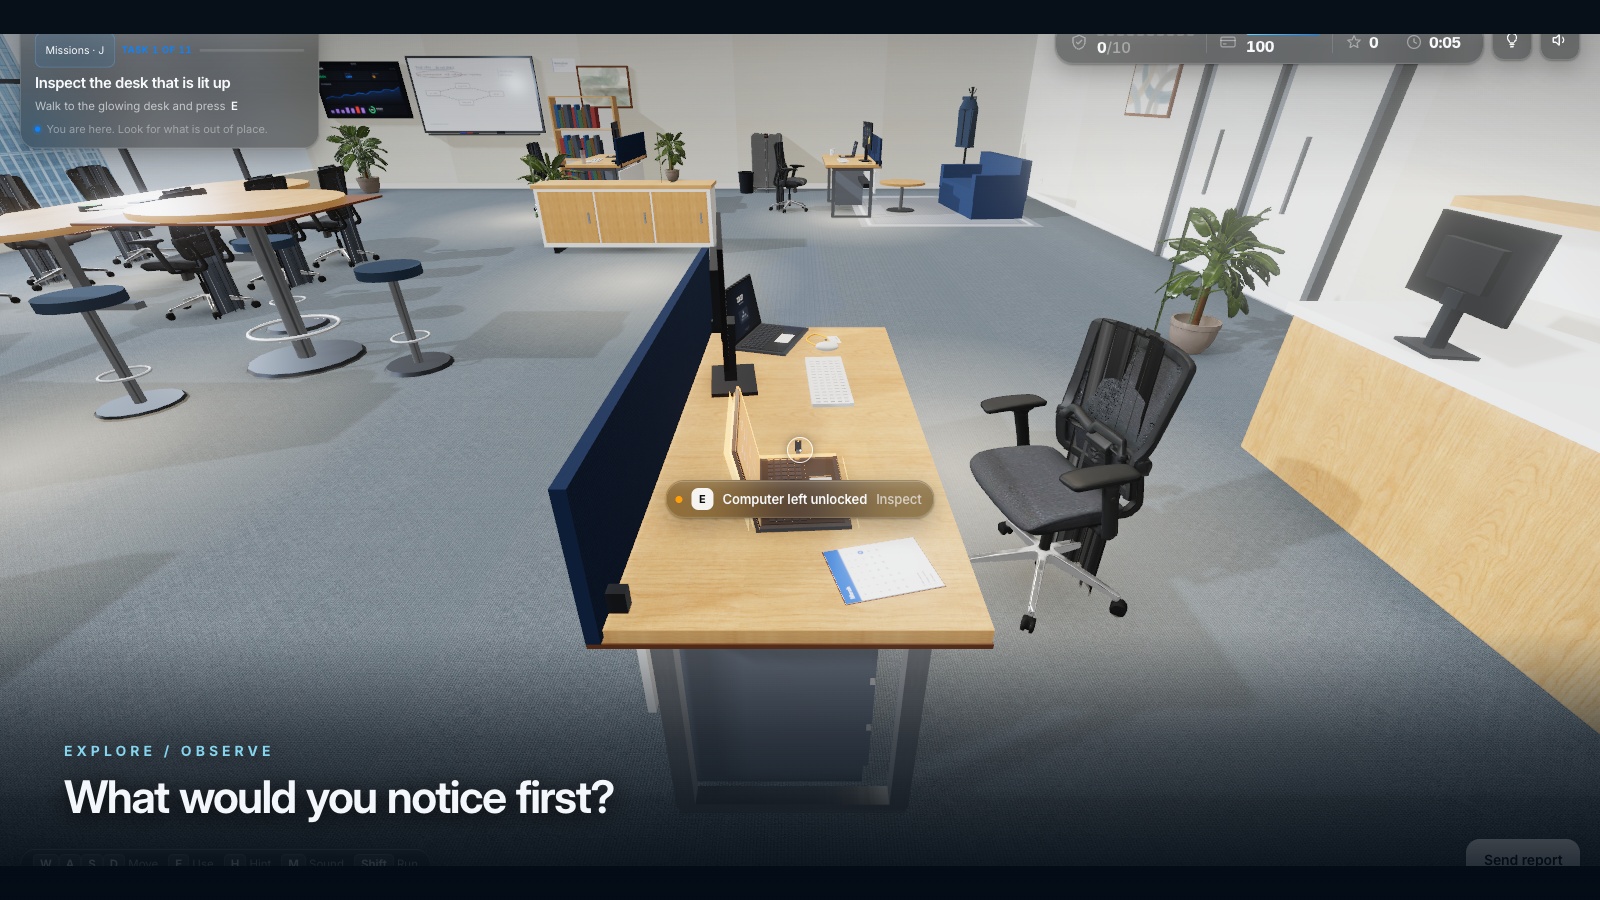
Agrandir l’image · Capture du jeu · Interface en anglais
- Verrouiller un écran sans surveillance
Verrouillez un écran de bureau sans surveillance selon la méthode approuvée avant de quitter le poste ou de changer d'activité.
- Protéger documents et badges
Protégez documents sensibles et badges d’accès en suivant les procédures de rangement et de manipulation au travail.
Rendre concrètes les décisions relatives aux supports amovibles
Le document NIST SP 1334 traite des supports de stockage amovibles en environnement de technologies opérationnelles (OT), où un équipement infecté peut menacer la production ou la sécurité physique. Son insistance sur les contrôles physiques et techniques rappelle la nécessité d'un processus validé pour les supports, excluant toute improvisation de la part des collaborateurs.
Pour la sensibilisation, utilisez un faux support étiqueté ou une photo plutôt qu'une véritable clé USB inconnue. Imaginez un intervenant externe affirmant qu'un fichier est indispensable en urgence pour la maintenance. Demandez qui a le pouvoir d'autoriser le transfert, quels équipements peuvent être employés et où l'accord est consigné. « Analyser la clé sur n'importe quel ordinateur libre » n'est pas une réponse recevable universelle ; le traitement dépend de la procédure du site et du responsable technique habilité.
Sources de cette section: Réduire les risques des supports amovibles en environnement de technologie opérationnelle
Simuler la sollicitation d'un fournisseur sous pression de production
Cet exercice de discussion inédit est conçu pour une salle de formation ou un point d'équipe, avec des personnages fictifs et sans toucher aux équipements en exploitation. Réunissez la maintenance et l'encadrement : constater un décalage entre leurs hypothèses de départ est souvent bien plus instructif qu'une mauvaise réponse isolée.

Agrandir l’image · Capture du jeu · Interface en anglais
- Consulter l'annuaire existant
Utilisez l'annuaire du centre d'assistance établi de l'organisation pour trouver un contact de confiance avant de poursuivre une demande sensible.
- Écarter les numéros fournis
Le numéro fourni par l’appelant fait partie de sa demande et ne permet pas une vérification indépendante.
Former chaque équipe de quart sans présumer de l'accès aux e-mails
Planifiez les sessions avec les chefs d'équipe et les représentants du personnel. Proposez des formats équivalents sur l'ensemble des quarts de travail, avec un dispositif de rattrapage pour les intérimaires ou les personnes absentes cette semaine-là. Un court échange peut poser la décision, suivi d'un jeu individuel sur un appareil adapté ou d'un scénario collectif visant le même objectif. Ne vous contentez pas d'une simple affiche comme unique preuve d'information des équipes.
Aménagez un créneau et un lieu adaptés pour garantir la participation. Une tâche de production et un module de formation ne doivent pas se disputer l'attention. Sur les postes partagés, prévoyez la façon dont les utilisateurs consultent leur historique de formation et quittent leur session sans exposer les données d'un collègue. Centralisez les listes d'émargement et les questions en suspens afin que le quart suivant bénéficie des mêmes clarifications.
Employer un langage accessible et des supports visuels réalistes
Dans une usine, certains collaborateurs maîtrisent parfaitement leurs gestes métiers mais sont moins familiers avec le vocabulaire de la sécurité informatique centrale. Montrez le type réel de sollicitation, détaillez le comportement attendu en des termes simples et vérifiez la bonne compréhension des participants. La traduction doit couvrir les consignes comme les explications des réponses, et non se limiter à la diapositive de titre.
Utilisez des photographies autorisées ou des schémas simplifiés qui ne laissent apparaître ni badges, ni données personnelles, ni contenus d'écrans ou plans sensibles. Adoptez une taille de police lisible pour toute la salle et proposez des alternatives textuelles imprimées ou accessibles. Un schéma doit matérialiser clairement le chemin décisionnel : réception de la demande, vérification de l'habilitation, application de la procédure validée, escalade en cas de doute. Des cartes électroniques décoratives n'aident guère à trouver le bon interlocuteur.
Enseigner le signalement d'incident dans le cadre opérationnel
Dans l'industrie, le signalement doit préciser les éléments constatés, le lieu ou l'équipement concerné, l'heure et les actions déjà entreprises. Les collaborateurs doivent se conformer aux procédures de sécurité physique et de gestion des incidents du site. Une formation générale ne doit en aucun cas inciter à débrancher, redémarrer ou arrêter une machine sans ordre formel d'une personne habilitée.
Entraînez-vous au cas où le contact principal serait injoignable. Qui prend le relais la nuit, le week-end ou lors d'une panne de messagerie ? Présentez le circuit alternatif validé et veillez à ce que ses coordonnées soient accessibles depuis les postes de travail. Un exercice pratique peut consister en un simple échange avec le responsable d'astreinte plutôt qu'en une fausse alerte générale ; fixez le cadre de l'exercice avant de commencer.

Agrandir l’image · Capture du jeu · Interface en anglais
- Indiquer l'heure et l'appareil
Signalez les symptômes observés, leur heure d'apparition et l'appareil touché via le canal de signalement approuvé de l'organisation.
- Distinguer l'observation du diagnostic
Séparez les observations directes des causes supposées afin que les intervenants puissent enquêter sans prendre une première hypothèse pour un fait.
Articuler la sensibilisation avec la gestion globale des risques
L'annexe II de la directive NIS2 couvre certains sous-secteurs de la fabrication industrielle, son champ d'application étant défini par les critères de la directive et sa transposition nationale. Le simple statut industriel ne suffit pas à déclarer automatiquement un site assujetti. Confiez l'évaluation de l'entité et de ses activités aux fonctions juridiques et de conformité compétentes.
La publication NIST SP 800-50r1 propose une approche cyclique pour les programmes de formation. Pour ce dispositif, appuyez-vous sur le retour d'expérience des incidents, les évolutions de procédures et les retours du terrain pour actualiser vos mises en situation. Séparez le développement des compétences techniques pointues des actions de sensibilisation générale, tout en reliant l'ensemble aux mêmes risques opérationnels. Un score obtenu à un jeu valide un suivi pédagogique ; il ne prouve pas la sécurité d'un système de contrôle industriel.
Sources de cette section: Directive (UE) 2022/2555, articles 20 et 21 · Construire un programme de formation à la cybersécurité et à la protection de la vie privée — NIST SP 800-50r1
Mettre à profit le premier mois pour traiter un point précis
La première semaine, cartographiez les décisions critiques et vérifiez les coordonnées d'escalade. La deuxième semaine, organisez l'échange sur les supports amovibles des prestataires au sein de chaque quart. La troisième semaine, proposez un jeu de sensibilisation adapté ou une activité équivalente. La quatrième semaine, rejouez le scénario avec un autre cas de prestataire et vérifiez que la procédure validée est assimilée. Ce planning reste indicatif et s'ajuste à vos contraintes de production.
Appuyez-vous sur CyberPlay pour travailler une décision générale clé, comme identifier une sollicitation trompeuse ou contrôler un accès. Associez cette mise en situation aux procédures de votre site et à un débriefing conduit par une personne qui connaît les contraintes du terrain. Le résultat recherché doit être tangible : le collaborateur sait comment réagir, et l'entreprise lui en donne réellement les moyens.
Exercez une décision de votre travail
Sélectionnez une activité adaptée aux équipes de production et une langue comprise par les participants. La fiche du jeu précise les langues ; le débriefing doit suivre les procédures du site.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- Réduire les risques des supports amovibles en environnement de technologie opérationnelle — NIST. Consulté le 2026-09-13
- Directive (UE) 2022/2555, articles 20 et 21 — EUR-Lex. Consulté le 2026-09-13
- Construire un programme de formation à la cybersécurité et à la protection de la vie privée — NIST SP 800-50r1 — NIST. Consulté le 2026-09-13
Poursuivez votre lecture
- Formation et sensibilisation NIS2 : programme pratique et preuves à conserver
Planifiez votre formation sensibilisation NIS2 par rôle, reliez les actions aux risques et conservez des preuves probantes. Distinguez direction et collaborateurs.
FR · 10 min de lecture - Thèmes de sensibilisation à la cybersécurité : choisir selon les métiers et les risques
Choisissez les thèmes de cybersécurité selon les métiers et les risques. Utilisez une matrice pratique : phishing, comptes, données, accès physique et IA.
FR · 11 min de lecture - Exercice de crise rançongiciel sur table : guide pour les équipes non techniques
Organisez un exercice sur table sur un rançongiciel pour les équipes non techniques : injects fictifs, rôles clairs, escalade et kit téléchargeable.
FR · 10 min de lecture - Fraude au faux RIB : vérifier un changement de coordonnées bancaires fournisseur
Fraude au faux RIB : vérifiez les coordonnées du fournisseur par un contact connu, comparez les factures et consignez la validation. Fiche pratique en français.
FR · 11 min de lecture - Bureau propre et écran verrouillé : une checklist de sécurité au travail
Adoptez une checklist de bureau propre et écran verrouillé pour vos documents, impressions, badges et appareils. Apprenez à classifier l'information.
FR · 10 min de lecture - Formation à la cybersécurité dans les banques : scénarios métiers et DORA
Formez les équipes bancaires à la vérification des paiements, de l’identité et au signalement. Cadre DORA, scénarios métiers et grille de pratique.
FR · 10 min de lecture