Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español
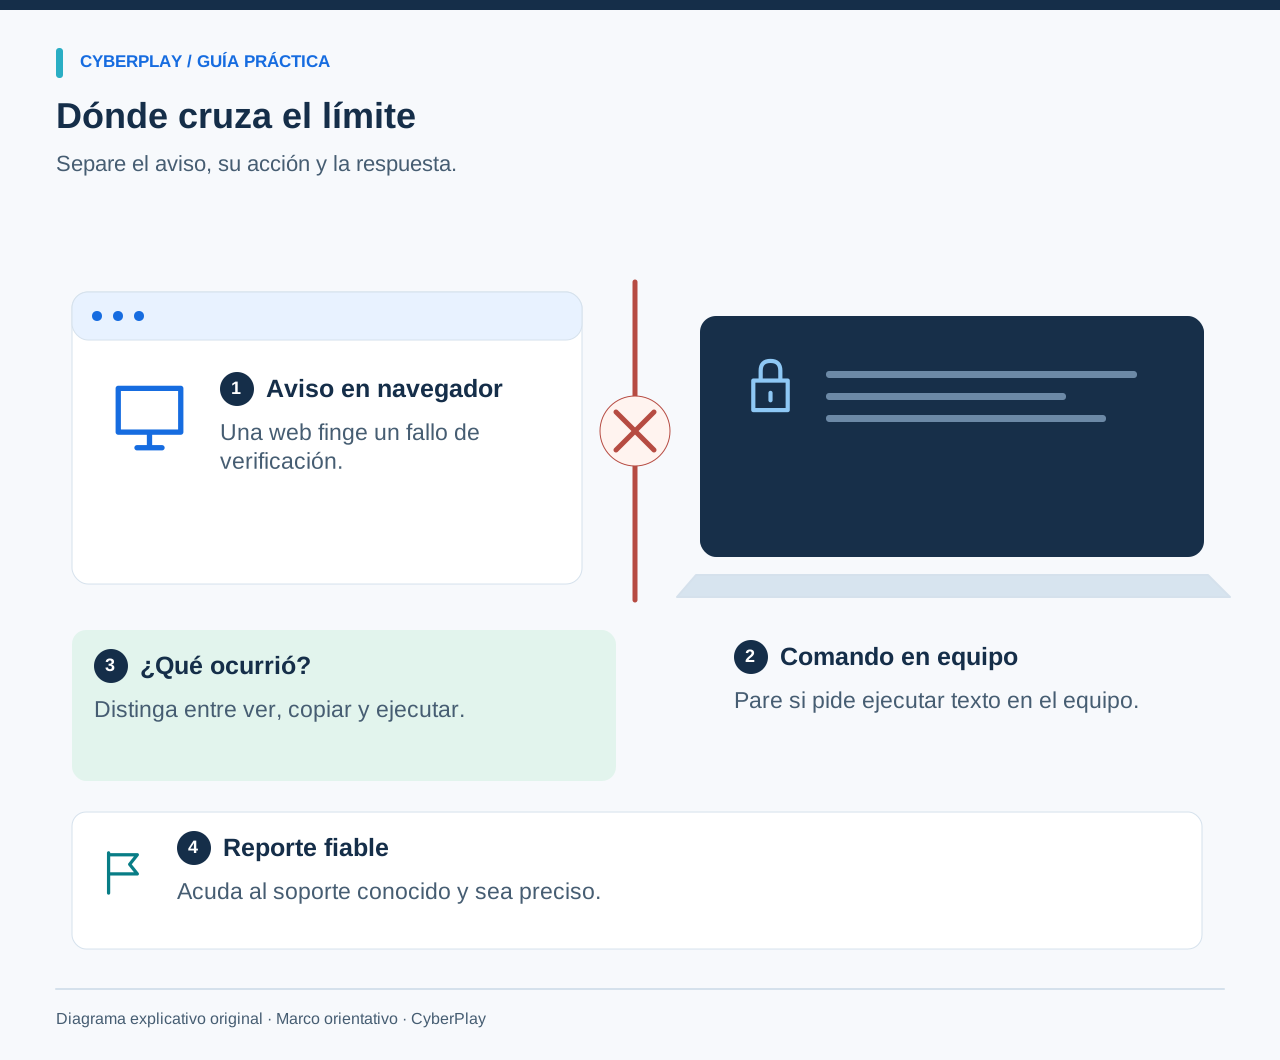
Si un CAPTCHA o un mensaje inesperado de reparación le pide abrir Ejecutar, la terminal u otra ventana de comandos, deténgase. No pegue ni ejecute su texto. Salga de la página y comuníquese con su equipo de TI o seguridad a través de la vía de contacto que ya conoce. Una verificación del navegador no necesita que ejecute un comando en el equipo.
ClickFix es ingeniería social que convierte un problema verosímil en una solicitud para que el usuario ejecute código. Esta guía enseña el momento decisivo, incluido qué hacer si ya siguió las instrucciones. Puede completar la plantilla de reporte y el ejercicio práctico sin ejecutar ningún comando ni visitar un sitio web sospechoso.
Lo que te llevas
- Juzgue la acción solicitada, incluso en un sitio guardado en marcadores con HTTPS.
- Ver un señuelo, copiar texto y ejecutar un comando son hechos diferentes.
- Si es posible que haya ocurrido la ejecución, repórtelo con prontitud y siga el procedimiento de incidentes de su lugar de trabajo.
- Practique con ejemplos inertes y una situación nueva, no con instrucciones de ataques reales.
Reconozca el paso de una página web a su dispositivo
Un CAPTCHA normalmente ayuda a un servicio a distinguir a un visitante humano del tráfico automatizado. ClickFix toma prestado ese entorno familiar, o inventa un fallo de documento, de reunión o del navegador. La advertencia es la siguiente instrucción: utilizar una herramienta de comandos en el dispositivo para que supuestamente funcione la página. La solicitud ha ido más allá de la interacción habitual con el navegador.
El análisis de agosto de 2025 de Microsoft describe este patrón en campañas observadas que afectan a Windows y macOS. MITRE también clasifica el copiar y pegar malicioso como una técnica de ejecución por parte del usuario. Estos informes describen el comportamiento de los atacantes; no demuestran que cada CAPTCHA inusual sea malicioso ni miden la eficacia de esta formación.
Fuentes de esta sección: Piense antes de hacer Click(Fix): análisis de la técnica de ingeniería social · Copiar y pegar malicioso, T1204.004
Compare la acción, no el logotipo
Utilice la siguiente comparación al explicar la amenaza a un compañero de trabajo. Los nombres familiares y el diseño visual de un proveedor de verificación se pueden copiar. La ausencia de una descarga evidente no es motivo para continuar: un comando pegado puede iniciar actividad fuera del navegador.
Existen instrucciones técnicas legítimas que involucran herramientas de comandos. En el trabajo, estas corresponden a una tarea verificada de forma independiente y a un procedimiento autorizado. No considere una página web inesperada, un resultado de búsqueda o la insistencia de quien llama como dicha autorización.
| Lo que ve | Qué cambia | Respuesta segura |
|---|---|---|
| Una verificación dentro del navegador | Comprobación normal en contexto | Continúe solo si el servicio y la tarea son esperados. |
| Página pide Ejecutar o terminal | Pide ejecución en el dispositivo | Deténgase; no pegue ni ejecute su texto. |
| Aviso pide desactivar protección | Le pide debilitar un control | No cambie el ajuste; contacte al soporte conocido. |
| TI confirma ticket de soporte | Hay un proceso autorizado aparte | Siga el procedimiento verificado dentro de su rol. |
Un sitio web auténtico aún puede mostrar un aviso de reparación malicioso
Abrir un marcador guardado es una forma útil de evitar un enlace desconocido, pero no garantiza que todas las instrucciones de la página resultante sean seguras. Un sitio o uno de sus componentes pueden verse comprometidos. La Oficina Federal de Ciberseguridad de Suiza advirtió en agosto de 2026 sobre sitios web legítimos que mostraban avisos de CAPTCHA falso, y aconsejó a los visitantes abandonar las páginas que solicitan comandos y pedir asesoramiento a TI.
Imagine un portal de proveedores en mantenimiento programado. Su centro de soporte le indica que espere y vuelva a cargar más tarde. Una superposición en el mismo portal le indica que ejecute un comando de diagnóstico de inmediato. La interrupción genuina explica por qué esperaba un problema; no aprueba la acción adicional de la superposición. Siga la instrucción verificada por separado y reporte la solicitud contradictoria.
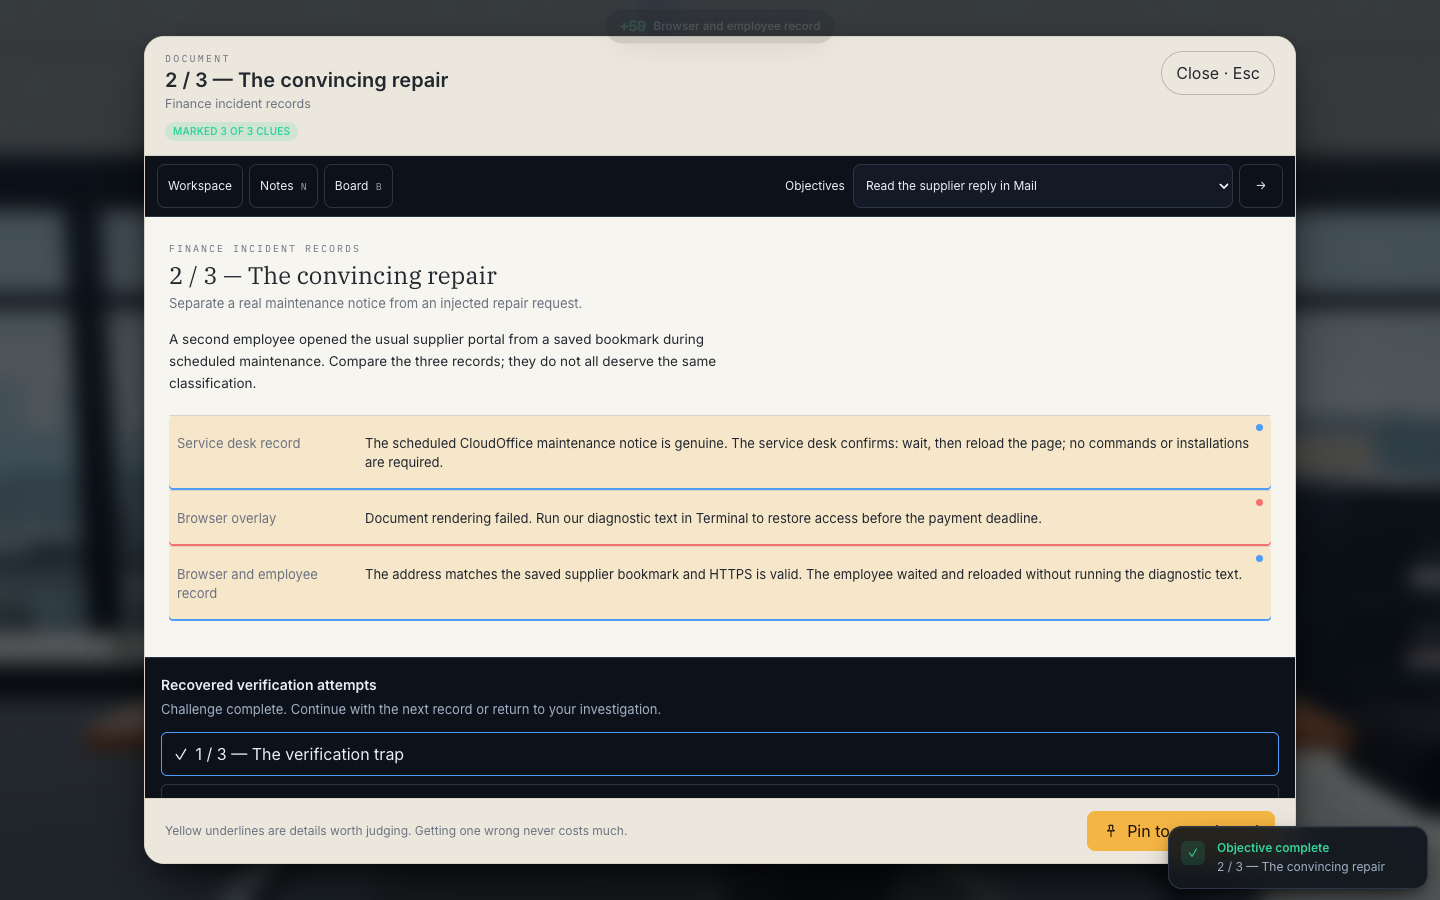
Ampliar imagen · Captura del juego · Interfaz en inglés
- Un sitio web conocido puede contener una instrucción maliciosa
Lea lo que la página le solicita hacer al empleado. Un marcador legítimo no autoriza la ejecución de un comando de reparación suministrado por un sitio web.
- Buscar evidencia de la acción tomada
Distinga el contexto de mantenimiento, la instrucción inyectada y la respuesta del empleado antes de llegar a una conclusión.
Fuentes de esta sección: Aumento de sitios web comprometidos con CAPTCHA falsos
Si vio el aviso pero no ejecutó nada
Deje de interactuar con la página. Si ya hay abierta una ventana de comandos, no pegue ni envíe el texto facilitado. Cierre la página sospechosa cuando pueda hacerlo normalmente y reporte la dirección o el punto de entrada mediante su canal aprobado. No vuelva a visitar la página para reproducir el aviso a fin de obtener una mejor captura de pantalla.
Describa sus acciones con precisión: vio el aviso, hizo clic en su botón de verificación, copió texto o abrió una ventana de comandos. No etiquete todo esto como «ejecuté malware». Del mismo modo, no asuma que no hay ningún problema simplemente porque no apareció ninguna advertencia. Su reporte ayuda al personal de respuesta a decidir si son necesarias revisiones en el dispositivo; no necesita demostrar una infección antes de pedir ayuda.
Si ejecutó el texto, o no tiene la certeza de haberlo hecho
Detenga el trabajo ordinario en el dispositivo y contacte a TI o seguridad de inmediato a través de un canal establecido. Indique que una página web le pidió ejecutar texto y si recuerda haberlo enviado. Utilice otro dispositivo aprobado o el teléfono si no se puede confiar en el equipo afectado para comunicarse. Siga el procedimiento de aislamiento y respuesta de su organización; evite improvisar apagados en equipos operativos o críticos para la seguridad.
Cerrar el navegador no puede deshacer un comando ya ejecutado. No intente comandos de limpieza de internet, no instale un escáner no solicitado, no borre el historial ni continúe experimentando. Un restablecimiento de contraseña por sí solo no elimina el código que se ejecutó en el dispositivo. El personal de respuesta puede investigar la ejecución, decidir la contención y dirigir cualquier recuperación de credenciales o de sesión. Conserve el mensaje original y las horas sin distribuir las cargas útiles sospechosas a sus compañeros.
Utilice un reporte que separe las observaciones de las suposiciones
Copie estos nombres de campo en el formulario de incidentes aprobado. Un reporte breve y preciso es más útil que un diagnóstico emitido con seguridad. Marque lo desconocido como desconocido, incluido si la pulsación final de la tecla ejecutó algo. Comparta capturas de pantalla solo a través del canal aprobado y evite exponer información personal o de clientes innecesariamente.
Por ejemplo: «Hacia las 14:30, la vista previa de una factura me pidió ejecutar un texto de diagnóstico. Abrí una ventana de comandos, pero no recuerdo haberlo enviado. Detuve el trabajo y llamé al centro de soporte». Esto proporciona un punto de partida al personal de respuesta sin inventar una familia de malware ni una causa.
| Registro | Detalle útil |
|---|---|
| Hora y dispositivo | Hora aproximada, identificador del dispositivo y lugar de trabajo. |
| Punto de entrada | Mensaje, documento, anuncio o portal conocido que condujo a la solicitud. |
| Acción solicitada | Lo que pretendía el aviso, descrito sin reproducir un comando ejecutable. |
| Acción real | Visto, clic realizado, copiado, pegado, enviado o incierto. |
| Resultado observado | Ventana, alerta u otro cambio visible; sin diagnósticos supuestos. |
| Estado actual | Si se detuvo el trabajo y con quién se ha contactado. |
Practique con tres registros recuperados en Phishing Detective 3D
Operation Paper Trail incluye tres registros archivados de ClickFix. El primero es una verificación falsa detenida antes de la ejecución. El segundo combina un mantenimiento auténtico, una dirección en marcadores y una superposición de reparación maliciosa. El tercero incluye la versión del empleado y pruebas de endpoint de que se ejecutó un comando. Clasifique los hechos resaltados y explique qué demuestra cada uno.
Se trata de una investigación ficticia, no de un ejercicio con malware real. El compromiso original del buzón en este caso ocurrió antes mediante OAuth; los registros de ClickFix corresponden a una actividad de seguimiento posterior. Mantener clara esa secuencia forma parte de la lección: un suceso preocupante no es automáticamente la causa de todos los problemas del caso.
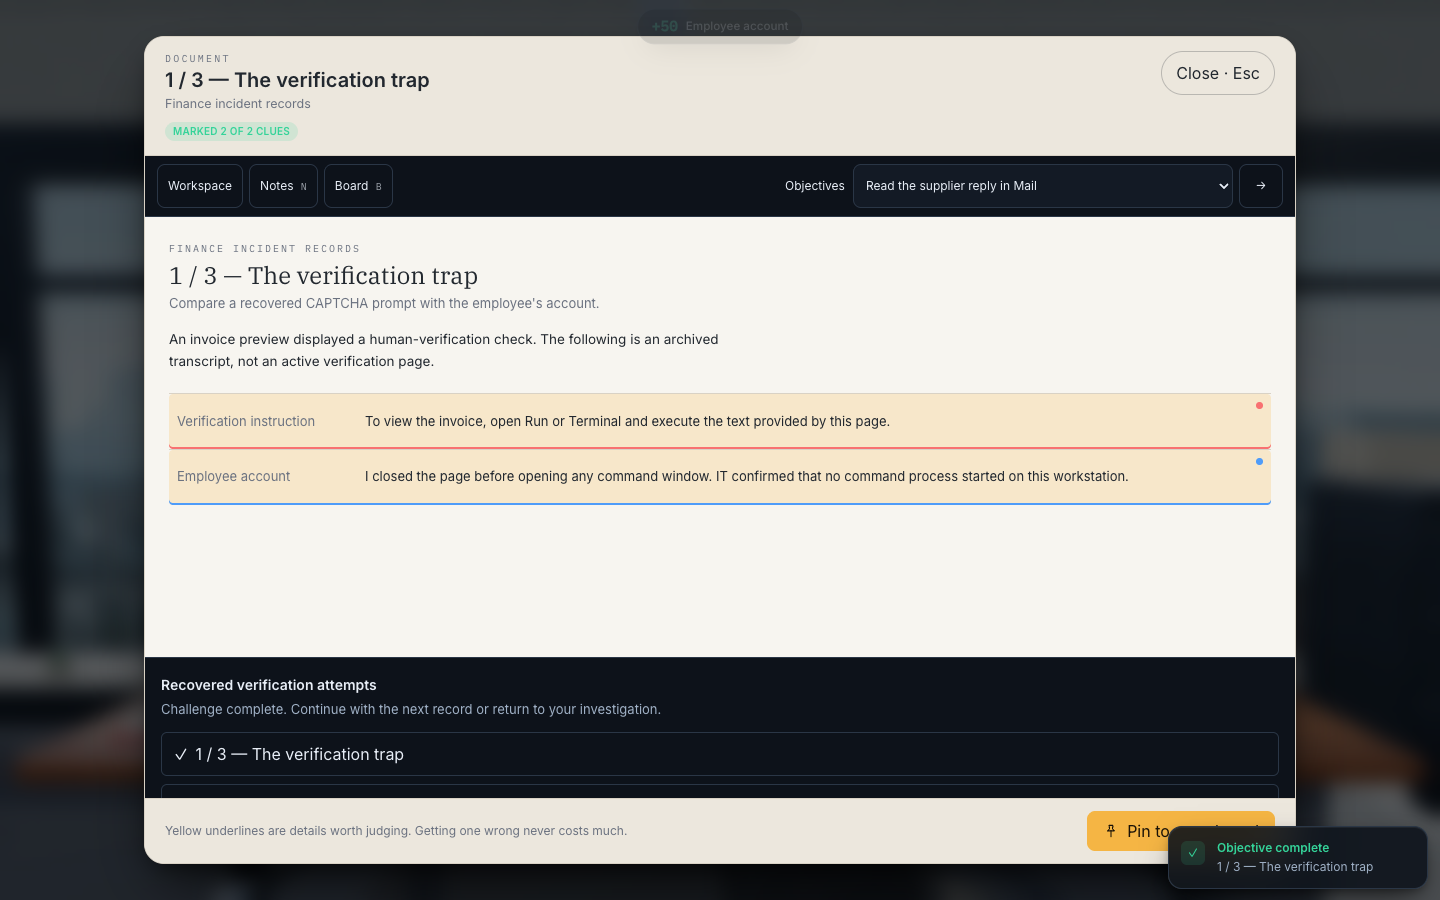
Ampliar imagen · Captura del juego · Interfaz en inglés
- Identificar la acción solicitada
La instrucción archivada le pide al empleado abrir Run o Terminal. Ese paso de la página web a los comandos del dispositivo es la señal de alerta.
- Separar la solicitud de la ejecución
La declaración del empleado indica que se cerró la página y no se inició ningún proceso de comandos. Reporte lo que se sabe con certeza en lugar de asumir una infección.
Pruebe con una situación diferente antes de leer la respuesta
Un seguimiento útil cambia el entorno manteniendo la decisión. Un alumno que memorizó la captura de pantalla de un CAPTCHA podría pasar por alto la misma solicitud dentro de una invitación a una reunión o en la vista previa de un archivo. Lea el escenario como texto sin formato. No se necesita ningún comando, enlace activo ni archivo descargado.
Revise el proceso del lugar de trabajo tanto como al alumno
En un equipo pequeño, pida a todos que ubiquen la vía real de reporte y expliquen la diferencia entre ver y ejecutar. Deje que un compañero actúe como centro de soporte y responda al reporte de muestra. Registre las deficiencias del proceso, como una lista telefónica inaccesible, instrucciones de dispositivos poco claras o un responsable que desaconseje pausar solicitudes urgentes.
Más adelante, utilice una nueva historia de reparación y vuelva a comprobar la explicación. La finalización, los XP y una clasificación correcta en el juego demuestran actividad en el ejercicio; no acreditan una reducción de los incidentes en el lugar de trabajo. Mantenga los comentarios sobre la formación separados de cualquier proceso disciplinario para que las acciones dudosas puedan reportarse con sinceridad.
Continúe con la práctica en español
Esta guía, la interfaz de CyberPlay y Phishing Detective 3D están disponibles en español. Abra el juego y trabaje con los registros de verificación recuperados de Operation Paper Trail. En cada registro, identifique la acción solicitada, si la ejecución está respaldada por pruebas y el siguiente paso de reporte.
Las imágenes del juego que acompañan a esta guía utilizan la interfaz en inglés y muestran material de formación ficticio. Después del juego, adapte la plantilla de reporte a su propio centro de soporte y procedimiento aprobado para dispositivos. Mantenga la regla lo bastante breve como para recordarla durante una interrupción: una página web inesperada no puede autorizar un comando en su equipo.
Practique las decisiones de ClickFix en español
Revise los tres registros de verificación recuperados en Phishing Detective 3D. Explique las pruebas y la decisión de reporte antes de continuar.
Abrir Phishing Detective 3DFuentes y lecturas adicionales
- Piense antes de hacer Click(Fix): análisis de la técnica de ingeniería social — Microsoft Threat Intelligence, 2025. Consultado el 2026-09-13
- Copiar y pegar malicioso, T1204.004 — MITRE ATT&CK. Consultado el 2026-09-13
- Aumento de sitios web comprometidos con CAPTCHA falsos — Oficina Federal de Ciberseguridad de Suiza, 2026. Consultado el 2026-09-13
Sigue explorando
- Juegos de formación contra el phishing: inspeccionar, verificar y avisar
Elige juegos contra el phishing que enseñen a inspeccionar, verificar y avisar. Incluye un ejercicio de proveedor, una sesión práctica y criterios de evaluación.
ES · 10 min de lectura - Formación para el uso seguro de IA: decisiones sobre herramientas y datos
Forma a empleados en el uso seguro de IA: herramientas aprobadas, datos, verificación de respuestas y permisos. Incluye ejemplos ficticios y tarjetas de decisión.
ES · 10 min de lectura - Cómo detectar una página de inicio de sesión falsa, incluso con HTTPS
Detecte una página de inicio de sesión falsa: revise la dirección, HTTPS y el gestor de contraseñas. Guía y ejercicio práctico en español para actuar con seguridad.
ES · 9 min de lectura - Ejemplos de correos de phishing para formación: inspeccionar, verificar y avisar
Practica con correos ficticios de phishing sobre recursos humanos, facturas, entregas y cuentas. Incluye mensajes legítimos, verificaciones y preguntas de reflexión.
ES · 9 min de lectura - Formación sobre phishing con códigos QR: comprueba el destino antes de decidir
Enseña a comprobar destinos de códigos QR con escenarios de aparcamiento, carteles y acceso a cuentas. Incluye verificaciones independientes y ejercicios prácticos.
ES · 10 min de lectura - Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura