CyberPlay-redactie · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
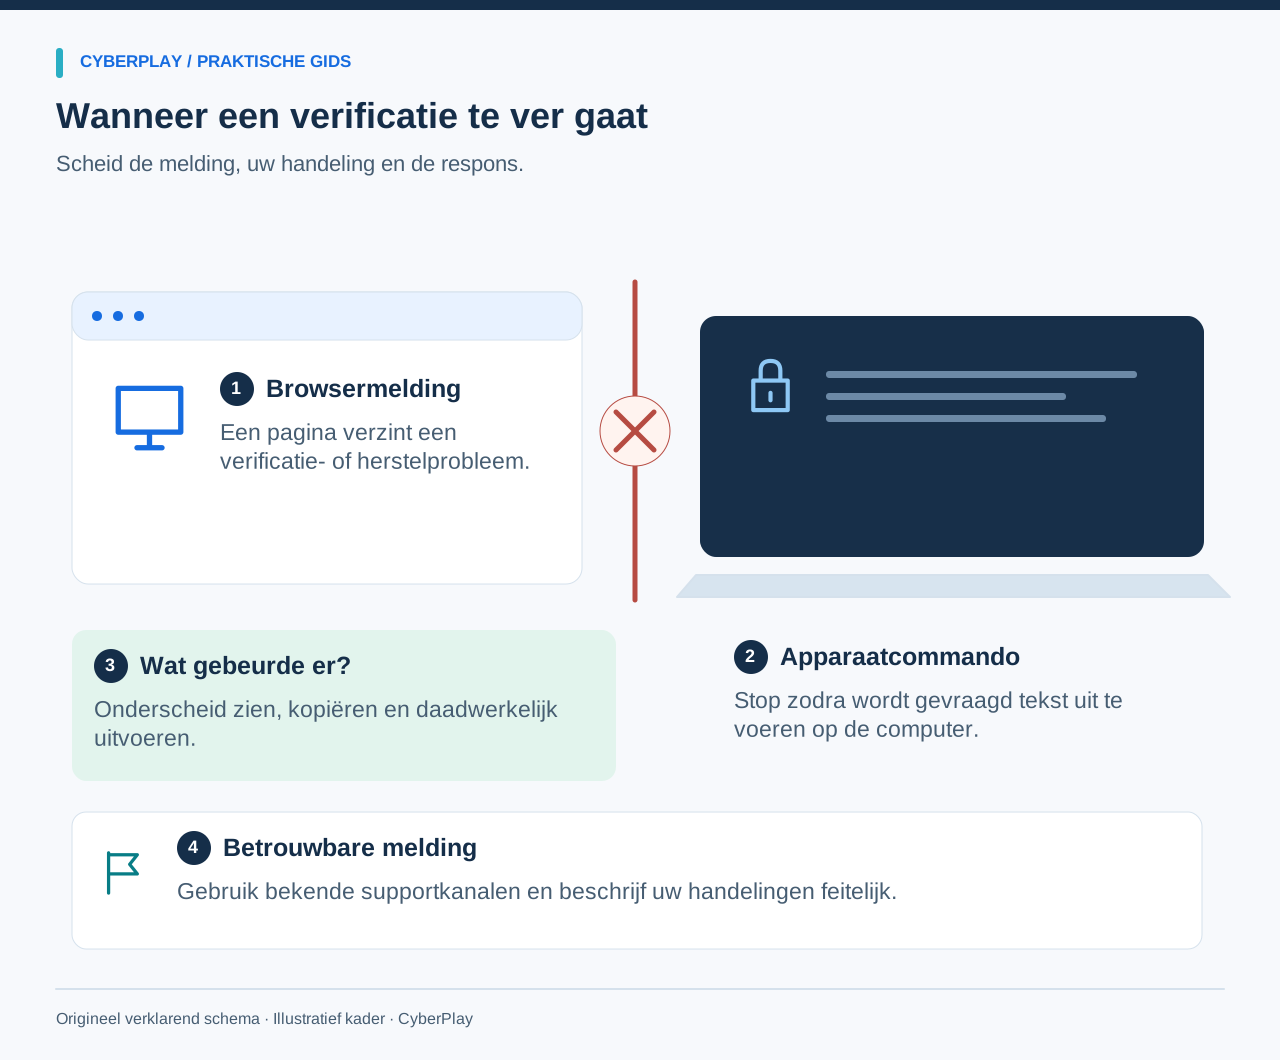
Als een CAPTCHA of onverwacht herstelbericht u vraagt om Uitvoeren, Terminal of een ander commandovenster te openen, stop dan direct. Plak of voer de tekst niet uit. Verlaat de pagina en neem contact op met uw IT- of beveiligingsteam via het contactkanaal dat u al kent. Voor een verificatie in de browser hoeft u nooit een commando op uw computer uit te voeren.
ClickFix is social engineering die een aannemelijk probleem omzet in een verzoek aan de gebruiker om code uit te voeren. Deze handleiding behandelt het cruciale moment, inclusief wat u moet doen als u de instructies al heeft opgevolgd. U kunt het meldingswerkblad en de oefening voltooien zonder enig commando uit te voeren of een verdachte website te bezoeken.
Wat je meeneemt
- Beoordeel de gevraagde actie, zelfs op een site uit uw bladwijzers met HTTPS.
- Het zien van een lokaas, het kopiëren van tekst en het uitvoeren van een commando zijn verschillende feiten.
- Als er mogelijk uitvoering heeft plaatsgevonden, meld dit dan snel en volg de incidentenprocedure van uw werkplek.
- Oefen met onschadelijke voorbeelden en een nieuwe situatie, niet met actieve aanvalsinstructies.
Herken de verschuiving van een webpagina naar uw apparaat
Een CAPTCHA helpt een dienst normaal gesproken om een menselijke bezoeker te onderscheiden van geautomatiseerd verkeer. ClickFix maakt misbruik van die vertrouwde context, of verzint een probleem met een document, vergadering of browser. Het waarschuwingssignaal is de volgende instructie: open een commandoprogramma op het apparaat zodat de pagina zogenaamd gaat werken. Het verzoek gaat daarmee verder dan normale interactie met een browser.
De analyse van Microsoft van augustus 2025 beschrijft dit patroon in waargenomen campagnes die Windows en macOS treffen. MITRE classificeert kwaadaardig kopiëren en plakken eveneens als een techniek voor uitvoering door de gebruiker. Deze rapporten beschrijven aanvallersgedrag; ze tonen niet aan dat elke ongebruikelijke CAPTCHA kwaadaardig is en meten niet de effectiviteit van deze training.
Bronnen bij dit onderdeel: Think before you Click(Fix): analyse van de social engineering-techniek · Kwaadaardig kopiëren en plakken, T1204.004
Vergelijk de handeling, niet het logo
Gebruik de onderstaande vergelijking wanneer u de dreiging aan een collega uitlegt. De vertrouwde namen en de visuele stijl van een verificatieprovider kunnen worden nagemaakt. Het ontbreken van een duidelijke download is geen reden om door te gaan: een geplakt commando kan activiteit buiten de browser starten.
Er bestaan legitieme technische instructies waarbij commandoprogramma's nodig zijn. Op het werk horen die bij een onafhankelijk geverifieerde taak en een geautoriseerde procedure. Beschouw een onverwachte webpagina, zoekresultaat of het aandringen van een beller niet als die autorisatie.
| Wat u ziet | Wat er verandert | Veilige reactie |
|---|---|---|
| Verificatie volledig in browser | Normaal ogende controle, binnen de context | Ga alleen door als dienst en taak verwacht zijn. |
| Pagina vraagt Uitvoeren of Terminal | De pagina vraagt om uitvoering op het apparaat | Stop direct; plak of voer de tekst niet uit. |
| Herstelmelding wil bescherming uitschakelen | Er wordt gevraagd een controle te verzwakken | Wijzig niets; zoek contact via bekende support. |
| IT bevestigt bestaand ticket onafhankelijk | Er is een aparte, bevoegde procedure beschikbaar | Volg de geverifieerde procedure binnen uw rol. |
Een echte website kan alsnog een kwaadaardige herstelmelding tonen
Het openen van een opgeslagen bladwijzer is een handige manier om een onbekende link te vermijden, maar het garandeert niet dat elke instructie op de geopende pagina veilig is. Een site of een onderdeel daarvan kan gecompromitteerd zijn. Het Zwitserse federale bureau voor cybersecurity waarschuwde in augustus 2026 voor legitieme websites die valse CAPTCHA-meldingen vertoonden, en adviseerde bezoekers om pagina's die om commando's vragen te verlaten en IT-advies in te winnen.
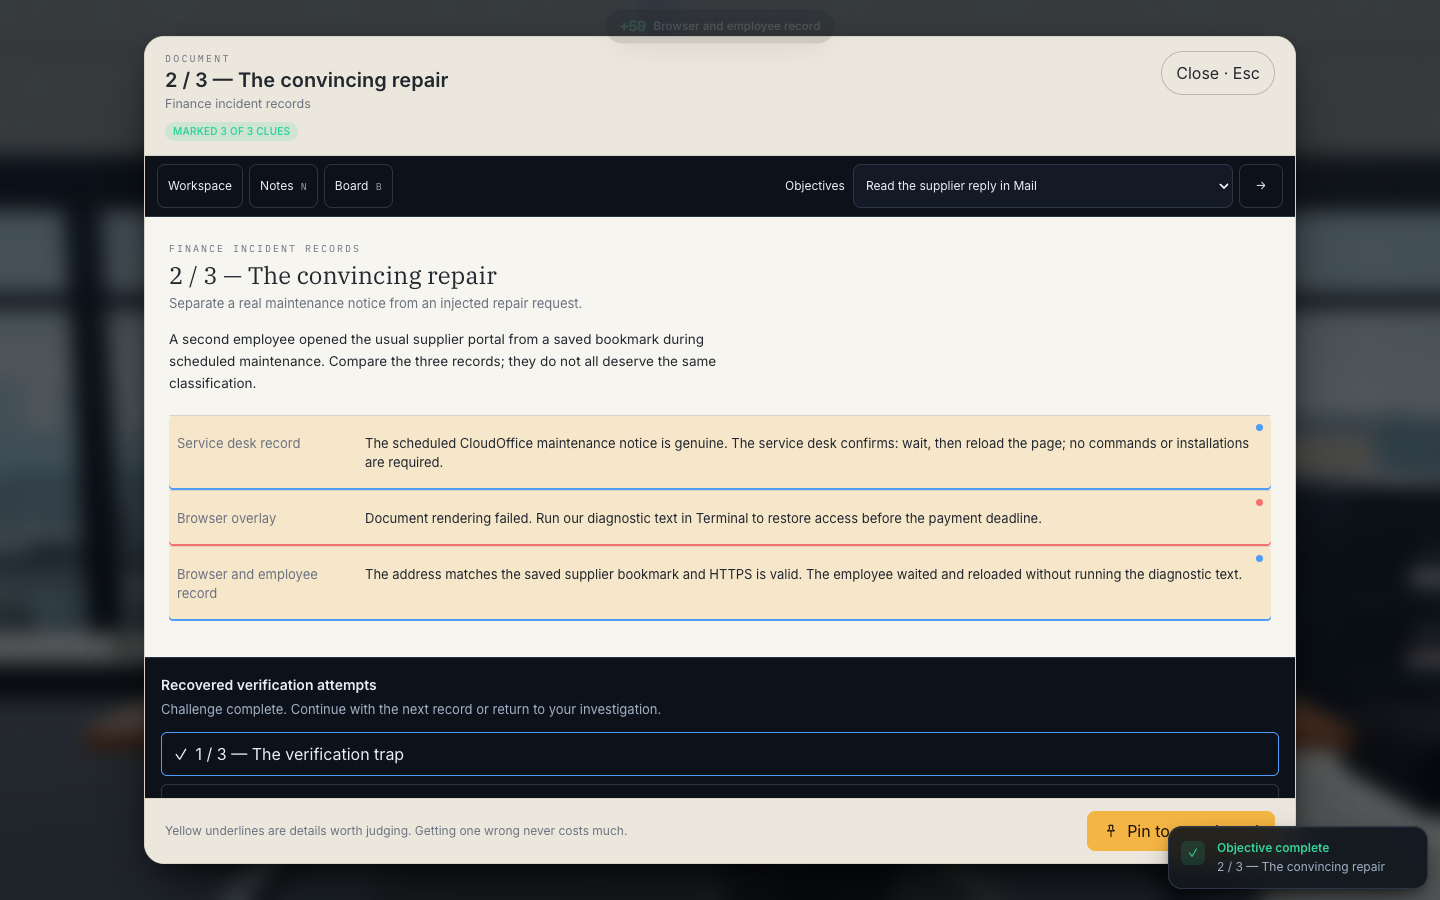
Stel u een leveranciersportaal voor dat gepland onderhoud ondergaat. Uw servicedesk meldt dat u moet wachten en later opnieuw moet laden. Een overlay op ditzelfde portaal instrueert u om direct een diagnostisch commando uit te voeren. De daadwerkelijke storing verklaart waarom u een probleem verwachtte; het keurt de extra actie van de overlay niet goed. Volg de afzonderlijk geverifieerde instructie en meld het tegenstrijdige verzoek.
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Een bekende website kan een schadelijke instructie bevatten
Lees wat de pagina van de medewerker vraagt. Een legitieme bladwijzer geeft geen vrijbrief voor het uitvoeren van een door een pagina aangedragen herstelcommando.
- Zoek naar bewijs van de ondernomen actie
Onderscheid de onderhoudscontext, de geïnjecteerde instructie en de reactie van de medewerker voordat er een conclusie wordt getrokken.
Bronnen bij dit onderdeel: Toename van gecompromitteerde websites met valse CAPTCHA's
Als u de melding zag maar niets heeft uitgevoerd
Stop de interactie met de pagina. Als er al een commandovenster openstaat, plak of verstuur de meegeleverde tekst dan niet. Sluit de verdachte pagina zodra u dit op de normale manier kunt doen en meld het adres of startpunt via uw goedgekeurde route. Bezoek de pagina niet opnieuw om de melding te reproduceren voor een betere schermafbeelding.
Beschrijf uw handelingen nauwkeurig: u zag de melding, klikte op de verificatieknop, kopieerde tekst of opende een commandovenster. Noem dit niet allemaal zonder meer "ik heb malware uitgevoerd". Ga er evenmin van uit dat er niets aan de hand is enkel omdat er geen waarschuwing verscheen. Uw melding helpt behandelaars te bepalen of controles van het apparaat nodig zijn; u hoeft een infectie niet te bewijzen voordat u om hulp vraagt.
Als u de tekst heeft uitgevoerd — of twijfelt of u dat heeft gedaan
Onderbreek uw gewone werkzaamheden op het apparaat en neem onmiddellijk contact op met IT of security via een vastgesteld kanaal. Geef aan dat een webpagina u vroeg tekst uit te voeren en of u zich herinnert dit te hebben bevestigd. Gebruik een ander goedgekeurd apparaat of de telefoon als de betreffende computer niet betrouwbaar is voor communicatie. Volg de isolatie- en responsieprocedure van uw organisatie; vermijd het zelfstandig uitschakelen van operationele of veiligheidskritieke apparatuur.
Het sluiten van de browser kan een reeds uitgevoerd commando niet ongedaan maken. Probeer geen opschooncommando's van internet, installeer geen ongevraagde virusscanners, wis de geschiedenis niet en ga niet verder experimenteren. Een wachtwoordreset alleen verwijdert geen code die op het apparaat is uitgevoerd. Behandelaars kunnen de uitvoering onderzoeken, isolatiemaatregelen bepalen en het herstel van inloggegevens of sessies begeleiden. Bewaar het oorspronkelijke bericht en de tijdstippen zonder verdachte payloads onder collega's te verspreiden.
Gebruik een melding die waarnemingen scheidt van aannames
Neem deze veldnamen over in het goedgekeurde incidentformulier. Een korte, feitelijke melding is nuttiger dan een stellig vermoeden. Noteer een onbekende factor als onbekend, inclusief de vraag of de laatste toetsaanslag daadwerkelijk iets heeft uitgevoerd. Deel schermafbeeldingen alleen via het goedgekeurde kanaal en voorkom dat persoonlijke gegevens of klantgegevens onnodig worden blootgesteld.
Bijvoorbeeld: “Rond 14:30 uur vroeg een factuurvoorbeeld mij om diagnostische tekst uit te voeren. Ik heb een commandovenster geopend, maar weet niet meer of ik het heb bevestigd. Ik heb mijn werk gestaakt en de servicedesk gebeld.” Dit biedt behandelaars een duidelijk vertrekpunt zonder dat er een malwarefamilie of oorzaak wordt verzonnen.
| Gegeven | Nuttig detail |
|---|---|
| Tijdstip en apparaat | Geschatte tijd, apparaatnaam/ID en werklocatie. |
| Startpunt | Bericht, document, advertentie of bekend portaal dat tot het verzoek leidde. |
| Gevraagde actie | Wat de melding vroeg, beschreven zonder een uitvoerbaar commando over te nemen. |
| Daadwerkelijke actie | Gezien, aangeklikt, gekopieerd, geplakt, uitgevoerd of onzeker. |
| Waargenomen resultaat | Venster, melding of andere zichtbare verandering; geen vermoedelijke diagnose. |
| Huidige status | Of het werk is neergelegd en met wie contact is opgenomen. |
Oefen met drie teruggevonden dossiers in Phishing Detective 3D
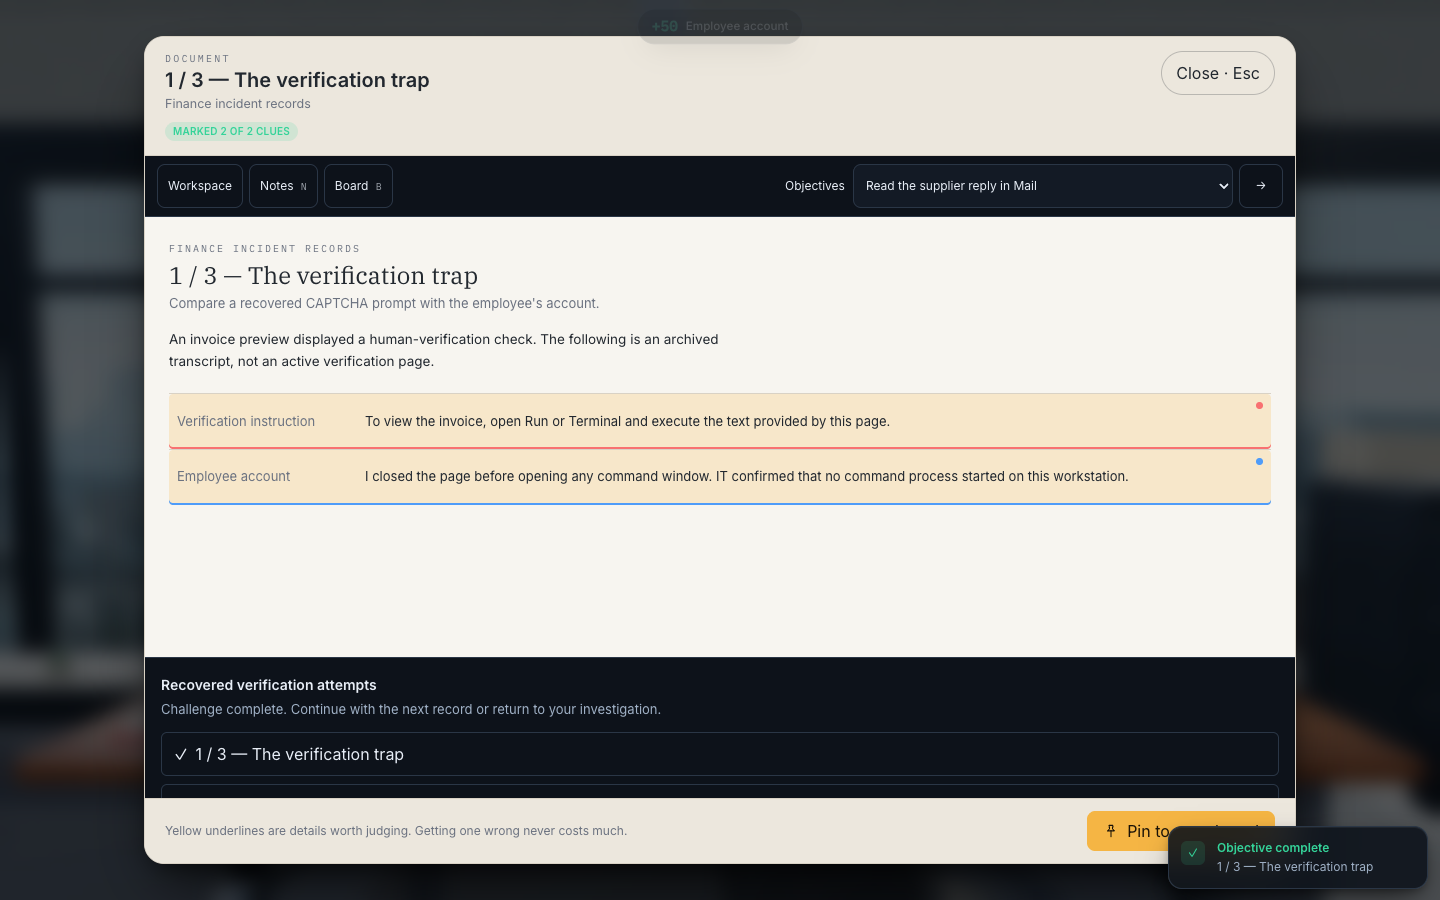
Operation Paper Trail bevat drie gearchiveerde ClickFix-dossiers. Het eerste betreft een valse verificatie die vóór uitvoering werd gestopt. Het tweede combineert legitiem onderhoud, een adres uit de bladwijzers en een kwaadaardige hersteloverlay. Het derde bevat de verklaring van de medewerker en bewijsmateriaal vanaf het eindpunt dat een commando is uitgevoerd. Categoriseer de gemarkeerde feiten en leg uit wat elk feit aantoont.
Dit is een fictief onderzoek, geen oefening met actieve malware. De oorspronkelijke mailboxcompromittering in deze zaak vond eerder plaats via OAuth; de ClickFix-dossiers vormen latere vervolgactiviteiten. Het correct uit elkaar houden van die volgorde is onderdeel van de les: een verontrustende gebeurtenis is niet automatisch de oorzaak van elk probleem in het dossier.
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Identificeer de gevraagde actie
De gearchiveerde instructie vraagt de medewerker om Run of Terminal te openen. Die overstap van de pagina naar apparaatcommando's is het waarschuwingssignaal.
- Onderscheid een prompt van daadwerkelijke uitvoering
Het verslag van de medewerker meldt dat de pagina is gesloten en er geen commandoproces is gestart. Rapporteer wat bekend is in plaats van uit te gaan van een infectie.
Probeer een andere situatie voordat u het antwoord leest
Een nuttige vervolgstap verandert de context terwijl de kernbeslissing gelijk blijft. Een deelnemer die alleen een schermafbeelding van een CAPTCHA heeft gememoriseerd, herkent hetzelfde verzoek mogelijk niet in een uitnodiging voor een vergadering of een bestandsvoorbeeld. Lees het scenario als gewone tekst. Er is geen commando, actieve link of gedownload bestand nodig.
Controleer zowel het proces op de werkplek als de cursist
Vraag bij een klein team aan iedereen om de officiële meldingsroute op te zoeken en het verschil tussen zien en uitvoeren uit te leggen. Laat een collega de rol van servicedesk op zich nemen en reageren op de voorbeeldmelding. Leg proceshiaten vast, zoals een ontoegankelijke telefoongids, onduidelijke apparaatinstructies of een leidinggevende die het pauzeren van urgente verzoeken ontmoedigt.
Gebruik later een ander herstelscenario en controleer de uitleg opnieuw. Afronding, ervaringspunten (XP) en een juiste spelclassificatie tonen activiteit in de oefening aan; ze bewijzen geen afname van incidenten op de werkplek. Houd trainingsfeedback gescheiden van formele disciplinaire procedures, zodat twijfelachtige acties eerlijk kunnen worden gemeld.
Ga verder met oefenen in het Nederlands
Deze handleiding, de CyberPlay-interface en Phishing Detective 3D zijn beschikbaar in het Nederlands. Open het spel en doorloop de teruggevonden verificatiedossiers van Operation Paper Trail. Bepaal voor elk dossier de gevraagde actie, of uitvoering door bewijs wordt ondersteund en wat de volgende meldingsstap is.
De gameplay-afbeeldingen bij deze handleiding tonen de Engelstalige interface en bevatten fictief trainingsmateriaal. Pas na het spel het meldingswerkblad aan voor uw eigen servicedesk en goedgekeurde apparaatprocedure. Houd de stelregel kort genoeg om te onthouden tijdens een onderbreking: een onverwachte webpagina kan nooit toestemming geven voor een commando op uw computer.
Oefen ClickFix-beslissingen in het Nederlands
Bekijk de drie teruggevonden verificatiedossiers in Phishing Detective 3D. Licht het bewijsmateriaal en de meldingsbeslissing toe voordat u verdergaat.
Open Phishing Detective 3DBronnen en verder lezen
- Think before you Click(Fix): analyse van de social engineering-techniek — Microsoft Threat Intelligence, 2025. Geraadpleegd op 2026-09-13
- Kwaadaardig kopiëren en plakken, T1204.004 — MITRE ATT&CK. Geraadpleegd op 2026-09-13
- Toename van gecompromitteerde websites met valse CAPTCHA's — Zwitsers federaal bureau voor cybersecurity, 2026. Geraadpleegd op 2026-09-13
Lees verder
- Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd - AI-security-awarenesstraining: veilig omgaan met hulpmiddelen en gegevens
Zet doordachte AI-security-awarenesstraining op voor medewerkers: goedgekeurde tools, gevoelige invoer, outputcontrole, gekoppelde rechten en herkenbare keuzekaarten.
NL · 9 min leestijd - Een valse inlogpagina herkennen, ook met HTTPS
Herken een valse inlogpagina via het echte adres, HTTPS en uw wachtwoordmanager. Leer wanneer u het bekende portaal gebruikt, met een Nederlandse oefening.
NL · 9 min leestijd - Voorbeelden van phishingmails voor training: onderzoeken, controleren en melden
Gebruik fictieve phishingmails voor training: onderzoek afzender en verzoek, controleer via een bekend kanaal en oefen melden met concrete nabespreekvragen.
NL · 9 min leestijd - Training tegen QR-codephishing: controleer eerst de bestemming
Leer medewerkers QR-codephishing herkennen en afhandelen via bestemmingscontroles, onafhankelijke verificatie en realistische oefeningen rondom parkeren en posters.
NL · 9 min leestijd - Social-engineeringoefeningen: misleiding en betaalverzoeken leren controleren
Oefen social engineering met fictieve telefoontjes, betaalverzoeken en identiteitsmisleiding. Bespreek terugbelroutes, goedkeuring en veilig verder werken.
NL · 9 min leestijd