Редакція CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
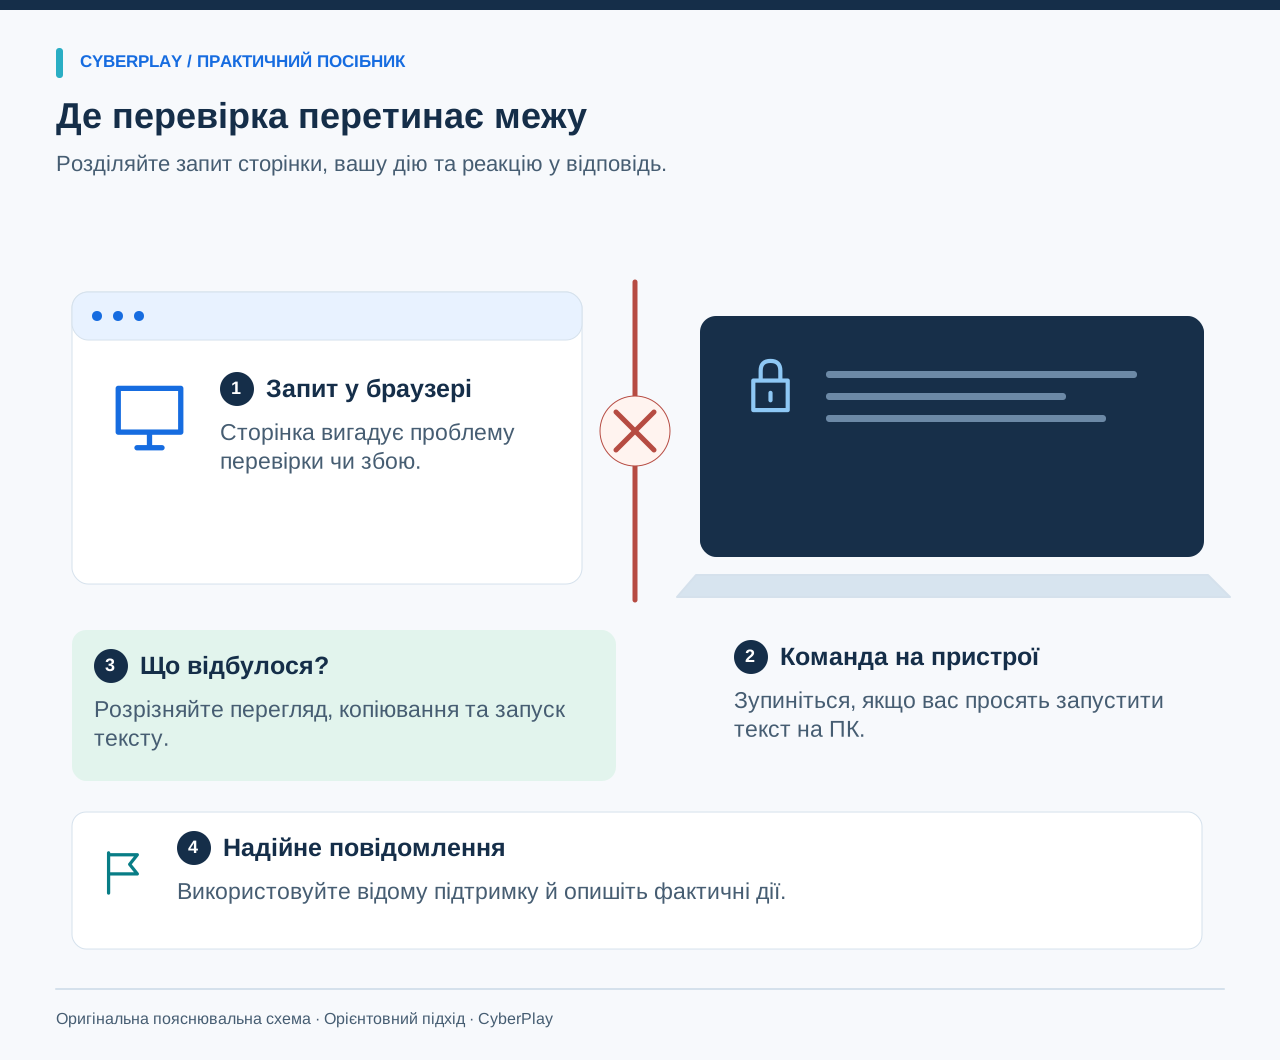
Якщо CAPTCHA або несподіване повідомлення про виправлення помилки просить вас відкрити вікно «Виконати» (Run), Термінал або інший командний рядок, зупиніться. Не вставляйте і не виконуйте запропонований текст. Залиште сторінку та зв'яжіться зі своєю ІТ-службою чи командою безпеки через уже відомий вам канал зв'язку. Перевірка у браузері не вимагає запуску команд на комп'ютері.
ClickFix — це соціальна інженерія, яка перетворює правдоподібну проблему на запит до користувача виконати код. Цей посібник навчає дій у вирішальний момент, зокрема й тому, що робити, якщо ви вже виконали інструкції. Ви можете заповнити звітний шаблон і виконати практичну вправу без запуску будь-яких команд чи відвідування підозрілих сайтів.
Головне, що варто запам’ятати
- Оцінюйте запитувану дію навіть на сайті із закладок із підтримкою HTTPS.
- Побачити приманку, скопіювати текст і виконати команду — це різні факти.
- Якщо виконання могло відбутися, негайно повідомте про це та дотримуйтеся робочої процедури реагування на інциденти.
- Тренуйтеся на безпечних прикладах і нових ситуаціях, а не на реальних шкідливих інструкціях атаки.
Розпізнайте перехід від вебсторінки до вашого пристрою
Зазвичай CAPTCHA допомагає сервісу відрізнити реального відвідувача від автоматизованого трафіку. ClickFix запозичує це звичне середовище або вигадує помилку під час відкриття документа, дзвінка чи збій браузера. Тривожним сигналом є наступна інструкція: скористатися командним інструментом на пристрої, щоб сторінка нібито запрацювала. Такий запит виходить за межі звичайної взаємодії з браузером.
Аналітичний звіт Microsoft за серпень 2025 року описує цю модель у зафіксованих кампаніях, спрямованих на Windows та macOS. MITRE також класифікує шкідливе копіювання та вставлення як техніку виконання дій користувачем. Ці звіти описують поведінку зловмисників; вони не доводять, що кожна незвична CAPTCHA є шкідливою, і не вимірюють ефективність цього навчання.
Джерела розділу: Подумайте, перш ніж натиснути: аналіз техніки соціальної інженерії ClickFix · Шкідливе копіювання та вставлення (Malicious Copy and Paste), T1204.004
Порівнюйте дію, а не логотип
Використовуйте наведене нижче порівняння, коли пояснюєте загрозу колезі. Знайомі назви та візуальне оформлення провайдера перевірки можна підробити. Відсутність очевидного завантаження файлу не є приводом продовжувати: вставлена команда може запустити процеси за межами браузера.
Існують легітимні технічні інструкції, які передбачають використання командних інструментів. На роботі вони належать до незалежно підтвердженого завдання та авторизованої процедури. Не сприймайте несподівану вебсторінку, результати пошуку чи наполягання співрозмовника телефоном як такий дозвіл.
| Що ви бачите | Що змінюється | Безпечна відповідь |
|---|---|---|
| Перевірка повністю всередині браузера | Звична перевірка, доречна в цьому контексті | Продовжуйте, тільки якщо сервіс і завдання очікувані. |
| Сторінка просить відкрити Run або Термінал | Сторінка вимагає виконання коду на рівні пристрою | Зупиніться; не вставляйте і не запускайте цей текст. |
| Повідомлення про збій вимагає вимкнути захист | Вас просять послабити захисні засоби | Не змінюйте налаштування; зверніться до відомої підтримки. |
| ІТ незалежно підтверджує наявну заявку на підтримку | Надано окрему авторизовану процедуру | Дотримуйтеся перевіреної процедури в межах своїх повноважень. |
Справжній вебсайт також може відображати шкідливе повідомлення про виправлення
Відкриття збереженої закладки — корисний спосіб уникнути незнайомого посилання, але це не гарантує безпеку кожної інструкції на відкритій сторінці. Сайт або один із його компонентів можуть бути скомпрометовані. Швейцарське федеральне відомство з кібербезпеки в серпні 2026 року попередило про легітимні вебсайти, які відображають підроблені запити CAPTCHA, і рекомендувало відвідувачам залишати сторінки, що запитують виконання команд, та звертатися за консультацією до ІТ-фахівців.
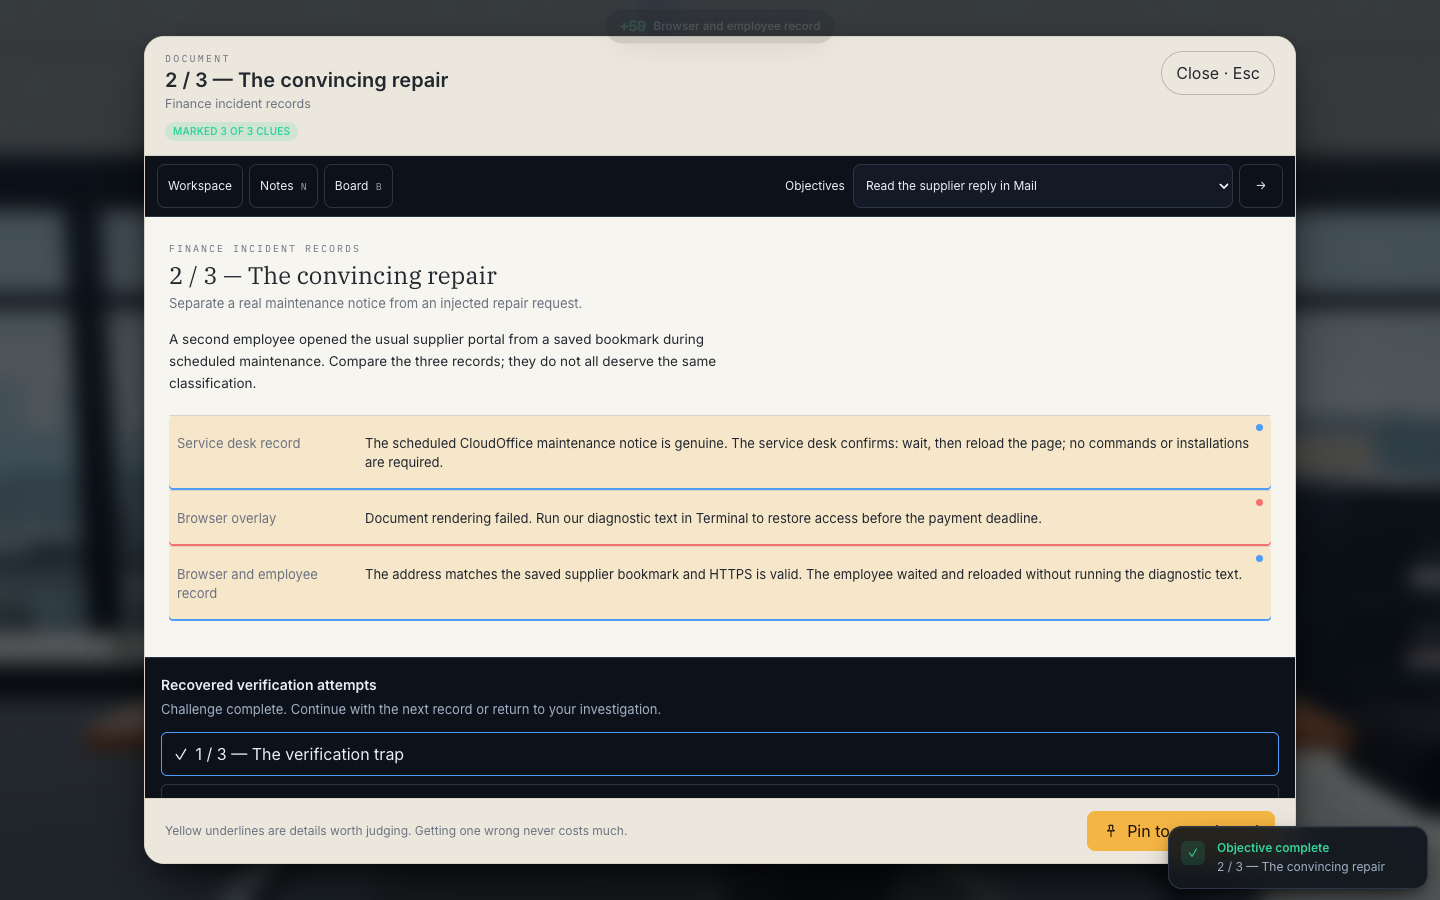
Уявіть, що портал постачальника проходить планове технічне обслуговування. Ваша служба підтримки радить зачекати й оновити сторінку пізніше. Водночас спливаюче вікно на тому ж порталі наказує вам негайно запустити діагностичну команду. Справжній збій пояснює, чому ви очікували на проблему, але він не схвалює додаткову дію, запропоновану спливаючим вікном. Дотримуйтеся окремо підтвердженої інструкції та повідомте про суперечливий запит.
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Відомий вебсайт може містити шкідливу інструкцію
Уважно перевірте, до чого сторінка закликає працівника. Навіть справжня закладка не робить легітимною команду на виправлення, запропоновану сторінкою.
- Шукайте докази фактично виконаних дій
Перш ніж робити висновки, розмежуйте контекст технічного обслуговування, впроваджену інструкцію та фактичну реакцію працівника.
Джерела розділу: Зростання кількості скомпрометованих сайтів із підробленими CAPTCHA
Якщо ви побачили запит, але нічого не запускали
Припиніть взаємодію зі сторінкою. Якщо вікно командного рядка вже відкрито, не вставляйте і не відправляйте наданий текст. Закрийте підозрілу сторінку звичайним способом, коли це можливо, і повідомте про її адресу або точку входу через затверджений канал. Не повертайтеся на сторінку, щоб повторно викликати запит заради кращого знімка екрана.
Опишіть свої дії максимально точно: ви побачили запит, натиснули кнопку перевірки, скопіювали текст або відкрили командний рядок. Не узагальнюйте все це фразою «я запустив шкідливу програму». Водночас не вважайте, що проблеми немає лише тому, що не з'явилося попередження. Ваш звіт допомагає фахівцям вирішити, чи потрібна перевірка пристрою; вам не потрібно доводити факт зараження, перш ніж звернутися по допомогу.
Якщо ви запустили текст — або не впевнені, чи зробили це
Припиніть звичайну роботу на пристрої та негайно зв'яжіться з ІТ-відділом або службою безпеки через встановлений канал зв'язку. Повідомте, що вебсторінка попросила вас запустити текст, і вкажіть, чи пам'ятаєте ви факт його відправлення на виконання. Скористайтеся іншим затвердженим пристроєм або телефоном, якщо постраждалий комп'ютер не викликає довіри для зв'язку. Дотримуйтеся процедури ізоляції та реагування вашої організації; уникайте імпровізованих вимкнень технологічного чи критично важливого для безпеки обладнання.
Закриття браузера не може скасувати вже виконану команду. Не намагайтеся запускати знайдені в інтернеті команди очищення, встановлювати невідомі антивірусні сканери, видаляти історію або продовжувати експерименти. Одне лише скидання пароля не видаляє код, який уже відпрацював на пристрої. Фахівці з реагування зможуть перевірити факти виконання, визначити заходи локалізації та керувати відновленням облікових даних чи сесій. Збережіть початкове повідомлення та часові позначки, не поширюючи підозрілі команди серед колег.
Складайте звіт, який відокремлює спостереження від здогадок
Скопіюйте ці назви полів у затверджену форму повідомлення про інцидент. Короткий і точний звіт корисніший, ніж самовпевнений діагноз. Позначайте невідоме як невідоме, зокрема й те, чи запустило щось фінальне натискання клавіші. Передавайте знімки екрана тільки через затверджений канал зв'язку та уникайте зайвого розкриття особистих даних або відомостей про клієнтів.
Наприклад: «Близько 14:30 вікно попереднього перегляду рахунка на оплату запропонувало мені запустити діагностичний текст. Я відкрив командний рядок, але не пам'ятаю, чи відправив його на виконання. Я припинив роботу й зателефонував до служби підтримки». Це дає фахівцям відправну точку, не вигадуючи сімейство шкідливого ПЗ або причину збою.
| Поле | Корисні деталі |
|---|---|
| Час і пристрій | Приблизний час, ідентифікатор пристрою та робоче місце. |
| Точка входу | Повідомлення, документ, реклама або відомий портал, що призвели до запиту. |
| Запитувана дія | Що вимагало вікно, описане без відтворення виконуваної команди. |
| Фактична дія | Побачив, натиснув, скопіював, вставив, відправив на виконання чи не впевнений. |
| Помічений результат | Вікно, сповіщення чи інша помітна зміна; без вигаданих діагнозів. |
| Поточний статус | Чи зупинено роботу та з ким уже встановлено зв'язок. |
Потренуйтеся на трьох відновлених записах у Phishing Detective 3D
Справа Operation Paper Trail містить три заархівовані записи ClickFix. Перший — це підроблена перевірка, зупинена до виконання команди. Другий поєднує справжнє технічне обслуговування, адресу із закладок і шкідливе спливаюче вікно про ремонт. Третій містить свідчення співробітника та докази з кінцевої точки, що команду було виконано. Класифікуйте виділені факти та поясніть, про що свідчить кожен із них.
Це вигадане розслідування, а не вправа зі справжніми шкідливими програмами. Первинна компрометація поштової скриньки у цій справі сталася раніше через OAuth; записи ClickFix є пізнішою активністю зловмисників. Збереження цієї послідовності є частиною навчання з кібербезпеки: тривожна подія не обов'язково є причиною кожної проблеми у справі.
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Визначте дію, яку запитують
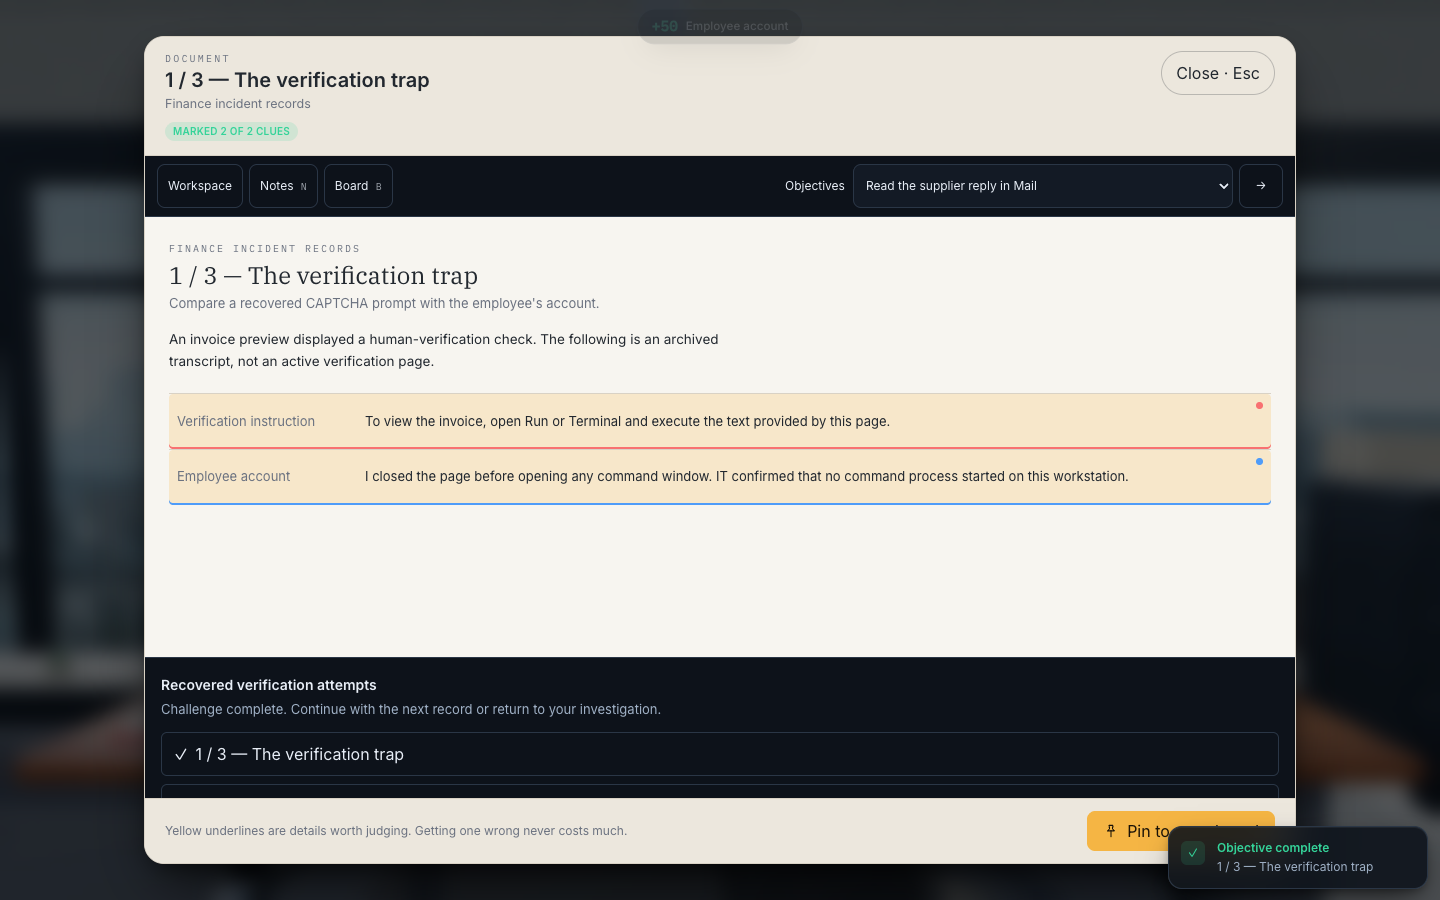
Збережена в архіві інструкція вимагає від працівника відкрити вікно «Виконати» (Run) або Terminal. Такий перехід від вебсторінки до команд пристрою є тривожним сигналом.
- Відокремлюйте підказку від виконання
Згідно зі свідченнями працівника, сторінку було закрито, а процес виконання команд не запускався. Повідомляйте лише відомі факти, не припускаючи зараження наперед.
Спробуйте іншу ситуацію, перш ніж читати відповідь
Корисний наступний крок змінює обставини, зберігаючи суть рішення. Той, хто просто запам'ятав знімок екрана із CAPTCHA, може пропустити аналогічний запит у запрошенні на зустріч або під час попереднього перегляду файлу. Ознайомтеся зі сценарієм у вигляді звичайного тексту. Жодних команд, активних посилань чи завантажених файлів не потрібно.
Перевіряйте робочий процес так само, як і знання працівника
У невеликій команді попросіть кожного знайти реальний канал для повідомлення про інциденти та пояснити різницю між переглядом і запуском коду. Нехай колега зіграє роль співробітника служби підтримки та відповість на тестовий звіт. Фіксуйте прогалини в процесах, як-от недоступний телефонний довідник, нечіткі інструкції для пристроїв або керівника, який не дозволяє ставити на паузу термінові завдання.
Пізніше використайте нову історію про виправлення помилки та перевірте пояснення знову. Завершення завдання, отриманий досвід (XP) і правильна класифікація у грі свідчать про активність у вправі; вони не доводять зменшення кількості інцидентів на робочому місці. Відокремлюйте результати навчання від будь-яких дисциплінарних заходів, щоб про сумнівні дії можна було повідомляти чесно.
Продовжте практичні вправи українською мовою
Цей посібник, інтерфейс CyberPlay та гра Phishing Detective 3D доступні українською мовою. Відкрийте гру та опрацюйте відновлені записи перевірок у справі Operation Paper Trail. Для кожного запису визначте запитувану дію, чи підтверджено факт виконання доказами, і наступний крок для звітування.
Зображення ігрового процесу в цьому посібнику демонструють англійський інтерфейс і містять вигадані навчальні матеріали. Після гри адаптуйте звітний шаблон під власну службу підтримки та затверджену процедуру для пристроїв. Сформулюйте правило достатньо коротко, щоб пам'ятати його навіть у поспіху: несподівана вебсторінка не може санкціонувати виконання команди на вашому комп'ютері.
Відпрацюйте рішення щодо ClickFix українською мовою
Ознайомтеся з трьома відновленими записами перевірок у Phishing Detective 3D. Поясніть докази та рішення щодо звітування, перш ніж продовжити.
Відкрити Phishing Detective 3DДжерела й додаткові матеріали
- Подумайте, перш ніж натиснути: аналіз техніки соціальної інженерії ClickFix — Microsoft Threat Intelligence, 2025. Переглянуто 2026-09-13
- Шкідливе копіювання та вставлення (Malicious Copy and Paste), T1204.004 — База знань MITRE ATT&CK. Переглянуто 2026-09-13
- Зростання кількості скомпрометованих сайтів із підробленими CAPTCHA — Швейцарське федеральне відомство з кібербезпеки, 2026. Переглянуто 2026-09-13
Досліджуйте далі
- Ігри для протидії фішингу: перевіряйте запити та повідомляйте про підозри
Обирайте ігри проти фішингу, що навчають перевіряти запити й повідомляти про підозри. Опрацюйте лист постачальника та оцініть пояснення рішень учасників.
UK · 8 хв читання - Безпечне використання ШІ на роботі: навчання щодо інструментів і даних
Навчайте працівників безпечно користуватися ШІ: обирати інструменти, захищати дані, перевіряти відповіді та дозволи. Використайте вигадані приклади рішень.
UK · 8 хв читання - Як розпізнати підроблену сторінку входу, навіть із HTTPS
Розпізнайте підроблену сторінку входу: перевірте адресу, HTTPS і менеджер паролів. Дізнайтеся, коли обрати відомий портал, і виконайте вправу українською.
UK · 7 хв читання - Приклади фішингових листів для навчання: перевірка та повідомлення
Опрацюйте вигадані фішингові листи про кадри, рахунки, доставку й вхід до сервісів. Порівняйте з легітимними листами та оберіть незалежну перевірку запитів.
UK · 8 хв читання - Навчання захисту від QR-фішингу: перевіряйте адресу призначення
Навчайте перевіряти адреси QR-кодів на прикладах паркування, плакатів і входу до сервісів. Використайте попередній перегляд, незалежну перевірку та вправи.
UK · 8 хв читання - Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання