CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch

Social-Engineering-Übungen ermöglichen es Mitarbeitenden, genau den heiklen Moment zu proben, in dem jemand sie auffordert, eine reguläre Kontrollinstanz zu umgehen. Die anfragende Person tritt vielleicht hilfsbereit, ranghoch, vertraut oder extrem dringlich auf. Eine wirksame Übung gibt den Mitarbeitenden einen praktikablen Weg an die Hand, innezuhalten, die Anfrage über einen vertrauenswürdigen Kanal zu verifizieren und anschließend fortzufahren oder zu eskalieren – ohne beweisen zu müssen, dass das Gegenüber ein Angreifer ist.
Dieser Leitfaden enthält drei eigens erstellte Dialogkarten und einen einheitlichen Verifizierungsprozess. Führen Sie diese als angekündigte Rollenspiele mit fiktiven Personen, Konten und Unternehmensdaten durch. Das Ziel besteht darin, die Entscheidungsfindung zu üben und Lücken in den internen Abläufen aufzudecken. Niemand muss sich als echte Führungskraft ausgeben, Passwörter abfangen oder Kolleginnen und Kollegen mit unangekündigten Anrufen überraschen.
Das Wichtigste zum Mitnehmen
- Üben Sie eine praktikable Reaktion auf Druck, anstatt nur Betrugsmerkmale theoretisch zu benennen.
- Beschaffen Sie Verifizierungskontakte stets unabhängig von der verdächtigen Anfrage.
- Eine vertraute Stimme oder ein überzeugendes Video reichen als Autorisierung für sensible Aktionen nicht aus.
- Gestalten Sie sichere Meldewege praxistauglich und unterstützen Sie Mitarbeitende, die sie nutzen.
1. Bei der eigentlichen Anfrage ansetzen, nicht beim Auftreten
Fragen Sie zunächst, was die Person konkret von der Mitarbeiterin oder dem Mitarbeiter verlangt: Informationen preisgeben, einen Zugriff genehmigen, ein Zahlungsziel ändern oder einer Besuchsperson Zutritt gewähren. Prüfen Sie dann, ob diese Handlung dem festgelegten Prozess entspricht. Das funktioniert auch dann zuverlässig, wenn das Gegenüber redegewandt auftritt und realistische Details kennt. Mitarbeitende müssen Akzent, Selbstsicherheit oder Persönlichkeit einer Person nicht bewerten.
Der Betrugsleitfaden des NCSC beschreibt Taktiken wie Autorität, Dringlichkeit und emotionalen Druck. Solche Merkmale sind Anlässe, innezuhalten und nachzuprüfen – keine endgültigen Beweise für böswilliges Handeln. Auch echte Kolleginnen und Kollegen können unter Zeitdruck stehen. Vermitteln Sie eine Reaktionsweise, die die erforderliche Prüfung aufrechterhält und gleichzeitig sicherstellt, dass legitime Arbeitsabläufe weitergehen können.
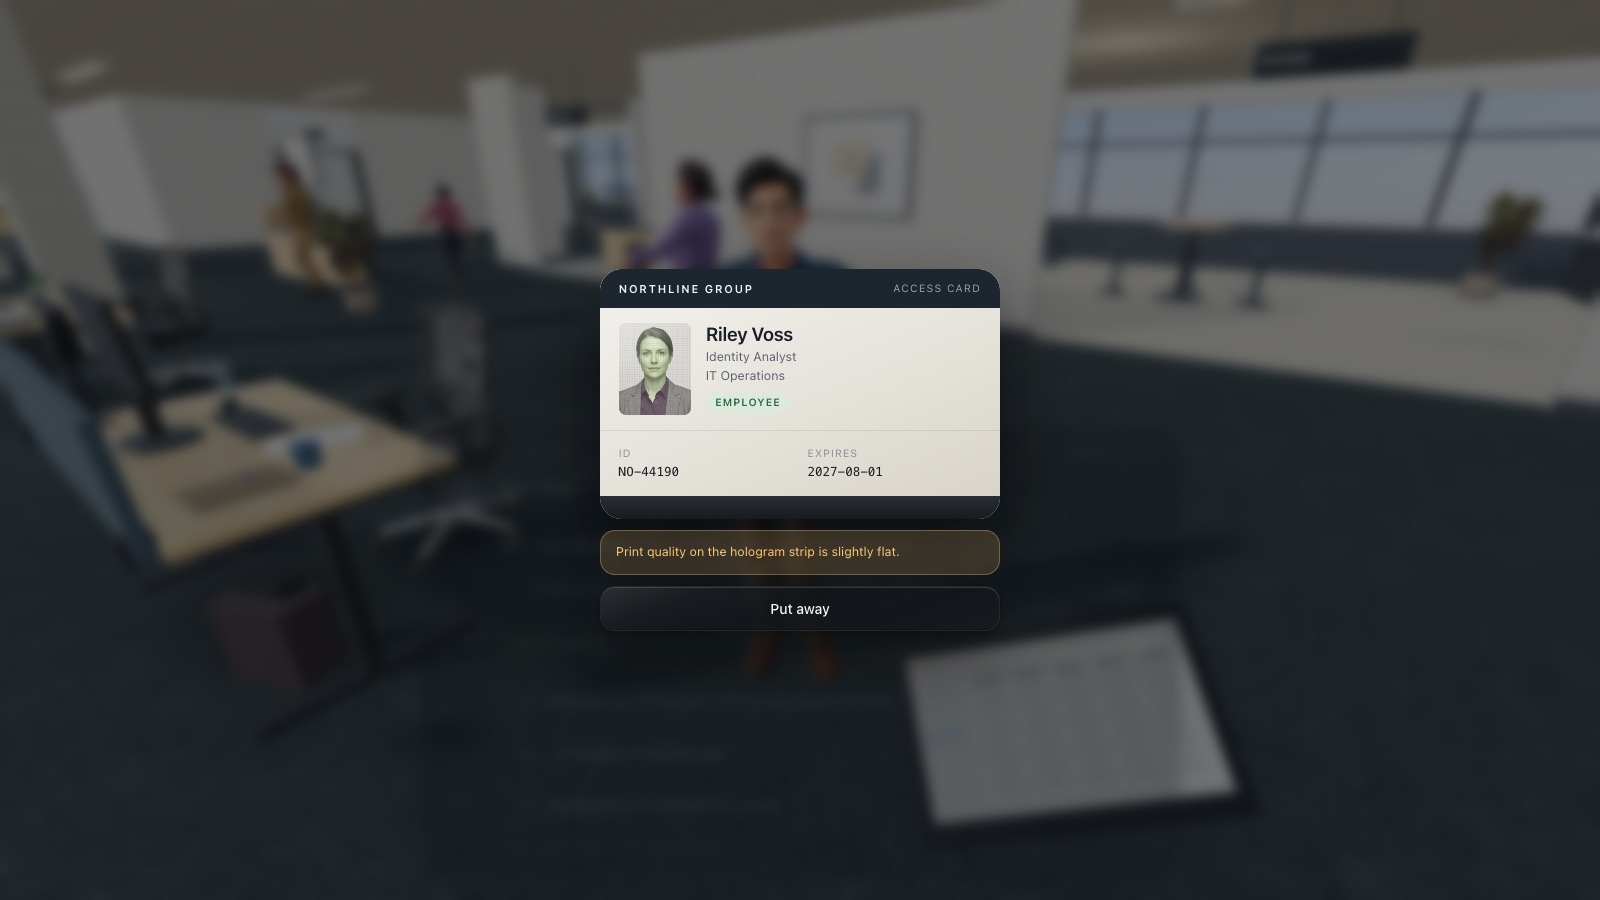
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Identität höflich feststellen
Fragen Sie höflich nach dem erforderlichen Ausweis und bestätigen Sie den Besuch über den offiziellen Kontaktweg der Organisation.
- Besucherprozess einhalten
Befolgen Sie das festgelegte Besucherverfahren samt nötiger Begleitung, statt den eigenen Hausausweis weiterzugeben.
Quellen dieses Abschnitts: Phishing-Betrug erkennen und melden
2. Definieren, was als vertrauenswürdiger Verifizierungskanal gilt
Ein vertrauenswürdiger Kanal wird unabhängig von der neuen Anfrage ausgewählt: ein bestehender Lieferantenstammsatz, das freigegebene Mitarbeiterverzeichnis, ein bekanntes Service-Desk-Portal oder ein Kontakt, der bereits über offizielle Unternehmensprozesse verifiziert wurde. Eine Telefonnummer in einer verdächtigen E-Mail gehört zu derselben unbestätigten Anfrage. Wer von dieser E-Mail zu jener Nummer wechselt, ändert lediglich das Medium, nicht die Vertrauensbasis.
Prüfen Sie die tatsächlichen Verzeichnisse des Unternehmens vor der Übung. Lässt sich der richtige Kontakt nicht finden, beauftragen Sie jemanden mit der Korrektur. Schaffen Sie Ausweichmöglichkeiten für zeitkritische Situationen und Einsätze außerhalb der Geschäftszeiten. Lernende brauchen eine realistische Alternative zum einfachen Nachgeben – keine bloße Anweisung zur „Verifizierung“ ohne gangbaren Weg.
3. Dialogkarte: Der hilfsbereite IT-Anrufer
Fiktiver Beispieldialog: Anrufer: „Hier ist der Support. Wir müssen das Konferenzsystem vor Ihrem nächsten Termin aktualisieren.“ Mitarbeiter: „Ich habe gar kein Ticket eröffnet.“ Anrufer: „Deshalb melde ich mich direkt. Bitte lesen Sie mir kurz den Anmeldecode von Ihrem Smartphone vor, dann bin ich fertig.“ Die Übungsleitung erklärt der lernenden Person, dass die Mitarbeitendenrolle keine Kontowiederherstellung initiiert hat und Zugriff auf das bekannte Support-Verzeichnis besteht.
Eine zweckmäßige Antwort lautet: „Diesen Code darf ich nicht weitergeben. Ich wende mich über den regulären Weg an den Service Desk und beziehe mich auf dieses Anliegen.“ Üben Sie diesen Satz laut. So bleiben die Mitarbeitenden höflich, ohne die Behauptung des Anrufers ungeprüft zu akzeptieren. Ergänzen Sie eine zweite Sequenz, in der der Anrufer behauptet, Verzögerungen würden das gesamte Team blockieren, und fragen Sie, ob sich der Verifizierungsweg dadurch ändert.
4. Dialogkarte: Die geänderte Bankverbindung des Lieferanten
Fiktiver Beispieldialog: Lieferantenkontakt: „Unsere Bankverbindung hat sich geändert. Bitte überweisen Sie die heutige Rechnung auf das neue Konto.“ Mitarbeiter: „Dazu muss ich unseren Prozess für Stammdatenänderungen einhalten.“ Lieferantenkontakt: „Unser Finanzvorstand hat das bereits freigegeben; rufen Sie bei Bedarf einfach die Nummer in dieser Nachricht an.“ Kontext: Für den Lieferanten existiert ein Stammsatz mit verifiziertem Kontakt sowie ein interner Genehmigungsworkflow.
Die richtige Reaktion besteht darin, den bestehenden Stammsatz unverändert zu lassen, bis Prüfung und Freigabe abgeschlossen sind. Das FBI empfiehlt, Änderungen von Kontonummern oder Zahlungsmodalitäten direkt über den ursprünglichen Kontakt zu verifizieren. Machen Sie in der Übung die unabhängige Kontaktquelle sichtbar, damit die lernende Person zeigen kann, welchen Datensatz sie verwendet.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Geänderte Angaben vergleichen
Prüfen Sie, welche Zahlungsdaten sich geändert haben und ob die Anfrage zur erwarteten Rechnung und Leistung passt.
- Mit vertrauter Rechnung abgleichen
Vergleichen Sie mit einer vertrauenswürdigen Rechnung und verifizieren Sie geänderte Bankdaten über den bereits hinterlegten Lieferantenkontakt.
Quellen dieses Abschnitts: Betrug mit geschäftlichen E-Mails (Business Email Compromise)
5. Dialogkarte: Eine vertraute Stimme fordert eine Ausnahme
Fiktiver Beispieldialog: Eine Sprachnachricht scheint von einer Führungskraft zu stammen: „Ich brauche vor dem Meeting noch eine vertrauliche Überweisung von Ihnen. Ich kann gerade nicht telefonieren. Bitte nutzen Sie die Daten aus der Folgenachricht und behalten Sie das für sich.“ Die Rolle der lernenden Person erfordert für Zahlungen dieser Art normalerweise eine gesonderte Freigabe.
Die Mitarbeitenden sollten den regulären Freigabeprozess und einen unabhängig verifizierten Kontakt nutzen. Das FBI dokumentiert Kampagnen mit KI-generierten Sprachnachrichten und rät zu unabhängigen Identitätsprüfungen. Eine vertraut klingende Stimme ersetzt keine Freigabeberechtigung. Die Übung greift unabhängig davon, ob die Aufnahme synthetisch erzeugt, imitiert oder tatsächlich von einer realen Person stammt, die eine unzulässige Ausnahme verlangt.
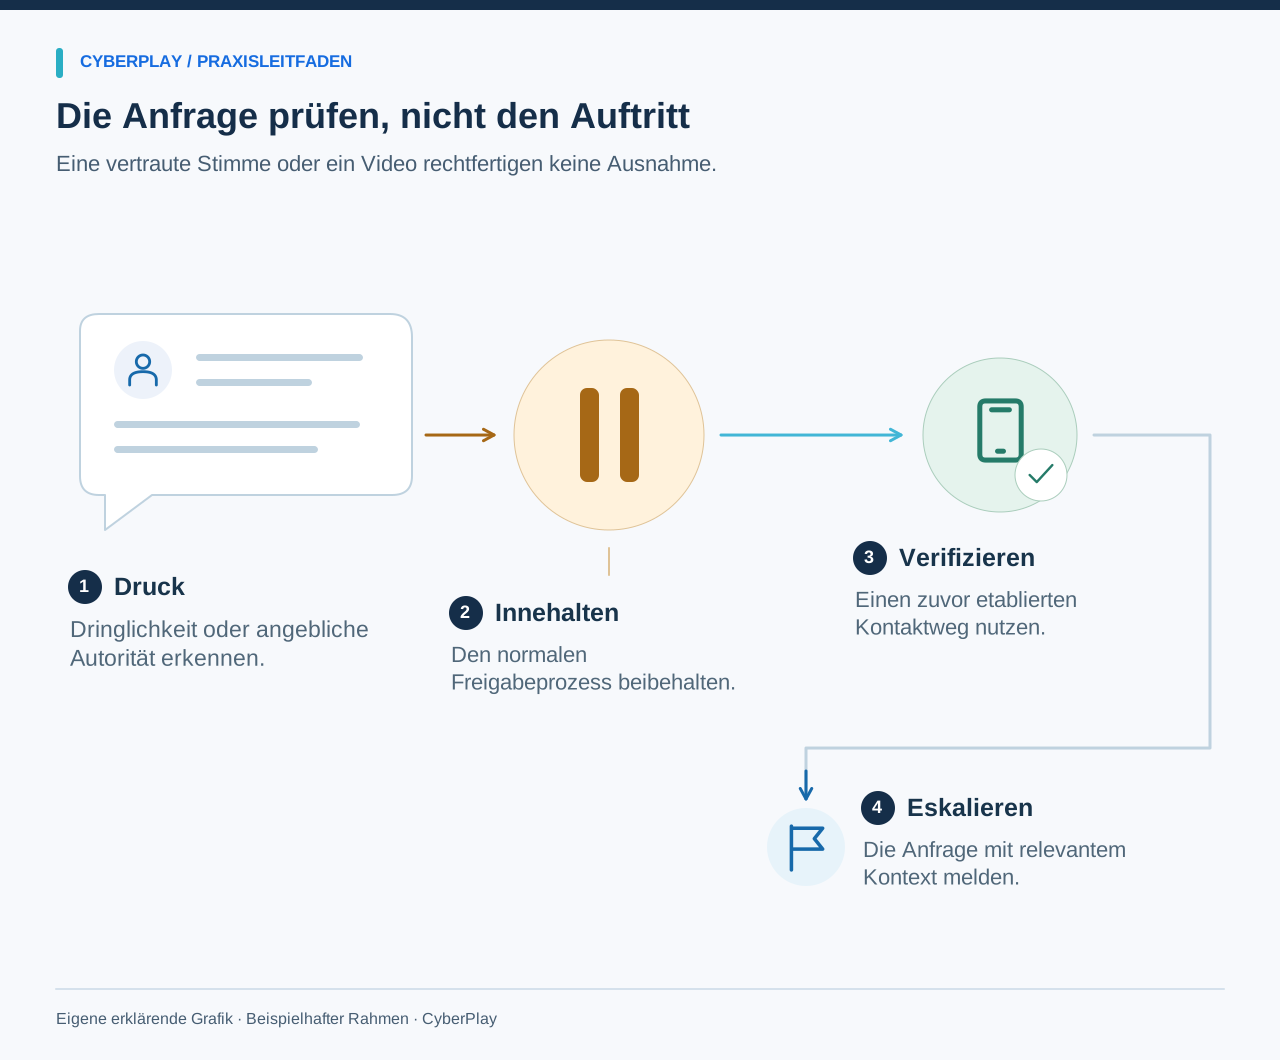
Quellen dieses Abschnitts: Fortgesetzte Identitätstäuschung hochrangiger US-Beamter in einer betrügerischen Nachrichtenkampagne
6. Der fünfstufige Verifizierungsablauf
Halten Sie den Ablauf kompakt genug, damit er im Gespräch angewendet werden kann. Passen Sie Melde- und Freigabeschritte an die jeweilige Aufgabe an. Bei risikoarmen Routineanfragen bietet der Standardprozess meist schon ausreichende Sicherheit. Bei weitreichenden Änderungen ist eine explizite unabhängige Prüfung erforderlich, deren Freigabe im autorisierten System dokumentiert werden muss.
| Schritt | Leitfrage | Maßnahme |
|---|---|---|
| Innehalten | Welche Handlung wird konkret von mir verlangt? | Die sensible Aktion stoppen und zunächst überprüfen. |
| Prüfpfad wählen | Wo befindet sich der unabhängig verifizierte Kontakt oder Prozess? | Das bestehende Verzeichnis, den Lieferantenstamm oder das offizielle Portal nutzen. |
| Verifizieren | Ist die Anfrage authentisch und wurde sie so erwartet? | Über den etablierten Kanal rückversichern, ohne Kontaktdaten aus der Anfrage zu verwenden. |
| Autorisieren | Erlaubt der definierte Prozess mir diese Ausführung? | Die vorgeschriebene Freigabe einholen; Identität allein begründet keine Handlungsbefugnis. |
| Melden oder fortfahren | Welches Ergebnis hat die Überprüfung erbracht? | Verdachtsmomente eskalieren oder die legitime Aufgabe im regulären Workflow abschließen. |
7. Rollenspiele für alle Beteiligten gestalten
Arbeiten Sie in Dreiergruppen: anfragende Person, Mitarbeiterin oder Mitarbeiter und Beobachtung. Die anfragende Person erhält das Dialogskript, die handelnde Person die Kontextinfos mit Kontaktoptionen und die beobachtende Person den fünfstufigen Ablauf. Nach einer kurzen Nachbesprechung wechseln die Rollen. Die Beobachtung erfasst Handlungen und Begründungen, nicht schauspielerisches Talent oder Auftreten. Für Personen, die dies bevorzugen, sollte eine schriftliche Bearbeitung möglich sein.
Gestalten Sie die Anfragen realistisch, verzichten Sie aber auf persönliche Drohszenarien, Bloßstellungen oder private Bezüge. Stellen Sie klar, dass es sich um eine Übung handelt, und stecken Sie die Rahmenbedingungen sauber ab. Verwenden Sie fiktive Kontodaten und fordern Sie niemanden auf, echte Freigaben oder Nachrichten in Produktivsystemen auszulösen. Der praktische Nutzen liegt in einer eingeübten Reaktion und klareren internen Abläufen.
8. Legitime Anfragen einbinden, die der Prüfung standhalten
Geben Sie einer Gruppe ein Kontrollszenario: Die Mitarbeiterin oder der Mitarbeiter nutzt das bekannte Support-Portal, gleicht ein selbst erstelltes Ticket ab und erhält Anweisungen nach Standardverfahren – ohne Authentifizierungsgeheimnisse am Telefon zu nennen. Oder die Buchhaltung prüft eine Kontoänderung unabhängig und erhält die reguläre Freigabe. Das korrekte Ergebnis lautet hier: den genehmigten Vorgang durchführen.
Fragen Sie, welche Anhaltspunkte die Ausführung gerechtfertigt haben. So verhindern Sie, dass die Übung zu einem reflexartigen Ablehnen aller Anfragen verkommt. Ziel ist es, Prüfungen als festen Bestandteil kompetenten Arbeitens zu etablieren. Wenn der offizielle Prozess so schwerfällig ist, dass Routineaufgaben blockiert werden, dokumentieren Sie dies als Prozessproblem für die Verantwortlichen, statt Mitarbeitende zu improvisierten Ausnahmen zu zwingen.
9. Zeitdruck und praktische Hürden nachbesprechen
Fragen Sie alle Beteiligten, was das Innehalten erschwert hat und was dabei half, die Prüfung durchzusetzen. Die Gründe reichen von Hierarchien und Termindruck über Hilfsbereitschaft bis hin zu unklaren Richtlinien. Geben Sie auch Führungskräften Gelegenheit zu üben, wie sie gelassen und unterstützend reagieren, wenn Mitarbeitende ihre Anfragen verifizieren. Regeln werden verlässlicher eingehalten, wenn Vorgesetzte vorleben, dass diese auch für sie selbst gelten.
Dokumentieren Sie identifizierte Schwachstellen: fehlende Verzeichniseinträge, unklare Freigabebefugnisse, unzugängliche Meldewege oder Unstimmigkeiten bei Notfallprozessen. Weisen Sie jedem Punkt eine verantwortliche Person und eine Frist zu. Speichern Sie nur Nachweise, die das Programm verbessern. Es bringt keinen Nutzen, Mitarbeitende öffentlich danach zu bewerten, wie überzeugend sie einem fiktiven Anruf standgehalten haben.
10. Auf Rollenspiele gezielte Übungen folgen lassen
Wählen Sie im CyberPlay-Katalog für Social Engineering ein interaktives Szenario mit vergleichbaren Entscheidungsanforderungen aus. Gehen Sie die Spielbeschreibung durch und erläutern Sie, wie die Spielmechanik an die tatsächlichen Unternehmensabläufe anknüpft. Rollenspiele schulen Sprache und Koordination; ein Lernspiel bietet zusätzlichen Raum, Optionen auszuprobieren und Konsequenzen gefahrlos zu analysieren.
Variieren Sie später den Kommunikationskanal oder die erbetene Ausnahme und beobachten Sie die erste Reaktion. Prüfen Sie, ob Mitarbeitende weiterhin unabhängige Kontakte heranziehen und Freigaberegeln beachten. Bewerten Sie die Ergebnisse der Übung sachlich. Ein gelungenes Rollenspiel oder ein hoher Punktestand im Spiel bedeuten nicht, dass das Risiko durch Social Engineering im Unternehmen vollständig gebannt ist.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Nicht selbst angeforderte Bestätigung
Lehnen Sie eine Anmeldebestätigung ab, die Sie nicht selbst angefordert haben, auch wenn eine weitere Nachricht dazu drängt.
- Über offiziellen Support melden
Wenden Sie sich an das zuständige Helpdesk- oder Sicherheitsteam und schildern Sie, wann die unerwarteten Freigabeanfragen auftraten.
Entscheidungsfindung in der Praxis trainieren
Social-Engineering-Spiele erkunden, Verifizierungsformeln einüben und verlässliche Kontaktwege für das eigene Team festlegen. Verbinden Sie ein geeignetes deutschsprachiges Spiel mit einem Rollengespräch auf Deutsch, das Ihre tatsächlichen Rückruf- und Freigabewege verwendet.
Social-Engineering-Spiele entdeckenQuellen und weiterführende Informationen
- Phishing-Betrug erkennen und melden — Nationales Cybersicherheitszentrum des Vereinigten Königreichs (NCSC). Abgerufen am 2026-09-13
- Betrug mit geschäftlichen E-Mails (Business Email Compromise) — US-Bundesermittlungsbehörde FBI. Abgerufen am 2026-09-13
- Fortgesetzte Identitätstäuschung hochrangiger US-Beamter in einer betrügerischen Nachrichtenkampagne — US-Bundesermittlungsbehörde FBI. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Phishing-Mail-Beispiele für Schulungen: prüfen, verifizieren und melden
Nutzen Sie fiktive Phishing-Mail-Beispiele für HR, Rechnungen, Lieferungen und Logins sowie legitime Kontrollfälle – inklusive sicherer Entscheidung und Nachbesprechung.
DE · 8 Min. Lesezeit - KI-Security-Awareness-Schulung: sichere Entscheidungen zu Werkzeugen und Daten
Praxisnahe KI-Security-Awareness-Schulung für Mitarbeitende: freigegebene Werkzeuge, sensible Eingaben, Prüfschritte, Berechtigungen und Entscheidungskarten.
DE · 8 Min. Lesezeit - Security-Awareness-Schulungsthemen: nach Aufgaben und Risiken auswählen
Wählen Sie Security-Awareness-Themen für Mitarbeitende gezielt nach Aufgaben und Arbeitsplatzrisiken aus: Phishing, Konten, Daten, Zutritt, KI und Meldeweg.
DE · 9 Min. Lesezeit - Unerwartete MFA-Anfrage: Was tun, wenn Sie sich nicht angemeldet haben?
Unerwartete MFA-Anfrage erhalten? Erfahren Sie, wann Sie ablehnen, Support-Anrufe prüfen, versehentliche Freigaben melden und die Entscheidung üben.
DE · 8 Min. Lesezeit