Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español
El aprendizaje basado en juegos aprovecha la propia dinámica de jugar para que una persona practique una destreza o una toma de decisiones. Por su parte, la gamificación añade elementos lúdicos (como puntos, insignias o barras de progreso) a una actividad ya existente. Aunque la distinción resulta útil, una simple etiqueta describe muy poco sobre lo que el empleado llegará a interiorizar.
En la concienciación en ciberseguridad, la pregunta clave radica en lo que hace realmente el usuario. ¿Se limita a acumular puntos por consumir contenidos, o debe examinar evidencias, elegir una acción y gestionar sus consecuencias? Esta guía compara distintos formatos a partir de un objetivo laboral concreto y proporciona una plantilla original para analizar la interacción pedagógica en sí misma.
Lo que te llevas
- Evalúe la decisión, su consecuencia y la retroalimentación, no la etiqueta del formato.
- Los puntos fomentan la participación sin demostrar pericia real en seguridad.
- Un escenario ramificado bien planteado puede ser más útil que un juego complejo.
- Combine formatos y valide escenarios variados antes de certificar la transferencia del aprendizaje.
Definiciones de trabajo claras y operativas
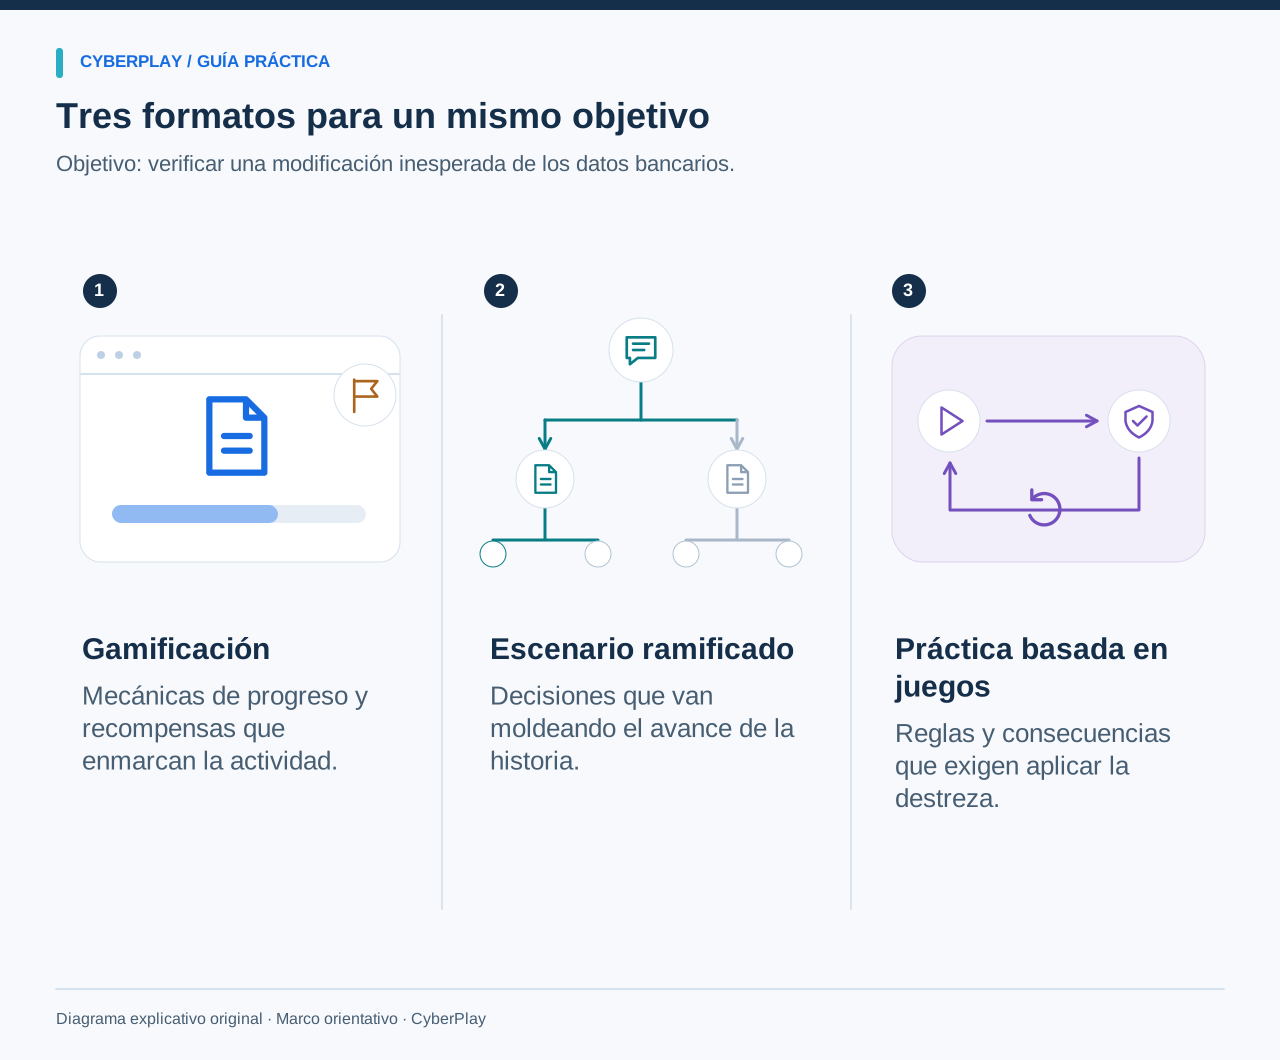
En esta guía, gamificación significa incorporar elementos de juego a una actividad formativa o de trabajo preexistente. Algunos ejemplos habituales son las barras de progreso, las insignias por finalizar lecciones o las tablas clasificatorias por equipos. En cambio, el aprendizaje basado en juegos utiliza las reglas y las mecánicas del propio juego como entorno de práctica. Los escenarios ramificados plantean elecciones que derivan en distintas situaciones y suelen situarse a medio camino entre ambos enfoques.
Los límites entre estas modalidades se solapan con frecuencia: un juego puede otorgar insignias, una lección breve puede incluir una decisión crítica y una historia ramificada puede incorporar la estructura de un juego completo. Conviene no convertir la terminología en una jerarquía de valor. Lo adecuado es definir con claridad el objetivo y examinar la experiencia antes de decidir si una metodología específica encaja con el público destinatario.
Comparación de tres enfoques para un mismo objetivo
Tomemos un único objetivo práctico: «Verificar una instrucción modificada de pago a proveedores a través de un canal establecido». En una lección gamificada, el empleado podría leer la norma y acumular puntos al contestar un cuestionario. En un escenario ramificado, elegirá a quién llamar y comprobará cómo se desarrolla la conversación. En un juego propiamente dicho, quizá deba gestionar varias solicitudes de proveedores simultáneas mientras mantiene al día las tareas de verificación y entrega.
Cualquiera de estas opciones admite un buen o mal diseño pedagógico. La siguiente comparativa describe formatos hipotéticos, sin emitir juicios sobre marcas concretas. Su propósito es ayudarle a identificar qué parte del objetivo se ejercita de forma activa y qué aspecto requiere un debate o un ejercicio independiente.
| Formato | Qué hace el alumno | Qué conviene examinar |
|---|---|---|
| Lección con puntos | Lee la regla y responde una pregunta | ¿La retroalimentación explica la acción de verificación? |
| Escenario ramificado | Elige la vía de contacto y la respuesta | ¿Las ramas reflejan consecuencias plausibles? |
| Juego basado en decisiones | Gestiona peticiones aplicando la norma | ¿Es posible trabajar de forma segura sin depender de reflejos rápidos? |

Ampliar imagen · Captura del juego · Interfaz en inglés
- Compare los datos modificados
Compruebe qué datos de pago cambiaron y si la solicitud coincide con la factura y el trabajo previstos.
- Compare con una factura fiable
Compare con una factura fiable y verifique los cambios bancarios mediante el contacto del proveedor registrado previamente.
Comprender el alcance real de las puntuaciones
Los sistemas de puntos permiten visibilizar el avance e incentivar el regreso al curso. No obstante, también pueden premiar conductas contraproducentes si la velocidad de respuesta, el ensayo y error aleatorio o mecánicas ajenas a la materia dominan la puntuación. Conviene analizar siempre qué acción otorga puntos y si dicha conducta responde verdaderamente al objetivo de seguridad. Una puntuación solo resulta interpretable cuando se comprenden a fondo sus reglas.
Si los participantes reciben puntos únicamente por completar pantallas, regístrelo como índice de participación. Si la puntuación combina precisión y tiempo, separe ambos parámetros al evaluar el desempeño. Conviene evitar el error de interpretar la posición en una tabla clasificatoria como un reflejo de la fiabilidad del empleado en su puesto de trabajo. Las diferencias entre usuarios pueden deberse al dispositivo empleado, la soltura lingüística, la destreza motriz o la familiaridad con los videojuegos, factores que no guardan relación con su compromiso con la seguridad.
Buscar una regla de seguridad que altere la dinámica del juego
Una mecánica formativa significativa otorga a la norma de seguridad un papel activo en las decisiones del jugador. Si el objetivo se centra en el control de accesos, conceder un permiso sin las comprobaciones debidas debe alterar los acontecimientos posteriores. Si se enfoca en la verificación, una comprobación independiente debe aportar datos útiles o habilitar una vía de actuación más segura. La relación causa-efecto tiene que resultar evidente para el usuario.
Una técnica de evaluación muy práctica consiste en describir la actividad prescindiendo por completo de su apartado gráfico: ¿qué decisiones reales le quedan al participante?, ¿qué aprende a partir del desenlace obtenido? Si la conclusión se reduce a «resolver un puzle sin relación y leer un consejo al final», el contenido de seguridad requiere una integración más sólida. Esto no invalida el valor didáctico del puzle, pero acota las conclusiones que pueden extraerse sobre la práctica.
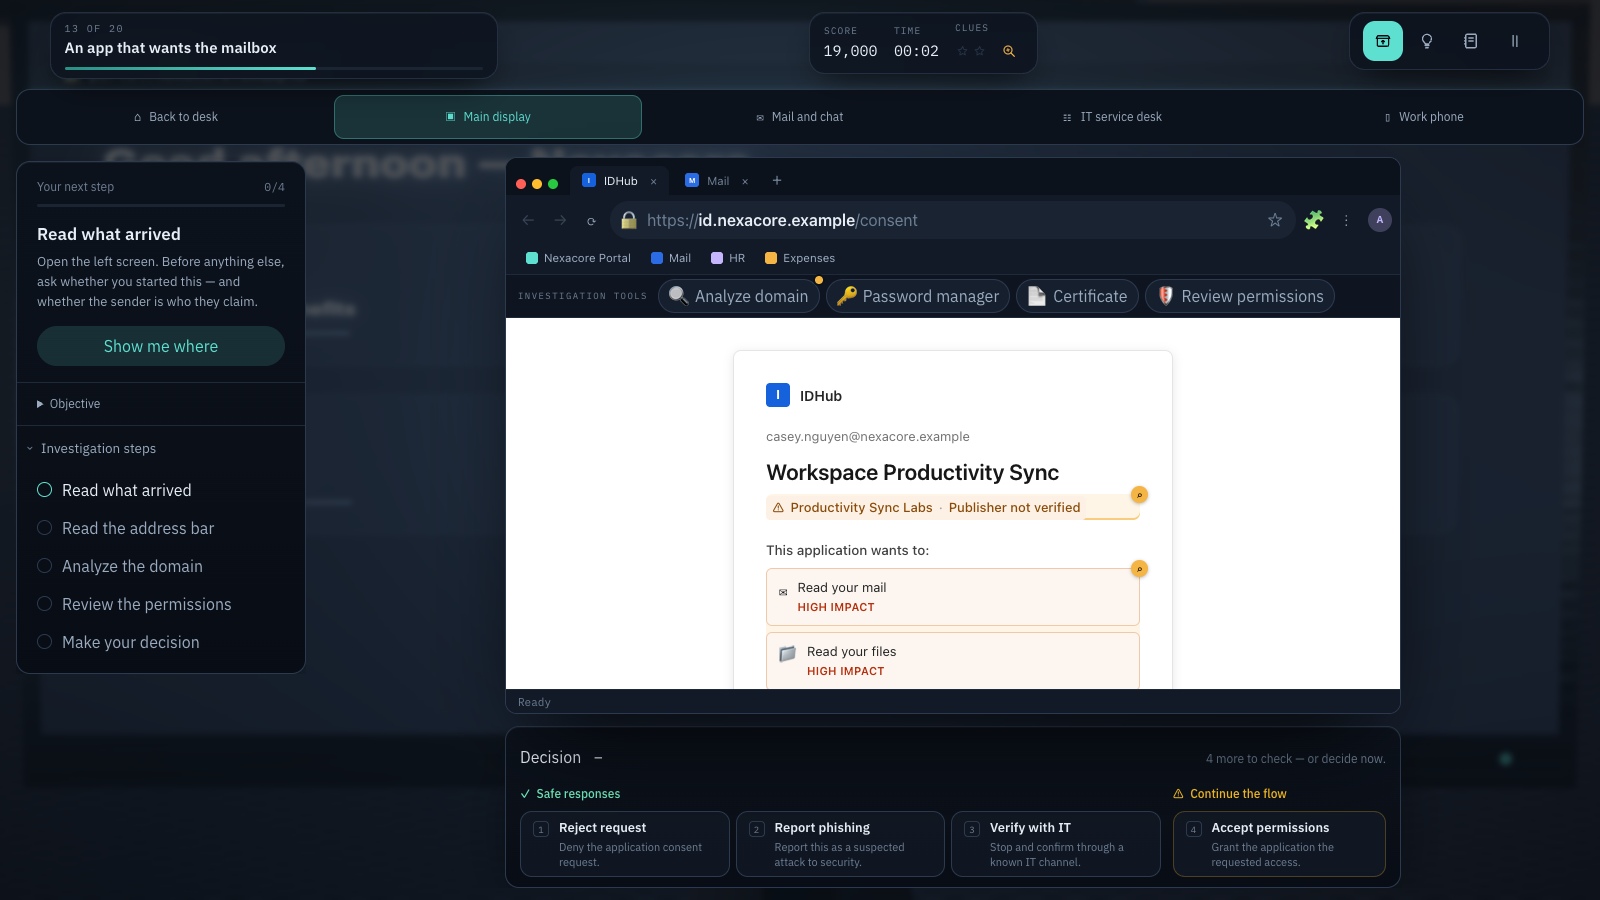
Ampliar imagen · Captura del juego · Interfaz en inglés
- Compruebe el editor
Revise quién publica la aplicación y su finalidad antes de confiar en ella por su apariencia familiar.
- Limite el acceso solicitado
Conceda solo permisos justificados por la tarea y el proceso aprobado; pause si un acceso más amplio requiere explicación.
Diseñar consecuencias informativas y recuperables
Toda consecuencia debe aportar claridad sobre la decisión tomada y no limitarse a penalizar al jugador. Resulta imprescindible mostrar qué indicios se pasaron por alto, por qué la vía elegida era vulnerable y qué garantías habría aportado una conducta alternativa. Permita que el usuario repita el intento con pequeñas variaciones para que ponga en práctica las explicaciones recibidas; una pantalla de fallo dramática sin una lección constructiva apenas aporta valor.
Las decisiones seguras exigen el mismo rigor formativo. Conviene explicar con claridad por qué era necesario verificar, incluso en los casos en que la solicitud resultaba ser legítima. Evite diseñar escenarios donde rechazarlo todo sea siempre la jugada ganadora: en su día a día, los empleados necesitan sacar adelante el trabajo habitual, plantear las preguntas oportunas y gestionar situaciones de incertidumbre. Esos objetivos son mucho más enriquecedores que limitarse a etiquetar cada mensaje como malicioso.
Interpretar la investigación académica con sentido crítico
El estudio sobre What.Hack constató mejoras inmediatas en la detección de phishing en un experimento a pequeña escala con estudiantes universitarios. Sin embargo, el uso reiterado de mensajes de prueba idénticos y una ventana de evaluación muy breve limitan las conclusiones sobre la retención a largo plazo y la transferencia al puesto de trabajo. Constituye un excelente ejemplo de diseño pedagógico, pero no una demostración concluyente de la eficacia de cualquier juego.
Al evaluar soluciones, todo responsable formativo debe distinguir si los estudios miden el entretenimiento, la asimilación teórica, una habilidad exclusiva del entorno de juego, el recuerdo posterior o el comportamiento diario en el puesto de trabajo. Aunque guardan relación, son resultados muy distintos. Asimismo, si el grupo de control recibe contenidos diferentes o dedica menos tiempo de práctica, los resultados reflejarán también esas discrepancias. Las conclusiones deben vincularse siempre a las preguntas y condiciones exactas del estudio original.
Fuentes de esta sección: What.Hack: formación contra el phishing mediante un juego de simulación y rol
Comparar soluciones del mercado sin caer en simplificaciones
SoSafe describe públicamente metodologías formativas gamificadas, basadas en historias y sustentadas en roles. Este caso evidencia por qué ningún proveedor puede encasillarse bajo una única etiqueta formativa. Resulta mucho más riguroso examinar la actividad concreta que asumir a priori que una plataforma solo ofrece lecciones pasivas.
El catálogo de CyberPlay se articula en torno a juegos interactivos orientados a la práctica de la seguridad. Su propuesta pedagógica debe evaluarse con este mismo criterio: qué decisiones se ejercitan, qué retroalimentación se facilita y si la experiencia se adapta al perfil del alumno. La interfaz, las guías didácticas y las evaluaciones están disponibles en español, lo que facilita enormemente el despliegue en organizaciones hispanohablantes; la página de cada juego detalla siempre los idiomas compatibles. La mejor forma de comprobarlo es mediante demostraciones guiadas y proyectos piloto, recordando que el enfoque global de una plataforma no garantiza por sí solo que todas sus actividades resuelvan cualquier objetivo formativo con la misma eficacia.
Fuentes de esta sección: Formación de concienciación en ciberseguridad
Plantilla práctica para la inspección de interacciones formativas
Seleccione una actividad concreta y analice los siguientes puntos en colaboración con un facilitador y un usuario del perfil destinatario. Registre observaciones tangibles en cada apartado: calificar algo de «motivador» resulta impreciso; anotar que «el alumno inspeccionó la dirección completa antes de pulsar» constituye una observación útil. Asimismo, documente cualquier barrera de accesibilidad como un requisito prioritario que debe corregirse, con independencia de que otros participantes hayan disfrutado de la dinámica.
| Pregunta de inspección | Evidencia que registrar |
|---|---|
| ¿Cuál es la decisión con consecuencias reales? | La acción exacta que escoge el usuario |
| ¿Qué información puede examinar? | Evidencias disponibles antes de decidir |
| ¿Qué enseña la consecuencia obtenida? | La relación causal explicada en la actividad |
| ¿Se puede completar la tarea legítima de forma segura? | Una vía segura para resolver la labor encomendada |
| ¿La retroalimentación ayuda a afrontar un nuevo intento? | La norma que el alumno aplica ante un caso variado |
| ¿El público objetivo puede interactuar sin barreras? | Idioma, dispositivo, controles y alternativas de accesibilidad |
| ¿Cómo se traslada esta práctica al trabajo real? | El protocolo interno o canal de contacto usado en el análisis posterior |
Combinar formatos en una secuencia pedagógica coherente
Una explicación concisa puede introducir la norma, un escenario permite visualizarla, un juego facilita la práctica activa y un debate guiado ayuda a conectarla con los procedimientos de la organización. Seleccione exclusivamente las fases que aporten valor real al objetivo formativo. Incorporar más formatos no mejora automáticamente el programa, en especial si se limitan a repetir los mismos contenidos sin proponer nuevos retos prácticos.
La publicación especial NIST SP 800-50r1 sitúa la evaluación continua y la mejora periódica en el núcleo de los programas de aprendizaje en ciberseguridad. Utilice las dudas de los empleados y los errores observados para definir las siguientes acciones formativas. Si la plantilla comprende la norma pero desconoce los contactos autorizados para verificar peticiones, la intervención adecuada será optimizar los canales internos antes que desplegar un nuevo módulo teórico.
Fuentes de esta sección: Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, NIST SP 800-50r1
Comprobar la toma de decisiones fuera del entorno de juego
Transcurrido un tiempo, plantee a los participantes un caso nuevo que comparta el mismo objetivo de fondo. Modifique el nombre del proveedor, el canal de comunicación o el pretexto de urgencia empleado. Pídales que indiquen el siguiente paso que darían y que justifiquen su respuesta. Esta técnica aporta evidencias formativas mucho más sólidas que solicitarles que repitan un nivel idéntico hasta memorizar la solución correcta.
Interprete estos resultados con rigor y mesura: superar con éxito este nuevo ejercicio confirma la competencia en esa tarea concreta, pero no demuestra por sí solo una reducción directa de incidentes reales. Explore los juegos temáticos de CyberPlay, seleccione el reto que mejor responda a su objetivo y utilice la plantilla de inspección para planificar su facilitación en el aula. Esta metodología demuestra su verdadero valor cuando el empleado aplica los criterios aprendidos más allá de la pantalla formativa.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Consulte el directorio existente
Consulte el directorio del centro de asistencia establecido para hallar un contacto de confianza antes de proseguir.
- No reutilice números facilitados
El número facilitado por quien llama forma parte de la solicitud y no permite verificarla de manera independiente.
Llevar la toma de decisiones a la práctica
Explore los juegos pertinentes de CyberPlay, elija un desafío adecuado y analice en equipo cómo se vinculan sus decisiones con los protocolos de su propia organización.
Explorar juegos de prácticaFuentes y lecturas adicionales
- What.Hack: formación contra el phishing mediante un juego de simulación y rol — Universidad Cornell / CHI 2019. Consultado el 2026-09-13
- Formación de concienciación en ciberseguridad — SoSafe. Consultado el 2026-09-13
- Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, NIST SP 800-50r1 — NIST. Consultado el 2026-09-13
Sigue explorando
- Juegos de concienciación en ciberseguridad en español para empleados
Elige juegos de concienciación en ciberseguridad en español que enseñen decisiones útiles. Compara formatos, prueba una sesión y evalúa su encaje en el trabajo.
ES · 9 min de lectura - Microaprendizaje en ciberseguridad: diseña una sesión breve de práctica
Diseña una sesión breve de ciberseguridad con una decisión, explicaciones útiles y un repaso posterior. Incluye un guion completo para facilitar la actividad.
ES · 10 min de lectura - Métricas de formación en ciberseguridad: mide más que la finalización
Mide la formación en ciberseguridad con definiciones claras de participación, decisiones, retención y avisos. Compara resultados con criterios y límites explícitos.
ES · 11 min de lectura - Juegos de formación contra el phishing: inspeccionar, verificar y avisar
Elige juegos contra el phishing que enseñen a inspeccionar, verificar y avisar. Incluye un ejercicio de proveedor, una sesión práctica y criterios de evaluación.
ES · 10 min de lectura - Métricas de riesgo humano: de CyberSense a un plan de apoyo
Interpreta cobertura, CyberSense y prioridades de aprendizaje por departamento. Un ejemplo para elegir ejercicios, apoyar a los empleados y revisar resultados.
ES · 8 min de lectura - Formación NIS2: programa práctico y lista de evidencias
Planifica la formación NIS2 por funciones, riesgos y decisiones. Incluye una matriz de evidencias y distingue la formación de directivos y la de empleados.
ES · 10 min de lectura