Redazione CyberPlay · Pubblicato il · Aggiornato il · 10 min di lettura
Guida ed esercizi in italiano

La formazione gratuita sulla sicurezza informatica può offrire ai dipendenti una prima opportunità utile per esercitarsi a prendere decisioni più sicure. Inizia con una spiegazione accessibile, aggiungi una situazione realistica e collega la risposta al contesto specifico del tuo ambiente di lavoro. Una piccola organizzazione può gestire questa sequenza con risorse pubbliche, una riunione di team e una persona incaricata di ricevere le segnalazioni di sicurezza. Acquistare una vasta libreria di contenuti non è affatto un prerequisito indispensabile per iniziare.
La parte complessa consiste solitamente nel mettere insieme i vari pezzi. Qualcuno deve selezionare materiale pertinente, riservare del tempo lavorativo, illustrare le procedure interne e verificare cosa le persone siano in grado di fare in seguito. Questa guida offre un programma iniziale di quattro settimane e distingue le risorse di apprendimento realmente gratuite dalle funzionalità per account e dalla gestione amministrativa a pagamento. La disponibilità delle risorse è stata verificata il 13 settembre 2026; controlla sempre la pagina del fornitore collegata prima di distribuire una risorsa a un nuovo gruppo.
I punti da ricordare
- Inizia con la segnalazione, la sicurezza degli account e uno scenario realistico sui messaggi.
- I contenuti gratuiti richiedono comunque un responsabile, tempo lavorativo e istruzioni locali.
- Esercitati su una decisione e discuti la motivazione: la sola presenza non dimostra l'apprendimento.
- Usa la matrice delle risorse per separare l'accesso formativo gratuito dalle funzioni aziendali.
1. Stabilisci cosa dovrebbero essere in grado di fare i dipendenti
Definisci un obiettivo semplice prima di scegliere un corso: a fronte di una richiesta imprevista di accesso, il dipendente raggiungerà il servizio in modo indipendente e segnalerà il messaggio attraverso il canale approvato. Questo è un comportamento osservabile e utile. Al contrario, un obiettivo vago come accrescere la consapevolezza informatica lascia chi conduce la sessione nell'incertezza su cosa insegnare o su come valutare i progressi compiuti.
Scegli due o tre risultati per il primo mese. Chiedi all'help desk quali sono le domande più frequenti, chiedi all'amministrazione finanziaria come vengono verificate le modifiche ai fornitori e chiedi a un nuovo assunto dove segnalerebbe un messaggio sospetto. Considera una procedura di segnalazione poco chiara come un problema da risolvere prima della formazione. Il documento NIST SP 800-50 Rev. 1 inquadra l'apprendimento come un programma continuo basato su valutazione e miglioramento.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Ispeziona il dominio registrabile
Leggi con attenzione il dominio registrabile; parole note altrove nell'indirizzo non ne attestano il proprietario.
- Usa il portale noto
Accedi al servizio tramite un portale noto e considera il contesto fornito dal password manager approvato.
Fonti della sezione: Costruire un programma di formazione sulla sicurezza informatica e la privacy — SP 800-50, revisione 1
2. Scegli risorse con condizioni di accesso chiare
Queste risorse svolgono funzioni diverse. Il pacchetto dell'NCSC fornisce un'introduzione strutturata; la scheda informativa della CISA offre un breve riferimento; CyberPlay consente di fare pratica interattiva. Combinale attorno a un unico obiettivo invece di pretendere che i dipendenti completino ogni singolo contenuto. La tabella descrive il modello di accesso reso pubblico, anziché una promessa sull'inclusione di ogni funzionalità.
L'NCSC descrive Top Tips for Staff come gratuito, utilizzabile senza login e disponibile per l'integrazione in una piattaforma di apprendimento esistente. Controlla le relative istruzioni di integrazione se necessiti di registrare i completamenti. Un pacchetto scaricabile non include la piattaforma necessaria per ospitarlo.
| Risorsa | Utile per | Accesso e limiti |
|---|---|---|
| NCSC Top Tips for Staff | Un'introduzione non tecnica con un breve quiz | Gratuito online senza login; opzioni SCORM scaricabili per il proprio LMS. |
| Scheda informativa Four Easy Ways della CISA | Un riferimento sintetico su phishing, password, MFA e aggiornamenti | PDF pubblico; una risorsa di lettura, priva di gestione delle assegnazioni. |
| Giochi CyberPlay | Prendere decisioni e discutere le conseguenze all'interno di uno scenario | I singoli giochi sono gratuiti senza account; l'account serve a salvare i progressi personali. Le funzioni per le organizzazioni dipendono dal piano. |
| Gli esercizi di questa guida | Una discussione di gruppo guidata e collegata alle procedure interne | Nessun acquisto necessario; il team mette a disposizione il facilitatore e le istruzioni per la segnalazione. |
Fonti della sezione: Consigli per il personale: formazione gratuita sulla sicurezza informatica · Quattro semplici misure per proteggersi online
3. Avvia una sequenza iniziale di quattro settimane
Riserva uno spazio breve e prevedibile nell'orario lavorativo ogni settimana. Le durate indicate di seguito rappresentano stime di pianificazione, non durate ottimali stabilite scientificamente. Prolunga una sessione se un partecipante ha bisogno di più tempo o quando la discussione fa emergere una procedura interna non definita. Per i turnisti, ripeti la stessa attività nei vari turni e fornisci una versione scritta.
| Settimana | Decisione su cui esercitarsi | Attività | Evidenza da conservare |
|---|---|---|---|
| 1: Segnalazione | Scegliere il canale corretto di segnalazione | Mostra un messaggio sospetto fittizio; chiedi a tutti di individuare il pulsante di segnalazione o il contatto ufficiale. | Presenze, procedura concordata ed eventuali problemi di accesso non risolti. |
| 2: Account | Rifiutare un'approvazione di accesso imprevista | Utilizza il riferimento ufficiale, poi discuti una notifica MFA che arriva mentre nessuno sta tentando l'accesso. | Una risposta d'esempio e il percorso di escalation stabilito. |
| 3: Messaggi | Verificare una richiesta insolita in modo indipendente | Gioca uno scenario di phishing pertinente, quindi spiega quali informazioni giustificherebbero il proseguimento. | Lo scenario impiegato e due osservazioni emerse dal debriefing. |
| 4: Revisione | Applicare la stessa verifica in un contesto diverso | Sostituisci l'email con una chat aziendale che richiede la condivisione di un documento. | Prime decisioni sul nuovo scenario e un'azione di miglioramento. |

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Evita credenziali prevedibili e riutilizzate
Evita scelte prevedibili e credenziali già usate; rispetta i requisiti aziendali quando crei la password di un account di lavoro.
- Interpreta l’indicatore di robustezza
L’indicatore è illustrativo; usa un password manager approvato quando crei credenziali reali per il lavoro.
4. Prepara la prima sessione prima di invitare i colleghi
Apri la risorsa selezionata su un dispositivo effettivamente utilizzato dai dipendenti. Verifica che funzioni sulla rete aziendale, che la lingua sia adatta al gruppo e che le istruzioni possano essere lette senza dipendere dall'audio. Se un gioco richiede l'uso della tastiera, metti a disposizione un dispositivo idoneo o uno scenario guidato equivalente. Una risorsa che funziona sul portatile dell'organizzatore potrebbe risultare comunque inaccessibile sui terminali condivisi.
Prepara una diapositiva o una scheda stampata con il canale di segnalazione interno, un contatto di riserva e le informazioni da includere nella segnalazione. Usa esempi fittizi anziché comunicazioni reali con i clienti. Spiega che la sessione è un'esercitazione e che i dubbi sono i benvenuti. Chiedi ai partecipanti di descrivere il proprio ragionamento prima di mostrare la soluzione, lasciando poi spazio al confronto reciproco senza mostrare classifiche individuali.
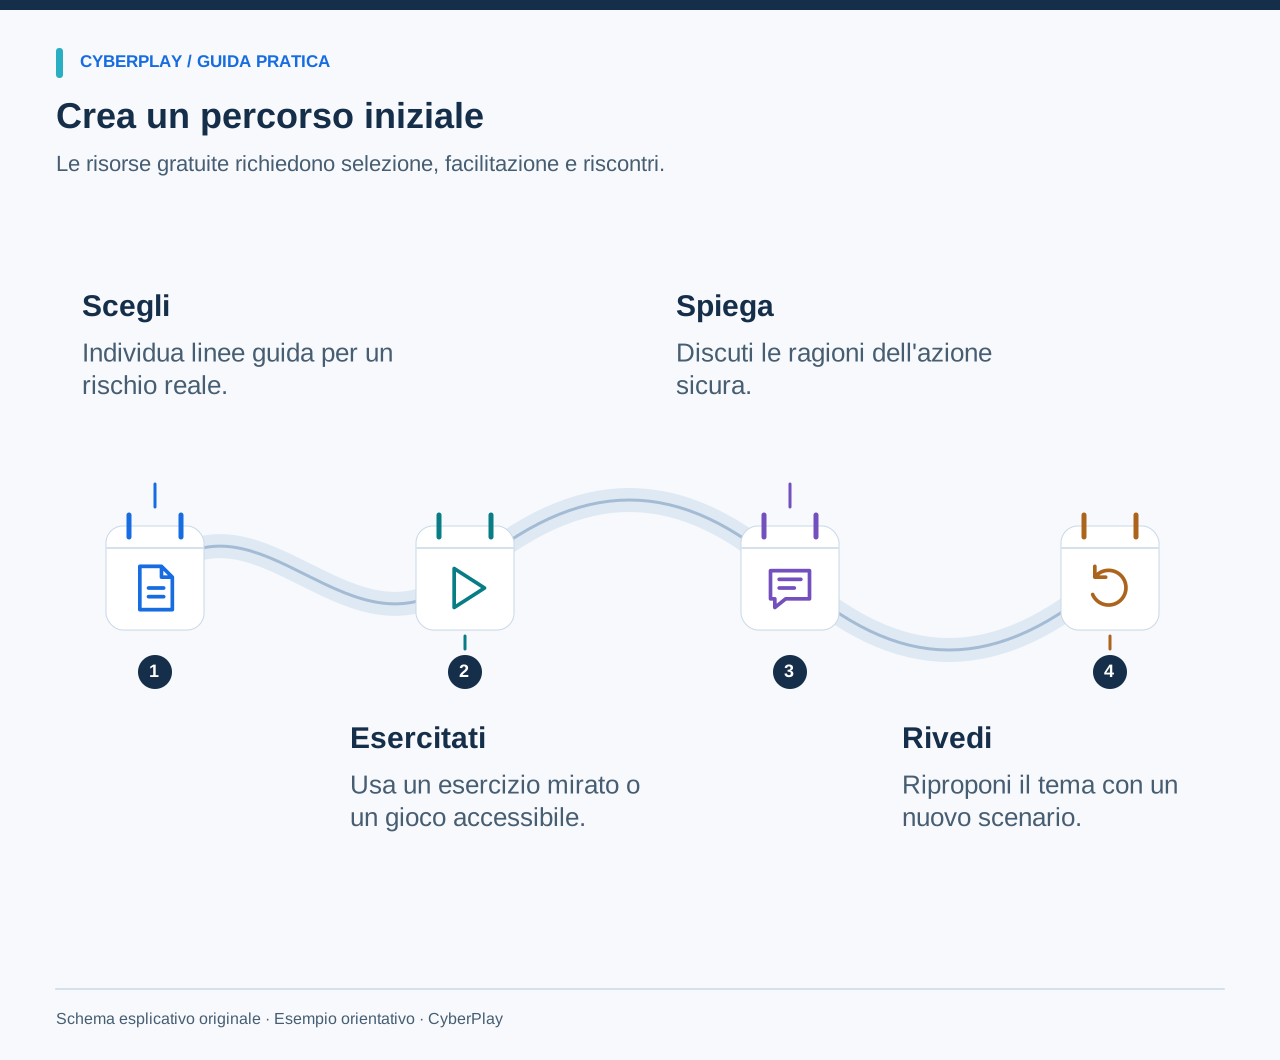
5. Utilizza questo esercizio originale: la condivisione urgente di file
Sottoponi lo scenario a ciascuna persona individualmente prima di iniziare la discussione. Annota l'azione scelta, quindi chiedi quali informazioni sarebbero necessarie per procedere in sicurezza. Il confronto più costruttivo riguarda spesso il canale di verifica: un dipendente potrebbe notare l'anomalia della richiesta, ma chiamare comunque il numero fornito dal mittente stesso.
6. Trasforma la risposta in un riscontro utile
Il riscontro deve chiarire sia il rischio sia un passaggio operativo concreto. Limitarsi a dire “sbagliato: questo è phishing” insegna solo un'etichetta. Dire “la richiesta modifica la destinazione di condivisione; apri la rubrica approvata e chiedi conferma al responsabile prima di inviare i dati” insegna una sequenza pratica che il dipendente può riprodurre. Descrivi anche quando sarebbe ragionevole procedere, ad esempio dopo che il proprietario ha confermato un trasferimento consentito tramite la procedura stabilita.
Chiedi al gruppo che cosa ha reso disagevole seguire la via sicura. Forse la rubrica aziendale non è aggiornata, il pulsante di segnalazione scompare sui dispositivi mobili, oppure i dipendenti pensano che i responsabili pretendano un'esecuzione immediata. Assegna a ogni criticità un responsabile incaricato. La formazione ha portato alla luce un ostacolo reale; ripetere il medesimo avvertimento non servirà a rimuoverlo.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Trova la rubrica aziendale
Usa la rubrica ufficiale dell'help desk aziendale per trovare un contatto fidato prima di proseguire con una richiesta sensibile.
- Non riutilizzare i numeri forniti
Un numero fornito dal chiamante fa parte della richiesta e non può verificarla in modo indipendente.
7. Comprendere i limiti dell'accesso gratuito di CyberPlay
L'accesso ai giochi offerto da CyberPlay consente di giocare senza creare un account. Un account gratuito permette di conservare i progressi individuali. In questo modo è possibile provare uno scenario pertinente prima di decidere come proporlo al gruppo. Usa l'elenco dei temi dedicati al phishing riportato di seguito per scegliere un gioco la cui descrizione e i cui comandi si adattino alla decisione su cui desideri far esercitare le persone.
La gestione aziendale e l'accesso agli attestati sono separati dalle sessioni di gioco individuali. Non dare per scontato che l'assegnazione dei percorsi ai dipendenti, l'estrazione di report aziendali o lo scaricamento di attestati siano inclusi solo perché un gioco è gratuito. Verifica il piano aziendale vigente prima di promettere queste funzionalità a un responsabile. Per questo programma iniziale, chi facilita la sessione può tenere un registro presenze minimale e appunti anonimi sulla discussione senza richiedere un flusso di reportistica a pagamento.
8. Verifica la decisione a distanza di una settimana
Proponi un secondo messaggio fittizio basato su una dinamica differente. Se il primo riguardava il caricamento di un documento, rendi il successivo una richiesta imprevista di approvazione per il recupero dell'account. Chiedi ai partecipanti di identificare l'oggetto della richiesta, scegliere una verifica indipendente e indicare il canale di segnalazione. Registra le risposte prima di fornire suggerimenti. In questo modo si ottiene una verifica mirata dell'applicazione pratica all'interno dell'esercizio.
Mantieni conclusioni proporzionate alle evidenze raccolte. La partecipazione dimostra la presenza; una risposta corretta dimostra l'abilità sul compito specifico proposto. Nessuno dei due elementi prova che l'organizzazione sia del tutto protetta dal phishing. Separa i mancati completamenti dovuti a ferie o problemi tecnici di accesso dalle decisioni operative dei dipendenti. Un approfondimento equo parte sempre dalla comprensione dei motivi per cui una persona non ha potuto partecipare.
9. Valuta cosa giustificherebbe un servizio a pagamento
Prendi in considerazione una gestione amministrativa a pagamento quando il coordinamento manuale diventa un limite: molti gruppi, inserimenti continui di nuovo personale, obbligo di reportistica, multilinguismo o la necessità di gestire le assegnazioni in modo uniforme. Metti per iscritto queste esigenze prima di valutare i prodotti sul mercato. Un confronto con i fornitori dovrebbe coprire con precisione le funzionalità richieste, i controlli di accesso, il trattamento dei dati e l'assistenza necessaria all'organizzazione.
Puoi ampliare il percorso anche senza acquistare una piattaforma. Invita il reparto amministrativo a simulare la gestione delle modifiche ai pagamenti, fai esercitare la reception sulle procedure di verifica dei visitatori, oppure organizza una breve discussione sul ransomware con i responsabili di team. Aggiungi una nuova attività solo se giustificata da un rischio concreto o da un dubbio irrisolto. L'obiettivo del primo mese è stabilire una routine replicabile che i dipendenti possano adottare, comprendere e perfezionare.
10. Conserva questa lista di controllo iniziale
Il programma è pronto quando c'è una persona in grado di spiegare che cosa accadrà, perché è importante e in che modo i dipendenti possono ricevere aiuto. Conservane una copia insieme ai materiali della sessione, così che un altro facilitatore possa ripeterla con la stessa coerenza. Rivedi la lista di controllo dopo il primo gruppo e risolvi qualsiasi lacuna prima della sessione successiva.
- Indica il responsabile del programma e la persona che riceve le segnalazioni di sicurezza.
- Scegli due o tre comportamenti osservabili su cui concentrarsi nel primo mese.
- Verifica ogni risorsa selezionata sui dispositivi aziendali e nella lingua prevista.
- Integra le indicazioni generali con le procedure di segnalazione e gli strumenti approvati a livello locale.
- Usa esempi fittizi e spiega come verranno gestite le note sulle presenze e sulla partecipazione.
- Pianifica una sessione successiva con uno scenario modificato.
- Registra un miglioramento pratico, indicando chi ne è responsabile e la scadenza.
Esercita una decisione di lavoro
CyberPlay offre interfaccia, guide e valutazioni in italiano; il catalogo comprende anche giochi in italiano. Verifica lingua e condizioni di accesso dell’attività scelta.
Esplora i giochi per esercitartiFonti e approfondimenti
- Costruire un programma di formazione sulla sicurezza informatica e la privacy — SP 800-50, revisione 1 — NIST. Consultato il 2026-09-13
- Consigli per il personale: formazione gratuita sulla sicurezza informatica — Centro nazionale per la sicurezza informatica del Regno Unito (NCSC). Consultato il 2026-09-13
- Quattro semplici misure per proteggersi online — CISA. Consultato il 2026-09-13
Continua a esplorare
- Piano di formazione sulla sicurezza informatica: calendario pratico di 12 mesi
Un piano di formazione sulla sicurezza informatica di 12 mesi in formato modificabile con attività per ruolo, verifiche e obiettivi pratici.
IT · 10 min di lettura - 12 attività di sicurezza informatica per dipendenti con discussioni guidate
Organizza 12 attività di sicurezza informatica con obiettivi chiari, tempi indicativi e materiali. Usa gli esercizi e le domande per una discussione utile.
IT · 12 min di lettura - Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura - Corso di sicurezza informatica per dipendenti: scegliere un programma in italiano
Scegli un corso di sicurezza informatica per dipendenti con scenari pratici, accesso semplice e un pilota chiaro per verificare apprendimento e gestione.
IT · 11 min di lettura - Argomenti di sicurezza informatica: scegliere in base a ruoli e rischi
Scegli gli argomenti di sensibilizzazione per i dipendenti in base al ruolo e al rischio operativo. Usa una matrice pratica per phishing, account, dati e IA.
IT · 10 min di lettura - Clean desk e blocco dello schermo: checklist di sicurezza in ufficio
Usa una checklist per clean desk e blocco dello schermo per documenti, stampe, badge e dispositivi. Impara a classificare e proteggere i dati.
IT · 9 min di lettura