Echipa editorială CyberPlay · Publicat la · Actualizat la · 10 min de lectură
Ghid și exerciții în română
Cele mai utile teme de instruire în securitate cibernetică sunt cele care ajută un angajat să ia o decizie mai sigură în activitatea sa reală. Aproape oricine trebuie să știe cum să raporteze o suspiciune și cum să își protejeze contul. O persoană care modifică datele de plată ale unui furnizor are nevoie, în plus, de exersarea verificării independente; un recepționer are nevoie de o verificare aplicabilă a vizitatorilor. Dacă le oferi amândurora același catalog stufos, aceste diferențe importante pot rămâne neexplorate.
Construiește o bază comună, apoi adaugă teme în funcție de responsabilități, acces și condițiile curente de lucru. Acest ghid propune o matrice originală rol-risc și o metodă de a transforma o temă într-o sesiune practică. Este un instrument de proiectare a programei de instruire. Exemplele sunt fictive, iar activitățile recomandate trebuie adaptate procedurilor pe care angajații chiar trebuie să le urmeze.
Idei de reținut
- Predă decizii legate de sarcinile reale de lucru, nu doar definiții.
- Raportarea și protecția conturilor formează o bază comună utilă.
- Adaugă exersare specifică rolului pentru decizii privind plățile, datele, vizitatorii și incidentele.
- Schimbă prioritățile atunci când se modifică instrumentele, nivelurile de acces sau procesele.
1. Transformă o temă generală într-o decizie concretă
„Securitatea datelor” este o formulare prea largă pentru a-i spune cursantului ce are de făcut. „Alege un destinatar autorizat și o locație de partajare aprobată pentru exportul de date despre clienți” creează un obiectiv utilizabil. Angajatul poate exersa acea alegere, primește o explicație și își poate demonstra din nou raționamentul pe un alt set de date. Aplică această transformare fiecărei teme din programă înainte de a stabili o dată în calendar.
Ghidul NIST privind programele de instruire susține adaptarea educației la nevoile organizației și evaluarea ei în timp. În termeni practici, întreabă responsabilul de proces care este greșeala critică, cum arată o acțiune corectă și unde poate cere ajutor un angajat. Dacă nimeni nu poate răspunde la ultima întrebare, optimizează procesul în paralel cu programa.
Sursele secțiunii: Construirea unui program de instruire în securitate cibernetică și protecția vieții private — SP 800-50, revizia 1
2. Construiește o bază restrânsă pentru toți angajații
Începe cu raportarea, securitatea conturilor, solicitările înșelătoare și manipularea aprobată a informațiilor de serviciu. Ghidul CISA structurat pe patru acțiuni acoperă phishing-ul, parolele complexe, autentificarea multifactor (MFA) și actualizările de software. Folosește-l ca referință compactă, apoi conectează aceste teme la dispozitivele și serviciile utilizate de angajați. Pe echipamentele gestionate centralizat, acțiunea relevantă de actualizare poate fi respectarea procedurii organizației sau raportarea unei probleme.
Evită să pretinzi fiecărui angajat să investigheze indicii tehnice. Baza comună trebuie să îi ajute pe oameni să recunoască momentele în care o decizie cere o verificare, să parcurgă verificarea și să ceară sprijin. Un cursant trebuie să știe cum să raporteze atât înainte, cât și după ce a făcut o acțiune din greșeală. Include canalul de raportare în fiecare exercițiu, până când devine ușor de găsit.

Mărește imaginea · Captură din joc · Interfață în engleză
- Evită parolele previzibile și reutilizate
Evită parolele previzibile și reutilizarea datelor de autentificare; respectă cerințele organizației când creezi un cont de serviciu.
- Interpretează indicatorul de rezistență
Indicatorul din joc este ilustrativ; folosește un manager de parole aprobat când creezi date reale de autentificare.
Sursele secțiunii: Patru măsuri simple pentru siguranța online
3. Folosește această matrice de roluri, riscuri și exersare
Matricea este un punct de pornire pentru discuțiile cu liderii de echipe. Un rol poate apărea pe mai multe rânduri. Adaptează scenariile la responsabilități, fără a folosi titulatura postului ca echivalent al competențelor: un asistent executiv poate gestiona plăți importante sau solicitări legate de agendă, în timp ce un lucrător temporar poate avea acces fizic într-o zonă sensibilă.
| Public-țintă | Decizie util de exersat | Activitate sugerată |
|---|---|---|
| Toți angajații | Răspunsul la o autentificare neașteptată sau o cerere suspectă | Scenariu de phishing și securitate a contului cu etapă obligatorie de raportare. |
| Financiar și achiziții | Verificarea modificării contului unui furnizor | Joc de rol pentru modificarea plăților, folosind un registru intern prestabilit. |
| Resurse umane și recrutare | Verificarea destinatarilor și a canalelor înainte de a trimite date personale | Exercițiu fictiv de partajare a dosarelor de candidatură. |
| Recepție și facilități | Gestionarea unui vizitator sau subcontractant fără eludarea regulilor de acces | Dialog politicos de verificare a vizitatorilor și escaladare a procedurii. |
| Personal la distanță sau în deplasare | Alegerea stocării aprobate și protejarea datelor în spații comune | Carduri de decizie pentru lucrul mobil și termene-limită în deplasări. |
| Manageri și lideri de echipă | Susținerea raportării și autorizarea continuității prin procesul adecvat | Discuție pe scenarii de ransomware și exersarea unui răspuns deschis, fără blam. |
| Angajați care folosesc instrumente AI | Verificarea aprobării instrumentului, a datelor introduse și a rezultatelor | Carduri cu date introduse în AI, urmate de exersarea verificării surselor. |
| Personal tehnic cu privilegii | Adoptarea deciziilor asociate accesului ridicat la sisteme | Instruire tehnică specifică rolului, suplimentar față de conștientizarea generală. |
4. Predă phishing-ul și ingineria socială împreună
Exersarea împotriva phishing-ului ar trebui să analizeze ce dorește solicitantul, de ce solicitarea pare plauzibilă pentru activitatea destinatarului și cum poate fi verificată instrucțiunea. O solicitare legată de o factură redactată impecabil poate fi mult mai relevantă pentru departamentul financiar decât un mesaj prost scris despre un premiu. Scala NIST Phish Scale evaluează dificultatea detectării umane, luând în calcul indiciile din mesaj și concordanța dintre premisa acestuia și contextul destinatarului.
Apoi schimbă canalul. Fă ca aceeași solicitare să sosească telefonic, printr-un mesaj de chat intern sau printr-un cod QR de pe un afiș. Răspunsul trebuie să implice în continuare verificarea cererii printr-un proces de încredere. Cursanții nu au nevoie de reguli separate și deconectate pentru fiecare format de mesaj; ei trebuie să recunoască aceeași decizie apărută într-un ambalaj diferit.

Mărește imaginea · Captură din joc · Interfață în engleză
- Citește acțiunea solicitată
Identifică ce îți cere mesajul să faci înainte de a judeca numele familiar sau aspectul acestuia.
- Verifică prin contacte cunoscute
Folosește o modalitate de contact stabilită pentru a verifica o solicitare neașteptată, chiar dacă expeditorul pare cunoscut.
Sursele secțiunii: Scala NIST pentru dificultatea detectării mesajelor de phishing
5. Privește securitatea contului ca pe întregul parcurs de autentificare
Instruirea privind conturile se limitează adesea la alegerea unei parole. Adaugă notificări neașteptate de aprobare, recuperarea contului, pagini false de conectare și solicitări de la persoane care pretind că sunt de la suportul tehnic. Pune cursanții să explice ce ar face dacă primesc o cerere de aprobare atunci când nu încearcă să se conecteze. Include locația biroului legitim de asistență tehnică și procedura permisă de recuperare a contului.
Folosește conturi fictive în timpul exercițiului. Nu cere participanților să își dezvăluie parolele, codurile de recuperare sau setările conturilor personale. Dacă organizația introduce o nouă metodă de autentificare, oferă un parcurs ghidat de configurare prin interfața oficială. Un joc poate introduce decizia; organizația trebuie totuși să asigure un flux clar și ușor de înțeles pentru autentificarea și recuperarea reale.
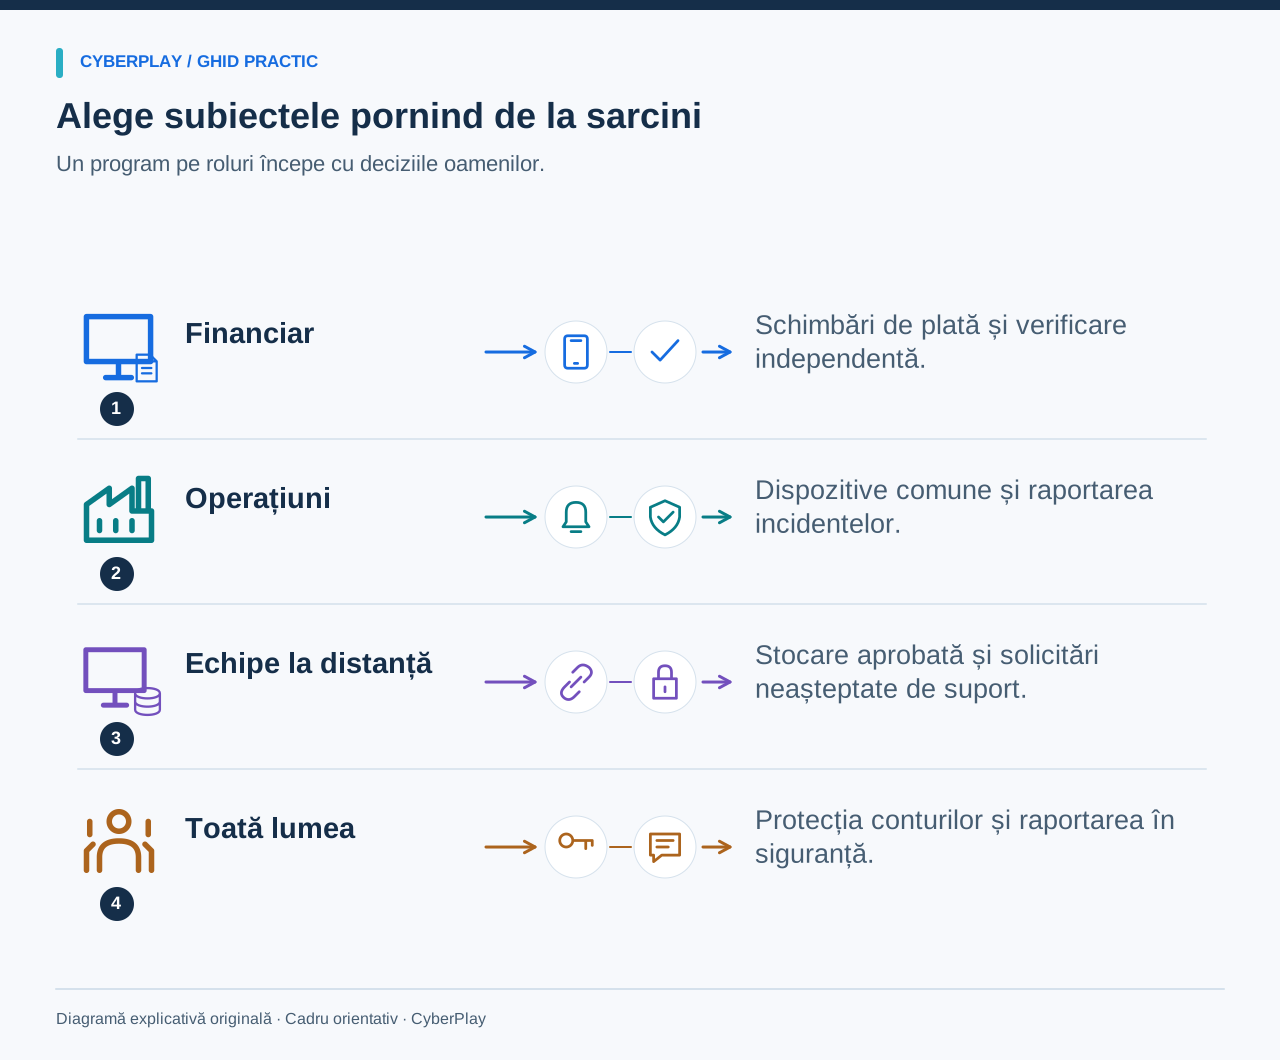
6. Conectează gestionarea datelor, munca la distanță și utilizarea AI
O solicitare urgentă de a trimite un fișier poate apărea la birou, la hotel sau într-o fereastră de chat cu un asistent AI. Întrebările fundamentale rămân aceleași: ce informații sunt implicate, cine sau ce le va primi, care instrument este aprobat și cine poate autoriza acțiunea? Folosește dosare fictive de HR, sinteze de clienți sau oferte de la furnizori, astfel încât exercițiul să semene cu munca reală fără a expune date reale.
Pentru utilizarea AI, adaugă o etapă de verificare a rezultatelor generate și explică limitele instrumentelor conectate. Un serviciu aprobat pentru redactarea de texte publice de marketing poate să nu fie aprobat pentru dosare confidențiale de personal. Păstrează această temă distinctă de recunoașterea tentativelor de uzurpare prin deepfake. Una vizează modul în care angajatul folosește un instrument; cealaltă vizează gradul de încredere acordat unei solicitări externe.
7. Include spațiul fizic de lucru și dispozitivele partajate
Alege exemple care fac aplicabil comportamentul aprobat. Un vizitator poate aștepta în timp ce recepția este ocupată; un subcontractant poate sosi la schimbul de ture; un coleg poate avea nevoie urgentă de un terminal comun. Întreabă participanții cum pot ajuta fără a înmâna ecusonul propriu, fără a lăsa o sesiune de lucru deschisă și fără a eluda procedurile de acces aplicabile.
Nu transforma exercițiul într-o confruntare tensionată. Oferă angajaților o formulare politicoasă și o persoană clară de contact: „Vă pot ajuta să luați legătura cu persoana căutată; vă rog să așteptați aici cât timp confirm.” Solicită echipei administrative să confirme traseul pentru vizitatorii neanunțați și reacția în cazul unei probleme de siguranță. Asistența practică și verificarea accesului trebuie să funcționeze împreună.
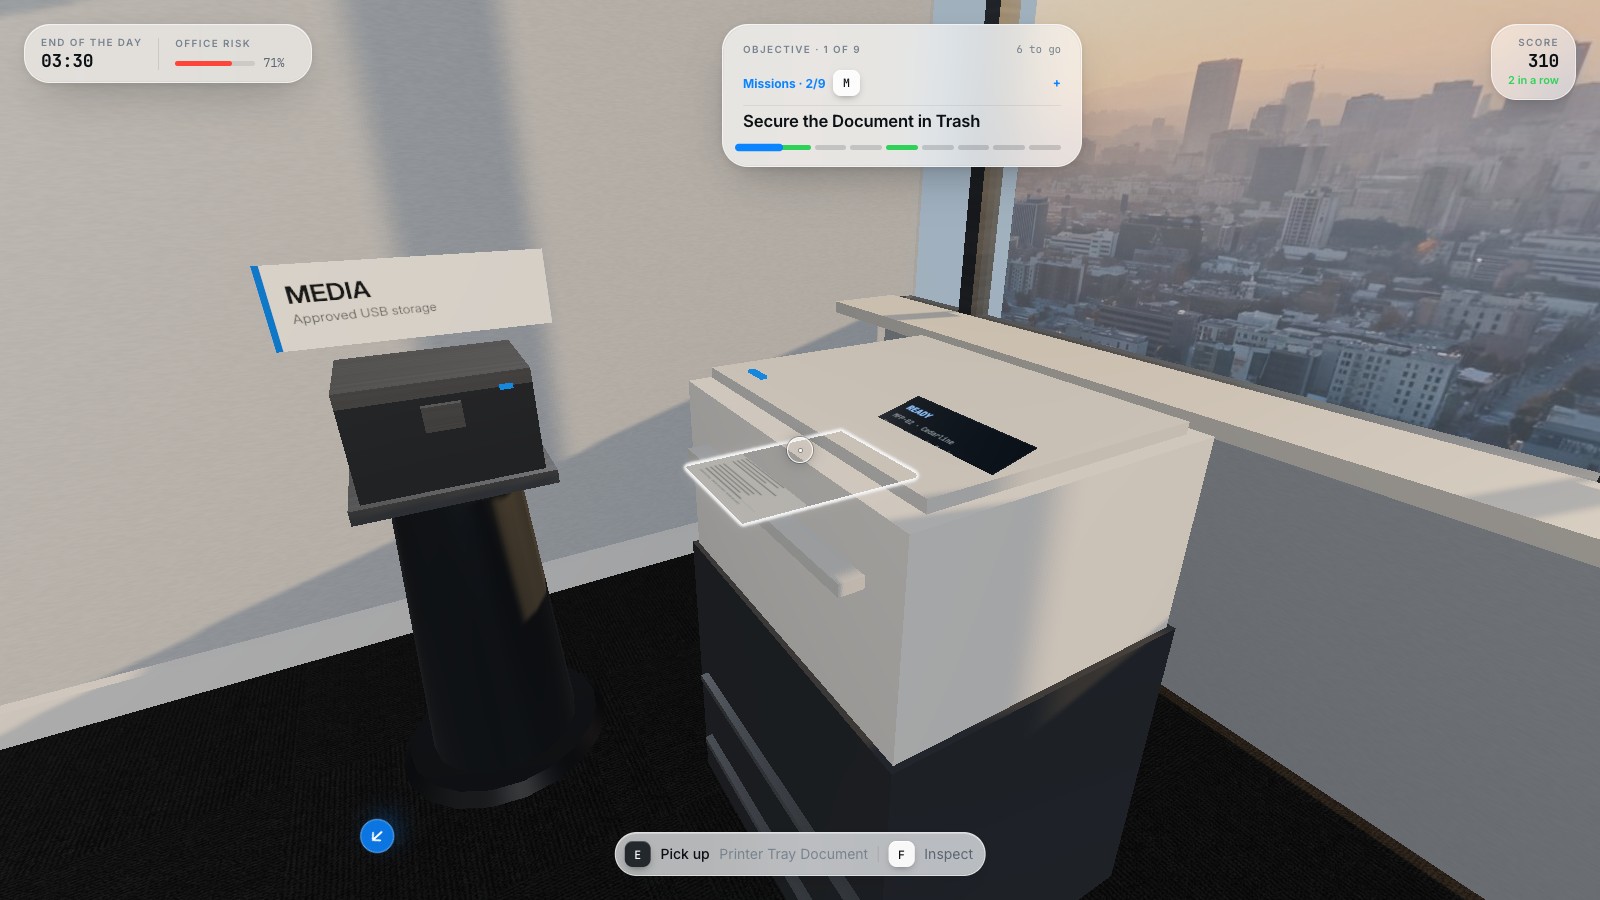
Mărește imaginea · Captură din joc · Interfață în engleză
- Colectează documentele tipărite sensibile
Ridică documentele sensibile la timp și verifică tava imprimantei înainte de a lăsa nesupravegheat echipamentul comun.
- Folosește distrugerea confidențială aprobată
Introdu documentele sensibile nedorite în circuitul aprobat de distrugere confidențială, nu într-un coș obișnuit de gunoi.
8. Stabilește prioritățile folosind o fișă simplă de lucru
Pentru fiecare temă propusă, notează publicul-țintă, decizia cu impact major, frecvența apariției acesteia și obstacolul actual în calea unui răspuns sigur. Folosește descrieri calitative susținute de date locale. Nu construi un scor numeric de risc decât dacă organizația are deja o metodologie definită în acest sens. O temă merită atenție prioritară atunci când oamenii trebuie să ia decizia chiar acum, iar calea sigură nu este clară.
9. Adaptează formatul de exersare la obiectivul urmărit
Folosește un joc atunci când cursantul poate lua decizii semnificative și poate vedea consecințe relevante. Folosește un joc de rol atunci când sarcina implică o conversație, cum ar fi verificarea unei persoane care sună pretinzând că este de la suport. Folosește o simulare de tip tabletop atunci când mai multe roluri trebuie să se coordoneze. Folosește o scurtă demonstrație atunci când angajații trebuie să localizeze un buton sau un flux necunoscut de raportare. Selectează formatul în funcție de acțiune, fără a introduce competiție în mod forțat la fiecare subiect.
Cataloagele tematice CyberPlay oferă puncte de pornire pentru phishing, QR phishing, parole, inginerie socială, ransomware, securitate fizică și munca la distanță. Citește descrierea reală a jocului selectat și mecanismele acestuia înainte de a-l aloca. Eticheta dintr-un catalog nu garantează că un joc acoperă fiecare detaliu de politică internă din programa ta.
10. Revizuiește temele atunci când activitatea se schimbă
Verifică programa după introducerea unui nou instrument, deschiderea unui nou sediu, modificarea permisiunilor de acces sau revizuirea importantă a unui proces. Întreabă responsabilii de echipe dacă exemplele rămân credibile și dacă procedura sigură continuă să funcționeze. Folosește întrebările recurente și rapoartele anonimizate pentru a identifica unde o explicație sau un proces necesită îmbunătățiri. Nu asocia automat o creștere a numărului de raportări cu o securitate mai slabă a angajaților, fără a înțelege ce s-a schimbat.
Asociază lista finală de teme unui calendar cu responsabili clari și etape de monitorizare. Păstrează baza comună compactă, oferă rolurilor cu impact major suficientă exersare practică și elimină scenariile depășite. Rezultatul trebuie să fie o programă în care angajații înțeleg de ce o temă este relevantă pentru activitatea lor și ce acțiune concretă îi ajută să realizeze.
Exersează o decizie de la serviciu
Caută jocuri potrivite rolurilor și riscurilor echipei. Pagina fiecărui joc arată limbile disponibile; folosește ghidul în română pentru a pregăti obiectivul și discuția.
Vezi jocurile de practicăSurse și lecturi suplimentare
- Construirea unui program de instruire în securitate cibernetică și protecția vieții private — SP 800-50, revizia 1 — NIST. Accesat la 2026-09-13
- Patru măsuri simple pentru siguranța online — CISA. Accesat la 2026-09-13
- Scala NIST pentru dificultatea detectării mesajelor de phishing — NIST. Accesat la 2026-09-13
Continuă explorarea
- Plan de instruire în securitate cibernetică: calendar practic pe 12 luni
Folosește un calendar editabil pe 12 luni pentru instruirea în securitate cibernetică, cu obiective de decizie, roluri, debriefing și evaluări utile.
RO · 10 min de lectură - Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură - Instruire pentru utilizarea sigură a inteligenței artificiale la serviciu
Învață angajații să folosească IA în siguranță: instrumente aprobate, date potrivite și rezultate verificate. Include scenarii practice pentru echipă.
RO · 9 min de lectură - Parolă sau frază de acces? Cum îți protejezi conturile de serviciu
Compară parolele și frazele de acces, evită refolosirea, înțelege recomandările NIST și folosește un manager de parole aprobat. Ia decizii mai bune pentru conturi.
RO · 9 min de lectură - Este sigur Wi-Fi-ul public pentru muncă? Rețele false și pagini de conectare
Află când este potrivit Wi-Fi-ul public pentru muncă, cum verifici un hotspot de hotel, depistezi pagini false de conectare și alerte de certificat.
RO · 8 min de lectură - Managementul riscului uman: de la date la măsuri utile
Ce înseamnă human risk management pentru companii și cum ajută instruirea angajaților. Exemple, date CyberSense și un exercițiu de management în română.
RO · 7 min de lectură