Trova il login falso — Gioco di cybersicurezza
Un breve gioco investigativo sulle pagine di accesso: decidi se ogni login è legittimo, sospetto o malevolo — indagando, non giudicando il logo. Venti scenari in quattro capitoli, giocati da una postazione di lavoro in 3D.

Trova il login falso è un gioco gratuito di cybersicurezza utilizzabile nel browser. Un breve gioco investigativo sulle pagine di accesso: decidi se ogni login è legittimo, sospetto o malevolo — indagando, non giudicando il logo. Venti scenari in quattro capitoli, giocati da una postazione di lavoro in 3D.
Difficoltà: Intermedio. Durata stimata: 12 minuti.
Lavori a una scrivania alla Nexacore Industries — tre monitor, un telefono fisso e un'app di autenticazione. Arriva una richiesta di accesso: dopo un'email sullo spazio della casella di posta, da un messaggio in chat, da un cartello accanto all'ascensore, da qualcuno al telefono che dice di essere dell'IT. Le pagine false di oggi sembrano finite, quindi l'aspetto non decide nulla.
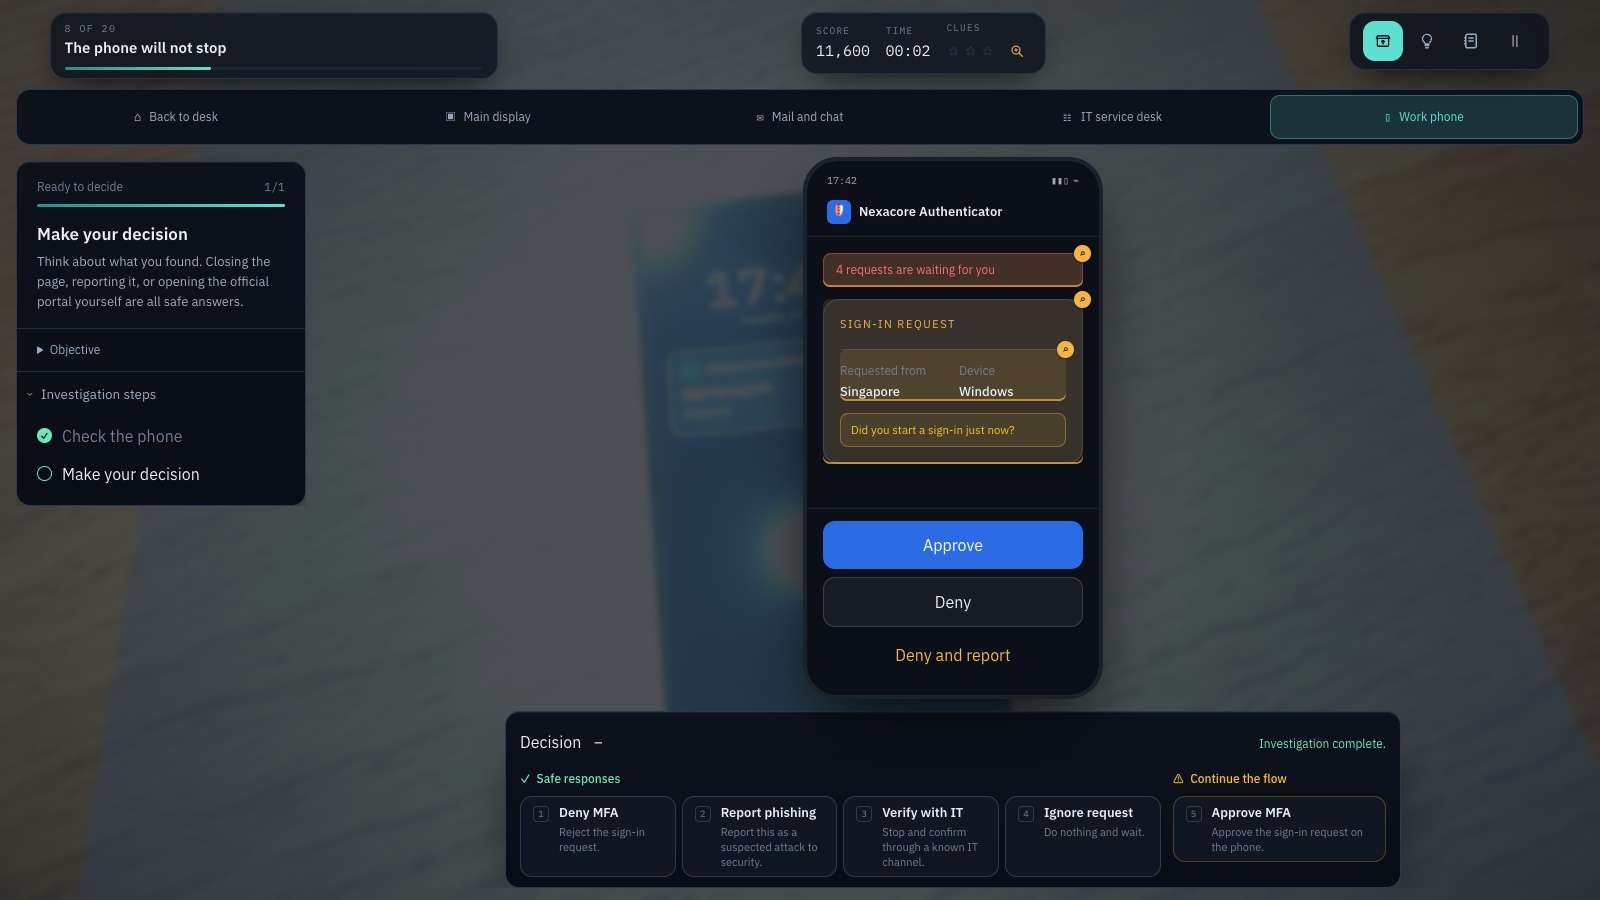
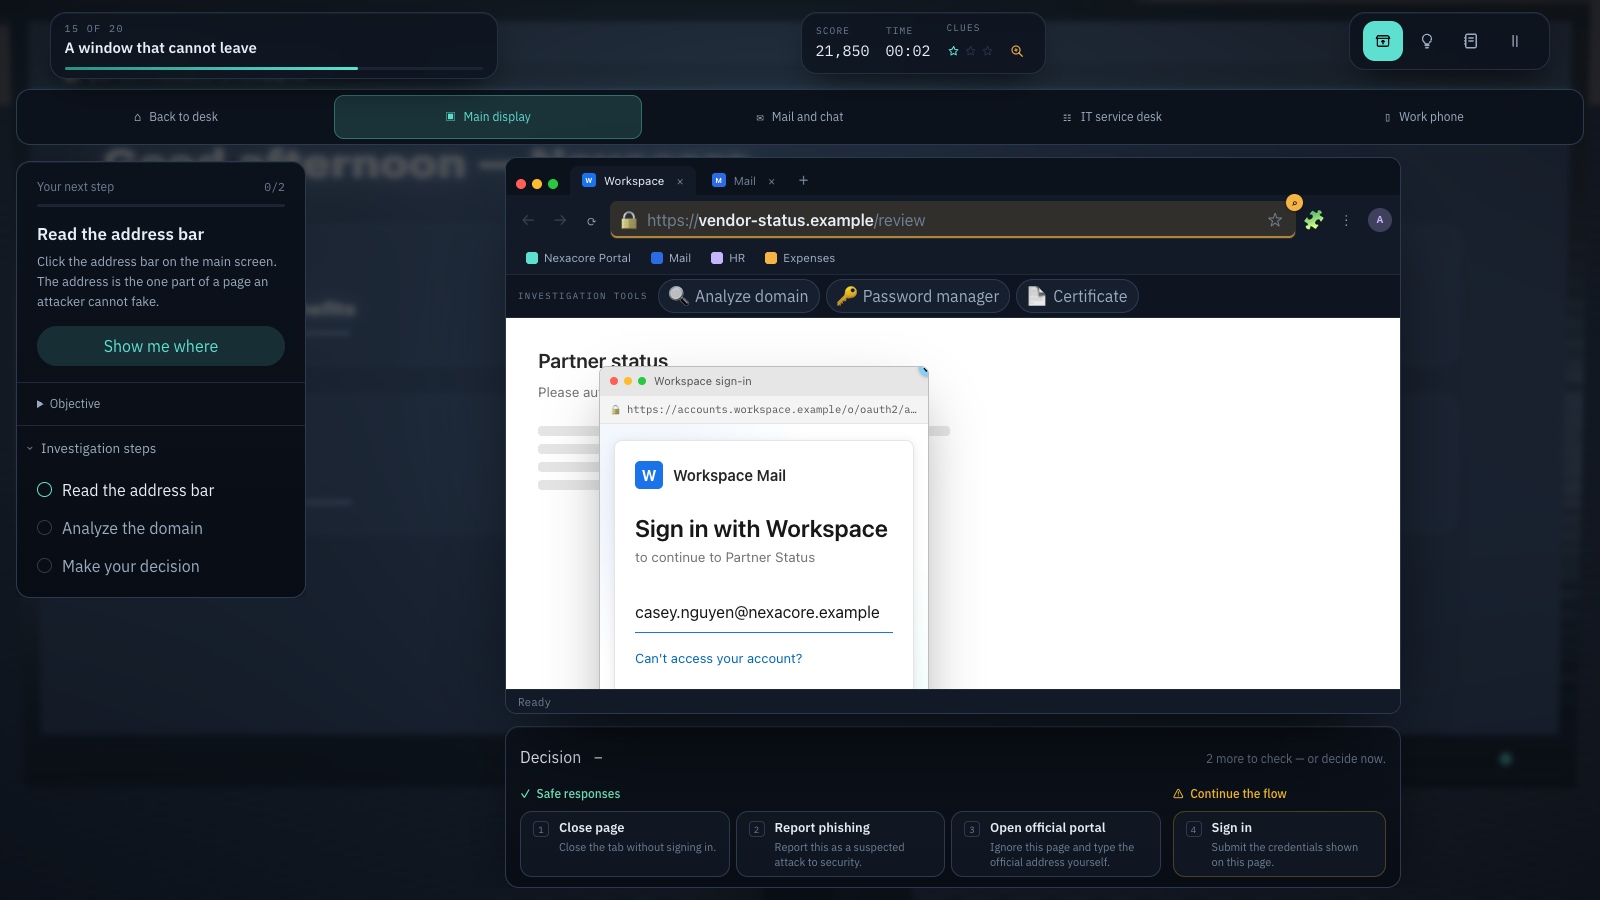
Venti scenari costruiti sui dati si svolgono in quattro capitoli: Guarda oltre il logo (domini, URL e gestori di password) · Autenticazione sotto pressione (MFA, reimpostazioni e ingegneria sociale) · Oltre le password (OAuth, esche con documenti e popup SSO) · Inganni avanzati (codici QR, codici dispositivo e MFA al telefono).
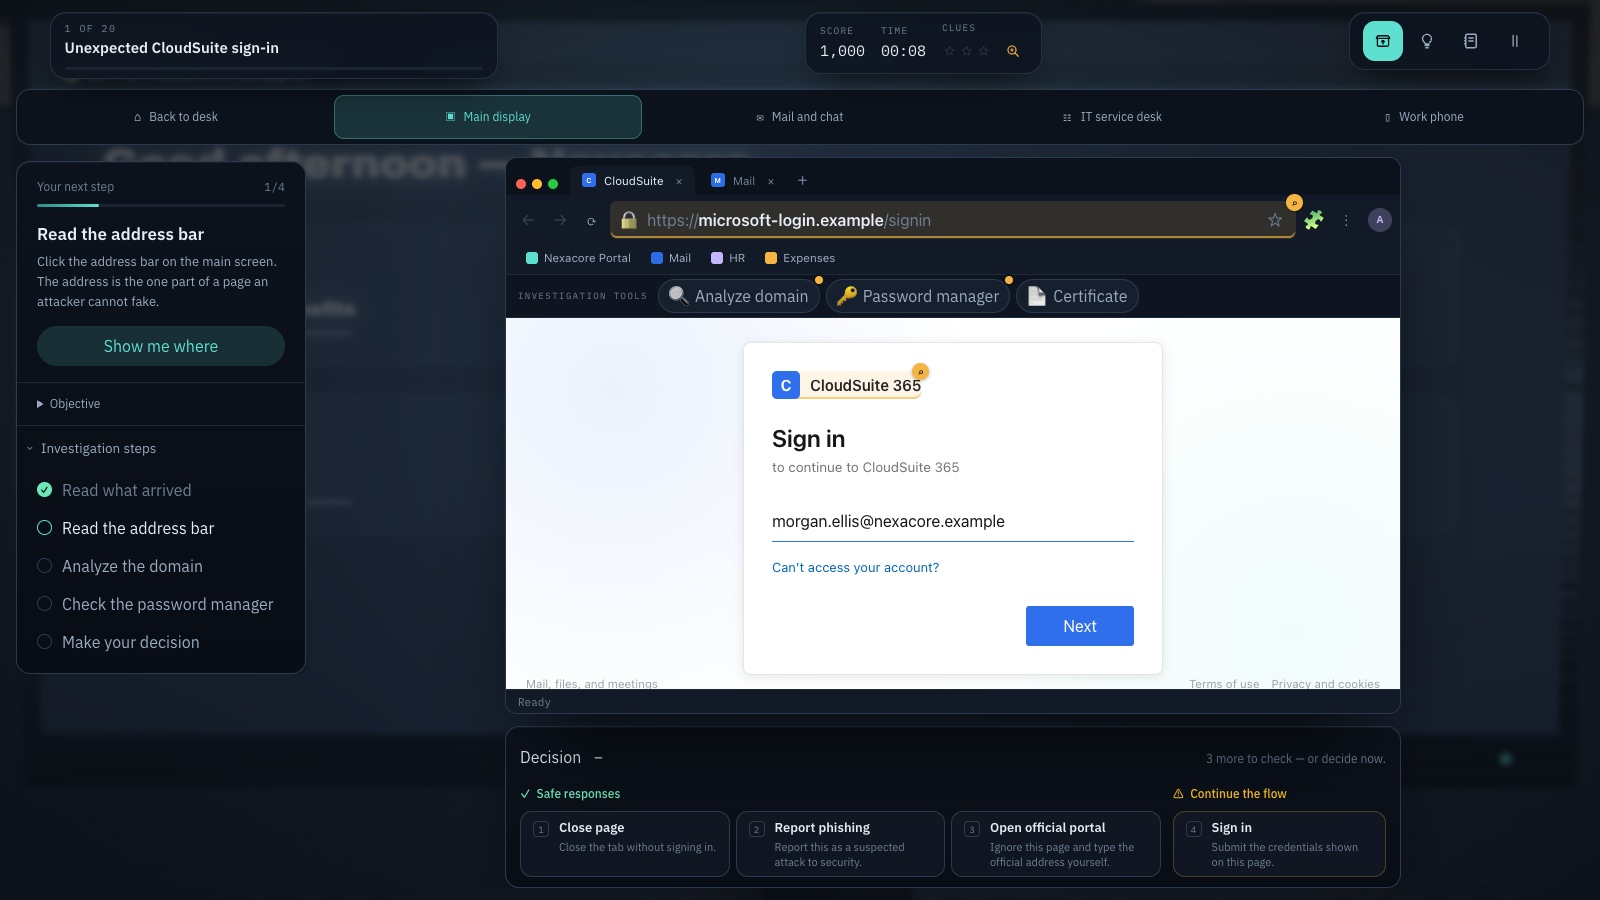
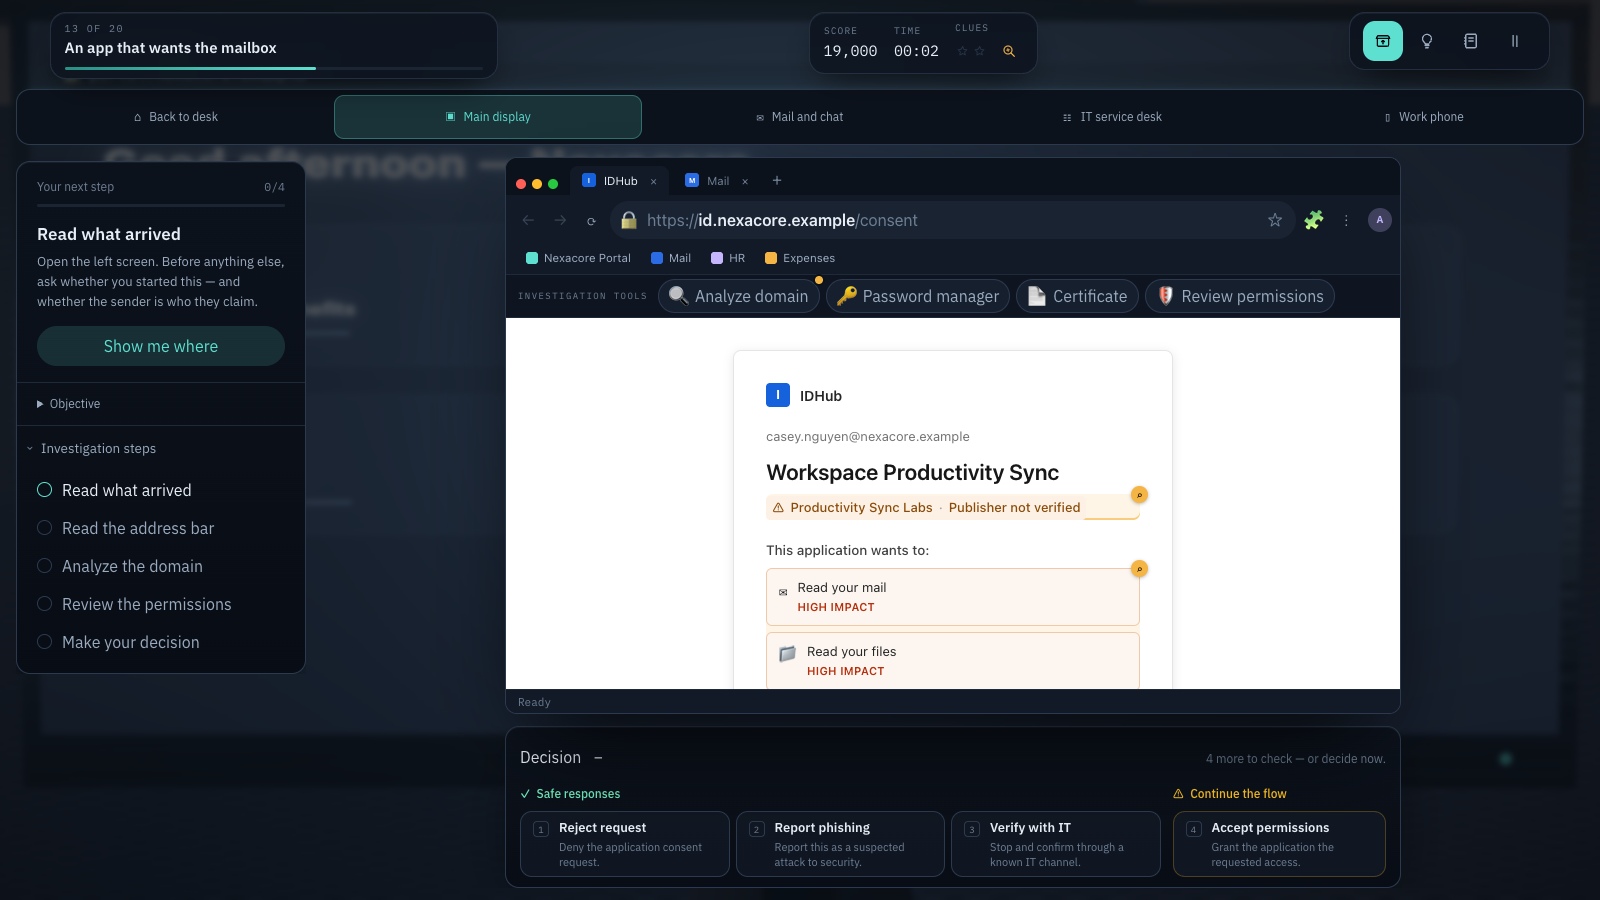
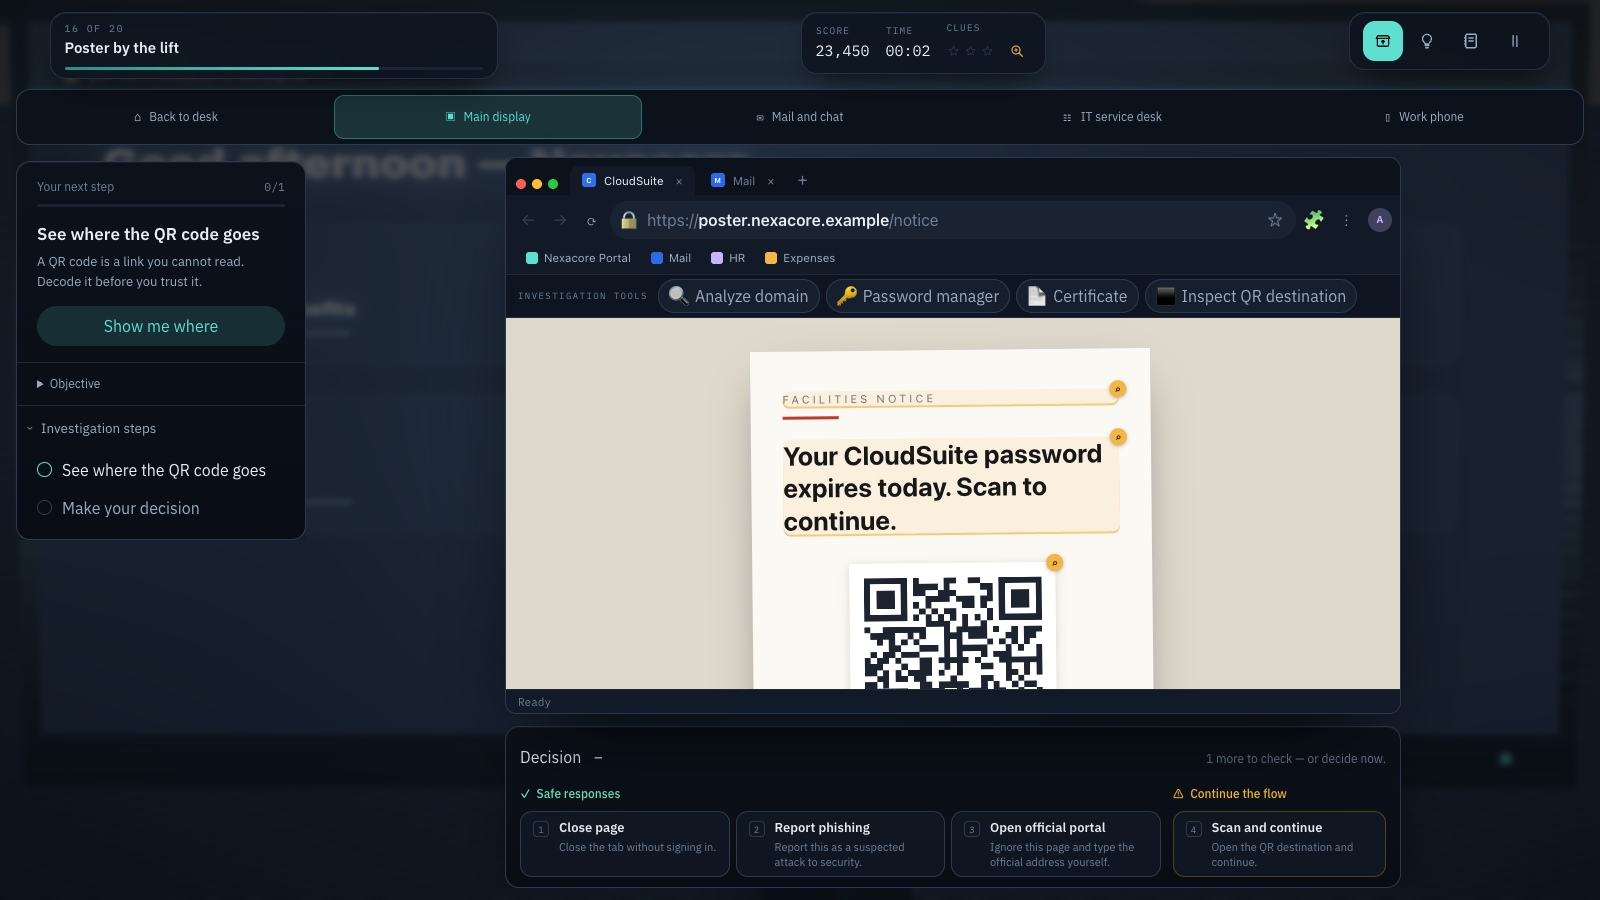
Gli strumenti d'indagine appartengono al browser, non alla pagina: leggi la barra degli indirizzi, dividi l'hostname in sottodomini e dominio registrabile, apri il gestore di password, controlla il certificato, esamina i permessi OAuth, scopri dove porta davvero un codice QR. Clicca su un indizio nella pagina per aggiungerlo al taccuino. Ogni controllo dà punti; nessuno blocca la risposta.
Non tutto è un attacco. Quattro dei venti percorsi sono autentici — il portale del lunedì mattina, una richiesta MFA con numero da confrontare, un'app di calendario approvata, un vero reindirizzamento al provider di identità — perché imparare a diffidare di tutto significa imparare la lezione sbagliata. Rifiutare un accesso vero viene valutato come eccesso di prudenza, mai come pericoloso.
La modalità formazione non ha un cronometro rigido e offre indizi illimitati. La modalità sfida aggiunge un cronometro, indizi limitati, dieci scenari mescolati e un punteggio. «Rivedi gli errori» ripropone solo gli scenari sbagliati. La guida punta la telecamera sull'oggetto che serve al passo successivo e si può disattivare.
Il gioco parla tutte e nove le lingue della piattaforma — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski e Українська. Hostname, domini registrabili, stringhe punycode, intestatari dei certificati e le grafie sosia messe apposta si leggono identici in ognuna, perché confrontare quei caratteri è tutto l'esercizio; cambia solo il testo attorno agli indizi.
Una simulazione locale, solo nel browser. Non apre mai siti di phishing reali, non conserva le password digitate e usa solo destinazioni .example.
Cosa imparerai
- Leggere un hostname da destra: la proprietà sta nel dominio registrabile, e ogni etichetta alla sua sinistra è un sottodominio che un attaccante può scegliere
- Considerare HTTPS come cifratura e non come fiducia — i siti di phishing hanno spesso certificati validi
- Usare il gestore di password come rilevatore di phishing: le credenziali salvate sono legate a un dominio, quindi un gestore che all'improvviso non compila è una prova
- Rifiutare una richiesta di autenticazione che non hai avviato tu e confrontare davvero il numero quando l'MFA chiede di farlo
- Controllare l'editore di un'applicazione OAuth e i permessi richiesti — la pagina di consenso può essere vera mentre l'app non lo è
- Controllare la destinazione di un codice QR prima di trattare un cartello come canale affidabile
- Riconoscere una finestra browser-nel-browser trascinandola, e un codice dispositivo come la sessione di un altro
- Fermarsi, aprire da sé il portale ufficiale, verificare su un canale che si ha già e segnalare — il dubbio è una decisione di sicurezza valida
Come giocare
- Scegli una delle nove lingue — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski o Українська — e il nome dell'azienda usato in tutta la formazione.
- Sulla tua postazione di lavoro compare una richiesta di accesso. Trascina per guardarti intorno; clicca su uno schermo o sul telefono per guardare da vicino; Esc ti riporta indietro.
- Indaga: leggi la barra degli indirizzi, analizza il dominio, passa sopra i pulsanti, apri il gestore di password, controlla il certificato.
- Clicca su un indizio nella pagina per aggiungerlo al taccuino.
- Decidi. Chiudere la pagina, segnalarla o aprire da te il portale ufficiale di solito va bene. Accedere a una pagina falsa no.
Piattaforme e lingue
- Piattaforme: Computer, Tablet
- Lingue: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Esercitati con questi giochi
Schermate del gioco
Argomenti correlati
- Giochi di sensibilizzazione al phishing
Esercitati a individuare messaggi ingannevoli, false pagine di accesso e richieste di pagamento sospette.
- Giochi sul phishing tramite codici QR
Impara a controllare le destinazioni dei codici QR e a decidere quando aprirli, ignorarli o segnalarli.
- Giochi di sensibilizzazione all’ingegneria sociale
Esercitati a reagire a impersonificazioni, telefonate fraudolente e manipolazioni sul lavoro.
- Giochi su password e sicurezza degli account
Scopri password uniche, gestori di password, autenticazione a più fattori e false pagine di accesso.