Finde den falschen Login — Cybersicherheitsspiel
Ein kurzes Ermittlungsspiel über Anmeldeseiten: Entscheide, ob jeder Anmeldevorgang echt, verdächtig oder bösartig ist — indem du prüfst, nicht indem du das Logo ansiehst. Zwanzig Szenarien in vier Kapiteln, gespielt an einem 3D-Arbeitsplatz.

Finde den falschen Login ist ein kostenloses Cybersicherheitsspiel für den Browser. Ein kurzes Ermittlungsspiel über Anmeldeseiten: Entscheide, ob jeder Anmeldevorgang echt, verdächtig oder bösartig ist — indem du prüfst, nicht indem du das Logo ansiehst. Zwanzig Szenarien in vier Kapiteln, gespielt an einem 3D-Arbeitsplatz.
Schwierigkeit: Fortgeschritten. Geschätzte Dauer: 12 Minuten.
Du arbeitest an einem Schreibtisch bei Nexacore Industries — drei Monitore, ein Tischtelefon und eine Authenticator-App. Ein Login taucht auf: nach einer Mail über den Speicherplatz des Postfachs, aus einer Chat-Nachricht, von einem Plakat am Aufzug, von jemandem am Telefon, der behauptet, von der IT zu sein. Moderne Fälschungen sehen fertig aus, also entscheidet das Aussehen nichts.
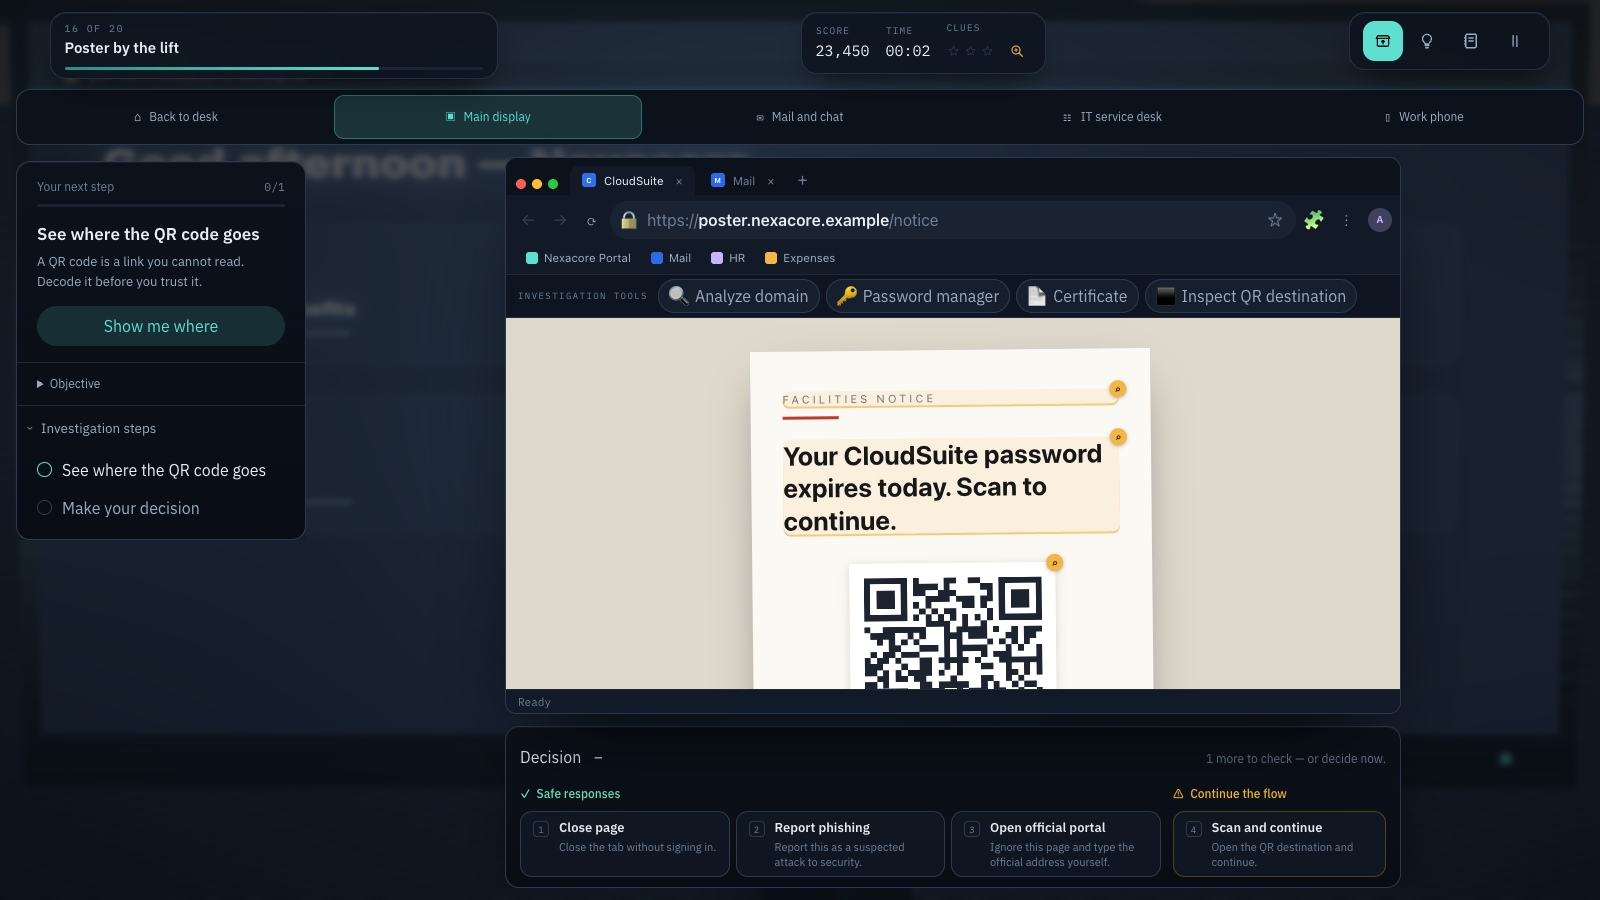
Zwanzig datengetriebene Szenarien laufen in vier Kapiteln: Schau hinter das Logo (Domains, URLs und Passwort-Manager) · Anmelden unter Druck (MFA, Zurücksetzen und Social Engineering) · Mehr als Passwörter (OAuth, Dokumentenköder und SSO-Popups) · Fortgeschrittene Täuschung (QR-Codes, Device-Codes und MFA per Anruf).
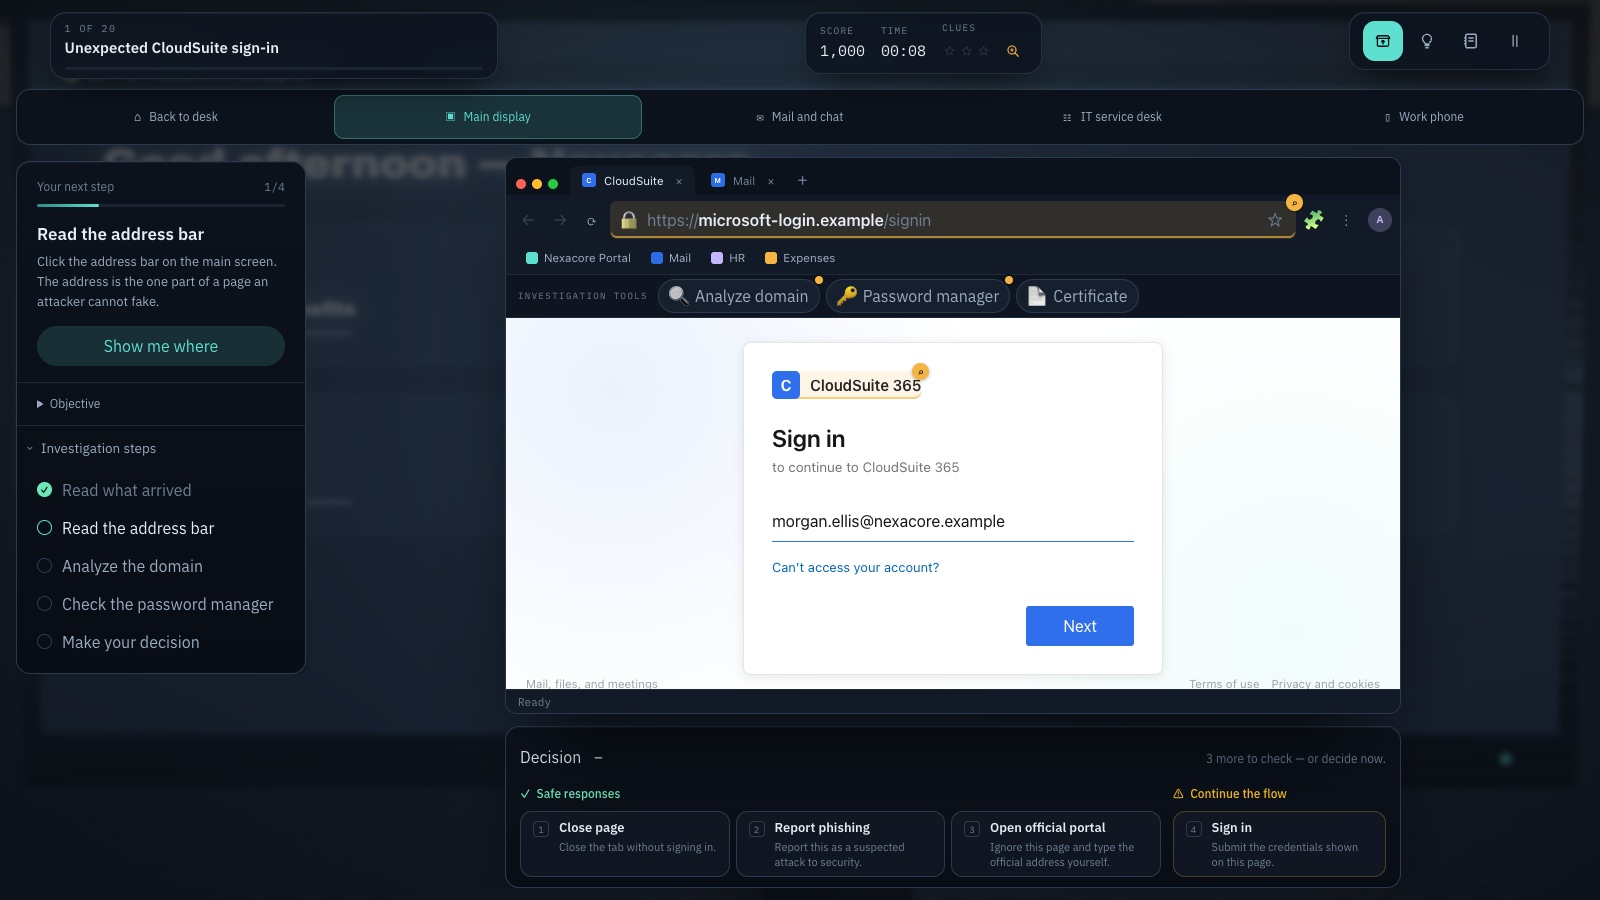
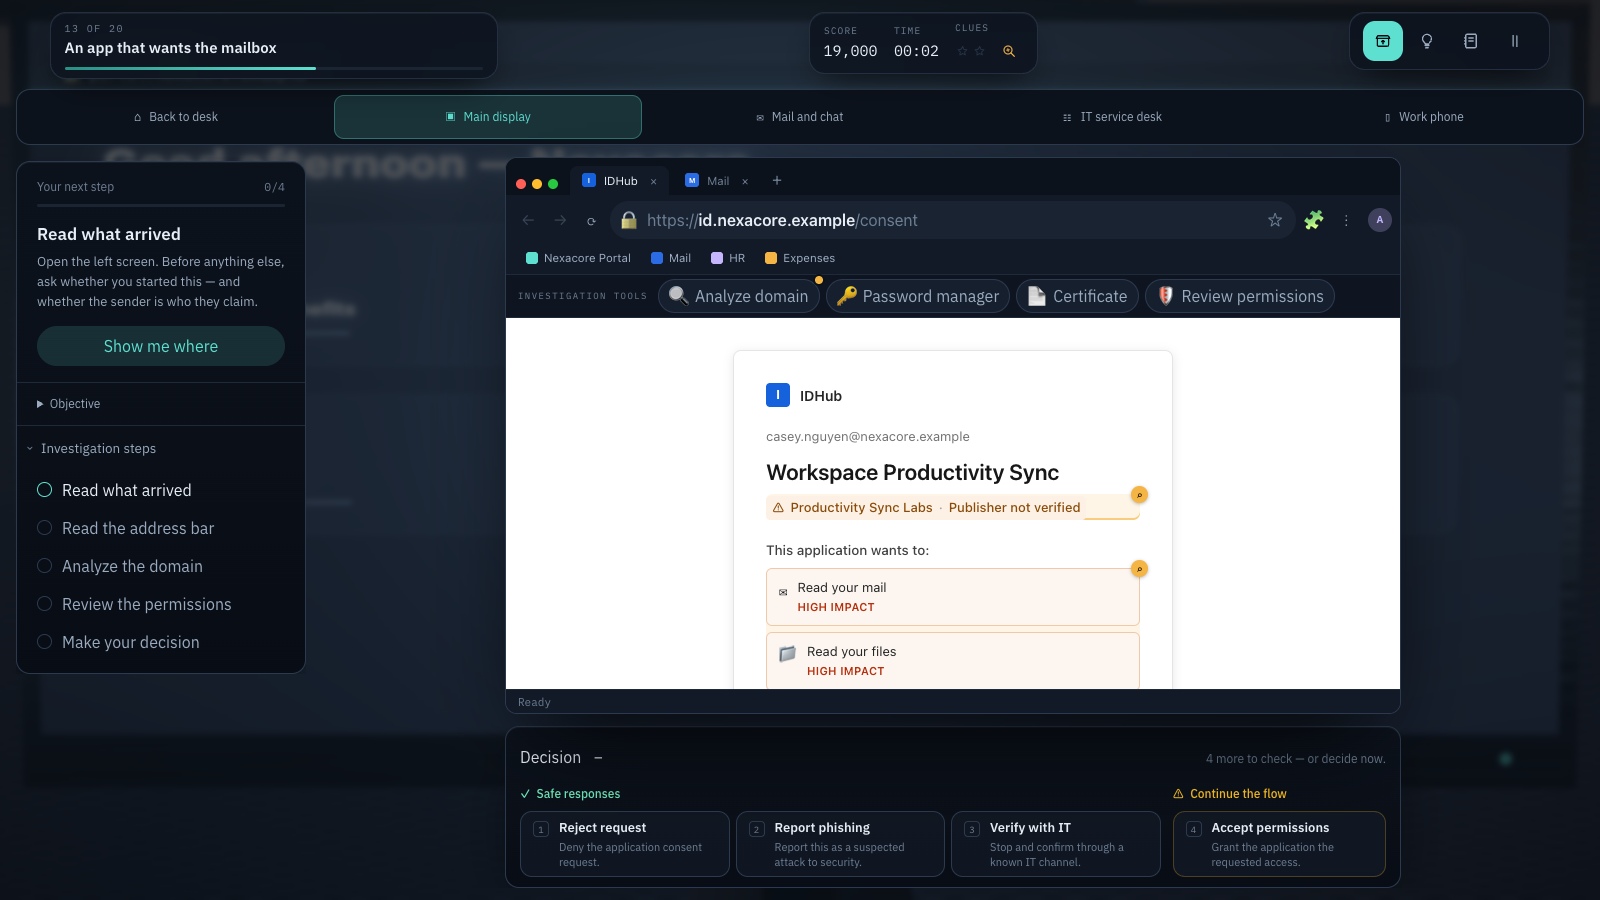
Die Ermittlungswerkzeuge gehören dem Browser, nicht der Seite: Lies die Adressleiste, zerlege den Hostnamen in Subdomains und registrierbare Domain, öffne den Passwort-Manager, prüfe das Zertifikat, sieh dir die OAuth-Berechtigungen an, lös auf, wohin ein QR-Code wirklich führt. Klicke auf einen Hinweis in der Seite, um ihn ins Notizbuch zu übernehmen. Jede Prüfung bringt Punkte; keine davon blockiert die Antwort.
Nicht alles ist ein Angriff. Vier der zwanzig Abläufe sind echt — das Portal am Montagmorgen, eine MFA-Anfrage mit Zahlenabgleich, eine freigegebene Kalender-App, eine echte Weiterleitung zum Identitätsanbieter — denn zu lernen, allem zu misstrauen, ist die falsche Lektion. Eine echte Anmeldung abzulehnen zählt als übervorsichtig, nie als gefährlich.
Der Trainingsmodus hat keine strenge Uhr und unbegrenzte Tipps. Der Challenge-Modus bringt eine Uhr, begrenzte Tipps, zehn gemischte Szenarien und einen Punktestand. „Fehler wiederholen“ spielt nur die misslungenen Szenarien noch einmal. Die Zielhinweise richten die Kamera auf das Objekt, das der nächste Schritt braucht, und lassen sich abschalten.
Das Spiel spricht alle neun Plattformsprachen — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski und Українська. Hostnamen, registrierbare Domains, Punycode-Zeichenketten, Zertifikatsinhaber und die absichtlich ähnlichen Schreibweisen lesen sich in jeder davon identisch, denn genau diese Zeichen zu vergleichen ist die ganze Übung; nur der Text rundherum ändert sich.
Eine lokale Simulation, rein im Browser. Sie öffnet nie echte Phishing-Seiten, speichert keine eingetippten Passwörter und nutzt ausschließlich Ziele auf .example.
Das lernen Sie
- Einen Hostnamen von rechts lesen: Der Besitz steckt in der registrierbaren Domain, und jedes Label links davon ist eine Subdomain, die ein Angreifer frei wählen kann
- HTTPS als Verschlüsselung verstehen und nicht als Vertrauen — Phishing-Seiten haben regelmäßig gültige Zertifikate
- Den Passwort-Manager als Phishing-Melder nutzen: Gespeicherte Zugangsdaten sind an eine Domain gebunden, also ist ein Manager, der plötzlich nicht mehr ausfüllt, ein Beweis
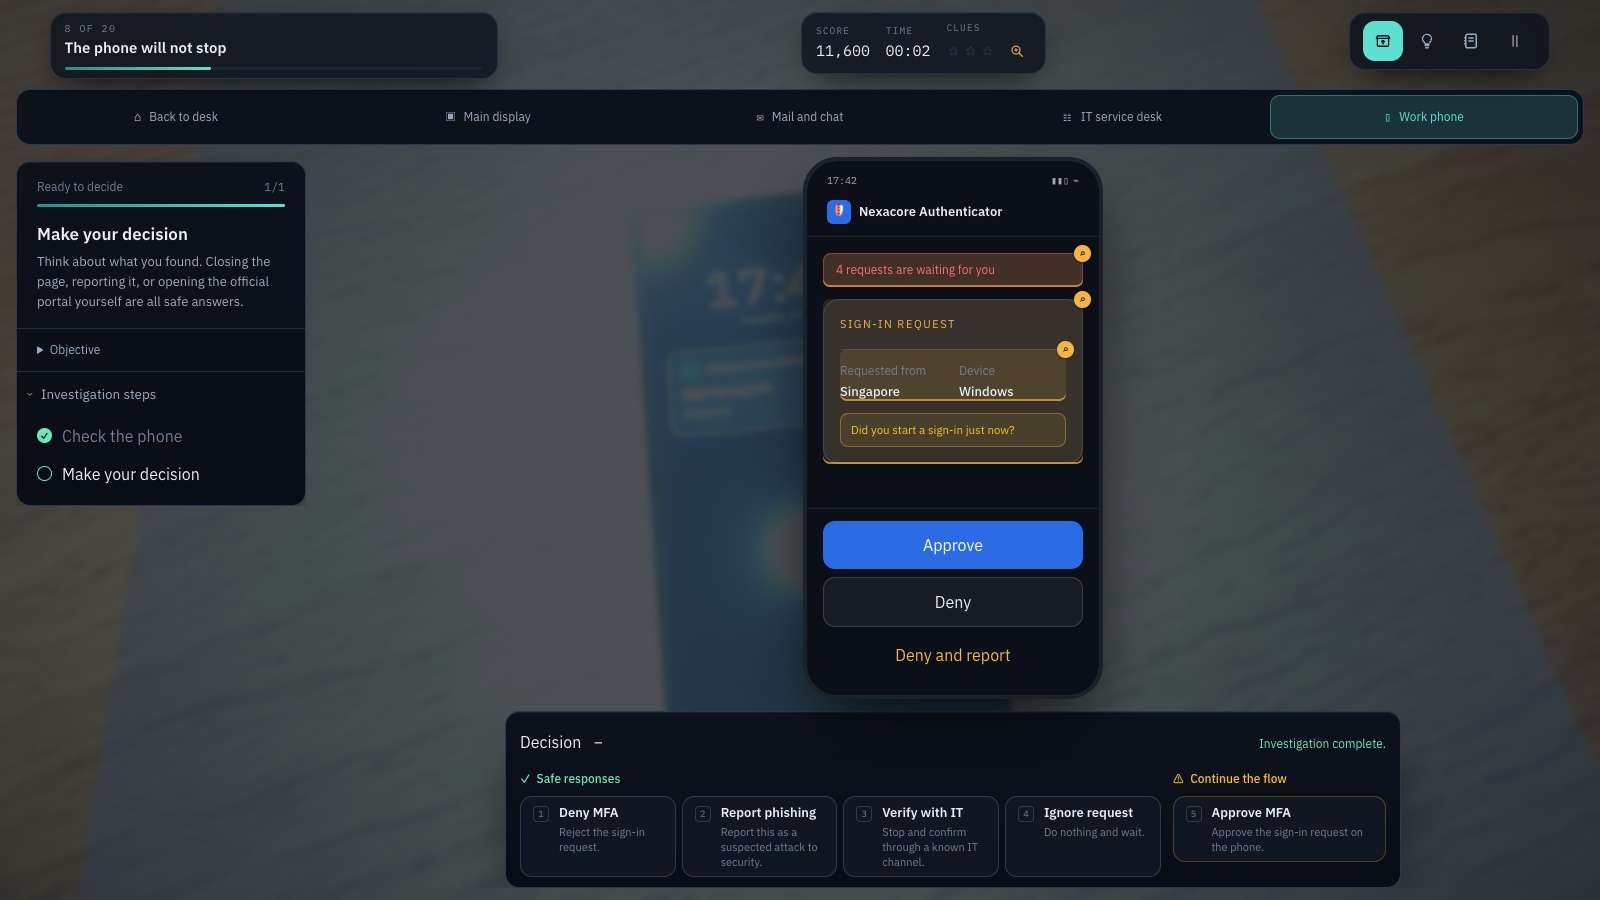
- Eine Anmeldeanfrage ablehnen, die nicht von dir kam — und die Zahl wirklich vergleichen, wenn MFA einen Zahlenabgleich verlangt
- Den Herausgeber einer OAuth-Anwendung und ihre Berechtigungen prüfen — die Zustimmungsseite kann echt sein, die Anwendung nicht
- Das Ziel eines QR-Codes prüfen, bevor ein Plakat als vertrauenswürdiger Kanal gilt
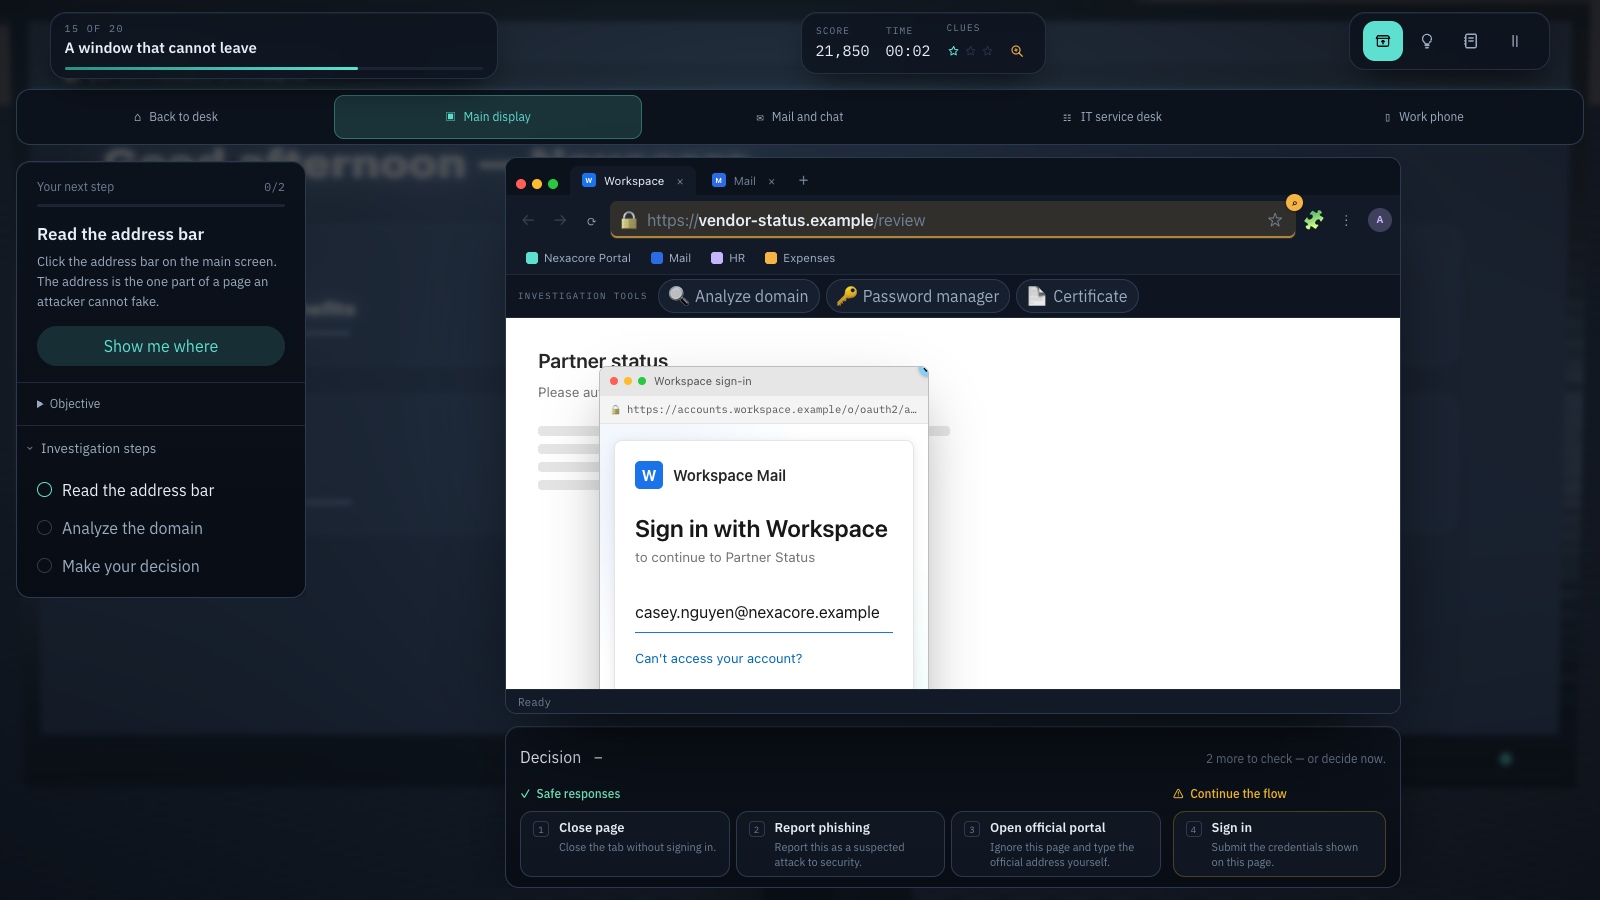
- Ein Browser-im-Browser-Fenster am Ziehen erkennen und einen Device-Code als die Sitzung einer anderen Person
- Anhalten, das offizielle Portal selbst öffnen, über einen bereits vorhandenen Kanal nachprüfen und melden — Unsicherheit ist eine gültige Sicherheitsentscheidung
Spielanleitung
- Wähle eine von neun Sprachen — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski oder Українська — und den Firmennamen, der im ganzen Training verwendet wird.
- Auf deinem Arbeitsplatzrechner erscheint ein Login. Zieh mit der Maus, um dich umzusehen; klicke auf einen Bildschirm oder das Telefon, um genauer hinzusehen; Escape bringt dich zurück.
- Untersuche: Lies die Adressleiste, analysiere die Domain, fahr über die Buttons, öffne den Passwort-Manager, prüfe das Zertifikat.
- Klicke auf einen Hinweis in der Seite, um ihn ins Notizbuch zu übernehmen.
- Entscheide. Schließen, melden oder das offizielle Portal selbst öffnen ist meistens in Ordnung. Sich auf einer Fälschung anzumelden nicht.
Plattformen und Sprachen
- Plattformen: Computer, Tablet
- Sprachen: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Mit diesen Spielen üben
Spielaufnahmen
Verwandte Themen
- Spiele zur Phishing-Sensibilisierung
Üben Sie, täuschende Nachrichten, gefälschte Anmeldeseiten und verdächtige Zahlungsaufforderungen zu erkennen.
- Spiele zur QR-Phishing-Sensibilisierung
Lernen Sie, QR-Code-Ziele zu prüfen und über Öffnen, Ignorieren oder Melden zu entscheiden.
- Spiele zur Social-Engineering-Sensibilisierung
Üben Sie den Umgang mit vorgetäuschten Identitäten, betrügerischen Anrufen und Manipulation am Arbeitsplatz.
- Spiele zu Passwörtern und Kontosicherheit
Lernen Sie über einzigartige Passwörter, Passwortmanager, Mehrfaktor-Authentifizierung und gefälschte Anmeldungen.