Repère la fausse page de connexion — Jeu de cybersécurité
Un court jeu d'enquête sur les pages de connexion : décide si chaque authentification est légitime, suspecte ou malveillante — en enquêtant, pas en jugeant le logo. Vingt scénarios en quatre chapitres, depuis un poste de travail en 3D.

Repère la fausse page de connexion est un jeu gratuit de cybersécurité accessible dans le navigateur. Un court jeu d'enquête sur les pages de connexion : décide si chaque authentification est légitime, suspecte ou malveillante — en enquêtant, pas en jugeant le logo. Vingt scénarios en quatre chapitres, depuis un poste de travail en 3D.
Difficulté : Intermédiaire. Durée estimée : 12 minutes.
Tu travailles à un bureau chez Nexacore Industries — trois écrans, un téléphone fixe et une application d'authentification. Une page de connexion arrive : après un mail sur l'espace de la messagerie, depuis un message de chat, depuis une affiche près de l'ascenseur, ou de la part de quelqu'un au téléphone qui se dit du service informatique. Les fausses pages d'aujourd'hui sont irréprochables : l'apparence ne décide de rien.
Vingt scénarios pilotés par les données se déroulent en quatre chapitres : Regarde au-delà du logo (domaines, adresses et gestionnaires de mots de passe) · L'authentification sous pression (MFA, réinitialisations et ingénierie sociale) · Au-delà des mots de passe (OAuth, appâts par document et fenêtres SSO) · Tromperies avancées (codes QR, codes d'appareil et MFA par téléphone).
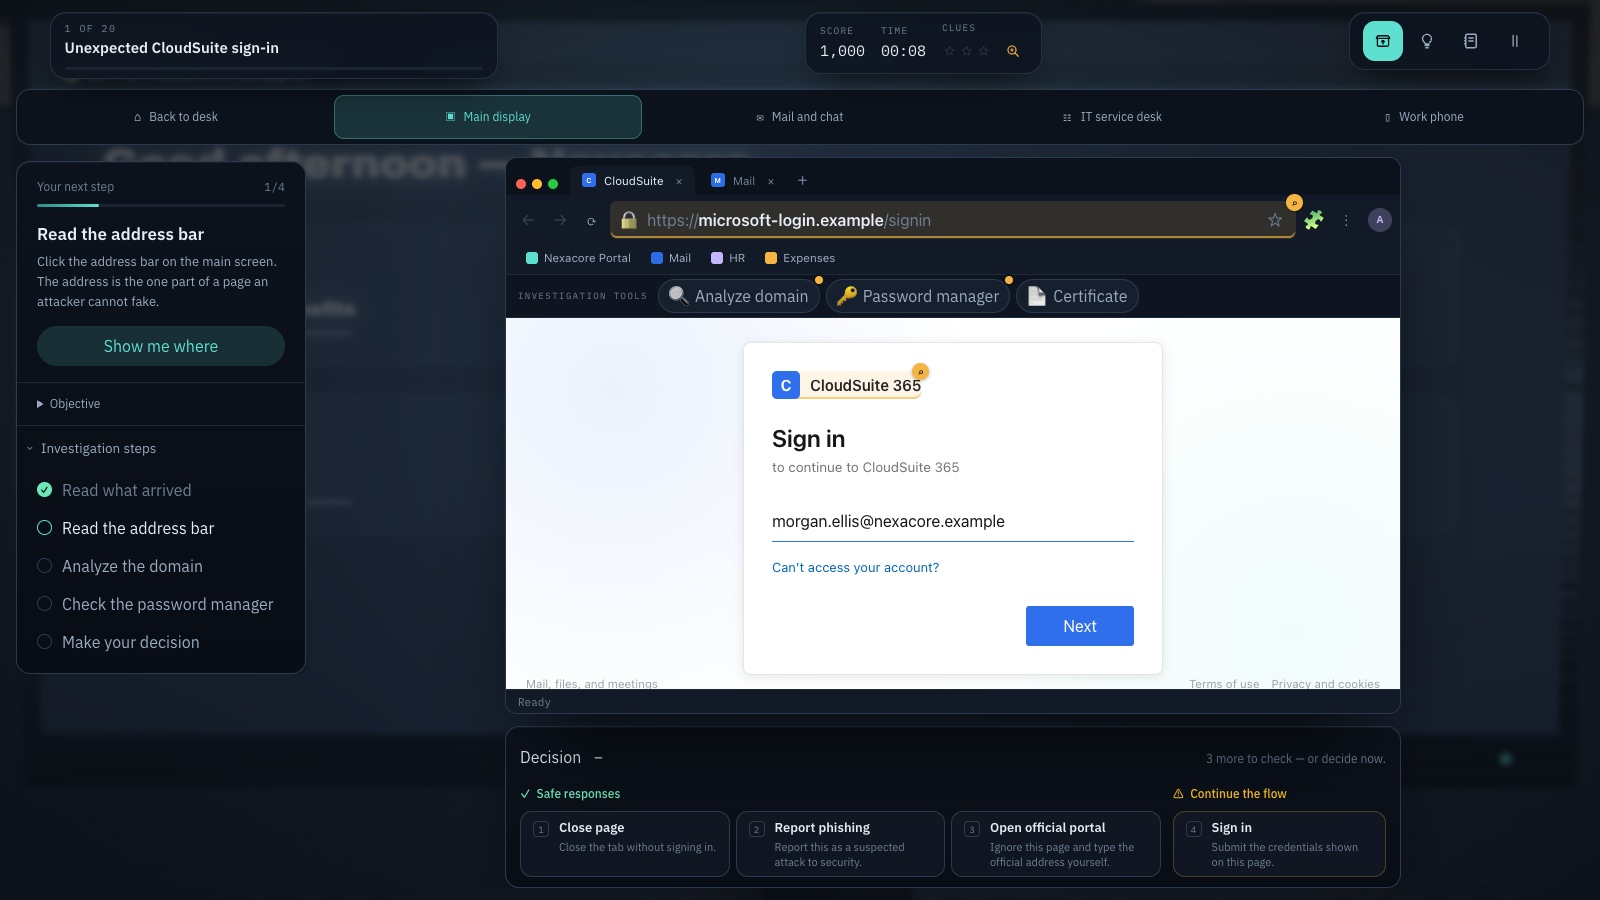
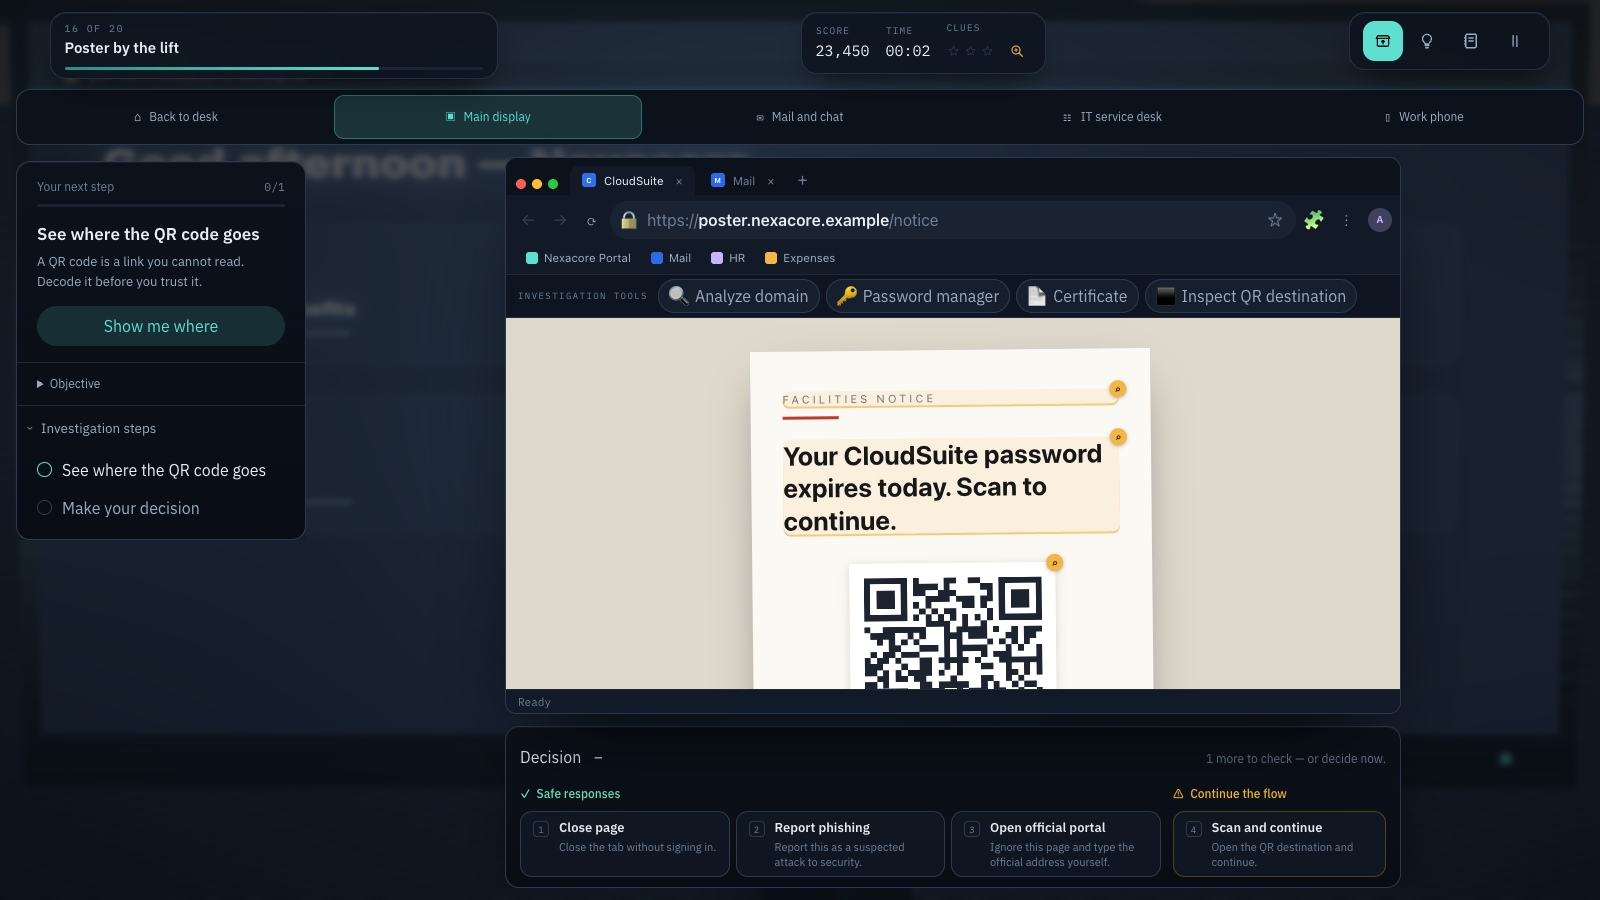
Les outils d'enquête appartiennent au navigateur, pas à la page : lis la barre d'adresse, découpe le nom d'hôte en sous-domaines et domaine enregistrable, ouvre le gestionnaire de mots de passe, inspecte le certificat, examine les autorisations OAuth, révèle où mène vraiment un code QR. Clique sur un indice dans la page pour le noter dans ton carnet. Chaque vérification rapporte des points ; aucune ne conditionne la réponse.
Tout n'est pas une attaque. Quatre des vingt parcours sont authentiques — le portail du lundi matin, une demande MFA avec numéro à confirmer, une application d'agenda approuvée, une vraie redirection vers le fournisseur d'identité — parce qu'apprendre à tout suspecter, c'est apprendre la mauvaise leçon. Refuser une vraie connexion est noté comme un excès de prudence, jamais comme un danger.
Le mode formation n'a pas de chronomètre strict et donne des indices illimités. Le mode défi ajoute un chronomètre, des indices limités, dix scénarios mélangés et un score. « Revoir les erreurs » rejoue uniquement les scénarios ratés. Le guidage oriente la caméra vers l'objet dont l'étape suivante a besoin, et peut être désactivé.
Le jeu parle les neuf langues de la plateforme — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski et Українська. Les noms d'hôte, les domaines enregistrables, les chaînes punycode, les sujets de certificat et les orthographes sosies placées exprès se lisent à l'identique dans chacune d'elles, parce que comparer ces caractères est tout l'exercice ; seul le texte autour des indices change.
Une simulation locale, entièrement dans le navigateur. Elle n'ouvre jamais de vrai site d'hameçonnage, n'enregistre aucun mot de passe saisi et n'utilise que des destinations en .example.
Ce que vous apprendrez
- Lire un nom d'hôte en partant de la droite : la propriété se lit dans le domaine enregistrable, et chaque étiquette à sa gauche est un sous-domaine qu'un attaquant choisit librement
- Traiter HTTPS comme un chiffrement et non comme une confiance — les sites d'hameçonnage ont couramment des certificats valides
- Utiliser le gestionnaire de mots de passe comme détecteur d'hameçonnage : les identifiants enregistrés sont liés à un domaine, donc un gestionnaire qui soudain ne remplit plus est un indice
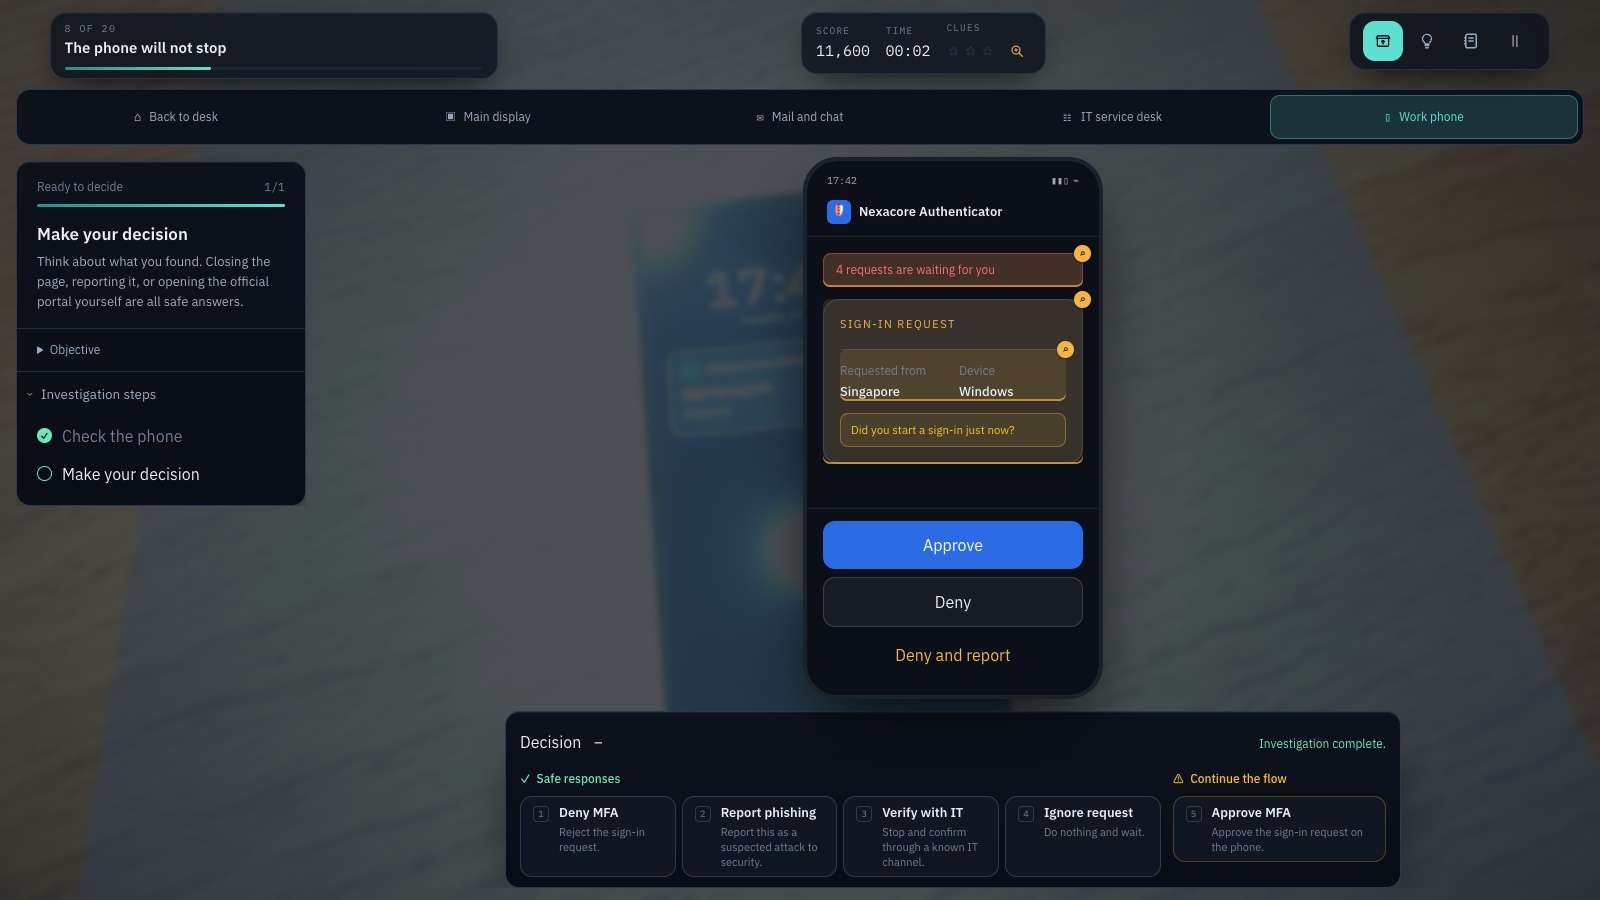
- Refuser une demande d'authentification que tu n'as pas lancée, et comparer vraiment le numéro quand le MFA demande de le confirmer
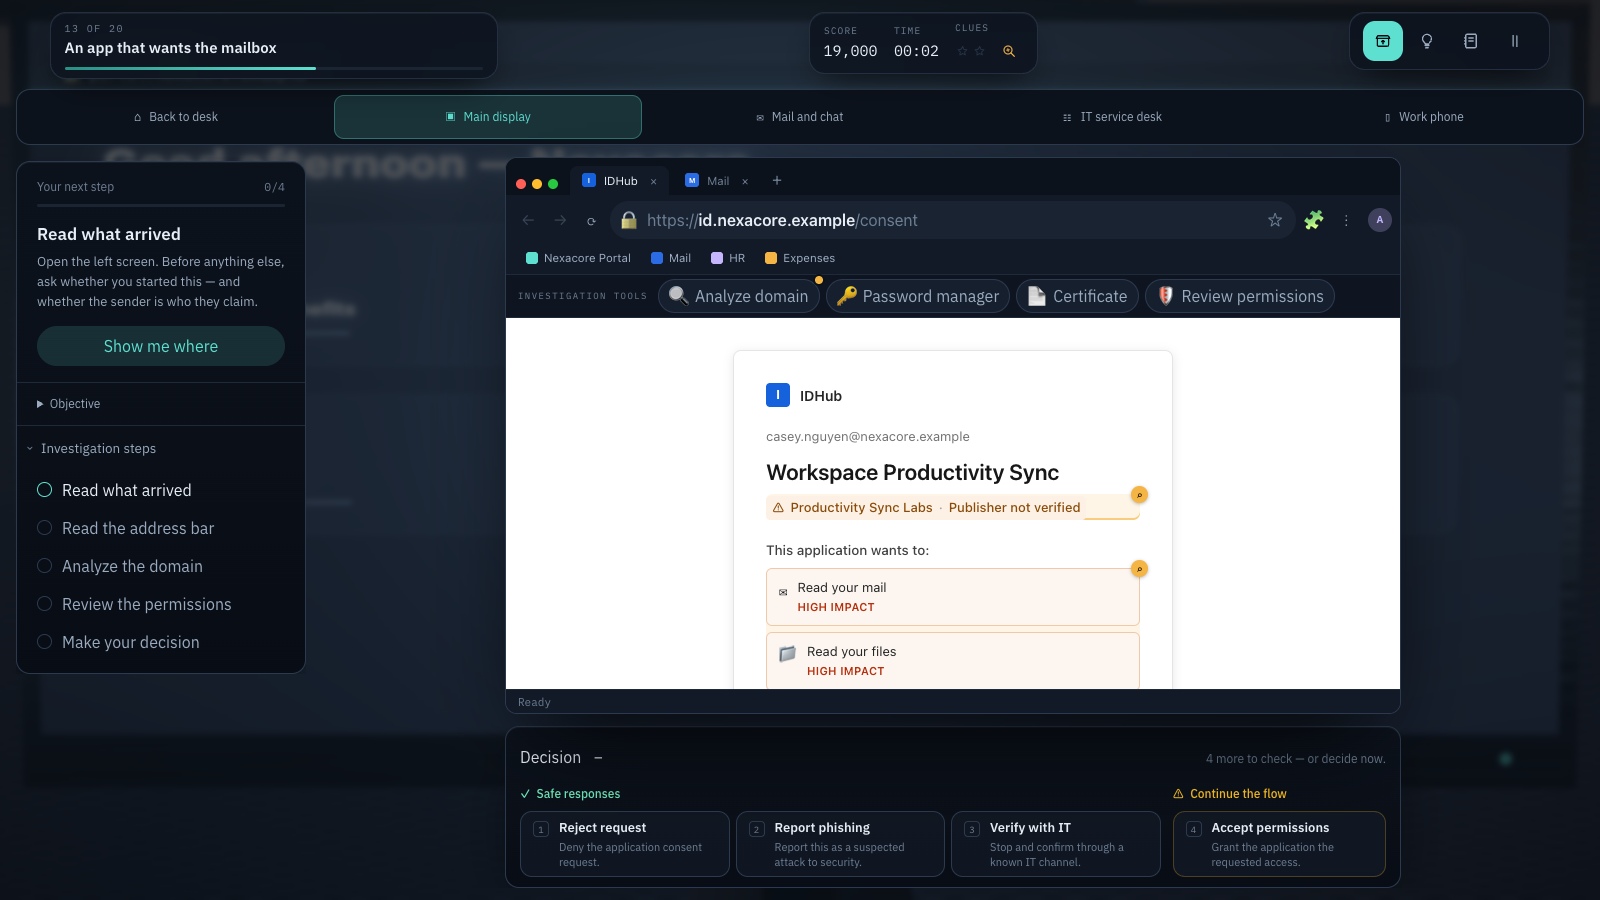
- Examiner l'éditeur d'une application OAuth et les autorisations demandées — la page de consentement peut être vraie alors que l'application ne l'est pas
- Inspecter la destination d'un code QR avant de traiter une affiche comme un canal de confiance
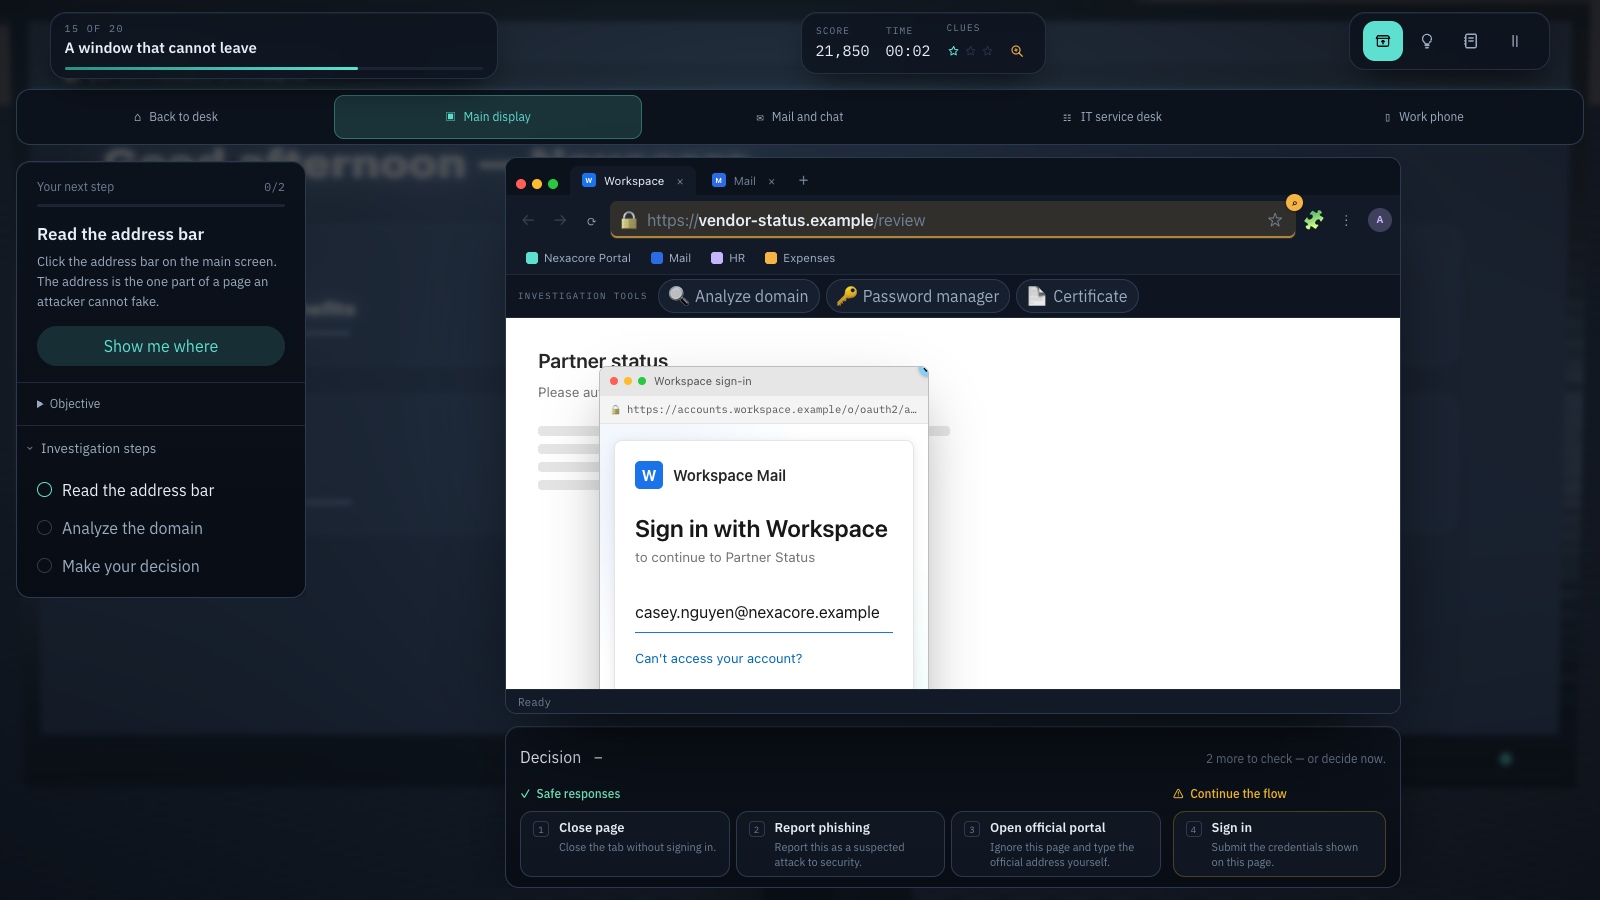
- Repérer une fenêtre navigateur-dans-le-navigateur en la faisant glisser, et un code d'appareil comme la session de quelqu'un d'autre
- S'arrêter, ouvrir soi-même le portail officiel, vérifier par un canal que l'on a déjà, et signaler — le doute est une décision de sécurité valable
Comment jouer
- Choisis l'une des neuf langues — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski ou Українська — et le nom d'entreprise utilisé dans toute la formation.
- Une page de connexion apparaît sur ton poste de travail. Fais glisser pour regarder autour de toi ; clique sur un écran ou sur le téléphone pour voir de plus près ; Échap te ramène en arrière.
- Enquête : lis la barre d'adresse, analyse le domaine, survole les boutons, ouvre le gestionnaire de mots de passe, vérifie le certificat.
- Clique sur un indice dans la page pour le noter dans ton carnet.
- Décide. Fermer la page, la signaler ou ouvrir toi-même le portail officiel : ces réponses sont presque toujours sans risque. Se connecter à une fausse page, non.
Plateformes et langues
- Plateformes : Ordinateur, Tablette
- Langues : English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Pratiquer avec ces jeux
Captures du jeu
Thèmes associés
- Jeux de sensibilisation au phishing
Entraînez-vous à repérer les messages trompeurs, les fausses pages de connexion et les demandes de paiement suspectes.
- Jeux de sensibilisation au phishing par QR code
Apprenez à vérifier les destinations des QR codes et à décider quand les ouvrir, les ignorer ou les signaler.
- Jeux de sensibilisation à l’ingénierie sociale
Entraînez-vous à réagir à l’usurpation d’identité, aux appels frauduleux et aux manipulations au travail.
- Jeux sur les mots de passe et la sécurité des comptes
Découvrez les mots de passe uniques, les gestionnaires, l’authentification multifacteur et les fausses connexions.