Знайди фальшивий вхід — Гра з кібербезпеки
Коротка розслідувальна гра про сторінки входу: виріши, чи кожен вхід законний, підозрілий або шкідливий — розслідуючи, а не оцінюючи логотип. Двадцять сценаріїв у чотирьох розділах, за робочою станцією в 3D.

Знайди фальшивий вхід — безкоштовна браузерна гра з кібербезпеки. Коротка розслідувальна гра про сторінки входу: виріши, чи кожен вхід законний, підозрілий або шкідливий — розслідуючи, а не оцінюючи логотип. Двадцять сценаріїв у чотирьох розділах, за робочою станцією в 3D.
Складність: Середній. Орієнтовна тривалість: 12 хвилин.
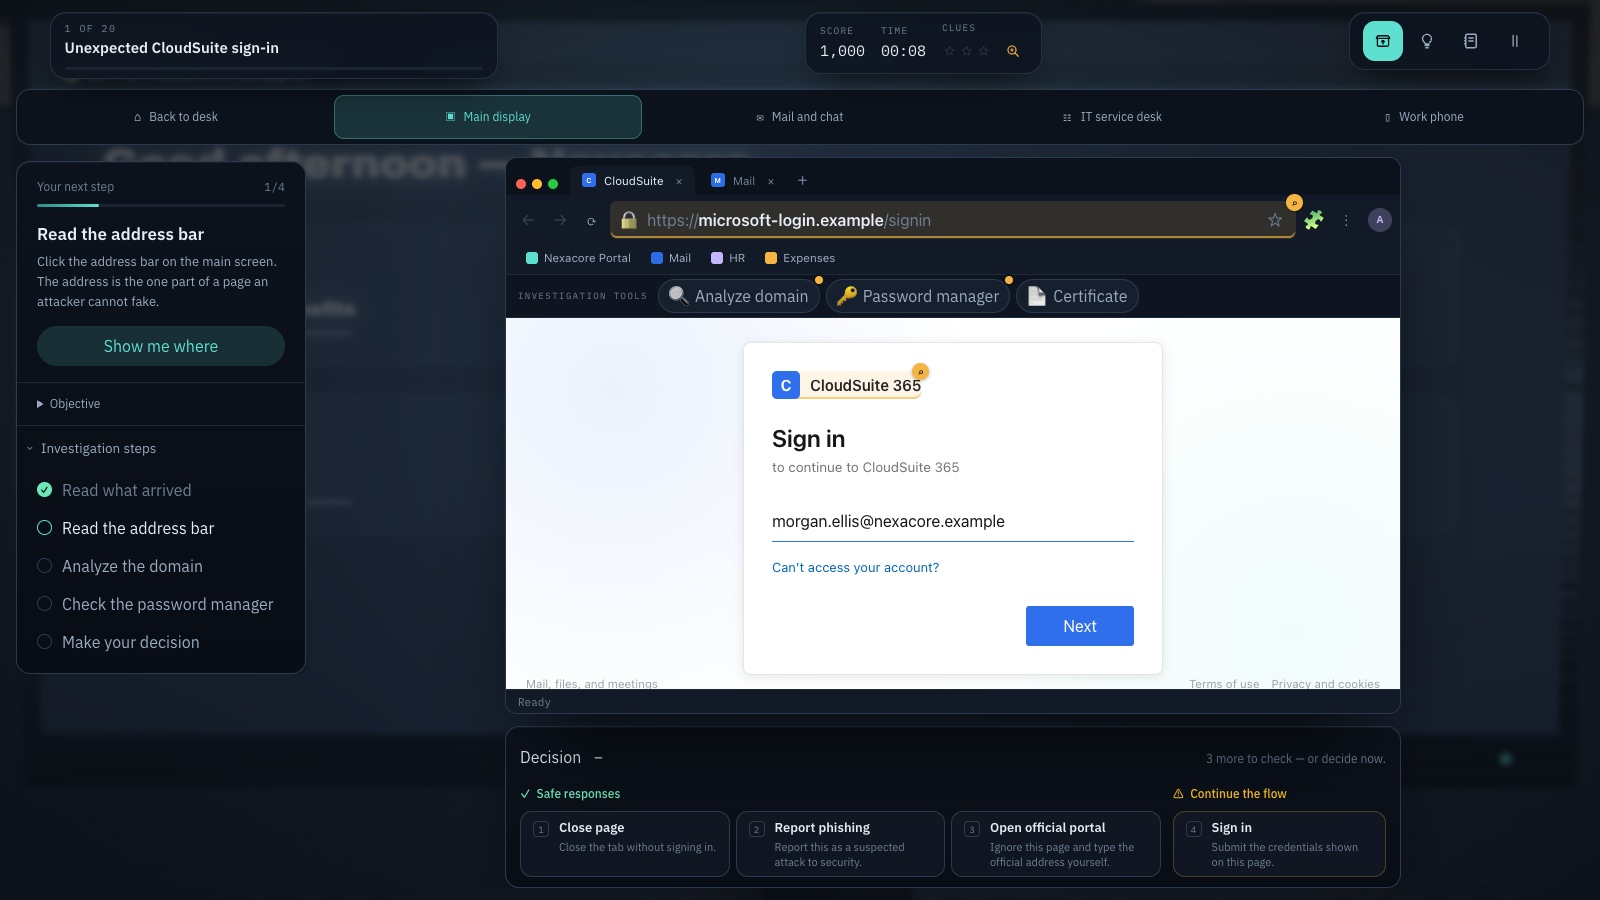
Ти працюєш за столом у Nexacore Industries — три монітори, настільний телефон і застосунок-автентифікатор. З'являється сторінка входу: після листа про місце в поштовій скриньці, з повідомлення в чаті, з плаката біля ліфта, від когось у слухавці, хто каже, що він з ІТ. Сучасні підробки виглядають бездоганно, тож вигляд не вирішує нічого.
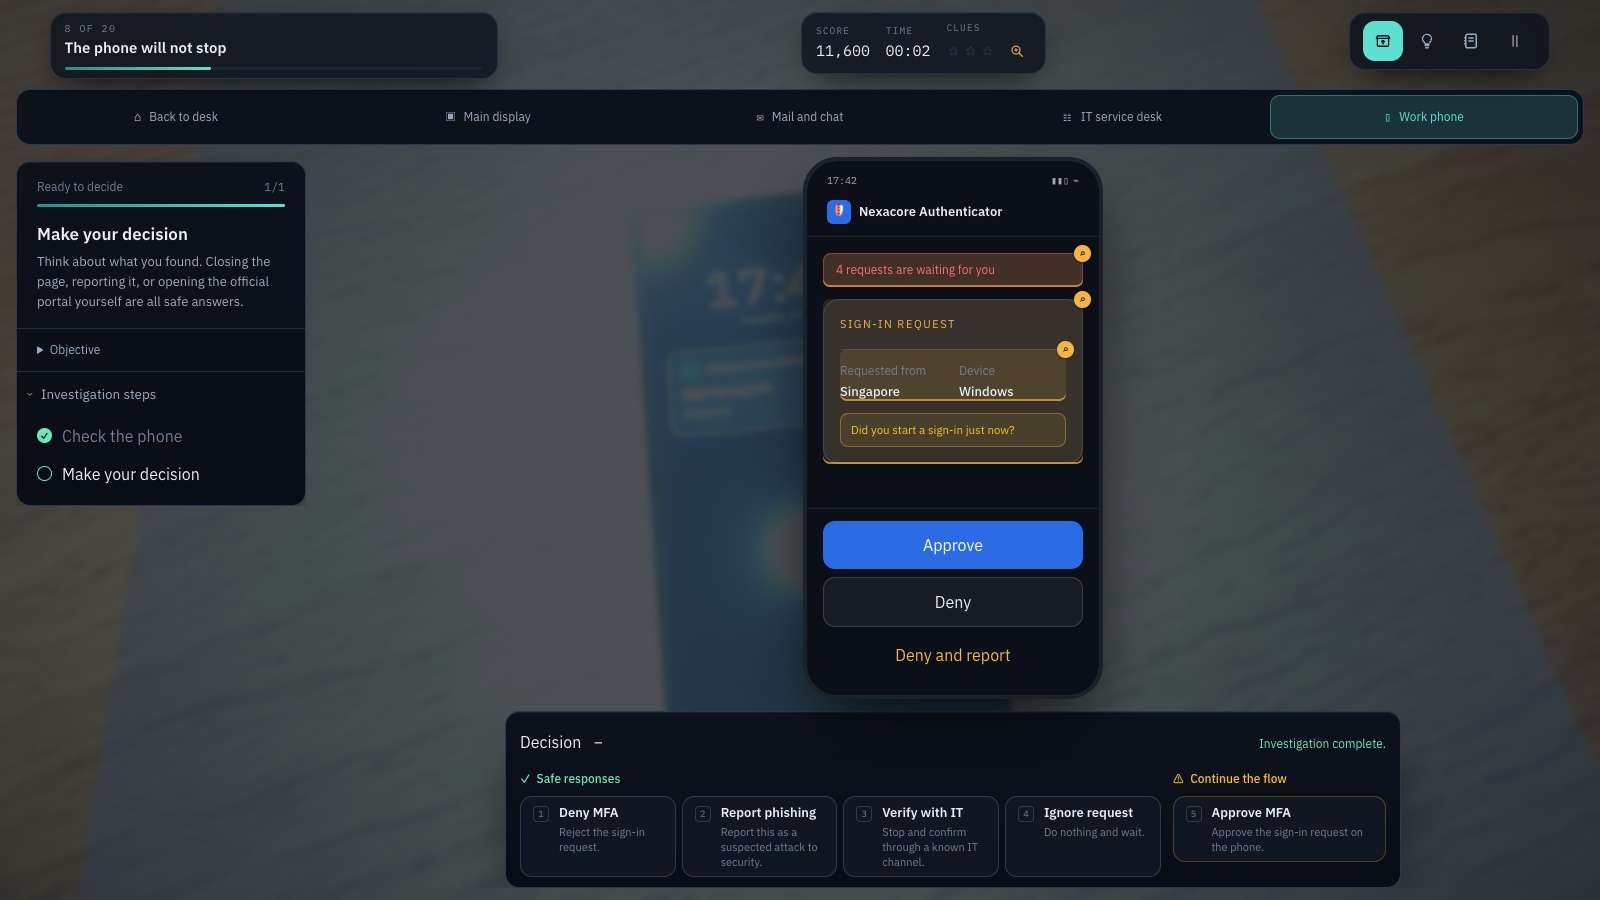
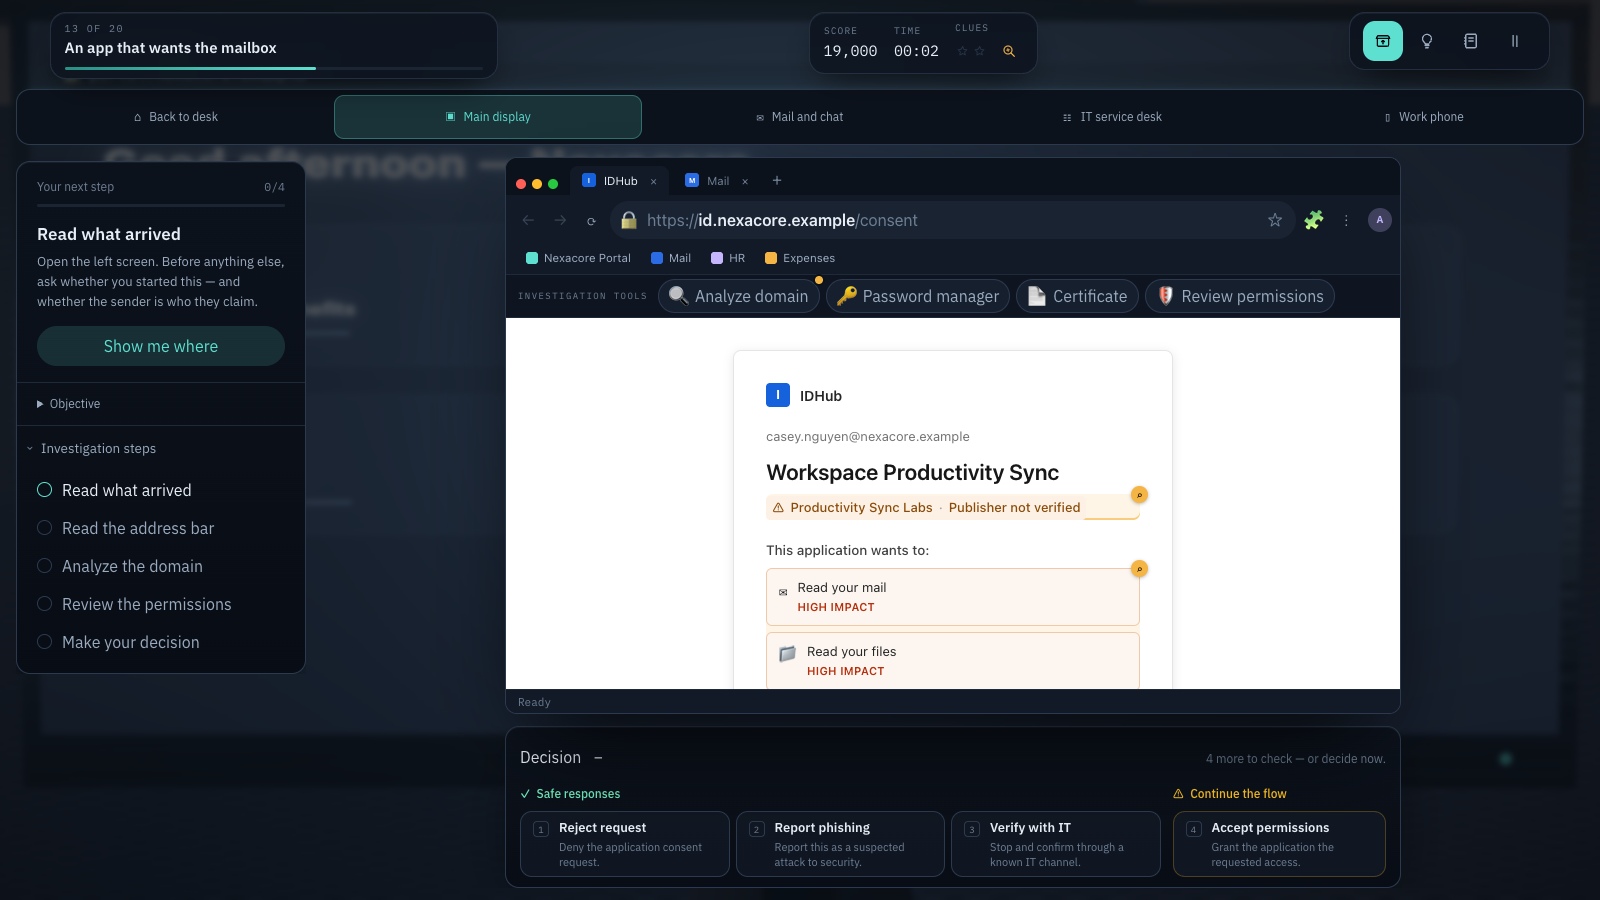
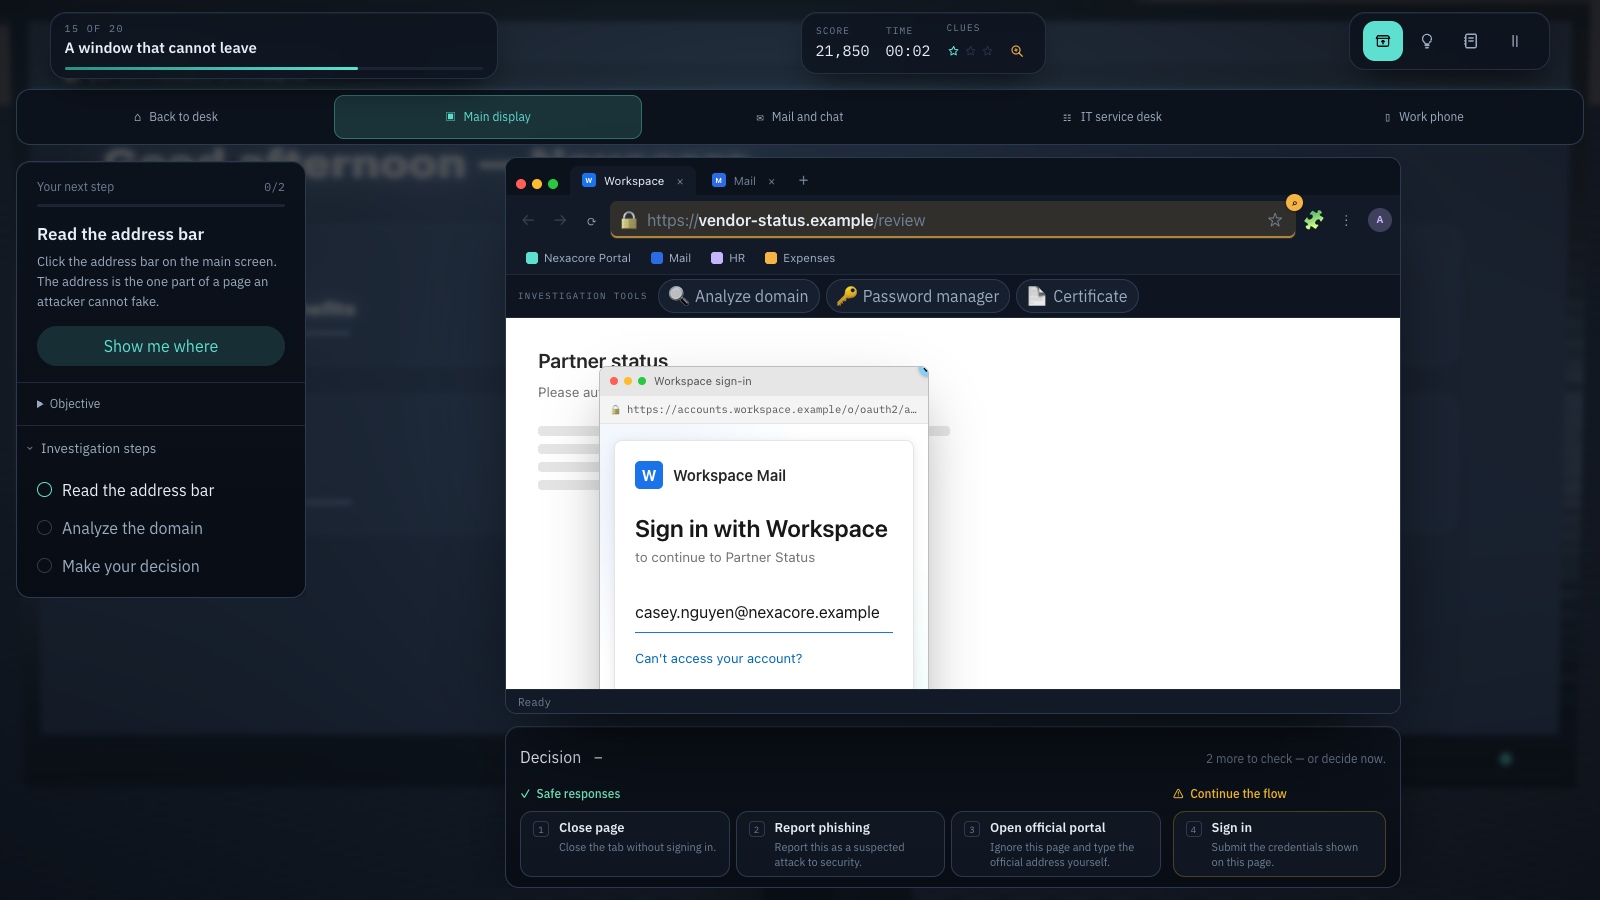
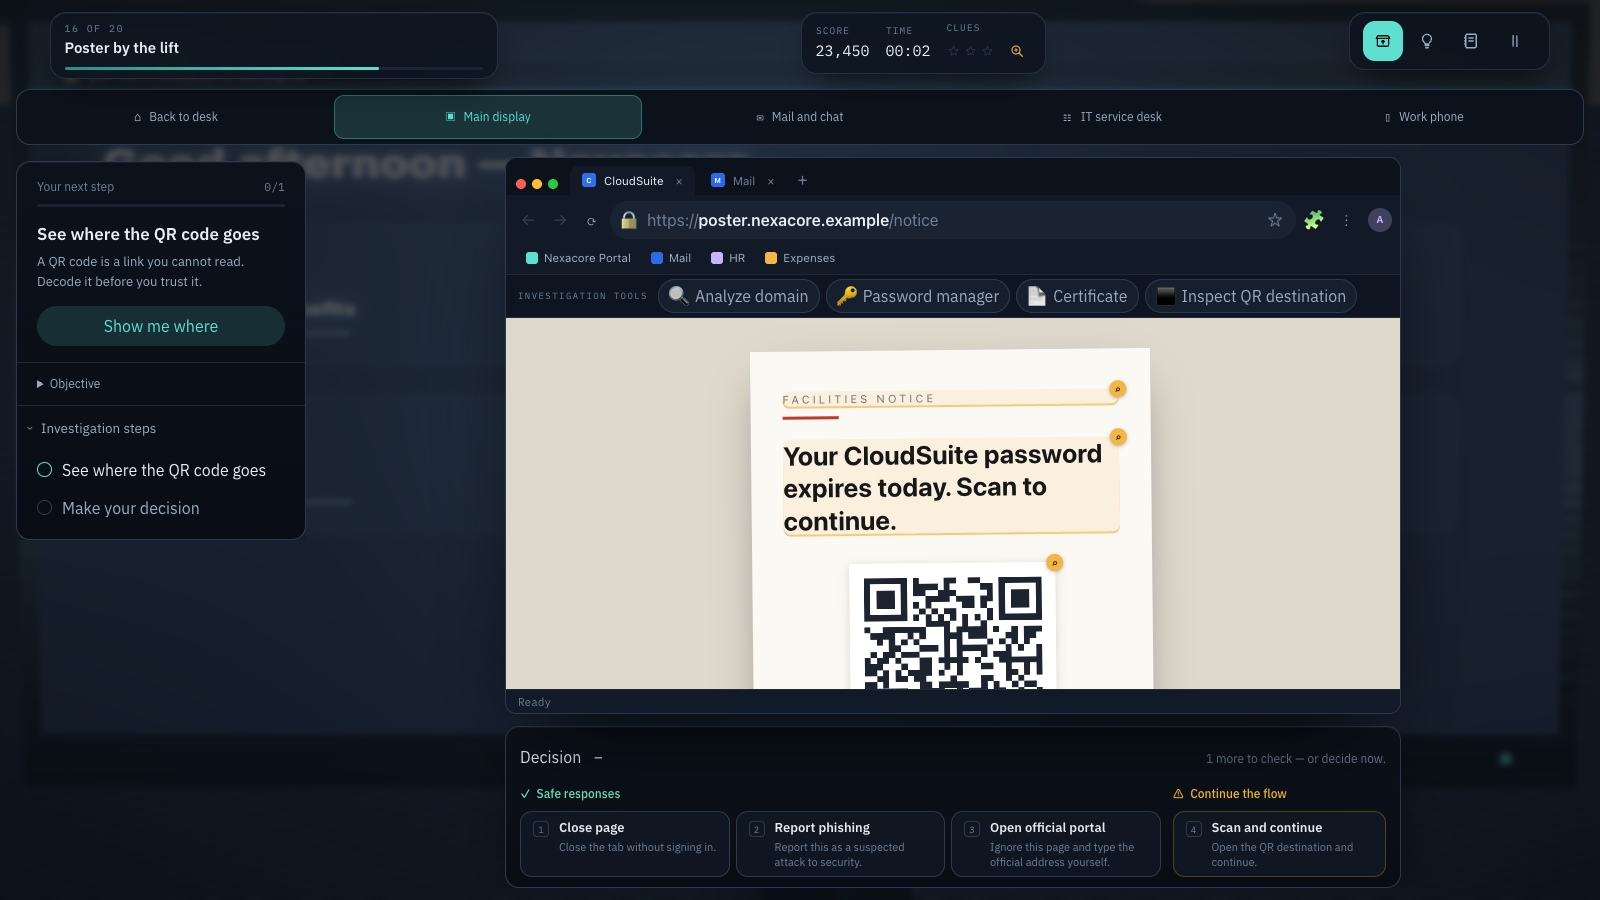
Двадцять сценаріїв на даних розкладені на чотири розділи: Дивись далі за логотип (домени, адреси та менеджери паролів) · Автентифікація під тиском (MFA, скидання паролів і соціальна інженерія) · Поза паролями (OAuth, приманки з документами і спливні вікна SSO) · Складніші обмани (QR-коди, коди пристроїв і MFA за дзвінком).
Інструменти розслідування належать браузеру, а не сторінці: читай адресний рядок, розкладай ім'я хоста на субдомени та реєстрований домен, відкривай менеджер паролів, оглядай сертифікат, переглядай дозволи OAuth, показуй, куди насправді веде QR-код. Клацни зачіпку на сторінці, щоб додати її до нотатника. Кожна перевірка дає бали; жодна не блокує відповідь.
Не все є атакою. Чотири з двадцяти процесів справжні — портал у понеділок зранку, запит MFA зі звіркою числа, схвалений застосунок календаря, реальне перенаправлення до постачальника ідентифікації, — бо навчитися не довіряти нічому означає навчитися не того. Відмова від справжнього входу оцінюється як надмірна обережність і ніколи як небезпечна дія.
У режимі тренування немає жорсткого таймера, а підказки необмежені. Режим виклику додає таймер, обмежені підказки, десять перемішаних сценаріїв і оцінку. «Розбір помилок» повторює лише ті сценарії, які не вдалися. Супровід наводить камеру на об'єкт, потрібний для наступного кроку, і його можна вимкнути.
Гра говорить усіма дев'ятьма мовами платформи — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski та Українська. Імена хостів, реєстровані домени, рядки punycode, суб'єкти сертифікатів і навмисні оманливі написання читаються в кожній із них однаково, бо порівняння саме цих символів і є вся вправа; змінюється лише текст навколо доказів.
Локальна симуляція, лише у браузері. Вона ніколи не відкриває справжніх фішингових сайтів, ніколи не зберігає введених паролів і використовує тільки адреси в .example.
Чого ви навчитеся
- Читай ім'я хоста справа: власника визначає реєстрований домен, а кожна мітка ліворуч від нього — це субдомен, який зловмисник обирає сам
- Сприймай HTTPS як шифрування, а не як довіру — фішингові сайти регулярно мають дійсні сертифікати
- Використовуй менеджер паролів як детектор фішингу: збережені облікові дані прив'язані до домену, тож менеджер, який раптом не заповнює поля, — це доказ
- Відхиляй запит на автентифікацію, який почався не з тебе, і справді звіряй число, коли MFA просить його зіставити
- Оглядай видавця застосунку OAuth і його дозволи — сторінка згоди може бути справжньою, а застосунок ні
- Перевіряй, куди веде QR-код, перш ніж вважати плакат довіреним каналом
- Розпізнавай вікно «браузер у браузері», потягнувши за нього, а код пристрою — як чужу сесію
- Зупинись, відкрий офіційний портал самостійно, перевір через канал, який уже є, і повідом — сумнів це теж правильне рішення в безпеці
Як грати
- Обери одну з дев'яти мов — English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski чи Українська — і назву компанії, що використовується в усьому тренінгу.
- На робочій станції з'являється сторінка входу. Тягни мишею, щоб озирнутися; клацни екран або телефон, щоб придивитися; Escape повертає назад.
- Досліджуй: читай адресний рядок, аналізуй домен, наводь курсор на кнопки, відкривай менеджер паролів, перевіряй сертифікат.
- Клацни зачіпку на сторінці, щоб додати її до нотатника.
- Ухвали рішення. Закрити сторінку, повідомити про неї чи самостійно відкрити офіційний портал — зазвичай усе це нормально. Увійти на підробці — ні.
Платформи та мови
- Платформи: Комп’ютер, Планшет
- Мови: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Практикуйтеся в цих іграх
Знімки екрана гри
Пов’язані теми
- Ігри для розпізнавання фішингу
Практикуйтеся у виявленні оманливих повідомлень, підроблених сторінок входу та підозрілих вимог оплати.
- Ігри про фішинг через QR-коди
Навчіться перевіряти адреси QR-кодів і вирішувати, коли їх відкривати, ігнорувати або повідомляти про них.
- Ігри про соціальну інженерію
Практикуйте реакції на видавання себе за інших, шахрайські дзвінки та маніпуляції на роботі.
- Ігри про паролі та захист облікових записів
Дізнайтеся про унікальні паролі, менеджери паролів, багатофакторну автентифікацію та підроблений вхід.