Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español
Si de repente varios archivos de trabajo se vuelven ilegibles o cambian de nombre, especialmente junto a un mensaje de rescate o avisos similares de otros compañeros, detén el trabajo habitual y aplica el procedimiento de notificación de incidentes de tu organización. Sigue las instrucciones aprobadas para el dispositivo afectado y contacta con rapidez con el equipo de respuesta designado. Informa sobre lo que has observado y lo que ya has hecho; no necesitas demostrar que se trata de ransomware antes de plantear una sospecha.
Una aplicación lenta, por sí sola, no es un diagnóstico de ransomware. Esta guía ayuda al personal a reconocer un patrón preocupante y realizar un traspaso útil en los primeros minutos. No convierte a un empleado de primera línea en el responsable técnico de la gestión del incidente. La medida de contención adecuada depende del sistema, del procedimiento de la empresa y de cualquier posible repercusión operativa o de seguridad.
Lo que te llevas
- Informa sobre un patrón sospechoso sin esperar a que aparezca una nota de rescate.
- Sigue el procedimiento de contención aprobado para tu dispositivo y puesto.
- Facilita al equipo de respuesta horas, síntomas, datos del dispositivo y las acciones ya realizadas.
- Deja la investigación forense, la restauración y las comunicaciones externas en manos de los responsables autorizados.
1. Utiliza una ficha breve de primera respuesta
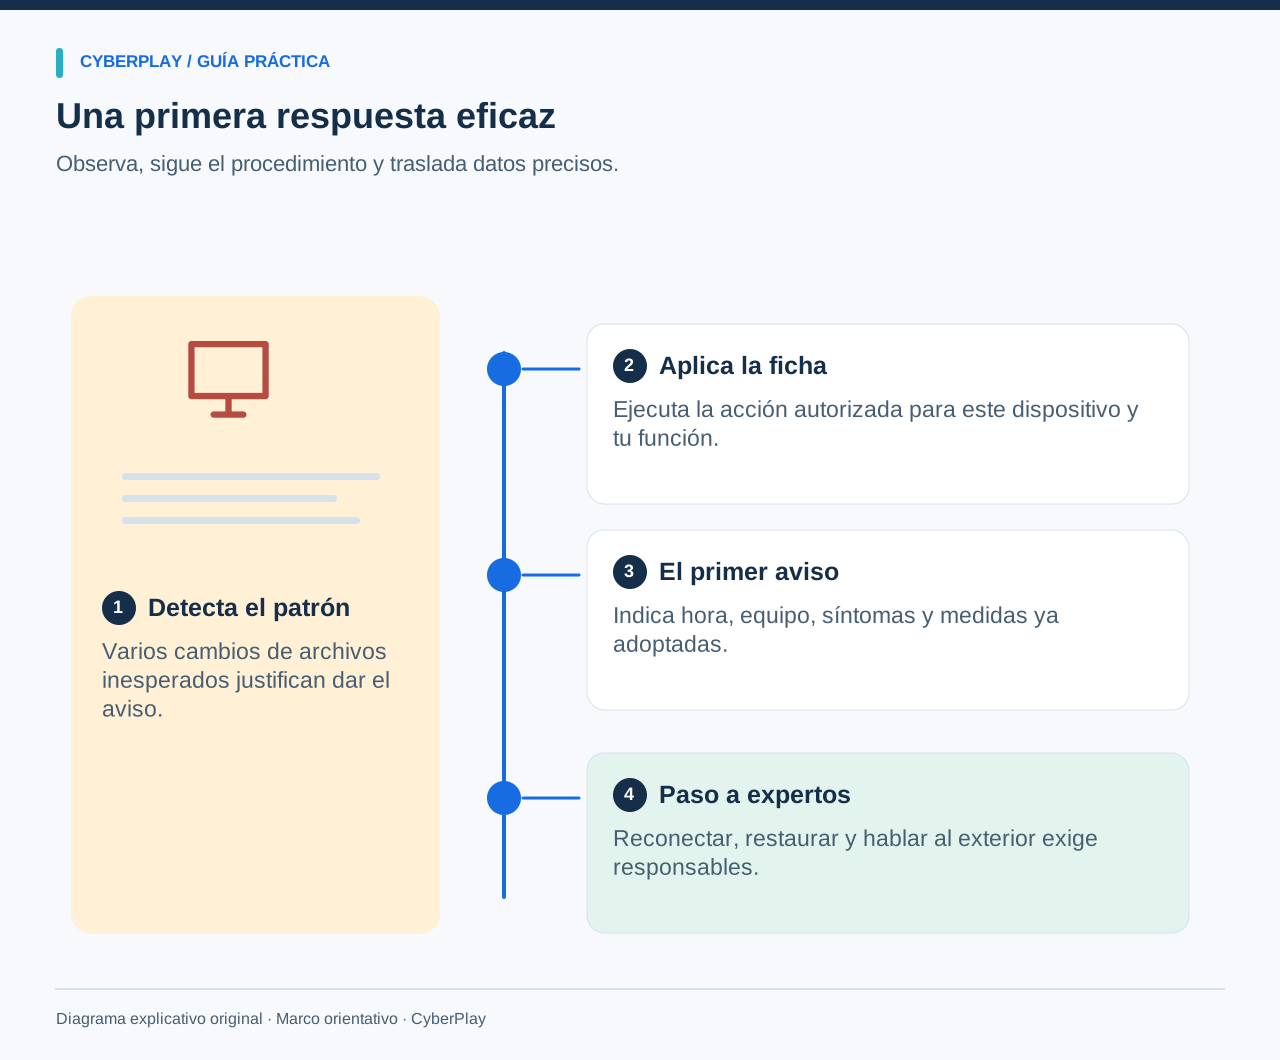
Deja de editar el material afectado y no sigas abriendo archivos anómalos para comprobar si el problema se extiende. Utiliza el contacto de incidentes conocido de la organización o la alternativa documentada. Indica si el dispositivo sigue conectado y solicita la siguiente instrucción si el procedimiento local no resulta claro. En entornos donde la seguridad física o de las operaciones sea crítica, sigue la vía de escalado operativo establecida antes de modificar los equipos.
Si el procedimiento aprobado te indica desconectar tu portátil de trabajo habitual de las conexiones de red, sigue esa instrucción. No traslades esa acción por tu cuenta a conmutadores compartidos, maquinaria de producción o sistemas que no gestiones. El objetivo de la primera respuesta es limitar interacciones adicionales y proporcionar a los equipos de respuesta autorizados un punto de partida preciso.
- Detén el trabajo habitual en el dispositivo afectado.
- Sigue la instrucción de contención aprobada y específica para el dispositivo.
- Contacta con el canal de incidentes designado o con su alternativa.
- Informa de las observaciones y acciones, incluidos posibles errores o dudas.
- Espera directrices autorizadas antes de reconectar o restaurar.
2. Reconoce un patrón sin inventar un diagnóstico
El ransomware puede impedir el acceso a los datos o a los dispositivos y puede ir acompañado de una exigencia de pago. Una nota de rescate es un motivo evidente para escalar, pero informar antes puede resultar muy útil. Que varios archivos se vuelvan ilegibles, extensiones inesperadas, una ráfaga de cambios y que otro empleado describa problemas similares constituyen un patrón más preocupante que un fallo aislado.
Los fallos de software habituales, las averías de almacenamiento y las sincronizaciones legítimas de gran volumen pueden generar algunos síntomas parecidos. No afirmes que se trata de una familia de malware concreta o de un punto de entrada específico a menos que el equipo de respuesta lo haya determinado. «Tres archivos compartidos han cambiado de nombre hacia las 14:20» es mucho más útil que «Han hackeado a toda la empresa».
| Observación | Qué respalda | Qué no demuestra |
|---|---|---|
| Una aplicación va lenta | Un problema que conviene revisar mediante el soporte habitual. | Ransomware o un incidente general en toda la empresa. |
| Varios archivos quedan ilegibles o renombrados de repente | Un patrón sobre el que informar con prontitud. | La causa exacta o todas las ubicaciones afectadas. |
| Un compañero informa de cambios anómalos similares | Un posible impacto más amplio que conviene mencionar. | Permiso para inspeccionar el dispositivo de ese compañero. |
| Una exigencia de pago en pantalla | Un escalado urgente mediante el procedimiento de incidentes. | Que pagar recupere el acceso o que lo que afirma el atacante sea cierto. |
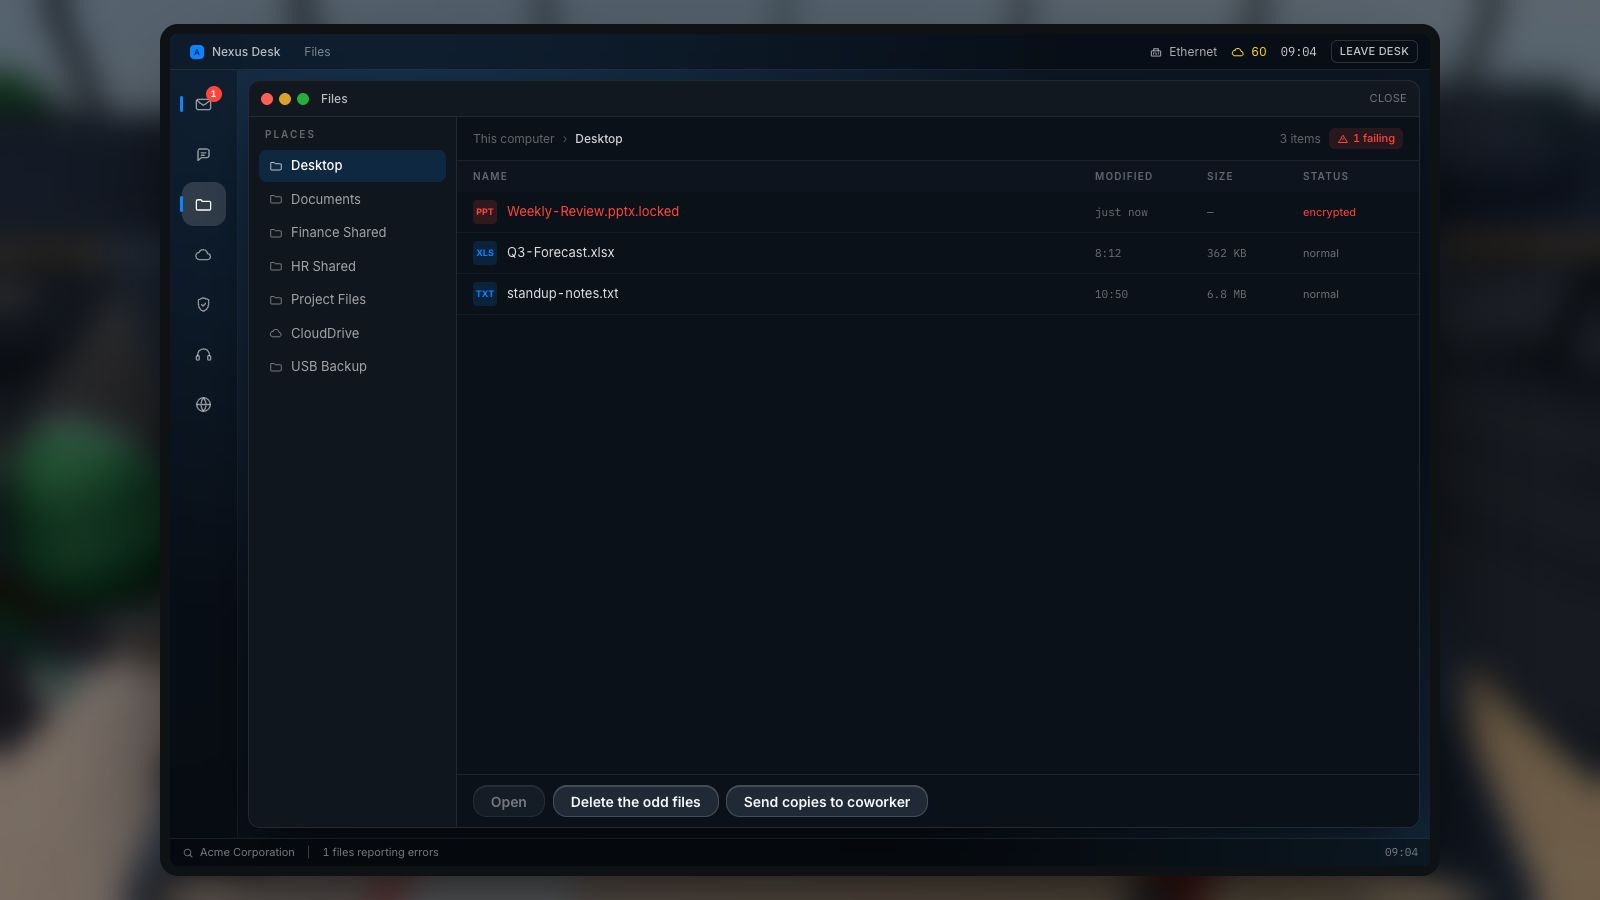
Ampliar imagen · Captura del juego · Interfaz en inglés
- Busque un patrón más amplio
Busque otros cambios inusuales; un único error de archivo no permite establecer la causa ni el diagnóstico.
- Siga el protocolo de incidentes
Aplique el protocolo de incidentes aprobado y contacte a los responsables; la contención técnica corresponde al personal autorizado.
Fuentes de esta sección: Respuesta a un ataque de ransomware
3. Conoce los límites de la actuación del empleado
La guía de respuesta ante ransomware del NCSC incluye desconectar los dispositivos afectados de las conexiones de red. Sus pasos de recuperación más amplios se dirigen a las organizaciones que gestionan un incidente. Los empleados deben aplicar el procedimiento autorizado por su empresa para su puesto y dispositivo; la existencia de una lista de verificación pública no concede permiso para borrar ordenadores ni alterar toda la red.
Apagar, reiniciar, modificar ajustes de seguridad o intentar eliminar amenazas puede tener consecuencias para las pruebas, la disponibilidad y la recuperación. No improvises estas acciones. Si un evento sospechoso afecta a equipos médicos, industriales o a otro material operativo, contacta de inmediato con los responsables operativos y de seguridad. La seguridad de las personas y el procedimiento establecido para esos equipos marcan la pauta de actuación.
Fuentes de esta sección: Respuesta a un ataque de ransomware · Recomendaciones para la respuesta a incidentes, SP 800-61 Rev. 3
4. Proporciona a TI un primer mensaje útil
Tu informe debe permitir al equipo de respuesta localizar el problema y reconstruir el inicio de la secuencia temporal. Utiliza la etiqueta de inventario o el nombre del dispositivo si puedes obtenerlos sin arriesgarte a interactuar más. Indica la aplicación o el espacio de trabajo afectado y si alguien más ha detectado síntomas parecidos. Marca las horas estimadas como aproximadas.
Un primer informe ficticio podría ser: «Hacia las 14:20, dos hojas de cálculo de proyectos en mi portátil de trabajo dejaron de abrirse y sus nombres de archivo cambiaron. Un compañero informó del mismo problema. Detuve la edición. Desconecté este portátil de la red Wi-Fi según nuestra ficha de incidentes y llamé a este número de la lista de contactos aprobada. No he reiniciado ni restaurado nada. Estoy disponible en el número acordado para devolver la llamada».
| Campo del informe | Dato de utilidad |
|---|---|
| Cuándo | Hora en que se observó por primera vez, zona horaria y si es aproximada. |
| Dónde | Identificador del dispositivo de trabajo o del activo y aplicación afectada. |
| Qué ha cambiado | Errores visibles, cambios de nombre, avisos o informes de otros compañeros. |
| Qué ocurrió antes | Acciones recientes habituales, como abrir un adjunto, sin especular causas. |
| Qué has hecho | Aislamiento, reinicio, clics, envío de credenciales o intento de restaurar. |
| Cómo contactarte | La vía aprobada de devolución de llamada y la urgencia operativa inmediata. |

Ampliar imagen · Captura del juego · Interfaz en inglés
- Indique hora y equipo
Notifique los síntomas observados, la hora de aparición y el equipo afectado por los canales de reporte aprobados.
- Distinga observación de diagnóstico
Diferencie las observaciones directas de las hipótesis causales para que el equipo investigue sin asumir conjeturas previas.
5. Utiliza un canal de confianza y preserva el contexto
Si el correo o el chat corporativo no están disponibles, recurre a la alternativa documentada para incidentes en lugar de unirte a un grupo nuevo difundido mediante un mensaje inesperado. Un atacante puede aprovechar la interrupción para ofrecer supuesta ayuda de recuperación. Verifica de forma independiente las instrucciones que te pidan instalar software, introducir un código o transferir datos corporativos a otra ubicación.
Conserva el mensaje sospechoso original o la información que aparezca en pantalla según lo permita la política interna. Descríbelo o utiliza el método aprobado para el envío de evidencias; no reenvíes un adjunto peligroso a compañeros ni publiques capturas con datos de clientes en un canal público. Evita enviar más información confidencial de la que necesitan los equipos de respuesta. Deja que ellos decidan si se debe recoger un archivo o dispositivo para investigarlo.
Fuentes de esta sección: Recomendaciones para la respuesta a incidentes, SP 800-61 Rev. 3
6. Deja la restauración y las decisiones externas en manos de sus responsables
No conectes un disco de copia de seguridad ni restaures un archivo anterior en el dispositivo sospechoso mientras esperas. El equipo de respuesta debe evaluar el sistema, la fuente de recuperación y las dependencias. Una copia antigua puede servir pero estar incompleta, y una copia reciente también puede haberse visto afectada. Explica qué tareas son más urgentes y cuándo viste por última vez una versión correcta, en lugar de comprometerte a una hora de recuperación.
No negocies con quien exija el rescate, no prometas pagos ni comuniques a clientes que se han robado datos basándote únicamente en un mensaje en pantalla. Los responsables de negocio, seguridad, asesoría jurídica y comunicación evalúan estas decisiones a través del plan de incidentes. Tu función consiste en aportar datos objetivos y utilizar el proceso aprobado de continuidad de negocio. Subir archivos a servicios personales de sincronización en la nube o realizar exportaciones improvisadas puede generar otro problema de gestión de la información durante la incidencia.
Fuentes de esta sección: Respuesta a un ataque de ransomware
7. Practica el traspaso en Ransomware Reaction
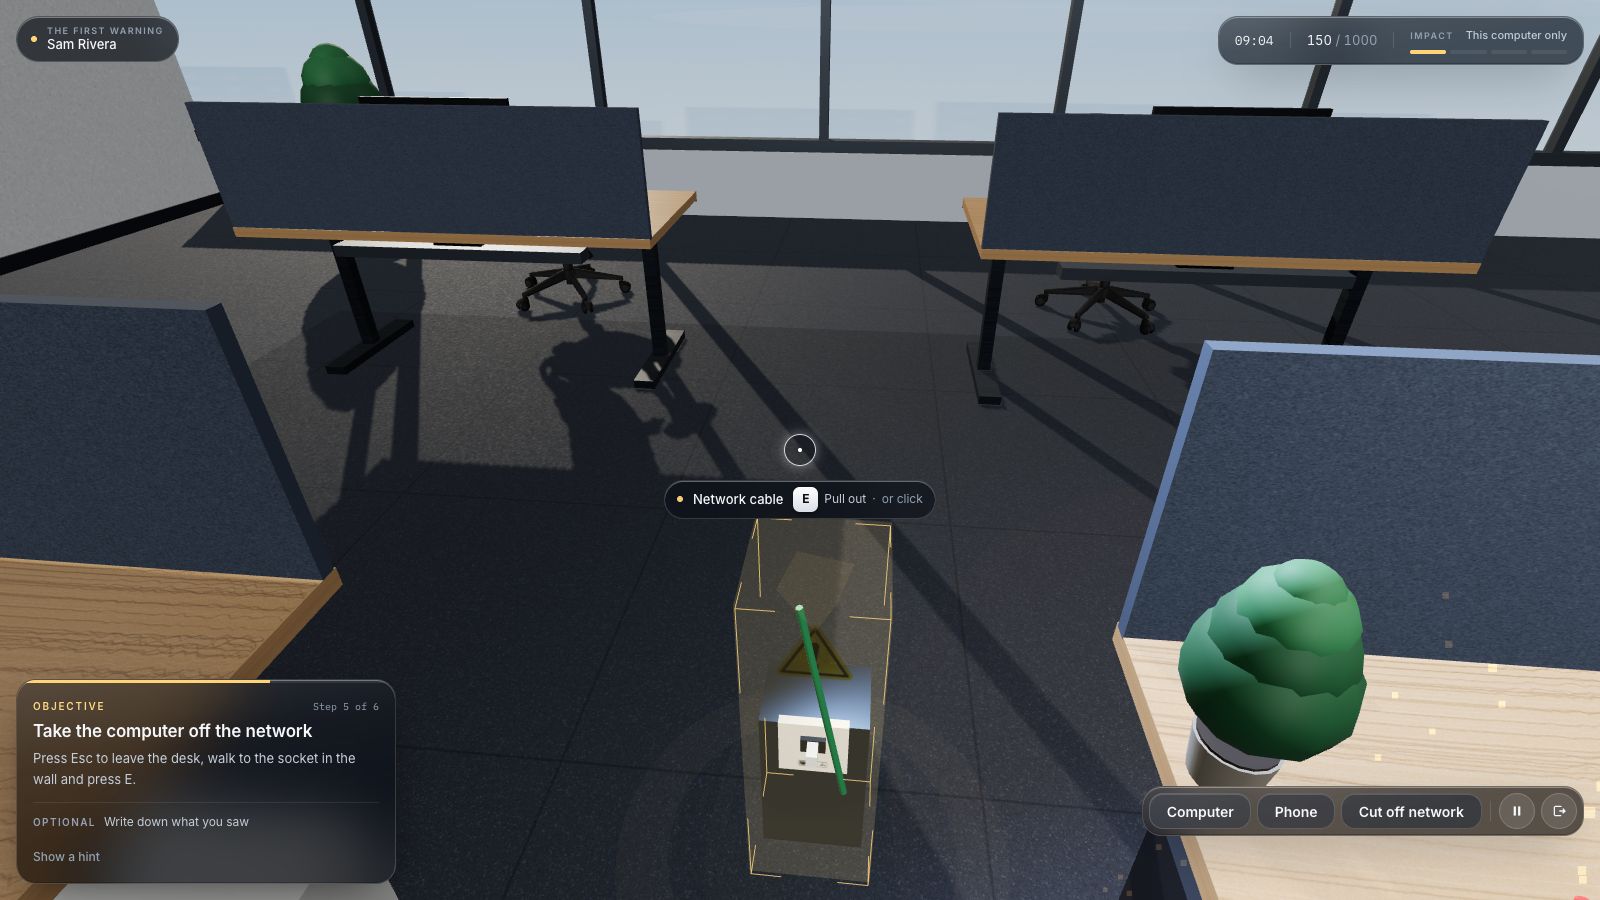
Ransomware Reaction ofrece un puesto de trabajo ficticio con archivos que van cambiando, conectividad de red, una llamada al servicio de soporte y una cronología de respuesta. Su escenario Locked Out comienza con lentitud, anomalías de sincronización y la inquietud de un compañero antes de que aparezca una nota de rescate. Quien juega puede examinar el patrón, utilizar el control simulado de aislamiento del endpoint e informar del suceso.
Esta guía, la interfaz de CyberPlay y Ransomware Reaction están disponibles en español. La imagen muestra una partida real con texto en inglés. El escenario condensa los acontecimientos con fines didácticos; sus tiempos no aseguran la velocidad real a la que un incidente se propaga o se puede contener. Tras jugar, traslada la acción ficticia de desconexión a las instrucciones reales y específicas de tu organización para cada dispositivo, incluidos aquellos casos en los que solo deba intervenir un operador autorizado.
8. Pon a prueba el informe antes de que aparezca una nota de rescate
Utiliza una secuencia de síntomas que no resulte familiar para comprobar la decisión tras la partida. Pide un informe breve y la fuente de la siguiente instrucción del empleado. El ejercicio debe mantenerse en papel o como debate; no generes una interrupción real, no renombres archivos de producción ni llames a los equipos de respuesta sin una planificación acordada para el simulacro.
9. Prepara el contacto y el traspaso antes de que hagan falta
Localiza la ficha de incidentes vigente, el contacto principal y la vía alternativa mientras los sistemas normales funcionen. Confirma qué acciones inmediatas está autorizado a realizar el personal en portátiles habituales y cuáles exigen otro rol. Solicita al responsable del plan que resuelva cualquier indicación confusa; un cartel genérico no puede sustituir a un procedimiento adecuado a nivel operativo.
Tras la práctica, anota una mejora concreta: un teléfono desactualizado, la falta de una vía alternativa o una instrucción confusa sobre un dispositivo. Asígnale un responsable y confirma su corrección. Un ejercicio teórico de mesa en equipo permitirá después ensayar la coordinación, mientras que la recuperación técnica requiere pruebas independientes y autorizadas. Completar el juego demuestra participación; la prueba formativa más sólida consiste en comprobar si el empleado afronta un nuevo escenario con un informe preciso y un traspaso adecuado.
- Los datos de contacto principales y alternativos actuales están accesibles.
- Se comprenden las acciones específicas para cada dispositivo y sus límites.
- La plantilla de informe evita contraseñas y datos confidenciales innecesarios.
- La continuidad de negocio y la comunicación externa tienen responsables designados.
- Un escenario práctico modificado comprueba el criterio tras la lección inicial.
Fuentes de esta sección: Recomendaciones para la respuesta a incidentes, SP 800-61 Rev. 3 · Mitigación de ataques de malware y ransomware
Practica esta decisión en español
Utiliza Ransomware Reaction para ensayar las decisiones que se explican en esta guía. La guía, la interfaz de CyberPlay y este juego están disponibles en español.
Jugar a Ransomware ReactionFuentes y lecturas adicionales
- Respuesta a un ataque de ransomware — Centro Nacional de Ciberseguridad del Reino Unido (NCSC). Consultado el 2026-09-13
- Recomendaciones para la respuesta a incidentes, SP 800-61 Rev. 3 — NIST. Consultado el 2026-09-13
- Mitigación de ataques de malware y ransomware — Centro Nacional de Ciberseguridad del Reino Unido (NCSC). Consultado el 2026-09-13
Sigue explorando
- Simulación de ransomware para equipos no técnicos: guía de facilitación
Dirige una simulación de ransomware para equipos no técnicos con roles, novedades del escenario y decisiones de continuidad. Descarga la guía de facilitación.
ES · 12 min de lectura - Sincronización en la nube o copia de seguridad: ¿puedes recuperar tus archivos?
Comprende la sincronización en la nube, el historial de versiones y las copias de seguridad protegidas. Sigue un archivo ficticio y consulta a tu equipo de TI.
ES · 10 min de lectura - Plan de formación en ciberseguridad: calendario de 12 meses con actividades
Adapta un calendario de formación en ciberseguridad de 12 meses con objetivos, actividades, responsables y revisiones. Descarga la plantilla editable en español.
ES · 11 min de lectura - Ejemplos de correos de phishing para formación: inspeccionar, verificar y avisar
Practica con correos ficticios de phishing sobre recursos humanos, facturas, entregas y cuentas. Incluye mensajes legítimos, verificaciones y preguntas de reflexión.
ES · 9 min de lectura - Formación sobre phishing con códigos QR: comprueba el destino antes de decidir
Enseña a comprobar destinos de códigos QR con escenarios de aparcamiento, carteles y acceso a cuentas. Incluye verificaciones independientes y ejercicios prácticos.
ES · 10 min de lectura - Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura