Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
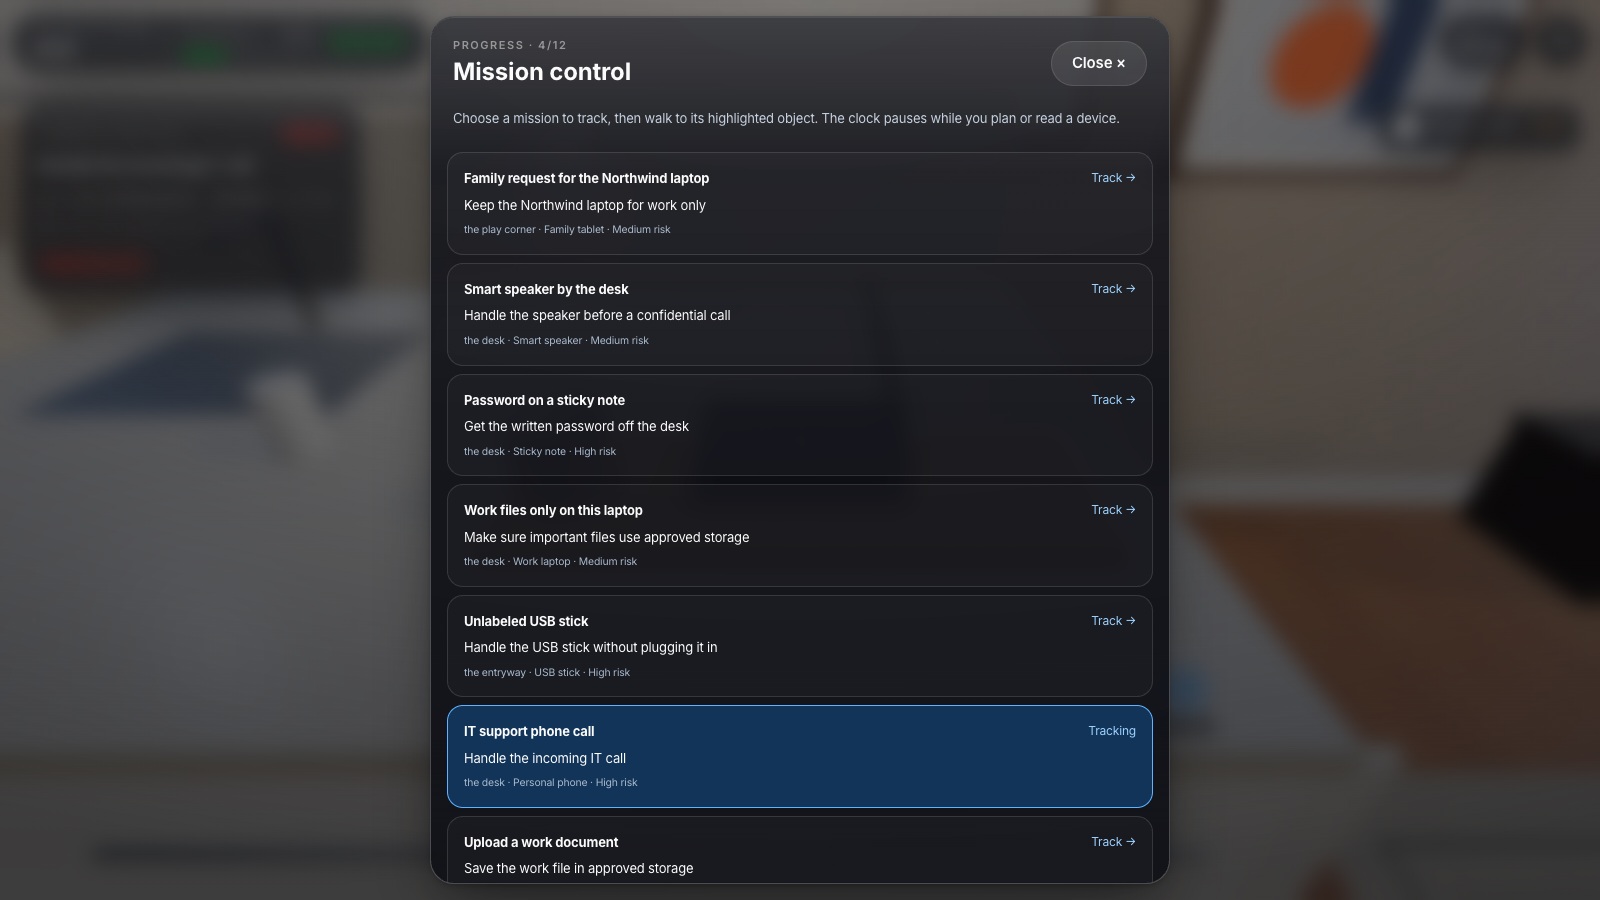
La cybersécurité en télétravail commence par quelques limites claires : utiliser l'appareil et la connexion approuvés, séparer l'accès du foyer de l'accès professionnel, stocker les fichiers de travail dans des emplacements autorisés et savoir contacter le support de manière autonome. Vérifiez la pièce tout autant que l'ordinateur portable. Une connexion sécurisée ne dissimule pas des documents papier aux visiteurs et n'empêche pas le partage d'un fichier privé via le mauvais compte.
Ce guide transforme ces limites en une revue pratique pour les salariés à distance. Il comprend une checklist originale avec les responsables attitrés, un exercice familial fictif et une mise en pratique dans Secure Your Home Office. N'effectuez des modifications que dans la limite de vos attributions. Les appareils gérés par l'employeur et les contrôles réseau doivent être traités via le processus de support de l'organisation.
Les points à retenir
- Protégez les accès professionnels, même au sein d'un foyer de confiance.
- Utilisez l'appareil, le stockage et le canal d'accès distant approuvés.
- Distinguez ce que vous pouvez régler vous-même de ce qui relève de l'IT, du fournisseur ou d'un gestionnaire de données.
- Vérifiez tout contact inattendu du support et signalez ce qui s'est réellement passé.
1. Savoir ce qui est approuvé avant la journée de travail
Notez l'appareil professionnel autorisé par votre organisation, l'emplacement de stockage des fichiers, la méthode d'accès à distance et le contact en cas d'incident. Si vous utilisez un appareil personnel dans le cadre d'un accord BYOD approuvé, respectez ces exigences spécifiques ; l'autorisation de lire un message professionnel n'autorise pas automatiquement la copie d'une base de données clients sur un ordinateur personnel.
Prévoyez la marche à suivre en cas de panne de l'organisation habituelle. Un ordinateur portable lent, un téléphone perdu ou un service d'entreprise indisponible doivent faire l'objet d'une procédure de support. Planifiez la solution de repli avant qu'une échéance ne vous pousse à utiliser une messagerie personnelle, une application de prise de contrôle à distance non familière ou un ordinateur familial non autorisé. Notez les coordonnées utiles sans inclure de mots de passe dans vos notes.
2. Maintenir l'appareil professionnel prêt et sous votre contrôle
Installez les mises à jour et les outils de sécurité requis, et laissez la maintenance administrée se terminer selon le processus approuvé. Ne désactivez pas les protections pour parvenir à ouvrir un fichier. Signalez au support les avertissements persistants ou les échecs de mise à jour. Une application personnelle qui semble utile nécessite toujours l'approbation de l'organisation avant de recevoir des données professionnelles.
Verrouillez l'ordinateur portable de travail dès que vous vous éloignez et réservez son compte à son utilisateur autorisé, conformément à la politique du bureau propre et écran verrouillé. Un membre de la famille qui l'emprunte pour des devoirs scolaires peut involontairement exposer ou modifier des documents professionnels. Les recommandations du NCSC destinées aux utilisateurs finaux doivent être adaptées aux appareils et aux processus métier réels ; une checklist générique ne peut pas définir la configuration de chaque organisation.
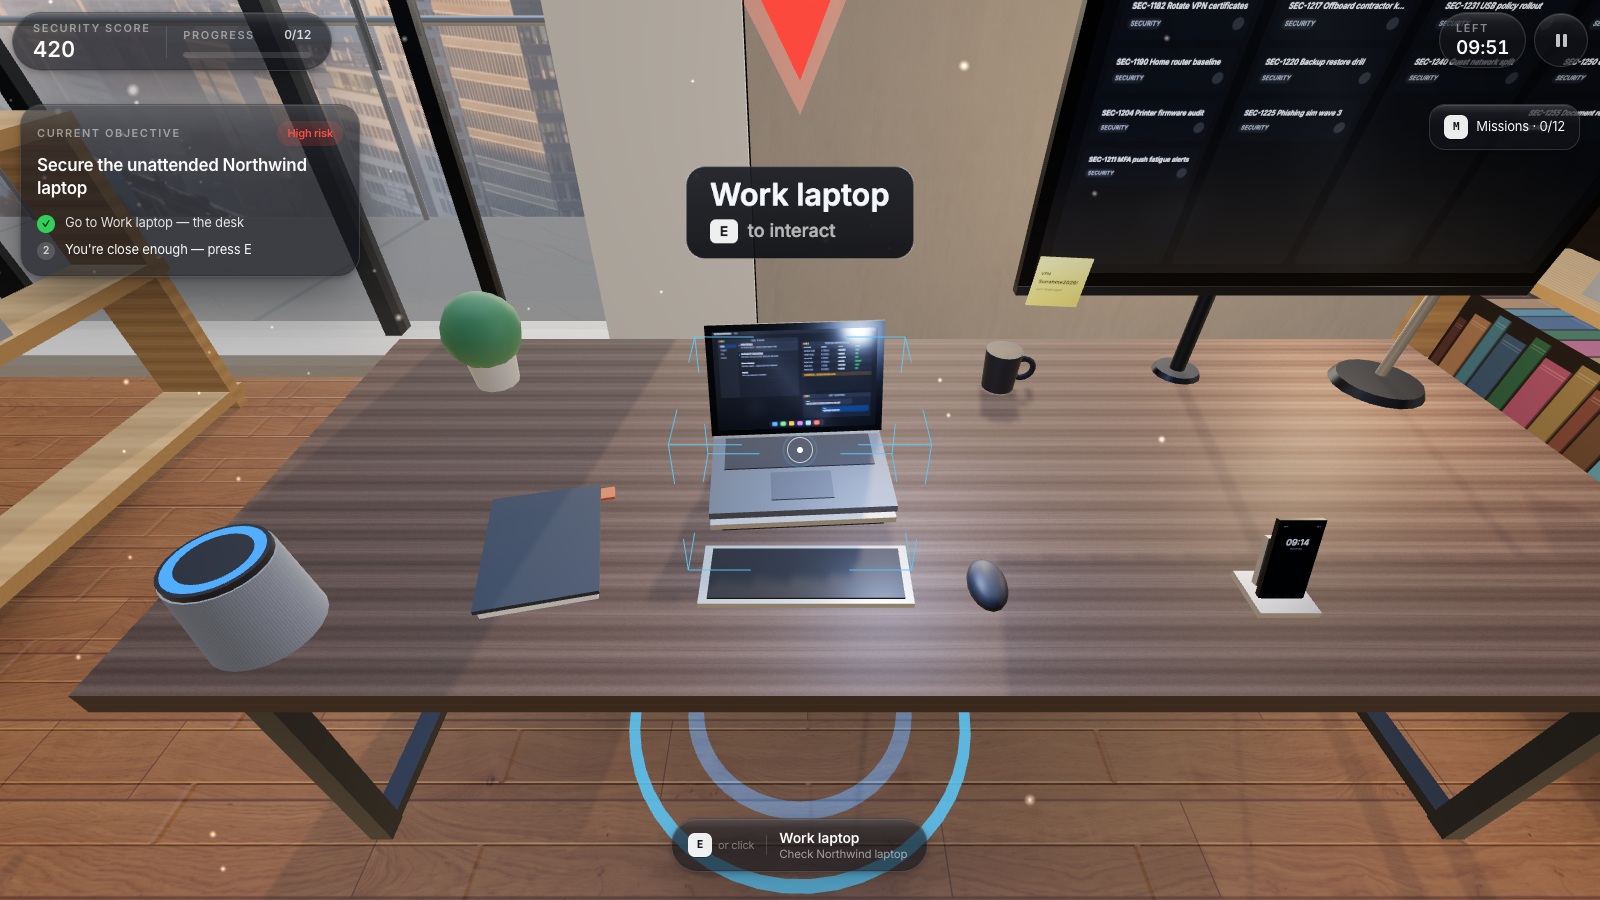
Agrandir l’image · Capture du jeu · Interface en anglais
- Passer en revue appareils et stockage
Vérifiez quels appareils et emplacements de stockage contiennent des données professionnelles, et identifiez toute question liée aux accès ou au partage.
- Utiliser les canaux professionnels approuvés
Conservez les communications et fichiers professionnels dans les canaux et stockages approuvés, même si des solutions personnelles semblent plus pratiques.
Sources de cette section: Conseils de sécurité des appareils pour les utilisateurs finaux
3. Vérifier à qui appartiennent les paramètres du réseau domestique
Pour un routeur qui vous appartient et que vous administrez, confirmez que des mises à jour de sécurité prises en charge sont disponibles, que le chiffrement Wi-Fi utilise une option moderne appropriée telle que WPA2 ou WPA3, et que l'accès administratif est protégé. Le mot de passe de connexion au Wi-Fi et le mot de passe d'administration du routeur sont deux contrôles distincts. Utilisez les instructions vérifiées du fabricant ou du fournisseur d'accès.
Le guide de la FTC sur les réseaux domestiques explique ces contrôles fondamentaux. Si le fournisseur d'accès gère les mises à jour ou si l'employeur a fourni le routeur, adressez-vous à l'équipe responsable plutôt que de le réinitialiser. Envisagez un réseau invité correctement isolé pour les visiteurs du foyer lorsque cela est possible et approprié. Cela ne remplace pas les protections de l'appareil professionnel ni les exigences d'accès distant de votre employeur.
Sources de cette section: Comment sécuriser votre réseau Wi-Fi domestique
4. Prêter attention à ce que d'autres personnes peuvent voir et entendre
Choisissez un positionnement d'écran qui limite la visibilité depuis les fenêtres, les couloirs ou les espaces de vie partagés. Gardez les documents imprimés professionnels hors de portée des membres du foyer et mettez-les en lieu sûr une fois la tâche terminée. Pour les appels confidentiels, veillez à qui peut entendre votre voix tout autant que le son provenant de l'ordinateur ; les écouteurs ne protègent qu'un seul côté de la conversation.
Vérifiez les enceintes connectées, les téléviseurs utilisés pour la diffusion d'écran et tout autre appareil doté de capacités d'enregistrement à proximité de l'espace de travail. Il n'est pas nécessaire de supposer que chaque appareil enregistre en secret. Sachez quels équipements sont présents et appliquez les règles de l'organisation pour les échanges sensibles. Modifiez votre installation de travail lorsque vous ne pouvez pas garantir la confidentialité requise par la tâche.
5. Déposer les fichiers là où l'organisation peut les gérer
Utilisez l'emplacement de travail autorisé et les autorisations de partage appropriées. Envoyer une feuille de calcul vers une messagerie personnelle ou un espace de stockage cloud privé crée des copies en dehors du processus de travail officiel. Le fait qu'un dossier ne soit visible que par vous aujourd'hui ne garantit pas qui peut l'administrer, combien de temps il sera conservé ni de quelle façon l'organisation peut le récupérer.
Secure Your Home Office comprend un choix de téléversement fictif dans lequel le SharePoint d'entreprise constitue la destination approuvée. Il s'agit de la règle propre au scénario, et non de l'affirmation qu'un fournisseur donné serait toujours sûr. Sur votre lieu de travail, utilisez le service et le compte réellement approuvés. Renseignez-vous sur la récupération des données et l'historique des versions au lieu de présumer qu'un dossier synchronisé équivaut à un système de sauvegarde complet.
6. Contrôler les réunions, le partage et les appels de support inattendus
Avant un appel, vérifiez l'invitation et les participants, fermez les documents qui ne doivent pas être partagés et sélectionnez la fenêtre voulue. Déterminez si un enregistrement, une transcription ou un participant doté d'une IA est présent et autorisé. Le guide du NCSC de mars 2026 sur les réunions en ligne traite de l'accès des participants, de l'environnement physique et de la gestion des données de réunion ; un arrière-plan flouté ne protège pas à lui seul un écran partagé.
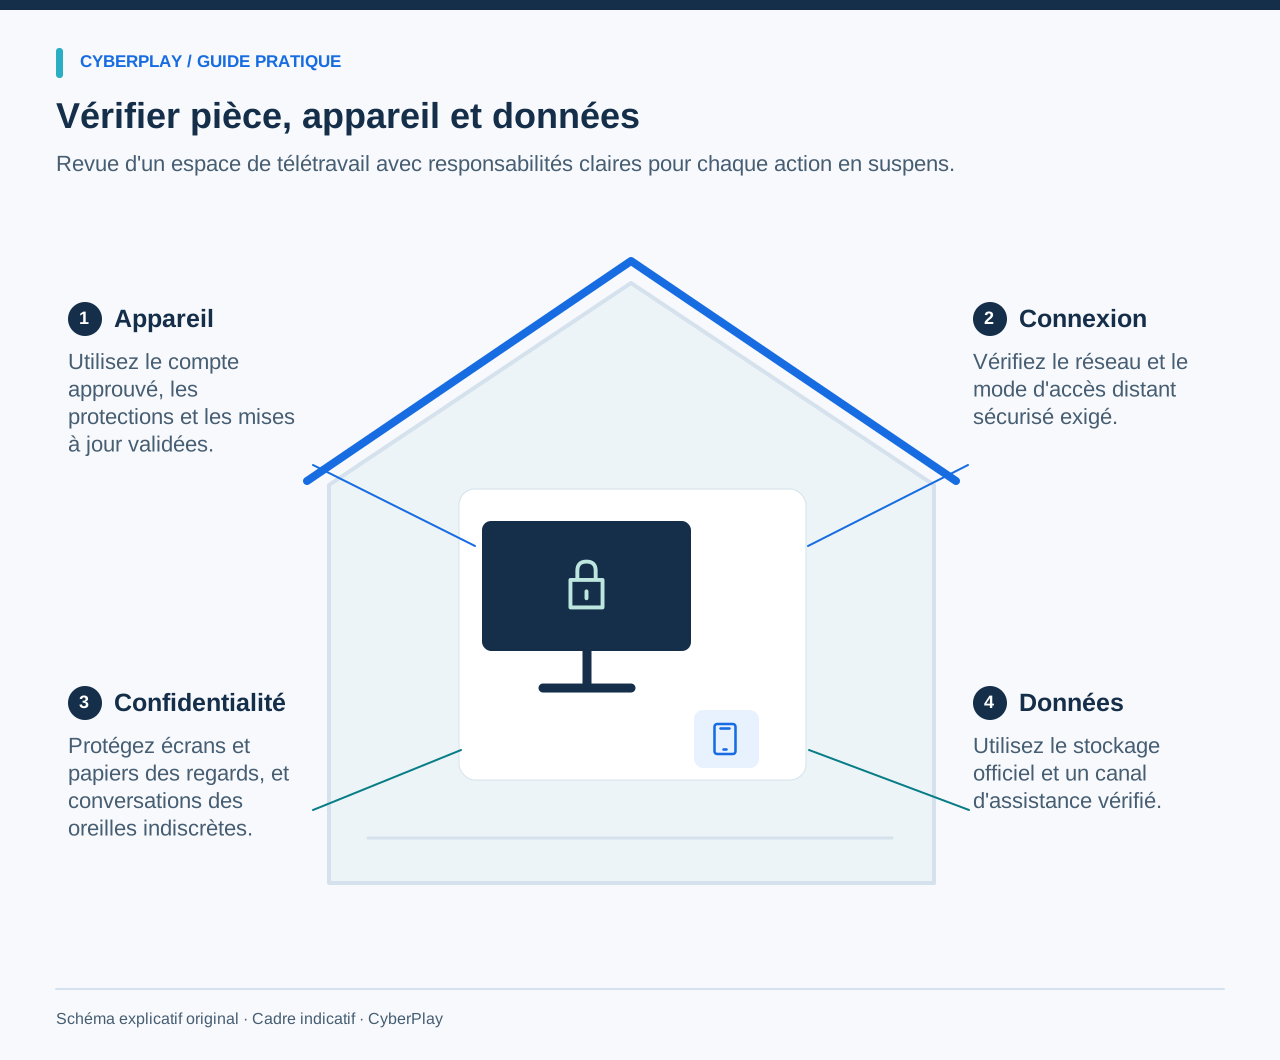
Si un interlocuteur affirme appartenir au support IT et vous demande d'approuver une connexion ou d'installer un outil, vérifiez la demande en utilisant l'annuaire ou le canal de support établi. N'utilisez pas un numéro de rappel fourni uniquement par cet interlocuteur. Refusez toute notification MFA que vous n'avez pas déclenchée et signalez-la ; une sollicitation inattendue exige votre attention, mais ne prouve pas à elle seule son origine, qui peut relever d'un hameçonnage (phishing).

Agrandir l’image · Capture du jeu · Interface en anglais
- Rejeter une demande non sollicitée
Refusez toute validation de connexion que vous n'avez pas initiée, même si un autre message vous incite à l'accepter.
- Signaler au support officiel
Contactez le centre d'assistance établi ou l'équipe de sécurité et précisez quand les demandes d'approbation inattendues sont apparues.
Sources de cette section: Comment sécuriser vos réunions en ligne
7. Utiliser une checklist avec un responsable pour chaque écart
Passez en revue l'environnement avant d'ouvrir des dossiers de travail sensibles. Marquez chaque contrôle comme conforme, à traiter ou non applicable, et attribuez un responsable à chaque action en suspens. Ce tableau constitue une aide à la planification originale ; le remplir atteste d'une vérification, et non d'une certification ou de la garantie absolue qu'aucun incident ne surviendra.
| Contrôle | Critères de conformité | Responsable de l'action |
|---|---|---|
| Appareil de travail | Compte approuvé, protections requises et mises à jour opérationnelles. | L'employé suit le processus géré ; l'IT débloque les contrôles. |
| Réseau | Connexion connue et méthode d'accès distant requise. | Propriétaire du routeur, fournisseur ou IT selon les compétences. |
| Pièce et écran | Informations sensibles non visibles ou audibles de manière fortuite. | L'employé se repositionne ou convient d'un autre aménagement. |
| Fichiers et papiers | Stockage approuvé, partage maîtrisé et gestion sûre des papiers. | L'employé et le propriétaire des données ; l'IT gère accès et reprise. |
| Réunions | Participants prévus et processus de partage/enregistrement compris. | Organisateur de la réunion et propriétaire des informations concernées. |
| Support | Contact d'incident vérifié et solution de secours exploitable. | L'employé note la procédure ; le support confirme la prise en charge. |
8. Mettre en pratique les choix dans Secure Your Home Office
Explorez l'appartement fictif et choisissez une situation à inspecter. Le jeu met en scène un écran de travail exposé, l'utilisation de l'ordinateur portable par un proche, un choix lié au routeur, un téléversement sur un cloud personnel et des demandes d'authentification inattendues. Cela fournit autant de décisions distinctes à expliciter ; modifier un paramètre de routeur simulé ne configure ni n'inspecte votre véritable routeur.
L'interface, les guides et les évaluations de CyberPlay sont disponibles en français et dans huit autres langues prises en charge. Secure Your Home Office liste l'ensemble des neuf langues du jeu dans son catalogue. Consultez la page du jeu avant de l'assigner et travaillez dans la langue avec laquelle le collaborateur est le plus à l'aise. Les captures d'écran de l'article utilisent l'interface en anglais ; les documents sources externes peuvent être rédigés dans une autre langue.
9. Tester un nouveau scénario au sein du foyer
Après avoir joué, modifiez les détails et demandez une séquence d'actions réaliste. L'exercice doit tester la raison d'être des consignes plutôt que le souvenir de l'emplacement d'un objet dans le jeu. Aucune information familiale réelle ni aucun vrai document client ne sont nécessaires.
10. Réévaluer dès que l'environnement évolue
Répétez les vérifications pertinentes lorsque vous changez de routeur, déménagez de pièce, travaillez depuis un autre domicile ou adoptez un nouvel outil de réunion. Un rappel périodique peut être utile, mais le véritable élément déclencheur reste un changement d'équipement, de paramètre, de tâche ou d'exigence d'accès. Remontez les difficultés rencontrées à l'équipe responsable afin que le flux de travail approuvé demeure praticable.
Si des documents professionnels ont pu être exposés, signalez l'heure, l'appareil, la nature des données et les mesures prises. Si un interlocuteur imprévu a obtenu un accès ou si vous avez validé une connexion suspecte, déclarez-le sans détour par le canal vérifié. Ne masquez pas l'événement, n'allez pas fouiller le compte d'autrui et ne transférez pas davantage de données de travail vers des outils personnels pour tenter de réparer la situation. Suivez les consignes de réponse autorisées.
S'entraîner sur son espace de travail
Explorez Secure Your Home Office et explicitez les choix relatifs aux écrans, aux accès du foyer, au stockage professionnel et aux sollicitations inattendues. Consultez la page du jeu pour les langues prises en charge.
Découvrir Secure Your Home OfficeSources et lectures complémentaires
- Conseils de sécurité des appareils pour les utilisateurs finaux — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-09-13
- Comment sécuriser votre réseau Wi-Fi domestique — Commission fédérale du commerce des États-Unis (FTC). Consulté le 2026-09-13
- Comment sécuriser vos réunions en ligne — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-09-13
Poursuivez votre lecture
- Thèmes de sensibilisation à la cybersécurité : choisir selon les métiers et les risques
Choisissez les thèmes de cybersécurité selon les métiers et les risques. Utilisez une matrice pratique : phishing, comptes, données, accès physique et IA.
FR · 11 min de lecture - Bureau propre et écran verrouillé : une checklist de sécurité au travail
Adoptez une checklist de bureau propre et écran verrouillé pour vos documents, impressions, badges et appareils. Apprenez à classifier l'information.
FR · 10 min de lecture - Synchronisation cloud ou sauvegarde : peut-on récupérer ses fichiers ?
Synchronisation cloud ou sauvegarde ? Suivez un fichier fictif lors d’un incident et découvrez les questions à poser sur la récupération à votre équipe IT.
FR · 10 min de lecture - Demande MFA inattendue : que faire si vous ne vous connectez pas ?
Demande MFA inattendue ? Sachez quand refuser, vérifier un appel du support, signaler une approbation par erreur et vous entraîner en français.
FR · 10 min de lecture - Formation à la cybersécurité pour les salariés : choisir un programme en français
Choisissez une formation à la cybersécurité pour vos salariés avec des cas concrets, un format accessible et un pilote clair validant l'apprentissage et le suivi.
FR · 11 min de lecture - 12 activités de sensibilisation à la cybersécurité avec débriefings
Animez 12 activités pratiques de sensibilisation à la cybersécurité avec des objectifs clairs, des durées indicatives, le matériel requis et des débriefings utiles.
FR · 12 min de lecture