Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español
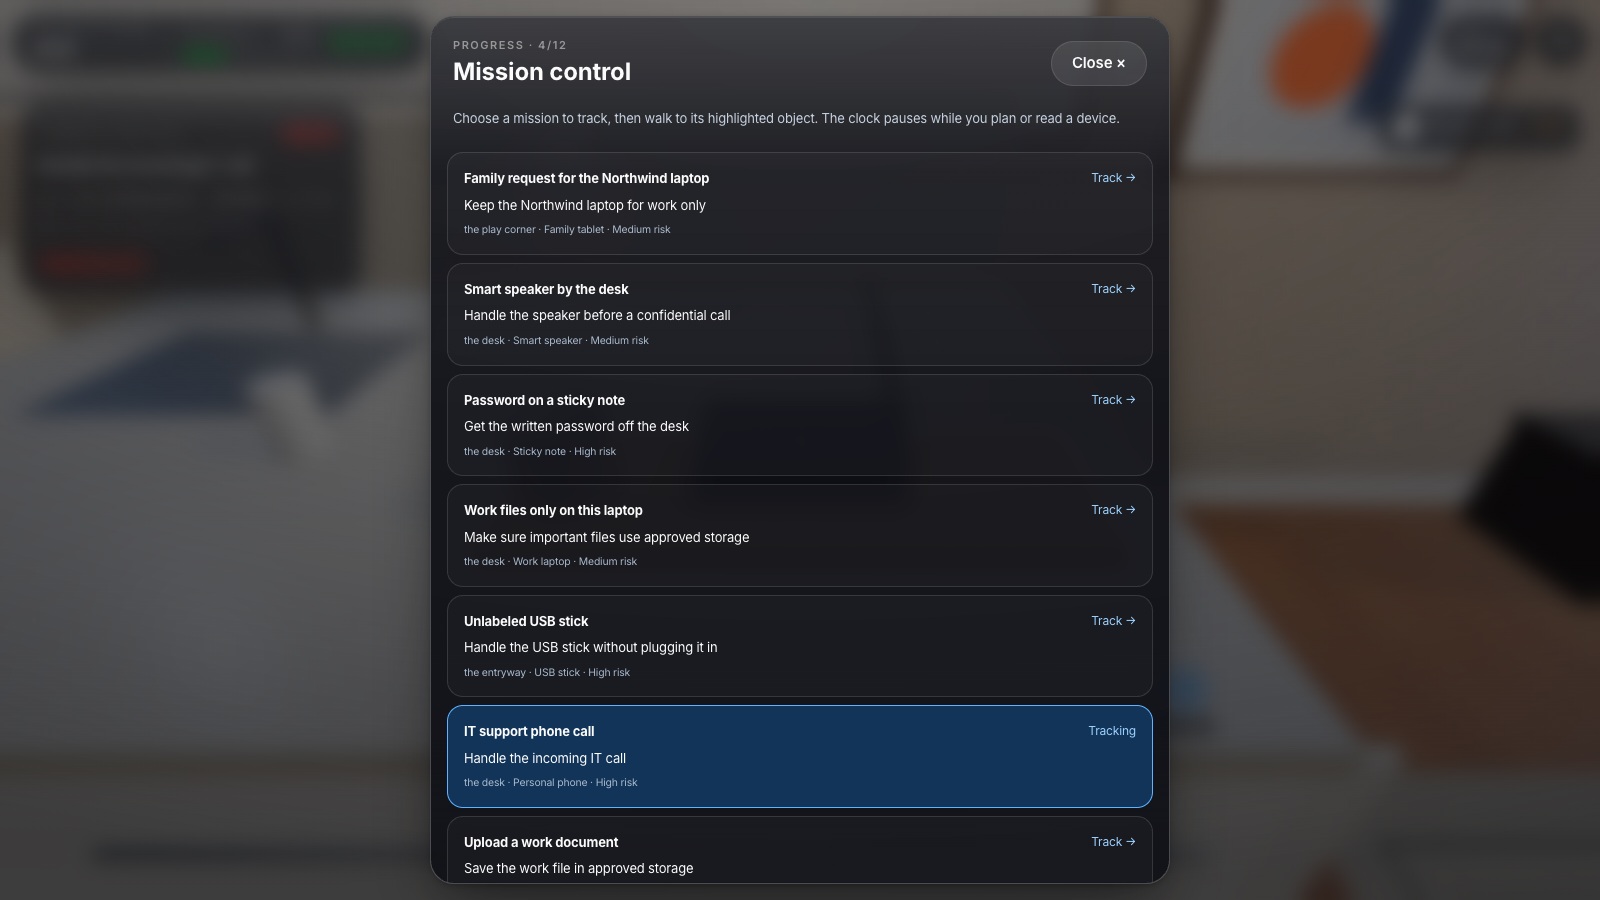
La ciberseguridad en el teletrabajo comienza con límites claros: utilizar el dispositivo y la conexión autorizados, mantener el acceso doméstico separado del laboral, guardar los archivos de trabajo en ubicaciones aprobadas y saber cómo contactar con soporte de manera independiente. Revisa tanto la estancia como el portátil. Un inicio de sesión seguro no oculta documentos en papel ante visitas ni evita compartir un archivo confidencial desde la cuenta equivocada.
Esta guía convierte dichos límites en una revisión práctica para empleados en teletrabajo. Incluye una lista de comprobación original con responsables asignados, un ejercicio práctico en un hogar ficticio y entrenamiento en Secure Your Home Office. Aplica cambios únicamente dentro de tu ámbito de autorización. Los dispositivos y controles de red administrados por la empresa deben gestionarse a través de los canales de soporte corporativos.
Lo que te llevas
- Protege el acceso profesional incluso en un entorno doméstico de confianza.
- Utiliza el dispositivo, el almacenamiento y la vía de acceso remoto aprobados.
- Distingue lo que puedes resolver de inmediato de lo que requiere al equipo de TI, al proveedor o al responsable de los datos.
- Verifica cualquier contacto imprevisto de soporte y notifica lo ocurrido con precisión.
1. Conoce lo autorizado antes de iniciar la jornada laboral
Ten identificados el dispositivo corporativo autorizado por tu organización, la ubicación permitida para almacenar archivos, el método oficial de acceso remoto y los canales para reportar incidentes. Si utilizas un dispositivo personal bajo una política aprobada de BYOD, sigue sus directrices específicas; tener permiso para leer un correo corporativo no autoriza a copiar una base de datos de clientes en un ordenador doméstico.
Define de antemano el procedimiento en caso de fallo técnico. Si el portátil va lento, pierdes el teléfono o un servicio corporativo no responde, debes disponer de una vía de soporte oficial. Planifica las alternativas antes de que la urgencia de una entrega empuje a recurrir al correo personal, a herramientas desconocidas de control remoto o a ordenadores familiares no autorizados. Anota los datos de contacto útiles sin incluir nunca contraseñas en tus notas.
2. Mantén el dispositivo de trabajo listo y bajo tu control
Aplica las actualizaciones requeridas y las herramientas de seguridad establecidas, permitiendo que el mantenimiento corporativo concluya mediante el proceso aprobado. No desactives los sistemas de protección para abrir un archivo. Si aparecen advertencias continuadas o fallos de actualización, notifícalo al equipo de soporte. Una aplicación personal que parezca útil requiere la autorización de la organización antes de procesar información laboral.
Mantén la pantalla bloqueada en el portátil corporativo cada vez que te ausentes y reserva su cuenta exclusivamente para su usuario autorizado. Si un familiar lo toma prestado para hacer tareas escolares, podría exponer o alterar documentación de la empresa sin pretenderlo. Las directrices para usuarios finales del NCSC deben adaptarse a los dispositivos y procesos reales de cada empresa; una lista de comprobación genérica no puede prever la configuración de cada organización.
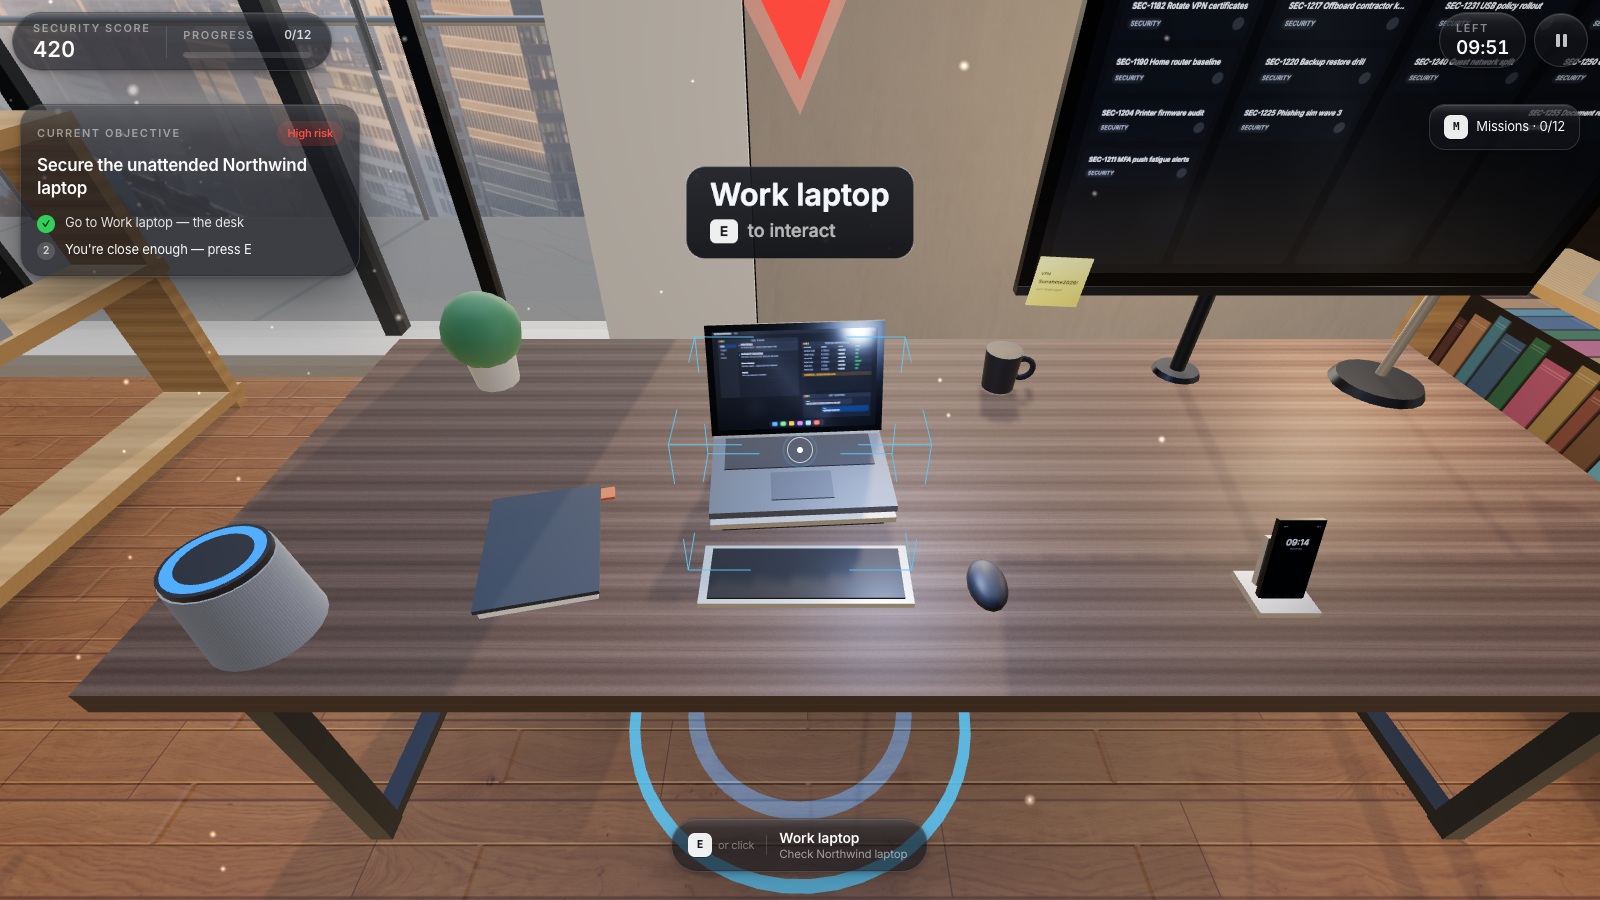
Ampliar imagen · Captura del juego · Interfaz en inglés
- Revise dispositivos y almacenamiento
Compruebe qué dispositivos y ubicaciones almacenan información de trabajo y aclare las dudas sobre acceso o intercambio de datos.
- Use canales de trabajo aprobados
Mantenga los archivos y comunicaciones de trabajo en canales y almacenamiento aprobados, aunque las alternativas personales parezcan más cómodas.
Fuentes de esta sección: Consejos de seguridad en dispositivos para usuarios finales
3. Identifica quién gestiona la configuración de la red doméstica
En un router propio que administres personalmente, comprueba que disponga de actualizaciones de seguridad vigentes, que el cifrado wifi emplee un estándar moderno como WPA2 o WPA3 y que el acceso a la administración esté protegido. La clave para conectarse a la red wifi y la contraseña de administración del router son controles distintos. Sigue siempre las instrucciones oficiales del fabricante o del proveedor de servicios.
La guía de redes domésticas de la FTC detalla estos controles esenciales. Si las actualizaciones las gestiona el proveedor o si el router fue suministrado por la empresa, consulta al equipo responsable antes de restablecer el dispositivo. Si tu equipo lo admite y resulta conveniente, valora habilitar una red de invitados aislada para visitas domésticas. Esta medida no sustituye las protecciones del dispositivo de trabajo ni los requisitos de acceso remoto de tu empleador.
Fuentes de esta sección: Cómo proteger la red wifi de tu hogar
4. Evalúa qué pueden ver y escuchar otras personas
Orienta la pantalla de forma que no quede a la vista desde ventanas, pasillos o zonas comunes de descanso. Aplica el criterio de escritorio limpio retirando los documentos impresos del alcance del hogar y custódialos al terminar la jornada. En llamadas confidenciales, ten en cuenta quién puede oír tu voz además del sonido del ordenador; los auriculares solo aíslan una parte de la conversación.
Revisa los altavoces inteligentes, televisores con funciones de transmisión inalámbrica y otros dispositivos capaces de grabar situados cerca de tu espacio de trabajo. No es necesario asumir que todos los aparatos graban en secreto, pero sí conviene identificar qué dispositivos están presentes y seguir las políticas corporativas para conversaciones sensibles. Modifica tu puesto de trabajo si no puedes garantizar la privacidad exigida por la tarea.
5. Almacena los archivos donde la organización pueda gestionarlos
Utiliza las ubicaciones de trabajo corporativas y configura los permisos de acceso de forma adecuada. Reenviar hojas de cálculo al correo personal o a una nube privada genera duplicados fuera de los procedimientos laborales previstos. Que una carpeta solo sea visible para ti hoy no aclara quién tiene privilegios de administración sobre ella, cuánto tiempo se conservará ni cómo podrá recuperarla la empresa.
Secure Your Home Office plantea una decisión ficticia de subida de archivos en la que SharePoint corporativo figura como el destino aprobado. Se trata de la política fijada para ese ejercicio formativo, no de una garantía de que un proveedor sea infalible. En tu entorno laboral real, recurre siempre al servicio y la cuenta autorizados por tu empresa. Consulta los mecanismos de recuperación y el historial de versiones en lugar de asumir que una carpeta sincronizada equivale a una copia de seguridad completa.
6. Supervisa las reuniones, la pantalla compartida y las llamadas de soporte imprevistas
Antes de iniciar una videollamada, revisa la convocatoria y los asistentes, cierra las aplicaciones con información confidencial y selecciona cuidadosamente la ventana exacta que vas a proyectar. Comprueba si la sesión se graba, si se transcribe o si asiste un asistente de IA, asegurándote de que esté autorizado. La guía sobre reuniones virtuales del NCSC de marzo de 2026 aborda el acceso de participantes, el entorno físico y la gestión de datos; aplicar un fondo borroso por sí solo no protege el contenido compartido en pantalla.
Si alguien llama afirmando pertenecer al soporte técnico de TI y te pide autorizar un inicio de sesión o instalar una herramienta, valida la solicitud a través del directorio oficial o los canales de soporte corporativos establecidos. No utilices números de devolución facilitados únicamente por la persona que llama. Rechaza y notifica de inmediato cualquier solicitud de MFA que no hayas provocado; una petición inesperada exige atención inmediata, aunque por sí sola no determina el origen del incidente.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Rechace solicitudes no iniciadas
Deniegue aprobaciones de inicio de sesión que no haya iniciado, aun si otro mensaje le urge a aceptarlas.
- Reporte mediante soporte oficial
Contacte con el centro de asistencia técnica o seguridad establecido e indique cuándo surgieron las aprobaciones imprevistas.
Fuentes de esta sección: Cómo mantener reuniones online seguras
7. Utiliza una lista de comprobación con responsables claros para cada incidencia
Inspecciona tu entorno antes de acceder a información de trabajo confidencial. Clasifica cada punto como conforme, requiere acción o no procede, asignando un responsable a cada tarea pendiente. Esta tabla constituye una herramienta original de planificación; completarla acredita una revisión interna, pero no supone una certificación formal ni garantiza la ausencia absoluta de incidentes.
| Punto de control | Criterio de conformidad | Responsable de la solución |
|---|---|---|
| Dispositivo laboral | Cuenta autorizada, protecciones obligatorias y actualizaciones al día. | El empleado sigue los procesos corporativos; TI resuelve los bloqueos. |
| Red | Conexión conocida y método de acceso remoto oficial operativo. | Titular del router, proveedor o soporte técnico, según corresponda. |
| Entorno y pantalla | La información confidencial no resulta visible ni audible fácilmente. | El empleado reubica su puesto o acuerda una alternativa de trabajo. |
| Archivos y papel | Almacenamiento oficial, permisos correctos y custodia de documentos. | Empleado y titular del dato; TI facilita el acceso y la recuperación. |
| Reuniones | Asistentes validados y control del contenido compartido o grabado. | Organizador de la sesión y responsable de la información tratada. |
| Soporte técnico | Contacto de incidentes verificado y vías alternativas operativas. | El empleado anota el canal oficial; soporte confirma la cobertura. |
8. Pon en práctica tus decisiones en Secure Your Home Office
Explora la vivienda virtual e interactúa con las distintas situaciones que requieren revisión. La simulación presenta una pantalla de trabajo expuesta, el uso doméstico del portátil, decisiones sobre el router, la carga de datos en una nube personal y solicitudes imprevistas de autenticación. Cada caso exige razonar la respuesta adecuada; modificar un parámetro en el router virtual no altera ni examina tu equipo físico real.
La interfaz de CyberPlay, sus guías y sus pruebas de evaluación están disponibles en español y en otros ocho idiomas admitidos. Secure Your Home Office enumera los nueve idiomas compatibles en su ficha de catálogo. Revisa la página del juego antes de asignarlo y utilízalo en el idioma en el que el empleado trabaje con mayor soltura. Las capturas de este artículo muestran la interfaz en inglés; los documentos de referencia externos pueden encontrarse en su idioma original.
9. Plantea un ejercicio práctico en el hogar
Tras completar el juego interactivo, modifica los detalles del caso y solicita una secuencia de actuación realista. Este ejercicio busca poner a prueba la comprensión de los límites de seguridad en lugar de memorizar la ubicación de los objetos en la pantalla. No es necesario emplear datos personales reales ni documentación auténtica de clientes.
10. Vuelve a comprobar la seguridad si se producen cambios en el entorno
Repite las comprobaciones oportunas cuando sustituyas el router, cambies de habitación, teletrabajes desde otra vivienda o comiences a usar una nueva plataforma de reuniones. Aunque fijar recordatorios periódicos resulta útil, el motivo prioritario para revisar el puesto es cualquier modificación en los dispositivos, los ajustes, las tareas o los permisos de acceso. Traslada cualquier dificultad técnica al equipo responsable para mantener la operatividad de los flujos de trabajo autorizados.
Si sospechas que se ha expuesto información laboral, notifica la hora, el equipo implicado, el tipo de datos afectados y las medidas inmediatas adoptadas. Si una persona desconocida obtuvo acceso o autorizaste un inicio de sesión imprevisto, comunícalo con claridad a través de los canales verificados. No trates de ocultar el suceso, no inspecciones cuentas de terceros ni traslades más datos corporativos a herramientas privadas para intentar solventarlo. Actúa siempre conforme a las instrucciones oficiales de respuesta a incidentes.
Aprende a evaluar un puesto de trabajo en casa
Prueba Secure Your Home Office y analiza decisiones sobre pantallas, accesos compartidos en el hogar, almacenamiento y avisos sospechosos. Consulta los idiomas admitidos en la página del juego.
Explorar Secure Your Home OfficeFuentes y lecturas adicionales
- Consejos de seguridad en dispositivos para usuarios finales — Centro Nacional de Ciberseguridad del Reino Unido (NCSC). Consultado el 2026-09-13
- Cómo proteger la red wifi de tu hogar — Comisión Federal de Comercio de EE. UU. (FTC). Consultado el 2026-09-13
- Cómo mantener reuniones online seguras — Centro Nacional de Ciberseguridad del Reino Unido (NCSC). Consultado el 2026-09-13
Sigue explorando
- Temas de formación en ciberseguridad: elegir según la función y el riesgo
Elige temas de formación en ciberseguridad según funciones y riesgos laborales. Utiliza una matriz práctica sobre phishing, cuentas, datos, acceso, IA y avisos.
ES · 11 min de lectura - Escritorio limpio y pantalla bloqueada: checklist de seguridad en la oficina
Aplica una lista de comprobación de escritorio limpio y pantalla bloqueada para documentos, impresiones, tarjetas y dispositivos. Aprende a clasificar información.
ES · 10 min de lectura - Sincronización en la nube o copia de seguridad: ¿puedes recuperar tus archivos?
Comprende la sincronización en la nube, el historial de versiones y las copias de seguridad protegidas. Sigue un archivo ficticio y consulta a tu equipo de TI.
ES · 10 min de lectura - Solicitud MFA inesperada: qué hacer si no has iniciado sesión
¿Recibiste una solicitud MFA inesperada? Aprende cuándo rechazarla, cómo verificar una llamada de soporte y notificar incidentes si aprobaste por error.
ES · 9 min de lectura - Formación en ciberseguridad para empleados en español: cómo elegir un programa
Elige formación de ciberseguridad para empleados en español con escenarios prácticos, accesibilidad y un piloto que compruebe aprendizaje y gestión del programa.
ES · 11 min de lectura - Actividades de concienciación en ciberseguridad para empleados: 12 ejercicios prácticos
Utiliza 12 actividades de concienciación para empleados: mensajes, pagos, cuentas y respuesta a incidentes, con instrucciones prácticas y preguntas de reflexión.
ES · 13 min de lectura