Редакційна команда CyberPlay · Опубліковано · Оновлено · 9 хв читання
Посібник і вправи українською
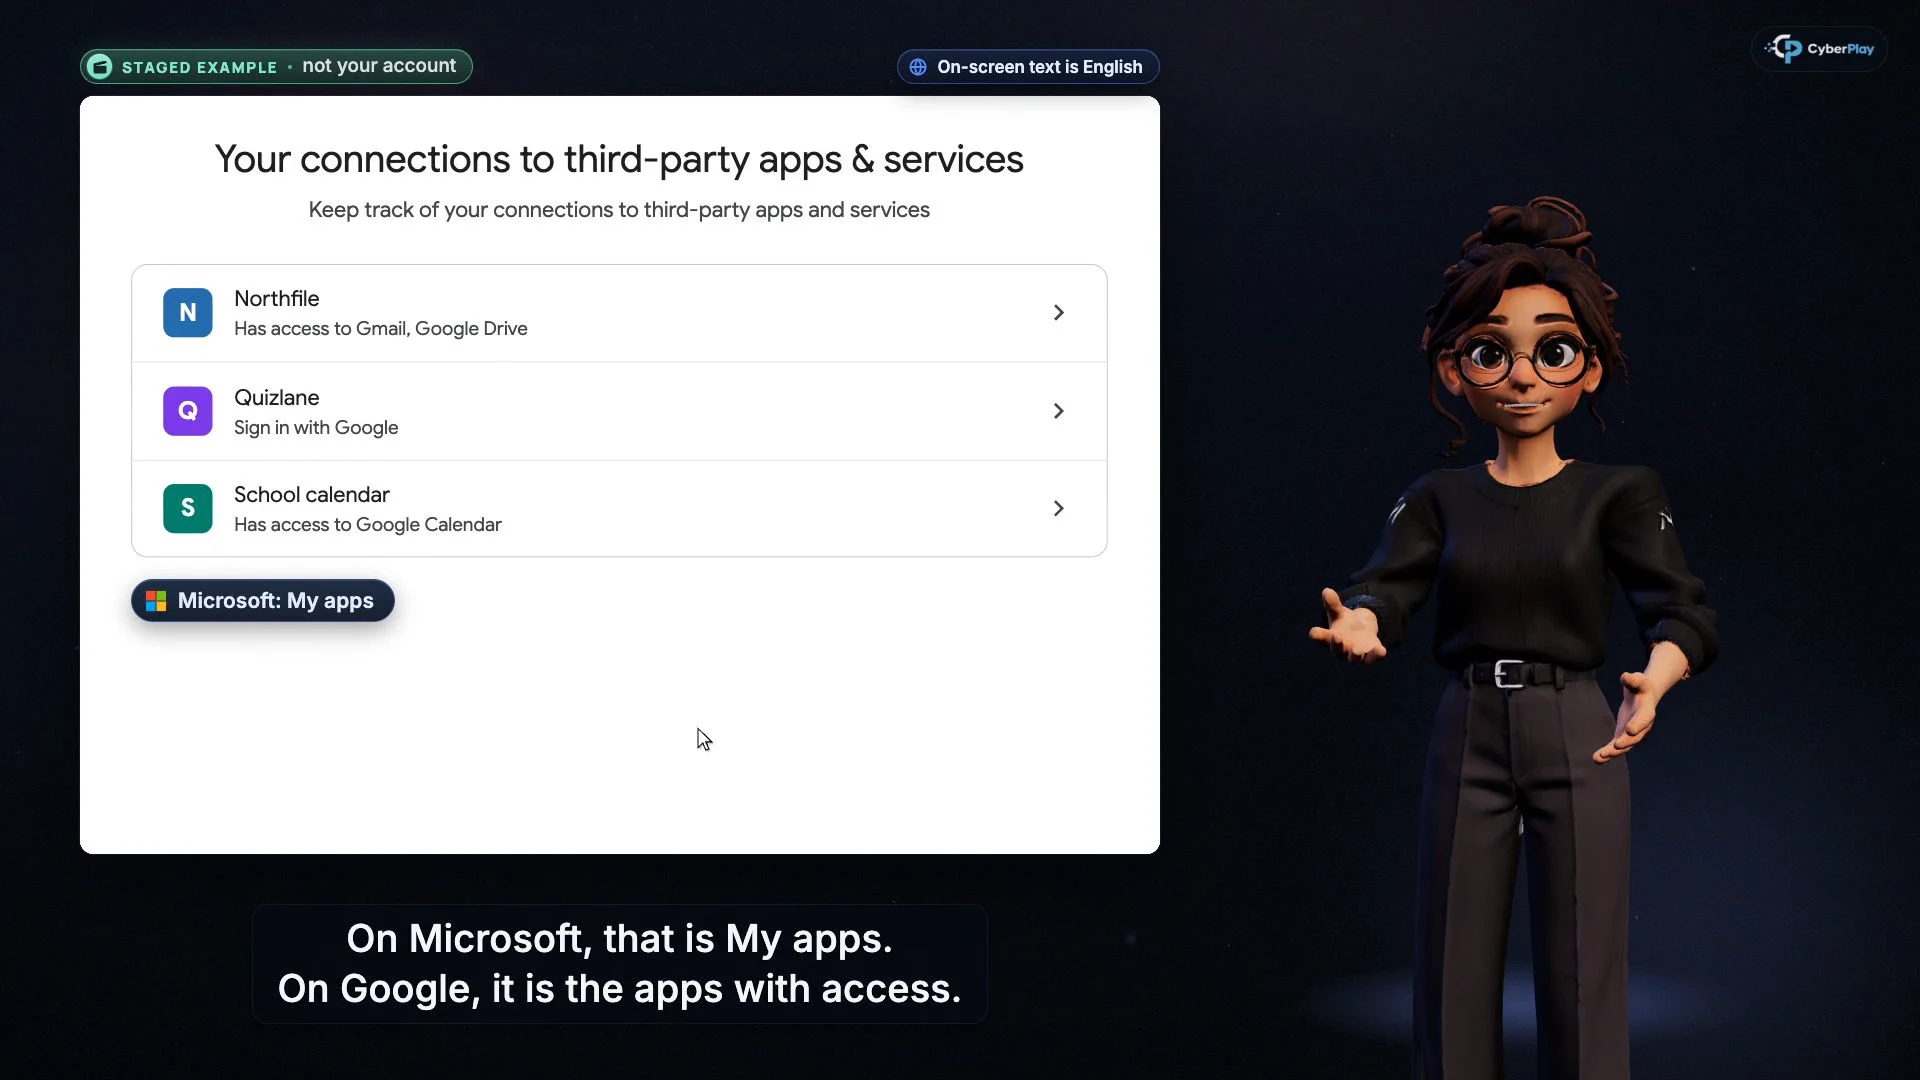
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
Навчання з кібербезпеки для університетів має допомагати студентам і працівникам перевіряти запити щодо облікових записів, ділитися інформацією з потрібними людьми та повідомляти про помилки через університетські канали. Почніть зі спільного вступного навчання, а потім додайте практику відповідно до реальних завдань кожної групи: доступ до навчальних систем, робота зі студентськими записами або наукова співпраця. Поєднайте короткий урок із рішенням у грі та вправою на основі реального процесу підтримки вашого університету.
Курси CyberPlay містять відеоуроки з п’ятьма зупинками для прийняття рішень перед поясненням. Цей україномовний посібник показує, як вибрати їх для університетської програми та поєднати з Find the Fake Login і Data Dash. Озвучення курсів і зміст уроків наразі доступні англійською та румунською мовами, тому перевірте мову уроку, перш ніж запрошувати багатомовну групу. Наведені нижче університетські приклади є вигаданими навчальними сценаріями, а не повідомленнями про інциденти в університетах, на які посилається стаття.
Головне, що варто запам’ятати
- Надайте всім надійний шлях до університетських сервісів і контакт для повідомлення про інциденти, який можна знайти ще до виникнення проблеми.
- Адаптуйте практику до нових студентів, викладачів, допоміжного персоналу та дослідників, які працюють із різною інформацією.
- Перевіряйте застосунок, одержувачів, дані та дозволи, навіть якщо інструмент співпраці чи сторінка входу виглядають знайомо.
- Розглядайте пояснення учасника й університетський процес разом із записами про завершення навчання; призначайте відповідального за кожну невирішену проблему.
1. Почніть з університетського рішення, яке можна відпрацювати
Рекомендації Національного центру кібербезпеки Великої Британії для вищої освіти визнають важливість відкритого викладання й наукової співпраці, водночас визначаючи обов’язки керівників, дослідників та ІТ-команд. Це корисна відправна точка для навчальної програми: безпека облікового запису є спільною роботою, але погодження передавання дослідницьких даних і перевірка повідомлення про розклад — це різні рішення.
Виберіть один результат для першого заняття, який можна спостерігати. Наприклад, новий студент самостійно відкриває схвалений студентський портал, коли несподіваний лист попереджає про завершення строку доступу. Адміністратор кафедри перевіряє повну адресу одержувача перед наданням списку студентів. Дослідник визначає, хто схвалює новий сервіс для співпраці. Надайте кожній групі відповідні університетські контакти та поясніть, що робити, якщо контактна особа недоступна.
Джерела розділу: Кібербезпека для закладів вищої освіти
2. Складіть короткі навчальні плани для кожної аудиторії
Формування обізнаності студентів із кібербезпеки варто починати із систем, потрібних для навчання, і допомоги, яку вони можуть отримати. Навчальний модуль Jisc з інформаційної безпеки розрахований і на працівників, і на студентів та пов’язує навчання з політиками й процедурами установи. Використовуйте цей принцип, добираючи власну програму: загальний урок потребує місцевого способу застосування.
Нижче наведено рекомендовані послідовності CyberPlay. Це орієнтовний перелік, а не вимога завершити весь каталог. Після кожного уроку попросіть учасника пояснити одне прийняте рішення власними словами. Людині, яка вже знає правило, може знадобитися допомога з пошуком схваленого сервісу кампусу, а не чергове пояснення концепції фішингу.
- Почати курс «Сучасний фішинг електронною поштою»
- Відпрацювати реакцію на неочікуваний запит автентифікації
- Дізнатися, як пояснити те, що сталося
| Аудиторія та контекст | Рекомендована послідовність курсів | Дія в кампусі для відпрацювання |
|---|---|---|
| Нові студенти під час адаптаційного періоду | Сучасний фішинг електронною поштою → Відхиліть, якщо ви цього не ініціювали → Я натиснув посилання. Що тепер? | Самостійно відкрийте студентський портал, відхиліть неочікуване підтвердження входу та знайдіть підтримку. |
| Викладачі та допоміжний персонал, які працюють зі спільними документами | Сучасний фішинг електронною поштою → Назвіть адресатів, перш ніж ділитися → Не надавайте доступ застосунку, якого ви не вибирали | Перевірте отримувача та рівень доступу, а потім перевірте застосунок перед наданням дозволів. |
| Дослідники, які долучаються до проєкту або співпраці | Назвіть адресатів, перш ніж ділитися → Не вставляйте секрет у неналежний чат → Я натиснув посилання. Що тепер? | Підтвердьте партнерів, яким дозволено доступ, відповідального за дані, схвалений сервіс і порядок повідомлення про інциденти. |
Джерела розділу: Цифровий навчальний модуль з інформаційної безпеки
3. Відпрацюйте правдоподібний запит щодо облікового запису
Рекомендації Кембридзького університету щодо фішингу описують тиск через загрозу деактивації облікового запису та повідомлення, які видають себе за авторитетне джерело. Адаптуйте ці прийоми до вигаданого університетського прикладу: повідомлення стверджує, що бібліотечний акаунт потребує термінової перевірки перед завтрашнім семінаром. Запитайте, яку дію просять виконати та де учасник незалежно перевірить запит. Переконливий логотип, правильна назва курсу чи відшліфоване формулювання — недостатні підстави для введення облікових даних.
Потім змініть запитувану дію. У курсі «Відхиліть, якщо ви цього не ініціювали» учасник тренується реагувати на неочікуваний запит підтвердження автентифікації. Урок «Не надавайте доступ застосунку, якого ви не вибирали» переносить увагу на дозволи застосунків. Запитайте, чи очікував користувач появи цього застосунку і чи відповідає запитуваний рівень доступу поточному завданню. Навіть знайомий провайдер ідентифікації може показати запит застосунку, який усе одно треба перевірити. Запропонуйте чіткий маршрут до переліку схваленого ПЗ або ІТ-контактів, щоб у разі сумнівів завжди був зрозумілий наступний крок.
Джерела розділу: Фішинг
4. Пов’яжіть надання дослідницьких даних із людьми та метою
У рекомендаціях UKRI «Надійні дослідження та інновації» зазначено, що від організацій, які отримують фінансування, очікують керування доступом до спільних дослідницьких даних і погодження правил роботи з ними до надання доступу. Доступ передбачено для людей, яким він потрібен, і на потрібний їм період. Це очікування фінансуючої установи в межах зазначеної сфери застосування; кожен університет має використовувати правила, угоди й погодження, що стосуються його власного проєкту.
Використовуйте курс «Назвіть адресатів, перш ніж ділитися» з вигаданою папкою проєкту. Попросіть учасника визначити потрібного партнера, перевірити повну адресу його установи та вибрати доступ, необхідний для завдання. Для читання чернетки може бути достатньо прав перегляду; редагування аналізу потребує іншого рішення. Перевіряйте вміст, а не лише посилання: приховані вкладки таблиць і додаткові файли можуть розкрити більше інформації, ніж планувалося передати. Наприкінці стажування чи співпраці визначте, хто перевіряє подальшу потребу в доступі. Публічний результат дослідження та набір даних його учасників з обмеженим доступом не повинні автоматично отримувати однаковий режим спільного доступу.
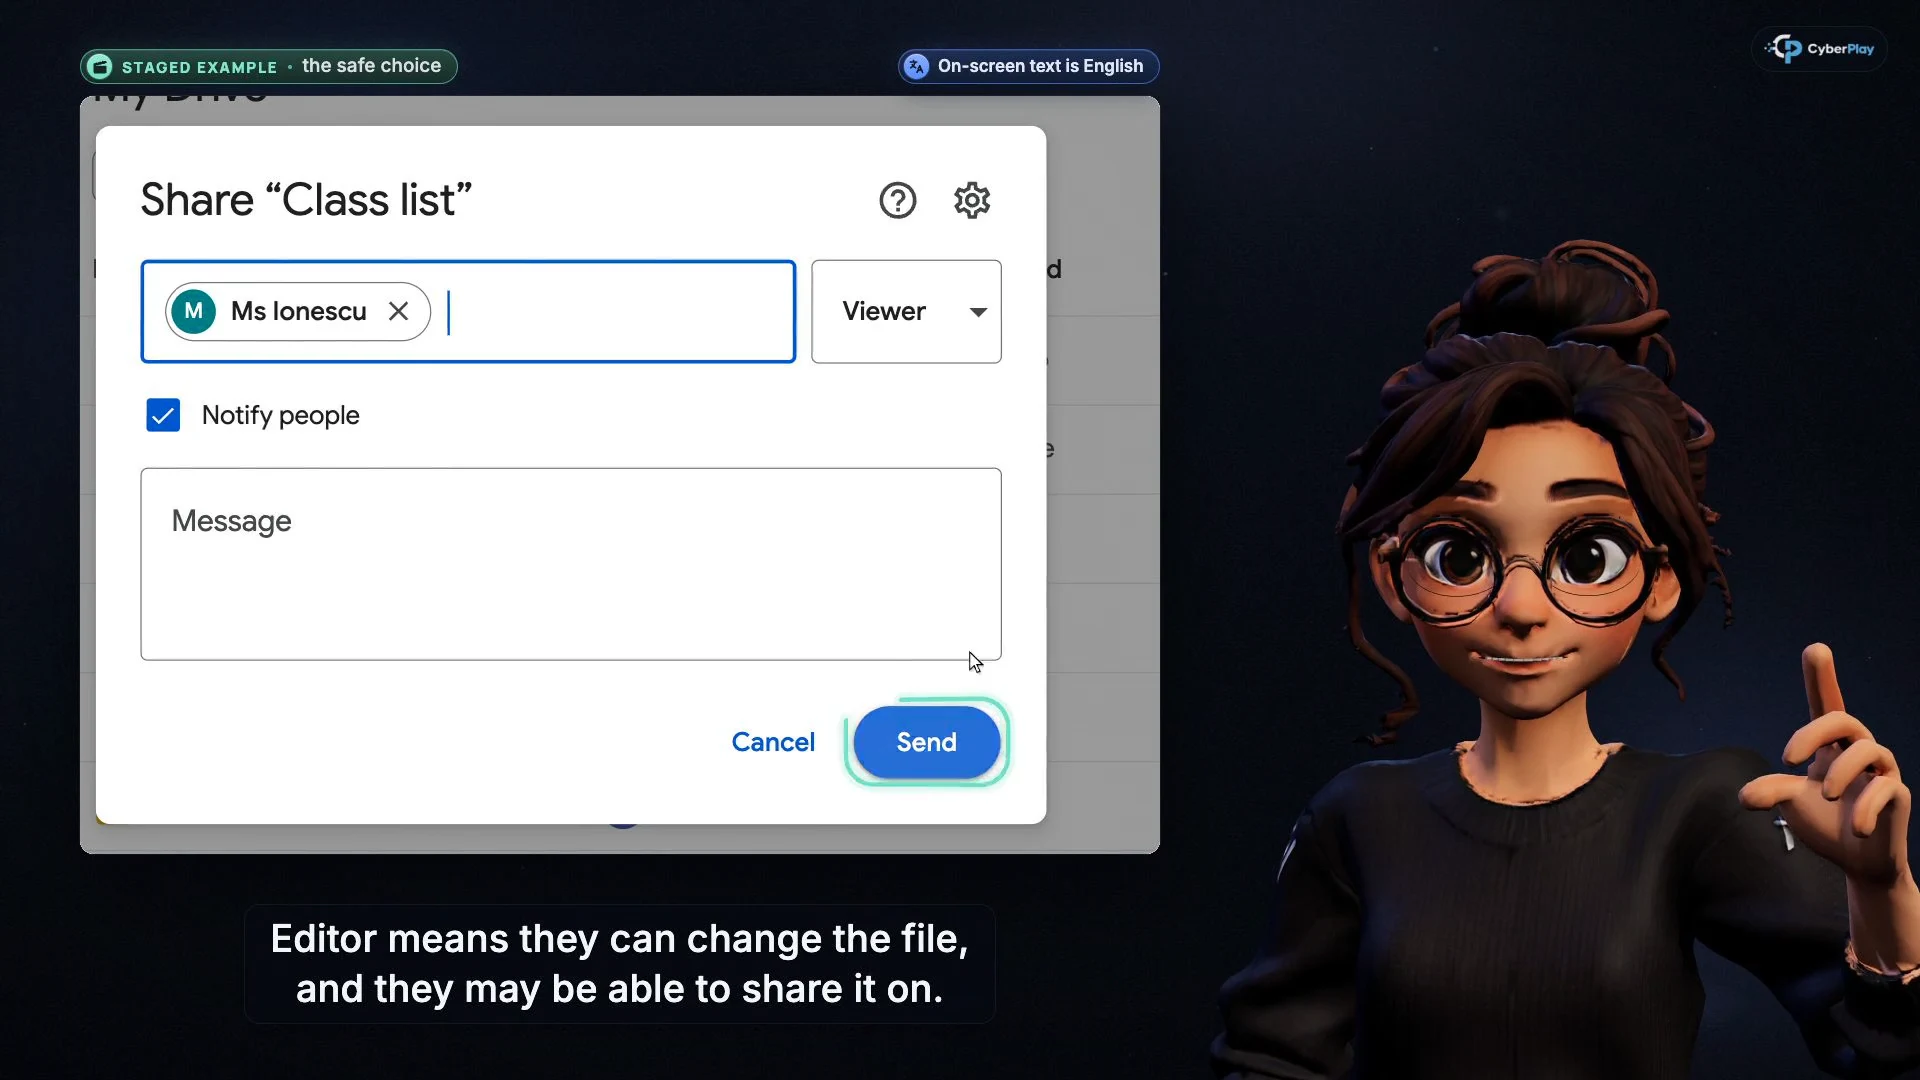
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Вкажіть потрібного адресата
Для університетської роботи перевірте повну адресу установи одержувача, зокрема партнерів поза вашою командою.
- Виберіть необхідний рівень доступу
Партнеру, якому потрібно лише читати, надавайте доступ для перегляду; перед його розширенням дотримуйтеся правил погодження проєкту.
Джерела розділу: Надійні дослідження та інновації UKRI: принципи й очікування
5. Перевіряйте інструмент ШІ, обліковий запис і дозволений формат використання
Сама назва сервісу ШІ не підтверджує, що обліковий запис схвалено для університетської інформації. Рекомендації Оксфордського університету для студентів розрізняють доступ, наданий установою, та особисті акаунти й пояснюють, що внутрішні або конфіденційні університетські дані не слід передавати в описані особисті акаунти. Вони також розділяють доступ до інструменту й дозвіл використовувати ШІ в завданні, яке оцінюють. Розглядайте це як конкретний університетський приклад, а потім знайдіть чинні рекомендації власної установи.
Курс «Не вставляйте секрет у неналежний чат» навчає двох корисних перевірок: чи можна передавати інформацію назовні та чи схвалено цей інструмент. Застосуйте їх до викладацьких нотаток, неопублікованої чернетки чи файлу таблиці з даними учасників дослідження. Перевірте обліковий запис і робочий простір разом із назвою продукту. Підключення, яке дозволяє асистенту читати пошту або файли, також надає доступ. Попросіть відповідального за проєкт або сервіс розв’язати невизначені питання до завантаження чи підключення; для вправи використовуйте вигадані дані.
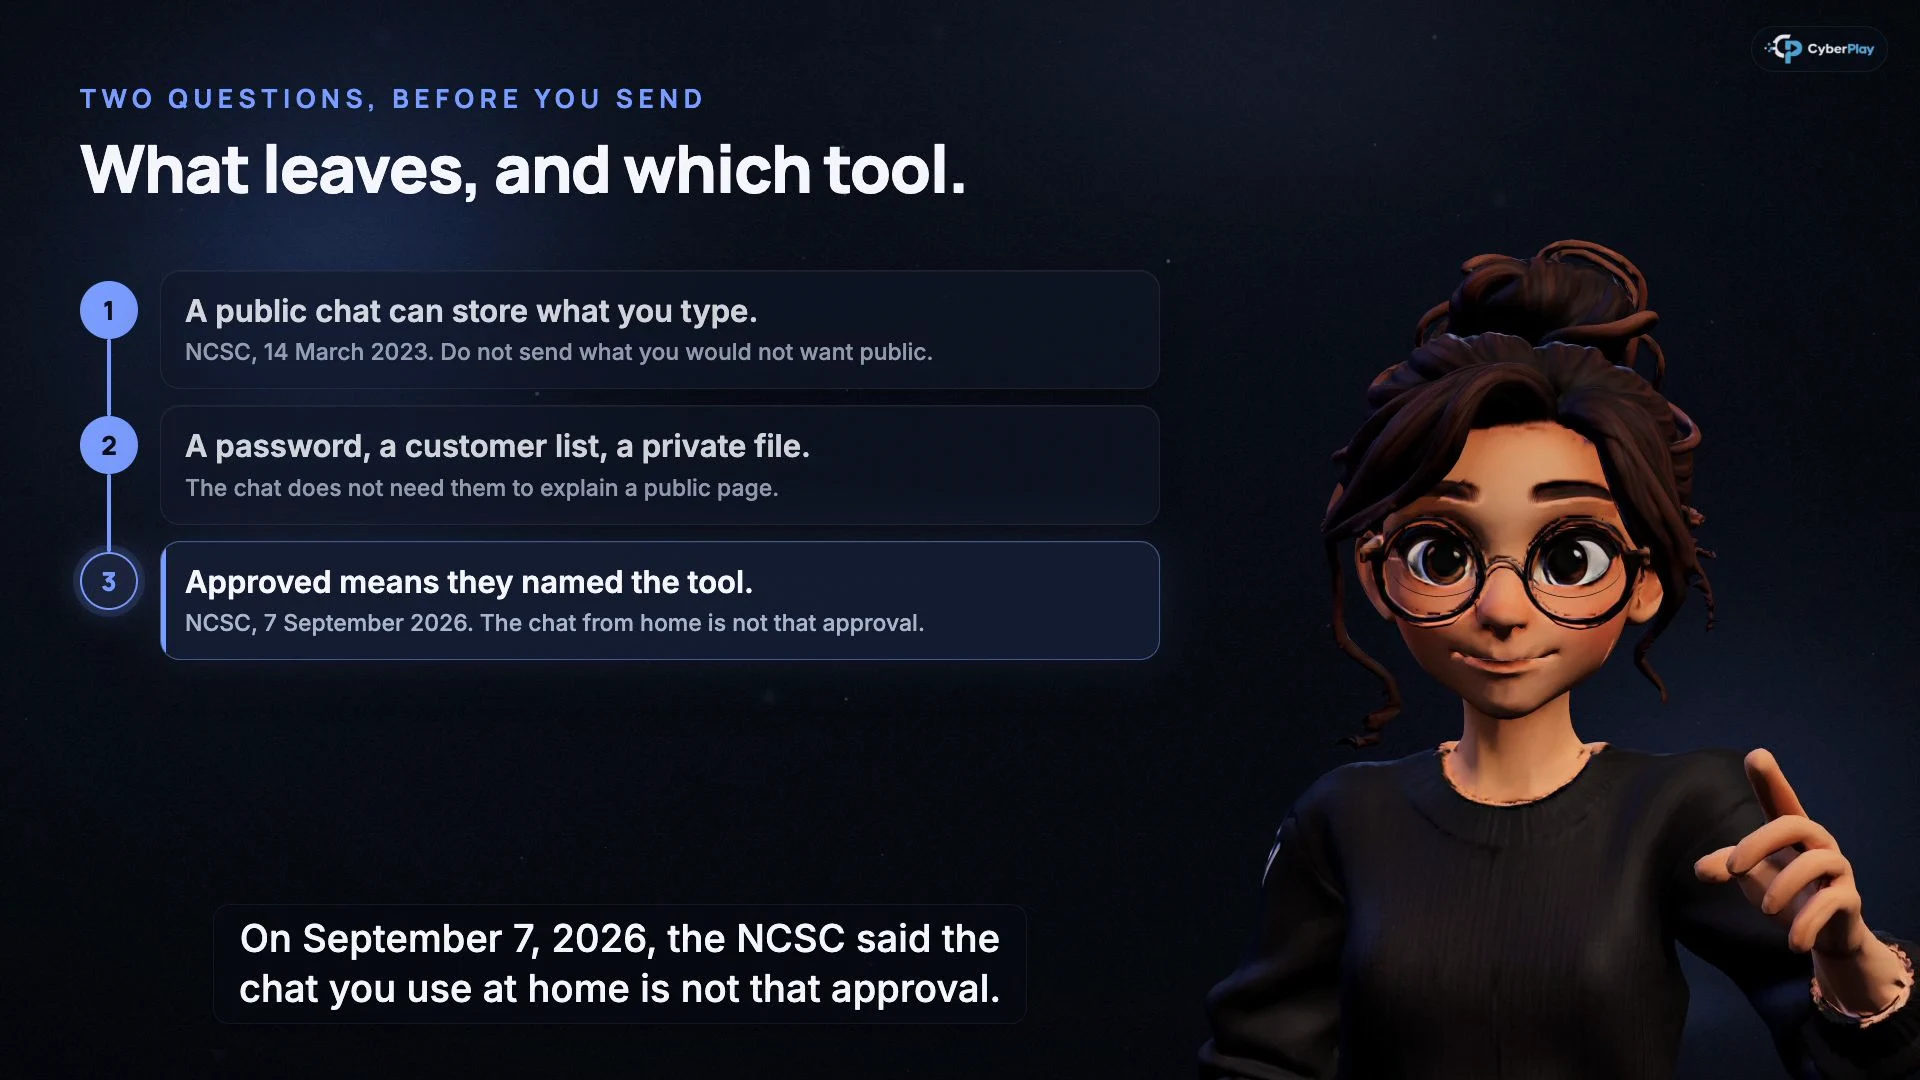
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Визначте, чим можна ділитися
Перевірте за правилами університету, чи дозволено передавати сервісу дані студентів, досліджень або партнерів.
- Використовуйте інструмент, визначений університетом
Особиста передплата не означає схвалення університетом; використовуйте лише затверджений обліковий запис і робочий процес.
Джерела розділу: Часті запитання про генеративний ШІ для студентів
6. Використовуйте ігри з кібербезпеки для студентів і персоналу
Find the Fake Login переносить урок про дозволи облікового запису в іншу ситуацію. Ігрові сценарії порівнюють неочікуваний застосунок, який просить доступ до пошти, файлів і тривалий доступ, з анонсованим внутрішнім застосунком, що просить вужчий доступ до календаря. Гравець може перевірити видавця й дозволи, відхилити або схвалити запит і прочитати пояснення. Події відбуваються у вигаданій організації; попросіть учасників визначити відповідні перевірки у своєму університетському середовищі.
Для коротшого обговорення доступу Data Dash порівнює корисний магніт, який збирає капсули поблизу, з магнітом, що також читає приватний вантаж. Додатковий доступ має наслідок у грі та передбачає рішення про його відкликання. Запитайте, що це означає для навчального помічника, який просить доступ до всього диска. Ці ігри дають практику й пояснення. Успішний забіг не доводить, що обліковий запис студента, дослідницький сервіс або університетська політика дозволів є безпечними.
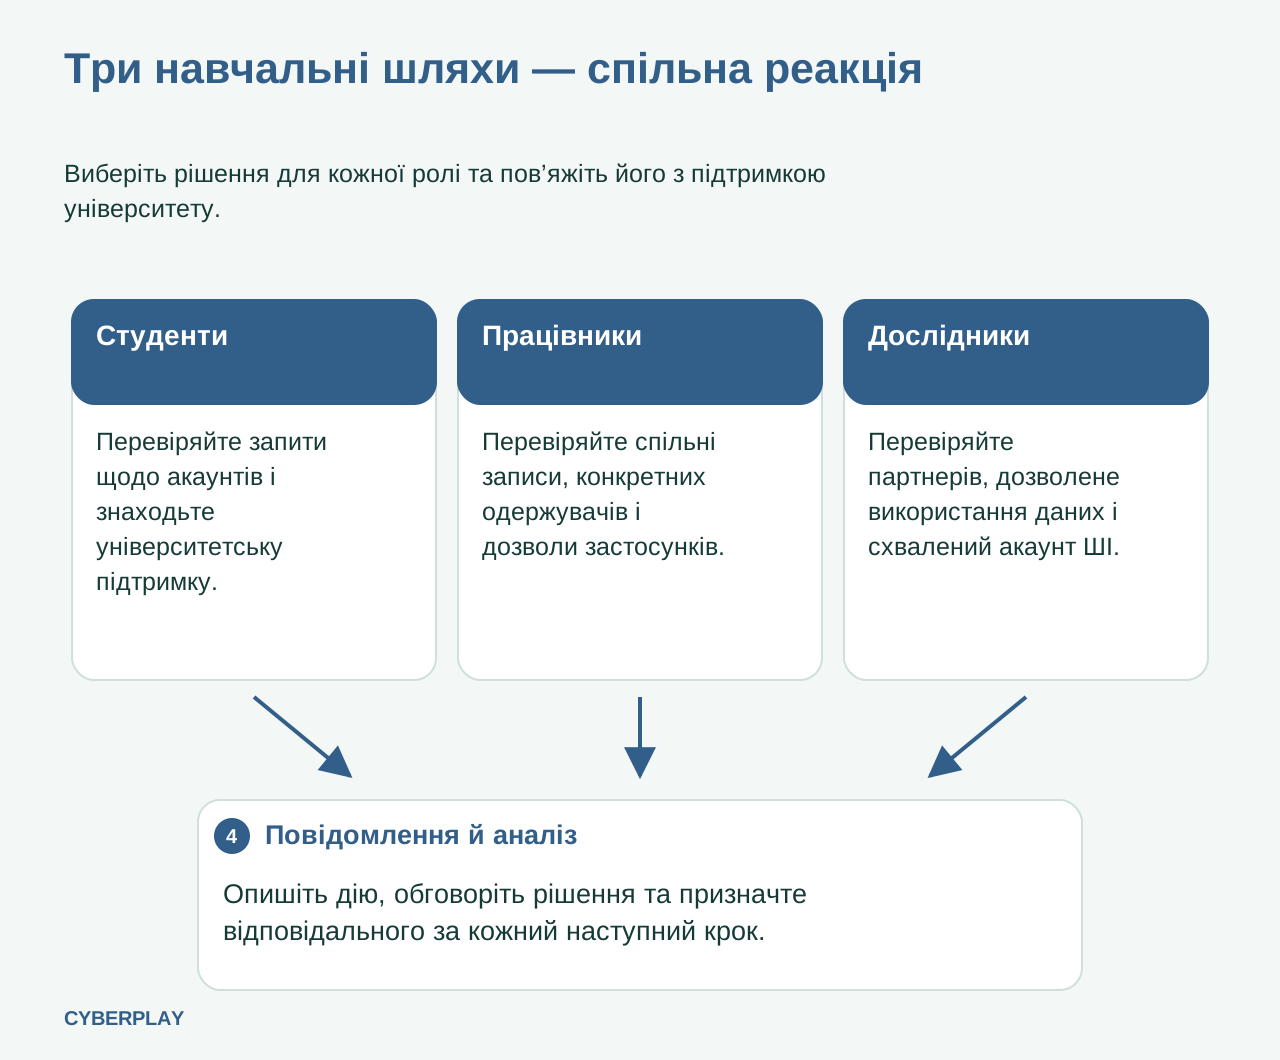
7. Вправа: спрощення співпраці з надмірними правами доступу
Розберіть цей вигаданий приклад зі студентом-дослідником, науковим керівником і колегою зі служби підтримки. Надайте їм макет сторінки схвалених сервісів і вигаданий контакт проєкту. Попросіть кожного учасника назвати наступну дію та того, хто відповідає за невирішене питання. Справжні дослідницькі дані чи схвалення доступу до облікового запису не потрібні.
8. Відпрацюйте алгоритм повідомлення до того, як станеться реальна помилка
Зробіть повідомлення про інцидент частиною вступного навчання. Попросіть учасника описати, чи він лише відкрив сторінку, ввів облікові дані, схвалив застосунок, завантажив файл або змінив дозволи спільного доступу. Додайте приблизний час, обліковий запис або пристрій і відповідне повідомлення. Курс «Я натиснув посилання. Що тепер?» допомагає пояснити саме виконану дію. Нечітке твердження, що щось здавалося підозрілим, дає команді підтримки менше інформації для роботи, ніж зрозумілий опис події.
Надайте реальний університетський канал звернення та запасний варіант для людини, яка втратила доступ до свого університетського акаунта. Практикуйтеся в аудиторії на вигаданих подробицях, замість того щоб без узгодження надсилати тестові інциденти до діючої служби підтримки. Якщо дію вже виконано, припиніть подальшу взаємодію та якнайшвидше зверніться до визначеної команди. Вона зможе оцінити сеанси, дозволи застосунків та інформацію, до якої могли отримати доступ; не слід вважати, що сама зміна пароля скасує схвалення застосунку чи поверне вже наданий файл.
9. Повертайтеся до рішення, коли обов’язки змінюються
Повертайтеся до тих самих базових навичок, коли студенти починають групову роботу, працівники беруть на себе обов’язки з надання записів або дослідники долучаються до нової співпраці. Змініть приклад так, щоб учасникам довелося застосувати правило: замініть бібліотечне попередження запрошенням на зустріч, а список класу — папкою проєкту з обмеженим доступом. Перевірте, чи може учасник пояснити дозвіл і знайти відповідний контакт. Недоступний канал підтримки чи невизначений відповідальний за дані — це питання для розв’язання в межах програми.
Використовуйте доступні у вашому робочому просторі навчальні записи, щоб переглянути участь і вирішити, кому потрібна подальша підтримка. Розрізняйте завершення, відповідь у курсі, рішення в грі та спостереження за університетською вправою. Фіксуйте невирішене питання, відповідального й наступний перегляд. Університет і надалі відповідає за свої засоби контролю ідентифікації, схвалені сервіси та керування дослідницькою діяльністю. Почніть зі шляху, найближчого до поточної роботи групи, і відвідайте сторінку CyberPlay для університетів, щоб розглянути платформу в цьому контексті.
Потренуйтеся перевіряти застосунок для співпраці
Використовуйте Find the Fake Login для порівняння запитів застосунків, а потім поясніть, яка служба кампусу має перевіряти незнайомий інструмент і його дозволи. Закріпіть матеріал за допомогою наведеної вище лабораторної вправи.
Грати у Find the Fake LoginДжерела й додаткові матеріали
- Кібербезпека для закладів вищої освіти — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-10-03
- Цифровий навчальний модуль з інформаційної безпеки — Jisc. Переглянуто 2026-10-03
- Фішинг — Інформаційні служби Кембридзького університету. Переглянуто 2026-10-03
- Надійні дослідження та інновації UKRI: принципи й очікування — UK Research and Innovation (UKRI). Переглянуто 2026-10-03
- Часті запитання про генеративний ШІ для студентів — Оксфордський університет. Переглянуто 2026-10-03
Досліджуйте далі
- Навчання з кібербезпеки для шкіл: практичний план уроку
Сплануйте шкільне навчання з кібербезпеки під керівництвом учителя з відеокурсами, вправами та іграми. Практикуйте перевірку повідомлень і звернення по допомогу.
UK · 9 хв читання - Навчання з кібербезпеки: програма, що поєднує курси з практикою
Побудуйте програму навчання з кібербезпеки з коротких курсів, ігор і перевірок знань. Добирайте вправи за ролями та розрізняйте, що підтверджують результати.
UK · 7 хв читання - Фішинг сеансів та кодів пристроїв: чому справжньої сторінки входу недостатньо
Фішинг сеансів, кодів пристроїв і згоди OAuth: розрізняйте механізми та дії у відповідь. Поєднайте курси CyberPlay з грою Find the Fake Login.
UK · 8 хв читання - Ін’єкції промптів і безпечний ШІ на роботі: навчання працівників
Ін’єкції промптів і безпечний ШІ на роботі: навчіть команду перевіряти дії, дані та дозволи. Поєднайте курси CyberPlay, Data Dash і практичну вправу.
UK · 7 хв читання - Навчання кібербезпеки для банків: рішення за ролями та контекст DORA
Плануйте навчання кібербезпеки для банків за ролями та контекстом DORA. Практикуйте перевірку платежів і розрізняйте результати занять та підтверджені навички.
UK · 7 хв читання - Навчання кібербезпеки на виробництві: зміни та спільні пристрої
Адаптуйте навчання кібербезпеки до виробничих змін, спільних терміналів і постачальників. Використайте матрицю ролей та безпечні сценарії обговорення.
UK · 8 хв читання