Équipe éditoriale de CyberPlay · Publié le · Mis à jour le · 12 min de lecture
Guide et exercices en français
Agrandir l’image · Image du cours vidéo · interface en anglais
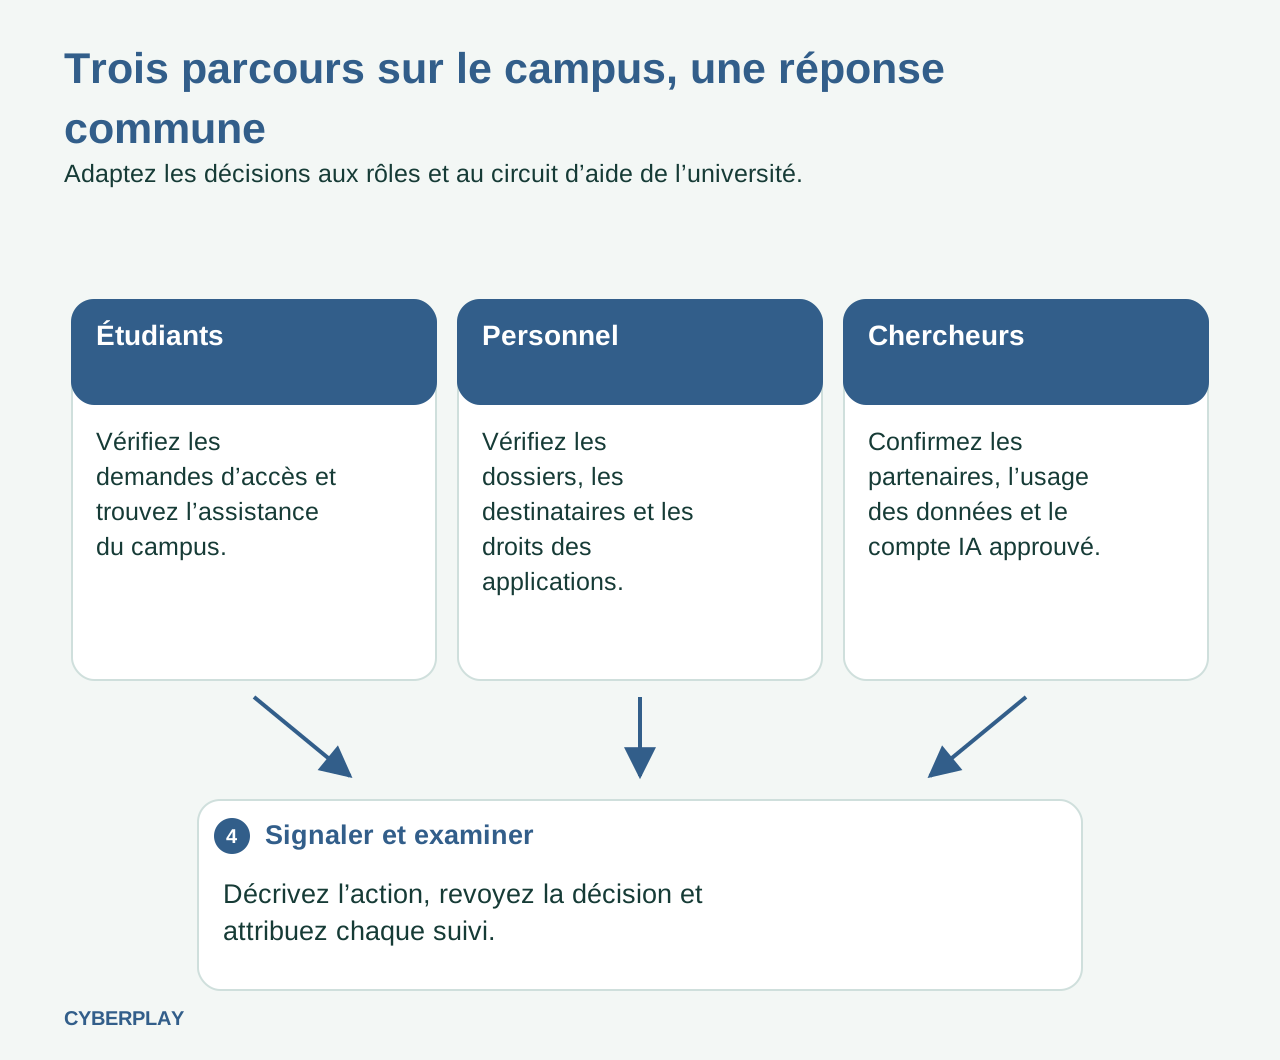
La formation de sensibilisation à la cybersécurité pour les universités doit aider les étudiants et le personnel à vérifier les demandes liées aux comptes, à partager les informations avec les bonnes personnes et à signaler les erreurs via les canaux du campus. Commencez par une intégration commune, puis ajoutez de la pratique autour du travail que chaque groupe effectue réellement : accéder aux systèmes d'enseignement, gérer les dossiers des étudiants ou collaborer à la recherche. Associez une courte leçon à une décision de jeu et à un exercice utilisant le véritable processus d'assistance de votre université.
Les cours CyberPlay proposent des leçons vidéo avec cinq points de contrôle de décision avant l'explication. Ce guide en français montre comment les sélectionner pour un programme universitaire et les associer à Find the Fake Login et Data Dash. La narration des cours et le contenu des leçons sont actuellement proposés en anglais et en roumain, vérifiez donc la langue de la leçon avant d'inviter une cohorte multilingue. Les exemples de campus ci-dessous sont des scénarios d'enseignement fictifs, et non des rapports d'incidents survenus dans les universités citées.
Les points à retenir
- Donnez à chacun un accès de confiance aux services du campus et un contact de signalement qu'ils peuvent trouver avant que quelque chose ne tourne mal.
- Adaptez la pratique aux nouveaux étudiants, au personnel enseignant et de soutien, ainsi qu'aux chercheurs qui manipulent des informations différentes.
- Vérifiez l'application, les destinataires, les données et les autorisations, même lorsqu'un outil de collaboration ou une page de connexion semble familier.
- Examinez l'explication de l'apprenant et le processus du campus en parallèle des relevés d'achèvement ; attribuez un responsable à chaque lacune non résolue.
1. Commencez par une décision sur le campus que les gens peuvent mettre en pratique
Les recommandations pour l'enseignement supérieur du Centre national de cybersécurité du Royaume-Uni (NCSC) reconnaissent l'importance d'un enseignement ouvert et de la collaboration en matière de recherche, tout en identifiant les responsabilités des dirigeants, des chercheurs et des équipes informatiques. C'est un point de départ utile pour un programme d'apprentissage : le maintien d'un compte sécurisé est un travail partagé, mais l'approbation d'un transfert de données de recherche et la vérification d'un message d'emploi du temps sont des décisions différentes.
Choisissez un résultat observable pour la première session. Par exemple, un nouvel étudiant peut ouvrir le portail étudiant approuvé de manière indépendante lorsqu'un e-mail inattendu indique que l'accès va expirer. Un administrateur de département peut vérifier l'adresse complète du destinataire avant de partager une liste d'étudiants. Un chercheur peut identifier qui approuve un nouveau service de collaboration. Donnez à chaque groupe les contacts pertinents sur le campus et expliquez quoi faire lorsque ce contact n'est pas disponible.
Sources de cette section: Cybersécurité pour les établissements d'enseignement supérieur
2. Construisez un parcours de cours court pour chaque public
La sensibilisation à la cybersécurité pour les étudiants devrait commencer par les systèmes dont ils ont besoin pour étudier et l'aide qu'ils peuvent obtenir. Le module d'apprentissage sur la sécurité de l'information de Jisc traite à la fois le personnel et les étudiants comme des participants et relie son enseignement aux politiques et procédures institutionnelles. Utilisez ce principe lors de la sélection de votre propre programme : une leçon générale a besoin d'une voie locale pour être appliquée.
Les séquences CyberPlay suivantes sont suggérées. Il s'agit d'une sélection de départ, et non d'une obligation de terminer l'ensemble du catalogue. Après chaque leçon, demandez à l'apprenant d'expliquer une décision avec ses propres mots. Quelqu'un qui connaît déjà la règle peut avoir besoin d'aide pour localiser le service de campus approuvé au lieu d'une énième explication sur le phishing.
- Démarrer Hameçonnage par e-mail moderne
- S'entraîner face à une demande d'authentification inattendue
- Apprendre à expliquer ce qui s'est passé
| Public et moment | Séquence de cours suggérée | Action sur le campus à répéter |
|---|---|---|
| Nouveaux étudiants lors de l'intégration | Hameçonnage par e-mail moderne → Refusez si vous n’avez pas lancé la demande → J'ai cliqué. Et maintenant ? | Ouvrir le portail étudiant de manière indépendante, rejeter une approbation de connexion inattendue et localiser l'assistance. |
| Personnel enseignant et de soutien gérant des dossiers partagés | Hameçonnage par e-mail moderne → Nommez les personnes avant de partager → N'autorisez pas une application que vous n'avez pas choisie | Vérifier un destinataire et un rôle de partage, puis vérifier une application avant d'accorder l'accès. |
| Chercheurs rejoignant un projet ou une collaboration | Nommez les personnes avant de partager → Ne collez pas un secret dans le mauvais chat → J'ai cliqué. Et maintenant ? | Confirmer les collaborateurs autorisés, le responsable des données, le service approuvé et la voie de signalement. |
Sources de cette section: Module d'apprentissage numérique sur la sécurité de l'information
3. Exercez-vous face à une demande crédible concernant un compte
Les directives de Cambridge sur le phishing décrivent la pression exercée autour de la désactivation de compte et les messages qui imitent l'autorité. Adaptez ces modèles à un exemple fictif sur le campus : un message indique qu'un compte de bibliothèque nécessite une vérification urgente avant le séminaire de demain. Demandez quelle action est requise et où l'apprenant la vérifierait indépendamment. Un logo convaincant, un nom de cours correct ou une formulation soignée ne sont pas des motifs suffisants pour saisir des identifiants.
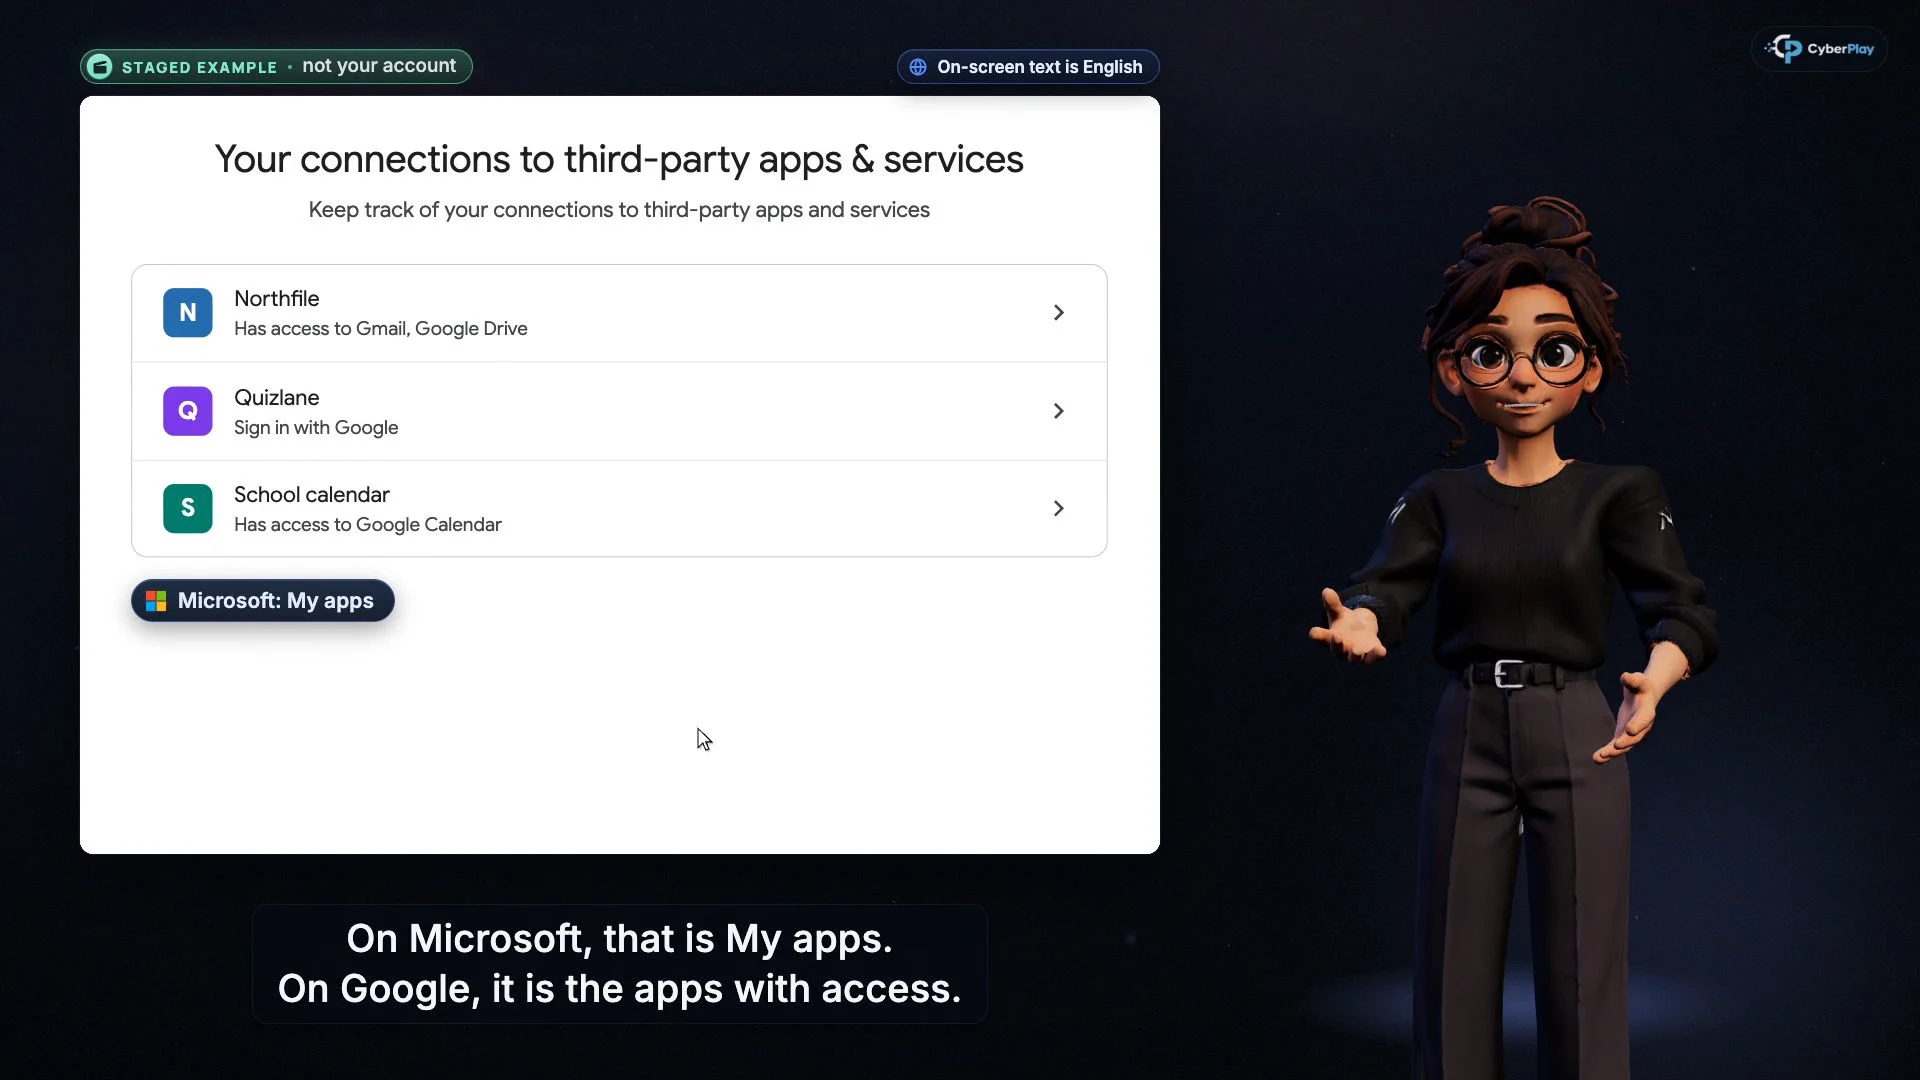
Ensuite, modifiez l'action demandée. Dans Refusez si vous n’avez pas lancé la demande, l'apprenant s'entraîne à répondre à une approbation d'authentification inattendue. N'autorisez pas une application que vous n'avez pas choisie déplace l'attention vers les autorisations des applications. Demandez si l'apprenant s'attendait à l'application et si son accès correspond à la tâche. Un fournisseur d'identité familier peut afficher une demande d'application qui nécessite tout de même une vérification. Fournissez un accès à la liste des logiciels approuvés ou au contact informatique afin que l'incertitude ait une étape suivante pratique.
Sources de cette section: Hameçonnage
4. Faites du partage de la recherche une décision concernant les personnes et l'objectif
Dans ses recommandations pour une recherche et une innovation de confiance, l’UKRI attend des organisations qu’il finance qu’elles gèrent l’accès aux données de recherche partagées et conviennent de leur traitement avant le partage. L’accès doit concerner les personnes qui en ont besoin et durer seulement le temps nécessaire. Ce sont les attentes de cet organisme financeur, dans le champ d’application précisé ; chaque université doit suivre les règles, accords et approbations pertinents pour son propre projet.
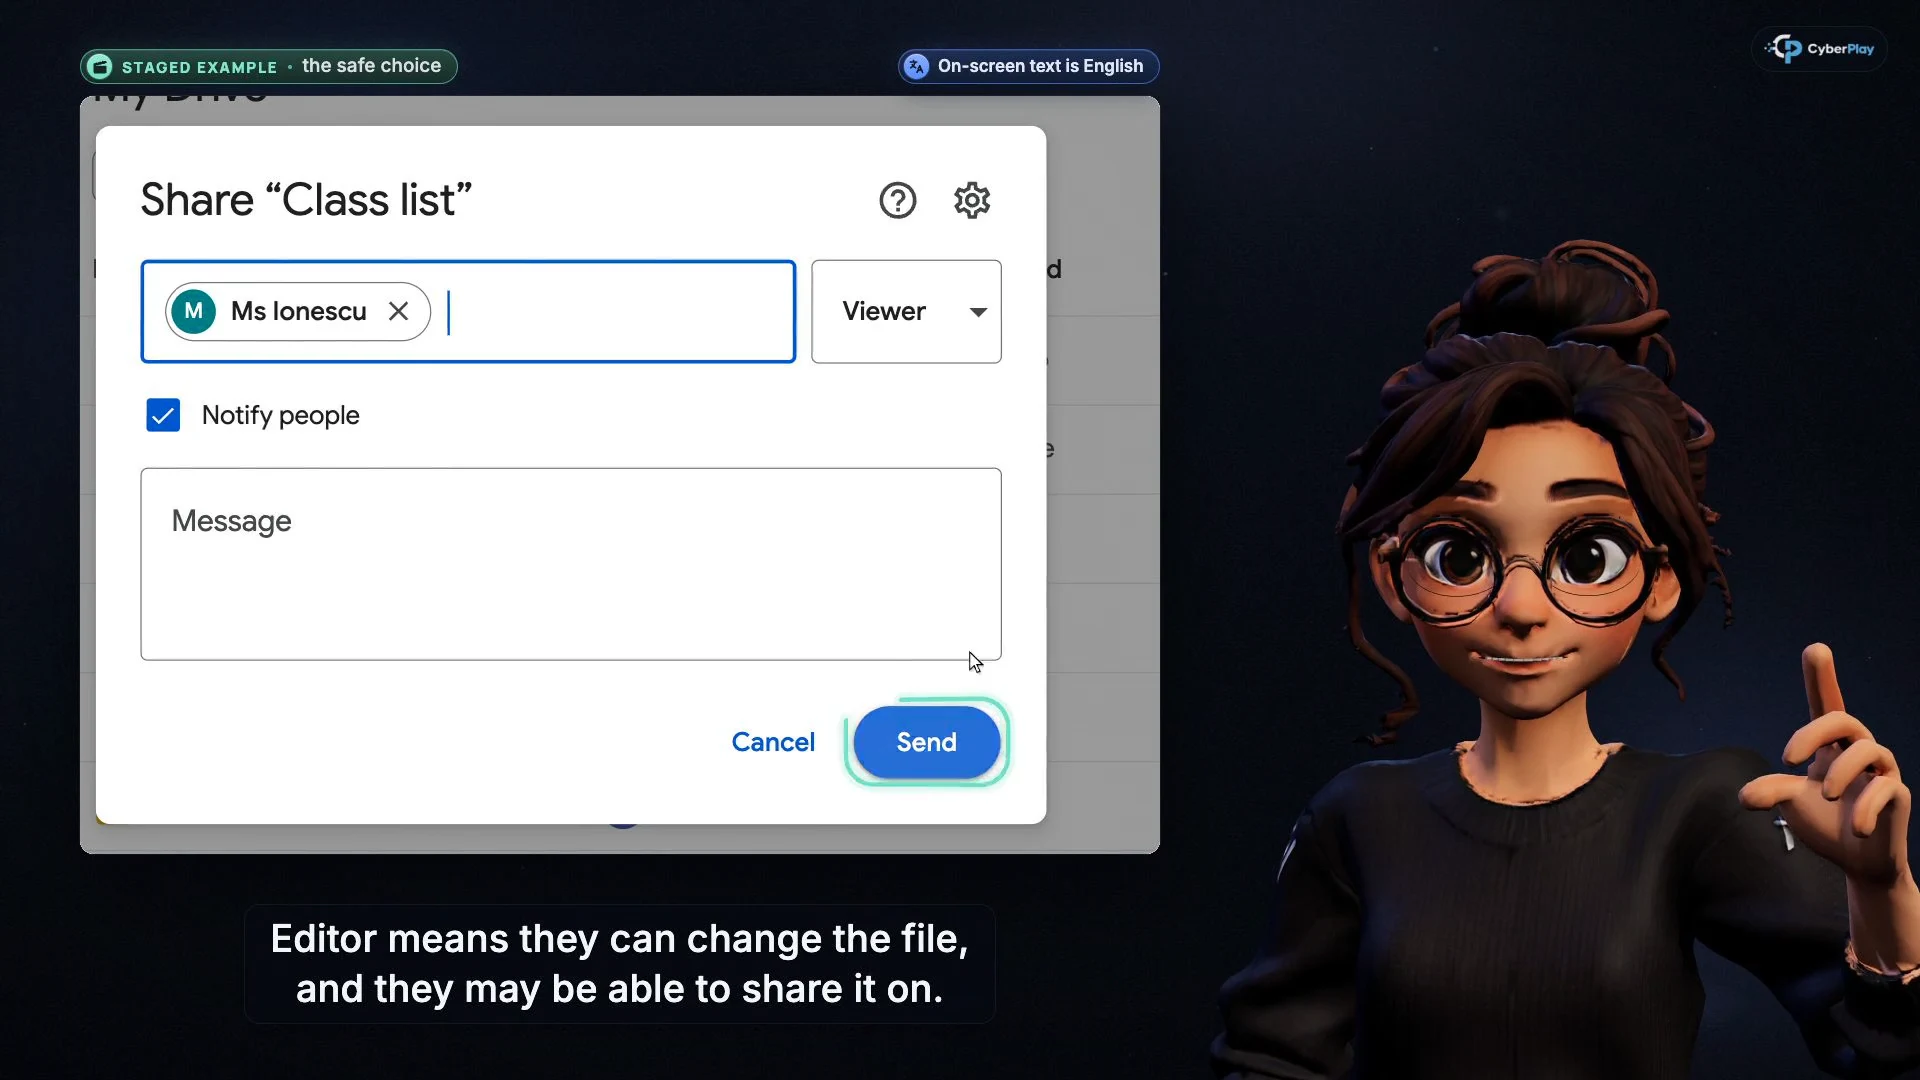
Utilisez Nommez les personnes avant de partager avec un dossier de projet fictif. Demandez à l'apprenant d'identifier le collaborateur prévu, de vérifier l'adresse institutionnelle complète et de choisir l'accès nécessaire à la tâche. La lecture d'un brouillon peut nécessiter des droits de consultation ; la modification d'une analyse nécessite une décision différente. Examinez le contenu ainsi que le lien : les onglets de feuille de calcul masqués et les fichiers supplémentaires peuvent divulguer des informations au-delà de la transmission prévue. À la fin d'un stage ou d'une collaboration, identifiez qui examine le maintien de l'accès. Un résultat de recherche public et un ensemble de données de participants restreint ne devraient pas recevoir la même décision de partage par défaut.
Agrandir l’image · Image du cours vidéo · interface en anglais
- Nommer le destinataire prévu
Pour le travail sur le campus, confirmez l'adresse institutionnelle complète, y compris pour les collaborateurs extérieurs à votre équipe.
- Choisir l'accès nécessaire
Un collaborateur qui n'a besoin que de lire devrait recevoir un accès en consultation ; suivez les règles d'approbation du projet avant de l'élargir.
Sources de cette section: Recherche et innovation de confiance de l'UKRI : principes et attentes
5. Vérifiez l'outil d'IA, le compte et l'utilisation autorisée
Le seul nom d'un service d'IA n'établit pas qu'un compte est approuvé pour les informations de l'université. Les recommandations destinées aux étudiants d'Oxford distinguent l'accès fourni par l'institution des comptes personnels et expliquent que les données internes ou confidentielles de l'université ne doivent pas se retrouver dans les comptes personnels dont elles discutent. Elles séparent également l'accès à un outil de l'autorisation d'utiliser l'IA dans une tâche évaluée. Traitez cela comme un exemple universitaire concret, puis identifiez les consignes applicables de votre propre institution.
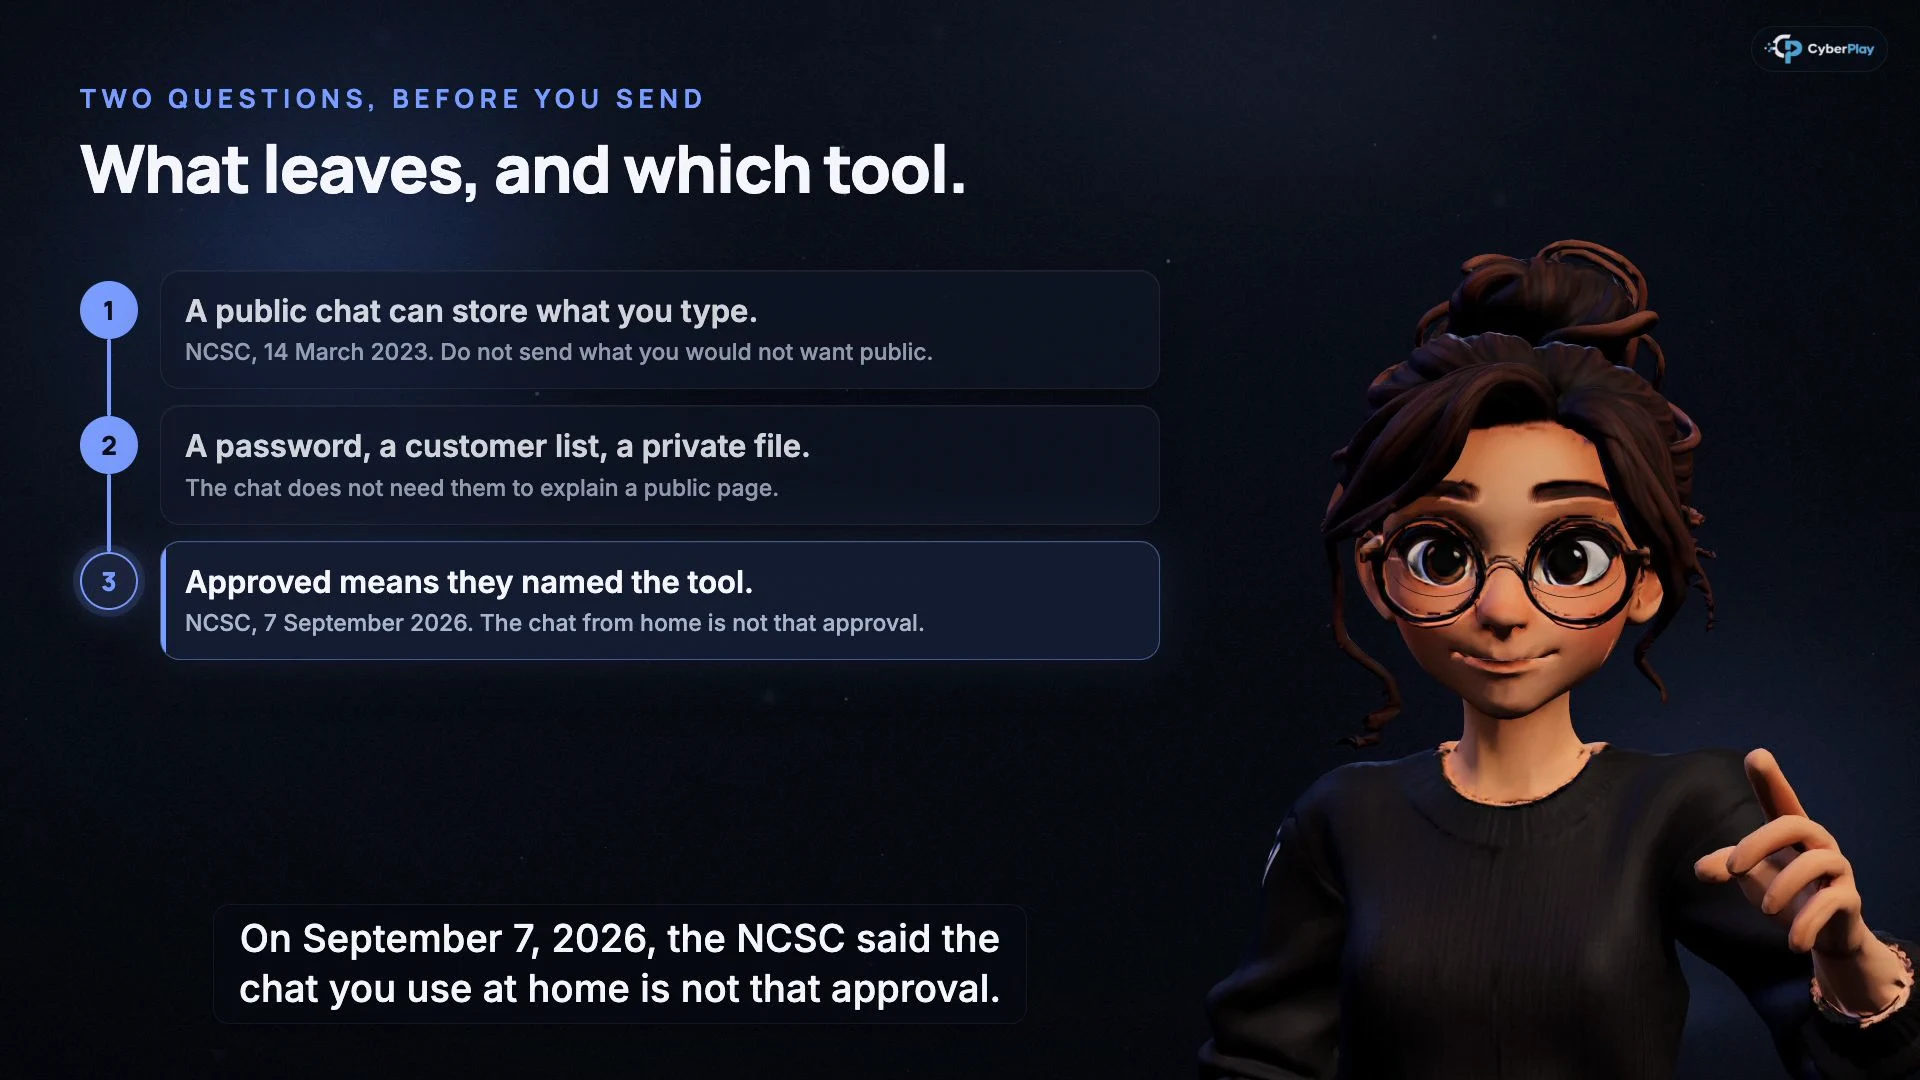
Ne collez pas un secret dans le mauvais chat enseigne deux vérifications utiles : si les informations peuvent sortir et s'il s'agit de l'outil approuvé. Appliquez-les à des notes de cours, un brouillon non publié ou un classeur de données sur les participants. Confirmez le compte et l'espace de travail ainsi que le nom du produit. Une connexion qui permet à un assistant de lire des e-mails ou des fichiers accorde également un accès. Demandez au responsable du projet ou du service de résoudre toute incertitude avant de téléverser ou de vous connecter ; utilisez des données inventées pour la pratique.
Agrandir l’image · Image du cours vidéo · interface en anglais
- Décider de ce qui peut sortir
Vérifiez si les données des étudiants, de la recherche ou des collaborateurs peuvent être envoyées à l'outil selon les règles de l'université.
- Utiliser l'outil institutionnel nommé
Un abonnement personnel n'établit pas l'approbation de l'université ; utilisez le compte et le flux de travail approuvés.
Sources de cette section: FAQ sur l'IA générative pour les étudiants
6. Utilisez des jeux de cybersécurité pour les étudiants et le personnel
Find the Fake Login donne à la leçon sur les autorisations de compte un cadre différent. Ses scénarios d'application mettent en contraste une application inattendue demandant l'accès aux e-mails, aux fichiers et un accès durable avec une application interne annoncée demandant un accès plus restreint au calendrier. Le joueur peut inspecter l'éditeur et les autorisations, rejeter ou approuver, et examiner l'explication. Le cadre est une organisation fictive ; demandez aux apprenants d'identifier les vérifications équivalentes dans l'environnement de leur campus.
Pour une discussion plus courte sur l'accès, Data Dash met en contraste un aimant utile qui collecte les capsules à proximité avec un autre qui lit également la cargaison privée. L'accès supplémentaire a une conséquence dans le jeu et implique une décision de révocation. Demandez ce que cela signifie pour un assistant d'étude demandant l'accès à un espace de stockage entier. Ces jeux fournissent de la pratique et des explications. Une partie réussie n'établit pas qu'un compte étudiant, un service de recherche ou une politique d'autorisation de l'université est sécurisé.
- S'entraîner aux approbations d'applications dans Find the Fake Login
- Explorer les autorisations nécessaires dans Data Dash
7. Exercice : un raccourci de collaboration avec un accès excessif
Utilisez ce cas fictif avec un étudiant chercheur, un superviseur et un collègue de soutien. Donnez-leur une maquette de page des services approuvés et un contact de projet fictif. Demandez à chaque participant d'indiquer la prochaine action et à qui appartient la décision non résolue. Aucune donnée de recherche réelle ni approbation de compte n'est nécessaire.
8. Répétez la transmission du signalement avant une véritable erreur
Faites du signalement une partie de l'intégration. Demandez à un apprenant de décrire s'il a seulement ouvert une page, saisi des identifiants, approuvé une application, téléversé un fichier ou modifié des autorisations de partage. Incluez l'heure approximative, le compte ou l'appareil, et le message pertinent. J'ai cliqué. Et maintenant ? soutient cette explication spécifique à l'action. Une déclaration vague indiquant que quelque chose semblait suspect donne à l'équipe d'assistance moins d'éléments pour travailler qu'un compte rendu clair de ce qui s'est passé.
Fournissez la véritable voie du campus et une solution de repli pour quelqu'un qui serait bloqué hors de son compte universitaire. Entraînez-vous avec des détails fictifs en classe plutôt que d'envoyer des incidents de test au véritable centre d’assistance sans coordination. Si une action s'est déjà produite, arrêtez toute interaction supplémentaire et contactez rapidement l'équipe désignée. Cette équipe peut évaluer les sessions, les autorisations des applications et les informations exposées ; il ne faut pas supposer que le simple changement d'un mot de passe annule l'approbation d'une application ou récupère un fichier déjà partagé.
9. Réévaluez la décision lorsque les responsabilités changent
Revenez aux mêmes habitudes fondamentales lorsque les étudiants commencent un travail de groupe, que le personnel assume des tâches de partage de dossiers ou que les chercheurs rejoignent une nouvelle collaboration. Changez l'exemple pour que les apprenants doivent appliquer la règle : remplacez un avertissement de la bibliothèque par une invitation à une réunion, ou une liste de classe par un dossier de projet restreint. Vérifiez si l'apprenant peut expliquer l'autorisation et trouver le contact approprié. Une voie d'assistance indisponible ou une responsabilité sur les données mal définie est un problème à résoudre dans le cadre du programme.
Utilisez les relevés d'apprentissage disponibles dans votre espace de travail pour examiner la participation et décider qui a besoin d'un suivi. Gardez l'achèvement, une réponse dans un cours, une décision de jeu et un exercice observé sur le campus distincts. Enregistrez la question non résolue, son responsable et le prochain examen. L'université reste responsable de ses contrôles d'identité, de ses services approuvés et de la gouvernance de la recherche. Commencez par le parcours le plus proche du travail immédiat de la cohorte et utilisez la page des universités de CyberPlay pour explorer la plateforme dans ce contexte.
S'entraîner à vérifier une application de collaboration
Utilisez Find the Fake Login pour comparer les demandes d'application, puis expliquez quel service du campus vérifierait un outil inconnu et ses autorisations. Poursuivez avec l'exercice de laboratoire fictif ci-dessus.
Jouer à Find the Fake LoginSources et lectures complémentaires
- Cybersécurité pour les établissements d'enseignement supérieur — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-10-03
- Module d'apprentissage numérique sur la sécurité de l'information — Jisc. Consulté le 2026-10-03
- Hameçonnage — Services informatiques de l’Université de Cambridge. Consulté le 2026-10-03
- Recherche et innovation de confiance de l'UKRI : principes et attentes — UK Research and Innovation (UKRI). Consulté le 2026-10-03
- FAQ sur l'IA générative pour les étudiants — Université d'Oxford. Consulté le 2026-10-03
Poursuivez votre lecture
- Sensibilisation à la cybersécurité à l’école : un plan de séance
Préparez une séance de cybersécurité à l’école avec cours vidéo, jeux et exercices : vérifier les messages, partager les fichiers et demander de l’aide.
FR · 12 min de lecture - Cours de sensibilisation à la cybersécurité : de la leçon à la pratique
Associez cours vidéo, jeux et tests de connaissances dans un programme de cybersécurité. Exemples par rôle, exercice et limites des résultats.
FR · 9 min de lecture - Hameçonnage de session et de code d’appareil : vérifier l’accès
Distinguez vol de session, code d’appareil et consentement OAuth. Exercez les bons réflexes avec les cours CyberPlay et le jeu Find the Fake Login.
FR · 10 min de lecture - Formation à l’injection de prompt : vérifier les actions de l’IA
Apprenez à vérifier les actions de l’IA, les destinataires et les permissions. Combinez les cours CyberPlay, Data Dash et une liste pratique d’approbation.
FR · 9 min de lecture - Formation à la cybersécurité dans les banques : scénarios métiers et DORA
Formez les équipes bancaires à la vérification des paiements, de l’identité et au signalement. Cadre DORA, scénarios métiers et grille de pratique.
FR · 10 min de lecture - Sensibilisation à la cybersécurité dans l’industrie : équipes et postes partagés
Adaptez la sensibilisation à la cybersécurité aux équipes de production, postes partagés et fournisseurs, avec une matrice métier et un exercice pratique.
FR · 10 min de lecture