Équipe éditoriale de CyberPlay · Publié le · Mis à jour le · 9 min de lecture
Guide et exercices en français
Agrandir l’image · Image du cours vidéo · interface en anglais
Un programme de cours de sensibilisation à la sécurité utile relie une décision sur le lieu de travail à une explication, une occasion de s'exercer et un examen de ce qui nécessite encore un accompagnement. Les cours CyberPlay proposent de courtes leçons commentées avec cinq points de contrôle de décision ; les jeux ajoutent une situation différente, et les tests de connaissances du jeu reviennent sur le raisonnement. Le responsable du programme relie ces activités aux procédures réelles de l'organisation.
Ce guide en français montre comment établir ce lien pour l'hameçonnage, les modifications de paiement et la récupération. Les articles et l'interface de la plateforme CyberPlay sont disponibles en neuf langues. La narration des cours et le contenu des leçons sont actuellement proposés en anglais ou en roumain ; la traduction de l'interface ne crée pas une leçon traduite. Vérifiez cette distinction avant d'inviter une équipe multilingue.
Les points à retenir
- Choisissez une décision que les personnes prennent au travail avant de choisir un cours.
- Utilisez la vidéo, le jeu et le test de connaissances à des fins d'apprentissage différentes.
- Séparez l'achèvement du cours, les preuves issues du jeu et les observations sur le lieu de travail.
- Terminez chaque cycle avec un responsable pour la procédure ou la lacune d'apprentissage que vous avez identifiée.
1. Définir la décision que le programme doit soutenir
« Reconnaître l'hameçonnage » est trop vague pour organiser une session utile. Essayez plutôt : « Lorsqu'un fournisseur modifie ses coordonnées bancaires, suspendez le paiement et vérifiez-les via la fiche de contact approuvée. » Le service financier peut reconnaître cette tâche, un responsable peut expliquer la procédure d'exception, et un animateur peut concevoir un exercice autour de cela. Définissez le déclencheur, l'action sûre et la personne capable de lever un obstacle.
Les directives du NIST sur les programmes d'apprentissage recommandent un cycle de vie qui comprend l'évaluation des besoins, l'apprentissage basé sur les rôles et l'évaluation. Appliquez ce principe localement : demandez quelles décisions suscitent de l'incertitude, choisissez une pratique pertinente, puis examinez le résultat. Ni un vaste catalogue de contenus ni un objectif d'achèvement annuel ne répondent à eux seuls à ces questions.
Sources de cette section: Création d'un programme d'apprentissage sur la cybersécurité et la confidentialité (SP 800-50 Rév. 1)
2. Attribuer un rôle clair à chaque activité
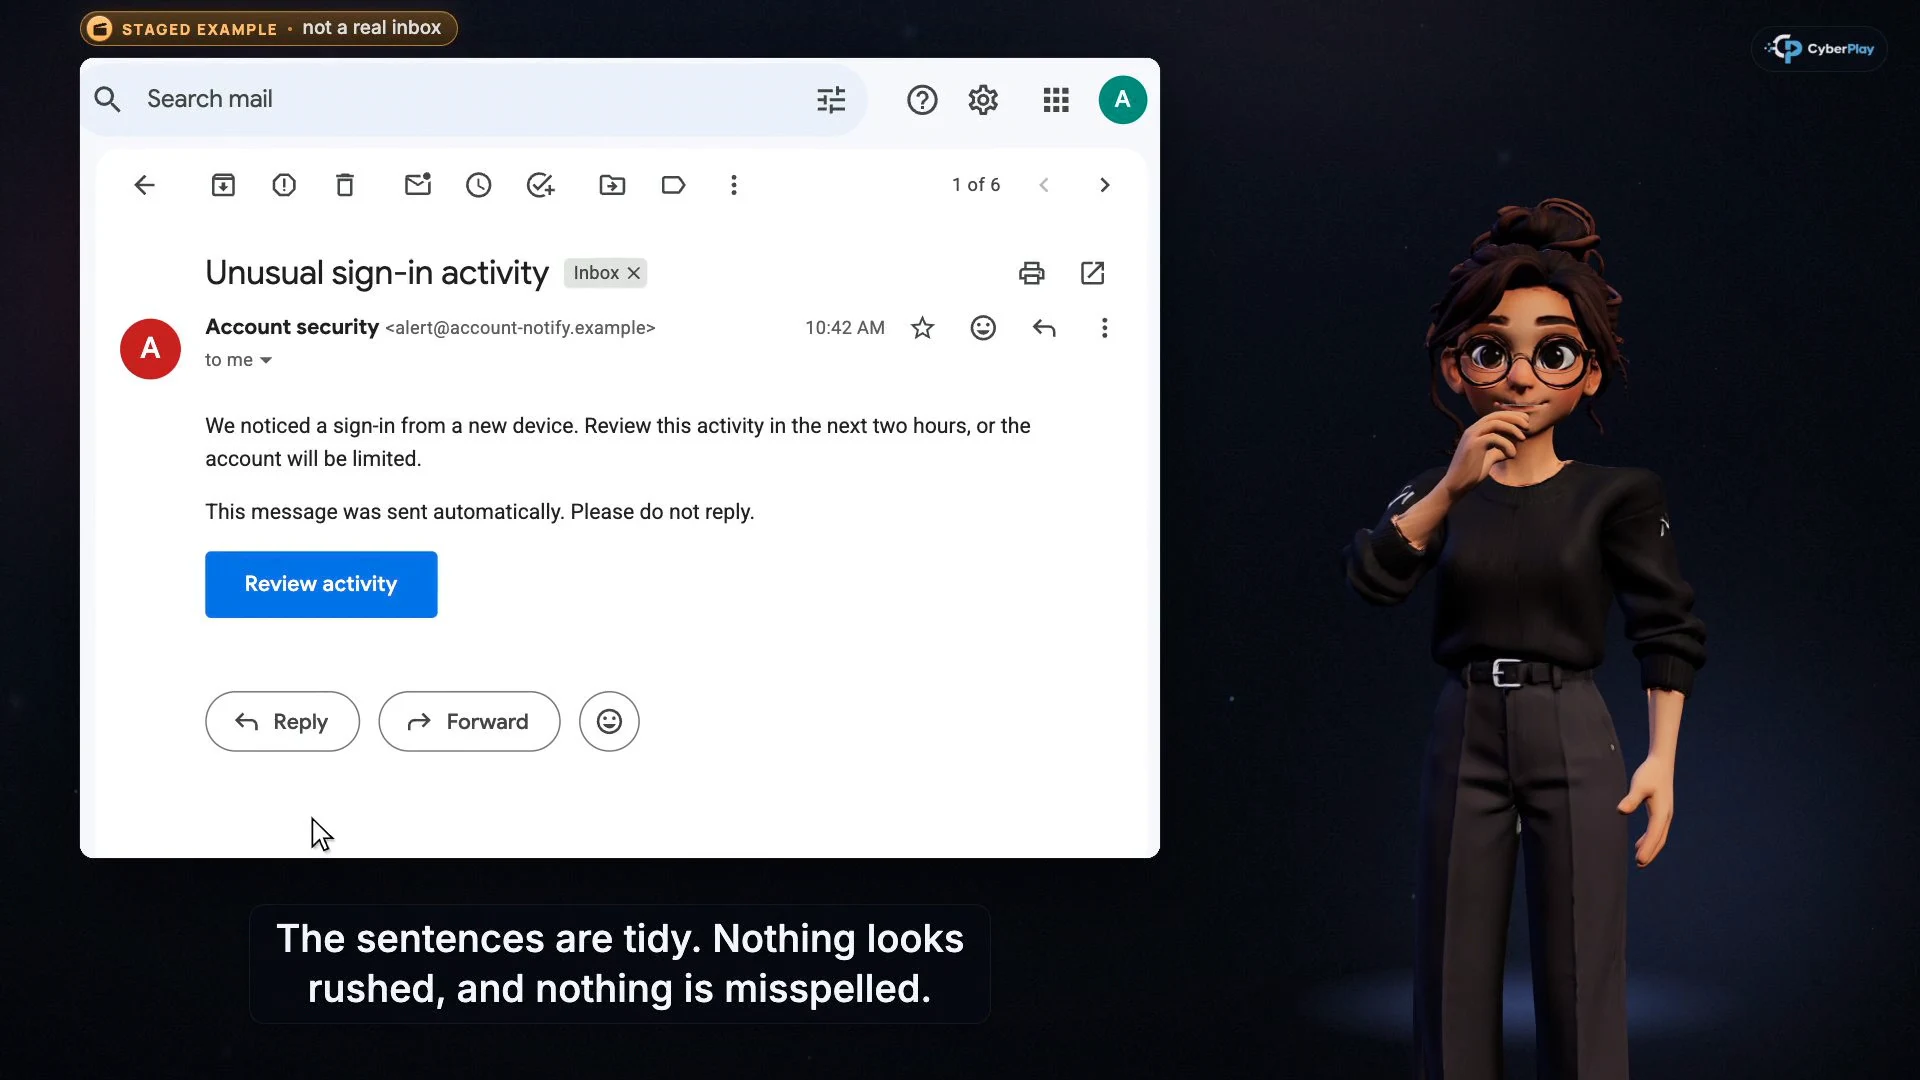
Dans un cours CyberPlay, la vidéo s'arrête à cinq points de contrôle afin que l'apprenant fasse un choix avant de voir l'explication. Utilisez ces moments pour formuler une règle : un e-mail soigné ne constitue pas une preuve, ou une véritable application d'assistance n'authentifie pas la personne qui appelle. Revoir l'explication est utile lorsque la raison reste floue.
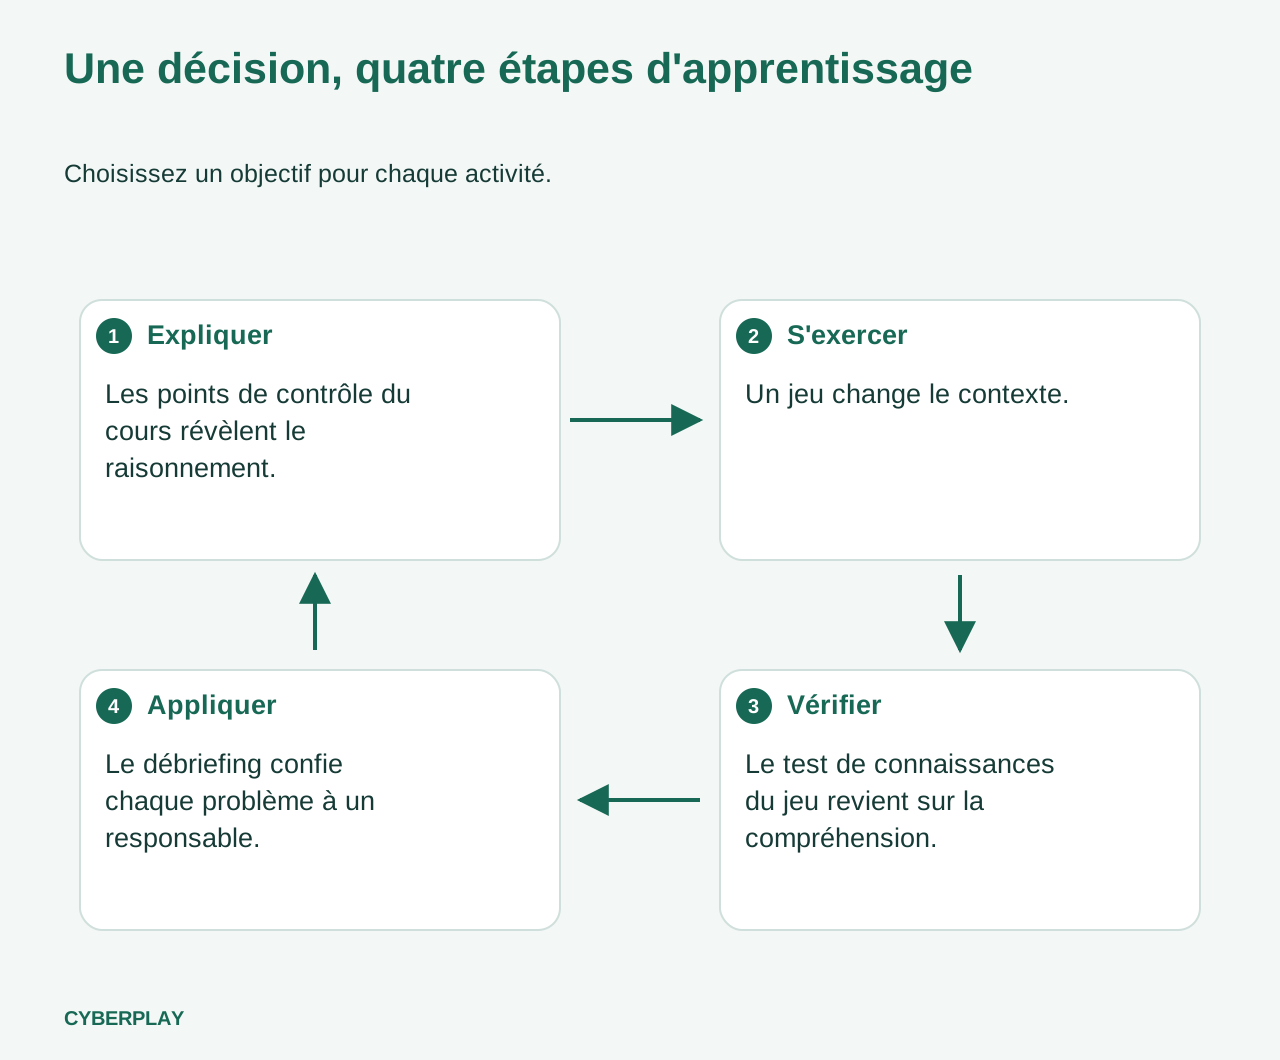
Changez ensuite le contexte. Un jeu demande à l'apprenant d'utiliser l'idée dans le cadre d'un scénario. Réussir ce jeu débloque son propre test de connaissances distinct de 30 questions. Ce contrôle écrit appartient au jeu ; il ne s'agit pas de la séquence de cinq questions des points de contrôle de la vidéo. Poursuivez avec une courte discussion sur le lieu de travail qui mentionne votre propre voie de signalement et vos outils approuvés.
| Activité | Objectif d'apprentissage | Suivi utile |
|---|---|---|
| Cours vidéo | Expliquer une décision et révéler le raisonnement après chaque choix. | Demander à l'apprenant de reformuler la règle avec ses propres mots. |
| Jeu pertinent | Appliquer des idées connexes tout en inspectant des preuves ou en choisissant des actions. | Discuter de l'indice qui a modifié la décision. |
| Test de connaissances du jeu | Répondre à des questions écrites après avoir réussi le jeu. | Revoir l'explication et tout sujet nécessitant un accompagnement. |
| Débriefing sur le lieu de travail | Relier la leçon à votre processus réel. | Attribuer un responsable à une étape floue ou à un contact manquant. |
3. Créer de petits parcours autour des responsabilités réelles
Commencez un parcours sur les comptes fournisseurs avec Hameçonnage par e-mail moderne et Appelez avant de payer. Dans la première leçon, l'accent est mis sur la demande et la voie de confiance utilisée pour la vérifier. La leçon sur les paiements ajoute un appel à un numéro connu et les étapes d'approbation existantes. Demandez au responsable financier de fournir une fiche de fournisseur fictive afin que personne ne s'exerce avec des données de clients ou bancaires.
Pour une équipe qui gère des documents partagés, combinez les cours « Nommez les personnes avant de partager » et « J’ai cliqué. Et maintenant ? ». Pour les collègues responsables des fichiers de travail importants, commencez par « Une icône de cloud n’est pas une sauvegarde ». Il s’agit de suggestions de parcours éditoriaux, et non d’attributions de cours préconfigurées. Partagez les liens des cours choisis via votre processus d’apprentissage habituel.
- Commencer Hameçonnage par e-mail moderne
- S'exercer à la vérification des paiements dans Appelez avant de payer
- Apprendre à choisir les destinataires de fichiers
Agrandir l’image · Image du cours vidéo · interface en anglais
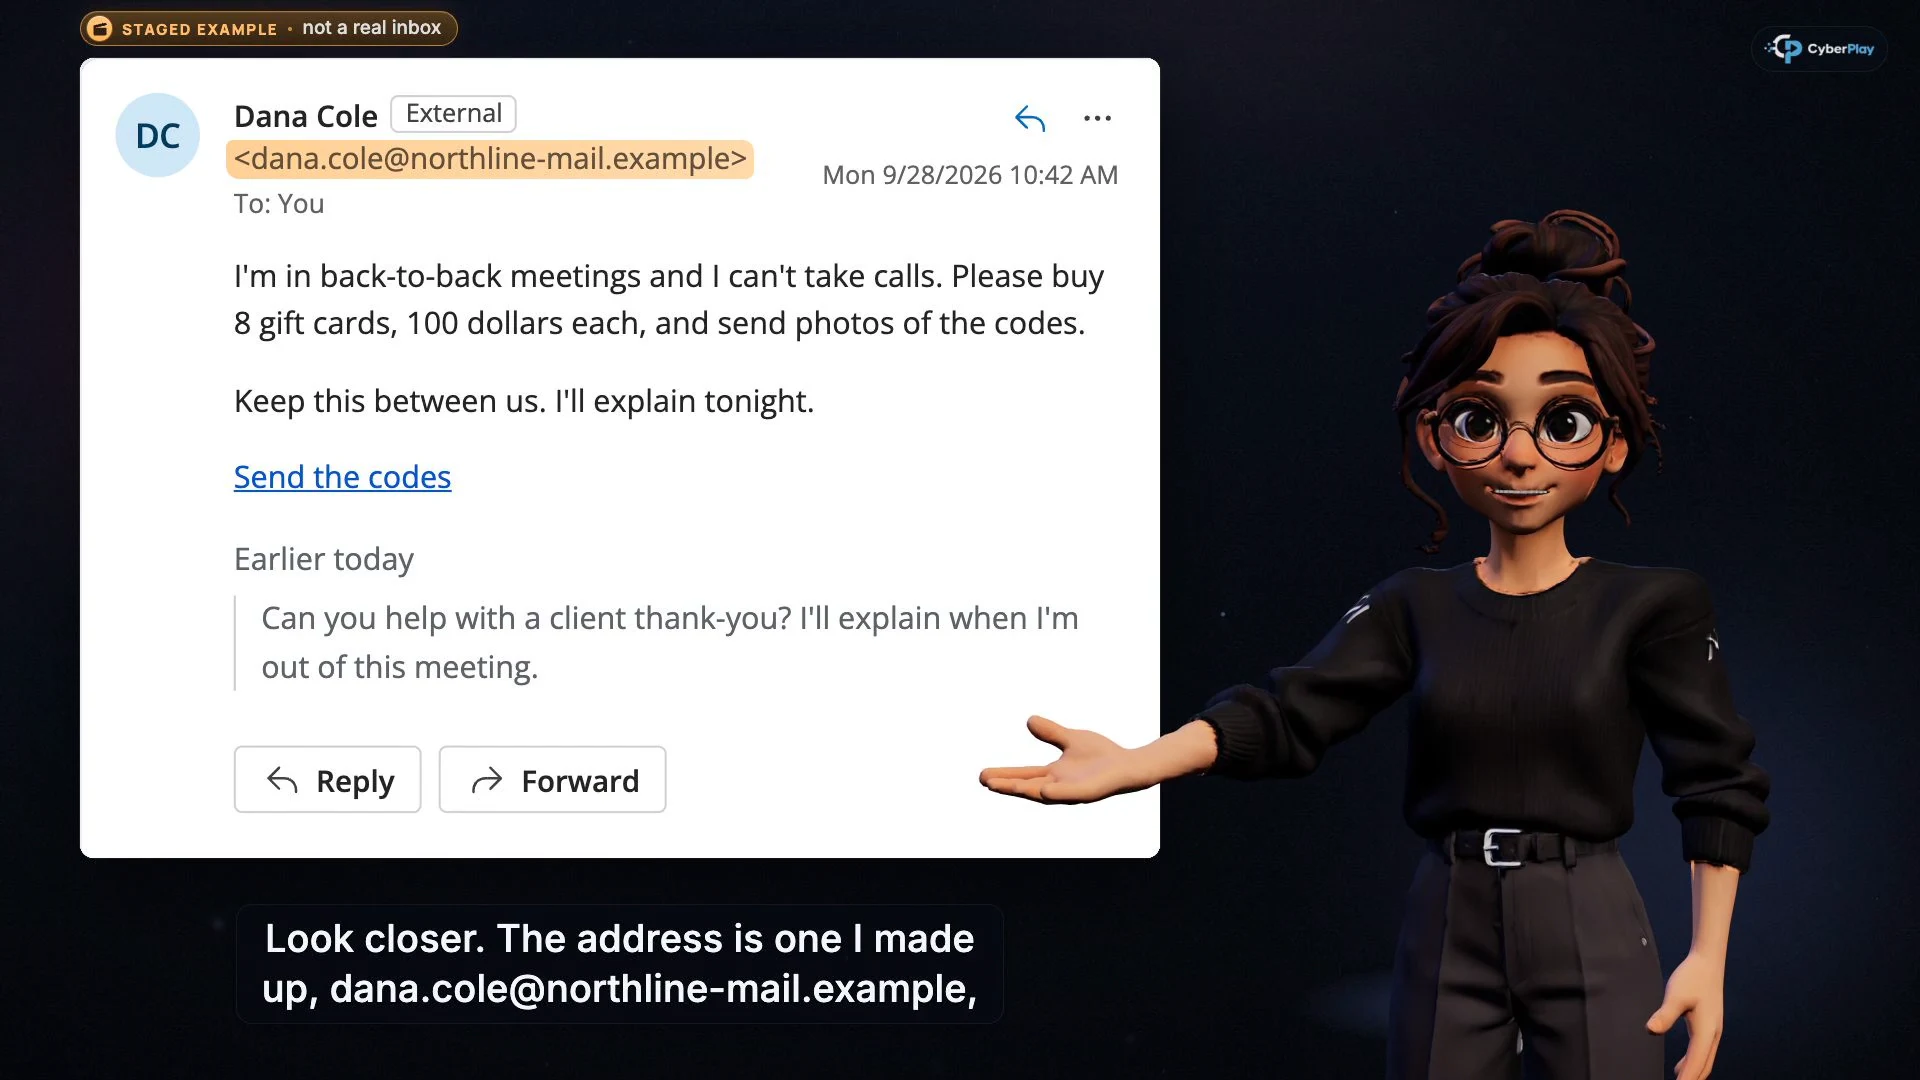
- Un nom familier ne vaut pas approbation
Confirmez la demande via un contact déjà présent dans les dossiers de votre organisation.
- Identifier l'action demandée
Les codes de cartes-cadeaux, les nouvelles coordonnées bancaires et les virements urgents nécessitent tous le processus d'approbation normal.
4. Transposer la leçon dans un scénario différent
Phishing Detective 3D se connecte naturellement au parcours sur les paiements. Son enquête inclut une boîte de réception de fournisseur présentée comme authentique dans le scénario, une conversation existante, un compte bancaire modifié et une facture archivée. L'apprenant examine les preuves derrière un paiement de fournisseur bloqué. Un expéditeur familier ou un modèle de facture correspondant ne règle pas la question ; c'est la comparaison des informations modifiées qui compte.
Backup or Lose It est lié à la leçon sur les sauvegardes. Ses scénarios font la distinction entre le travail local en cours, la synchronisation de l'entreprise, un coffre-fort sécurisé et un stockage amovible, puis demandent au joueur de récupérer des fichiers après un événement de rançongiciel simulé. Cela en fait une discussion utile sur la capacité de récupération. Il ne teste pas le véritable système de sauvegarde, les autorisations de restauration ou le temps de récupération de votre organisation.
- Enquêter sur le cas de paiement du fournisseur
- Regarder Une icône de cloud n'est pas une sauvegarde
- S'exercer à la protection et à la récupération
5. Animer une session que les personnes peuvent utiliser dès demain
Avant la session, présentez aux apprenants la situation professionnelle et confirmez leur accès ainsi que la langue de la leçon. Laissez-les terminer un cours, puis discutez d'un point de contrôle sans traiter une mauvaise réponse comme un jugement de valeur. Programmez le jeu sélectionné en prévoyant suffisamment de temps pour son scénario réel. Le test de connaissances écrit peut suivre une fois le jeu réussi ; ne promettez pas que l'ensemble de la séquence tiendra dans une pause de cinq minutes.
Concluez par une répétition locale : « Montrez où vous trouveriez le numéro de fournisseur vérifié » ou « Expliquez comment vous signaleriez une approbation inattendue. » Les directives du NIST sur l'hameçonnage associent la formation des employés au signalement et aux protections techniques. Gardez les deux à l'esprit : un employé ne devrait pas avoir à compenser l'absence d'une fiche de contact ou un processus de signalement défaillant.
Sources de cette section: Hameçonnage : conseils de cybersécurité pour les petites entreprises
6. Intégrer le signalement à l'apprentissage
J'ai cliqué. Et maintenant ? distingue ce qui s'est passé : suivre un lien, saisir un mot de passe, autoriser l'accès, installer un logiciel ou effectuer un paiement. Utilisez cette structure pour vous exercer à rédiger un court rapport interne : ce qui s'est passé, quand, quel compte ou appareil était impliqué et ce qui a déjà été fait. N'incluez pas de mots de passe ou d'autres secrets dans le rapport d'exercice.
Les directives du NCSC sur la culture de sécurité soulignent l'importance de voies de signalement accessibles et d'un traitement équitable lorsque les personnes font part de leurs préoccupations ou admettent des erreurs. Un animateur peut modéliser cette réponse en remerciant la personne qui signale et en expliquant l'étape suivante. Testez la voie de contact de l'organisation séparément ; connaître la bonne réponse dans un cours ne fera pas répondre une boîte de réception non surveillée.
Agrandir l’image · Image du cours vidéo · interface en anglais
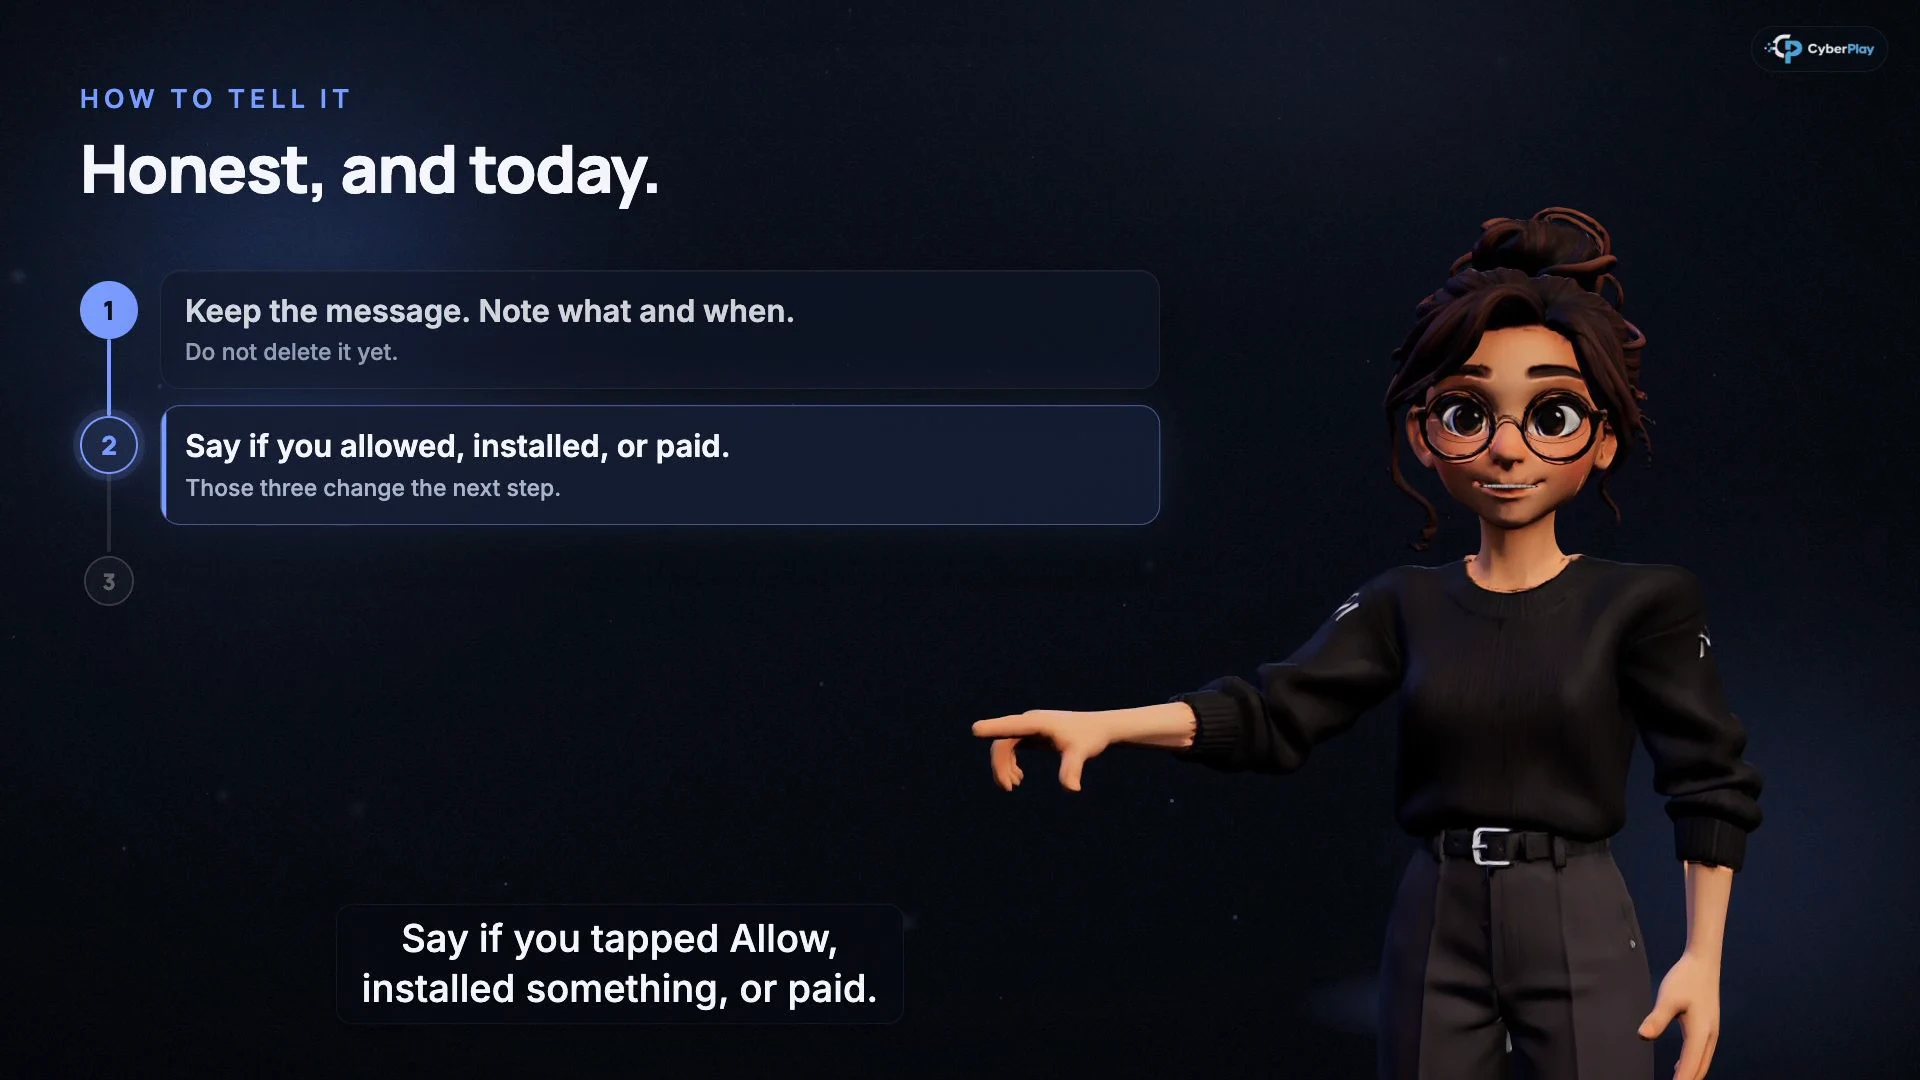
- Conserver les faits utiles
Conservez le message et notez ce qui s'est passé et quand afin que l'équipe d'intervention puisse l'évaluer.
- Indiquer ce qui a changé
Une autorisation d'application, une installation ou un paiement modifie l'étape d'intervention suivante.
Sources de cette section: Principes de la culture de cybersécurité : Principe 2
7. Enregistrer les preuves sans les surestimer
Conservez quatre registres simples pour un projet pilote : qui a eu l'occasion d'apprendre, quelle activité a été réalisée, quelle décision nécessite encore des explications et quel problème sur le lieu de travail a un responsable. Un résultat d'achèvement montre qu'une activité a été terminée selon les règles de la plateforme. Il n'établit pas une résistance à chaque attaque future. Une discussion en classe constitue une source de preuves différente d'un incident opérationnel.
Considérez l’achèvement des cours, les résultats aux points de contrôle, les décisions dans le jeu et le suivi au travail comme des types de preuves distincts. Lorsqu’un forfait éligible permet d’obtenir un certificat de cours, celui-ci atteste l’achèvement de la formation. Utilisez les données d’apprentissage disponibles pour tenir à jour le calendrier du programme et en faire le bilan, puis désignez un responsable pour chaque action de suivi.
8. Exercice : une bonne réponse et un processus inutilisable
Utilisez ce cas fictif pour tester si le programme va au-delà de la leçon. Demandez à l'apprenant, au responsable financier et au responsable de la sécurité de proposer chacun une action suivante, puis comparez leurs responsabilités.
9. Examiner le premier cycle avant de l'étendre
Lors de l'examen, posez trois questions : Tout le monde a-t-il pu accéder à une leçon adaptée ? Ont-ils pu expliquer et s'exercer à la décision cible ? Ont-ils pu l'exécuter en utilisant le processus réel de l'organisation ? Chaque réponse suggère une réaction différente : un support linguistique, un autre scénario ou une modification du flux de travail. Enregistrez ce qui reste inconnu au lieu de transformer un seul score en un verdict général.
Étendez le programme lorsque le premier parcours a un objectif clair et un suivi réalisable. Hameçonnage par e-mail moderne, la vérification de l'assistance à distance et ClickFix sont actuellement gratuits avec un compte. D'autres cours nécessitent un forfait éligible. Choisissez le sujet suivant en fonction des besoins observés, puis reliez son explication, sa pratique et son examen de la même manière.
Appliquer les idées du cours dans une enquête sur le paiement d'un fournisseur
Jouez à Phishing Detective 3D en français, inspectez la facture et les preuves du compte, puis expliquez quelles vérifications vous utiliseriez au travail. L'accès au jeu dépend de votre forfait.
Ouvrir Phishing Detective 3DSources et lectures complémentaires
- Création d'un programme d'apprentissage sur la cybersécurité et la confidentialité (SP 800-50 Rév. 1) — NIST. Consulté le 2026-10-03
- Hameçonnage : conseils de cybersécurité pour les petites entreprises — NIST. Consulté le 2026-10-03
- Principes de la culture de cybersécurité : Principe 2 — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-10-03
Poursuivez votre lecture
- Sensibilisation à la cybersécurité à l’école : un plan de séance
Préparez une séance de cybersécurité à l’école avec cours vidéo, jeux et exercices : vérifier les messages, partager les fichiers et demander de l’aide.
FR · 12 min de lecture - Sensibilisation à la cybersécurité à l’université : un plan de cours
Organisez la sensibilisation à la cybersécurité pour étudiants, personnel et chercheurs avec les cours CyberPlay, des jeux et un exercice de signalement.
FR · 12 min de lecture - Plan de formation à la cybersécurité : un calendrier pratique sur 12 mois
Adoptez un calendrier de formation à la cybersécurité sur 12 mois : objectifs de décision, activités par métier, debriefs et suivi d'évaluation.
FR · 11 min de lecture - Indicateurs de formation à la cybersécurité : mesurer au-delà de la participation
Mesurez l'efficacité de la sensibilisation à la cybersécurité grâce à un répertoire d'indicateurs pratiques couvrant la participation, les décisions et le signalement.
FR · 10 min de lecture - Microlearning en cybersécurité : concevoir une courte séance de pratique
Concevez une courte séance de cybersécurité autour d’une décision, d’un retour utile et d’un rappel. Utilisez un déroulé complet pour animer la pratique.
FR · 10 min de lecture - Exigences de formation NIS2 : relier cours, mesures et preuves
Reliez les articles 20, 21 et 23 de NIS2 aux cours, aux jeux et aux preuves. Distinguez la contribution de la formation des mesures à vérifier séparément.
FR · 11 min de lecture